O que é XBOM? SBOM, CBOM e AIBOM em um só inventário: o guia de 2026
Um guia completo de XBOM em 2026: o que SBOM, CBOM e AIBOM cobrem, como o VEX transforma um inventário em decisões, quais padrões e regras se aplicam e como construir um inventário que se mantenha atualizado.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestA maior parte do código do seu produto não foi escrita pela sua equipe.
Ela chegou como pacotes de código aberto, como bibliotecas criptográficas e, agora, como modelos de IA e os provedores por trás deles.
Um XBOM (extended bill of materials, ou lista de materiais estendida) é um inventário que une três registros: os componentes de software que você entrega (SBOM), a criptografia que eles usam (CBOM) e os modelos e conjuntos de dados de IA dos quais dependem (AIBOM), com uma única identidade para cada item nas três visões.
A lista de materiais de software é a parte que a maioria das equipes conhece. Ela responde a “quais bibliotecas estão neste build?”.
Ela não responde a “quais dos nossos serviços ainda assinam tokens com RSA?” nem a “quais repositórios chamam uma API de modelo externa?”. Essas perguntas agora vêm de auditores, de reguladores e da sua própria equipe de resposta a incidentes.
A pressão é mensurável. No resumo executivo do Data Breach Investigations Report 2026, a Verizon relatou que as violações com envolvimento de terceiros chegaram a 48% das violações do seu conjunto de dados, um aumento de 60% em relação ao ano anterior. O mesmo relatório constatou que a exploração de vulnerabilidades foi o vetor de acesso inicial conhecido mais comum nas violações não causadas por erro ou uso indevido, com 31%.
Você não consegue corrigir, substituir ou explicar um componente que não sabe que tem.
Este guia explica o que é um XBOM, como SBOM, CBOM e AIBOM se diferenciam, onde o VEX se encaixa, quais padrões e regras se aplicam em 2026 e como construir um inventário que se mantenha atualizado em vez de ficar obsoleto em uma pasta.
O que é XBOM?
Um XBOM é um inventário de tudo de que o seu software é feito, não apenas dos seus pacotes.
O “X” significa “extended” (estendido). Ele estende a lista de materiais de software com outros tipos de listas de materiais que descrevem o mesmo produto de ângulos diferentes.
Neste guia, e na Plexicus, XBOM significa três BOMs unidos:
| BOM | O que lista | A pergunta que responde |
|---|---|---|
| SBOM | Bibliotecas, pacotes e dependências, com versões, licenças e identificadores | Qual código de terceiros está neste produto? |
| CBOM | Algoritmos, tamanhos de chave, primitivas e onde são usados | Em qual criptografia este produto se apoia? |
| AIBOM | Modelos, conjuntos de dados, provedores e seus sinalizadores de risco | De qual IA este produto depende e de onde ela veio? |
“XBOM” não é o nome de um padrão. É o nome de uma prática, e o termo é usado em sentidos diferentes no setor.
Os padrões por baixo são os formatos de dados: CycloneDX e SPDX.
Essa distinção importa quando você fala com um auditor. Ninguém pede “um arquivo XBOM”.
Pedem um SBOM em um formato reconhecido, uma lista de ativos criptográficos ou documentação sobre os modelos e os dados de um sistema de IA. Um XBOM é a forma de responder às três coisas a partir de uma única fonte.
O que significa “uma identidade em todas as visões”?
Um componente, uma chave ou um modelo deve ser o mesmo registro, seja visto pela visão de software, pela visão de criptografia ou pela visão de IA.
Se um serviço de pagamentos incorpora uma biblioteca TLS, essa biblioteca é um componente no SBOM. Os algoritmos que ela usa são ativos criptográficos no CBOM. Ambos devem apontar para o mesmo repositório, a mesma versão e o mesmo responsável.
Sem uma identidade compartilhada, você tem três planilhas. Com ela, você tem um inventário.
Por que o XBOM importa em 2026
Quatro coisas mudaram entre 2024 e 2026, e cada uma delas leva os inventários além do SBOM.
1. A própria base do SBOM foi reescrita. Em 29 de julho de 2026, a CISA, a NSA, o FBI e parceiros internacionais publicaram o 2026 Minimum Elements for a Software Bill of Materials. Segundo a CISA, o documento atualiza e substitui os elementos mínimos que a NTIA publicou em 2021.
O anúncio da CISA diz que os novos elementos mínimos se aplicam a SBOMs de todo software, incluindo software de código aberto, software de IA e software como serviço. Ele também lista novos elementos, como Component Hash Algorithm, Component License, SBOM Tool Name e SBOM Generation Context.
Um SBOM construído segundo a lista de verificação de 2021 já não atende à base atual.
2. A criptografia agora tem prazo. Em agosto de 2024, o NIST publicou seus três primeiros padrões finalizados de criptografia pós-quântica: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) e FIPS 205 (SLH-DSA).
Em outubro de 2026, o NIST publicou a versão final do NIST IR 8547, Transition to Post-Quantum Cryptography Standards. O documento afirma que o NIST vai descontinuar a criptografia de chave pública vulnerável a computação quântica depois de 2030 e proibi-la pelos padrões e diretrizes do NIST depois de 2035.
O relatório orienta as organizações a tratar a migração como uma prioridade atual, “começando pelos inventários criptográficos”. Você não consegue migrar um algoritmo que não encontrou.
3. Componentes de IA entraram na cadeia de suprimentos. O seu produto agora pode chamar um modelo hospedado, distribuir um arquivo de modelo auto-hospedado ou depender de um conjunto de dados.
O documento da CISA de 2026 diz que sistemas de IA podem ter componentes que os elementos mínimos não capturam e aponta para o tipo de informação que os engenheiros chamam de model cards e data cards. Em seguida, diz com clareza que não adiciona elementos para sistemas de IA.
Em vez disso, o mesmo documento aponta para uma orientação conjunta separada sobre elementos mínimos para SBOMs de IA, publicada pela CISA e pelos seus parceiros do G7 em maio de 2026.
Um AIBOM é a forma de pôr essa orientação em prática no seu próprio software.
4. A regulamentação transformou inventários em obrigações. O Cyber Resilience Act da UE (Regulamento (UE) 2024/2847) exige que os fabricantes de produtos com elementos digitais elaborem uma lista de materiais de software. Suas obrigações de notificação se aplicam desde 11 de setembro de 2026, e suas obrigações principais se aplicam a partir de 11 de dezembro de 2027, segundo a Comissão Europeia.
Some a isso os números de remediação do resumo executivo de 2026 da Verizon: só 26% das vulnerabilidades críticas listadas no catálogo Known Exploited Vulnerabilities da CISA foram totalmente remediadas pelas organizações em 2025, contra 38% no ano anterior, e o tempo mediano até a resolução completa subiu para 43 dias.
Remediação lenta começa com descoberta lenta. Um inventário que você pode consultar é o primeiro passo para saber quais sistemas um novo alerta de segurança afeta.
SBOM vs. XBOM: qual é a diferença?
Um SBOM é uma lista de componentes de software. Um XBOM é um conjunto de listas vinculadas sobre o mesmo produto.
| SBOM | XBOM | |
|---|---|---|
| Escopo | Componentes de software de terceiros e próprios | Componentes de software, ativos criptográficos e modelos e conjuntos de dados de IA |
| Pergunta típica | “Estamos usando log4j-core 2.14.1?” | “Estamos usando, quais algoritmos o serviço usa e qual modelo ele chama?” |
| Padrões | CycloneDX, SPDX, elementos mínimos da CISA de 2026 | Os mesmos formatos, usando seus recursos de criptografia e de IA |
| Principais usuários | Segurança, jurídico, compras | Segurança, jurídico, compras, responsáveis pela criptografia, governança de IA |
| Modo de falha | Lista pacotes, deixa de fora criptografia e modelos | Vira três listas desconectadas se a identidade não for compartilhada |
Um XBOM não substitui o SBOM. O SBOM é a sua primeira e maior parte, e toda regra que se aplica a SBOMs continua valendo dentro de um XBOM.
SBOM vs. CBOM vs. AIBOM
Os três BOMs respondem a perguntas de auditoria diferentes e são lidos por pessoas diferentes.
| SBOM | CBOM | AIBOM | |
|---|---|---|---|
| Unidade de inventário | Componente (pacote, biblioteca, módulo) | Ativo criptográfico (algoritmo, chave, certificado, protocolo) | Modelo, conjunto de dados, provedor |
| Campos principais | Nome, versão, produtor, identificadores, licença, hash, dependências | Algoritmo, tamanho de chave ou parâmetros, primitiva, onde é usado | Provedor, versão, procedência do conjunto de dados, licença, model card |
| Principal risco que revela | Vulnerabilidades conhecidas, conflitos de licença, componentes desatualizados | Algoritmos descontinuados ou vulneráveis a computação quântica, tamanhos de chave fracos | Serialização insegura, fluxos de dados externos, licenças restritas, documentação ausente |
| Motivado por | Elementos mínimos da CISA de 2026, CRA da UE | Transição pós-quântica do NIST | Deveres de documentação do AI Act da UE, governança interna de IA |
| Suporte no CycloneDX | SBOM | CBOM | ML-BOM |
| Suporte no SPDX | Perfis Core e Software | Nenhum perfil dedicado no SPDX 3.0.1 | Perfis AI e Dataset |
XBOM vs. inventário de ativos
Um inventário de ativos de TI lista as máquinas, as contas e as licenças que você comprou. Um XBOM lista do que o seu próprio software é construído.
Os dois se encontram na implantação, mas respondem a perguntas diferentes. Um inventário de ativos diz quais servidores executam um serviço. Um XBOM diz o que há dentro do serviço.
A lista de materiais de software (SBOM)
O SBOM é o registro formal dos componentes do seu software e de como eles se relacionam.
O CRA usa quase a mesma definição: um registro formal que contém os detalhes e as relações na cadeia de suprimentos dos componentes incluídos nos elementos de software de um produto com elementos digitais.
O que um SBOM precisa conter em 2026?
O documento da CISA de 2026 define 17 campos de dados em dois grupos. O PDF completo os lista no seu Apêndice A.
| Grupo | Campos de dados |
|---|---|
| Metadados do SBOM (9) | SBOM Author, SBOM Author Signature, SBOM Data Format Name, SBOM Data Format Version, SBOM Generation Context, SBOM Timestamp, SBOM Tool Name, SBOM Tool Version, SBOM Version |
| Dados do componente (8) | Component Producer, Component Name, Component Version, Component Identifiers, Component Hash Value, Component Hash Algorithm, Component License, Component Dependency Relationship |
O documento acrescenta seis elementos de prática além dos campos: Accommodation of Updates to SBOM Data, Coverage, Distribution and Delivery, Explicitly Identifying Unknown Information, Frequency e Machine-Processable Data.
Duas mudanças se destacam para quem trabalha na prática.
SBOM Generation Context registra a fase do ciclo de vida em que o SBOM foi produzido. Um SBOM gerado a partir de um manifesto de código-fonte descreve a intenção. Um gerado a partir de um artefato de build descreve o que foi entregue.
Os campos Component Hash permitem que um consumidor verifique se o componente do SBOM é o mesmo que está no artefato, e não apenas um com o mesmo nome.
Pontos fortes:
- Formatos e ferramentas maduros. A CISA cita SPDX e CycloneDX como os dois formatos de uso amplo.
- Ligação direta com dados de vulnerabilidades por meio de identificadores como package URLs (PURLs).
- Visibilidade de licenças para a revisão jurídica.
Limitações:
- Um SBOM diz o que está presente. Não diz se uma função vulnerável é alcançável ou explorável.
- Um retrato instantâneo fica obsoleto no build seguinte. O elemento Frequency da CISA pede um novo SBOM a cada novo build ou release.
- Ele não diz nada sobre criptografia ou modelos de IA, a menos que você o estenda.
Para uma visão mais ampla de como as ferramentas de varredura de dependências constroem e usam SBOMs, veja o nosso guia de ferramentas de análise de composição de software.
A lista de materiais criptográfica (CBOM)
Um CBOM é um inventário dos ativos criptográficos do seu software: algoritmos, chaves, certificados e protocolos, e onde cada um é usado.
O CycloneDX descreve seu recurso de CBOM como uma forma de representar algoritmos, chaves, certificados e suas relações com componentes de software, para que as organizações possam encontrar algoritmos descontinuados ou certificados expirados.
Por que um CBOM importa agora
O NIST IR 8547 lista os algoritmos de chave pública que um computador quântico grande o suficiente quebraria, com suas datas de transição. As datas se aplicam aos conjuntos de parâmetros indicados; parâmetros mais fracos não estão cobertos por essa janela.
| Família de algoritmos | Uso | Parâmetros | Transição no NIST IR 8547 |
|---|---|---|---|
| RSA | Assinaturas digitais e estabelecimento de chaves | ≥ 112 bits de segurança clássica | Descontinuado depois de 2030, proibido depois de 2035 |
| ECDSA | Assinaturas digitais | ≥ 112 bits de segurança clássica | Descontinuado depois de 2030, proibido depois de 2035 |
| EdDSA | Assinaturas digitais | ≥ 128 bits de segurança clássica | Descontinuado depois de 2030, proibido depois de 2035 |
| DH e MQV de corpo finito | Estabelecimento de chaves | ≥ 112 bits de segurança clássica | Descontinuado depois de 2030, proibido depois de 2035 |
| DH e MQV de curva elíptica | Estabelecimento de chaves | ≥ 112 bits de segurança clássica | Descontinuado depois de 2030, proibido depois de 2035 |
Os substitutos incluem os padrões que o NIST finalizou em 2024: ML-KEM para estabelecimento de chaves, e ML-DSA e SLH-DSA para assinaturas.
Uma migração pós-quântica é um problema de busca antes de ser um problema de engenharia. O algoritmo se esconde em uma biblioteca JWT, em uma configuração TLS, em uma chamada de criptografia de disco ou em uma etapa de assinatura do seu pipeline de release.
O que um CBOM útil registra:
- O algoritmo e seus parâmetros, por exemplo um tamanho de chave ou uma curva nomeada.
- A primitiva: cifra de bloco, assinatura, acordo de chaves, hash.
- O contexto: TLS, assinatura de tokens, dados em repouso, assinatura de código.
- O repositório e o componente onde foi encontrado.
- Uma classificação acionável: seguro contra computação quântica, vulnerável a computação quântica, descontinuado ou fraco.
Pontos fortes:
- Transforma um plano pós-quântico em uma lista de mudanças concretas.
- Encontra configurações fracas que já são um problema hoje, não só depois de 2030.
Limitações:
- A descoberta estática encontra algoritmos nomeados no código e na configuração. Chaves negociadas em tempo de execução, ou criptografia dentro de binários fechados, podem exigir outras evidências.
- Uma entrada no CBOM não é uma migração. Cada item ainda precisa de um responsável, de um substituto e de um teste.
Tratamos o lado quântico disso em profundidade em Quantum Readiness for the Software Supply Chain. Este guia fica no inventário em si.
A lista de materiais de IA (AIBOM)
Um AIBOM é um inventário da IA do seu software: os modelos, os provedores que os servem, os conjuntos de dados por trás deles e os sinalizadores de risco associados a cada um.
O CycloneDX chama a sua versão de ML-BOM. Ela representa modelos, conjuntos de dados e suas dependências, incluindo a procedência dos conjuntos de dados e a configuração dos frameworks de IA.
A terceira versão principal do SPDX, lançada em abril de 2024, organiza a especificação em perfis. A especificação SPDX 3.0.1 inclui os perfis AI e Dataset ao lado de Core, Software, Security e Build, e seu perfil AI define como documentar pacotes de software de IA, modelos e conjuntos de dados.
O que um AIBOM deve responder:
- Quais modelos cada repositório usa, em qual versão, de qual provedor?
- O modelo é chamado por uma API externa ou é distribuído e executado por você?
- Quais conjuntos de dados foram usados e o que se sabe sobre a sua procedência e licença?
- Existe um model card? A licença é restrita?
- O arquivo do modelo está em um formato que pode executar código ao ser carregado?
A última pergunta é fácil de esquecer. Alguns arquivos de modelo são salvos no formato pickle do Python, e a documentação do Python alerta que dados pickle maliciosos podem executar código arbitrário durante o unpickling. Um AIBOM que sinaliza serialização insegura transforma um risco oculto em um item de linha.
Pontos fortes:
- Dá à governança de IA um ponto de partida factual em vez de um questionário.
- Torna visíveis para as equipes de segurança e de privacidade os fluxos de dados externos para provedores de modelos.
Limitações:
- A orientação sobre SBOMs de IA é recente. O documento da CISA de 2026 não adiciona elementos específicos de IA e remete os leitores à orientação separada do G7 de maio de 2026.
- A procedência só é tão boa quanto o que o produtor do modelo publica. Um model card ausente é uma descoberta, não uma lacuna que você pode preencher por suposição.
Para o lado dos agentes no risco de IA, veja como os agentes de programação com IA se tornaram um caminho de ataque à cadeia de suprimentos.
VEX: transformar um inventário em decisões
Um inventário que lista 40 vulnerabilidades conhecidas não diz quais delas importam.
VEX (Vulnerability Exploitability eXchange) é uma declaração legível por máquina sobre se uma vulnerabilidade conhecida afeta de fato um produto específico.
O CycloneDX descreve o VEX como uma forma de comunicar a explorabilidade de componentes vulneráveis no contexto do produto em que são usados. A CISA publicou os Minimum Requirements for VEX em 21 de abril de 2023.
A especificação OpenVEX define quatro status:
| Status | Significado |
|---|---|
not_affected | Nenhuma remediação é necessária. É preciso adicionar uma justificativa ou uma declaração de impacto. |
affected | São recomendadas ações para remediar ou tratar a vulnerabilidade. |
fixed | Estas versões do produto contêm uma correção. |
under_investigation | Ainda não se sabe se estas versões são afetadas. |
Uma declaração not_affected precisa de uma declaração de impacto em texto livre ou de um entre cinco rótulos de justificativa: o componente não está presente, o código vulnerável não está presente, o código vulnerável não está no caminho de execução, o código vulnerável não pode ser controlado por um adversário ou já existem mitigações em linha.
Uma declaração VEX é uma afirmação. Seu valor depende das evidências por trás dela. “Não está no caminho de execução” só significa algo se alguém rastreou o caminho.
É aqui que o Proof-Driven AppSec encontra o inventário: a declaração VEX mais forte é a que está ligada a um resultado reproduzido, não a uma opinião.
Como um XBOM é construído
Construir um XBOM é um pipeline, não uma exportação pontual.
Discover -> Normalize and link -> Assess -> Explain (VEX) -> Diff -> Export
1. Descobrir
Varra cada repositório em busca de manifestos de dependências e arquivos de lock, de chamadas e configurações criptográficas, e de referências a modelos, arquivos de modelo e SDKs de provedores.
A cobertura é o primeiro critério de qualidade. O elemento Coverage da CISA de 2026 pede todos os componentes que formam o software, incluindo as dependências transitivas, sem profundidade mínima. Se o SBOM não lista um componente, o leitor deve poder concluir que uma vulnerabilidade nele não o afeta.
2. Normalizar e vincular
Dê a cada item um identificador estável: um package URL para componentes, um nome de algoritmo com parâmetros para criptografia, um provedor mais o nome do modelo mais a versão para IA.
Depois, conecte as três visões. Um componente aponta para os ativos criptográficos encontrados nele e para os modelos que chama. Cada item aponta para o seu repositório.
3. Avaliar
Anexe o que se sabe sobre o risco: vulnerabilidades e categoria de licença para componentes, prontidão quântica e descontinuação para algoritmos, sinalizadores de risco para modelos.
4. Explicar com VEX
Para cada vulnerabilidade em cada componente, registre um status e, no caso de not_affected, uma justificativa com evidências.
5. Comparar (diff)
Compare cada varredura com a anterior do mesmo repositório. Os itens adicionados, removidos e alterados são por onde o risco novo entra.
6. Exportar
Produza o formato de que o leitor precisa: CycloneDX ou SPDX para máquinas, um relatório legível para auditores.
Formatos e padrões que você vai encontrar
CycloneDX. O CycloneDX é um projeto da OWASP. Ele também é publicado como padrão Ecma: o ECMA-424, cuja 2ª edição, de dezembro de 2025, define a versão atual do CycloneDX.
O CycloneDX tem recursos nativos para SBOM, CBOM, ML-BOM e VEX, entre outros tipos de BOM. Assim, uma única especificação pode descrever os três BOMs.
SPDX. O SPDX 2.2.1 foi publicado como o padrão internacional ISO/IEC 5962
, segundo as notas de versão do SPDX. A versão atual é a SPDX 3.0.1, com perfis que incluem IA e conjuntos de dados.Elementos mínimos da CISA de 2026. A base dos EUA para o que um SBOM contém, tratada acima. Ela cita SPDX e CycloneDX como os dois formatos de uso amplo e desaconselha aceitar SBOMs de software novo gerados em versões descontinuadas de qualquer formato.
BSI TR-03183-2. O Escritório Federal de Segurança da Informação da Alemanha publica a TR-03183, Cyber Resilience Requirements. A Parte 2 trata de SBOMs e está na versão 2.1.0, que adiciona um mapeamento entre seus campos de dados e o SPDX e o CycloneDX. O BSI afirma que a diretriz não é vinculante e não constitui presunção de conformidade.
A TR também exige versões recentes dos dois formatos (para o SPDX, 3.0.1 ou superior), então verifique qual versão de formato as suas ferramentas exportam.
O que as regras exigem em 2026
Cyber Resilience Act da UE. O Anexo I, Parte II, ponto 1 do CRA exige que os fabricantes identifiquem e documentem vulnerabilidades e componentes, inclusive elaborando um SBOM em um formato de uso comum e legível por máquina que abranja pelo menos as dependências de nível superior.
As datas principais, segundo o Artigo 71 do regulamento:
| Data | O que se aplica |
|---|---|
| 10 de dezembro de 2024 | O regulamento entrou em vigor |
| 11 de junho de 2026 | Capítulo IV, sobre a notificação dos organismos de avaliação da conformidade |
| 11 de setembro de 2026 | Notificação, prevista no Artigo 14, de vulnerabilidades ativamente exploradas e de incidentes graves |
| 11 de dezembro de 2027 | O restante do regulamento, incluindo o dever do SBOM |
Três detalhes importam na prática.
O SBOM não precisa ser público. O CRA deixa o fabricante decidir se o disponibiliza aos usuários. Ele faz parte da documentação técnica, e uma autoridade de fiscalização do mercado pode solicitá-lo.
As dependências de nível superior são um piso, não uma meta. O texto diz “pelo menos”, e a Comissão pode especificar o formato e os elementos do SBOM por meio de atos de execução nos termos do Artigo 13(24).
A notificação já se aplica. Desde 11 de setembro de 2026, os fabricantes precisam notificar vulnerabilidades ativamente exploradas, como explica a página de notificação do CRA da Comissão. Saber se um componente explorado está no seu produto é o primeiro passo dessa notificação.
AI Act da UE. O AI Act (Regulamento (UE) 2024/1689) exige documentação técnica para sistemas de IA de alto risco. No texto publicado em 2024, seu Anexo IV pede, quando pertinente, fichas técnicas que descrevam os conjuntos de dados de treinamento utilizados, incluindo sua procedência, seu âmbito e suas principais características.
Segundo a Comissão Europeia, depois que a alteração AI Omnibus entrou em vigor em 27 de julho de 2026, as regras para os casos de uso de alto risco do Anexo III se aplicam a partir de 2 de dezembro de 2027, e as regras para sistemas de alto risco incorporados em produtos regulamentados, a partir de 2 de agosto de 2028.
Um AIBOM não torna um sistema conforme por si só. Ele dá à documentação um inventário factual de onde partir.
Transição pós-quântica do NIST. O NIST IR 8547 define as datas de 2030 e 2035 apresentadas na seção sobre CBOM acima. Para sistemas federais dos EUA, o relatório também aponta para a Executive Order 14412 e para o OMB Memorandum M-26-15, que fixam prazos anteriores para os sistemas mais sensíveis.
Boas práticas para um XBOM
1. Gere a partir de builds, não só de manifestos
Um manifesto diz o que você pediu. Um build diz o que você recebeu. Registre o contexto de geração para que os leitores saibam qual dos dois têm em mãos.
2. Mantenha uma identidade por item
Use package URLs para componentes e nomes consistentes para algoritmos e modelos. Elimine duplicatas entre repositórios antes de contar qualquer coisa.
3. Trate os diffs como o sinal principal
Novas dependências, componentes removidos e mudanças de versão são por onde o risco entra. Revise o diff a cada varredura, não a lista inteira uma vez por ano.
4. Anexe VEX com evidências
Nunca marque uma vulnerabilidade como not_affected sem uma justificativa que você possa mostrar. Um “tudo certo” genérico não vale nada para um auditor.
5. Acompanhe o que você não pode corrigir hoje
Mantenha uma watchlist de componentes e CVEs que lhe interessam, para que um novo relato de exploração chegue ao responsável no mesmo dia.
6. Classifique agora os riscos de criptografia e de IA
Comece pelos algoritmos que protegem dados de longa duração e pelas configurações fracas que já são um problema hoje. Sinalize os riscos de IA que você já consegue ver no código e nos metadados: chamadas a APIs externas, serialização insegura, licenças restritas e model cards ausentes.
7. Exporte em formatos padrão
Ofereça suporte a CycloneDX e SPDX. Não deixe que o seu inventário exista apenas em um dashboard de fornecedor que um cliente ou um regulador não consegue ler.
Erros comuns com XBOM
- Tratar o SBOM como um arquivo de conformidade. Um SBOM gerado uma vez para um contrato e nunca atualizado é um recibo, não um inventário.
- Listar sem vincular. Três listas separadas para software, criptografia e IA não conseguem responder a uma pergunta que atravessa as três.
- Contar vulnerabilidades em vez das exploráveis. Uma contagem bruta de CVEs sem VEX direciona o trabalho para componentes que não podem ser alcançados.
- Ignorar as dependências transitivas. O piso do CRA são as dependências de nível superior, mas o elemento Coverage da CISA de 2026 também pede as transitivas. Os invasores não param no primeiro nível.
- Esperar até 2030 para encontrar o RSA. A data de descontinuação é um prazo para terminar, não para começar a busca.
- Esquecer os modelos hospedados. Um modelo que você chama por uma API continua sendo uma dependência, com seu próprio fluxo de dados e sua própria licença.
Um exemplo prático
Veja como as três visões funcionam juntas em um alerta de segurança ilustrativo. Os serviços e as versões nele são inventados.
Uma vulnerabilidade crítica é publicada em uma biblioteca de logging amplamente usada, como aconteceu com o Log4Shell (CVE-2021-44228) em dezembro de 2021, quando a CISA descreveu a exploração ativa e generalizada das versões do Log4j 2 que ela listou, até a 2.14.1. Em uma atualização de 2022 dessa página, que a CISA já arquivou, ela orientou as organizações a considerar todos os ativos, incluindo o software desenvolvido internamente.
Com apenas uma pasta de arquivos SBOM, a sua equipe abre cada um e procura manualmente.
Com um XBOM:
- Visão SBOM. Você pesquisa o nome do componente e o encontra em três repositórios, em duas versões.
- VEX. Um repositório já tem uma declaração
fixedde uma atualização anterior. Os outros dois estão emunder_investigation. - Evidências. Uma execução de validação em um serviço reproduz o problema, então seu status passa a
affected. A outra mostra que a classe vulnerável não é carregada, então ele passa anot_affected, com a justificativa e as evidências anexadas. - Visão CBOM. O serviço afetado também assina tokens de sessão com RSA-2048. Isso não faz parte deste incidente, mas o responsável o adiciona ao plano de migração enquanto o código está aberto.
- Diff. Depois da correção, a varredura seguinte mostra a versão antiga removida e a nova adicionada, com o status VEX mantido.
- Exportação. Você entrega ao auditor um documento CycloneDX e um relatório legível com os mesmos status.
O inventário não corrigiu nada. Ele tornou cada etapa da correção mais rápida de encontrar e mais fácil de comprovar.
O que o XBOM não é
- Não é um scanner por si só. É o registro que scanners, análises e testes alimentam.
- Não é prova de explorabilidade. Ele diz onde está um componente vulnerável. A validação diz se ele pode ser explorado.
- Não é um certificado de conformidade. Ele sustenta as evidências para o CRA, o AI Act e processos de compra. Não substitui uma avaliação da conformidade.
- Não é uma exportação pontual. Um XBOM que não é regenerado a cada build descreve um software que você já não entrega.
Onde a Plexicus se encaixa
O Plexicus XBOM unifica SBOM, CBOM e AIBOM em uma única fonte de verdade, com declarações VEX, watchlists, detecção de desvios e exportações prontas para os padrões em CycloneDX, SPDX e PDF.
O mesmo componente, chave ou modelo mantém uma única identidade em todas as visões. Esse é o Unified XBOM, um dos quatro pilares do Proof-Driven AppSec.
Esta é a visão de software na plataforma da Plexicus:
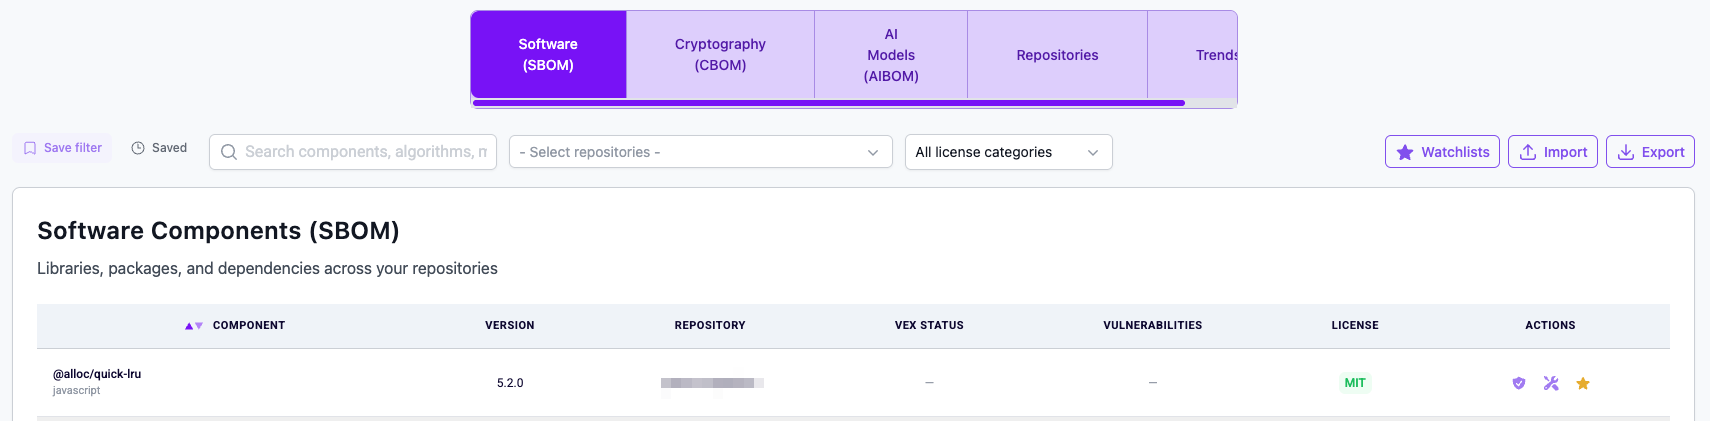
Captura de tela: o inventário XBOM na plataforma da Plexicus, com as abas de software, criptografia e modelos de IA, os filtros e a tabela de componentes de software; o nome do repositório está pixelado. Capturada em novembro de 2026.
Segundo a página do produto XBOM, cada visão abrange:
- SBOM: bibliotecas, pacotes e dependências em todos os repositórios, com categoria de licença, status VEX e procedência, compatibilidade com CycloneDX e SPDX, pontuação de risco de licença e um diff entre varreduras.
- CBOM: algoritmos, tamanhos de chave, primitivas e contexto, com pontuação de prontidão quântica em relação aos prazos de 2030 e 2035 do NIST, uma classificação como seguro contra computação quântica, vulnerável ou descontinuado e um roteiro de migração pós-quântica por algoritmo.
- AIBOM: modelos, conjuntos de dados, provedores e sinalizadores de risco, incluindo serialização insegura, uso de APIs externas, licenças restritas ou desconhecidas e model cards ausentes.
Esta é a visão de criptografia:
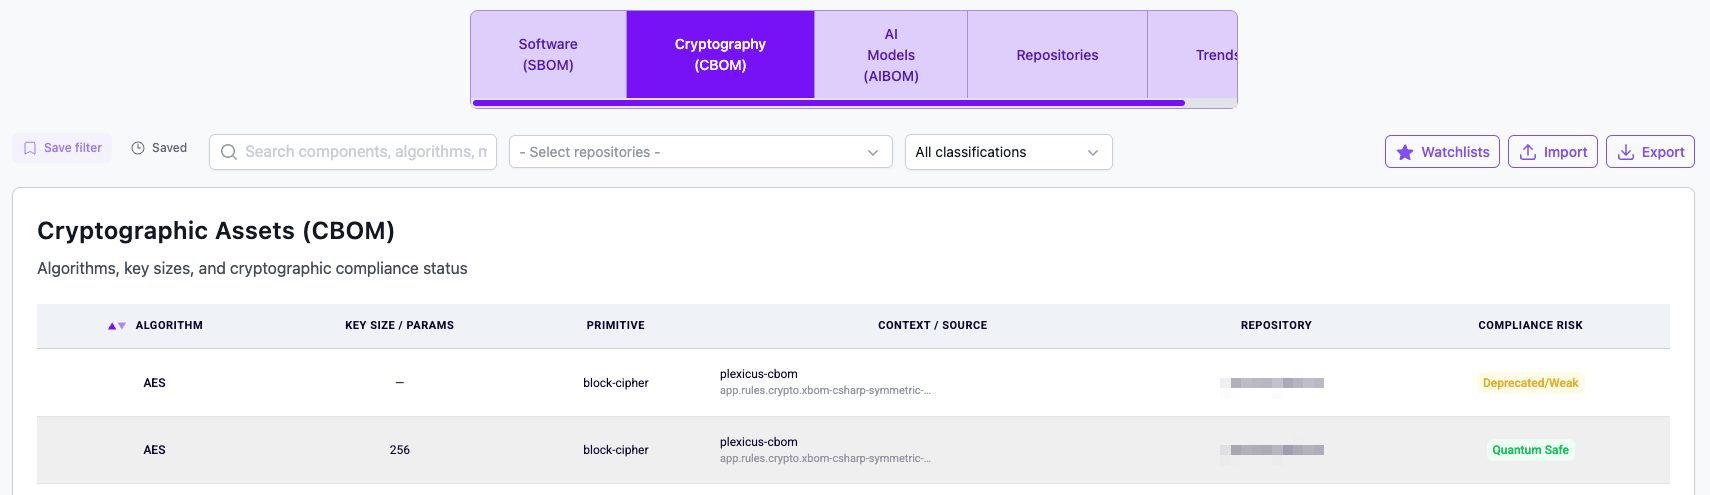
Captura de tela: a aba Cryptography (CBOM) do inventário XBOM na plataforma da Plexicus, listando algoritmos com tamanho de chave, primitiva e um risco de conformidade como Quantum Safe; os nomes dos repositórios estão pixelados. Capturada em novembro de 2026.
A página do produto descreve como o inventário se mantém explicável e atualizado:
- VEX por componente: uma declaração por CVE por componente, com os status afetado, não afetado, corrigido ou em investigação.
- Ligado às evidências: as justificativas VEX referenciam o caminho de alcançabilidade, o veredito do agente e o commit de origem.
- Importação de VEX em lote: importe o SBOM e o VEX de um fornecedor em um único upload; a Plexicus reconcilia os package URLs e destaca os componentes que são seus.
- Watchlists: acompanhe qualquer nome, package URL ou CVE e receba uma notificação quando uma nova descoberta corresponder.
- Diff, não retratos instantâneos: cada varredura é comparada com a anterior do mesmo repositório, e o VEX é preservado no diff.
- Exportações: CycloneDX e SPDX em JSON, e um atestado em PDF.
Sem PoC, não há finding. As evidências por trás de uma declaração VEX podem vir do restante do ciclo fechado: o AI Swarm Pentest valida caminhos exploráveis na sua aplicação, na sua API e no seu código-fonte, o Deep Code Analysis acrescenta contexto de código e de impacto, e o Remediation transforma uma descoberta verificada em uma correção revisada e pronta para merge, com um reteste de verificação.
Para ver como essas peças se encaixam em um programa completo, leia O que é segurança de aplicações?, o nosso guia de SAST e a nossa introdução à remediação nativa de IA.
Perguntas frequentes
O que significa XBOM?
XBOM significa extended bill of materials, ou lista de materiais estendida. Ele estende a lista de materiais de software com outros inventários do mesmo produto, como a criptografia (CBOM) e os modelos e conjuntos de dados de IA (AIBOM).
Qual é a diferença entre um SBOM e um XBOM?
Um SBOM lista componentes de software. Um XBOM vincula essa lista aos ativos criptográficos e aos componentes de IA do mesmo produto, para que um item mantenha uma única identidade em todas as visões.
O que é um CBOM?
Uma lista de materiais criptográfica lista os algoritmos, as chaves, os certificados e os protocolos do seu software, com seus parâmetros e onde são usados. É o ponto de partida de uma migração pós-quântica.
O que é um AIBOM?
Uma lista de materiais de IA lista os modelos, os provedores e os conjuntos de dados dos quais o seu software depende, com procedência, licenças e sinalizadores de risco como serialização insegura ou um model card ausente.
Preciso de um XBOM para o Cyber Resilience Act?
O CRA exige um SBOM que abranja pelo menos as dependências de nível superior, com as obrigações principais se aplicando a partir de 11 de dezembro de 2027. Ele não exige um CBOM nem um AIBOM, mas um inventário vinculado facilita o cumprimento dos deveres de tratamento e de notificação de vulnerabilidades.
O que mudou nos elementos mínimos de SBOM da CISA de 2026?
O documento de julho de 2026 substitui os elementos mínimos da NTIA de 2021. Ele define 17 campos de dados, adicionando elementos como Component Hash Algorithm, Component License, SBOM Tool Name e SBOM Generation Context, além de seis elementos de prática.
O que é VEX e por que ele importa?
VEX é uma declaração legível por máquina sobre se uma vulnerabilidade conhecida afeta um produto específico. Ele transforma uma lista de CVEs em uma lista de decisões: afetado, não afetado, corrigido ou em investigação.
Qual formato devo usar, CycloneDX ou SPDX?
A CISA cita ambos como de uso amplo e pede que as organizações aceitem qualquer formato de uso amplo e processável por máquina. O CycloneDX cobre SBOM, CBOM, ML-BOM e VEX em uma única especificação; o SPDX 3.0.1 inclui os perfis AI e Dataset. Verifique qual versão de cada formato o seu auditor ou cliente espera.
Com que frequência um XBOM deve ser atualizado?
A cada build ou release. O elemento Frequency da CISA de 2026 pede um novo SBOM sempre que um produtor de componentes lança um novo build, e a mesma lógica vale para a criptografia e os modelos.
Um inventário para tudo o que você entrega
Conheça cada componente, algoritmo e modelo do seu software e comprove o que cada descoberta significa antes que a sua equipe gaste um dia com ela.