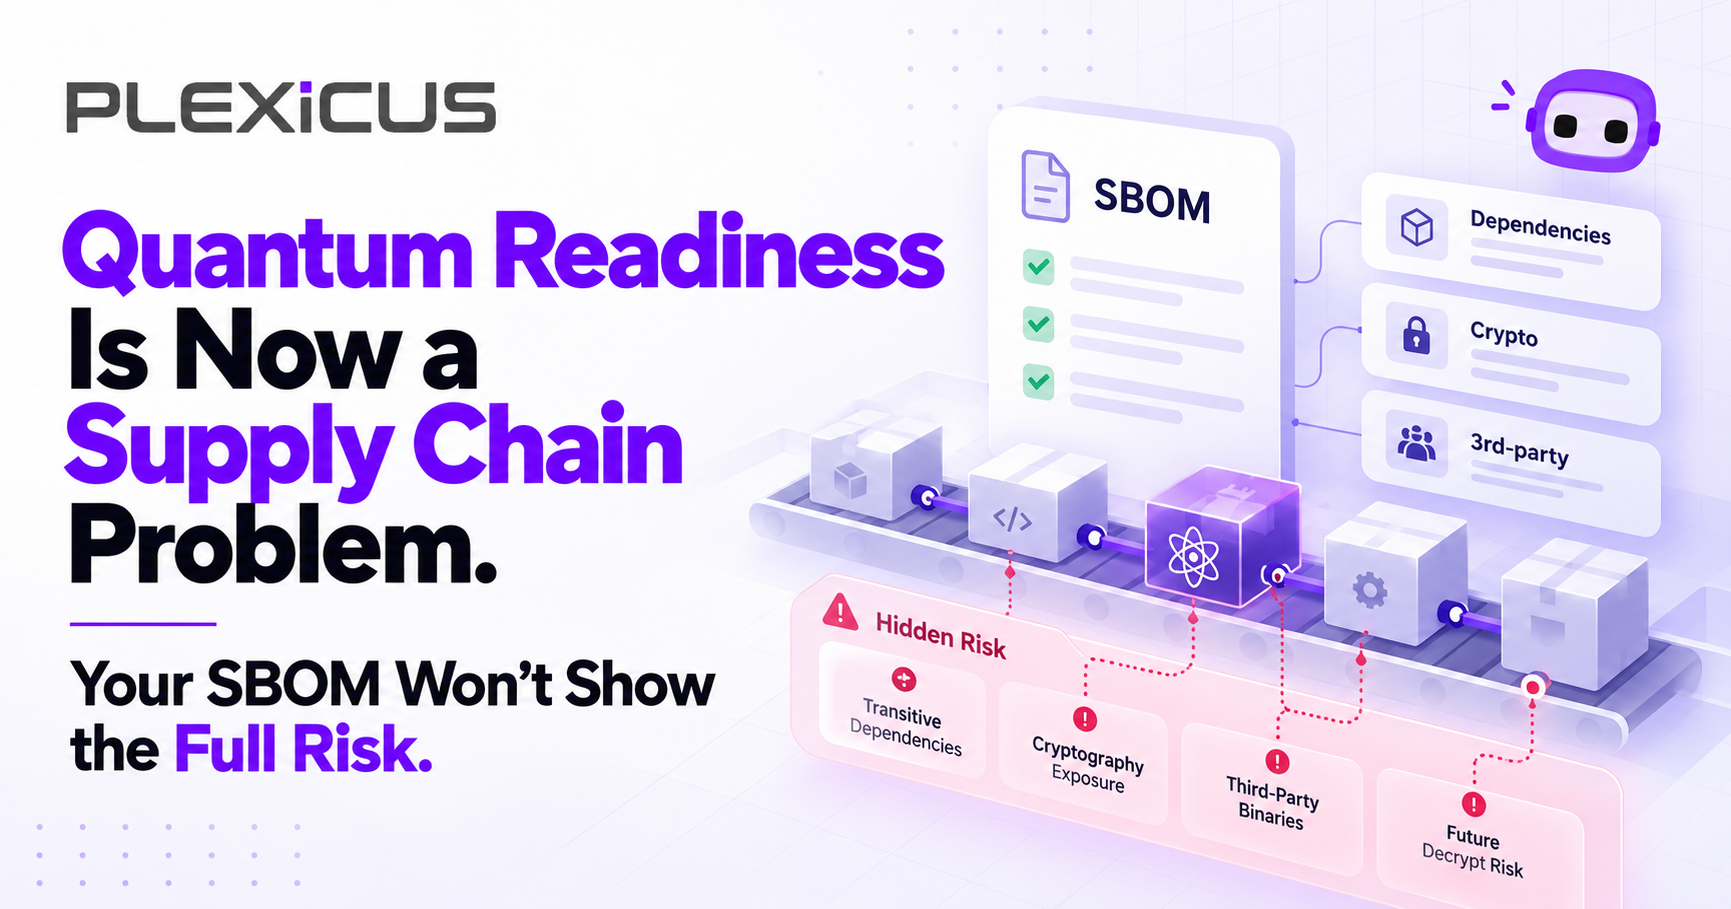
A preparação quântica é um problema da cadeia de suprimentos de software. Sua SBOM não mostra todo o risco
A preparação quântica começa por saber onde a criptografia está. Os marcos de Singapura em 2026 tornam essa descoberta urgente, mas a SBOM não mostra todos os algoritmos, configurações em tempo de execução ou dependências de fornecedores que podem exigir um plano de migração.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestA preparação quântica está se tornando um problema da cadeia de suprimentos de software. Antes de priorizar uma migração para a criptografia pós-quântica, as organizações precisam localizar a criptografia em aplicações, sistemas de build, infraestrutura e fornecedores. Uma lista de materiais de software (SBOM) ajuda a identificar componentes, mas não revela automaticamente todos os algoritmos em uso, a criptografia negociada por um serviço em tempo de execução ou se um fornecedor está pronto para fazer a transição.
Em 14 de outubro de 2026, a Agência de Cibersegurança de Singapura (CSA) publicou marcos mais concretos para a migração segura contra ameaças quânticas. A orientação pública da CSA para CII exige que seus operadores enviem à CSA seu plano de migração até 31 de março de 2027; 31 de dezembro de 2031 é a meta para concluir a migração. Ela também determina que as novas aquisições de sistemas CII devem levar em conta considerações de segurança pós-quântica a partir de 2028. Para outras organizações expostas ao risco quântico, a CSA recomenda estabelecer um plano até o fim de 2027 e buscar concluir a migração até 2035. Essas datas se aplicam às orientações de Singapura e aos grupos a que se destinam; não são prazos universais para todas as empresas. Comunicado da CSA de Singapura · Orientação da CSA · Orientação pública para CII e subsídio Quantum-Safe Kickstarter
O recado para o planejamento é claro: as equipes precisam de uma visão baseada em evidências sobre dependências criptográficas, responsáveis e restrições. O primeiro passo é descobrir o que existe, e não afirmar que a criptografia atual já foi quebrada.
Por que a preparação quântica começa com um inventário
Não se sabe quando estará disponível um computador quântico com capacidade relevante para a criptografia. A criptografia de chave pública baseada em RSA e em curvas elípticas convencionais é considerada vulnerável diante de um computador quântico suficientemente capaz. Isso não significa que uma máquina desse tipo já esteja atacando sistemas em produção. Mesmo assim, as organizações precisam de tempo para descobrir, testar e coordenar mudanças em produtos de longa duração e com seus fornecedores. O período durante o qual os dados coletados hoje precisam permanecer confidenciais também pode influenciar as prioridades.
Uma SBOM é uma base importante: registra componentes de software e suas relações. Sozinha, ela não comprova quais algoritmos são selecionados em produção, quais certificados e chaves estão ativos, como um gateway gerenciado por fornecedor está configurado ou com que rapidez o firmware de um dispositivo pode ser substituído.
A criptografia pode estar em lugares fáceis de ignorar:
- Uma biblioteca que valida assinaturas JWT ou estabelece conexões TLS.
- Um serviço de nuvem ou SDK que delega o gerenciamento de chaves ou as assinaturas a um provedor gerenciado.
- Um fornecedor de pagamentos, identidade ou mensagens, com seus próprios certificados e cronograma de transição.
- Um pipeline de build que assina pacotes, contêineres ou atualizações de software com criptografia clássica de chave pública.
- VPNs, firmware, dispositivos de longa duração e módulos de segurança de hardware que não podem ser atualizados no ciclo de lançamento de uma aplicação.
- Bancos de dados e conexões entre serviços com protocolos e configurações gerenciados separadamente.
Por isso, a preparação quântica envolve segurança, engenharia, compras e gestão de fornecedores. O inventário de componentes aponta onde investigar; evidências de execução e dos fornecedores são necessárias para entender a exposição real.
Que tipos de criptografia precisam de mais atenção?
“Segura contra ameaças quânticas” deve descrever um algoritmo e um uso definidos, e não um rótulo ou pontuação sem validação. Aumentar o tamanho de uma chave de criptografia convencional de chave pública não muda o risco quântico da família do algoritmo. RSA-4096 continua sendo RSA; curvas elípticas clássicas mais fortes continuam sendo clássicas.
| Mecanismo | Consideração para a preparação quântica |
|---|---|
| RSA, incluindo RSA-2048 e RSA-4096 | Criptografia clássica de chave pública; considerada vulnerável diante de um computador quântico suficientemente capaz. |
| ECDSA, ECDH, Ed25519 e X25519 | Mecanismos convencionais de chave pública baseados em curvas elípticas; também considerados vulneráveis. |
| ML-KEM (FIPS 203) | Mecanismo pós-quântico de encapsulamento de chaves padronizado pelo NIST. |
| ML-DSA (FIPS 204) | Algoritmo pós-quântico de assinatura digital padronizado pelo NIST. |
| SLH-DSA (FIPS 205) | Algoritmo pós-quântico de assinatura baseado em hash e padronizado pelo NIST. |
| AES-256 e outras criptografias simétricas | Têm perfil de risco quântico diferente da criptografia de chave pública RSA e de curvas elípticas. A segurança ainda depende de parâmetros, configuração e uso apropriados. |
O NIST finalizou FIPS 203, 204 e 205 em 13 de agosto de 2024. São padrões estabelecidos, não lançamentos recentes de outubro de 2026. Escolher um padrão, por si só, não comprova que uma implementação, protocolo ou sistema foi migrado com segurança. Publicações e padrões de criptografia pós-quântica do NIST
Uma lista de materiais criptográficos (CBOM) pode ajudar a documentar ativos criptográficos e suas relações. Dependendo das fontes de descoberta e do formato, ela pode representar algoritmos, componentes criptográficos, metadados relacionados a chaves e o contexto de uso. A CycloneDX publica a capacidade CBOM e orientações de especificação. A CBOM é um artefato de inventário, não uma prova de cobertura completa ou de que o sistema seja seguro contra ameaças quânticas. Capacidade CBOM da CycloneDX
O que significam os marcos de 2027 a 2035
O comunicado e a orientação da CSA de Singapura diferenciam operadores de CII e outras organizações expostas ao risco quântico:
- Envio do plano de migração de CII até 31 de março de 2027: os operadores de CII devem enviar seu plano à CSA até essa data, segundo a orientação pública da agência.
- A partir de 2028: as novas aquisições de sistemas CII devem levar em conta considerações de segurança quântica. Orientação pública para CII e informações da CSA
- Migração de CII até 31 de dezembro de 2031: essa é a meta indicada para concluir a migração dos sistemas CII.
- Outras organizações expostas: a CSA recomenda um plano até o fim de 2027 e migração até 2035.
O Centro Nacional de Segurança Cibernética do Reino Unido (NCSC) publica separadamente metas de orientação: concluir a descoberta e avaliação e estabelecer um plano inicial até 2028; priorizar e avançar a migração até 2031; e buscar concluir a migração em sistemas, serviços e produtos até 2035. O NCSC observa que um pequeno conjunto de tecnologias raramente usadas pode ser mais difícil de migrar até 2035; ainda assim, as organizações devem trabalhar para cumprir as datas indicadas. São marcos da orientação britânica, não uma legislação global. Cada organização deve verificar quais requisitos locais, setoriais e contratuais realmente se aplicam. Cronograma de migração PQC do NCSC do Reino Unido
Em 16 de outubro de 2026, o plano de transição NIST IR 8547 ainda é um rascunho. Ele não deve ser apresentado como prazo legal geral já finalizado para empresas privadas. Rascunho do NIST IR 8547
A lição prática é começar a descoberta cedo. Uma migração pode envolver responsáveis por aplicações, compatibilidade de protocolos, ciclos de renovação de hardware, fornecedores e compromissos com clientes. Substituir uma biblioteca pode ser a menor parte do trabalho.
De listas de componentes a inventários conectados
A CycloneDX já oferece suporte a CBOM. A versão 1.6 introduziu essa capacidade e a 1.7 acrescentou identificadores para famílias de algoritmos criptográficos e curvas elípticas. Em 5 de agosto de 2026, o projeto anunciou planos para a CycloneDX 2.0, descrevendo possibilidades para associar ativos criptográficos a riscos de migração, respostas, responsáveis, datas-alvo e status.
Em 16 de outubro de 2026, a CycloneDX 2.0 foi anunciada como futura versão, esperada para mais adiante no outono; ainda não foi lançada nem ratificada. Não baseie uma afirmação atual de produto ou conformidade em um suposto suporte à 2.0. Anúncio da CycloneDX 2.0 · CBOM da CycloneDX
Um inventário ampliado pode conectar três perguntas distintas:
- SBOM: Quais componentes de software, versões, fornecedores e dependências fazem parte do produto?
- CBOM: Quais algoritmos criptográficos e contextos precisam ser avaliados ou migrados?
- AIBOM: Quais modelos de IA, provedores e componentes relacionados fazem parte do produto?
São inventários complementares, não garantias de segurança intercambiáveis. Uma lista de materiais estendida (XBOM) é uma forma de organizá-los e relacioná-los para investigar dependências e preservar o contexto. O conteúdo e a cobertura reais ainda dependem do que foi analisado, de como foi classificado e de quais evidências externas foram adicionadas.
A CISA e agências parceiras publicaram os 2026 Minimum Elements for an SBOM em 8 de setembro de 2026. A publicação atualiza os elementos mínimos recomendados e incentiva a manutenção das SBOMs à medida que o software muda; por si só, ela não cria novos requisitos. É importante distinguir essa orientação das obrigações decorrentes de leis, regulamentos, contratos ou regras setoriais aplicáveis. CISA e agências parceiras: elementos mínimos da SBOM de 2026
Outros dados da cadeia de suprimentos são contexto, não evidência quântica. O relatório do terceiro trimestre da Sonatype, publicado em 8 de outubro de 2026, registrou 149.329 pacotes sinalizados no total em suas categorias de maliciosos e indesejados; 27.618 apresentavam pelo menos um comportamento claramente malicioso. O total de pacotes sinalizados não significa que todos os 149.329 sejam malware confirmado. Os números reforçam a utilidade geral do rastreamento de componentes e da análise de impacto; não são relatos de ataques quânticos nem de falhas de migração criptográfica. Relatório Q3 2026 da Sonatype
Crie um inventário que ajude a tomar decisões
Para cada ativo criptográfico importante, registre evidências suficientes para responder a perguntas práticas:
| Pergunta | Evidências a coletar |
|---|---|
| Onde está? | Produto, repositório, serviço, processo de build, dispositivo ou fornecedor. |
| Qual é sua função? | Troca de chaves, TLS, assinatura, identidade, autenticação ou proteção de dados. |
| Quem é responsável? | Equipe de aplicação ou plataforma, operador do serviço ou contato do fornecedor. |
| Qual é a exposição? | Período de confidencialidade dos dados, exposição externa, criticidade e dificuldade de substituição. |
| É possível alterá-lo? | Alternativas compatíveis, plano do fornecedor, restrições de compatibilidade e opções testadas. |
| Como comprovar o progresso? | Escopo da análise, referências às fontes, verificações de execução e configuração, testes, responsável e marco-alvo. |
Agilidade criptográfica é a capacidade de mudar mecanismos criptográficos em aplicações, protocolos, hardware e infraestrutura com risco operacional controlado. O white paper do NIST sobre agilidade criptográfica, CSWP 39 revisão 1, foi finalizado em 29 de junho de 2026; a versão original saiu em dezembro de 2025. O documento apresenta considerações de planejamento, não uma certificação nem uma prova de que uma organização específica seja ágil. NIST CSWP 39 revisão 1
Evite uma precisão enganosa. Um “percentual de preparação quântica” diz pouco sem escopo definido, classificação validada, evidências de cobertura, criticidade dos ativos e uma descrição do que não foi avaliado. Uma análise de código, sozinha, não comprova o estado de cada certificado em tempo de execução, módulo de segurança de hardware, serviço gerenciado ou ambiente de fornecedor. Valide as classificações de algoritmos com referências do NIST e complemente os inventários com evidências de execução, configuração e fornecedores.
Um plano prático para os primeiros 90 dias
Dias 1–15: defina responsáveis e escolha o escopo
Nomeie um responsável pelo programa e escolha um serviço ou produto representativo e crítico para o negócio. Documente o período de retenção de dados sensíveis, os usos de assinatura e troca de chaves, as interfaces de rede, o processo de lançamento e os principais fornecedores. Delimite o escopo para que o primeiro inventário possa ser revisado.
Dias 16–30: reúna as primeiras evidências
Colete inventários de software e informações criptográficas disponíveis no código-fonte, nos sistemas de build, nas configurações e nos registros de infraestrutura. Registre algoritmos e versões, referências a certificados e chaves quando isso puder ser feito com segurança, contexto do sistema, limites de confiança e dependências de fornecedores. Identifique áreas desconhecidas ou não observadas, em vez de tratá-las como livres de risco.
Dias 31–45: priorize pelas consequências
Considere dados sensíveis que precisam permanecer confidenciais por anos, serviços expostos externamente, infraestrutura de assinatura, dependências críticas e dispositivos ou firmware difíceis de atualizar. Trate RSA e ECC convencional como criptografia de chave pública vulnerável à computação quântica, mesmo quando ainda forem adequados contra ataques clássicos hoje.
Dias 46–60: converse com os fornecedores
Pergunte quais produtos e serviços dependem de criptografia de chave pública, como o fornecedor pretende apoiar uma transição pós-quântica ou híbrida quando apropriado, quais mudanças serão necessárias do lado do cliente e como testará a interoperabilidade e comunicará os marcos. Registre respostas e evidências; não deduza prontidão apenas de uma declaração de marketing.
Dias 61–75: teste em ambientes controlados
Faça pilotos de mudanças selecionadas para estabelecimento de chaves ou assinaturas em sistemas que não sejam de produção. Avalie interoperabilidade, latência, tamanho de certificados e assinaturas, desempenho, comportamento alternativo, monitoramento e procedimentos de reversão. Peça que os responsáveis por engenharia e segurança revisem os resultados.
Dias 76–90: publique um roteiro
Transforme os resultados em responsáveis, lacunas de evidência, dependências, níveis de confiança e marcos priorizados. Vincule cada marco a um sistema e a um método de verificação. Atualize o inventário quando houver mudanças no software, na configuração criptográfica ou nos fornecedores.
Não espere por uma cobertura perfeita para tratar os riscos de maior consequência. Adote um processo iterativo e baseado em riscos, deixando claros os limites da avaliação.
Onde o Plexicus XBOM se encaixa
A página pública do Plexicus XBOM apresenta SBOM, CBOM e AIBOM em um único fluxo de trabalho e oferece a opção de solicitar uma apresentação do produto. Ela pode servir como ponto de partida para equipes que avaliam inventários conectados. Não é evidência de descoberta criptográfica completa, classificação quântica correta, cobertura de tempo de execução ou hardware, verificação de fornecedores, garantia de migração PQC ou conformidade regulatória.
Antes de usar qualquer ferramenta de inventário para decisões de migração, valide sua cobertura real e suas classificações com referências do NIST. Complemente resultados derivados do código com verificações de execução e configuração, evidências dos fornecedores e testes nos sistemas incluídos no escopo.
Comece com uma visão clara do que você tem — e do que ainda não sabe.
A questão quântica é uma questão de planejamento hoje
Não há evidências de que um computador quântico com capacidade criptograficamente relevante esteja quebrando atualmente implantações comuns de criptografia de chave pública. A tarefa imediata é descobrir quais sistemas dependem de criptografia vulnerável à computação quântica, onde as informações estão incompletas e quanto tempo a avaliação e a migração levarão.
Uma SBOM oferece uma base valiosa de componentes. Uma CBOM pode descrever ativos criptográficos quando a descoberta e a classificação forem adequadas. Uma XBOM pode relacionar inventários de software, criptografia e IA. Nenhum deles substitui testes em tempo de execução, diálogo com fornecedores, responsabilidade de engenharia ou um plano de migração.
A preparação quântica começa como um programa de inventário e governança. O plano deve deixar visíveis o escopo, as evidências, as incertezas, os responsáveis e os marcos locais aplicáveis.
Solicite uma apresentação do Plexicus XBOM →
Perguntas frequentes
RSA-4096 é seguro contra a computação quântica?
Não. Uma chave maior não muda a família do algoritmo RSA. RSA, inclusive RSA-4096, e a criptografia convencional de chave pública baseada em curvas elípticas são consideradas vulneráveis diante de um computador quântico suficientemente capaz.
Uma CBOM é exigida por lei para a migração pós-quântica?
Não existe uma regra global única que exija que todas as organizações produzam uma CBOM em um formato específico. Os requisitos dependem da jurisdição, do setor, dos contratos e das regulamentações aplicáveis. Um inventário criptográfico estruturado ajuda no planejamento, mas cada organização deve verificar suas obrigações.
Uma SBOM ou CBOM sozinha comprova a preparação quântica?
Não. O inventário precisa ter escopo adequado e classificações corretas e, depois, ser comparado com configurações em tempo de execução, hardware e evidências dos fornecedores. Também são necessários testes, priorização e um roteiro de migração.
A CycloneDX 2.0 já foi lançada?
Em 16 de outubro de 2026, a CycloneDX descreve a versão 2.0 como futura. Não presuma que ela já esteja disponível de forma geral ou que um produto específico ofereça suporte. A CycloneDX 1.7 é a versão 1.x mais recente mencionada nos materiais públicos do projeto.
Quais padrões pós-quânticos do NIST foram finalizados?
O NIST finalizou FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) e FIPS 205 (SLH-DSA) em 13 de agosto de 2024. A escolha e a implantação ainda exigem projeto, implementação e testes específicos para cada sistema.
Os marcos de 2031 e 2035 de Singapura são prazos globais?
Não. São marcos da CSA para operadores de CII e recomendações para outras organizações expostas ao risco quântico. O NCSC do Reino Unido publica metas de orientação distintas. A aplicabilidade depende da jurisdição, do setor, dos contratos e da organização.
O Plexicus XBOM garante migração PQC ou conformidade?
Não. A página pública apresenta SBOM, CBOM e AIBOM em um único fluxo de trabalho e convida as equipes a solicitar uma apresentação. Isso não comprova descoberta completa, classificação correta de algoritmos, cobertura de execução ou fornecedores, migração bem-sucedida nem conformidade.
Fontes
- CSA de Singapura, anúncio dos marcos de migração segura contra ameaças quânticas e de um novo subsídio, 14 de outubro de 2026.
- CSA de Singapura, orientação sobre migração segura contra ameaças quânticas para organizações, 14 de outubro de 2026.
- CSA de Singapura, subsídio Quantum-Safe Kickstarter e informações sobre aquisições.
- NCSC do Reino Unido, cronograma de migração PQC.
- NIST, publicações e padrões de criptografia pós-quântica.
- NIST, CSWP 39 revisão 1: Considerations for Achieving Crypto Agility, finalizado em 29 de junho de 2026.
- NIST, rascunho inicial IR 8547.
- Centro Canadense de Segurança Cibernética e parceiros do G7, Preparing for the Post-Quantum Era, setembro de 2026.
- CycloneDX, capacidade CBOM e anúncio da CycloneDX 2.0.
- CISA e agências parceiras, 2026 Minimum Elements for an SBOM, 8 de setembro de 2026.
- Sonatype, Q3 2026 Open Source Malware Index, 8 de outubro de 2026.
- Plexicus, XBOM.