AppSec
Orientada por Evidências.

Saiba o que é real. Perceba o que afeta. Corrija com evidências.

Compatível com
Cursor
Copilot
Claude
Devin
Windsurf
Replit
Lovable
Codex
v0
+ 50 mais

Equipes de segurança confiam na Plexicus para cada base de código

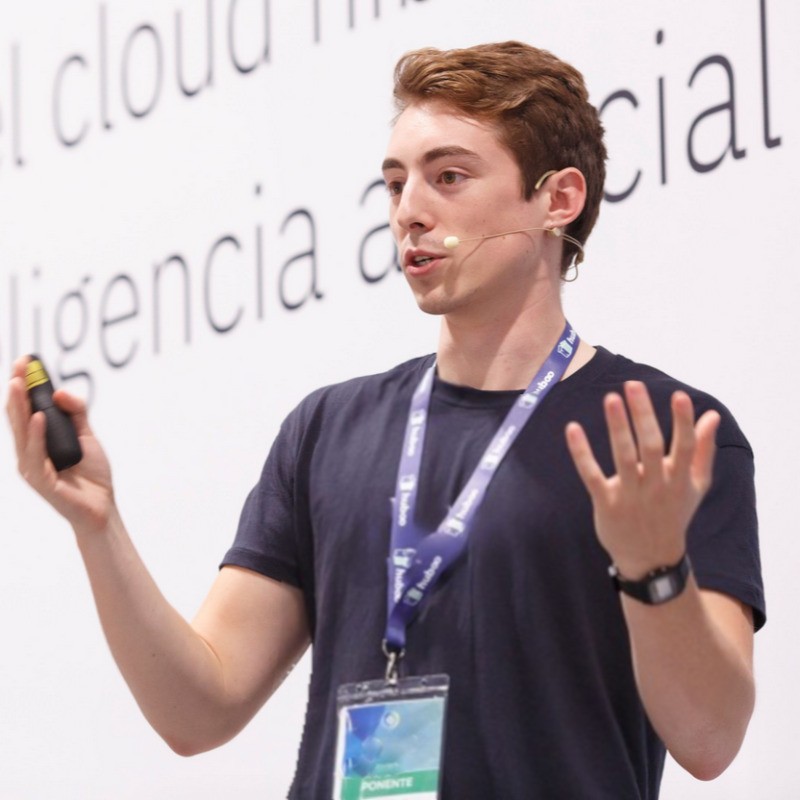
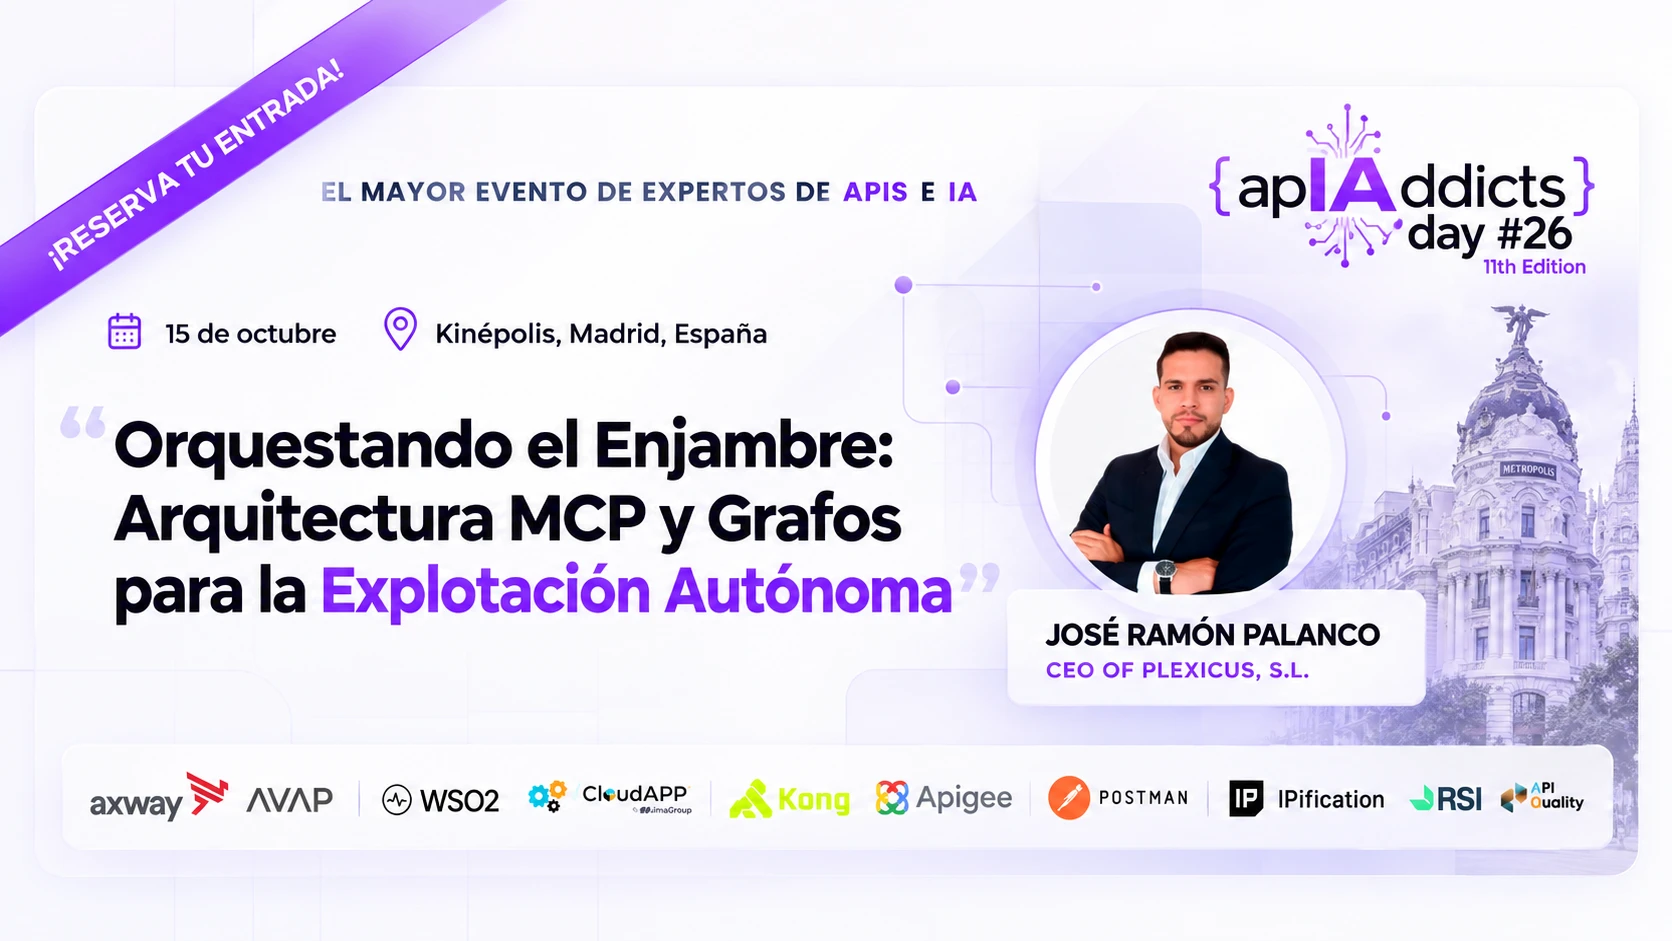
Palestrante em destaque · APIAddicts Days 26 España

Conheça a Plexicus no APIAddicts Days 2026

Orquestando el Enjambre: Arquitectura MCP y Grafos para la Explotación Autónoma

José Ramón Palanco CEO da Plexicus, S.L.

Data
15 de outubro de 2026
Local
Kinépolis Ciudad de la Imagen, Madrid, Espanha
Ver detalhes do evento
Cartaz de palestrante da APIAddicts Days 26 España com José Ramón Palanco, da Plexicus.
Plataforma Plexicus

A sua plataforma
AppSec Proof-Driven fullstack.

Um trecho guiado da plataforma Plexicus: AI Swarm Pentest explora um caminho de ataque autorizado, Deep Code Analysis acrescenta contexto e Remediação entrega uma correção revisada.

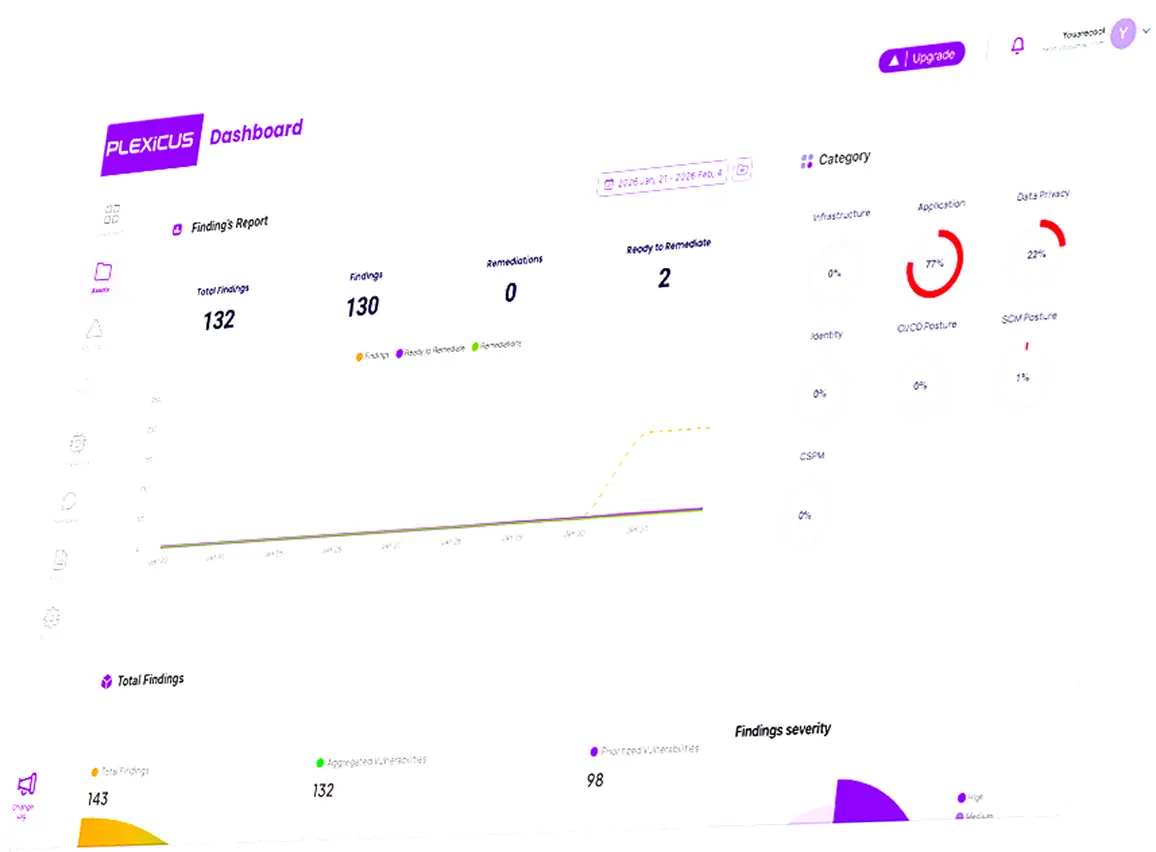
Dashboard
Synthetic target · evidence view
Synthetic demo data · not from a live customer environment
Your value
7d30d90dAll

What Plexicus has saved you, and what is still on the table.

Validated attack paths
what your team can review
Reviewable evidence
attached to every finding
Reviewer-ready fixes
merge or reject with context
Compliance posture
NIS2 · DORA · EU AI Act · CRA
Risk Posture Score
58 / 100
Appetite: 25
Fix 14 findings to reach appetite
New vs Fixed
New Fixed
May 25Jun 1Jun 8Jun 15Jun 22Jun 29Jul 6Jul 13
Findings Report
2026 May, 25 - 2026 Jul, 13
Total Findings
132
Findings
118
Remediations
14
Ready to Remediate
9
Findings Ready to Remediate Remediations
Apr 28May 2May 6May 9May 12
Top Risky Repositories
demo-project/sample-app 92
Risk score
demo-project/checkout-api 71
Risk score
demo-project/portal 48
Risk score
Total Findings
Total
143
Aggregated
132
Prioritized
98
132 Findings severity
  • Critical 12
  • High 34
  • Medium 58
  • Low 28
Nexus evidence view
Vista ilustrativa do produto Uma passagem clara da exploração à evidência.
Reservar Pentest Comece com um engagement escopado, evidência validada e um caminho de remediação pronto para auditoria.
O fluxo Proof-Driven

Validar. Entender. Remediar.

Valide o risco real, entenda o impacto e remedie com evidência em cada base de código.

Validar

AI Swarm Pentest

O AI Swarm Pentest explora caminhos autorizados em aplicações e captura a evidência por trás de cada caminho de ataque verificado.

  • Missões com escopo controlado e revisão humana nos guardrails
  • Evidência anexada a cada achado
  • Contexto compartilhado para handoffs consistentes
Explorar AI Swarm Pentest
Entender

Deep Code Analysis

O Deep Code Analysis adiciona contexto de código e lógica de negócio a cada achado validado.

  • Análise profunda de código assistida por IA com contexto semântico
  • Modos para lógica de negócio, autorização, SAST clássico ou combinado
  • Fila de triage priorizada pelo que vale a pena corrigir
Explorar Deep Code Analysis
Remediar

Remediação

O Plexicus prepara correções revisadas e prontas para merge, e dá suporte a re-tests de verificação.

  • Patches revisados e prontos para merge, com justificativa clara
  • Fluxo de pull request com atribuição de revisor
  • Re-tests de verificação confirmam que a correção se mantém
Explorar Remediação
AI Swarm Pentest

Veja o que um atacante consegue realmente alcançar.

O Plexicus testa a superfície autorizada da sua aplicação, valida os caminhos relevantes e entrega evidências que a sua equipa pode analisar e usar.

  1. 01
    Explore a superfície autorizada.

    Verificações independentes examinam a aplicação, a API e os caminhos de código dentro do escopo acordado.

  2. 02
    Mantenha apenas evidências que se sustentam.

    Os achados só avançam quando a evidência de suporte pode ser analisada.

  3. 03
    Dê a cada equipa uma próxima ação clara.

    A sua equipa recebe contexto de impacto, orientação de remediação e uma entrega pronta para revisão.

Reservar Pentest

Escopo definido com a sua equipa. Nenhuma alteração em produção sem revisão.

VISÃO SINTÉTICA DO PRODUTO · AMBIENTE DE DEMONSTRAÇÃO AUTORIZADO
01 Caminho validado 02 Evidência anexada 03 Pronto para entrega

Caminhos de ataque validados. Evidência que a sua equipa pode usar.

Deep Code Analysis

Veja o contexto por trás do achado.

A Análise Profunda de Código conecta código, fluxo de dados e impacto de negócio para que sua equipe foque nos achados que importam.

Finding review / FINDING-001

Request validation finding

Open High priority Needs review
TL;DR

The endpoint accepts user input without the validation the workflow requires. The team can review the evidence and proposed control.

IMPACT

The issue could let an attacker reach an unintended operation. Impact and scope are shown for review.

LOCATION

sample-project · review context

GET request input
SEVERITY High
CVSS High
FIX EFFORT Low
DISCOVERED Synthetic demo

Discover & Validate

Review priority findings against the agreed scope, with supporting evidence and a clear next action.

Suggested remediation Evidence review
WHAT'S NEXT?

Drafts a reviewer-ready change for the priority finding, scoped to your team's review workflow.

reviewer-ready change Copy
23manual step
24context cleared
24+reviewer control added
25+validation rule attached
26+evidence included
27handed back to your team
28+ready for review
25 29change returned to reviewer
✓ Validation status: ready for review

Reviewed remediation

Drafts a remediation for review. Your team decides whether to merge.

Como funciona →

Remediação

Patches revisáveis preparados para sua equipe.

A Plexicus prepara o trabalho — sua equipe controla o merge.

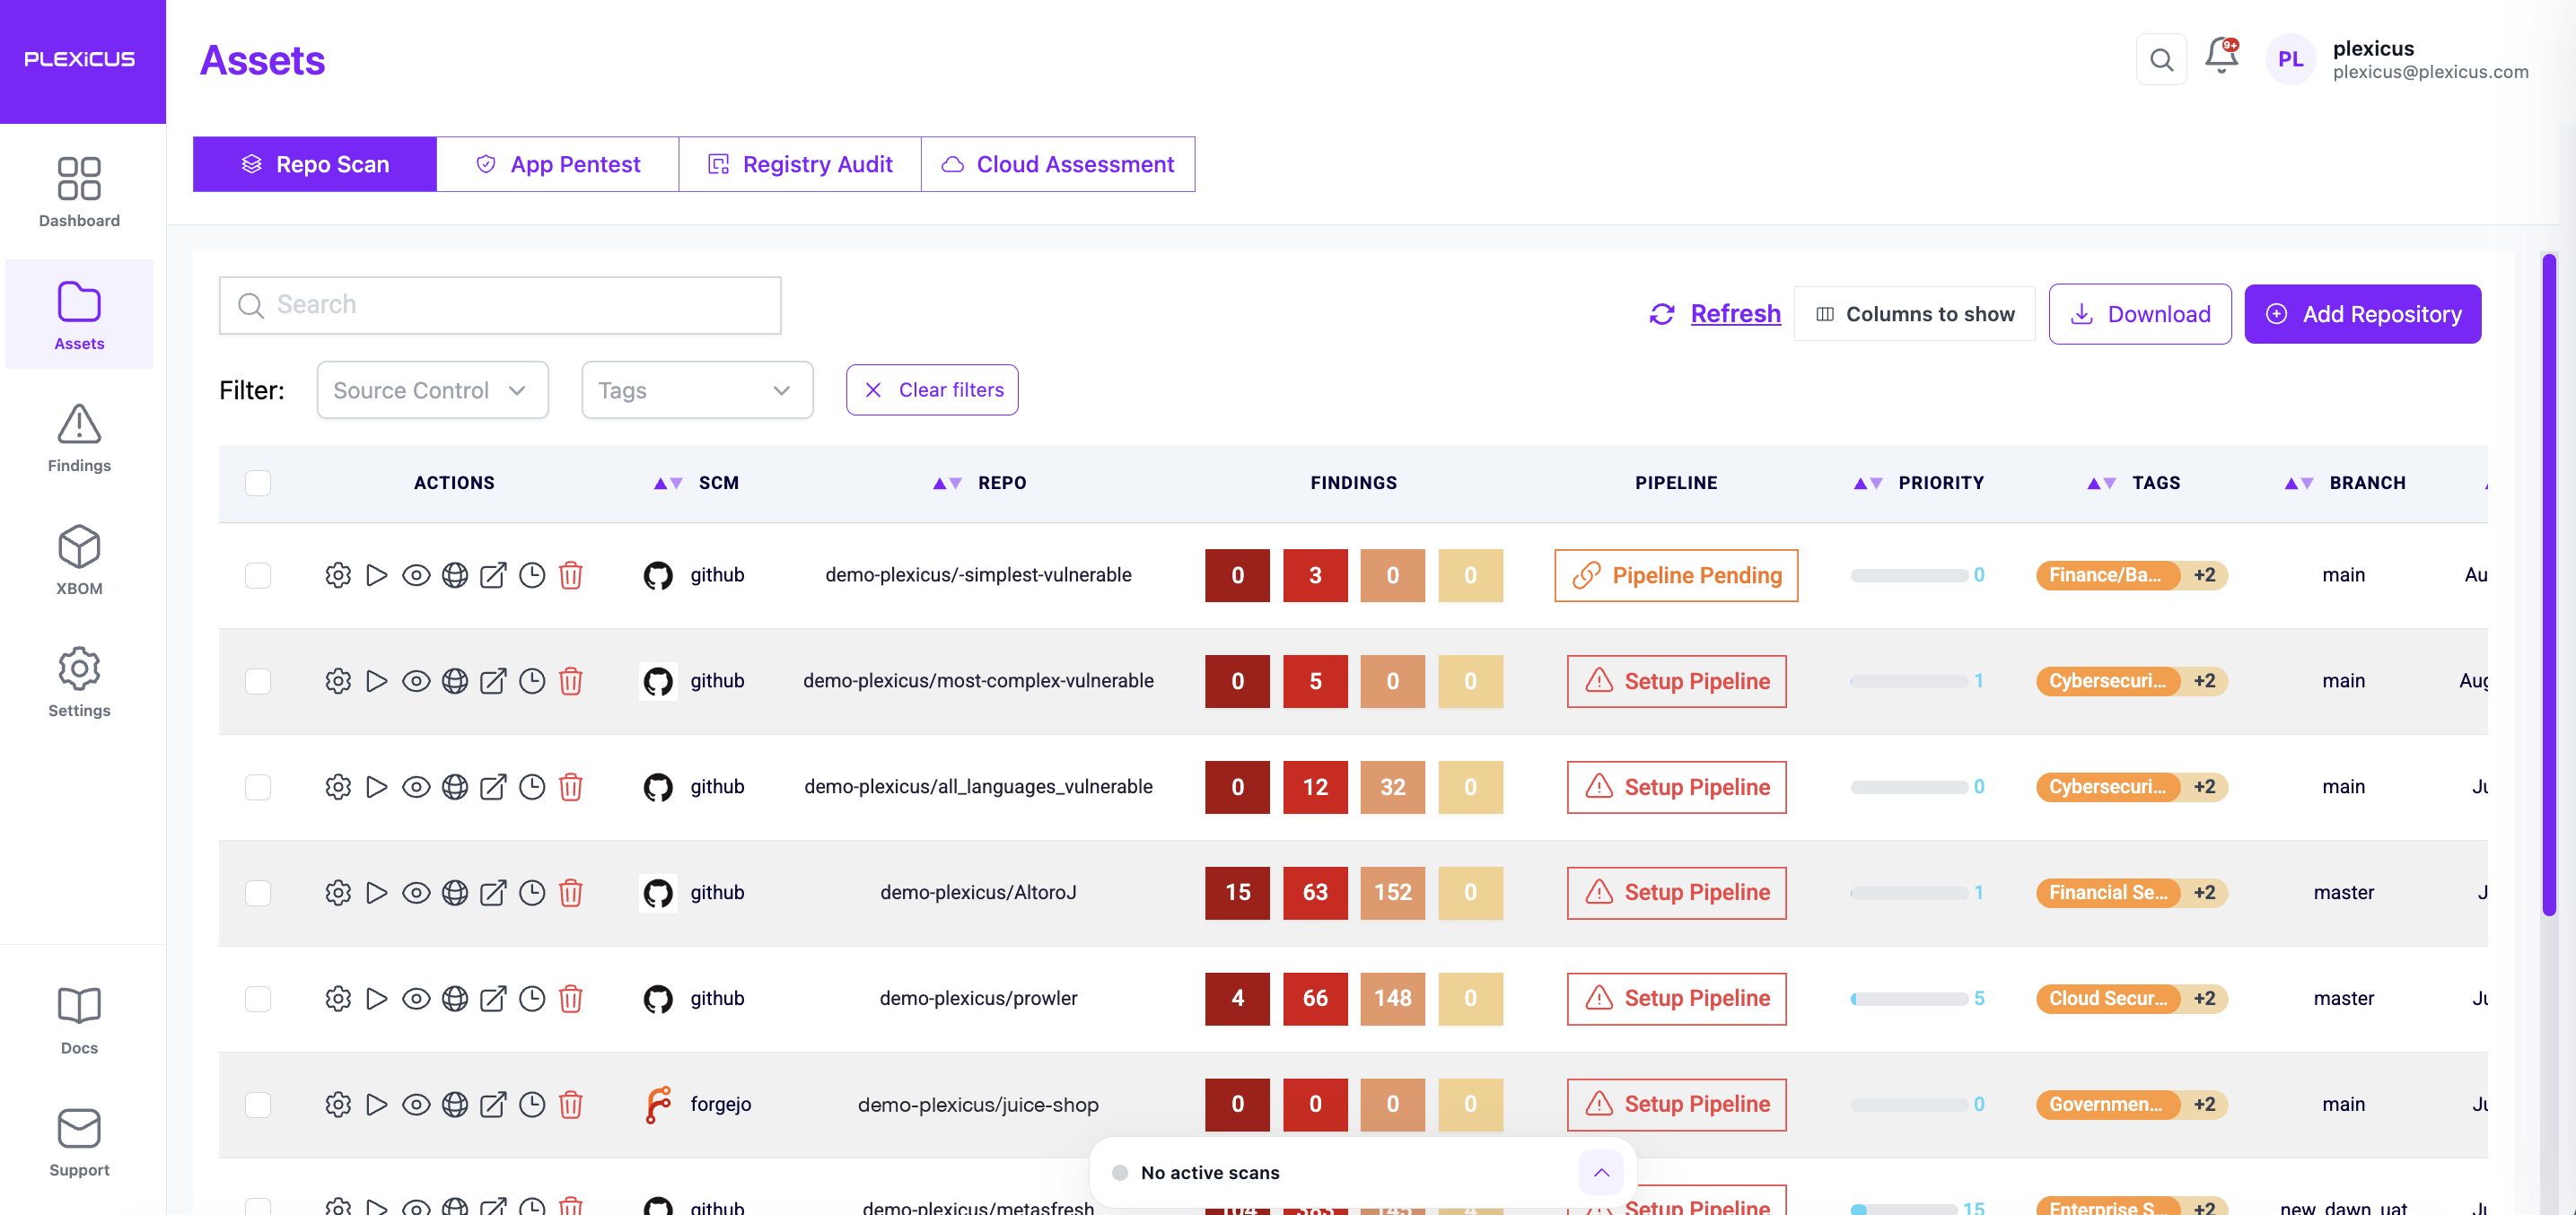
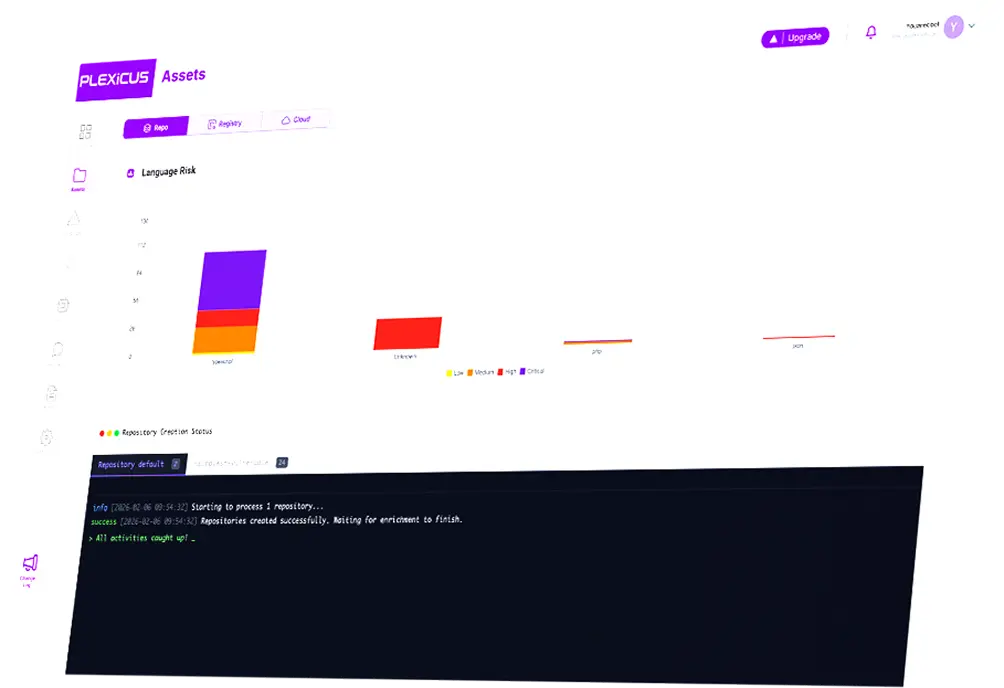
Plexicus Assets view: repo scan, app pentest, and code insights, with pipeline status and finding counts per asset.
Synthetic demonstration data. Sensitive identifiers and customer data are not shown.
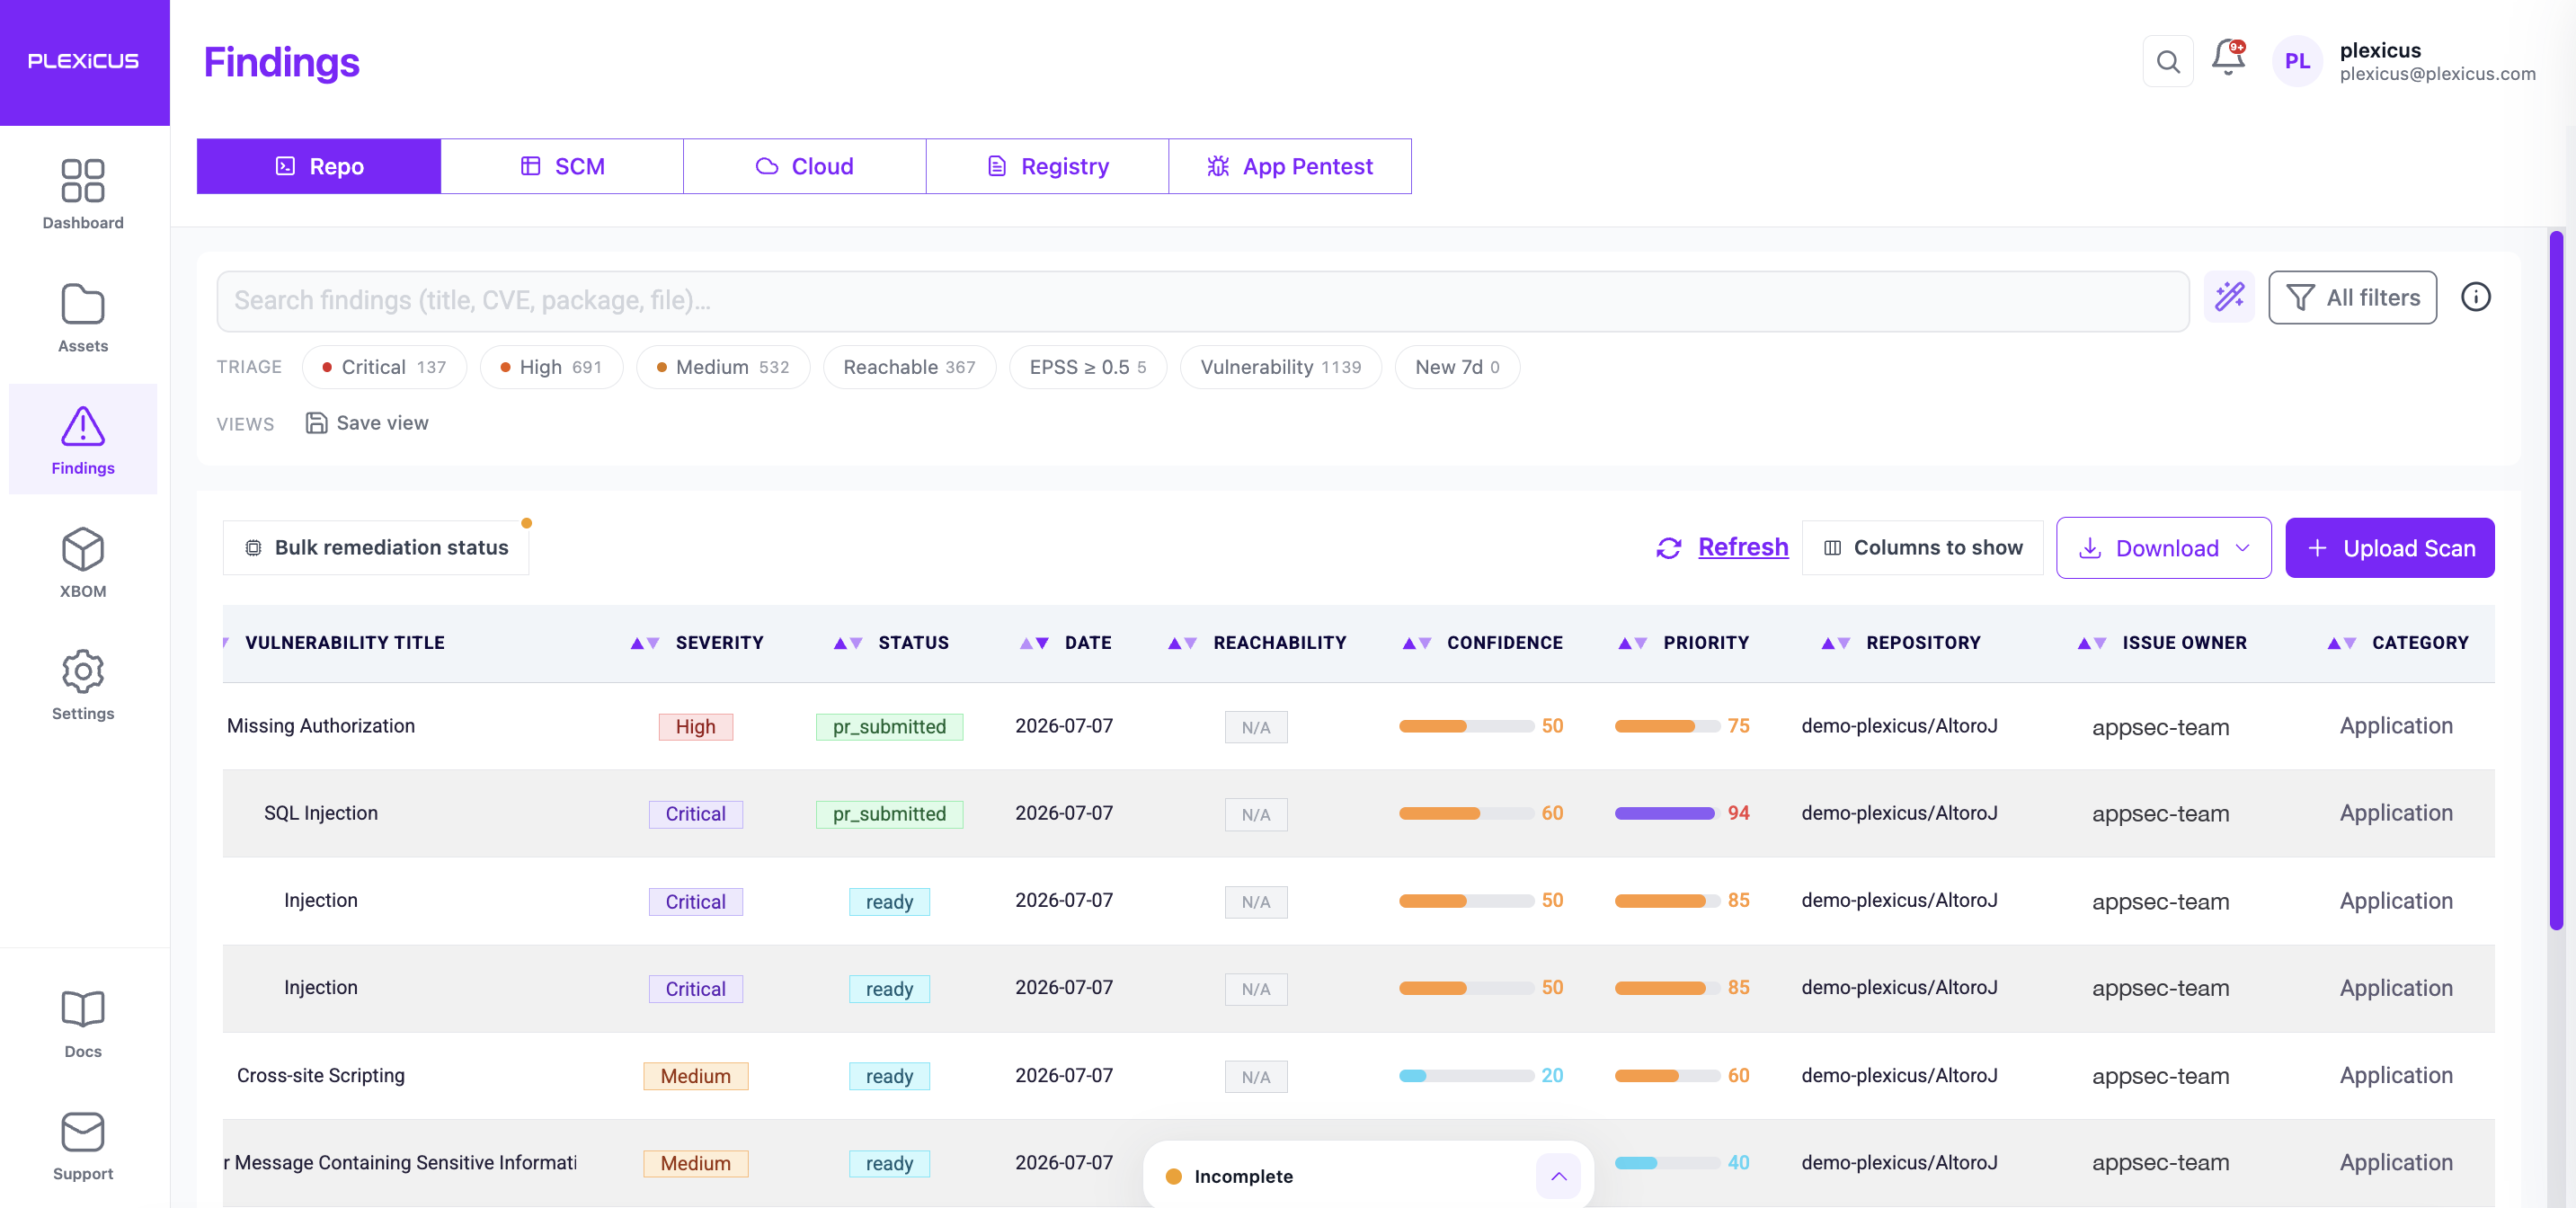
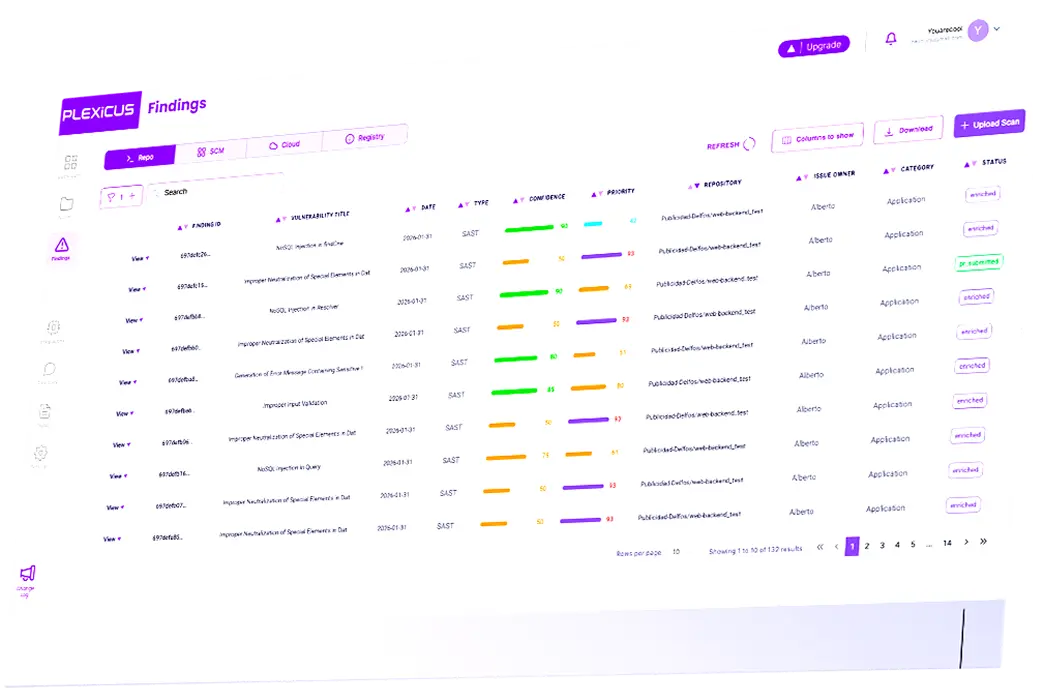
Plexicus Findings view: vulnerability table with severity, status, date, reachability, confidence, priority, repository
Live view from app.plexicus.ai — findings table with severity, status, reachability, confidence, and priority per row.
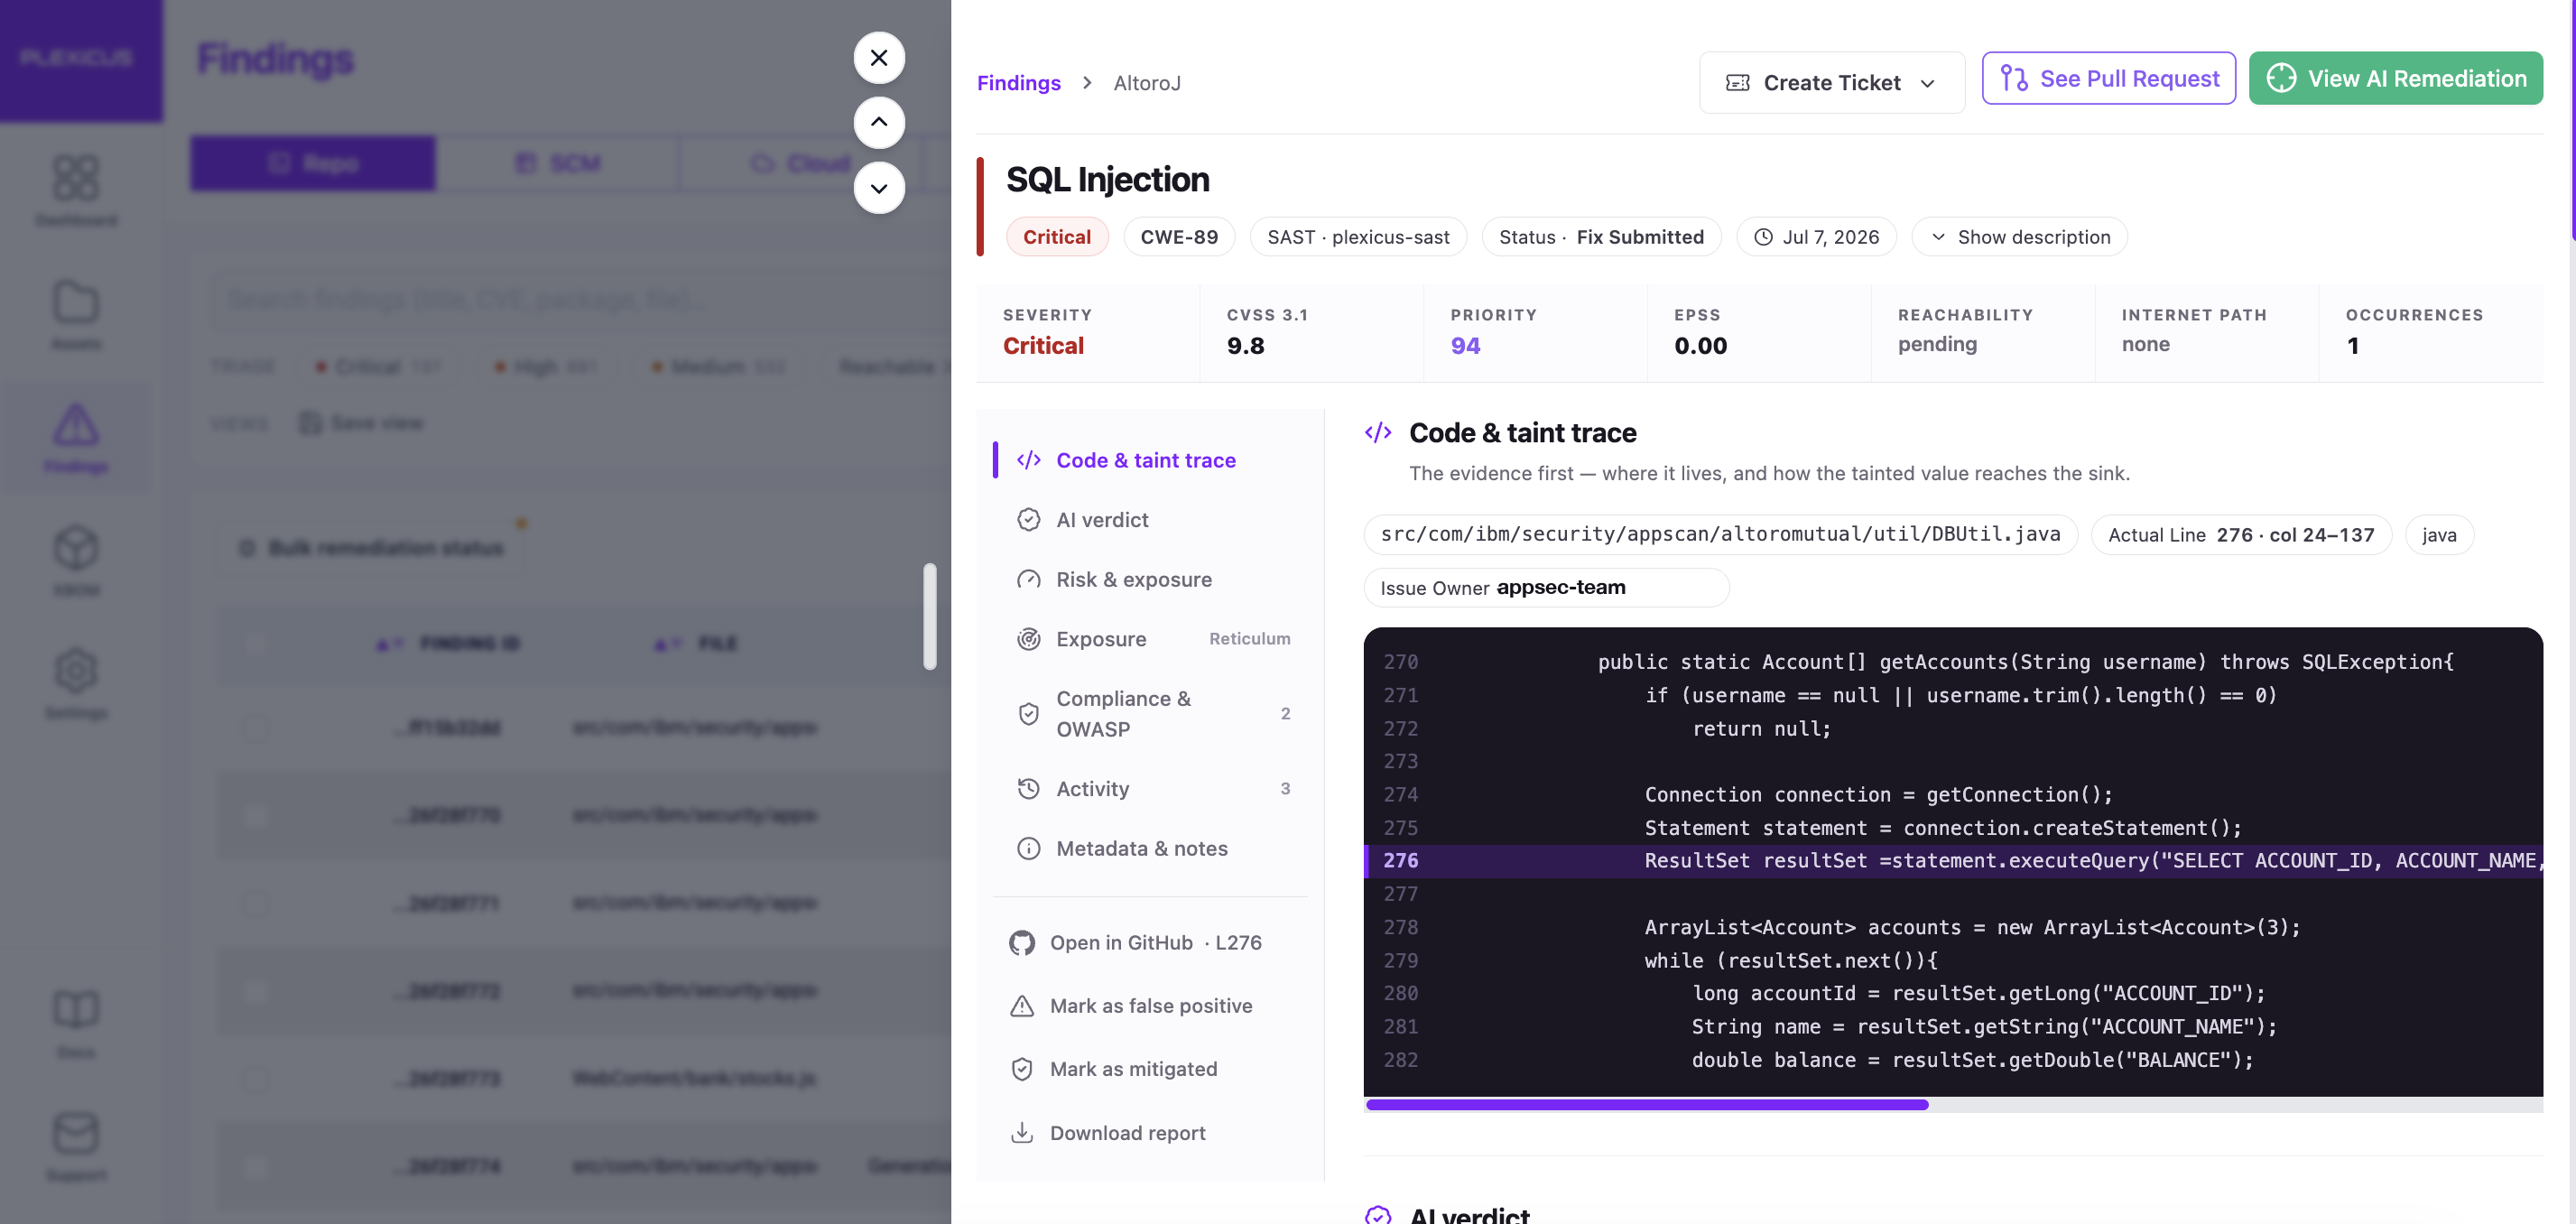
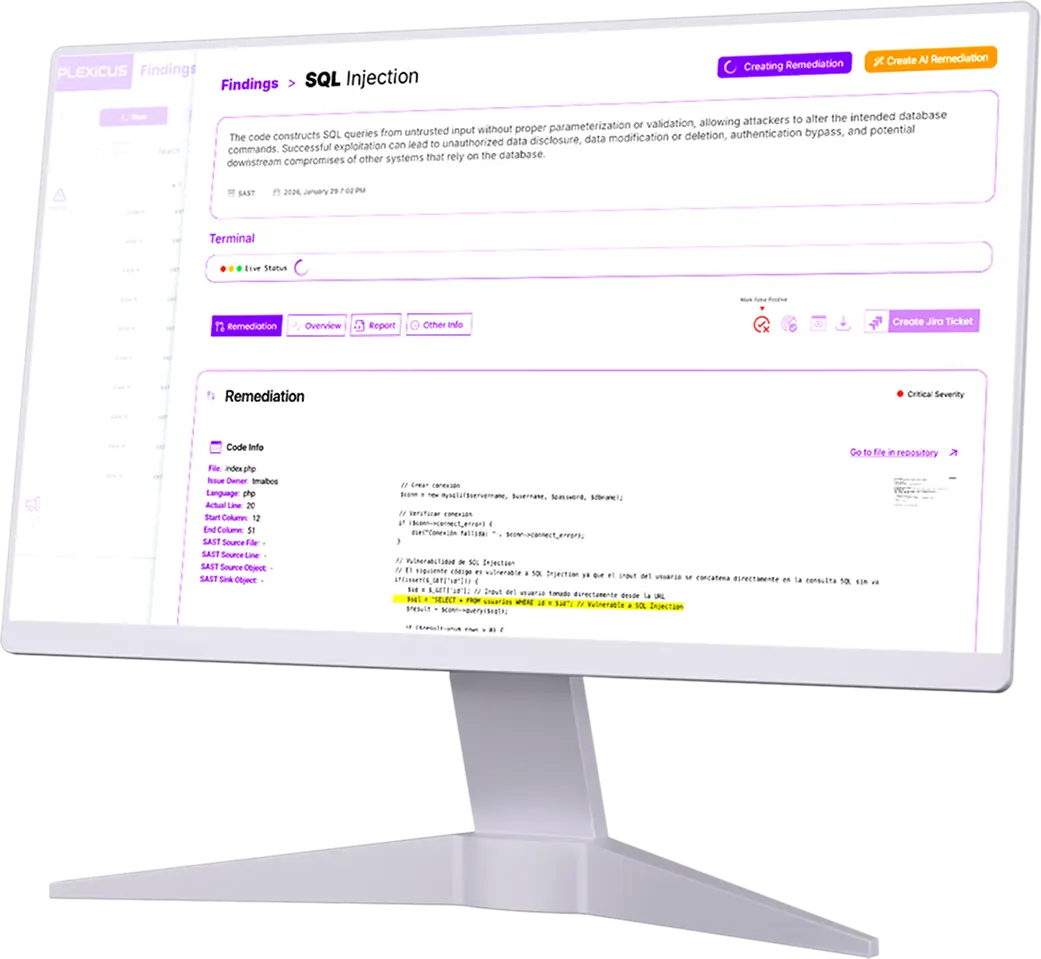
Plexicus finding detail: SQL Injection with severity, CVSS, EPSS, code & taint trace, and source line
Live view from app.plexicus.ai — finding detail with code & taint trace, the evidence first, showing how the tainted value reaches the sink.

Para o líder de segurança

Controle corporativo sem frear a entrega.

Cadeia de evidências anexada a cada achado encerrado.

Faça o deploy nos seus termos

SaaS, auto-hospedado, on-premises ou air-gapped.

O seu código continua seu

Zero retenção de dados. Não treinamos com o código do cliente. Residência na UE por padrão.

Suporte dedicado

Onboarding estruturado, SLAs personalizados e documentação de segurança.

Pronto para auditoria

Certificação SOC 2 Type II. Qualificação CPSTIC em andamento.

Visite o Trust Center →
Coverage · Integrations · Standards
SAST Compliance XBOM Commercial Connector SCA AI Code Security OWASP Top 10 AI Swarm Pentest Deep Code Analysis Remediation
PLEXICUS AUTOMATION

Deixe de fazer a triagem à mão. Cada achado encontra o seu caminho.

Cada achado segue diretamente para uma correção, um ticket ou uma aprovação assim que aparece. A sua equipa só intervém onde é preciso critério.

O editor do Plexicus Automation com um fluxo de demonstração: um gatilho de achado, um passo de remediação, um ticket no Jira e uma notificação na aplicação.
O editor do Automation, com um fluxo de demonstração.
  • Pontos de aprovação
  • Cada execução registada
  • Testes antes de ir para produção
Dados sintéticos de inventário · meramente ilustrativos
XBOM

Cada componente, algoritmo e modelo
em um inventário com evidências.

SBOM + CBOM + AIBOM, com declarações VEX, watchlists, diffs e export CycloneDX / SPDX / PDF. Pronto para EU CRA, CISA 2025, PCI DSS 6.3.2 e EU AI Act.

One source

SBOM · CBOM · AIBOM

Changes traced

VEX and inventory diffs

Ready to act

CycloneDX · SPDX · PDF

Explorar XBOM
LIVE INVENTORY REPOSITORY / demo workspace
SBOM · CBOM · AIBOM
VEX ATTACHED Synthetic demo data · illustrative
demo-library Dependency · review required Evidence → component status → next action
Exportable proof CycloneDX · SPDX · PDF

XBOM

SBOM, CBOM e AIBOM lado a lado, com a evidência de que cada componente precisa.

O que os responsáveis de segurança dizem sobre a Plexicus

Opiniões de equipas de engenharia e segurança que usam AppSec orientada por evidências.

Plexicus is the most innovative AI-native platform we've evaluated. Their pace of evidence-backed remediation context is what sets them apart.

Toni de la Fuente
Toni de la Fuente
Founder, Prowler
five stars

The AI agent gives our team verified findings with the evidence attached. Our engineers review with confidence instead of chasing noise.

David Wilson
David Wilson
Head of Security, HuMaIND
five stars

As one of Plexicus's first customers, we've witnessed firsthand how their platform has evolved into an indispensable security solution. Reviewed changes with prioritized context have dramatically reduced our vulnerability management overhead and allowed our security team to focus on strategic initiatives.

Jose Fernando Dominguez
CISO, Ironchip
five stars

Plexicus's powerful vulnerability management allows us at Puffin Security to deliver more advanced cybersecurity services to our clients, creating a perfect security partnership.

Ricardo Stefanescu
Ricardo Stefanescu
CEO, Puffin Security
five stars

Plexicus has streamlined our remediation review process — our team has more hours back every week to focus on the changes that matter.

Alejandro Aliaga
Alejandro Aliaga
CTO, Ontinet
five stars

The integration is seamless, and the reviewed change workflow with full evidence attached has made our security review cycle measurably faster.

Michael Chen
Michael Chen
DevSecOps Lead, Devtia
five stars

Plexicus has become an essential part of our security toolkit. It's like having an expert security engineer available 24/7.

Jennifer Lee
Jennifer Lee
CTO, Quasar Cybersecurity
five stars

Since implementing Plexicus, we've seen a dramatic improvement in our security posture with less effort from our team. Verified findings with evidence attached are what we wanted from a modern security platform.

Alejandro Acosta
Alejandro Acosta
CTO, Wandari
five stars
Pronto para validar o que importa?

Pronto para validar o que importa.

O Plexicus é Proof-Driven AppSec: achados validados, compreensão contextual e remediação revisada — ancorada em evidência, escopada com você.

Qualificação

Verifique se o AI Swarm Pentest se adequa ao seu ambiente.

Partilhe o contexto mínimo. Vamos rever o escopo e indicar o próximo passo comercial.

Antes de enviar — verifique se se encaixa

0 / 280

Sem compromisso. Se não se encaixa, dizemos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Ronda privada Para investidores