A empresa
Segurança com IA para o software do dia a dia
A Plexicus ajuda as equipas de segurança e engenharia a detetar e resolver riscos em aplicações, APIs e código-fonte, incluindo código gerado por IA e código legado.
Acesso à ronda privada
A Plexicus desenvolve segurança com IA para aplicações, APIs e código. Registe o seu interesse na nossa ronda privada. A equipa Plexicus analisa cada registo e contacta-o em privado.
Estado da ronda
Valores provisórios partilhados pela equipa da Plexicus. Sujeitos a confirmação final antes do lançamento público.
01A Plexicus está a realizar uma ronda de investimento privado.
02Registe o seu interesse e a equipa Plexicus entrará em contacto consigo.
03Conheça a oportunidade antes de decidir.
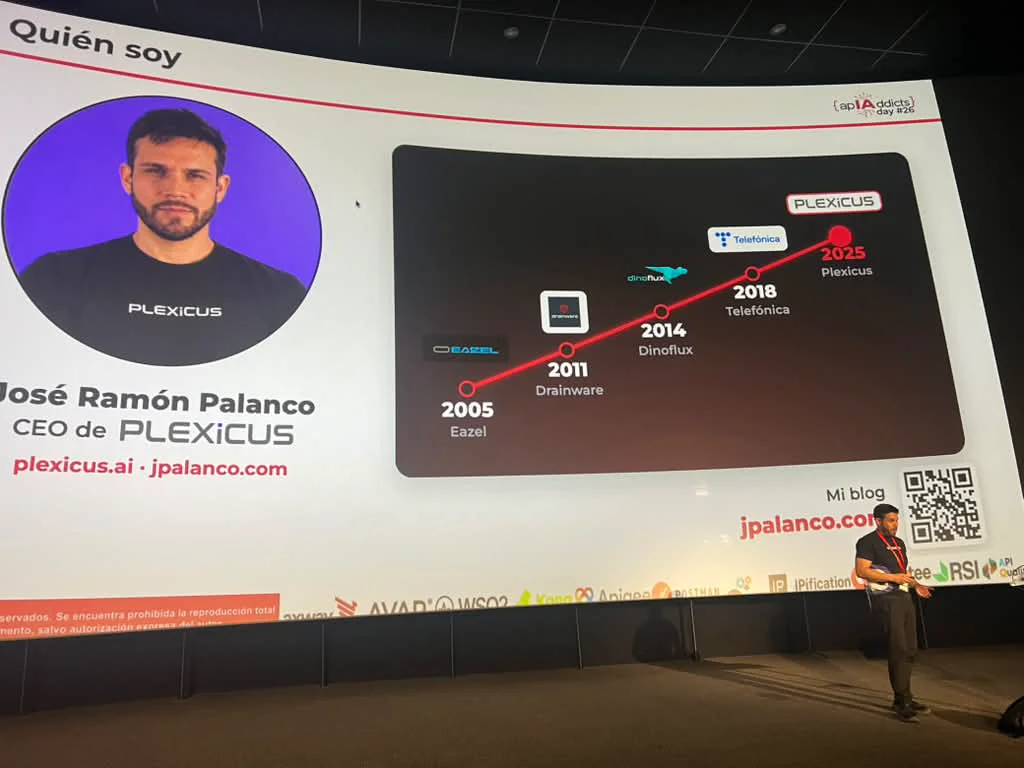

Fundador e CEO/CTO
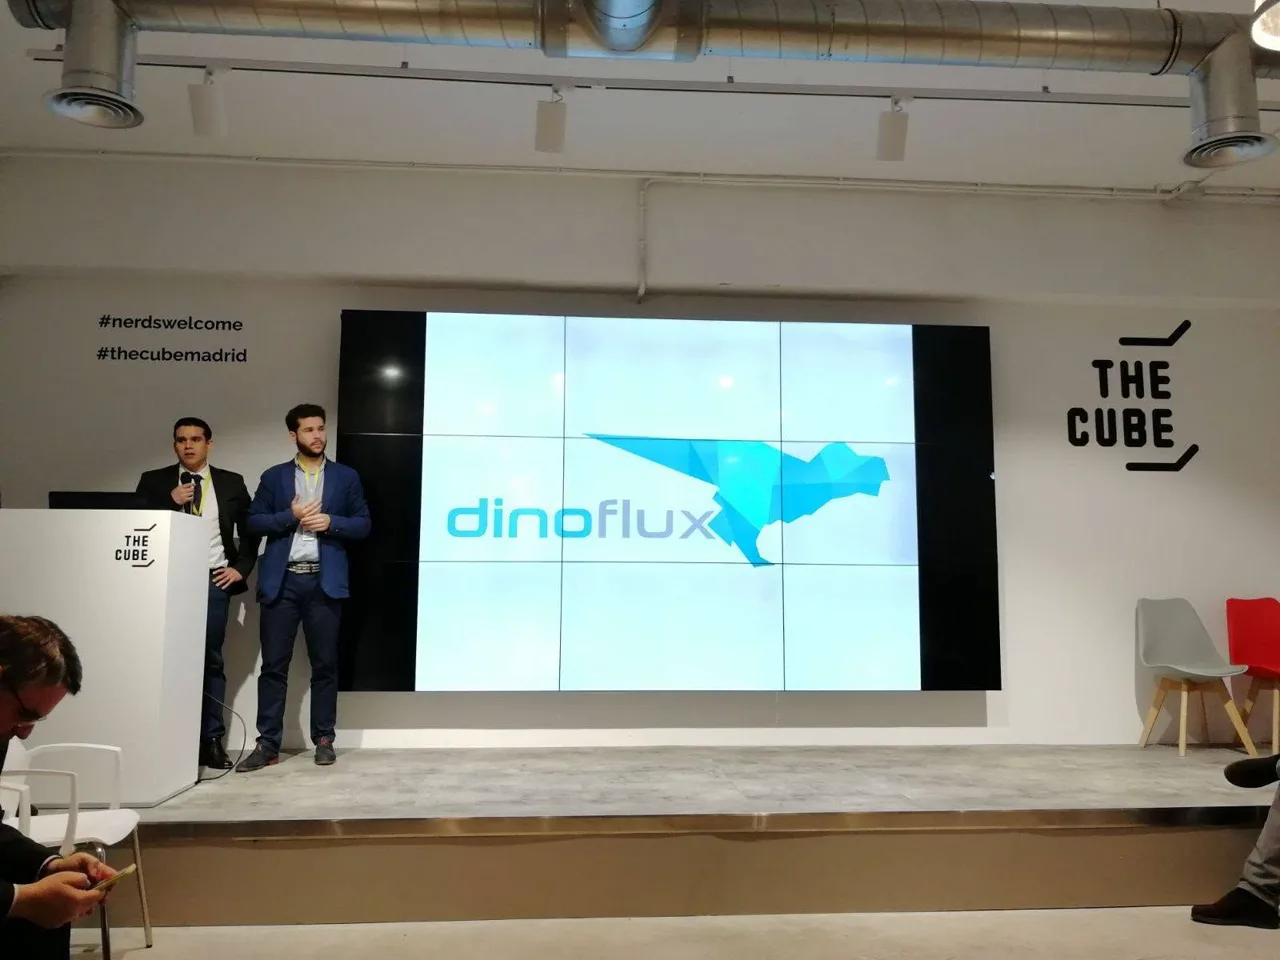
Percurso do fundador
José Ramón Palanco é fundador e CEO/CTO da Plexicus. Tem 20 anos de experiência em cibersegurança e investigação ofensiva: vulnerabilidades publicadas (CVE), ferramentas de segurança open source e gestão de incidentes complexos. Antes, fundou a Dinoflux, uma empresa de inteligência de ameaças adquirida pela Telefónica.
Esse trabalho mostrou-lhe o que falta às equipas de segurança: provas. A Plexicus assenta numa regra: sem PoC, não há resultado. Um enxame de agentes de IA valida a exposição num âmbito autorizado, e cada resultado confirmado chega com uma correção que os seus engenheiros podem rever.
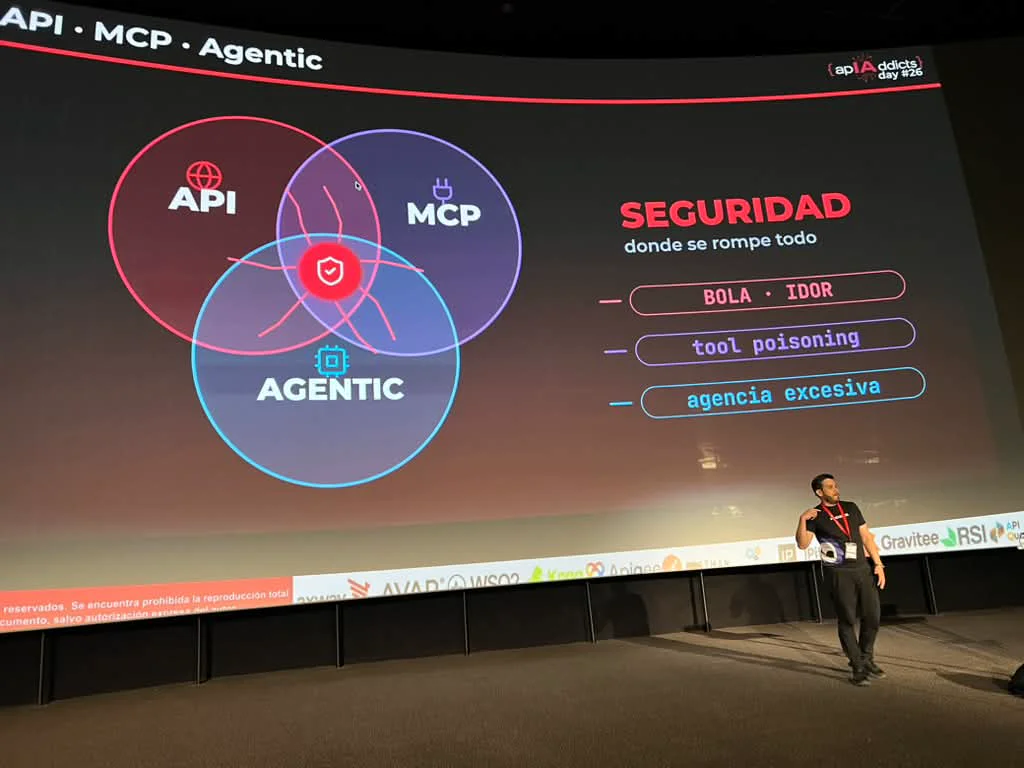
Orador em: OWASP · RootedCON · ROOTCON · MalCon · FAQin · APIAddicts · #20ENISE
Descubra a Plexicus
A Plexicus ajuda as equipas de segurança e engenharia a detetar e resolver riscos em aplicações, APIs e código-fonte, incluindo código gerado por IA e código legado.
A Plexicus combina análise de segurança, AI Swarm Pentest e correções assistidas por IA para ajudar as equipas a validar a exposição, priorizar correções e rever as evidências.
O desenvolvimento com IA acrescenta código que as equipas precisam de proteger. A Plexicus integra testes e correções no fluxo de trabalho para que a segurança acompanhe a entrega de software.
Do alerta à prova
Menos conclusões, cada uma apoiada em evidências
Ilustrativo. O estreitamento mostra a ideia, não dados medidos.
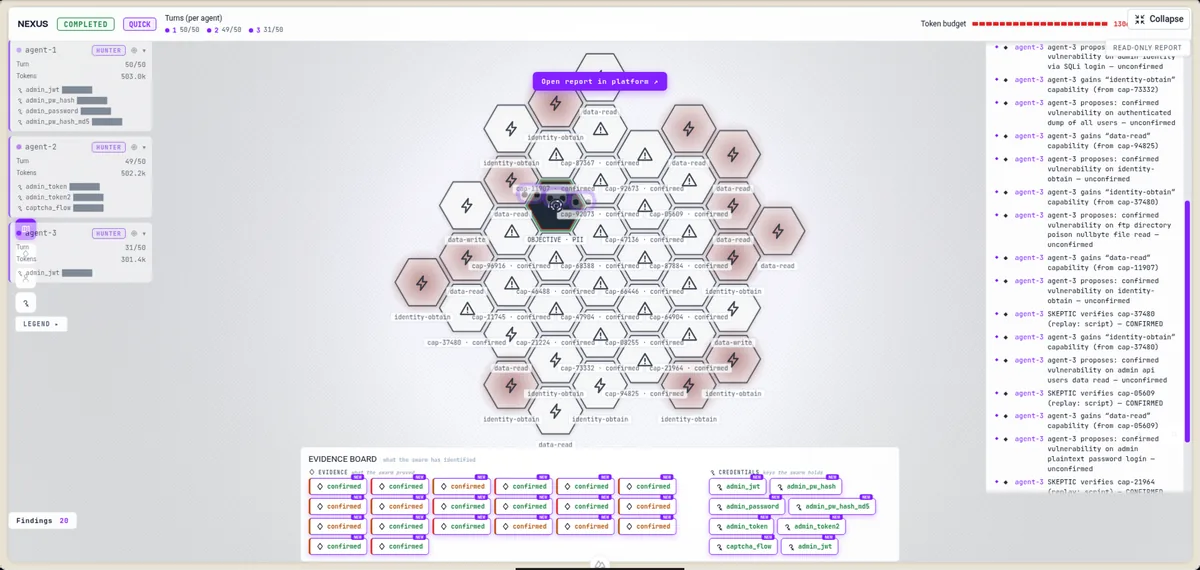
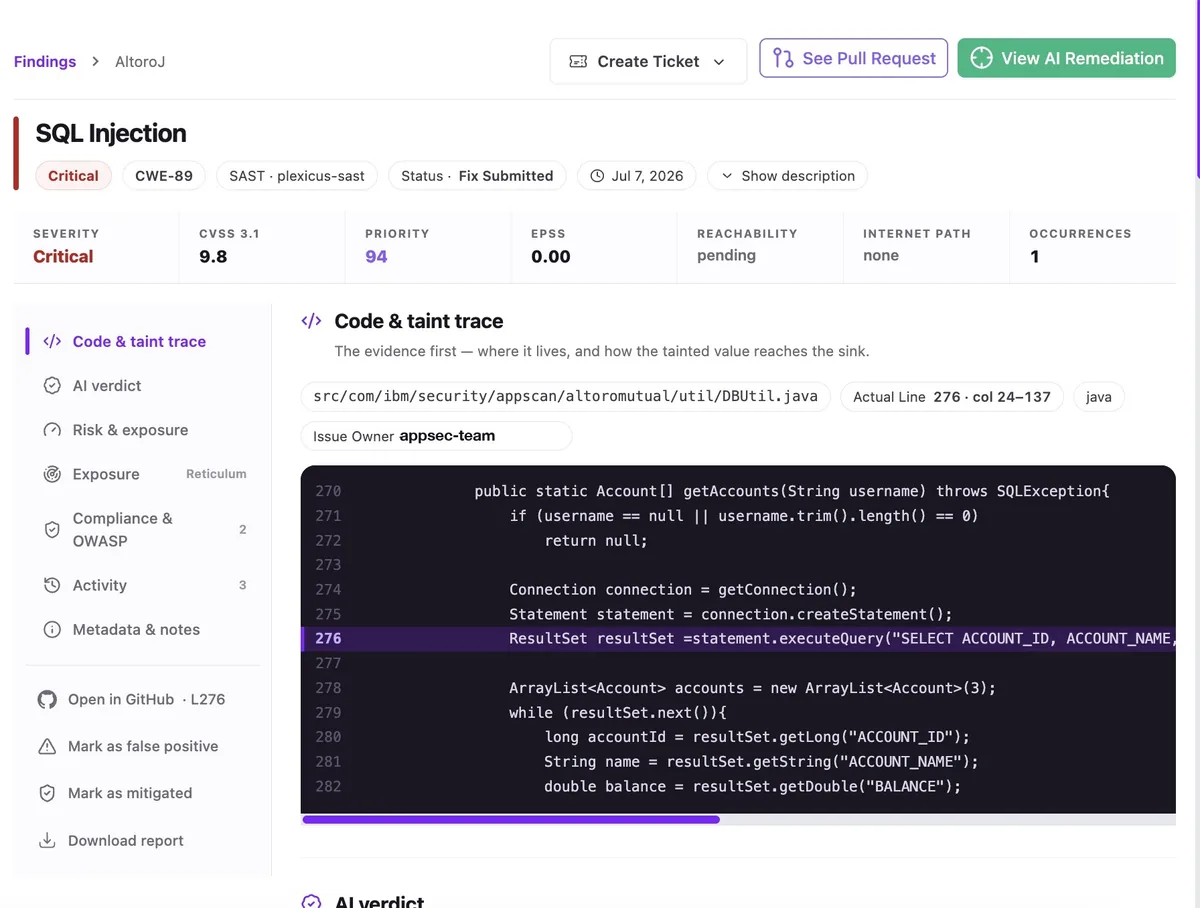
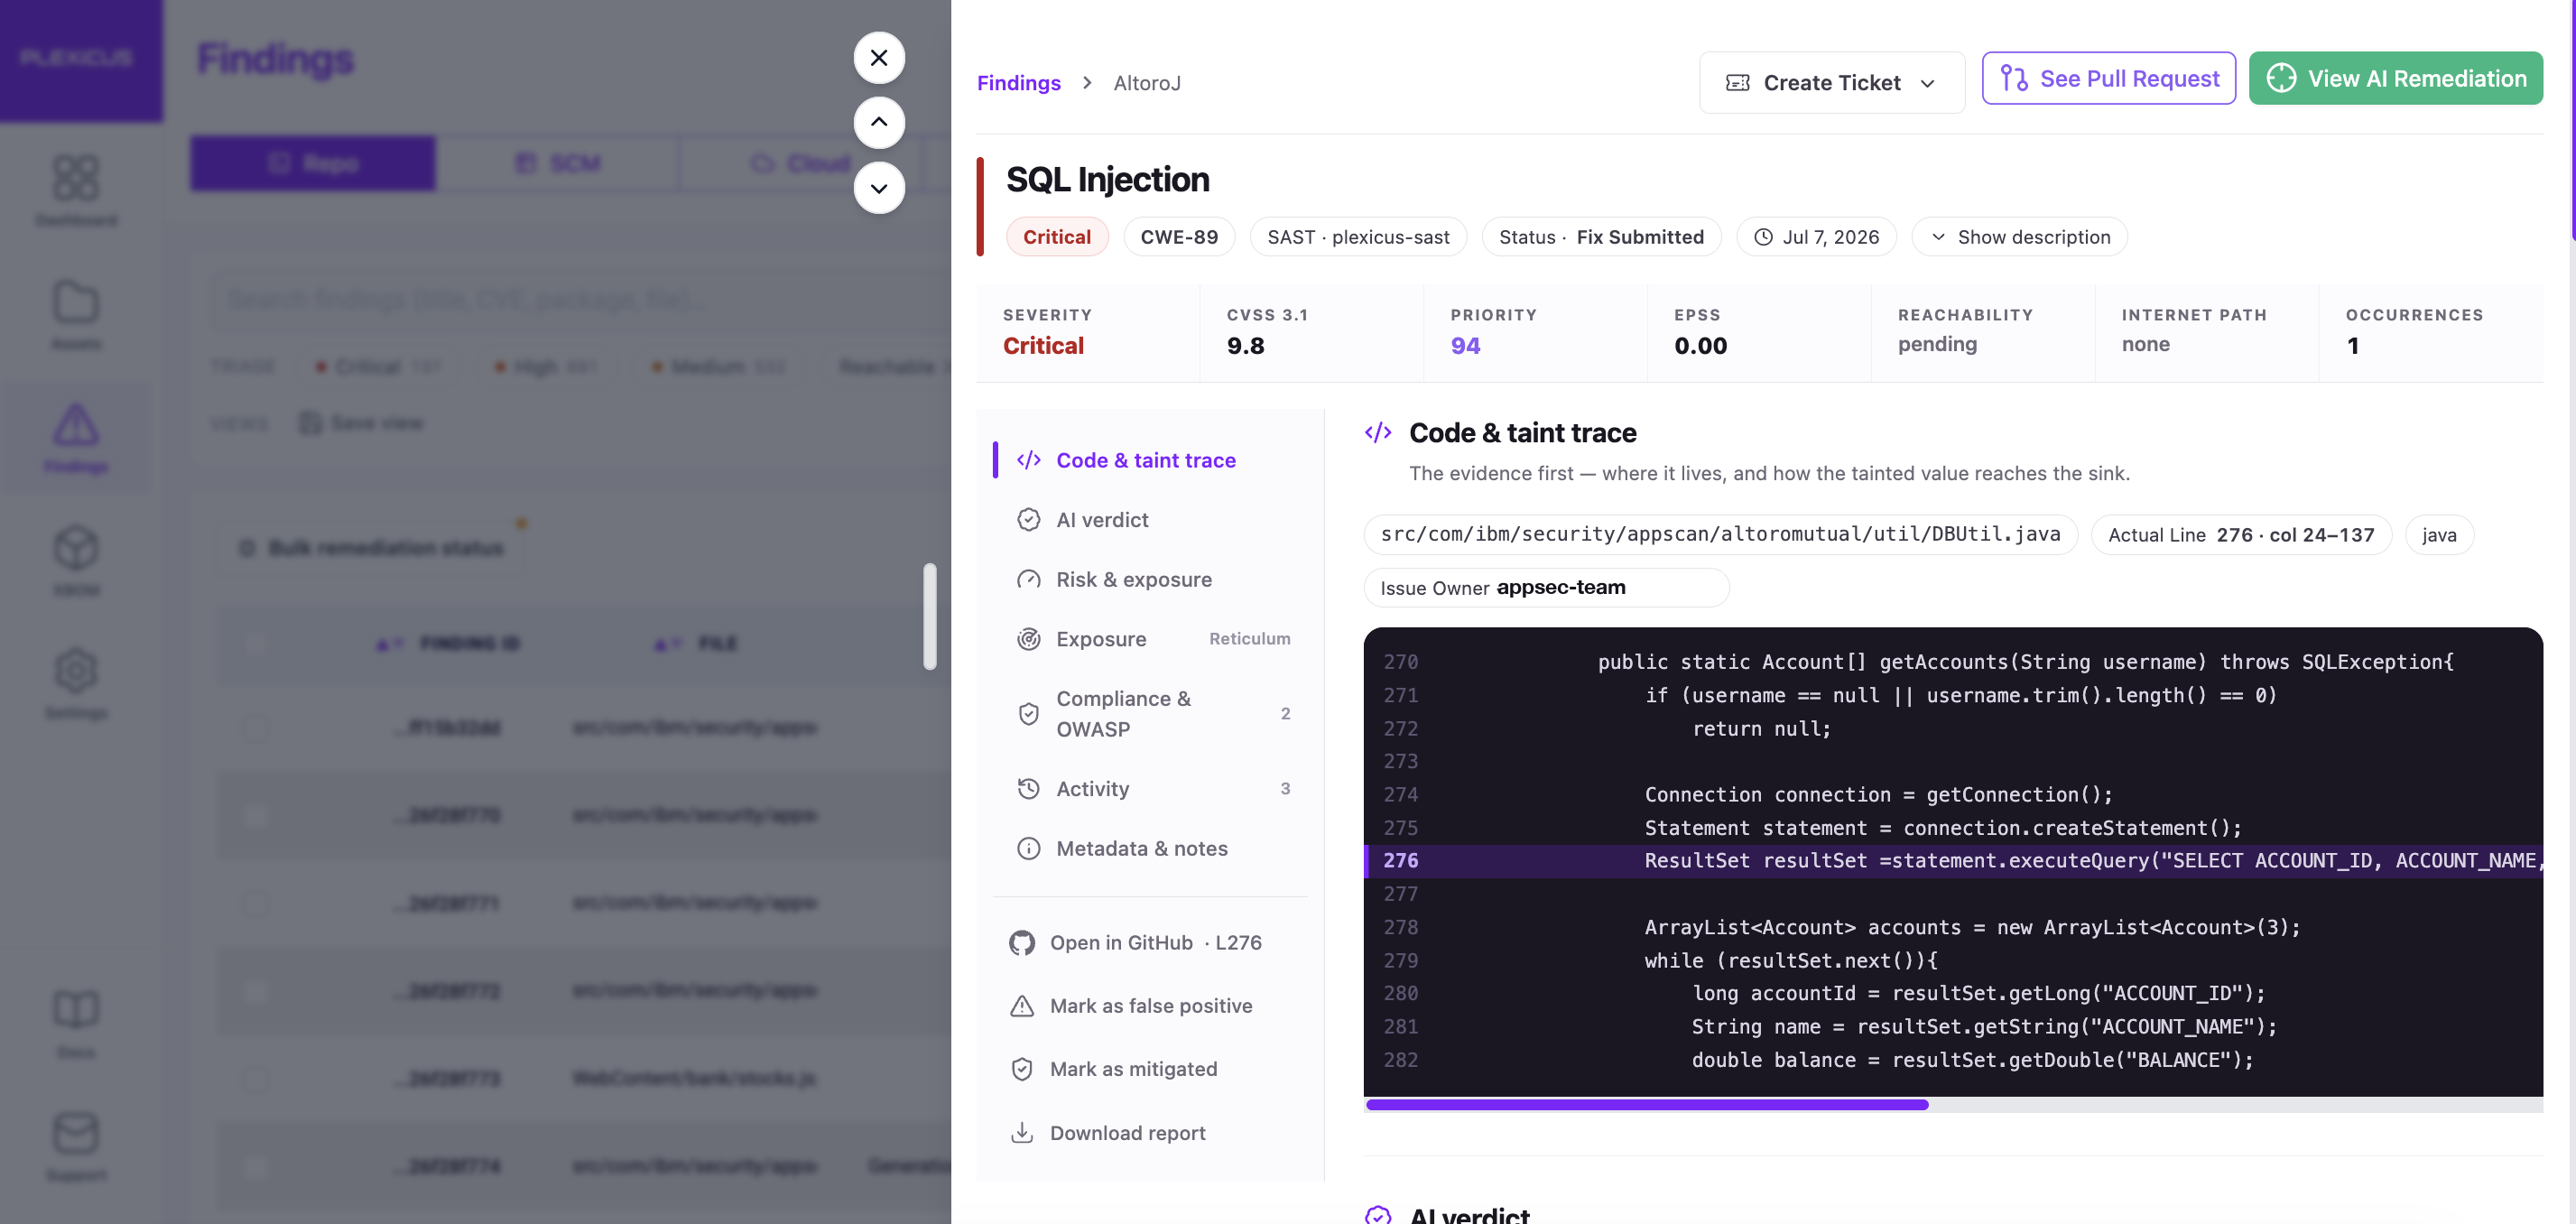
Visão geral do produto
Veja o AI Swarm Pentest, o Deep Code Analysis e o Remediation no produto real. A pré-visualização reproduz sem som; carregue em play para ver desde o início com som.
Demo completa · 21 min
Veja a plataforma completa em ação
Um percurso completo: do dashboard a um pentest em enxame e a um pull request pronto para integrar. Escolha um capítulo para ir direto a ele. A narração é em espanhol.
O vídeo, capítulo a capítulo
Plataforma e governança
0:00
Integrações e alertas
3:30
Configuração da análise e inventários
5:43
AI Swarm Pentest
10:52
Resultados e correção
14:58
Automação
17:22
A ronda
20:49
Oportunidade de mercado
A segurança já não é uma camada opcional. Com o crescimento do software, das APIs, dos ambientes cloud e do desenvolvimento com IA, cresce também a necessidade de proteger o que as equipas constroem.
Contexto de mercado
A segurança de aplicações é uma fatia concreta da despesa em segurança (2026)
Segurança da informação
Segurança de aplicações
Fonte: Gartner
Mercado de segurança de aplicações, de 2026 a 2033
2026
2033
Fonte: Grand View Research
A nossa oportunidade é mais concreta do que o setor inteiro: passar da deteção fragmentada de vulnerabilidades para a validação de segurança, a compreensão ao nível do código e a remediação respaldada por evidência. A IA acelera o desenvolvimento de software e a segurança de aplicações tem de evoluir com ela.
Fontes: Gartner, Forecast Analysis: Information Security, Worldwide, 2026 (fevereiro de 2026); Grand View Research, Application Security Market Report (junho de 2026). São estimativas de terceiros e não representam as receitas endereçáveis da Plexicus.
O que distingue a Plexicus
Não é a promessa de que a automatização substitui todos os especialistas de segurança, nem a afirmação de que toda a vulnerabilidade pode ser encontrada de forma automática. A diferença está na organização do trabalho e na evidência que cada etapa produz.
Duas formas de fazer AppSec
De uma lista de alertas a uma correção comprovada e integrada
Centrado na deteção
Pergunta em aberto: era real?
Proof-Driven AppSec
Fechado com evidência
Evidência antes de conclusões
Prova reproduzível, não uma pontuação de confiança nem uma explicação plausível de uma IA.
No PoC, no findingUm único fluxo ligado
Validação, compreensão do código e remediação funcionam como uma só sequência.
Validar → Entender → RemediarDentro dos limites reais de engenharia
Os testes ficam no escopo aprovado; cada alteração passa por revisão humana.
Apenas escopo autorizadoFeito para as duas equipas
Uma vulnerabilidade em que a segurança confia, que a engenharia pode corrigir e que o negócio pode acompanhar.
Segurança · Engenharia · NegócioTestes de aplicações e APIs, análise profunda de código e remediação revista para identificar o risco real e ajudar as equipas a agir.
As empresas contratam um AI Swarm Pentest inicial, cobertura contínua através de um programa anual ou um projeto empresarial à medida.
Pergunte à equipa Plexicus pelas prioridades de produto e pela utilização prevista dos fundos. Consulte o plano de financiamento e as metas na documentação da ronda antes de decidir.
Marcos
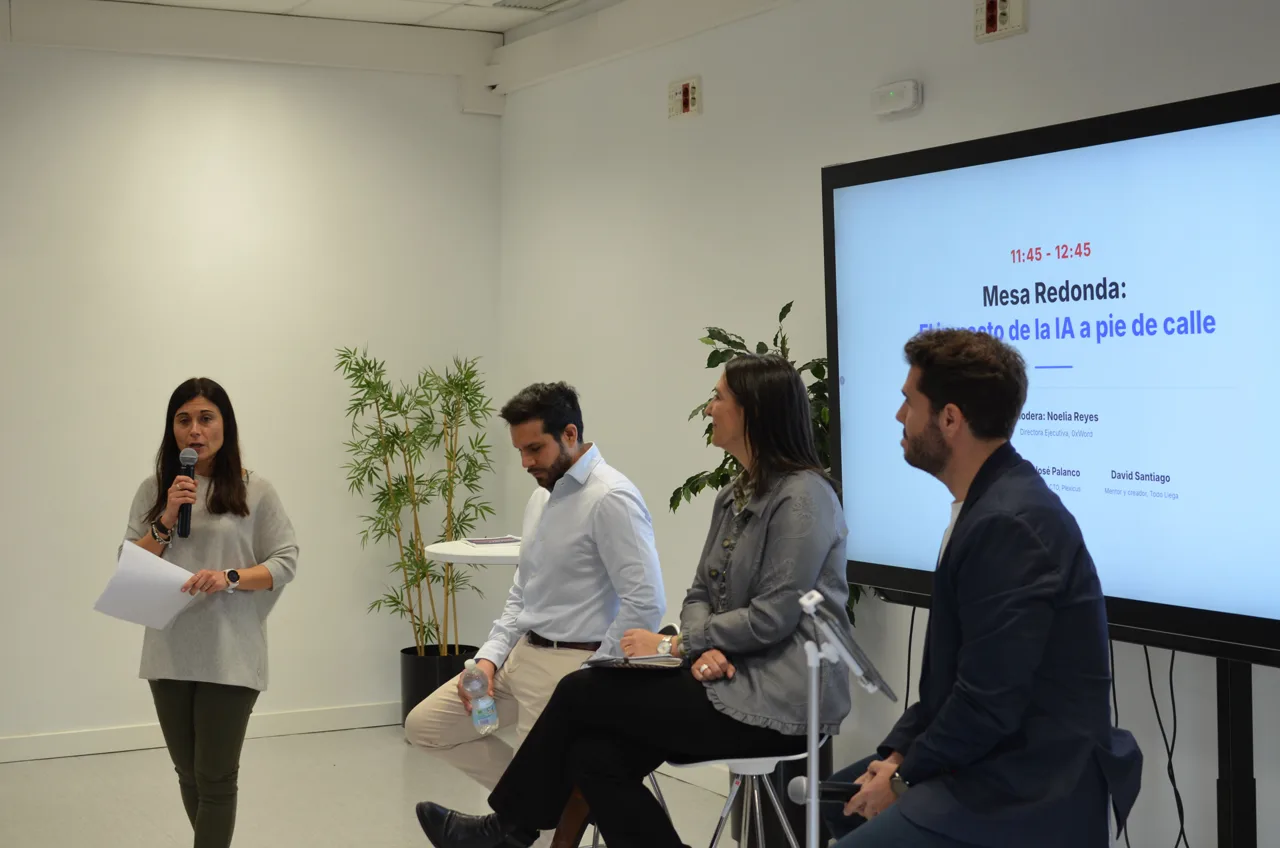
Os marcos datados da empresa e os palcos onde a equipa apresentou a Plexicus recentemente.
Marcos públicos
Da visão ao produto
Março de 2025
USD 150.000 em créditos de nuvem Microsoft Azure. Créditos tecnológicos, não dinheiro nem capital.
Maio de 2025
Fundação da Plexicus.
Julho de 2025
Graduação na aceleradora Startup Wise Guys, Spring Batch 2025.
2026
Plataforma Proof-Driven AppSec: AI Swarm Pentest (Nexus), Deep Code Analysis e Remediation.
Novembro de 2026
Entre os beneficiários propostos do programa espanhol NEOTEC 2026, sujeito ao processo formal de concessão.
Ver a proposta de resolução provisória (PDF, espanhol)Reconhecimentos, créditos e subvenções não são receita de clientes nem recomendação de investimento.
Tração
Em novembro de 2026, a Plexicus trabalha com quatro clientes.
O reconhecimento externo é útil, mas não é tração comercial. O teste de uma empresa de produto é conquistar adoção, servir bem os clientes e transformar capacidade técnica em valor repetível.
Programa CDTI NEOTEC 2026 Resolução provisória do CDTI, 6 de novembro de 2026
Os próximos passos
Registe o seu interesse. A equipa Plexicus analisa cada registo, contacta-o em privado e partilha o link de acesso privado quando a página da oportunidade estiver ativa.
Partilhe os seus contactos e o seu ticket indicativo e autorize a Plexicus a contactá-lo sobre a ronda.
A equipa Plexicus analisa o seu registo e contacta-o em privado para responder às suas perguntas.
Quando a página da oportunidade estiver ativa, a Plexicus partilha consigo o link de acesso privado. Reveja os materiais, as condições e os riscos antes de decidir.
Adira à Waiting List
Deixe os seus dados e a equipa Plexicus contactá-lo-á em privado. O seu registo não é vinculativo.
O seu ticket indicativo ajuda-nos a preparar a conversa. Não é vinculativo, não reserva lugar e não define condições.
O que nos pode perguntar
FAQ sobre investimento privado
Sim. A Plexicus está a realizar uma ronda de investimento privado. Esta página permite que as pessoas interessadas se registem cedo. A equipa Plexicus analisa cada registo e contacta-o em privado.
Não. É uma manifestação de interesse não vinculativa. Não aceita um investimento nem reserva lugar.
A equipa Plexicus analisa o seu registo e contacta-o em privado. Quando a página da oportunidade estiver ativa, partilhamos consigo o link de acesso privado.
Investir em empresas privadas numa fase inicial envolve um risco elevado. O valor do investimento pode diminuir, as participações podem ser difíceis de vender e pode ocorrer diluição ou perda total do capital. Receberá a documentação formal de riscos antes de qualquer compromisso.
A ronda privada está estruturada para investidores em Espanha e na União Europeia, ao abrigo da regulamentação espanhola de financiamento participativo. Os investidores de fora da UE devem confirmar com a equipa Plexicus a sua elegibilidade e eventuais requisitos locais antes de qualquer compromisso.
Não. Este formulário serve apenas para o contactar sobre a ronda privada, não para o acrescentar a uma sequência de marketing automatizada.
A Plexicus utiliza os dados que autoriza na caixa para o contactar sobre a ronda. São partilhados com o nosso parceiro de colocação apenas para lhe dar acesso à oportunidade.