DEEP CODE ANALYSIS

Prove o que é real. Entenda o impacto. Corrija com confiança.

A Análise Profunda de Código conecta código, fluxo de dados e impacto de negócio para que sua equipe foque nos achados que importam.
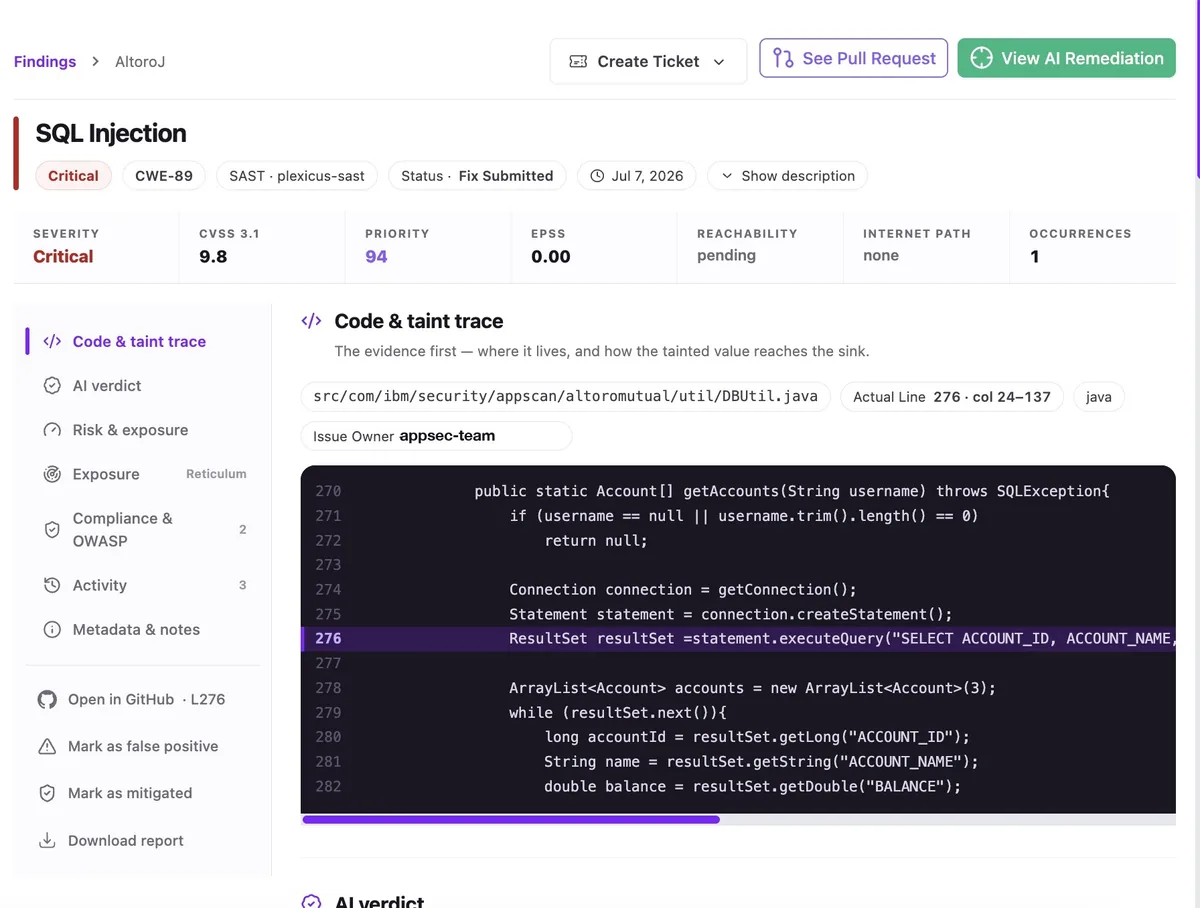
Contexto de um achado na Plexicus · dados de demonstração sintéticos

RESULTADOS

  • Por achado Contexto revisável fluxo de código, impacto e evidência revisável anexada
  • 12 Linguagens JS, TS, Python, Go, Java, Rust, Ruby, PHP, C#, Swift, Kotlin, Scala
  • OWASP Padrões achados classificados de acordo com o Top 10 canônico
  • Pronto Repasse contexto e alterações sugeridas que sua equipe pode revisar
FEITO PARA DESENVOLVIMENTO ASSISTIDO POR IA

Protege cada linha que seu assistente de código com IA escreve

Funciona com

  • Cursor
  • Claude Code
  • Copilot
  • Windsurf
  • Devin
  • Replit
  • Zed
  • VS Code
  • JetBrains (em breve)
CONFORMIDADE NÍVEL EU

Alinhado com

  • SOC 2 Type II
  • CPSTIC pathway
  • NIS2
  • DORA Art. 28
  • CRA
  • EU AI Act
  • EU data residency
ALÉM DO SAST E DA REVISÃO POR LLM

Um padrão não é o quadro completo.

SAST consegue sinalizar um padrão. Um LLM consegue explicar código. Nenhum dos dois estabelece como uma fraqueza afeta a aplicação. A Plexicus reúne o fluxo afetado, o impacto de negócio e o contexto de correção em um único achado pronto para revisão.

01

Fluxo afetado

A Plexicus rastreia o caminho de código afetado para que engenheiros vejam o que o achado toca — endpoints, parâmetros e a lógica de negócio que depende deles.

02

Impacto de negócio

Cada achado está vinculado aos dados que pode alcançar, à função que pode dispará-lo e ao impacto contra o qual sua equipe precisa planejar a correção.

03

Evidência revisável

Engenheiros veem por que o achado importa, onde ele se encontra no código e a alteração sugerida para corrigi-lo — tudo anexado ao mesmo achado, pronto para revisão.

04

Repasse pronto para o revisor

O contexto de correção acompanha o achado. As alterações sugeridas chegam com o fluxo de dados, o impacto e a justificativa que seu revisor precisa para aprovar ou rejeitar com confiança.

  • Achados validados no contexto relevante da aplicação.
  • Achados prioritários incluem evidências de suporte para revisão.
  • As próximas etapas recomendadas acompanham o repasse de correção.
COMPLEMENTA O AI SWARM PENTEST

Duas passagens. Uma verdade base.

A Análise Profunda de Código adiciona o contexto relevante. O AI Swarm Pentest valida os achados de maior prioridade. Juntos, entregam aos revisores um caminho claro do sinal à evidência.

Ver AI Swarm Pentest
  1. ETAPA 1 Deep Analysis anexa o contexto relevante
  2. ETAPA 2 AI Swarm Pentest valida os caminhos prioritários
  3. ETAPA 3 Revisores veem a evidência e o escopo
  4. ETAPA 4 Equipes recebem um repasse acionável
EVIDÊNCIA REVISÁVEL

Cada achado carrega o que seu revisor precisa

Fluxo afetado Endpoint · parâmetro · a lógica de negócio que depende dele
Alcance Os dados que pode alcançar · a função que pode dispará-lo
Classe da fraqueza Vinculada à base canônica de advisories (CWE)
Alteração sugerida Contexto, impacto e justificativa anexados para seu revisor
Repasse Pronto para revisão · aprovar ou rejeitar com evidência
DEEP CODE ANALYSIS

Agende uma demonstração de 30 minutos.

Vamos anexar contexto e evidências de suporte a um achado real no seu código — sua equipe revisa a alteração sugerida e decide o que entra em produção.

Qualificação

Verifique se o AI Swarm Pentest se adequa ao seu ambiente.

Partilhe o contexto mínimo. Vamos rever o escopo e indicar o próximo passo comercial.

Antes de enviar — verifique se se encaixa

0 / 280

Sem compromisso. Se não se encaixa, dizemos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Ronda privada Para investidores