O único bug explorado da Patch Tuesday da Microsoft pontuou 6,5. Outras 861 CVEs pontuaram mais
O zero-day explorado do Outlook, da Microsoft, pontuou 6,5. Classificamos as 1.085 CVEs com pontuação publicadas naquele dia e encontramos 861 acima dele.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestEm 10 de novembro, a Microsoft lançou sua atualização de segurança de novembro. A empresa marca uma falha da atualização como explorada: a CVE-2026-124194, um bug de spoofing no Outlook. A Microsoft atribuiu severidade Moderada, com pontuação base CVSS de 6,5.
Extraímos os dados de atualização da própria Microsoft e classificamos as CVEs que ela publicou naquele dia. Das 1.085 que têm pontuação base, 861 pontuaram mais que o bug sob ataque. Nenhuma das 23 CVEs com pontuação 9,0 ou acima está marcada como explorada.
A severidade diz o quão grave um bug poderia ser, não se alguém o está usando. A Rapid7 fez uma versão desse argumento sobre o volume no dia do lançamento. Este post acrescenta uma classificação do bug explorado e uma série de 23 meses, e depois transforma ambas em uma regra de triagem.
Qual foi o tamanho da atualização de 10 de novembro da Microsoft?
A resposta depende de quem conta. O CyberScoop e o SecurityWeek informam 1.094. A Rapid7 informa 1.092 vulnerabilidades de produtos próprios, e a CrowdStrike informa 1.252.
Contamos a partir da fonte. A Microsoft publica cada atualização mensal como um documento legível por máquina por meio da sua API do Security Response Center. Obtivemos o documento de novembro em 16 de novembro (SHA-256 começando com 0e75cdf1) e agrupamos os IDs de CVE pela data da entrada mais antiga no RevisionHistory de cada registro.
| Contagem | O que cobre |
|---|---|
| 1.094 | CyberScoop e SecurityWeek, conforme declarado em cada artigo |
| 1.092 | Rapid7, vulnerabilidades de “produtos próprios” |
| 1.252 | CrowdStrike, conforme declarado em sua análise |
| 1.096 | Nossa contagem: IDs de CVE publicados pela primeira vez em 10 de novembro |
| 1.093 | O mesmo, limitado ao lote de lançamento das 08 |
| 1.644 | Todos os IDs de CVE no documento em 15 de novembro, após revisões posteriores |
O lote das 08
contém 1.093 IDs, a uma unidade de distância dos 1.092 a 1.094 que três veículos informam. Nossos 1.096 acrescentam três IDs de terceiros carimbados sete horas antes. O documento contém mais 252 IDs publicados pela primeira vez entre 4 e 9 de novembro e 296 adicionados entre 11 e 13 de novembro.Usamos os 1.096 em toda a análise, porque a mesma regra funciona para todos os 23 meses. O lote das 08
dá 860 CVEs acima de 6,5, e não 861. Outubro fica a três de distância: o CyberScoop informa um recorde de 1.413 e nós contamos 1.416.Em 2025, a contagem do dia do lançamento da Microsoft teve média de 98 CVEs por mês. De junho a novembro de 2026, a média foi de 844, com pico de 1.416 em outubro.
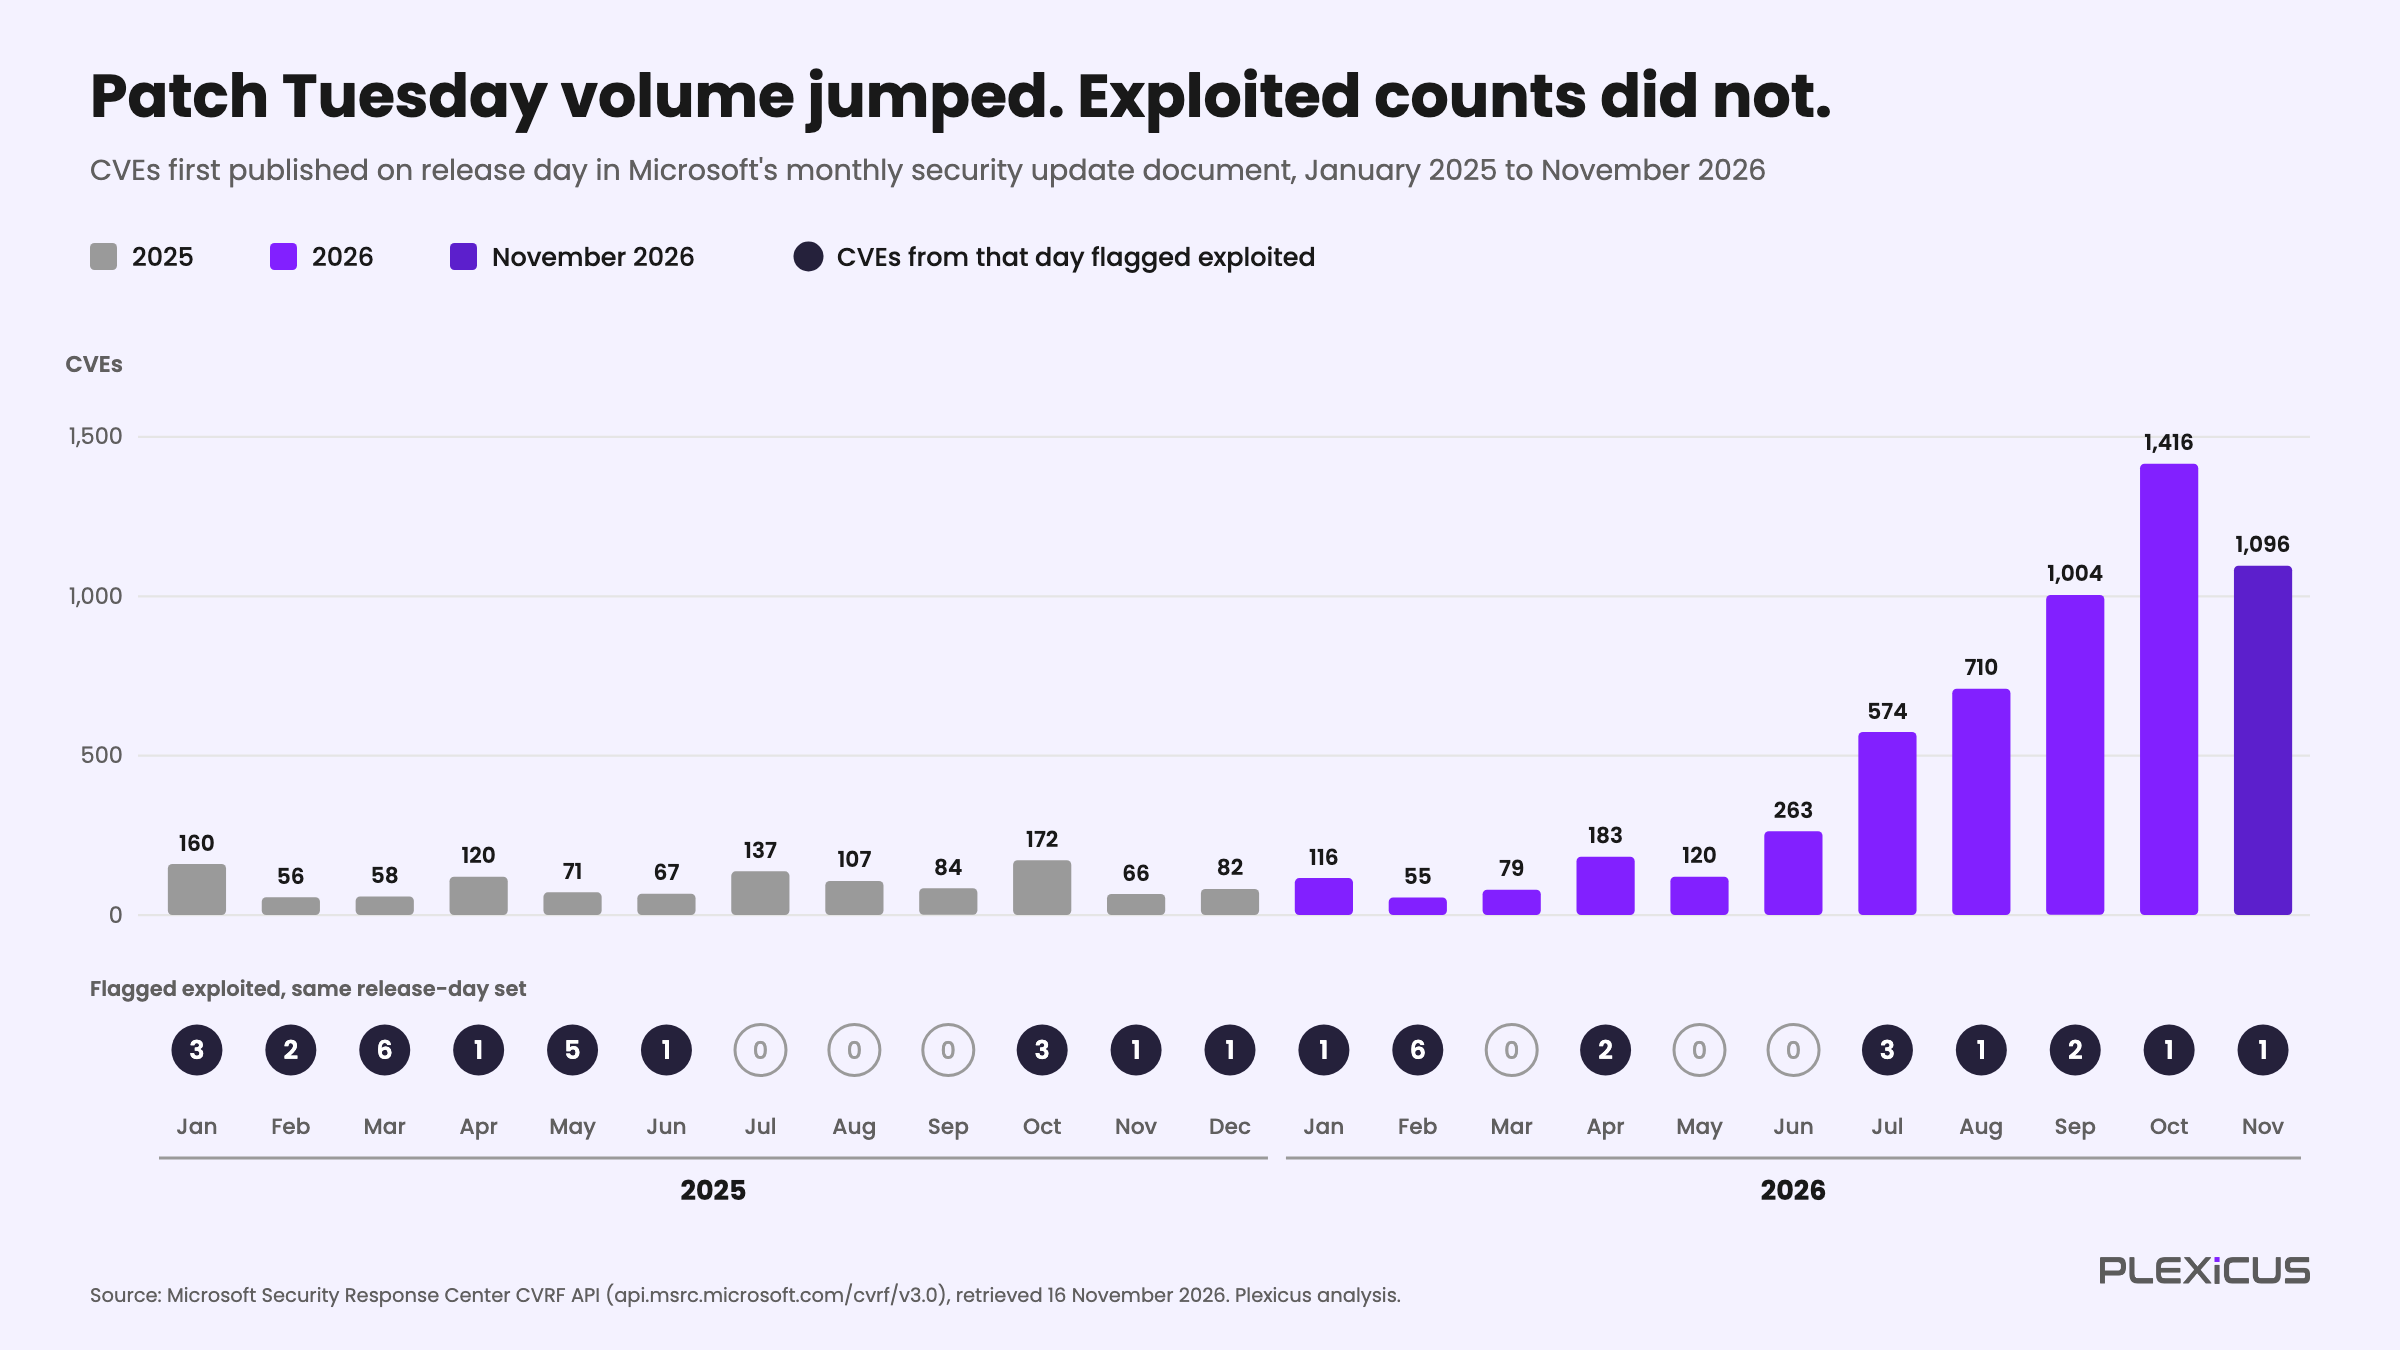
Gráfico original do Plexicus, criado a partir dos documentos de atualização do MSRC da Microsoft, obtidos em 16 de novembro de 2026. Não é um gráfico da Microsoft.
Nem todo ID traz uma avaliação de exploração, e os que não trazem incluem componentes de terceiros listados para o Edge e o Azure Linux. De junho a novembro de 2026, 4.653 dos 5.063 IDs do dia do lançamento trazem uma, e oito deles estão marcados como explorados: 0,17%. Em 2025, a mesma medida é 23 de 1.141, ou 2,0%.
A pilha de CVEs cresceu cerca de oito vezes. Os bugs marcados como explorados se mantiveram em 1,9 por mês em 2025 e em 1,3 por mês de junho a novembro de 2026.
Como o bug do Outlook funciona, e por que a severidade é apenas Moderada?
O boletim da Microsoft diz que um atacante envia um arquivo de mensagem especialmente elaborado e convence um usuário a abri-lo. O Outlook então se conecta a um local de rede que o atacante controla, sem o aviso habitual de conteúdo externo. A Microsoft diz que a falha divulga o hash NTLMv2 do usuário, que o atacante poderia usar para se autenticar como esse usuário.
A CrowdStrike e a Rapid7 repetem esse relato, e a CrowdStrike acrescenta que o Painel de Visualização não é um vetor de ataque. O SecurityWeek observa que o boletim não dá nenhum detalhe sobre os ataques observados, e nenhuma fonte nomeia o protocolo que transporta o hash para fora.
A fraqueza é a CWE-356: a interface do produto não avisa o usuário sobre uma ação insegura. O vetor base explica o 6,5. O bug precisa de um caminho de rede e de um usuário que abra o arquivo, e afeta apenas a confidencialidade.
O vetor da Microsoft também traz métricas temporais: maturidade do código de exploração Alta e correção oficial. Elas resultam em uma pontuação temporal de 6,2, e esta é a única CVE publicada naquele dia com a marcação de maturidade Alta. Classificadas pela pontuação temporal, 627 CVEs ainda ficam acima dela, contra 861 pela pontuação base.
A pontuação base não muda quando os ataques começam. A Rapid7 chama o 6,5 de relativamente baixo e diz que ele não conta a história completa, porque o bug serve tanto a atacantes commodity quanto a atacantes direcionados.
O Outlook já vazou material NTLM antes. A orientação de 2023 para a CVE-2023-23397 da Microsoft descreve uma mensagem especialmente elaborada que provoca o vazamento de um hash Net-NTLMv2 por SMB. Aquele era um bug diferente.
Onde um 6,5 se posiciona entre as 1.085 CVEs com pontuação?
O gráfico abaixo mostra todas as CVEs publicadas pela primeira vez em 10 de novembro que têm pontuação base. A CVE-2026-124194 é uma das 59 que pontuaram exatamente 6,5, e outras 165 pontuaram menos. As outras 861, ou 79%, pontuaram mais.
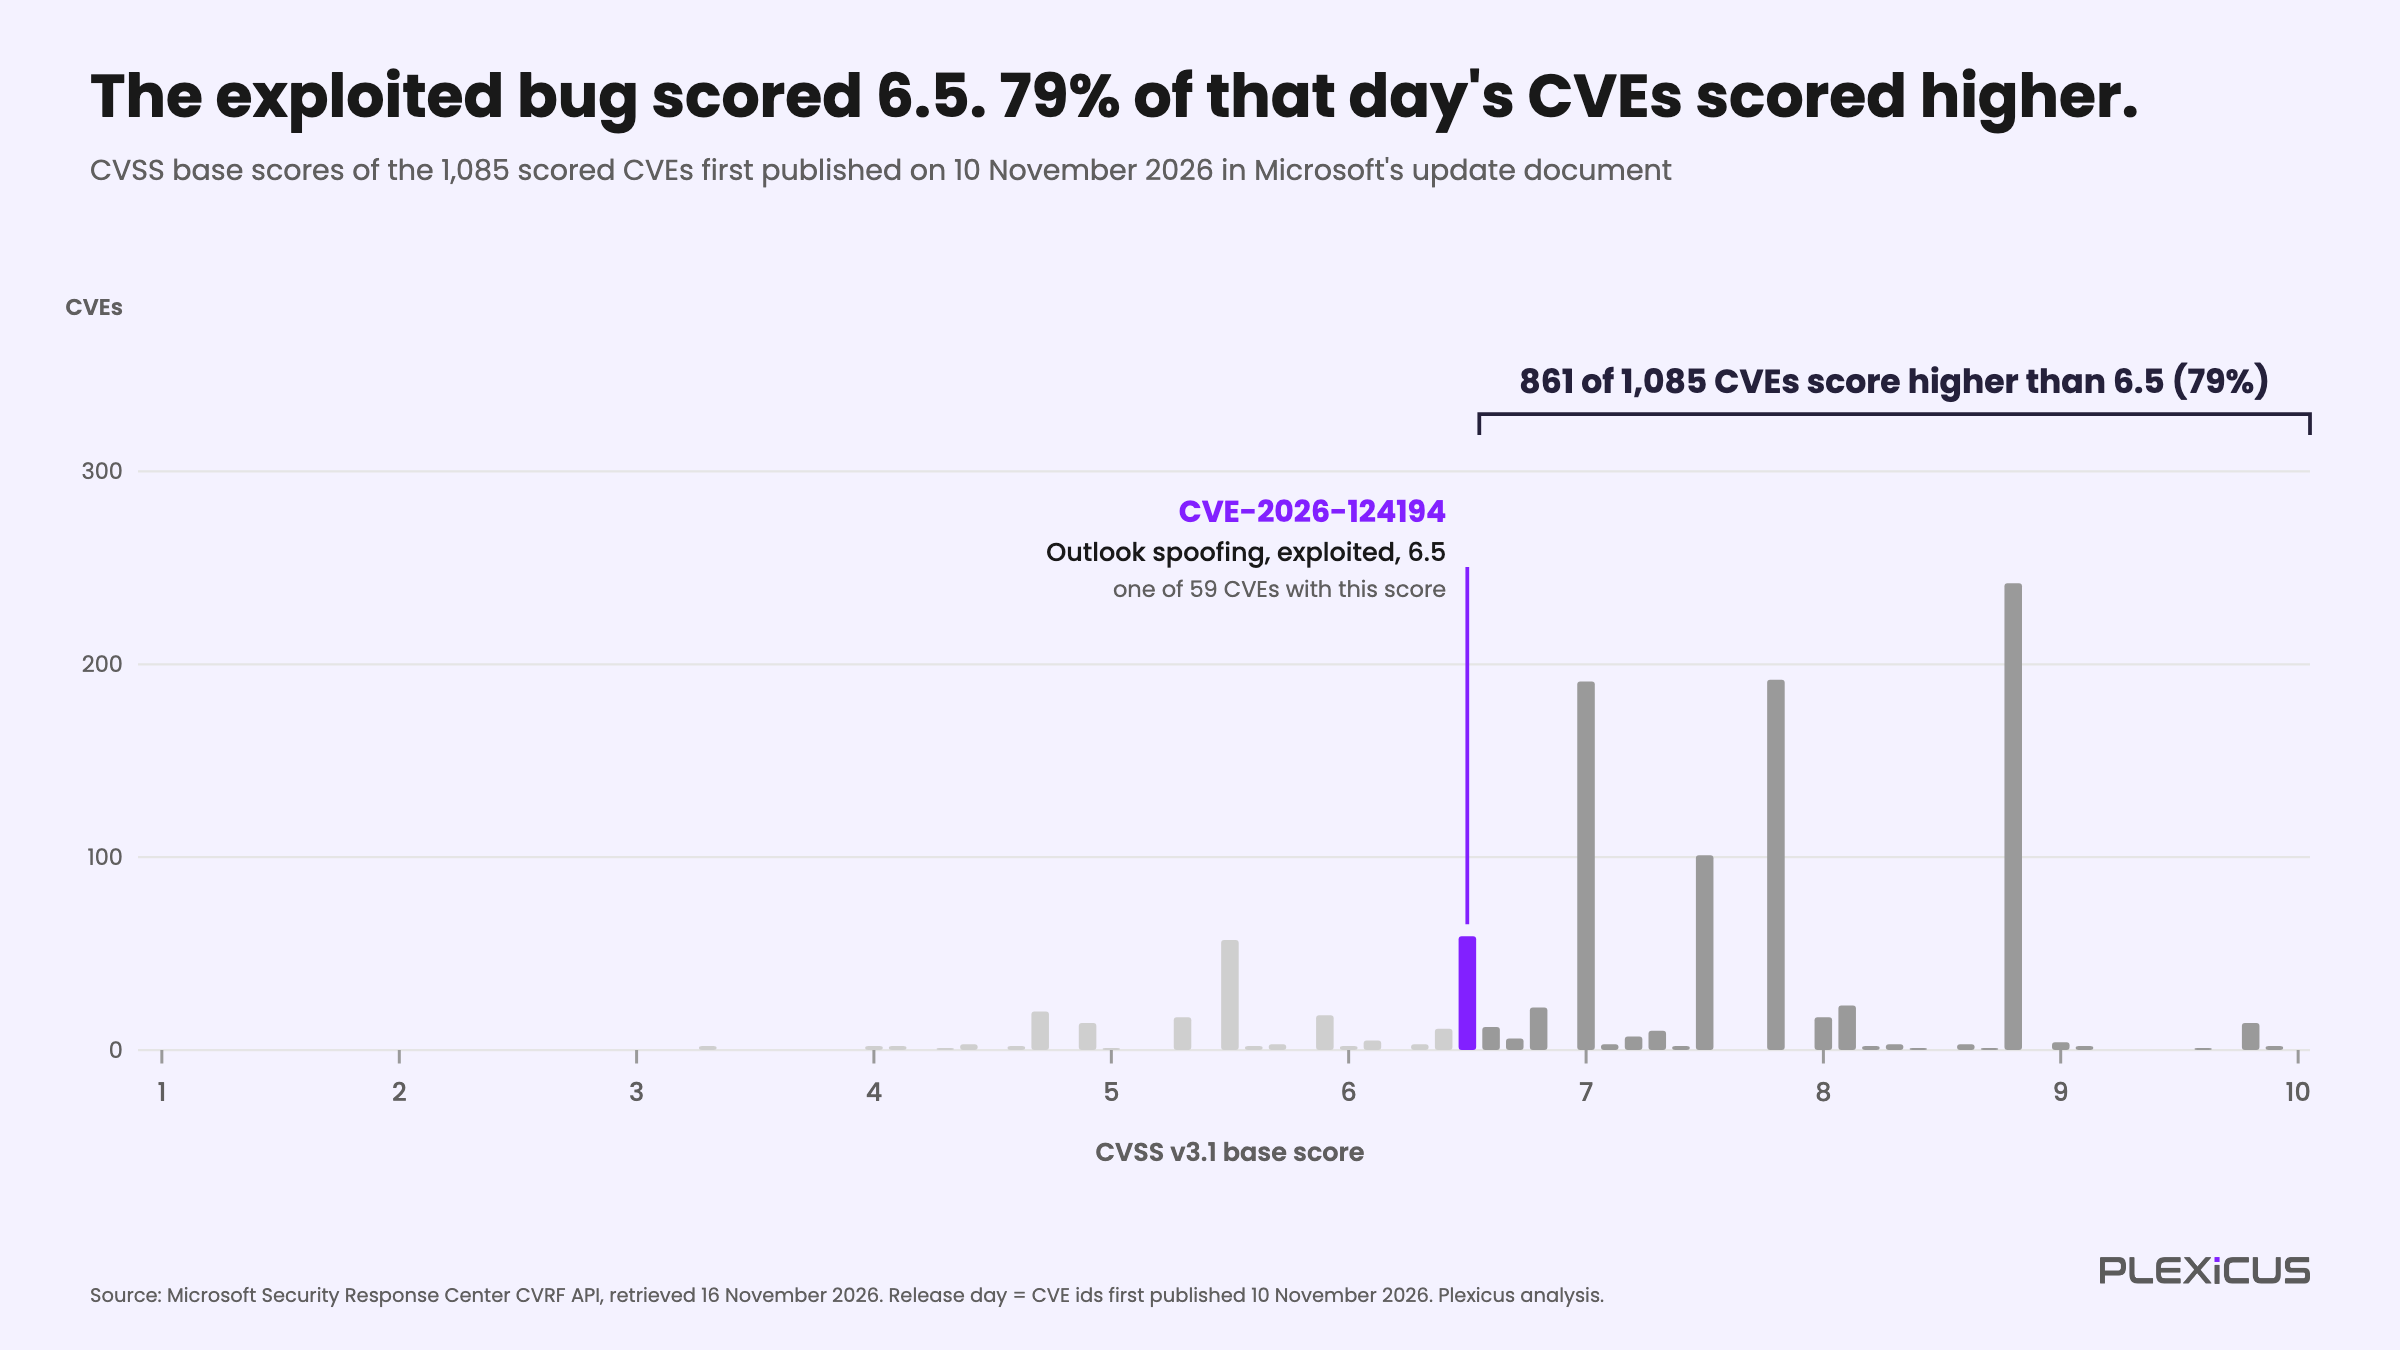
Gráfico original do Plexicus, criado a partir do documento de atualização do MSRC da Microsoft para novembro de 2026, obtido em 16 de novembro de 2026. Não é um gráfico da Microsoft.
Nenhuma das 23 CVEs que pontuaram 9,0 ou mais está marcada pela Microsoft ou listada no KEV. A tabela mostra quatro delas, as duas com 9,9 e duas com 9,8 que o CyberScoop discute, ao lado do bug do Outlook.
| CVE | Produto e impacto | CVSS | Avaliação de explorabilidade da Microsoft | EPSS, 15 de novembro |
|---|---|---|---|---|
| CVE-2026-109467 | Azure DevOps Server, execução remota de código | 9,9 | N/A | 0,7% |
| CVE-2026-120002 | SharePoint Server, elevação de privilégio | 9,9 | Exploração menos provável | 0,9% |
| CVE-2026-116928 | Windows Search, execução remota de código via Exchange | 9,8 | Exploração menos provável | 1,2% |
| CVE-2026-119958 | Windows LDAP, execução remota de código | 9,8 | Exploração menos provável | 1,3% |
| CVE-2026-124194 | Outlook, spoofing | 6,5 | Exploração detectada | 1,6% |
O EPSS, o modelo que a FIRST.org publica, colocou o bug do Outlook acima de todas as 23 CVEs com 9,0 ou mais, com 1,6% contra 0,6% a 1,3%. Mesmo assim, 1,6% é uma probabilidade pequena, e uma estimativa de modelo não é um ataque observado.
Novembro é típico?
Um mês pode enganar, então aplicamos a mesma classificação a todos os 23 documentos mensais. Nesses documentos, a Microsoft marca 40 CVEs do dia do lançamento como exploradas, e todas as 40 têm pontuação base.
A pontuação é um sinal real. No caso mediano, cerca de um quarto das CVEs com pontuação daquele mês ficou acima da CVE explorada, e 20 das 40 ficaram no quarto superior do seu mês. Também é um sinal incompleto: nove das 40 pontuaram abaixo de 7,0, a mais baixa com 4,3, e 13 tinham mais da metade do seu mês acima delas.
O que mudou foi a profundidade. Antes de junho de 2026, uma fila ordenada por pontuação chegava à CVE explorada depois de cerca de 17 outras, em mediana, e nunca depois de mais de 181. Desde junho, foram necessárias 285 outras, em mediana, e as 861 de novembro são o caso mais profundo das 40.
Parte disso é aritmética: a mesma proporção de uma pilha maior é um número maior. Esse é o ponto, porque a pilha cresceu oito vezes e a exploração marcada não.
O que a evidência de exploração oferece que uma pontuação não oferece?
Duas fontes citaram esse bug no dia do lançamento. O boletim da Microsoft o marca como explorado e não divulgado publicamente. A CISA o adicionou ao seu catálogo Known Exploited Vulnerabilities no mesmo dia, com um prazo de 24 de novembro para agências federais dos EUA.
O registro da CISA no NVD acrescenta seus dados de decisão: exploração ativa, impacto técnico parcial e automatizável não, o que significa que a CISA avaliou que o ataque não consegue operar em escala sem uma pessoa no circuito.
Cada uma diz algo que uma pontuação não diz: alguém está fazendo isso agora. Cada uma também tem limites: a marcação da Microsoft reflete o que a Microsoft observou e cobre as CVEs que ela avalia. O KEV é mais amplo: a CISA adiciona uma CVE quando tem evidência de exploração ativa.
As duas podem divergir: o documento de novembro da Microsoft também lista componentes de terceiros, e dois deles estão no KEV sem marcação da Microsoft. A CVE-2026-125350 é um bug do Chromium listado para o Microsoft Edge, e a CVE-2026-123158 é um bug do OpenSSH listado para pacotes do Azure Linux. Nenhuma das duas foi publicada pela primeira vez em 10 de novembro, e a ausência em qualquer uma das duas listas não é evidência de segurança.
O alerta da CISA diz que a sua diretiva para agências federais dos EUA, a BOD 26-04, exige que elas priorizem a remediação rápida das CVEs do KEV, e o alerta incentiva todas as organizações a fazer o mesmo. Isso sustenta uma ordem de triagem. Os dados de novembro testam apenas o primeiro passo:
- Exploração confirmada, pelo fornecedor ou pelo KEV. Corrija primeiro. A Microsoft marcou uma das 1.096 CVEs publicadas em 10 de novembro, e o KEV lista mais duas CVEs de terceiros no mesmo documento.
- Alcançável no seu ambiente, com uma prova de exploração funcional. Corrija em seguida. Esta é a nossa recomendação, e os dados da Microsoft não permitem testá-la.
- Pontuação e EPSS. Use-os para ordenar o que restar.
Uma equipe que ordenasse novembro apenas pela pontuação base teria começado por 23 CVEs com pontuação 9,0 ou mais alta. Teria chegado ao bug do Outlook depois de outras 861.
O problema do volume não é específico da Microsoft. O relato da OpenAI sobre o seu pipeline do kernel Linux, publicado em 4 de novembro, atribui cerca de 26% do gasto declarado à busca de candidatos e o restante à validação, à avaliação e à exploração deles. Esses são os números da OpenAI para um protótipo, e nenhuma das nossas fontes liga esse trabalho ao volume da Microsoft.
O que sua equipe deve fazer esta semana?
- Aplique o patch no Outlook. Instale a atualização de novembro da Microsoft pelo seu canal habitual. O registro da CVE lista as builds corrigidas: Office LTSC 2021 na build 16.0.14334.21048 ou posterior e Office LTSC 2024 na build 16.0.17932.21140 ou posterior. Para o Microsoft 365 Apps, consulte a página de versões da Microsoft.
- Reforce as defesas contra vazamentos de NTLM. O registro da Microsoft não lista nenhuma solução alternativa. A orientação de 2023 da Microsoft para a CVE-2023-23397 recomendava bloquear o TCP 445 de saída e adicionar contas de alto valor ao grupo Protected Users, o que bloqueia o NTLM para elas e pode quebrar aplicações que precisam dele. Trate ambos como hardening para essa classe de vazamento, não como orientação escrita para esta CVE.
- Cace ameaças. Procure nos logs de firewall tentativas de SMB de saída de estações de trabalho de usuários para endereços externos. Isto é uma hipótese: a orientação de 2023 cita os logs de firewall e os eventos do cliente SMB como lugares onde procurar o bug anterior.
- Teste o seu próprio código. Se a sua aplicação abre um caminho remoto ou uma URL extraída de conteúdo não confiável, como anexos, pré-visualizações ou recursos de importação, verifique o que acontece com um caminho UNC ou uma URL
file://. A falta de um aviso é a fraqueza que a CWE-356 descreve. Não testamos isso em nenhum produto. - Mude a sua ordem de triagem. Coloque a exploração confirmada em primeiro, uma prova funcional em segundo e as pontuações por último. Conte os seus achados abertos que passam nos dois primeiros testes e comece por eles.
Incorporamos uma parte dessa ordem ao produto: sem PoC, sem achado. O pentest com enxame de IA executa um enxame de agentes que exploram o que identificam, com provas de conceito reais.
A análise profunda de código cobre seu código e suas dependências em profundidade, e a remediação produz patches automáticos e pull requests prontos para mesclar. Não testamos a CVE-2026-124194 por conta própria, e este post não afirma que o Plexicus a detecta.
Leitura relacionada: revisar alertas de varredura de segredos como evidência, por que um patch do runtime importa para o PHP2Shell e provar um limite de privilégios.
O que esses números não mostram?
- São dados da Microsoft em um único momento. As marcações refletem a revisão de cada documento conforme obtida em 16 de novembro, e uma CVE atacada depois pode ainda não estar marcada. Os meses de junho a agosto tiveram de três a cinco meses para acumular marcações e ainda mostram 4 de 1.178 CVEs avaliadas (0,34%).
- “Explorado” significa explorado até onde a Microsoft sabe. Cobre as CVEs que a Microsoft avalia, então duas CVEs de terceiros no documento estão no KEV sem marcação. Contando todos os IDs que os documentos contêm, eles marcam 25 CVEs em 2025 e 13 no período de janeiro a maio de 2026, porque há CVEs publicadas pela primeira vez em outros dias.
- “Dia do lançamento” é a nossa regra, não um campo da Microsoft. Uma CVE conta se a sua entrada mais antiga no
RevisionHistorycai na data do lançamento. Só o lote das 08 tem 1.093 CVEs, 1.084 com pontuação e 860 acima de 6,5, então a conclusão se mantém. - As pontuações são as da Microsoft, como publicadas. Não recalculamos nenhuma pontuação. Nossa classificação cobre as 1.085 das 1.096 CVEs com pontuação base, e o documento inteiro tem 1.561 CVEs com pontuação, 1.134 delas acima de 6,5.
- A causa do aumento de volume não está estabelecida. Dustin Childs, da Zero Day Initiative da TrendAI, escreveu que menos zero-days explorados não significa menos exploração, e o CyberScoop cita a visão dele de que a IA ajuda mais os atacantes com patch diffing do que com a descoberta de falhas em código fechado. Essa é a leitura de um analista, e nós não a testamos.
- Não reproduzimos o ataque, e 40 casos não são todos os ataques. O mecanismo vem da Microsoft, da CrowdStrike e da Rapid7, e a Microsoft não publicou detalhes dos ataques que viu. Os 40 são os bugs que a Microsoft marcou, então os lemos como uma tendência de profundidade na classificação, não como prova sobre o comportamento dos atacantes.
Perguntas frequentes
A CVE-2026-124194 é um zero-day?
O documento da Microsoft a marca como explorada e não divulgada publicamente no lançamento. O CyberScoop informa que nenhuma das vulnerabilidades de novembro era conhecida publicamente antes. Isso se encaixa no significado usual de zero-day.
Por que a Microsoft atribuiu severidade Moderada se atacantes estão usando a falha?
A pontuação base descreve as características do bug: um caminho de rede, um usuário que abre um arquivo e impacto apenas na confidencialidade. Ela não muda quando os ataques começam, embora a pontuação temporal, que inclui a maturidade do código de exploração, tenha ficado em 6,2. A Microsoft publica a marcação de explorado como um campo separado do seu rótulo de severidade.
Uma pontuação CVSS intermediária significa que posso adiar uma correção?
Não: um 6,5 é Médio na escala CVSS, em que Alto começa em 7,0. Verifique a marcação de explorado e o KEV antes de adiar qualquer coisa. Das 40 CVEs do dia do lançamento que a Microsoft marcou ao longo de 23 meses, nove pontuaram abaixo de 7,0.
Isso importa se eu só lanço aplicações web?
A lição de triagem vale para qualquer backlog. O mecanismo é uma hipótese que vale testar: no Windows, uma aplicação que resolve um caminho ou uma URL a partir de entrada não confiável pode tentar se autenticar no destino. Não testamos isso aqui.
Fontes
- Microsoft Security Response Center, documento de atualização de segurança de novembro de 2026 (API CVRF), obtido em 16 de novembro de 2026, e o boletim da CVE-2026-124194
- CISA, CISA Adds Six Known Exploited Vulnerabilities to Catalog, 10 de novembro de 2026, e o catálogo Known Exploited Vulnerabilities
- NIST, registro do NVD para a CVE-2026-124194, o registro do CVE Program e a CWE-356 do MITRE
- CyberScoop, reportagem sobre a Patch Tuesday de novembro de 2026 da Microsoft, 10 de novembro de 2026
- SecurityWeek, cobertura do zero-day explorado do Outlook, 10 de novembro de 2026
- Rapid7, Patch Tuesday, November 2026, 10 de novembro de 2026
- CrowdStrike, análise da Patch Tuesday de novembro de 2026, 10 de novembro de 2026
- Microsoft, Microsoft 365 Apps security updates, e Microsoft Defender Experts, Guidance for investigating attacks using CVE-2023-23397, 24 de março de 2023
- FIRST.org, EPSS API, pontuações de 15 de novembro de 2026
- OpenAI, A thousand fewer paths to root, 4 de novembro de 2026