O que é segurança de aplicações? O guia completo de AppSec para 2026
Um guia completo de segurança de aplicações em 2026: design seguro, cadeia de suprimentos de software, testes, validação de exploração e Proof-Driven AppSec.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestSegurança de aplicações, geralmente abreviada como AppSec, é a prática de proteger aplicações de software contra vulnerabilidades, ataques, acesso não autorizado e uso indevido durante todo o seu ciclo de vida.
Isso parece simples.
Na prática, a segurança de aplicações se tornou muito mais ampla do que encontrar erros no código-fonte.
As aplicações modernas são montadas com código proprietário, pacotes de código aberto, APIs, infraestrutura em nuvem, contêineres, pipelines de CI/CD, segredos, serviços de terceiros, código gerado por IA, arquivos de configuração e, cada vez mais, agentes de software autônomos.
Uma aplicação pode, portanto, ter código perfeitamente válido e ainda assim ser insegura.
Essa distinção importa mais do que nunca em 2026.
O Data Breach Investigations Report 2026 da Verizon afirma que a exploração de vulnerabilidades de software se tornou o principal vetor inicial de violação de dados, representando 31% das violações analisadas no relatório. Verizon
Ao mesmo tempo, o mais recente OWASP Top 10
elevou a configuração incorreta de segurança ao segundo lugar e ampliou a antiga categoria de “componentes vulneráveis e desatualizados” para a categoria muito mais abrangente de falhas na cadeia de suprimentos de software. OWASP Top 10Para organizações que operam na Europa, a segurança de aplicações também está cada vez mais ligada à responsabilidade regulatória. Desde 11 de setembro de 2026, fabricantes abrangidos pelo Regulamento de Ciberresiliência da UE devem comunicar vulnerabilidades ativamente exploradas e incidentes graves de segurança dentro de prazos específicos. Comissão Europeia
A segurança de aplicações deixou de ser uma atividade realizada apenas uma vez antes do lançamento.
Ela é uma disciplina de engenharia que vai da arquitetura à produção.
O que é segurança de aplicações?
Segurança de aplicações é a combinação de tecnologias, processos, arquitetura, testes e práticas de desenvolvimento seguro para prevenir, identificar, validar, corrigir e monitorar fragilidades de segurança em aplicações de software.
Seu objetivo não é simplesmente eliminar toda vulnerabilidade possível.
Isso seria irrealista.
O objetivo é reduzir continuamente a probabilidade de que fragilidades na aplicação sejam exploradas e produzam um impacto significativo para o negócio.
Um programa maduro de AppSec faz perguntas como:
- Um usuário não autorizado pode acessar os dados de outro cliente?
- Um invasor pode manipular uma requisição de API para executar ações privilegiadas?
- A aplicação expõe segredos ou credenciais?
- Dependências vulneráveis de código aberto estão sendo distribuídas?
- Erros de configuração podem expor a infraestrutura?
- Uma entrada controlada pelo invasor pode atingir um caminho perigoso no código?
- Os controles de segurança estão implementados corretamente?
- As vulnerabilidades identificadas podem realmente ser exploradas?
- Quais vulnerabilidades são mais importantes?
- Os desenvolvedores conseguem corrigi-las com rapidez suficiente?
Isso torna a AppSec tanto um problema de engenharia de software quanto um problema de gestão de riscos.
A OWASP faz uma distinção semelhante em seu modelo de risco: a gravidade de um problema de segurança de aplicações depende não apenas da fragilidade técnica, mas também da explorabilidade, dos agentes de ameaça, da exposição, do impacto técnico e, por fim, do impacto no negócio. OWASP Top 10
Por que a segurança de aplicações importa em 2026
O desenvolvimento de software mudou profundamente.
As aplicações são criadas mais rapidamente, os ambientes de desenvolvimento estão mais interconectados, as cadeias de suprimentos de software são maiores e o desenvolvimento assistido por IA pode gerar grandes volumes de código em minutos.
As equipes de segurança precisam proteger mais código, dependências, serviços, APIs, ambientes em nuvem e versões do que os processos tradicionais de revisão foram concebidos para atender.
Três mudanças são particularmente importantes.
1. A exploração de vulnerabilidades está se tornando uma entrada principal
O DBIR 2026 da Verizon relata que a exploração de vulnerabilidades superou as credenciais roubadas como principal ponto de entrada de violações em seu conjunto de dados. Verizon
Isso muda a economia da gestão de vulnerabilidades.
Um backlog com milhares de achados não é apenas um problema de conformidade. Em algum lugar desse backlog pode estar o caminho de ataque que realmente dá acesso a infraestrutura ou dados sensíveis.
O desafio passa a ser:
Qual vulnerabilidade pode realmente ser explorada, por qual caminho e com qual impacto?
Essa pergunta é muito diferente de:
Quantas vulnerabilidades o scanner encontrou?
2. A cadeia de suprimentos de software agora faz parte da AppSec
Desenvolvedores modernos raramente escrevem uma aplicação inteira do zero.
As aplicações dependem de:
- npm, PyPI, Maven, NuGet e outros ecossistemas de pacotes
- imagens base de contêineres
- GitHub Actions e componentes de CI/CD
- módulos de infraestrutura
- SDKs
- APIs
- serviços de terceiros
- ambientes de compilação
- repositórios de artefatos
Por isso, o OWASP Top 10
introduziu falhas na cadeia de suprimentos de software como A03.A OWASP ampliou explicitamente a antiga categoria de componentes vulneráveis para incluir comprometimentos de dependências, sistemas de compilação e infraestrutura de distribuição de software. OWASP Top 10
Analisar seu próprio código-fonte é necessário, mas insuficiente.
3. A segurança passa de prática opcional a responsabilidade pelo produto
Os princípios de segurança desde a concepção atribuem cada vez mais responsabilidade aos produtores de software, em vez de esperar que os clientes compensem produtos inseguros.
As orientações Secure by Design da CISA destacam que os fabricantes de tecnologia devem assumir os resultados de segurança dos clientes e incorporar a segurança ao design do produto, em vez de tratá-la como um complemento opcional. CISA
A Europa vai além por meio da regulamentação.
O Regulamento de Ciberresiliência exige que produtos com elementos digitais sejam projetados, atualizados e mantidos considerando requisitos de cibersegurança. As obrigações de comunicação de vulnerabilidades e incidentes graves passaram a se aplicar em 11 de setembro de 2026, enquanto as obrigações mais amplas serão plenamente aplicáveis em dezembro de 2027. Comissão Europeia
Para muitas organizações de software, a AppSec está se tornando parte da governança do produto.
Segurança de aplicações e cibersegurança
A segurança de aplicações faz parte da cibersegurança, mas os termos não são intercambiáveis.
| Cibersegurança | Segurança de aplicações |
|---|---|
| Protege organizações, sistemas, infraestrutura, redes e dados | Concentra-se especificamente nas aplicações de software |
| Inclui segurança de endpoints, identidade, redes, nuvem e operações | Inclui design seguro, código, dependências, APIs e comportamento da aplicação |
| Frequentemente detecta ou impede ataques na infraestrutura | Busca remover ou mitigar fragilidades dentro da própria aplicação |
| Exemplos: EDR, SIEM, firewalls, IAM | Exemplos: SAST, DAST, SCA, testes de invasão |
Considere uma vulnerabilidade de injeção SQL.
Um firewall de aplicação web pode detectar ou bloquear algumas tentativas de explorá-la.
Isso é proteção de cibersegurança.
Corrigir a consulta insegura ao banco de dados no código-fonte da aplicação remove a fragilidade subjacente.
Isso é segurança de aplicações.
Programas sólidos de segurança usam ambas.
Segurança de aplicações e DevSecOps
AppSec descreve a disciplina de segurança.
DevSecOps descreve um modelo operacional para integrar segurança à entrega de software.
DevSecOps procura incluir a segurança nos fluxos de desenvolvimento e operações, em vez de deixá-la como uma etapa separada de aprovação perto do fim do desenvolvimento.
Isso normalmente significa que as verificações de segurança fazem parte de:
Código → Pull request → Compilação → Teste → Implantação → Monitoramento
Por exemplo:
O desenvolvedor faz um commit
        ↓
Detecção de segredos
        ↓
SAST
        ↓
Verificações de dependências / SCA
        ↓
Compilação
        ↓
DAST ou testes de API
        ↓
Validação de segurança
        ↓
Implantação
        ↓
Monitoramento em execução
DevSecOps ajuda, assim, a operacionalizar AppSec em escala. Para entender melhor os métodos complementares de teste, veja SAST e DAST: diferenças e por que usar ambos.
O que a segurança de aplicações protege?
A segurança de aplicações cobre muito mais do que o código-fonte.
Um programa moderno de AppSec pode proteger as seguintes camadas.
Código-fonte
Fragilidades de segurança introduzidas diretamente pela lógica da aplicação.
Exemplos incluem:
- injeção
- desserialização insegura
- tratamento inseguro de arquivos
- lógica de autenticação fraca
- verificações de autorização inadequadas
- segredos embutidos no código
Dependências de código aberto
Bibliotecas de terceiros podem introduzir vulnerabilidades mesmo quando o código da própria organização é seguro.
APIs
APIs introduzem riscos de autenticação, autorização, acesso a objetos, limitação de taxa, dados sensíveis e lógica de negócio.
A OWASP mantém um API Security Top 10 separado porque muitos riscos de API exigem testes especializados. OWASP API Security Top 10
Autenticação e autorização
A segurança de aplicações controla quem pode acessar a aplicação e o que usuários autenticados têm permissão para fazer.
Segredos
Chaves de API, tokens de acesso, senhas, chaves privadas e credenciais de nuvem podem acabar acidentalmente no controle de versão ou nos artefatos da aplicação.
Cadeia de suprimentos de software
A AppSec inclui cada vez mais a proteção de pipelines de compilação, dependências, artefatos, fluxos de CI/CD e integridade de pacotes.
Configuração da aplicação
Uma aplicação segura pode se tornar vulnerável por causa de configurações inseguras.
Exemplos incluem:
- modo de depuração habilitado em produção
- serviços desnecessários
- políticas permissivas de CORS
- interfaces administrativas expostas
- permissões inseguras de nuvem
- credenciais padrão
Lógica de negócio
Algumas vulnerabilidades não podem ser identificadas procurando uma linha de código obviamente perigosa.
Exemplos incluem:
- contornar a lógica de pagamento
- manipular fluxos de desconto
- abusar da recuperação de conta
- contornar limites de transação
- alterar recursos de outro usuário
- explorar condições de corrida
Esses casos frequentemente exigem compreender o comportamento da aplicação como um sistema.
O OWASP Top 10 em 2026
A edição publicada atual é o OWASP Top 10
, uma das referências mais importantes para equipes AppSec em 2026. OWASP Foundation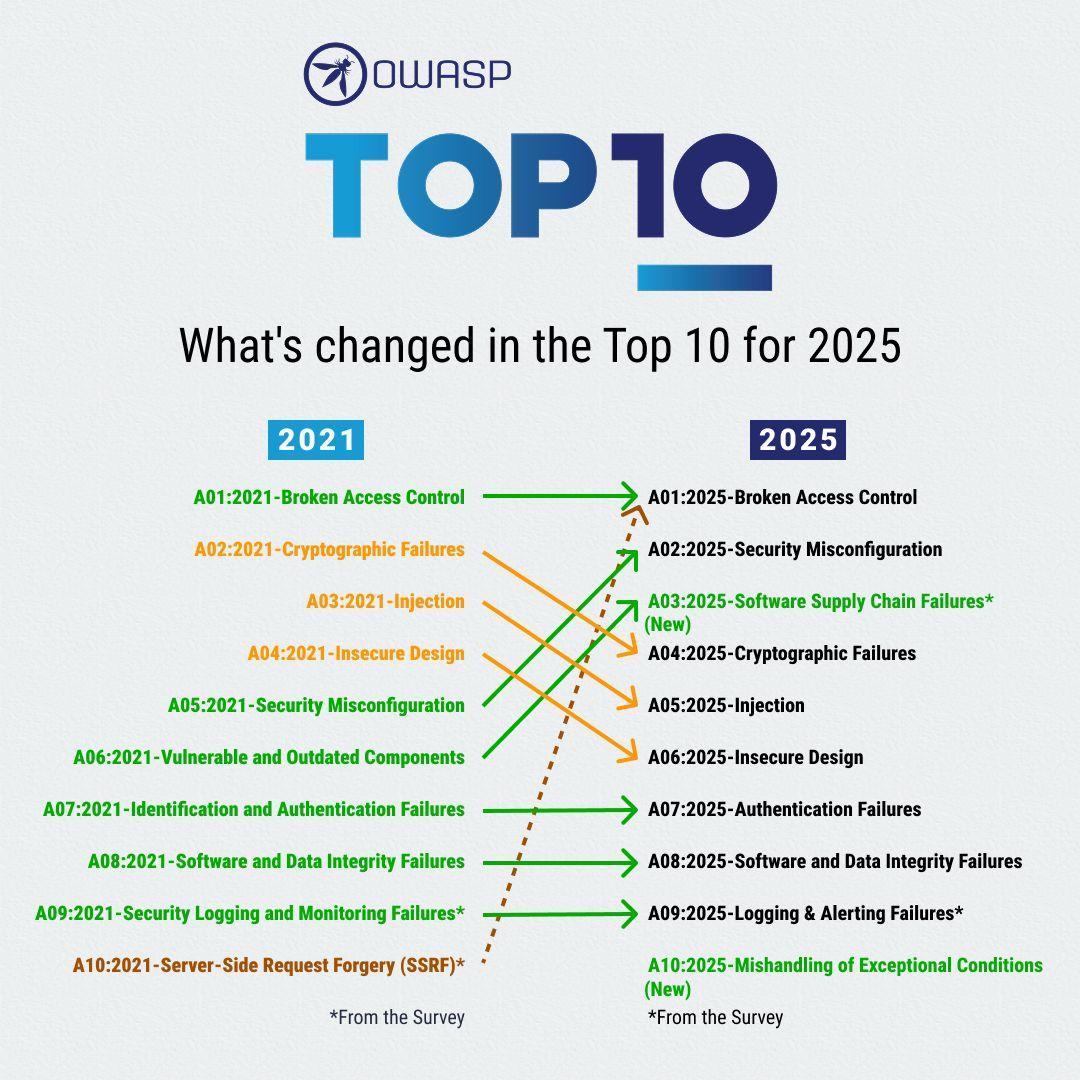
OWASP Top 10
comparado à edição de 2021. O gráfico mostra mudanças de categorias; os nomes das categorias aparecem na tabela abaixo.As categorias são:
| Posição | OWASP Top 10 |
|---|---|
| A01 | Falhas no controle de acesso |
| A02 | Configuração incorreta de segurança |
| A03 | Falhas na cadeia de suprimentos de software |
| A04 | Falhas criptográficas |
| A05 | Injeção |
| A06 | Design inseguro |
| A07 | Falhas de autenticação |
| A08 | Falhas de integridade de software ou dados |
| A09 | Falhas de registro e alerta de segurança |
| A10 | Tratamento inadequado de condições excepcionais |
Duas mudanças são particularmente reveladoras.
A configuração incorreta de segurança agora ocupa o segundo lugar
Infraestrutura em nuvem, contêineres, integrações SaaS, Kubernetes, infraestrutura como código e ambientes complexos de implantação tornam a configuração cada vez mais importante.
Uma aplicação pode não conter vulnerabilidade evidente no código-fonte e ainda assim expor funcionalidades sensíveis por meio da configuração.
As falhas na cadeia de suprimentos de software agora ocupam o terceiro lugar
Essa categoria reflete uma grande mudança na forma como o software é construído.
A superfície de ataque não termina mais no repositório da organização.
Ela se estende às dependências, ambientes de compilação, pacotes e infraestrutura de distribuição.
O OWASP Top 10 não é um programa AppSec
Essa distinção é importante.
O OWASP Top 10 é um documento de conscientização, não um padrão completo de segurança de aplicações.
A própria OWASP alerta contra tratar a cobertura do Top 10 como equivalente à segurança de aplicações abrangente. Ela recomenda o Application Security Verification Standard (ASVS) quando as organizações precisam de requisitos mais completos e testáveis. OWASP no GitHub
A versão estável mais recente do ASVS é a 5.0.0. OWASP Foundation
As organizações devem, portanto, desconfiar de afirmações como:
“Nosso scanner oferece 100% de cobertura do OWASP Top 10.”
Algumas categorias envolvem arquitetura, design e lógica de negócio que um único scanner automatizado não consegue avaliar integralmente.
A AppSec exige múltiplas camadas de evidência.
Como a segurança de aplicações funciona
A segurança moderna de aplicações normalmente acompanha o ciclo de vida do software.
1. Requisitos e planejamento de segurança
A segurança deve começar antes de existir código.
As equipes identificam:
- dados sensíveis
- requisitos regulatórios
- ativos críticos
- limites de confiança
- requisitos de autenticação
- requisitos de autorização
- capacidades esperadas dos atacantes
- consequências inaceitáveis para o negócio
Isso determina o nível de garantia de segurança que a aplicação realmente precisa.
Um site público de marketing e uma plataforma bancária online não devem receber tratamento de segurança idêntico.
2. Arquitetura segura e modelagem de ameaças
A modelagem de ameaças pergunta como o sistema pode ser atacado antes de a implementação estar concluída.
As equipes analisam:
- limites de confiança
- fluxos de dados
- serviços externos
- APIs
- operações privilegiadas
- mecanismos de autenticação
- interfaces administrativas
- condições de falha
O objetivo é identificar fragilidades que os scanners talvez nunca descubram.
Uma ferramenta de segurança pode confirmar, por exemplo, que um endpoint de pagamento não contém injeção SQL.
Mas somente a análise arquitetural ou da lógica de negócio pode revelar que os usuários conseguem enviar quantidades negativas e receber crédito.
3. Desenvolvimento seguro
Os desenvolvedores implementam controles de segurança enquanto escrevem o código.
As práticas comuns incluem:
- padrões de programação segura
- validação de entradas
- consultas parametrizadas ao banco de dados
- aplicação das autorizações
- gerenciamento seguro de sessões
- criptografia forte
- tratamento seguro de erros
- gerenciamento de segredos
- revisão por pares
As ferramentas de segurança também podem fornecer feedback diretamente nos repositórios e fluxos de trabalho das IDEs.
4. Testes automatizados de segurança de aplicações
A análise automatizada permite detectar continuamente grandes classes de problemas.
Isso normalmente inclui SAST, SCA, detecção de segredos, análise de IaC, testes de API e DAST.
Examinaremos cada método em breve.
5. Validação da exploração e testes de invasão
Encontrar uma fragilidade e provar que ela pode ser explorada são coisas diferentes.
Considere duas vulnerabilidades com pontuações CVSS idênticas.
Uma pode estar em código inalcançável.
A outra pode expor um endpoint acessível pela internet que leva diretamente a dados sensíveis de clientes.
O risco prático delas é muito diferente.
É aí que testes de invasão, análise de caminhos de ataque e testes autônomos modernos podem acrescentar contexto importante.
6. Correção
Os achados de segurança precisam chegar aos desenvolvedores capazes de corrigi-los.
Uma correção eficaz exige:
- evidências
- localização vulnerável
- contexto do ataque
- gravidade
- impacto no negócio
- correção recomendada
- validação após a correção
Um scanner que produz milhares de alertas sem ajudar os desenvolvedores a decidir o que importa pode aumentar a carga de trabalho sem reduzir proporcionalmente o risco.
7. Monitoramento contínuo
As aplicações mudam continuamente.
Sua superfície de ataque também.
Novos commits, dependências, alterações de infraestrutura e divulgações podem tornar vulneráveis aplicações que antes eram seguras.
A AppSec continua, portanto, após a implantação.
Tipos de testes de segurança de aplicações
Nenhum método consegue identificar todos os problemas de segurança de uma aplicação.
Programas sólidos combinam técnicas complementares.
SAST: testes estáticos de segurança de aplicações
SAST analisa o código-fonte ou artefatos compilados sem executar a aplicação.
É útil para detectar problemas como:
- padrões de injeção
- APIs inseguras
- uso inadequado de criptografia
- problemas no fluxo de dados
- erros de programação
Pontos fortes
- pode ser executado cedo
- trabalha diretamente com o código
- é fácil de integrar a CI/CD
- pode identificar a localização vulnerável no código-fonte
Limitações
A análise estática pode produzir falsos positivos e ter dificuldade para compreender o contexto em execução ou uma lógica de negócio complexa.
DAST: testes dinâmicos de segurança de aplicações
DAST analisa uma aplicação em execução a partir do exterior.
Em vez de ler o código-fonte, ele interage com a aplicação de forma semelhante a um usuário externo ou atacante.
DAST pode ajudar a detectar:
- vulnerabilidades de injeção
- configuração incorreta do servidor
- problemas de autenticação
- endpoints expostos
- fragilidades de segurança em execução
Pontos fortes
Ele observa o comportamento real da aplicação.
Limitações
Normalmente possui menos visibilidade sobre o código exato responsável pela vulnerabilidade.
SCA: análise de composição de software
A análise de composição de software identifica dependências de terceiros e vulnerabilidades conhecidas associadas a elas.
Ela ajuda a responder perguntas como:
- Quais pacotes de código aberto usamos?
- Há versões vulneráveis presentes?
- Quais aplicações as contêm?
- As licenças são aceitáveis?
- Existe uma versão corrigida?
SCA se tornou especialmente importante com o crescimento dos riscos da cadeia de suprimentos de software.
Detecção de segredos
Scanners de segredos procuram credenciais em repositórios e ambientes de desenvolvimento, como:
- chaves de API
- chaves privadas
- senhas de bancos de dados
- credenciais de nuvem
- tokens de acesso
Segredos exigem uma resposta diferente da usada para vulnerabilidades comuns.
Se uma credencial de produção vazou em um repositório público, remover a sequência de caracteres em um commit posterior pode não ser suficiente.
Frequentemente, a credencial precisa ser revogada ou rotacionada.
Testes de segurança de APIs
Os testes de API examinam diretamente as interfaces da aplicação.
Áreas importantes incluem:
- autorização quebrada em nível de objeto
- autenticação
- autorização em nível de função
- consumo de recursos
- gerenciamento de inventário
- consumo inseguro de APIs de terceiros
A OWASP mantém um projeto dedicado à segurança de APIs porque suas vulnerabilidades podem diferir significativamente das vulnerabilidades web tradicionais baseadas em navegador. OWASP API Security Top 10
Segurança de infraestrutura como código
As aplicações modernas definem cada vez mais a infraestrutura por meio de arquivos como:
- Terraform
- manifests do Kubernetes
- CloudFormation
- Dockerfiles
Os testes de segurança podem identificar problemas de configuração antes da implantação da infraestrutura.
Exemplos incluem:
- armazenamento público
- políticas IAM permissivas demais
- contêineres executados como root
- portas expostas
- ausência de criptografia
- regras de rede inseguras
Testes de invasão
Os testes de invasão procuram explorar ativamente as fragilidades.
Os testes devem ser autorizados e limitados aos alvos, contas, ações e condições de interrupção acordados.
A principal vantagem é a evidência.
Em vez de informar:
“Este endpoint pode ser vulnerável.”
Um pentest pode demonstrar:
“Um atacante não autenticado consegue explorar este endpoint para recuperar os registros de outro cliente.”
Essa diferença melhora muito a priorização.
O pentesting tradicional continua valioso, principalmente para lógica complexa e sistemas de alto risco, mas pode ser caro e difícil de executar continuamente.
Esse é um motivo pelo qual o pentesting automatizado e assistido por IA está se tornando cada vez mais relevante.
O que é pentesting com IA?
O pentesting com IA usa modelos de inteligência artificial para auxiliar partes do processo de teste de invasão.
Dependendo do sistema, a IA pode ajudar a:
- analisar aplicações
- selecionar técnicas de ataque
- gerar payloads
- interpretar respostas
- descobrir caminhos de ataque
- raciocinar sobre achados relacionados
- reduzir trabalho manual repetitivo
Porém, simplesmente adicionar um LLM a um scanner de vulnerabilidades não cria automaticamente um pentester autônomo.
A pergunta mais importante é se o sistema consegue executar e validar hipóteses de segurança contra a aplicação.
Da análise com IA ao pentesting em enxame
Uma direção emergente é usar múltiplos agentes especializados, em vez de um único agente de IA sequencial.
Em uma abordagem em enxame, diferentes agentes podem investigar partes da superfície de ataque ou realizar tarefas especializadas de segurança enquanto compartilham evidências.
Conceitualmente:
                   Aplicação
                       │
          Mapa da superfície de ataque
                       │
        ┌──────────────┼──────────────┐
        ↓              ↓              ↓
 Autenticação       Injeção      Lógica das APIs
    Agente           Agente          Agente
        │              │              │
        └──────────────┼──────────────┘
                       ↓
           Correlação de evidências
                       ↓
              Achados validados
Essa abordagem pode oferecer exploração mais ampla e validação mais rápida do que um fluxo com um só agente.
O resultado importante não deve ser apenas o nome de uma vulnerabilidade.
Deve ser a prova.
Detecção e explorabilidade
Este é um dos conceitos mais importantes da AppSec moderna.
Imagine uma organização com 12.000 achados de segurança.
A gestão tradicional de vulnerabilidades pode classificá-los principalmente por:
- CVSS
- tipo de vulnerabilidade
- versão do pacote
- gravidade atribuída pelo scanner
Mas gravidade não é o mesmo que explorabilidade.
Um modelo de priorização mais contextualizado considera:
Risco =
Gravidade técnica
× Alcançabilidade
× Exposição
× Explorabilidade
× Importância do ativo
× Impacto no negócio
Essa multiplicação é uma heurística ilustrativa de priorização, não uma equação validada de pontuação. Os fatores precisam de definições e calibração específicas da organização; não devem ser multiplicados mecanicamente nem tratados como uma pontuação oficial de risco.
O princípio não muda.
Uma vulnerabilidade teoricamente grave, mas inalcançável, pode merecer menos atenção imediata do que uma de gravidade média que oferece um caminho direto para dados críticos.
Por isso, a AppSec moderna se torna cada vez mais orientada por evidências.
O que é Proof-Driven AppSec?
Proof-Driven AppSec prioriza os achados com evidências que mostram como uma vulnerabilidade se manifesta ou pode ser explorada.
Em vez de simplesmente informar:
Possível falha no controle de acesso.
O sistema de segurança procura estabelecer:
O usuário A consegue requisitar
/api/account/8421e recuperar dados pertencentes ao usuário B.
As evidências podem incluir:
- requisições HTTP
- respostas HTTP
- payloads
- parâmetros afetados
- caminhos vulneráveis no código
- sequências de exploração
- capturas de tela
- comportamento em execução
Isso dá às equipes de segurança e aos desenvolvedores algo concreto para investigar.
Também ajuda a reduzir um dos maiores problemas operacionais da AppSec: a fadiga de alertas.
O GitHub também destacou como ferramentas de segurança que geram muitos alertas sem possibilidade de ação podem causar fadiga nos desenvolvedores e tornar a correção menos eficaz. The GitHub Blog
A stack moderna de segurança de aplicações
Um programa maduro de AppSec normalmente combina várias camadas de segurança.
| Camada | Pergunta principal |
|---|---|
| Modelagem de ameaças | O que pode dar errado? |
| SAST | Existe código inseguro? |
| SCA | Existem dependências vulneráveis? |
| Detecção de segredos | Credenciais vazaram? |
| Análise de IaC | A infraestrutura está configurada de forma insegura? |
| DAST | A aplicação em execução expõe fragilidades? |
| Segurança de APIs | As APIs podem sofrer abuso? |
| Pentesting | As fragilidades podem realmente ser exploradas? |
| Monitoramento em execução | A aplicação implantada está sendo atacada? |
| Correção | Os desenvolvedores conseguem corrigir e verificar o problema? |
O objetivo não deve ser acumular ferramentas.
O objetivo é estabelecer cobertura de segurança com evidências acionáveis.
Shift left não é suficiente
Durante anos, o principal conselho de AppSec foi:
Desloque a segurança para a esquerda.
Ou seja: teste mais cedo.
Isso continua útil.
Encontrar um erro de código antes da produção geralmente custa menos do que corrigi-lo após a implantação.
Mas a AppSec moderna também precisa fazer shift right.
Por quê?
Porque muitas vulnerabilidades só se tornam relevantes quando o código interage com:
- infraestrutura real
- sistemas de autenticação
- configuração de implantação
- APIs externas
- fluxos de dados semelhantes aos de produção
- permissões em execução
O melhor modelo é, portanto:
Proteger continuamente.
PLANEJAR
 ↓
PROJETAR
 ↓
CODIFICAR
 ↓
COMPILAR
 ↓
TESTAR
 ↓
IMPLANTAR
 ↓
OPERAR
 ↺
Isso se alinha ao conceito do Secure Software Development Framework do NIST: as práticas de segurança devem integrar todo o ciclo de desenvolvimento, em vez de serem adicionadas como uma etapa separada no final. NIST Computer Security Resource Center
Segurança de aplicações e código gerado por IA
Os assistentes de programação com IA mudaram a rapidez com que o software pode ser produzido.
Um desenvolvedor agora consegue gerar:
- sistemas de autenticação
- APIs REST
- consultas ao banco de dados
- arquivos de infraestrutura
- aplicações frontend
- serviços backend
em uma fração do tempo anteriormente necessário.
Mas gerar código mais rapidamente não produz automaticamente uma validação de segurança mais rápida.
Isso cria um novo desequilíbrio:
Velocidade de geração de código
        ↑↑↑

Capacidade de revisão de segurança
        ↑
Se o ritmo de desenvolvimento aumenta enquanto a revisão de segurança continua manual, a segurança se torna um gargalo.
A solução não pode ser simplesmente pedir aos desenvolvedores para desacelerar.
Os testes de segurança também devem se tornar mais automatizados, contextuais e escaláveis.
O crescimento do desenvolvimento assistido por IA aumenta, portanto, a importância da AppSec automatizada.
Boas práticas de segurança de aplicações para 2026
As organizações não precisam implementar todos os controles de segurança ao mesmo tempo.
Uma abordagem baseada em risco funciona melhor.
As práticas a seguir oferecem uma base sólida.
1. Saiba quais aplicações você possui
Não é possível proteger uma superfície de ataque desconhecida.
Mantenha um inventário de:
- aplicações
- repositórios
- APIs
- dependências
- sistemas expostos à internet
- responsáveis
- criticidade
As orientações modernas da OWASP para AppSec recomendam explicitamente uma abordagem de portfólio de aplicações baseada em risco. OWASP Top 10
2. Defina uma base de segurança
Estabeleça requisitos mínimos para:
- autenticação
- autorização
- criptografia
- segredos
- dependências
- registro de eventos
- tratamento de erros
- revisão de código
- testes de segurança
Para verificações mais profundas, a OWASP recomenda ASVS em vez de depender apenas do Top 10. OWASP Top 10
3. Integre a segurança aos fluxos dos desenvolvedores
As verificações de segurança devem acontecer onde os desenvolvedores já trabalham.
Prefira integrações com:
- controle de versão
- pull requests
- CI/CD
- rastreamento de problemas
- fluxos de trabalho nas IDEs
O objetivo é reduzir a troca de contexto.
4. Analise as dependências continuamente
Uma dependência segura hoje pode se tornar vulnerável amanhã.
A análise de composição de software deve continuar após o lançamento.
5. Proteja o pipeline de compilação
A segurança do repositório, por si só, não basta.
Proteja:
- credenciais de CI/CD
- registros de pacotes
- runners de compilação
- chaves de assinatura
- pipelines de implantação
- repositórios de artefatos
A relevância das falhas na cadeia de suprimentos no OWASP Top 10
torna isso cada vez mais importante. OWASP Top 106. Teste as aplicações por dentro e por fora
A análise do código-fonte e os testes em execução revelam diferentes classes de problemas.
Use métodos complementares.
Por exemplo:
SAST → entende o código

DAST → entende o comportamento em execução

SCA → entende as dependências

Pentesting → entende a exploração

Modelagem de ameaças → entende o design
7. Priorize a explorabilidade, não o volume dos scanners
Não avalie o sucesso da AppSec pela quantidade de achados gerados.
Mais achados não significam necessariamente mais segurança.
Priorize usando contexto como:
- exposição à internet
- código alcançável
- requisitos de autenticação
- caminho de exploração disponível
- dados sensíveis
- importância do ativo
8. Dê evidências aos desenvolvedores
Idealmente, um desenvolvedor deve entender:
- o que está vulnerável
- onde o problema existe
- como ele pode ser explorado
- qual impacto causa
- como corrigi-lo
- como confirmar a correção
Isso reduz as idas e vindas entre desenvolvimento e segurança.
9. Repita os testes após a correção
Um ticket fechado não prova que a vulnerabilidade foi corrigida.
As correções de segurança devem ser validadas.
10. Meça a redução do risco
Métricas úteis de AppSec incluem:
- tempo médio para correção
- vulnerabilidades críticas que chegam à produção
- achados exploráveis
- taxa de recorrência
- cobertura de aplicações
- taxa de correção
- tempo entre a introdução e a detecção
Evite métricas de vaidade, como o total de análises realizadas.
Como construir um programa de segurança de aplicações
Um roteiro prático de AppSec pode ser implementado em etapas.
Etapa 1: visibilidade
Identifique:
- aplicações
- repositórios
- APIs
- responsáveis
- exposição à internet
- sistemas críticos
Etapa 2: testes de base
Implemente:
- SAST
- SCA
- detecção de segredos
- verificações de infraestrutura
Etapa 3: integração ao desenvolvimento
Inclua a segurança em:
- pull requests
- pipelines de CI/CD
- gestão de tickets
- fluxos de trabalho dos desenvolvedores
Etapa 4: validação em execução
Adicione:
- DAST
- testes de API
- testes de invasão
- validação da exploração
Etapa 5: priorização baseada em risco
Correlacione os achados usando:
- explorabilidade
- contexto da aplicação
- exposição
- criticidade para o negócio
Etapa 6: melhoria contínua
Meça o programa com um modelo de maturidade estabelecido.
O OWASP SAMM oferece um framework orientado a risco, criado especificamente para ajudar as organizações a avaliar e melhorar sua maturidade de segurança de software. OWASP Foundation
Padrões e frameworks de segurança de aplicações
Vários frameworks são particularmente relevantes.
OWASP Top 10
Mais indicado para:
- conscientização
- educação
- categorias comuns de risco
Deve ser tratado como um ponto de partida, não como um padrão completo de verificação.
OWASP ASVS
Mais indicado para:
- requisitos de segurança de aplicações
- verificação técnica
- padrões de desenvolvimento seguro
- requisitos de teste
A versão estável mais recente é o ASVS 5.0.0. OWASP Foundation
OWASP SAMM
Mais indicado para:
- medir a maturidade do programa AppSec
- estabelecer roteiros de melhoria
- governança organizacional
NIST Secure Software Development Framework
O NIST SSDF oferece práticas de desenvolvimento seguro para integração aos ciclos de desenvolvimento de software existentes.
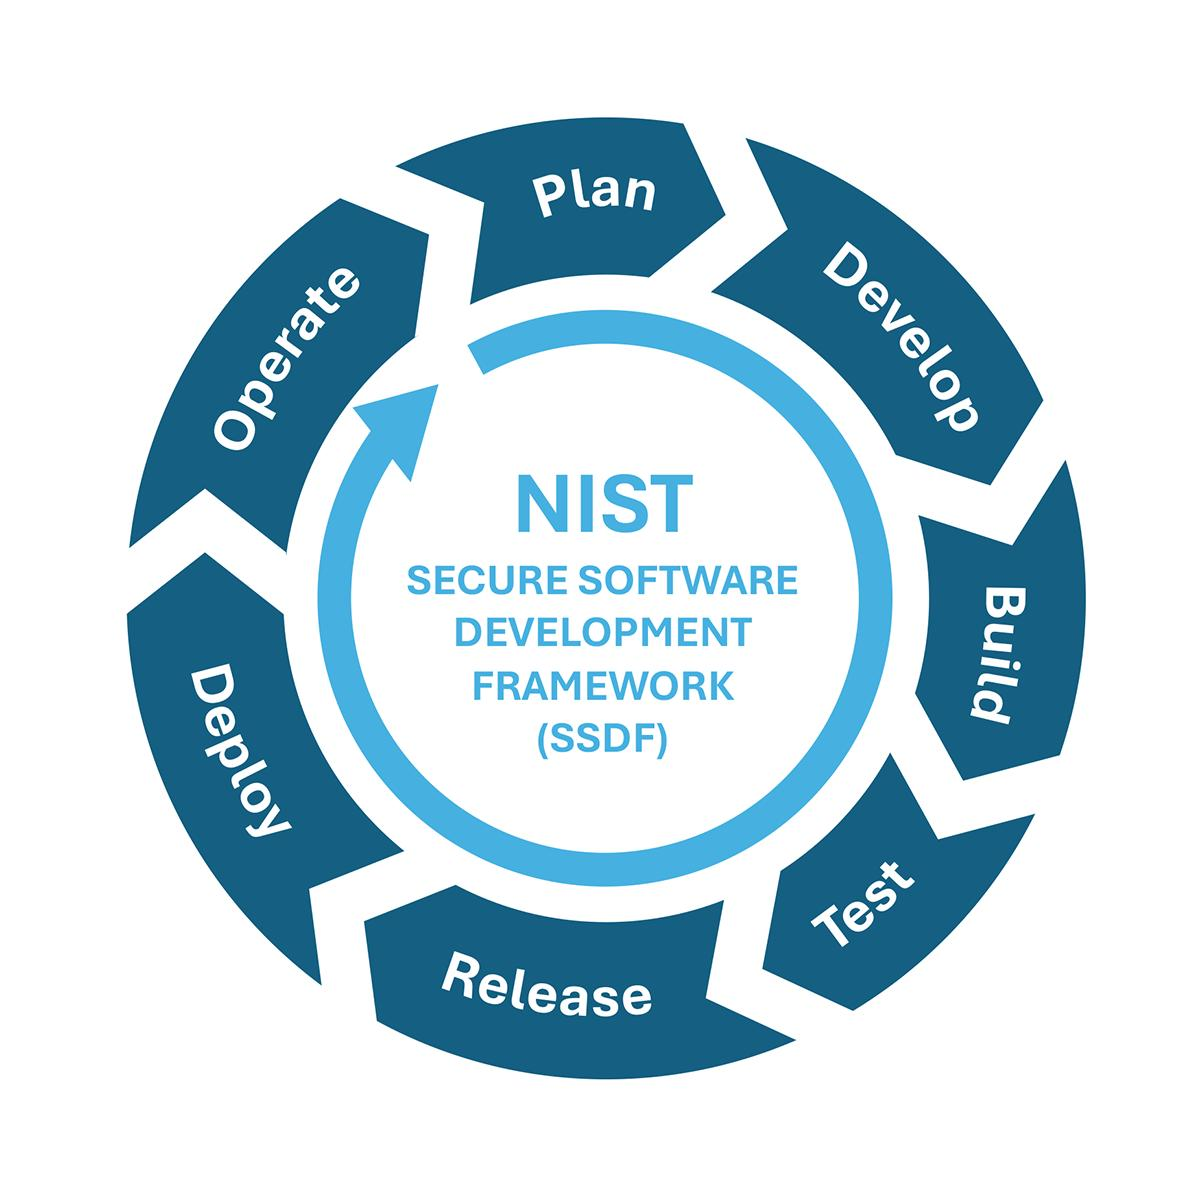
Ilustração conceitual da segurança ao longo do ciclo de vida do software. Essas etapas não são os quatro grupos oficiais de práticas do SSDF: preparar a organização, proteger o software, produzir software bem protegido e responder a vulnerabilidades.
A versão final atual do SSDF continua sendo a 1.1, enquanto o NIST publicou uma versão preliminar 1.2 em dezembro de 2025 com propostas de práticas e exemplos atualizados. NIST Computer Security Resource Center
Essa distinção importa: o SSDF 1.2 ainda não é a substituição final da versão 1.1.
Segurança de aplicações na UE: Regulamento de Ciberresiliência
Para empresas que distribuem software ou produtos com elementos digitais abrangidos na União Europeia, a AppSec está cada vez mais relacionada às obrigações regulatórias.
O Regulamento de Ciberresiliência entrou em vigor em dezembro de 2024.
Seus requisitos mais amplos serão plenamente aplicáveis em 11 de dezembro de 2027, mas importantes obrigações de comunicação passaram a se aplicar em 11 de setembro de 2026. Comissão Europeia
Os fabricantes devem comunicar vulnerabilidades ativamente exploradas e incidentes graves de segurança abrangidos por meio da Plataforma Única de Comunicação do CRA.
Para vulnerabilidades ativamente exploradas, o processo inclui um aviso inicial em 24 horas e uma notificação mais completa em 72 horas, seguida de requisitos adicionais de comunicação. Comissão Europeia
Isso torna capacidades como:
- descoberta de vulnerabilidades
- identificação dos responsáveis
- priorização
- investigação
- correção
- coleta de evidências
cada vez mais importantes, tanto para as operações quanto para a governança.
Erros comuns de segurança de aplicações
Muitos programas AppSec falham por razões operacionais, não por falta de ferramentas de segurança.
Erro 1: comprar mais scanners em vez de melhorar a priorização
Cinco scanners produzindo alertas sobrepostos podem criar mais trabalho sem reduzir significativamente o risco.
Erro 2: tratar CVSS como risco para o negócio
CVSS oferece contexto útil sobre a gravidade técnica.
Ele não sabe se o ativo vulnerável contém seus dados de clientes mais valiosos.
Erro 3: segurança apenas antes do lançamento
As aplicações continuam mudando após o lançamento.
Os testes de segurança também devem continuar.
Erro 4: ignorar a lógica de negócio
Scanners automatizados são mais fortes ao testar padrões reconhecíveis de vulnerabilidade.
Os atacantes não estão limitados a regras predefinidas.
Erro 5: medir vulnerabilidades em vez de exposição
A pergunta relevante não é:
“Quantas vulnerabilidades existem?”
É:
“Quais vulnerabilidades criam caminhos realistas para impactos significativos?”
Onde a Plexicus se encaixa na AppSec moderna
A segurança moderna de aplicações exige visibilidade ampla e validação mais profunda.
A Plexicus aborda isso por meio de Proof-Driven AppSec.
Em vez de tratar todas as detecções como igualmente relevantes, o objetivo é oferecer evidências mais sólidas sobre quais problemas de segurança podem se tornar caminhos realistas de ataque.
A plataforma Plexicus combina capacidades como:
Deep Code Analysis
Deep Code Analysis analisa aplicações e o contexto do código para identificar fragilidades de segurança mais cedo no desenvolvimento. Entenda como ela difere de análises isoladas em nosso guia de Deep Code Analysis.
AI Swarm Pentest
AI Swarm Pentest usa agentes especializados de IA para investigar aplicações de uma perspectiva ofensiva e tentar validar caminhos de ataque, em vez de depender exclusivamente dos resultados de scanners estáticos. Nossa introdução ao AI Swarm Pentest explica o fluxo de investigação e verificação independente.
Correção
Os achados validados podem então ser conectados ao código e ao contexto de que os desenvolvedores precisam para entender e resolver o problema.
A ideia não é substituir arquitetura segura, modelagem de ameaças, governança ou equipes especializadas de segurança.
É fechar uma das maiores lacunas entre as ferramentas tradicionais de AppSec:
Detecção
    ↓
“Algo pode estar vulnerável.”

Validação
    ↓
“Aqui está a evidência de que pode ser explorado.”

Correção
    ↓
“Aqui está o contexto necessário para corrigir.”
Essa transição de alertas para evidências se torna cada vez mais importante à medida que os ambientes de aplicações crescem mais rápido do que as equipes conseguem investigá-los manualmente.
O futuro da segurança de aplicações
A segurança de aplicações caminha para uma automação maior.
Mas a automação, por si só, não é o destino.
A evolução mais importante é a validação autônoma.
A AppSec tradicional costuma funcionar assim:
Analisar
 ↓
Gerar achados
 ↓
O analista de segurança revisa
 ↓
O desenvolvedor investiga
 ↓
O pentester valida
 ↓
O desenvolvedor corrige
 ↓
Testar novamente
O processo contém várias transferências manuais de trabalho.
As futuras plataformas AppSec tentarão, cada vez mais, encurtar esse fluxo:
Descobrir
 ↓
Raciocinar
 ↓
Tentar
 ↓
Validar
 ↓
Priorizar
 ↓
Corrigir
 ↓
Testar novamente
A experiência humana continua importante.
Mas os profissionais poderão se concentrar cada vez mais em decisões, arquitetura e riscos de alto impacto, em vez de fazer a triagem manual de cada alerta de scanner.
Perguntas frequentes
O que é segurança de aplicações?
Segurança de aplicações, ou AppSec, é a prática de proteger aplicações de software contra vulnerabilidades e ataques durante todo o ciclo de vida por meio de design seguro, desenvolvimento seguro, testes, gestão de vulnerabilidades e monitoramento contínuo.
Qual é um exemplo de segurança de aplicações?
Exemplos incluem analisar o código-fonte em busca de injeção, testar uma API para detectar autorização quebrada, identificar dependências vulneráveis, proteger credenciais, realizar testes de invasão e corrigir fragilidades antes da exploração.
Qual é a diferença entre AppSec e cibersegurança?
A cibersegurança protege a organização de forma ampla, incluindo redes, endpoints, identidades, infraestrutura e dados. A AppSec se concentra em proteger as aplicações de software e seus componentes de suporte.
Quais são os principais tipos de testes de segurança de aplicações?
Técnicas comuns incluem SAST, DAST, SCA, detecção de segredos, testes de segurança de APIs, análise de infraestrutura como código e testes de invasão.
O que é SAST?
Os testes estáticos de segurança de aplicações analisam o código sem executar a aplicação para identificar possíveis fragilidades de segurança.
O que é DAST?
Os testes dinâmicos de segurança de aplicações avaliam externamente uma aplicação em execução enviando requisições e analisando seu comportamento.
O que é SCA?
A análise de composição de software identifica os componentes de código aberto, dependências e vulnerabilidades conhecidas usados por uma aplicação.
Testes de invasão fazem parte da segurança de aplicações?
Sim. Eles complementam os scanners automatizados ao tentar explorar ativamente as vulnerabilidades e demonstrar seu impacto real.
O OWASP Top 10 é suficiente para segurança de aplicações?
Não. A OWASP descreve o Top 10 principalmente como um documento de conscientização. Organizações que precisam de verificação mais profunda devem considerar padrões como OWASP ASVS e práticas mais amplas de desenvolvimento seguro. OWASP no GitHub
Qual é o OWASP Top 10 mais recente?
Em 2026, a versão publicada mais recente é o OWASP Top 10
. OWASP FoundationA IA pode substituir pentesters?
A IA pode automatizar parcelas crescentes de reconhecimento, testes, raciocínio e validação da exploração, mas a supervisão humana especializada continua valiosa para lógica complexa de negócio, novas técnicas de ataque, riscos arquiteturais e decisões de alto impacto.
O que é AI Swarm Pentesting?
AI Swarm Pentesting usa vários agentes especializados de IA que cooperam em tarefas de teste de segurança. Em vez de depender de um único scanner ou agente, diferentes agentes podem investigar hipóteses de ataque e correlacionar evidências.
A segurança de aplicações está se tornando Proof-Driven
O principal desafio da AppSec está mudando.
Durante anos, as organizações se concentraram em encontrar mais vulnerabilidades.
Os ambientes modernos de desenvolvimento resolveram em grande parte esse problema.
As ferramentas de segurança agora conseguem gerar enormes quantidades de achados.
O problema mais difícil é decidir quais achados importam.
Em 2026, um programa eficaz de AppSec deve combinar design seguro, análise de código, segurança da cadeia de suprimentos, testes em execução, segurança de APIs, testes de invasão e correção contínua.
Mas o próximo passo é ainda mais importante:
transformar achados de segurança em evidências.
Porque as equipes de segurança, no fim, não precisam de mais alertas.
Elas precisam saber o que os atacantes realmente conseguem fazer.
Veja Proof-Driven AppSec em ação
A Plexicus combina Deep Code Analysis, AI Swarm Pentest e fluxos de correção para ajudar equipes de segurança e desenvolvimento a passar de vulnerabilidades potenciais para evidências de segurança validadas.
Explore o Plexicus AI Swarm Pentest →
Comece verificando um repositório com a ferramenta SAST gratuita.