¿Qué es XBOM? SBOM, CBOM y AIBOM en un solo inventario: la guía de 2026
Una guía completa de XBOM en 2026: qué cubren SBOM, CBOM y AIBOM, cómo VEX convierte un inventario en decisiones, qué estándares y normas se aplican y cómo crear uno que se mantenga al día.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestLa mayor parte del código de tu producto no lo escribió tu equipo.
Llegó en forma de paquetes de código abierto, de bibliotecas criptográficas y, ahora, de modelos de IA y los proveedores que hay detrás de ellos.
Una XBOM (lista de materiales extendida) es un único inventario que une tres registros: los componentes de software que distribuyes (SBOM), la criptografía que usan (CBOM) y los modelos y conjuntos de datos de IA de los que dependen (AIBOM), con una sola identidad para cada elemento en las tres vistas.
La lista de materiales de software es la parte que más equipos conocen. Responde a «¿qué bibliotecas hay en esta compilación?».
No responde a «¿cuáles de nuestros servicios siguen firmando tokens con RSA?» ni a «¿qué repositorios llaman a la API de un modelo externo?». Esas preguntas llegan ahora de los auditores, de los reguladores y de tu propio equipo de respuesta a incidentes.
La presión se puede medir. En el resumen ejecutivo del Data Breach Investigations Report 2026, Verizon informó de que las brechas con participación de terceros alcanzaron el 48 % de las brechas de su conjunto de datos, un 60 % más que el año anterior. El mismo informe concluyó que la explotación de vulnerabilidades fue el vector de acceso inicial conocido más común en las brechas no causadas por errores o usos indebidos, con un 31 %.
No puedes parchear, sustituir ni explicar un componente que no sabes que tienes.
Esta guía explica qué es una XBOM, en qué se diferencian SBOM, CBOM y AIBOM, dónde encaja VEX, qué estándares y normas se aplican en 2026 y cómo crear un inventario que se mantenga al día en lugar de quedarse obsoleto en una carpeta.
¿Qué es XBOM?
Una XBOM es un inventario de todo aquello de lo que está hecho tu software, no solo de sus paquetes.
La «X» significa «extendida». Amplía la lista de materiales de software con otros tipos de listas de materiales que describen el mismo producto desde ángulos distintos.
En esta guía, y en Plexicus, XBOM significa tres BOM unidas:
| BOM | Qué enumera | La pregunta que responde |
|---|---|---|
| SBOM | Bibliotecas, paquetes y dependencias, con versiones, licencias e identificadores | ¿Qué código de terceros hay en este producto? |
| CBOM | Algoritmos, tamaños de clave, primitivas y dónde se usan | ¿De qué criptografía depende este producto? |
| AIBOM | Modelos, conjuntos de datos, proveedores y sus indicadores de riesgo | ¿De qué IA depende este producto y de dónde procede? |
«XBOM» no es el nombre de un estándar. Es el nombre de una práctica, y el sector usa el término con sentidos distintos.
Los estándares que hay debajo son los formatos de datos: CycloneDX y SPDX.
Esa distinción importa cuando hablas con un auditor. Nadie pide «un archivo XBOM».
Piden una SBOM en un formato reconocido, una lista de activos criptográficos o documentación sobre los modelos y los datos de un sistema de IA. Una XBOM es la forma de responder a las tres cosas desde una sola fuente.
¿Qué significa «una sola identidad en todas las vistas»?
Un componente, una clave o un modelo debe ser el mismo registro tanto si lo miras desde la vista de software como desde la de criptografía o la de IA.
Si un servicio de pagos incorpora una biblioteca TLS, esa biblioteca es un componente en la SBOM. Los algoritmos que usa son activos criptográficos en la CBOM. Ambos deben apuntar al mismo repositorio, la misma versión y el mismo responsable.
Sin una identidad compartida tienes tres hojas de cálculo. Con ella, tienes un inventario.
Por qué XBOM importa en 2026
Entre 2024 y 2026 cambiaron cuatro cosas, y cada una de ellas lleva los inventarios más allá de la SBOM.
1. Se reescribió la propia base de la SBOM. El 29 de julio de 2026, CISA, la NSA, el FBI y socios internacionales publicaron el documento 2026 Minimum Elements for a Software Bill of Materials. Según CISA, el documento actualiza y sustituye los elementos mínimos que la NTIA publicó en 2021.
El anuncio de CISA indica que los nuevos elementos mínimos se aplican a las SBOM de todo el software, incluido el software de código abierto, el software de IA y el software como servicio. También enumera elementos nuevos como Component Hash Algorithm, Component License, SBOM Tool Name y SBOM Generation Context.
Una SBOM creada con la lista de comprobación de 2021 ya no cumple la base actual.
2. La criptografía tiene ahora una fecha límite. En agosto de 2024, el NIST publicó sus tres primeros estándares definitivos de cifrado poscuántico: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA).
En octubre de 2026, el NIST publicó la versión definitiva de NIST IR 8547, Transition to Post-Quantum Cryptography Standards. Establece que el NIST declarará obsoleta la criptografía de clave pública vulnerable a la computación cuántica después de 2030 y la prohibirá en sus estándares y directrices después de 2035.
El informe pide a las organizaciones que traten la migración como una prioridad actual, «empezando por los inventarios criptográficos». No puedes migrar un algoritmo que no has encontrado.
3. Los componentes de IA entraron en la cadena de suministro. Tu producto puede llamar ahora a un modelo alojado, distribuir un archivo de modelo autoalojado o depender de un conjunto de datos.
El documento de CISA de 2026 indica que los sistemas de IA pueden tener componentes que los elementos mínimos no recogen, y menciona el tipo de información que los ingenieros llaman model cards y data cards. Después afirma sin rodeos que no añade elementos para los sistemas de IA.
En su lugar, el mismo documento remite a una guía conjunta independiente sobre los elementos mínimos de las SBOM de IA, publicada por CISA y sus socios del G7 en mayo de 2026.
Una AIBOM es la forma de llevar esa guía a la práctica en tu propio software.
4. La regulación convirtió los inventarios en obligaciones. El Cyber Resilience Act de la UE (Regulation (EU) 2024/2847) exige a los fabricantes de productos con elementos digitales que elaboren una lista de materiales de software. Sus obligaciones de notificación se aplican desde el 11 de septiembre de 2026, y sus obligaciones principales se aplican a partir del 11 de diciembre de 2027, según la Comisión Europea.
Suma las cifras de remediación del resumen ejecutivo de Verizon de 2026: las organizaciones solo remediaron por completo el 26 % de las vulnerabilidades críticas incluidas en el catálogo Known Exploited Vulnerabilities de CISA en 2025, frente al 38 % del año anterior, y la mediana del tiempo hasta la resolución completa subió a 43 días.
Una remediación lenta empieza con un descubrimiento lento. Un inventario que puedes consultar es el primer paso para saber a qué sistemas afecta un nuevo aviso.
SBOM frente a XBOM: ¿cuál es la diferencia?
Una SBOM es una lista de componentes de software. Una XBOM es un conjunto de listas enlazadas sobre el mismo producto.
| SBOM | XBOM | |
|---|---|---|
| Alcance | Componentes de software propios y de terceros | Componentes de software, activos criptográficos y modelos y conjuntos de datos de IA |
| Pregunta típica | «¿Usamos log4j-core 2.14.1?» | «¿Lo usamos, qué algoritmos usa el servicio y a qué modelo llama?» |
| Estándares | CycloneDX, SPDX, elementos mínimos de CISA de 2026 | Los mismos formatos, con sus capacidades de criptografía e IA |
| Usuarios principales | Seguridad, legal, compras | Seguridad, legal, compras, responsables de criptografía, gobernanza de IA |
| Modo de fallo | Enumera paquetes, pasa por alto la criptografía y los modelos | Se convierte en tres listas desconectadas si la identidad no se comparte |
Una XBOM no sustituye a la SBOM. La SBOM es su primera y mayor parte, y todas las normas que se aplican a las SBOM siguen aplicándose dentro de una XBOM.
SBOM frente a CBOM frente a AIBOM
Las tres BOM responden a preguntas de auditoría distintas y las leen personas distintas.
| SBOM | CBOM | AIBOM | |
|---|---|---|---|
| Unidad de inventario | Componente (paquete, biblioteca, módulo) | Activo criptográfico (algoritmo, clave, certificado, protocolo) | Modelo, conjunto de datos, proveedor |
| Campos clave | Nombre, versión, productor, identificadores, licencia, hash, dependencias | Algoritmo, tamaño de clave o parámetros, primitiva, dónde se usa | Proveedor, versión, procedencia del conjunto de datos, licencia, model card |
| Principal riesgo que revela | Vulnerabilidades conocidas, conflictos de licencias, componentes desactualizados | Algoritmos obsoletos o vulnerables a la computación cuántica, tamaños de clave débiles | Serialización insegura, flujos de datos externos, licencias restringidas, documentación ausente |
| Impulsada por | Elementos mínimos de CISA de 2026, CRA de la UE | Transición poscuántica del NIST | Obligaciones de documentación del AI Act de la UE, gobernanza interna de la IA |
| Soporte en CycloneDX | SBOM | CBOM | ML-BOM |
| Soporte en SPDX | Perfiles Core y Software | Sin perfil específico en SPDX 3.0.1 | Perfiles AI y Dataset |
XBOM frente al inventario de activos
Un inventario de activos de TI enumera las máquinas, las cuentas y las licencias que compraste. Una XBOM enumera aquello con lo que está construido tu propio software.
Ambos se encuentran en el despliegue, pero responden a preguntas distintas. Un inventario de activos te dice qué servidores ejecutan un servicio. Una XBOM te dice qué hay dentro del servicio.
La lista de materiales de software (SBOM)
La SBOM es el registro formal de los componentes de tu software y de cómo se relacionan.
El CRA usa casi la misma definición: un registro formal que contiene los detalles y las relaciones de la cadena de suministro de los componentes incluidos en los elementos de software de un producto con elementos digitales.
¿Qué debe contener una SBOM en 2026?
El documento de CISA de 2026 define 17 campos de datos en dos grupos. El PDF completo los enumera en su Apéndice A.
| Grupo | Campos de datos |
|---|---|
| Metadatos de la SBOM (9) | SBOM Author, SBOM Author Signature, SBOM Data Format Name, SBOM Data Format Version, SBOM Generation Context, SBOM Timestamp, SBOM Tool Name, SBOM Tool Version, SBOM Version |
| Datos del componente (8) | Component Producer, Component Name, Component Version, Component Identifiers, Component Hash Value, Component Hash Algorithm, Component License, Component Dependency Relationship |
Además de los campos, el documento añade seis elementos de práctica: Accommodation of Updates to SBOM Data, Coverage, Distribution and Delivery, Explicitly Identifying Unknown Information, Frequency y Machine-Processable Data.
Para quienes trabajan en el día a día destacan dos cambios.
SBOM Generation Context registra la fase del ciclo de vida en la que se generó la SBOM. Una SBOM generada a partir de un manifiesto de código fuente describe la intención. Una generada a partir de un artefacto de compilación describe lo que se distribuyó.
Los campos Component Hash permiten a quien consume la SBOM comprobar que el componente de la SBOM es el del artefacto, y no solo uno con el mismo nombre.
Puntos fuertes:
- Formatos y herramientas maduros. CISA cita SPDX y CycloneDX como los dos formatos de uso generalizado.
- Enlace directo con los datos de vulnerabilidades mediante identificadores como las package URL (PURL).
- Visibilidad de las licencias para la revisión legal.
Limitaciones:
- Una SBOM dice qué está presente. No dice si una función vulnerable es alcanzable o explotable.
- Una instantánea queda obsoleta con la siguiente compilación. El elemento Frequency de CISA pide una nueva SBOM con cada nueva compilación o versión.
- No dice nada sobre la criptografía ni los modelos de IA, salvo que la amplíes.
Para una visión más amplia de cómo las herramientas de análisis de dependencias crean y usan las SBOM, consulta nuestra guía de herramientas de análisis de composición de software.
La lista de materiales criptográficos (CBOM)
Una CBOM es un inventario de los activos criptográficos de tu software: algoritmos, claves, certificados y protocolos, y dónde se usa cada uno.
CycloneDX describe su capacidad CBOM como una forma de representar algoritmos, claves, certificados y sus relaciones con los componentes de software, para que las organizaciones puedan encontrar algoritmos obsoletos o certificados caducados.
Por qué una CBOM importa ahora
NIST IR 8547 enumera los algoritmos de clave pública que un ordenador cuántico suficientemente grande rompería, con sus fechas de transición. Las fechas se aplican a los conjuntos de parámetros indicados; los parámetros más débiles no están cubiertos por este plazo.
| Familia de algoritmos | Uso | Parámetros | Transición según NIST IR 8547 |
|---|---|---|---|
| RSA | Firmas digitales y establecimiento de claves | ≥ 112 bits de seguridad clásica | Obsoleto después de 2030, prohibido después de 2035 |
| ECDSA | Firmas digitales | ≥ 112 bits de seguridad clásica | Obsoleto después de 2030, prohibido después de 2035 |
| EdDSA | Firmas digitales | ≥ 128 bits de seguridad clásica | Obsoleto después de 2030, prohibido después de 2035 |
| DH y MQV de campo finito | Establecimiento de claves | ≥ 112 bits de seguridad clásica | Obsoleto después de 2030, prohibido después de 2035 |
| DH y MQV de curva elíptica | Establecimiento de claves | ≥ 112 bits de seguridad clásica | Obsoleto después de 2030, prohibido después de 2035 |
Entre los sustitutos están los estándares que el NIST finalizó en 2024: ML-KEM para el establecimiento de claves, y ML-DSA y SLH-DSA para las firmas.
Una migración poscuántica es un problema de búsqueda antes de ser un problema de ingeniería. El algoritmo se esconde en una biblioteca JWT, una configuración TLS, una llamada de cifrado de disco o un paso de firma en tu pipeline de publicación.
Qué registra una CBOM útil:
- El algoritmo y sus parámetros, por ejemplo un tamaño de clave o una curva con nombre.
- La primitiva: cifrado por bloques, firma, acuerdo de claves, hash.
- El contexto: TLS, firma de tokens, datos en reposo, firma de código.
- El repositorio y el componente donde se encontró.
- Una clasificación sobre la que puedas actuar: resistente a la computación cuántica, vulnerable a la computación cuántica, obsoleto o débil.
Puntos fuertes:
- Convierte un plan poscuántico en una lista de cambios concretos.
- Encuentra configuraciones débiles que ya son un problema hoy, no solo después de 2030.
Limitaciones:
- El descubrimiento estático encuentra los algoritmos nombrados en el código y la configuración. Las claves negociadas en tiempo de ejecución, o la criptografía dentro de binarios cerrados, pueden necesitar otras evidencias.
- Una entrada de la CBOM no es una migración. Cada elemento sigue necesitando un responsable, un sustituto y una prueba.
Tratamos a fondo la parte cuántica en La preparación cuántica para la cadena de suministro de software. Esta guía se centra en el inventario en sí.
La lista de materiales de IA (AIBOM)
Una AIBOM es un inventario de la IA de tu software: los modelos, los proveedores que los sirven, los conjuntos de datos que hay detrás y los indicadores de riesgo asociados a cada uno.
CycloneDX llama a su versión ML-BOM. Representa modelos, conjuntos de datos y sus dependencias, incluida la procedencia de los conjuntos de datos y la configuración de los frameworks de IA.
La tercera versión principal de SPDX, publicada en abril de 2024, organiza la especificación en perfiles. La especificación SPDX 3.0.1 incluye los perfiles AI y Dataset junto a Core, Software, Security y Build, y su perfil AI define cómo documentar paquetes de software de IA, modelos y conjuntos de datos.
Qué debe responder una AIBOM:
- ¿Qué modelos usa cada repositorio, en qué versión y de qué proveedor?
- ¿Se llama al modelo mediante una API externa, o lo distribuyes y lo ejecutas tú?
- ¿Qué conjuntos de datos se usaron y qué se sabe de su procedencia y su licencia?
- ¿Hay una model card? ¿La licencia es restringida?
- ¿El archivo del modelo está en un formato que puede ejecutar código al cargarse?
La última pregunta es fácil de pasar por alto. Algunos archivos de modelo se guardan con el formato pickle de Python, y la documentación de Python advierte de que unos datos pickle maliciosos pueden ejecutar código arbitrario durante la deserialización. Una AIBOM que señala la serialización insegura convierte un riesgo oculto en una partida concreta.
Puntos fuertes:
- Da a la gobernanza de la IA un punto de partida basado en hechos en lugar de una encuesta.
- Hace visibles para los equipos de seguridad y privacidad los flujos de datos externos hacia los proveedores de modelos.
Limitaciones:
- Las directrices sobre SBOM de IA son jóvenes. El documento de CISA de 2026 no añade elementos específicos de IA y remite a los lectores a la guía independiente del G7 de mayo de 2026.
- La procedencia solo es tan buena como lo que publica el productor del modelo. Una model card ausente es un hallazgo, no un hueco que puedas rellenar suponiendo.
Para la parte de los agentes en el riesgo de la IA, consulta cómo los agentes de programación con IA se convirtieron en una vía de ataque a la cadena de suministro.
VEX: convertir un inventario en decisiones
Un inventario que enumera 40 vulnerabilidades conocidas no te dice cuáles importan.
VEX (Vulnerability Exploitability eXchange) es una declaración legible por máquina sobre si una vulnerabilidad conocida afecta realmente a un producto concreto.
CycloneDX describe VEX como una forma de comunicar la explotabilidad de los componentes vulnerables en el contexto del producto en el que se usan. CISA publicó los Minimum Requirements for VEX el 21 de abril de 2023.
La especificación OpenVEX define cuatro estados:
| Estado | Significado |
|---|---|
not_affected | No se requiere remediación. Hay que añadir una justificación o una declaración de impacto. |
affected | Se recomiendan acciones para remediar o abordar la vulnerabilidad. |
fixed | Estas versiones del producto contienen una corrección. |
under_investigation | Aún no se sabe si estas versiones están afectadas. |
Una declaración not_affected necesita una declaración de impacto en texto libre o una de cinco etiquetas de justificación: el componente no está presente, el código vulnerable no está presente, el código vulnerable no está en la ruta de ejecución, un adversario no puede controlar el código vulnerable, o ya existen mitigaciones en línea.
Una declaración VEX es una afirmación. Su valor depende de la evidencia que la respalda. «No está en la ruta de ejecución» solo significa algo si alguien rastreó la ruta.
Aquí es donde Proof-Driven AppSec se encuentra con el inventario: la declaración VEX más sólida es la que está vinculada a un resultado reproducido, no a una opinión.
Cómo se crea una XBOM
Crear una XBOM es un pipeline, no una exportación puntual.
Discover -> Normalize and link -> Assess -> Explain (VEX) -> Diff -> Export
1. Descubrir
Analiza cada repositorio en busca de manifiestos de dependencias y archivos de bloqueo, de llamadas y configuraciones criptográficas, y de referencias a modelos, archivos de modelo y SDK de proveedores.
La cobertura es el primer listón de calidad. El elemento Coverage de CISA de 2026 pide todos los componentes que forman el software, incluidas las dependencias transitivas, sin una profundidad mínima. Si la SBOM no enumera un componente, el lector debería poder concluir que una vulnerabilidad en él no le afecta.
2. Normalizar y enlazar
Asigna a cada elemento un identificador estable: una package URL para los componentes, un nombre de algoritmo con sus parámetros para la criptografía, y un proveedor más el nombre del modelo más la versión para la IA.
Después conecta las tres vistas. Un componente apunta a los activos criptográficos encontrados en él y a los modelos a los que llama. Cada elemento apunta a su repositorio.
3. Evaluar
Asocia lo que se sabe del riesgo: vulnerabilidades y categoría de licencia para los componentes, preparación cuántica y obsolescencia para los algoritmos, indicadores de riesgo para los modelos.
4. Explicar con VEX
Para cada vulnerabilidad de cada componente, registra un estado y, en el caso de not_affected, una justificación con evidencias.
5. Comparar
Compara cada análisis con el anterior del mismo repositorio. Los elementos añadidos, eliminados y modificados son por donde entra el riesgo nuevo.
6. Exportar
Genera el formato que necesita el lector: CycloneDX o SPDX para las máquinas, un informe legible para los auditores.
Formatos y estándares con los que te encontrarás
CycloneDX. CycloneDX es un proyecto de OWASP. También se publica como estándar de Ecma: ECMA-424, cuya 2.ª edición, de diciembre de 2025, define la versión actual de CycloneDX.
CycloneDX tiene capacidades nativas para SBOM, CBOM, ML-BOM y VEX, entre otros tipos de BOM. Por tanto, una sola especificación puede describir las tres BOM.
SPDX. SPDX 2.2.1 se publicó como el estándar internacional ISO/IEC 5962
, según las notas de versión de SPDX. La versión actual es SPDX 3.0.1, con perfiles que incluyen la IA y los conjuntos de datos.Elementos mínimos de CISA de 2026. La base estadounidense de lo que contiene una SBOM, descrita más arriba. Cita SPDX y CycloneDX como los dos formatos de uso generalizado y desaconseja aceptar SBOM de software nuevo generadas en versiones obsoletas de cualquier formato.
BSI TR-03183-2. La Oficina Federal de Seguridad de la Información de Alemania publica TR-03183, Cyber Resilience Requirements. La parte 2 trata las SBOM y está en la versión 2.1.0, que añade una correspondencia entre sus campos de datos y SPDX y CycloneDX. La BSI indica que la directriz no es vinculante y no constituye una presunción de conformidad.
La TR también exige versiones recientes de ambos formatos (para SPDX, 3.0.1 o superior), así que comprueba qué versión de formato exportan tus herramientas.
Qué exigen las normas en 2026
Cyber Resilience Act de la UE. El anexo I, parte II, punto 1 del CRA exige a los fabricantes identificar y documentar las vulnerabilidades y los componentes, en particular elaborando una SBOM en un formato de uso común y legible por máquina que cubra, como mínimo, las dependencias de nivel superior.
Las fechas clave, según el artículo 71 del reglamento:
| Fecha | Qué se aplica |
|---|---|
| 10 de diciembre de 2024 | El reglamento entró en vigor |
| 11 de junio de 2026 | Capítulo IV, sobre la notificación de los organismos de evaluación de la conformidad |
| 11 de septiembre de 2026 | Artículo 14, notificación de vulnerabilidades explotadas activamente e incidentes graves |
| 11 de diciembre de 2027 | El resto del reglamento, incluida la obligación de la SBOM |
En la práctica importan tres detalles.
La SBOM no tiene que ser pública. El CRA deja que el fabricante decida si la pone a disposición de los usuarios. Forma parte de la documentación técnica, y una autoridad de vigilancia del mercado puede solicitarla.
Las dependencias de nivel superior son un mínimo, no un objetivo. El texto dice «como mínimo», y la Comisión puede especificar el formato y los elementos de la SBOM mediante actos de ejecución en virtud del artículo 13(24).
La notificación ya se aplica. Desde el 11 de septiembre de 2026, los fabricantes deben notificar las vulnerabilidades explotadas activamente, como explica la página de la Comisión sobre la notificación del CRA. Saber si un componente explotado está en tu producto es el primer paso de esa notificación.
AI Act de la UE. El AI Act (Regulation (EU) 2024/1689) exige documentación técnica para los sistemas de IA de alto riesgo. En el texto publicado en 2024, su anexo IV pide, cuando proceda, fichas técnicas que describan los conjuntos de datos de entrenamiento utilizados, incluidos su procedencia, su alcance y sus principales características.
Según la Comisión Europea, tras la entrada en vigor de la modificación AI Omnibus el 27 de julio de 2026, las normas para los casos de uso de alto riesgo del anexo III se aplican a partir del 2 de diciembre de 2027, y las de los sistemas de alto riesgo integrados en productos regulados, a partir del 2 de agosto de 2028.
Una AIBOM no hace que un sistema cumpla la norma por sí sola. Da a la documentación un inventario basado en hechos desde el que empezar.
Transición poscuántica del NIST. NIST IR 8547 fija las fechas de 2030 y 2035 descritas en la sección de la CBOM. Para los sistemas federales de EE. UU., el informe también remite a la Executive Order 14412 y al OMB Memorandum M-26-15, que fijan plazos anteriores para los sistemas más sensibles.
Buenas prácticas para una XBOM
1. Genera a partir de compilaciones, no solo de manifiestos
Un manifiesto dice lo que pediste. Una compilación dice lo que obtuviste. Registra el contexto de generación para que los lectores sepan cuál de los dos tienen.
2. Mantén una sola identidad por elemento
Usa package URL para los componentes y nombres coherentes para los algoritmos y los modelos. Elimina duplicados entre repositorios antes de contar nada.
3. Trata las diferencias como la señal principal
Las dependencias nuevas, los componentes eliminados y los cambios de versión son por donde entra el riesgo. Revisa las diferencias en cada análisis, no la lista completa una vez al año.
4. Asocia VEX con evidencias
Nunca marques una vulnerabilidad como not_affected sin una justificación que puedas mostrar. Un «todo en orden» generalizado no vale nada para un auditor.
5. Vigila lo que no puedes corregir hoy
Mantén una lista de seguimiento de los componentes y los CVE que te interesan, para que un nuevo informe de explotación llegue al responsable el mismo día.
6. Clasifica ya los riesgos de criptografía e IA
Empieza por los algoritmos que protegen datos de larga duración y por las configuraciones débiles que ya son un problema hoy. Señala los riesgos de IA que ya puedes ver en el código y los metadatos: llamadas a API externas, serialización insegura, licencias restringidas y model cards ausentes.
7. Exporta en formatos estándar
Admite CycloneDX y SPDX. No dejes que tu inventario viva solo en el panel de un proveedor que un cliente o un regulador no puede leer.
Errores habituales con XBOM
- Tratar la SBOM como un archivo de cumplimiento. Una SBOM generada una vez para un contrato y nunca actualizada es un recibo, no un inventario.
- Enumerar sin enlazar. Tres listas separadas para el software, la criptografía y la IA no pueden responder a una pregunta que las atraviesa.
- Contar vulnerabilidades en lugar de las explotables. Un recuento bruto de CVE sin VEX dirige el trabajo hacia componentes que no se pueden alcanzar.
- Ignorar las dependencias transitivas. El mínimo del CRA son las dependencias de nivel superior, pero el elemento Coverage de CISA de 2026 pide también las transitivas. Los atacantes no se detienen en el primer nivel.
- Esperar a 2030 para encontrar RSA. La fecha de obsolescencia es un plazo para terminar, no para empezar la búsqueda.
- Olvidar los modelos alojados. Un modelo al que llamas mediante una API sigue siendo una dependencia, con su propio flujo de datos y su propia licencia.
Un ejemplo práctico
Así funcionan juntas las tres vistas ante un aviso ilustrativo. Los servicios y las versiones que aparecen en él son inventados.
Se publica una vulnerabilidad crítica en una biblioteca de registro de uso generalizado, como ocurrió con Log4Shell (CVE-2021-44228) en diciembre de 2021, cuando CISA describió una explotación activa y generalizada de las versiones de Log4j 2 que enumeró, hasta la 2.14.1. En una actualización de 2022 de esa página, que CISA ha archivado desde entonces, aconsejó a las organizaciones que tuvieran en cuenta todos los activos, incluido el software desarrollado internamente.
Con solo una carpeta de archivos SBOM, tu equipo abre cada uno y busca a mano.
Con una XBOM:
- Vista SBOM. Buscas el nombre del componente y lo encuentras en tres repositorios, en dos versiones.
- VEX. Un repositorio ya tiene una declaración
fixedde una actualización anterior. Los otros dos están enunder_investigation. - Evidencia. Una ejecución de validación en un servicio reproduce el problema, así que su estado pasa a
affected. La otra muestra que la clase vulnerable no se carga, así que pasa anot_affectedcon la justificación y la evidencia adjuntas. - Vista CBOM. El servicio afectado también firma los tokens de sesión con RSA-2048. Eso no forma parte de este incidente, pero el responsable lo añade al plan de migración mientras tiene el código abierto.
- Diferencias. Tras la corrección, el siguiente análisis muestra la versión antigua eliminada y la nueva añadida, con el estado VEX conservado.
- Exportación. Entregas al auditor un documento CycloneDX y un informe legible con los mismos estados.
El inventario no corrigió nada. Hizo que cada paso de la corrección fuera más rápido de encontrar y más fácil de demostrar.
Lo que XBOM no es
- No es un escáner por sí sola. Es el registro que alimentan los escáneres, el análisis y las pruebas.
- No es una prueba de explotabilidad. Te dice dónde está un componente vulnerable. La validación te dice si se puede explotar.
- No es un certificado de cumplimiento. Respalda las evidencias para el CRA, el AI Act y los procesos de compra. No sustituye a una evaluación de la conformidad.
- No es una exportación puntual. Una XBOM que no se regenera con cada compilación describe un software que ya no distribuyes.
Dónde encaja Plexicus
Plexicus XBOM unifica SBOM, CBOM y AIBOM en una única fuente de verdad, con declaraciones VEX, listas de seguimiento, detección de desviaciones y exportaciones listas para los estándares en CycloneDX, SPDX y PDF.
El mismo componente, la misma clave o el mismo modelo conserva una sola identidad en todas las vistas. Es el Unified XBOM, uno de los cuatro pilares de Proof-Driven AppSec.
Esta es la vista de software en la plataforma de Plexicus:
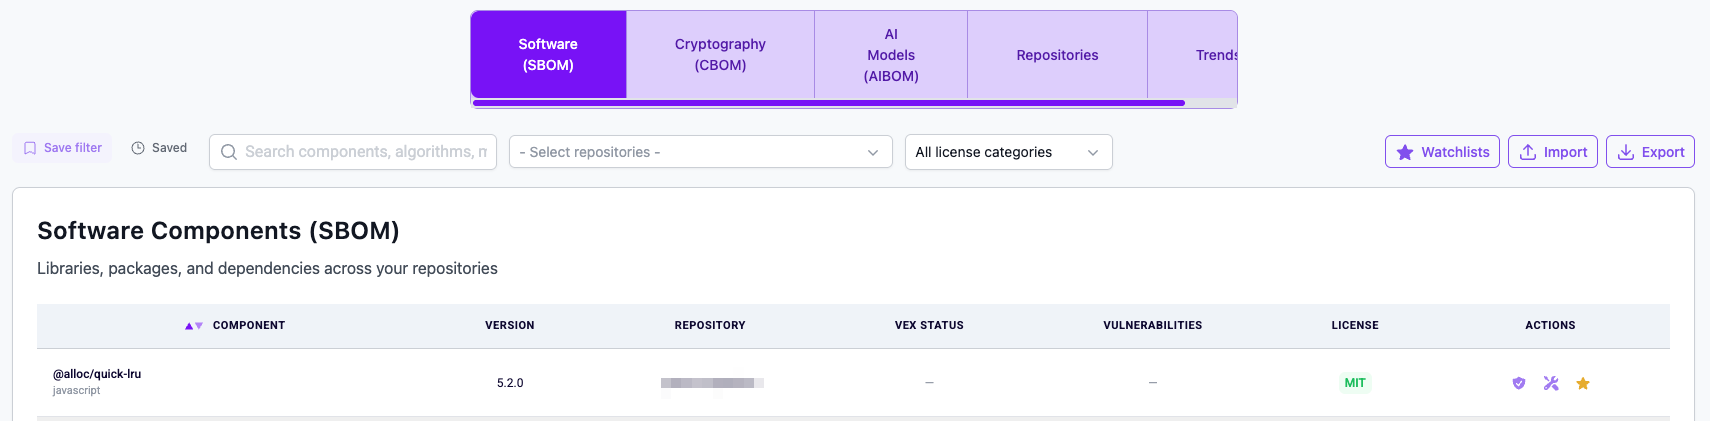
Captura de pantalla: el inventario XBOM en la plataforma de Plexicus, con las pestañas de software, criptografía y modelos de IA, los filtros y la tabla de componentes de software; el nombre del repositorio está pixelado. Capturada en noviembre de 2026.
Según la página de producto de XBOM, cada vista cubre:
- SBOM: bibliotecas, paquetes y dependencias de todos los repositorios, con categoría de licencia, estado VEX y procedencia, compatibilidad con CycloneDX y SPDX, puntuación del riesgo de licencias y una comparación entre análisis.
- CBOM: algoritmos, tamaños de clave, primitivas y contexto, con una puntuación de preparación cuántica frente a los plazos de 2030 y 2035 del NIST, una clasificación como resistente a la computación cuántica, vulnerable u obsoleto, y una hoja de ruta de migración poscuántica por algoritmo.
- AIBOM: modelos, conjuntos de datos, proveedores e indicadores de riesgo, como la serialización insegura, el uso de API externas, las licencias restringidas o desconocidas y las model cards ausentes.
Esta es la vista de criptografía:
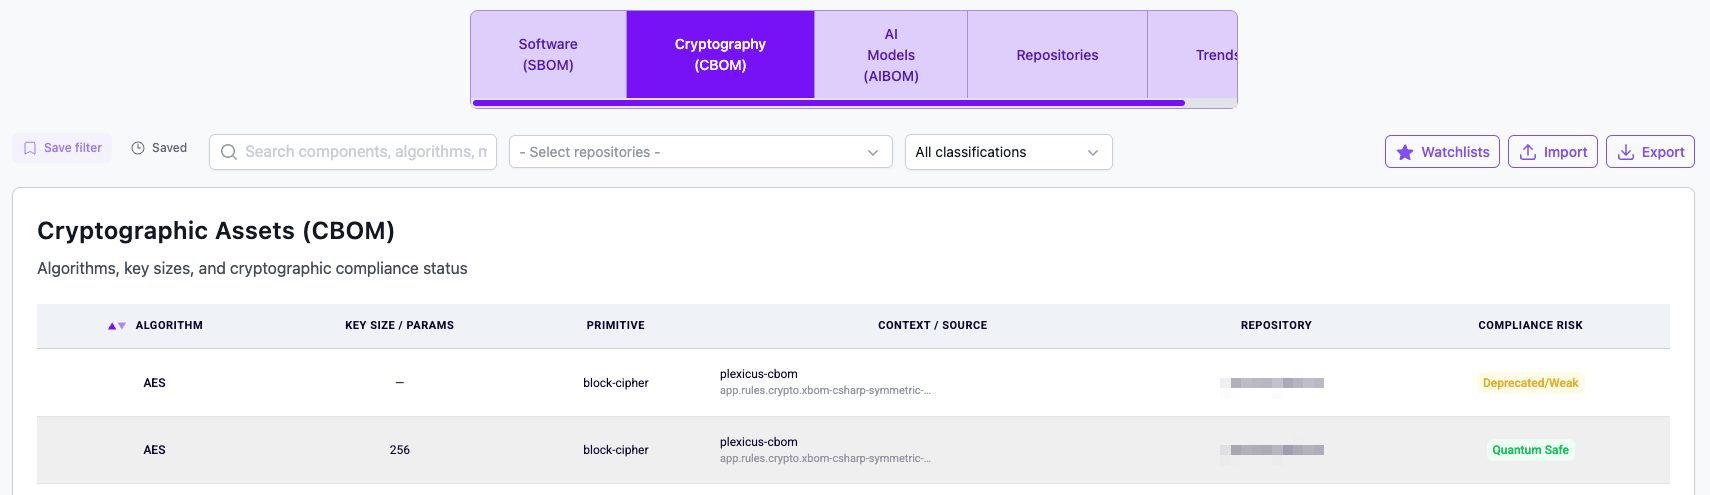
Captura de pantalla: la pestaña Cryptography (CBOM) del inventario XBOM en la plataforma de Plexicus, con algoritmos que muestran el tamaño de clave, la primitiva y un riesgo de cumplimiento como Quantum Safe; los nombres de los repositorios están pixelados. Capturada en noviembre de 2026.
La página de producto describe cómo el inventario se mantiene explicable y al día:
- VEX por componente: una declaración por CVE y por componente, con los estados afectado, no afectado, corregido o en investigación.
- Vinculado a la evidencia: las justificaciones VEX hacen referencia a la ruta de alcanzabilidad, al veredicto del agente y al commit de origen.
- Importación masiva de VEX: importa la SBOM y el VEX de un proveedor en una sola subida; Plexicus concilia las package URL y muestra los componentes que son tuyos.
- Listas de seguimiento: vigila cualquier nombre, package URL o CVE, y recibe un aviso cuando un nuevo hallazgo coincida.
- Diferencias, no instantáneas: cada análisis se compara con el anterior del mismo repositorio, y VEX se conserva entre comparaciones.
- Exportaciones: CycloneDX y SPDX en JSON, y una atestación en PDF.
Sin PoC, no hay hallazgo. La evidencia que respalda una declaración VEX puede proceder del resto del ciclo cerrado: AI Swarm Pentest valida rutas explotables en tu aplicación, tu API y tu código fuente, Deep Code Analysis añade contexto de código y de impacto, y Remediation convierte un hallazgo verificado en una corrección revisada y lista para fusionar, con una nueva prueba de verificación.
Para ver cómo encajan esas piezas en un programa completo, lee ¿Qué es la seguridad de aplicaciones?, nuestra guía de SAST y nuestra introducción a la remediación nativa de IA.
Preguntas frecuentes
¿Qué significa XBOM?
XBOM significa extended bill of materials, es decir, lista de materiales extendida. Amplía la lista de materiales de software con otros inventarios del mismo producto, como la criptografía (CBOM) y los modelos y conjuntos de datos de IA (AIBOM).
¿Qué diferencia hay entre una SBOM y una XBOM?
Una SBOM enumera componentes de software. Una XBOM enlaza esa lista con los activos criptográficos y los componentes de IA del mismo producto, de modo que cada elemento conserva una sola identidad en todas las vistas.
¿Qué es una CBOM?
Una lista de materiales criptográficos enumera los algoritmos, las claves, los certificados y los protocolos de tu software, con sus parámetros y dónde se usan. Es el punto de partida de una migración poscuántica.
¿Qué es una AIBOM?
Una lista de materiales de IA enumera los modelos, los proveedores y los conjuntos de datos de los que depende tu software, con su procedencia, sus licencias e indicadores de riesgo como la serialización insegura o la ausencia de model card.
¿Necesito una XBOM para el Cyber Resilience Act?
El CRA exige una SBOM que cubra al menos las dependencias de nivel superior, y sus obligaciones principales se aplican a partir del 11 de diciembre de 2027. No exige una CBOM ni una AIBOM, pero un inventario enlazado facilita cumplir las obligaciones de gestión y notificación de vulnerabilidades.
¿Qué cambió en los elementos mínimos de la SBOM de CISA de 2026?
El documento de julio de 2026 sustituye los elementos mínimos de la NTIA de 2021. Define 17 campos de datos, añade elementos como Component Hash Algorithm, Component License, SBOM Tool Name y SBOM Generation Context, e incluye seis elementos de práctica.
¿Qué es VEX y por qué importa?
VEX es una declaración legible por máquina sobre si una vulnerabilidad conocida afecta a un producto concreto. Convierte una lista de CVE en una lista de decisiones: afectado, no afectado, corregido o en investigación.
¿Qué formato debo usar, CycloneDX o SPDX?
CISA cita ambos como de uso generalizado y pide a las organizaciones que acepten cualquier formato de uso generalizado y procesable por máquina. CycloneDX cubre SBOM, CBOM, ML-BOM y VEX en una sola especificación; SPDX 3.0.1 incluye los perfiles AI y Dataset. Comprueba qué versión de cada formato espera tu auditor o tu cliente.
¿Con qué frecuencia debe actualizarse una XBOM?
Con cada compilación o versión. El elemento Frequency de CISA de 2026 pide una nueva SBOM cada vez que el productor de un componente publica una nueva compilación, y la misma lógica se aplica a la criptografía y a los modelos.
Un solo inventario para todo lo que distribuyes
Conoce cada componente, algoritmo y modelo de tu software, y demuestra qué significa cada hallazgo antes de que tu equipo dedique un día a él.