El único fallo explotado del Patch Tuesday de Microsoft puntuó 6,5. Otros 861 CVE puntuaron más alto
El zero-day explotado de Microsoft Outlook puntuó 6,5. Ordenamos los 1.085 CVE con puntuación publicados ese día y encontramos 861 por encima.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestEl 10 de noviembre, Microsoft publicó su actualización de seguridad de noviembre. Marca como explotada una vulnerabilidad de la actualización: CVE-2026-124194, un fallo de suplantación de identidad en Outlook. Microsoft lo calificó como Moderado, con una puntuación base CVSS de 6,5.
Obtuvimos los datos de actualización de la propia Microsoft y ordenamos los CVE que publicó ese día. De los 1.085 que incluyen una puntuación base, 861 puntuaron más alto que el fallo bajo ataque. Ninguno de los 23 CVE con puntuación de 9,0 o más está marcado como explotado.
La gravedad indica lo grave que podría ser un fallo, no si alguien lo está usando. Rapid7 planteó una versión de este argumento sobre el volumen el día de la publicación. Este artículo añade una clasificación del fallo explotado y una serie de 23 meses, y después convierte ambas en una regla de priorización.
¿Qué tamaño tuvo la actualización de Microsoft del 10 de noviembre?
La respuesta depende de quién cuente. CyberScoop y SecurityWeek informan de 1.094. Rapid7 informa de 1.092 vulnerabilidades en productos propios, y CrowdStrike informa de 1.252.
Contamos a partir de la fuente. Microsoft publica cada actualización mensual como un documento legible por máquinas a través de su API del Security Response Center. El 16 de noviembre recuperamos el documento de noviembre (SHA-256 que empieza por 0e75cdf1) y agrupamos los ID de CVE por la fecha de la entrada más antigua del RevisionHistory de cada registro.
| Recuento | Qué abarca |
|---|---|
| 1.094 | CyberScoop y SecurityWeek, según indica cada artículo |
| 1.092 | Rapid7, vulnerabilidades en «productos propios» |
| 1.252 | CrowdStrike, según indica su análisis |
| 1.096 | Nuestro recuento: ID de CVE publicados por primera vez el 10 de noviembre |
| 1.093 | Lo mismo, limitado al lote de publicación de las 08 |
| 1.644 | Todos los ID de CVE del documento el 15 de noviembre, tras revisiones posteriores |
El lote de las 08
contiene 1.093 ID, a una unidad de los 1.092 a 1.094 que indican tres medios. Nuestro recuento de 1.096 añade tres ID de terceros fechados siete horas antes. El documento contiene 252 ID más publicados por primera vez entre el 4 y el 9 de noviembre, y 296 añadidos entre el 11 y el 13 de noviembre.Usamos los 1.096 en todo el artículo, porque la misma regla funciona para los 23 meses. El lote de las 08
da 860 CVE por encima de 6,5, no 861. Octubre queda a tres de distancia: CyberScoop informa de un récord de 1.413 y nosotros contamos 1.416.El recuento de Microsoft del día de publicación tuvo una media de 98 CVE al mes en 2025. De junio a noviembre de 2026 la media fue de 844, con un máximo de 1.416 en octubre.
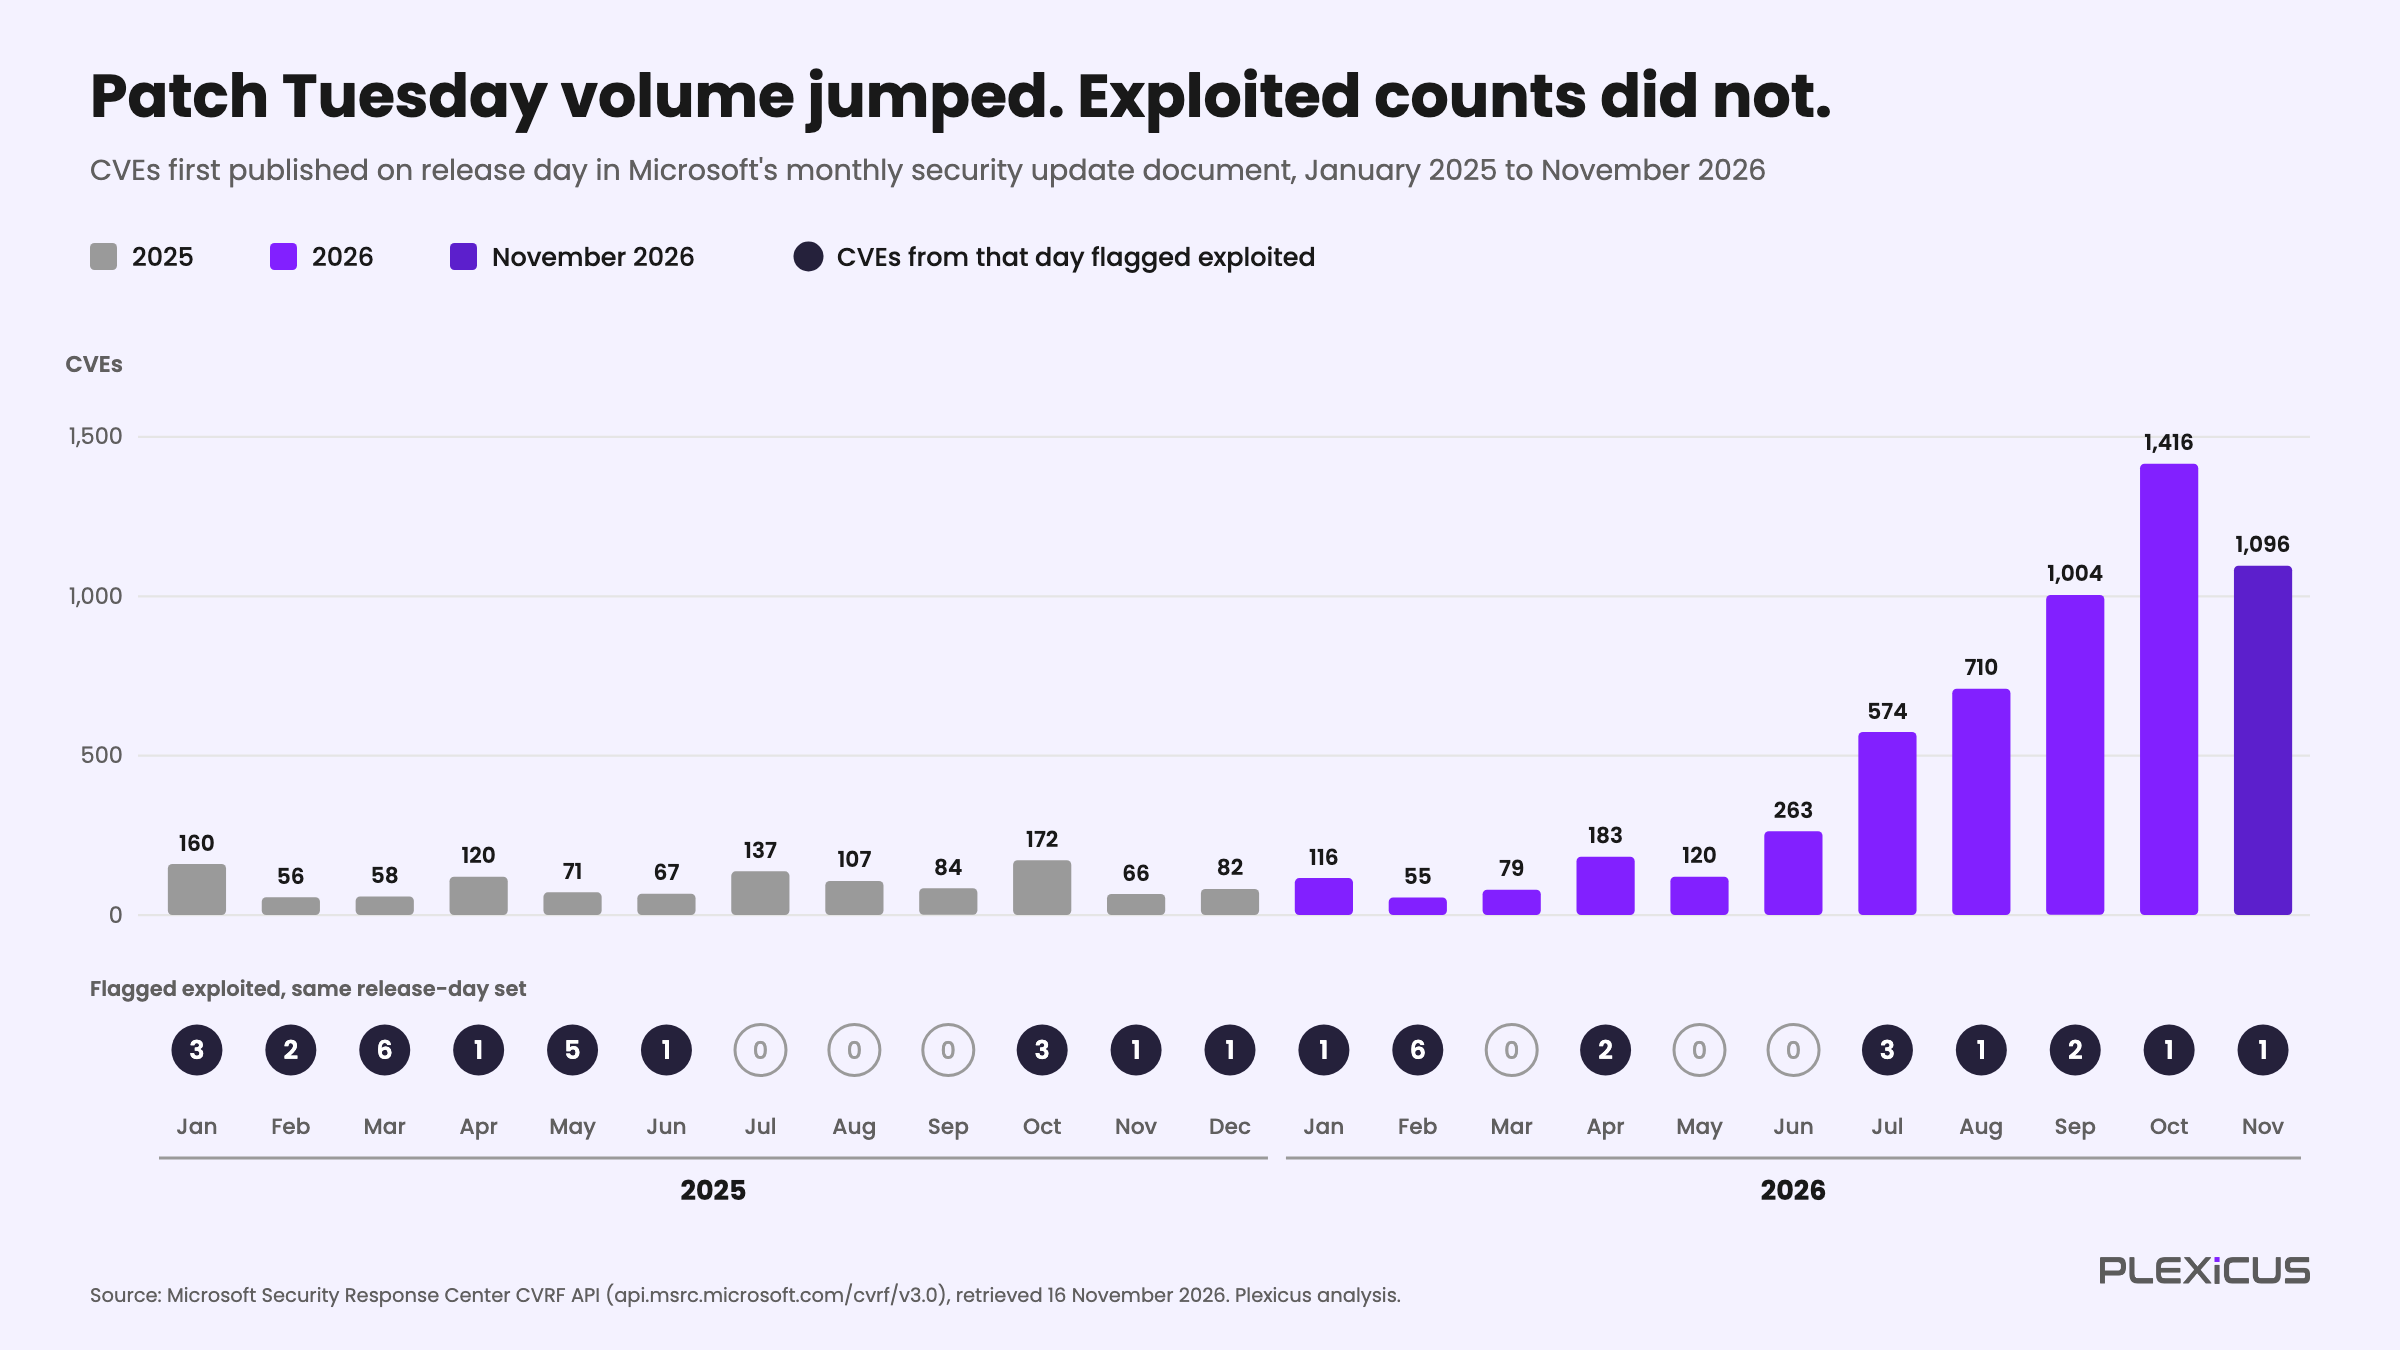
Gráfico original de Plexicus elaborado a partir de los documentos de actualización de MSRC de Microsoft, obtenidos el 16 de noviembre de 2026. No es un gráfico de Microsoft.
No todos los ID tienen una evaluación de explotación. Los que no la tienen incluyen componentes de terceros listados para Edge y Azure Linux. De junio a noviembre de 2026, 4.653 de los 5.063 ID del día de publicación la tienen, y ocho de ellos están marcados como explotados: 0,17 %. En 2025 la misma medida es 23 de 1.141, es decir, el 2,0 %.
La pila de CVE creció unas ocho veces. Los fallos marcados como explotados se mantuvieron en 1,9 al mes en 2025 y en 1,3 al mes de junio a noviembre de 2026.
¿Cómo funciona el fallo de Outlook y por qué solo es Moderado?
El aviso de Microsoft indica que un atacante envía un archivo de mensaje especialmente diseñado y convence a un usuario de que lo abra. Outlook se conecta entonces a una ubicación de red que controla el atacante, sin la advertencia habitual de contenido externo. Microsoft afirma que la vulnerabilidad revela el hash NTLMv2 del usuario, que el atacante podría usar para autenticarse como ese usuario.
CrowdStrike y Rapid7 repiten esa versión, y CrowdStrike añade que el panel de vista previa no es un vector de ataque. SecurityWeek señala que el aviso no da ningún detalle sobre los ataques observados, y ninguna fuente nombra el protocolo por el que sale el hash.
La debilidad es CWE-356: la interfaz del producto no advierte al usuario de una acción insegura. El vector base explica el 6,5. El fallo necesita una ruta de red y un usuario que abra el archivo, y afecta solo a la confidencialidad.
El vector de Microsoft incluye además métricas temporales: madurez Alta del código de explotación y una corrección oficial. Dan una puntuación temporal de 6,2, y este es el único CVE publicado ese día con la marca de madurez Alta. Ordenados por puntuación temporal, 627 CVE siguen por encima, frente a 861 por puntuación base.
La puntuación base no cambia cuando empiezan los ataques. Rapid7 califica el 6,5 de relativamente bajo y dice que no cuenta toda la historia, porque el fallo sirve tanto a atacantes oportunistas como a atacantes dirigidos.
Outlook ya ha filtrado material NTLM antes. La guía de 2023 de Microsoft para CVE-2023-23397 describe un mensaje especialmente diseñado que provoca una filtración de hash Net-NTLMv2 a través de SMB. Era un fallo distinto.
¿Qué lugar ocupa un 6,5 entre los 1.085 CVE con puntuación?
El gráfico siguiente sitúa cada CVE publicado por primera vez el 10 de noviembre que incluye una puntuación base. CVE-2026-124194 es uno de los 59 que puntuaron exactamente 6,5, y otros 165 puntuaron menos. Los otros 861, el 79 %, puntuaron más alto.
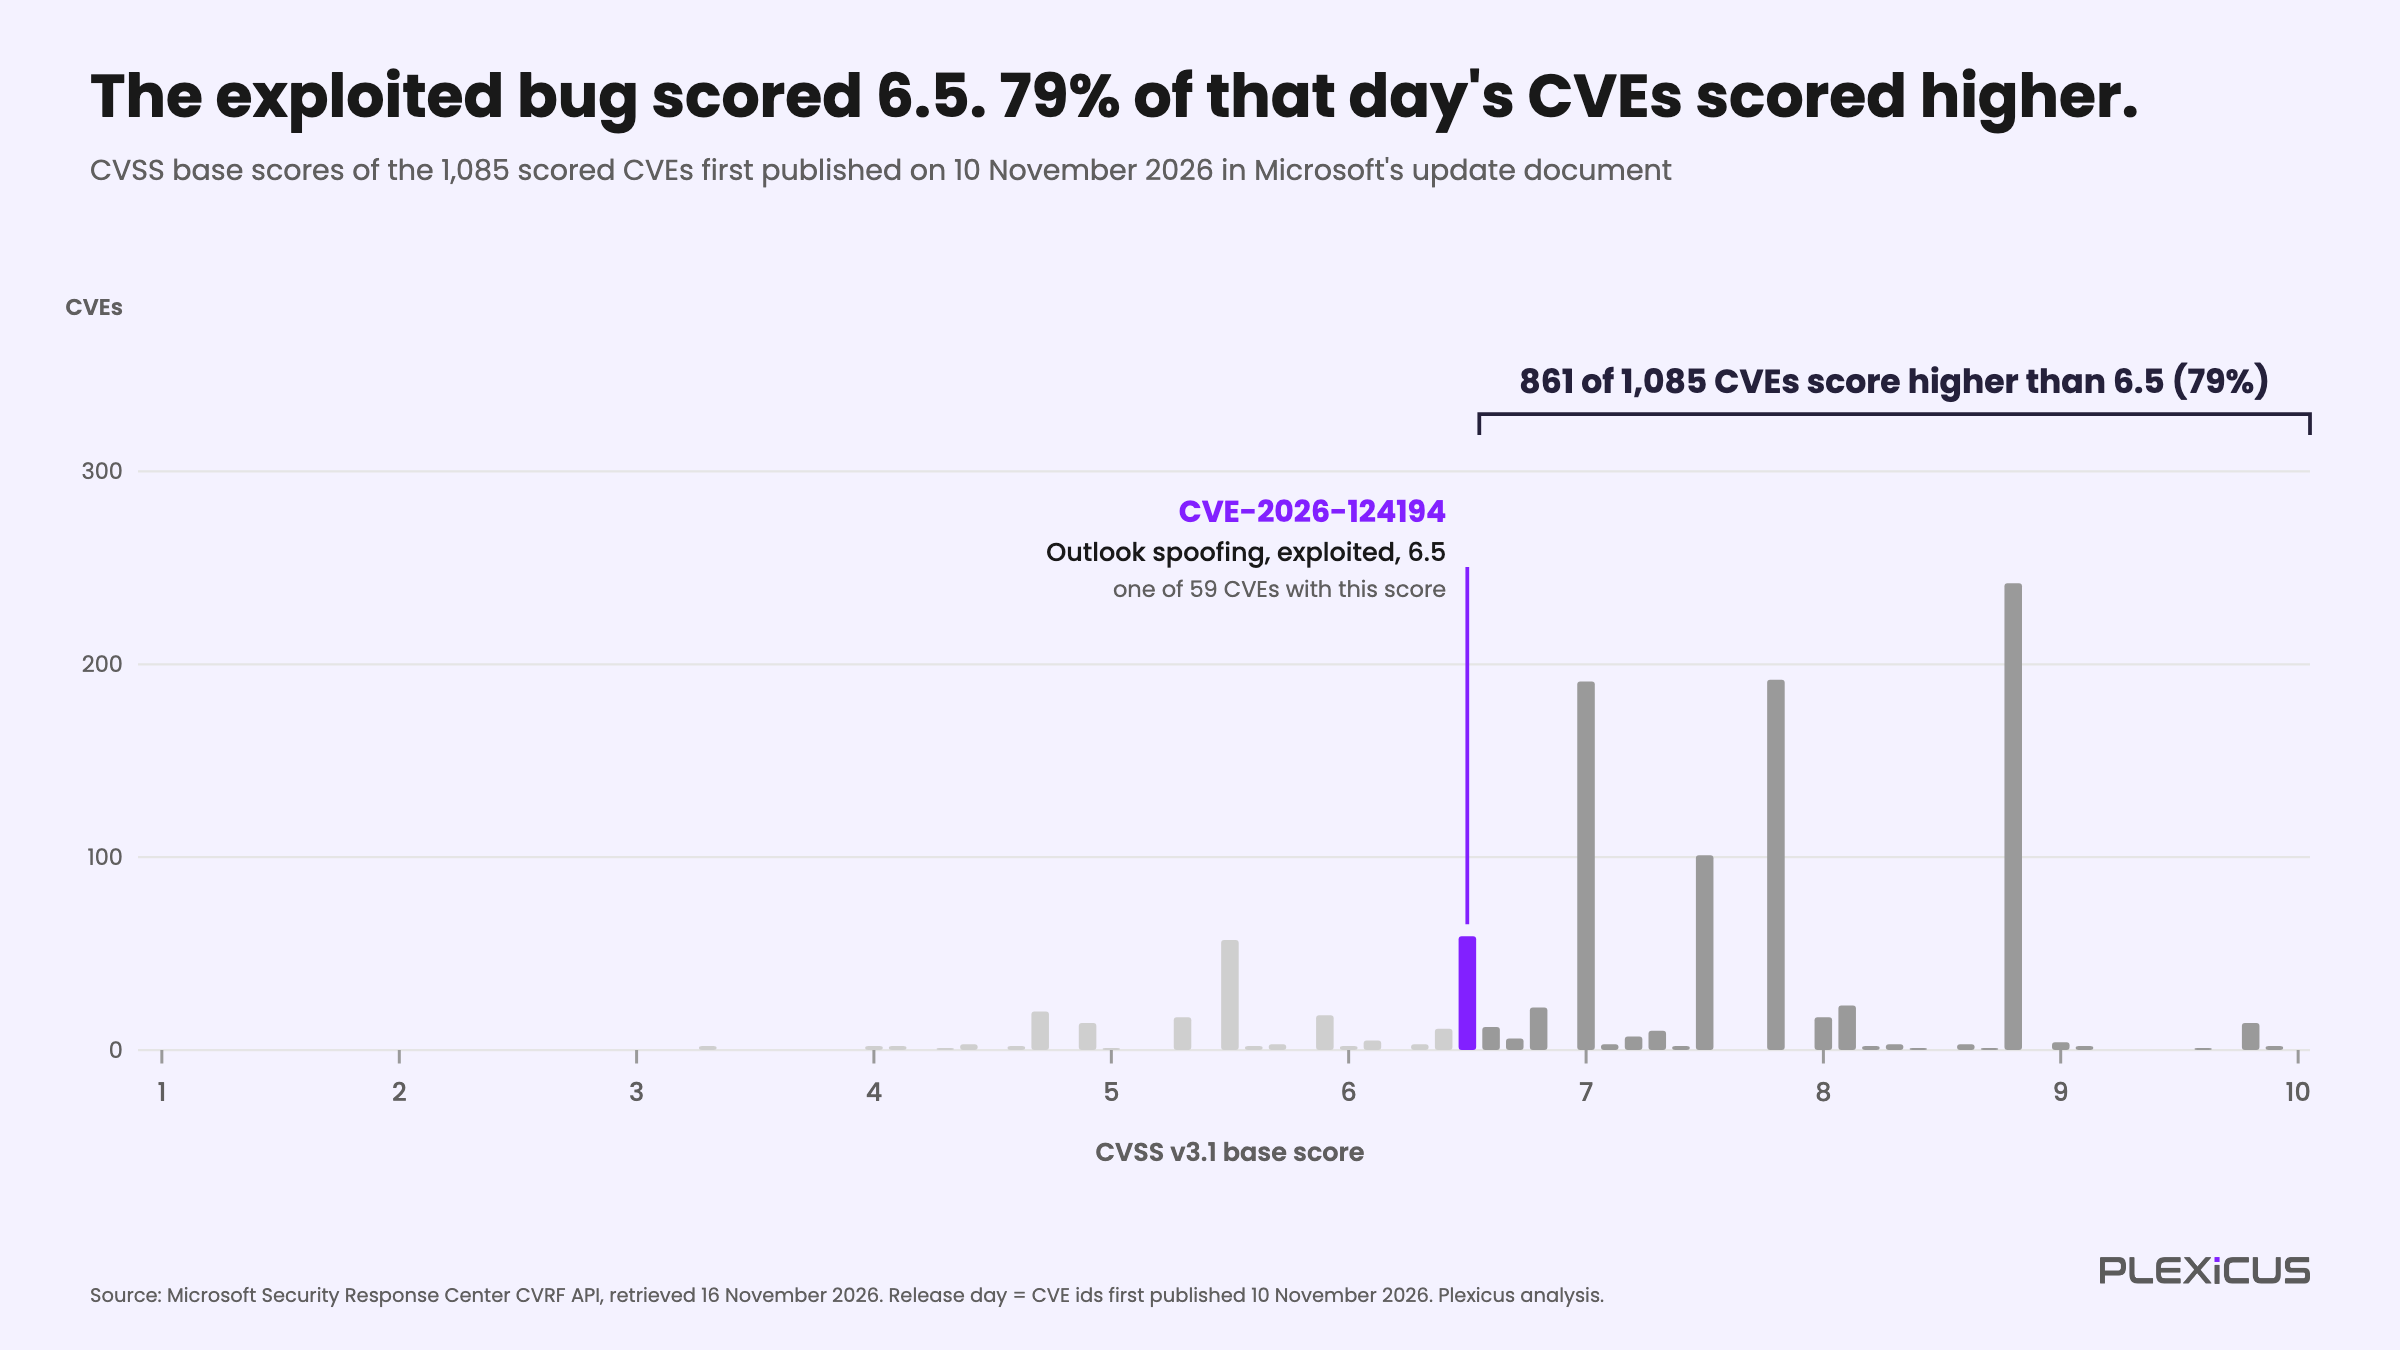
Gráfico original de Plexicus elaborado a partir del documento de actualización de MSRC de Microsoft de noviembre de 2026, obtenido el 16 de noviembre de 2026. No es un gráfico de Microsoft.
Ninguno de los 23 CVE que puntuaron 9,0 o más está marcado por Microsoft ni figura en KEV. La tabla muestra cuatro de ellos, los dos de 9,9 y dos de 9,8 que comenta CyberScoop, junto al fallo de Outlook.
| CVE | Producto e impacto | CVSS | Valoración de explotabilidad de Microsoft | EPSS, 15 de noviembre |
|---|---|---|---|---|
| CVE-2026-109467 | Azure DevOps Server, ejecución remota de código | 9,9 | N/A | 0,7 % |
| CVE-2026-120002 | SharePoint Server, elevación de privilegios | 9,9 | Explotación menos probable | 0,9 % |
| CVE-2026-116928 | Windows Search, ejecución remota de código a través de Exchange | 9,8 | Explotación menos probable | 1,2 % |
| CVE-2026-119958 | Windows LDAP, ejecución remota de código | 9,8 | Explotación menos probable | 1,3 % |
| CVE-2026-124194 | Outlook, suplantación de identidad | 6,5 | Explotación detectada | 1,6 % |
EPSS, el modelo que publica FIRST.org, situó el fallo de Outlook por encima de los 23 CVE de 9,0 o más, con un 1,6 % frente a valores de entre el 0,6 % y el 1,3 %. Aun así, un 1,6 % es una probabilidad pequeña, y una estimación de un modelo no es un ataque observado.
¿Es noviembre un mes típico?
Un solo mes puede engañar, así que aplicamos la misma clasificación a los 23 documentos mensuales. Microsoft marca como explotados 40 CVE del día de publicación entre todos ellos, y los 40 tienen una puntuación base.
La puntuación es una señal real. En el caso mediano, alrededor de una cuarta parte de los CVE con puntuación de ese mes quedaba por encima del explotado, y 20 de los 40 estaban en el cuartil superior de su mes. También es una señal incompleta: nueve de los 40 puntuaron por debajo de 7,0, el más bajo con 4,3, y 13 tenían por encima a más de la mitad de los CVE de su mes.
Lo que cambió es la profundidad. Antes de junio de 2026, una cola ordenada por puntuación llegaba al CVE explotado tras una mediana de unos 17 CVE, y nunca tras más de 181. Desde junio ha hecho falta una mediana de 285, y los 861 de noviembre son el caso más profundo de los 40.
Parte de eso es aritmética: la misma proporción de una pila mayor es un número mayor. Ese es el punto, porque la pila se multiplicó por ocho y la explotación marcada no.
¿Qué aporta la evidencia de explotación que no aporta una puntuación?
Dos fuentes señalaron este fallo el día de la publicación. El aviso de Microsoft lo marca como explotado y no divulgado públicamente. CISA lo añadió a su catálogo Known Exploited Vulnerabilities el mismo día, con una fecha límite del 24 de noviembre para las agencias federales de EE.UU.
El registro de CISA en NVD añade sus datos de decisión: explotación activa, impacto técnico parcial y no automatizable, lo que significa que CISA consideró que el ataque no puede ejecutarse a escala sin intervención humana.
Cada una dice algo que una puntuación no puede decir: alguien lo está haciendo ahora. Cada una también tiene límites. La marca de Microsoft refleja lo que Microsoft observó y cubre los CVE que evalúa. KEV es más amplio: CISA añade un CVE cuando tiene evidencia de explotación activa.
Las dos pueden no coincidir. El documento de noviembre de Microsoft también lista componentes de terceros, y dos de ellos están en KEV sin una marca de Microsoft. CVE-2026-125350 es un fallo de Chromium listado para Microsoft Edge, y CVE-2026-123158 es un fallo de OpenSSH listado para paquetes de Azure Linux. Ninguno se publicó por primera vez el 10 de noviembre, y no figurar en una de las dos listas no es evidencia de seguridad.
La alerta de CISA dice que su directiva para las agencias federales de EE.UU., BOD 26-04, les exige priorizar la remediación rápida de los CVE incluidos en KEV, y anima a todas las organizaciones a hacer lo mismo. Eso respalda un orden de priorización. Los datos de noviembre solo ponen a prueba el primer paso:
- Explotación confirmada, por el proveedor o por KEV. Corrige primero. Microsoft marcó uno de los 1.096 CVE publicados el 10 de noviembre, y KEV lista otros dos CVE de terceros en el mismo documento.
- Alcanzable en tu entorno, con una prueba de explotación funcional. Corrige a continuación. Es nuestra recomendación, y los datos de Microsoft no pueden comprobarla.
- Puntuación y EPSS. Úsalos para ordenar lo que quede.
Un equipo que ordenara noviembre solo por puntuación base habría empezado por 23 CVE con puntuación de 9,0 o más. Habría llegado al fallo de Outlook después de otros 861.
El problema del volumen no es exclusivo de Microsoft. La descripción de OpenAI de su pipeline del kernel de Linux, publicada el 4 de noviembre, dedica cerca del 26 % de su gasto declarado a encontrar candidatos y el resto a validarlos, evaluarlos y explotarlos. Son cifras de OpenAI para un prototipo, y ninguna de nuestras fuentes vincula ese trabajo con el volumen de Microsoft.
¿Qué debería hacer tu equipo esta semana?
- Parchea Outlook. Instala la actualización de noviembre de Microsoft por tu canal habitual. El registro CVE indica las compilaciones corregidas: Office LTSC 2021 en 16.0.14334.21048 o posterior y Office LTSC 2024 en 16.0.17932.21140 o posterior. Para Microsoft 365 Apps, consulta la página de versiones de Microsoft.
- Aplica endurecimiento frente a las filtraciones NTLM. El registro de Microsoft no incluye ninguna solución alternativa. Su guía de 2023 para CVE-2023-23397 recomendaba bloquear TCP 445 saliente y añadir las cuentas de alto valor al grupo Protected Users, que bloquea NTLM para ellas y puede romper las aplicaciones que lo necesitan. Trata ambas medidas como endurecimiento para esta clase de filtración, no como una guía escrita para este CVE.
- Caza amenazas. Busca en los registros del firewall intentos de SMB saliente desde estaciones de trabajo de usuarios hacia direcciones externas. Es una hipótesis: la guía de 2023 señala los registros del firewall y los eventos del cliente SMB como lugares donde buscar el fallo anterior.
- Prueba tu propio código. Si tu aplicación abre una ruta remota o una URL tomada de contenido no confiable, como archivos adjuntos, vistas previas o funciones de importación, comprueba qué ocurre con una ruta UNC o con una URL
file://. La falta de advertencia es la debilidad que describe CWE-356. No hemos probado esto con ningún producto. - Cambia tu orden de priorización. Pon primero la explotación confirmada, en segundo lugar una prueba funcional y en último lugar las puntuaciones. Cuenta tus hallazgos abiertos que cumplen los dos primeros criterios y empieza por ahí.
Incorporamos una parte de este orden al producto: sin PoC, no hay hallazgo. Nuestro pentest con IA ejecuta un enjambre de agentes que explotan lo que identifican, con pruebas de concepto reales.
El análisis profundo del código cubre a fondo tu código y tus dependencias, y la remediación genera parches automáticos y pull requests listos para fusionar. No probamos CVE-2026-124194 nosotros mismos, y este artículo no afirma que Plexicus lo detecte.
Lecturas relacionadas: revisar las alertas de escaneo de secretos como evidencia, por qué importa un parche del runtime para PHP2Shell y demostrar un límite de privilegios.
¿Qué no muestran estas cifras?
- Son datos de Microsoft en un momento dado. Las marcas reflejan la revisión de cada documento tal como se obtuvo el 16 de noviembre, y un CVE atacado más tarde puede no estar marcado todavía. De junio a agosto han tenido entre tres y cinco meses para acumular marcas y aun así muestran 4 de 1.178 CVE evaluados (0,34 %).
- «Explotado» significa explotado hasta donde Microsoft sabe. Cubre los CVE que Microsoft evalúa, por lo que dos CVE de terceros del documento están en KEV sin una marca. Si se cuentan todos los ID que contienen los documentos, marcan 25 CVE en 2025 y 13 de enero a mayo de 2026, porque hay CVE que se publicaron por primera vez otros días.
- «Día de publicación» es nuestra regla, no un campo de Microsoft. Un CVE cuenta si su entrada más antigua de
RevisionHistorycae en la fecha de publicación. El lote de las 08 por sí solo tiene 1.093 CVE, 1.084 con puntuación y 860 por encima de 6,5, así que la conclusión se mantiene. - Las puntuaciones son las de Microsoft, tal como se publicaron. No recalculamos ninguna puntuación. Nuestra clasificación abarca los 1.085 de los 1.096 CVE que tienen una puntuación base, y el documento completo tiene 1.561 CVE con puntuación, 1.134 de ellos por encima de 6,5.
- No se ha establecido la causa del aumento de volumen. Dustin Childs, de la Zero Day Initiative de TrendAI, escribió que menos zero-days explotados no significa menos explotación, y CyberScoop cita su opinión de que la IA ayuda más a los atacantes a comparar parches que a encontrar fallos en código cerrado. Esa es la lectura de un analista, y no la probamos.
- No reprodujimos el ataque, y 40 casos no son todos los ataques. El mecanismo procede de Microsoft, CrowdStrike y Rapid7, y Microsoft no ha publicado detalles de los ataques que observó. Los 40 son los fallos que Microsoft marcó, así que los leemos como una tendencia en la profundidad de la clasificación, no como prueba del comportamiento de los atacantes.
Preguntas frecuentes
¿CVE-2026-124194 es un zero-day?
El documento de Microsoft lo marca como explotado y no divulgado públicamente en el momento de la publicación. CyberScoop informa de que ninguna de las vulnerabilidades de noviembre se conocía públicamente de antemano. Eso encaja con el significado habitual de zero-day.
¿Por qué Microsoft lo calificó como Moderado cuando los atacantes lo están usando?
La puntuación base describe las características del fallo: una ruta de red, un usuario que abre un archivo y un impacto solo en la confidencialidad. No cambia cuando empiezan los ataques, aunque la puntuación temporal, que incluye la madurez del código de explotación, fue de 6,2. Microsoft publica la marca de explotado como un campo aparte de su etiqueta de gravedad.
¿Una puntuación CVSS intermedia significa que puedo aplazar la corrección?
No. Un 6,5 es de gravedad Media en la escala CVSS, donde la gravedad Alta empieza en 7,0. Comprueba la marca de explotado y KEV antes de aplazar nada. De los 40 CVE del día de publicación que Microsoft marcó a lo largo de 23 meses, nueve puntuaron por debajo de 7,0.
¿Importa esto si solo despliego aplicaciones web?
La lección de priorización se aplica a cualquier backlog. El mecanismo es una hipótesis que vale la pena probar: en Windows, una aplicación que resuelve una ruta o una URL a partir de entrada no confiable puede intentar autenticarse en el destino. No lo hemos probado aquí.
Fuentes
- Microsoft Security Response Center, documento de actualización de seguridad de noviembre de 2026 (API CVRF), obtenido el 16 de noviembre de 2026, y el aviso de CVE-2026-124194
- CISA, CISA Adds Six Known Exploited Vulnerabilities to Catalog, 10 de noviembre de 2026, y el Known Exploited Vulnerabilities catalog
- NIST, registro de NVD para CVE-2026-124194, el registro del CVE Program y CWE-356 de MITRE
- CyberScoop, informe sobre el Patch Tuesday de noviembre de 2026 de Microsoft, 10 de noviembre de 2026
- SecurityWeek, cobertura del zero-day de Outlook explotado, 10 de noviembre de 2026
- Rapid7, Patch Tuesday, November 2026, 10 de noviembre de 2026
- CrowdStrike, análisis del Patch Tuesday de noviembre de 2026, 10 de noviembre de 2026
- Microsoft, Microsoft 365 Apps security updates, y Microsoft Defender Experts, Guidance for investigating attacks using CVE-2023-23397, 24 de marzo de 2023
- FIRST.org, EPSS API, puntuaciones con fecha del 15 de noviembre de 2026
- OpenAI, A thousand fewer paths to root, 4 de noviembre de 2026