El escaneo de secretos reduce falsas alertas. La evidencia sigue importando
GitHub mejoró detectores de secretos el 5 de noviembre. El contexto y el estado de la credencial ayudan a priorizar la respuesta.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestEl 5 de noviembre, GitHub anunció cambios en detectores de secretos. Añadió un patrón asociado con SpaceX y refinó filtros de otros proveedores. Una cola más precisa ayuda a priorizar, pero no demuestra que un repositorio carezca de credenciales expuestas.
Qué cambió
Para algunos patrones de Alibaba, AWS y Google, GitHub suprime una coincidencia sin pareja cuando el filtrado por diccionario elimina todos los secretos acompañantes que cumplen los criterios. Otros detectores aplican comprobaciones distintas de contexto o formato. También añadió starlink_public_api_v2_secret como patrón de socio. La comunicación al proveedor en repositorios públicos es distinta de una alerta al usuario y no garantiza que toda credencial expuesta haya sido revocada.
Revisar la evidencia
| Pregunta | Evidencia | Motivo |
|---|---|---|
| ¿Qué coincidió? | Revisión, ruta, línea y contexto | Un dato de prueba, un nombre de variable y una credencial válida no son lo mismo. |
| ¿Sigue activa? | Estado compatible del proveedor y confirmación del propietario | Un estado desconocido no demuestra seguridad. |
| ¿Dónde se expuso? | Visibilidad, historial y copias | El alcance puede superar el archivo actual. |
| ¿Qué se hizo después? | Rotación, sustitución y revisión de accesos | Borrar el texto no invalida la credencial. |
Si una credencial puede estar activa, inicia de inmediato el proceso de incidentes. Contacta al propietario y revoca o rota la credencial mediante el proveedor cuando corresponda. No copies su valor en tickets o chats. Revisa los registros disponibles y los sistemas afectados; una credencial inactiva pudo utilizarse antes.
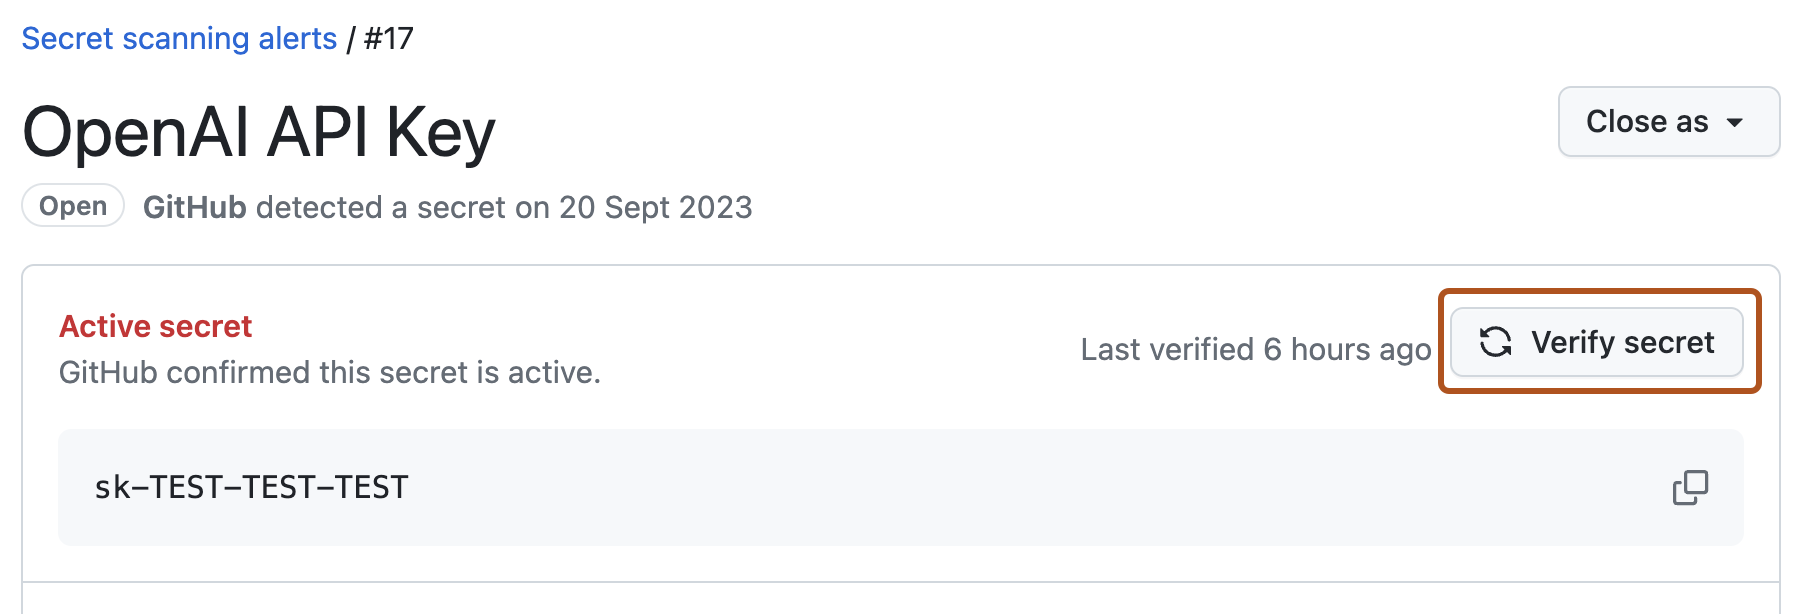
GitHub explica las comprobaciones de validez y sus límites: la compatibilidad depende del tipo de credencial y de la configuración. unknown requiere más investigación. La imagen es un ejemplo de documentación, no un hallazgo de Plexicus.
Una decisión que se pueda revisar
Conserva la versión del escáner, la revisión inmutable, la ubicación, una conclusión limitada por la evidencia y una persona responsable. No descartes una carpeta de pruebas completa: también puede contener secretos reales. Nuestra revisión de tres alertas de n8n muestra la importancia del contexto sin afirmar que todas las alertas sean inocuas.
Plexicus describe pruebas de aplicaciones basadas en evidencia y procesos de remediación. Esas páginas no afirman que Plexicus ejecute la verificación específica de GitHub ni que rote credenciales automáticamente. Un propietario y un proceso de respuesta siguen siendo necesarios.
Imagen: GitHub Docs, Evaluating alerts from secret scanning, CC BY 4.0. Captura original sin alterar. Licencia.