DEEP CODE ANALYSIS

Demuestra lo que es real. Entiende el impacto. Corrige con confianza.

El Análisis Profundo de Código conecta el código, el flujo de datos y el impacto de negocio para que tu equipo se enfoque en los hallazgos que importan.
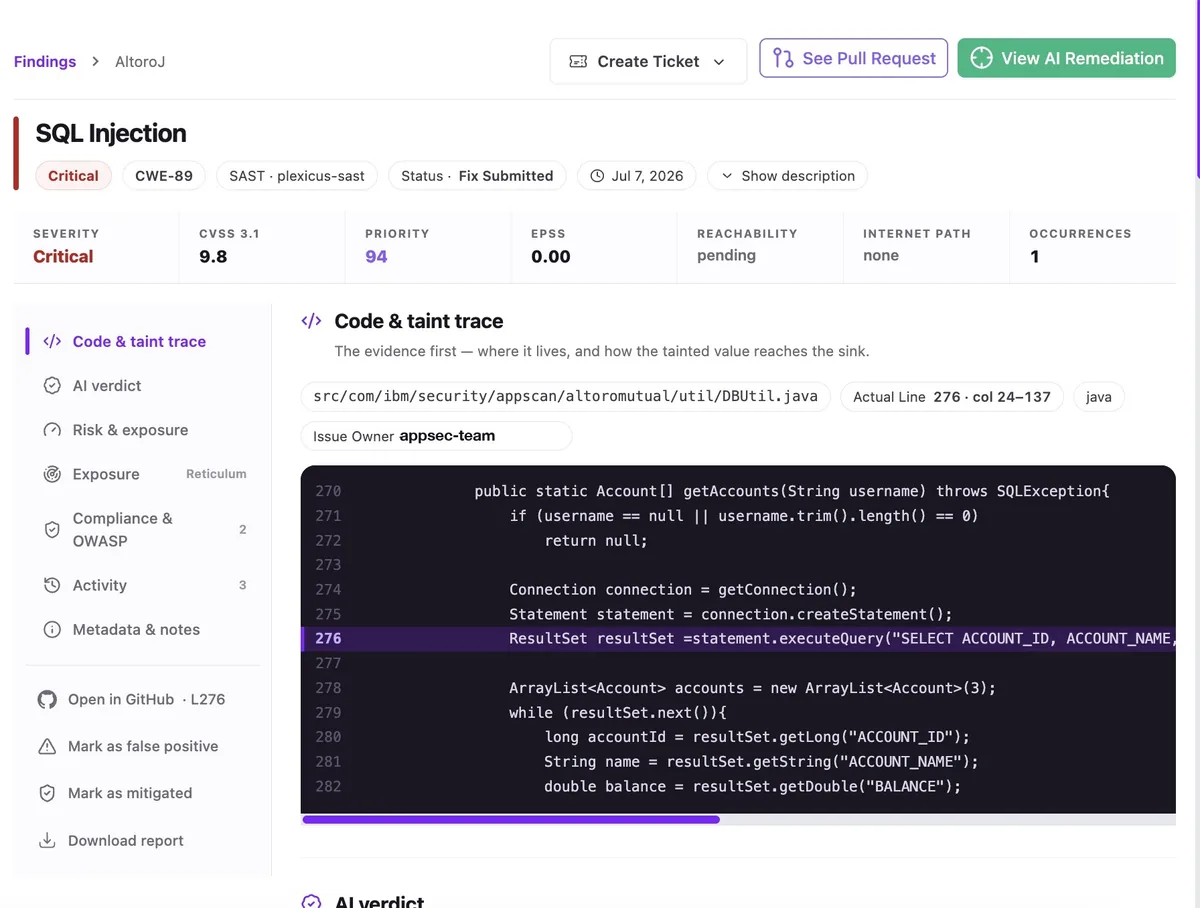
Contexto de un hallazgo en Plexicus · datos de demostración sintéticos

RESULTADOS

  • Por hallazgo Contexto revisable flujo de código, impacto y evidencia revisable adjunta
  • 12 Lenguajes JS, TS, Python, Go, Java, Rust, Ruby, PHP, C#, Swift, Kotlin, Scala
  • OWASP Estándares hallazgos clasificados según el Top 10 canónico
  • Listo Entrega contexto y cambios sugeridos que tu equipo puede revisar
DISEÑADO PARA DESARROLLO ASISTIDO POR IA

Asegura cada línea que escribe tu asistente de código con IA

Compatible con

  • Cursor
  • Claude Code
  • Copilot
  • Windsurf
  • Devin
  • Replit
  • Zed
  • VS Code
  • JetBrains (próximamente)
CUMPLIMIENTO DE NIVEL UE

Alineado con

  • SOC 2 Type II
  • CPSTIC pathway
  • NIS2
  • DORA Art. 28
  • CRA
  • EU AI Act
  • EU data residency
MÁS ALLÁ DE SAST Y LA REVISIÓN POR LLM

Un patrón no es la imagen completa.

SAST puede marcar un patrón. Un LLM puede explicar el código. Ninguno establece cómo una debilidad afecta a la aplicación. Plexicus reúne el flujo afectado, el impacto de negocio y el contexto de remediación en un único hallazgo listo para revisar.

01

Flujo afectado

Plexicus rastrea la ruta de código afectada para que los ingenieros vean qué toca el hallazgo: endpoints, parámetros y la lógica de negocio que depende de ellos.

02

Impacto de negocio

Cada hallazgo está vinculado a los datos que puede alcanzar, al rol que puede dispararlo y al impacto contra el que tu equipo debe planificar la remediación.

03

Evidencia revisable

Los ingenieros ven por qué importa el hallazgo, dónde se sitúa en el código y el cambio sugerido para corregirlo, todo adjunto al mismo hallazgo y listo para revisar.

04

Entrega lista para el revisor

El contexto de remediación viaja con el hallazgo. Los cambios sugeridos llegan con el flujo de datos, el impacto y la justificación que tu revisor necesita para fusionar o rechazar con confianza.

  • Hallazgos validados en el contexto relevante de la aplicación.
  • Los hallazgos prioritarios incluyen evidencia de soporte para su revisión.
  • Los siguientes pasos recomendados se adjuntan para el traspaso de remediación.
SE COMPLEMENTA CON AI SWARM PENTEST

Dos pasadas. Una única verdad.

El Análisis Profundo de Código añade el contexto relevante. AI Swarm Pentest valida los hallazgos de mayor prioridad. Juntos ofrecen a los revisores una ruta clara desde la señal hasta la evidencia.

Ver AI Swarm Pentest
  1. PASO 1 El Análisis Profundo adjunta el contexto relevante
  2. PASO 2 AI Swarm Pentest valida las rutas prioritarias
  3. PASO 3 Los revisores ven la evidencia y el alcance
  4. PASO 4 Los equipos reciben una entrega accionable
EVIDENCIA REVISABLE

Cada hallazgo lleva lo que tu revisor necesita

Flujo afectado Endpoint · parámetro · la lógica de negocio que depende de él
Alcance Los datos que puede alcanzar · el rol que puede dispararlo
Clase de debilidad Vinculado a la base de datos canónica de advisories (CWE)
Cambio sugerido Contexto, impacto y justificación adjuntos para tu revisor
Entrega Lista para el revisor · fusionar o rechazar con evidencia
DEEP CODE ANALYSIS

Reserva una demostración de 30 minutos.

Adjuntaremos contexto y evidencia de soporte a un hallazgo real de tu código: tu equipo revisa el cambio sugerido y decide qué se fusiona.

Calificación

Comprueba si el AI Swarm Pentest encaja en tu entorno.

Déjanos el contexto mínimo. Revisaremos el alcance y te indicaremos el siguiente paso comercial.

Antes de enviar — verifica que encajas

0 / 280

Sin compromiso. Si no encajas, te lo decimos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Ronda privada Para inversores