REMEDIACIÓN

Detectar no es corregir.

Una vez verificado el hallazgo, Plexicus prepara el contexto de remediación y un cambio sugerido para tu equipo. Tu equipo mantiene el control del merge — Plexicus nunca envía a producción.

Las vistas del producto usan datos de demostración sintéticos. No se muestran datos de clientes.
EL PIPELINE

De un hallazgo verificado a un cambio revisado — sin perder el hilo.

Cada paso mantiene la evidencia original adjunta. Los revisores ven el mismo contexto que los ingenieros.

01

Hallazgo verificado

Solo los hallazgos que tu equipo ha revisado llegan al paso de remediación. El resto se deja aparte con su contexto intacto.

02

Contexto preservado

El flujo afectado, el alcance, la clase de debilidad y la justificación se agrupan en el cambio propuesto — para que el revisor vea el panorama completo.

03

Cambio sugerido

Se prepara un diff listo para revisar con el hallazgo original explicado en línea. Se incluyen pruebas de regresión y notas cuando son relevantes.

04

Entrega lista para revisar

El cambio llega a tu repositorio existente con asignación de revisor y un hook de re-test conectado al CI. Tu equipo acepta o rechaza con evidencia.

VISTA DEL PRODUCTO

Consulta el flujo de remediación en contexto.

El flujo de Remediation de Plexicus, con datos de demostración sintéticos.
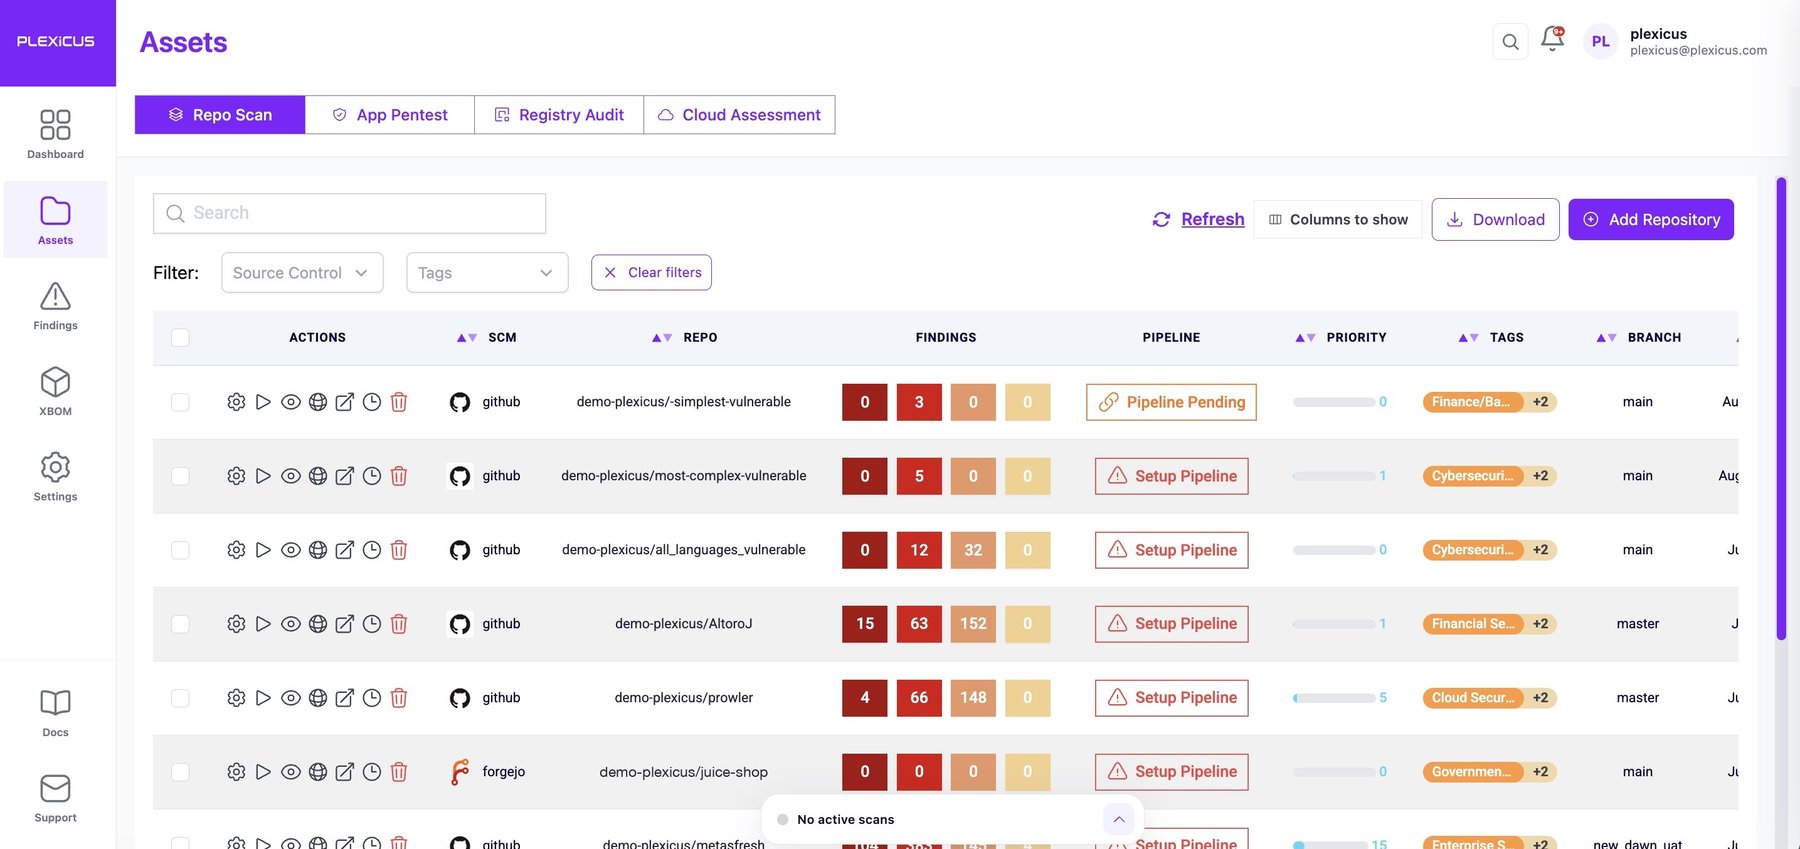
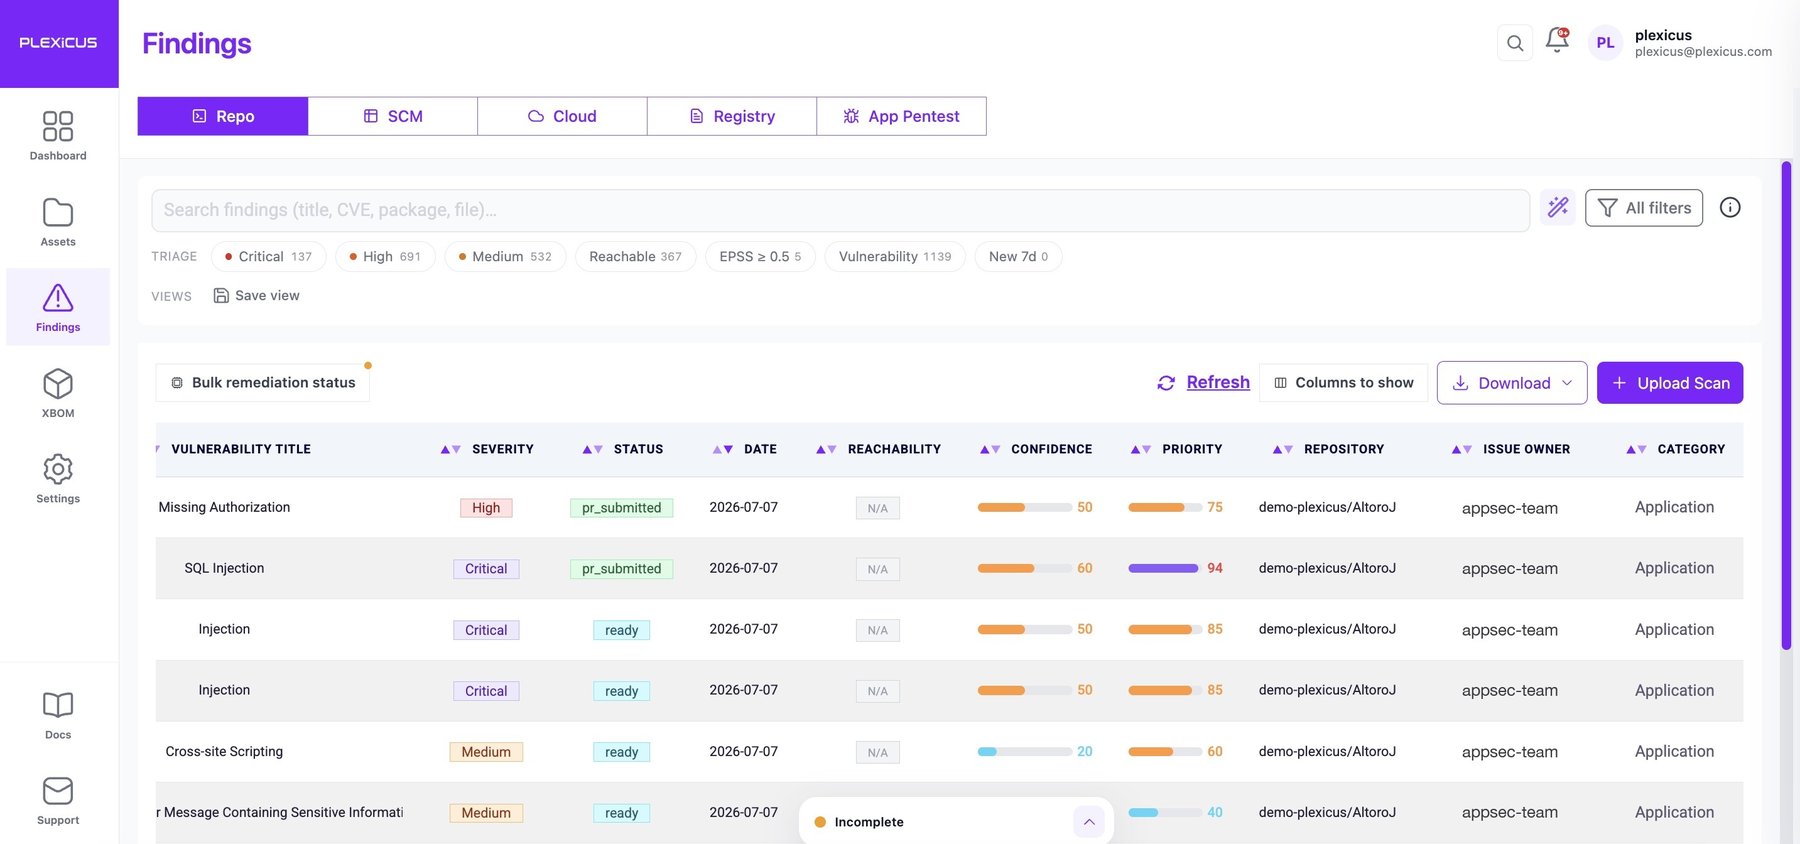
Vista del producto Plexicus que muestra el contexto de seguridad y la evidencia revisada
PASO 1 Contexto de seguridad
Vista de hallazgos de Plexicus que muestra la gravedad y el contexto de revisión
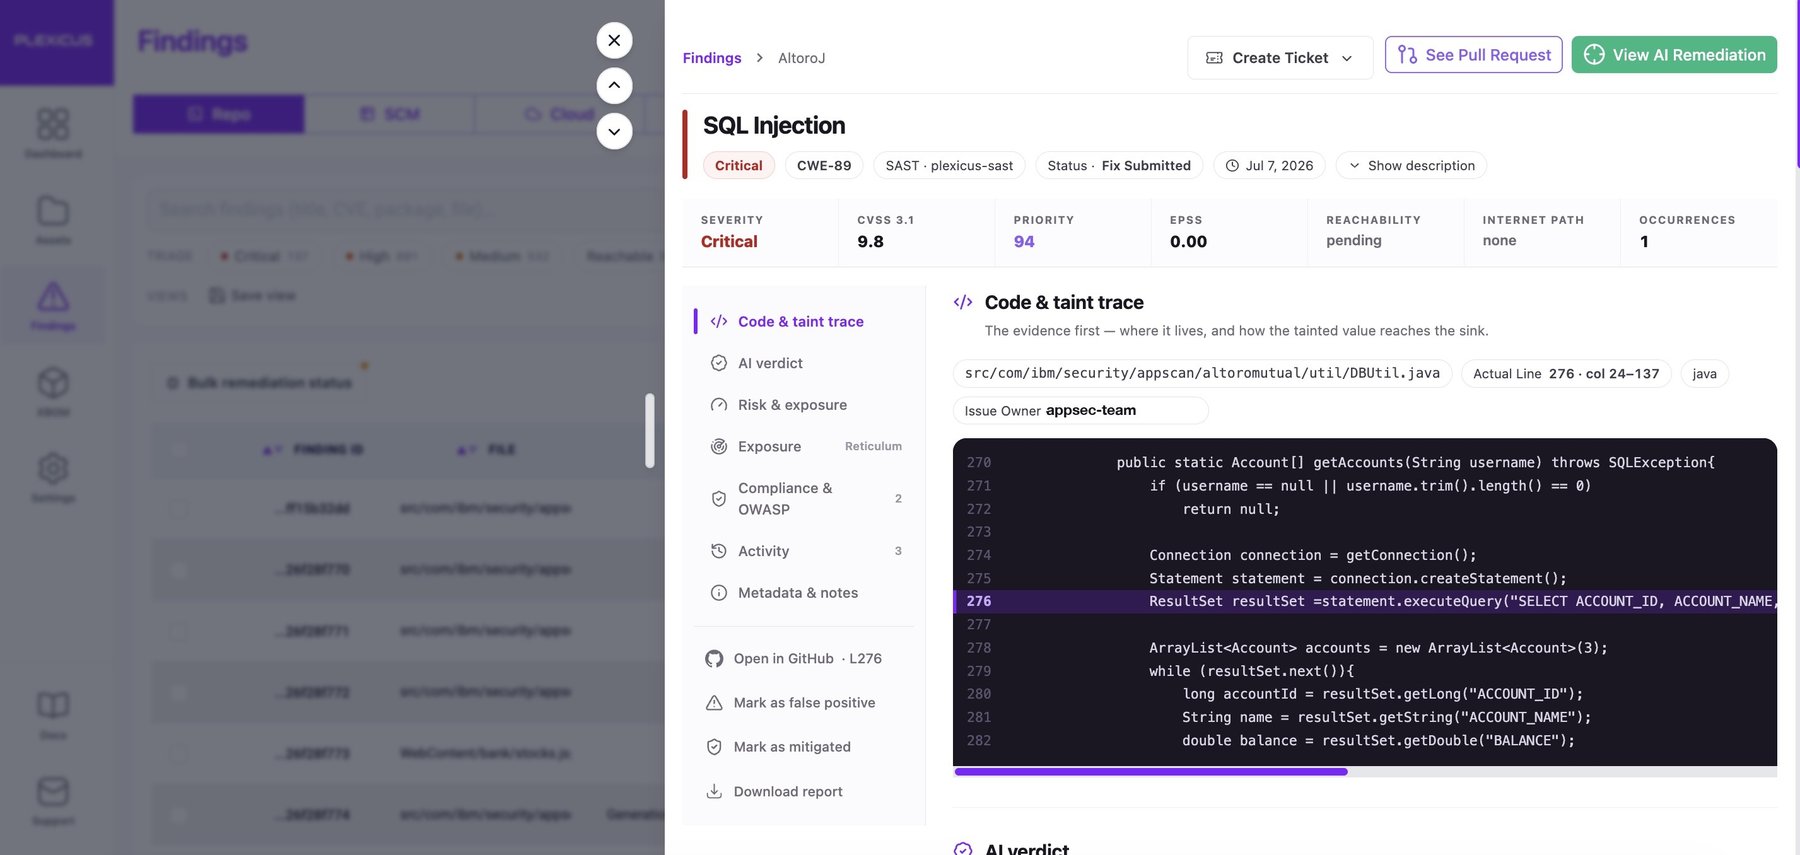
PASO 2 Contexto del hallazgo validado
Detalle de un hallazgo de Plexicus que muestra una propuesta de remediación para revisión
PASO 3 Cambio listo para revisión

Las vistas del producto usan datos de demostración sintéticos. No se muestran datos de clientes.

QUÉ SE REVISA

Parches revisables creados para código generado por IA.

Plexicus no tapa un hallazgo — el cambio propuesto elimina la clase de vulnerabilidad que lo produjo.

FIX 01

Defectos introducidos por IA

Paquetes fantasma, sumideros de prompt injection, brechas de autorización, secretos alucinados. Los patrones que introducen los asistentes LLM — abordados en el origen.

FIX 02

Hallazgos clásicos de SAST

Inyección SQL, XSS, SSRF, deserialización insegura, criptografía débil. Plexicus prepara parches revisados para el OWASP Top 10 con pruebas de regresión adjuntas.

FIX 03

Defectos de lógica de negocio

Autorización rota a nivel de objeto, límites de velocidad faltantes, escalada de privilegios. Los defectos que SAST no detecta — identificados por alcanzabilidad, abordados por revisión.

FIX 04

Exposición de cadena de suministro

Dependencias con typosquatting y slopsquatting reemplazadas por el upstream canónico — incluyendo pinning de versión y actualizaciones del lockfile.

LA PRUEBA

Cada cambio sugerido llega con la evidencia que lo produjo.

Revisado por Tu equipo · contexto adjunto para el revisor
Clase de capacidad Vinculado a la base de datos canónica de advisories (CWE)
Explicación del fix Justificación, pruebas de regresión y resumen de impacto adjuntos al cambio propuesto.
Líneas modificadas Alcance del diff sugerido · listo para tu revisor
Re-test Hook de re-test conectado al CI · tu equipo verifica antes del merge.
EL PROCESO

Parches revisables preparados para tu equipo.

Plexicus prepara el trabajo — tu equipo es dueño del merge.

1

cambio revisable preparado por hallazgo verificado

100%

de los cambios sugeridos llegan con la evidencia adjunta

0

cambios enviados a producción sin aprobación del revisor

FLUJO DE TRABAJO

Se integra bien con las herramientas que tu equipo ya usa.

Los cambios sugeridos llegan donde trabajan tus ingenieros. Los hallazgos se sincronizan con tu tracker. La evidencia de auditoría fluye a tu GRC. Plexicus nunca se interpone entre un desarrollador y su repositorio.

Repositorios GitHub · GitLab · Bitbucket
Seguimiento Linear · GitHub Issues
Chat Slack · Microsoft Teams
Alertas PagerDuty · Opsgenie
GRC Drata · Vanta · Tugboat Logic
REMEDIACIÓN

Mira un cambio revisado llegar a tu repositorio.

Solicita una demostración de 30 minutos. Recorreremos un hallazgo verificado de extremo a extremo contra un repositorio de muestra y mostraremos el cambio propuesto que tu equipo revisará.

Calificación

Comprueba si el AI Swarm Pentest encaja en tu entorno.

Déjanos el contexto mínimo. Revisaremos el alcance y te indicaremos el siguiente paso comercial.

Antes de enviar — verifica que encajas

0 / 280

Sin compromiso. Si no encajas, te lo decimos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Ronda privada Para inversores