
Acceso a la ronda privada

Forma parte del próximo capítulo de Plexicus

Plexicus desarrolla seguridad con IA para aplicaciones, APIs y código. Registra tu interés en nuestra ronda privada. El equipo de Plexicus revisa cada registro y contacta contigo de forma privada.

Unirte a la Waiting List es una expresión de interés. Aquí no se acepta ninguna inversión, no se cobra ningún pago y no se reserva ninguna asignación.

Situación de la ronda

Avanzando hacia el objetivo de la ronda

Cifras provisionales compartidas por el equipo de Plexicus. Sujetas a confirmación final antes del lanzamiento público.

01Plexicus está realizando una ronda de inversión privada.

02Registra tu interés y el equipo de Plexicus contactará contigo.

03Revisa la oportunidad antes de decidir.

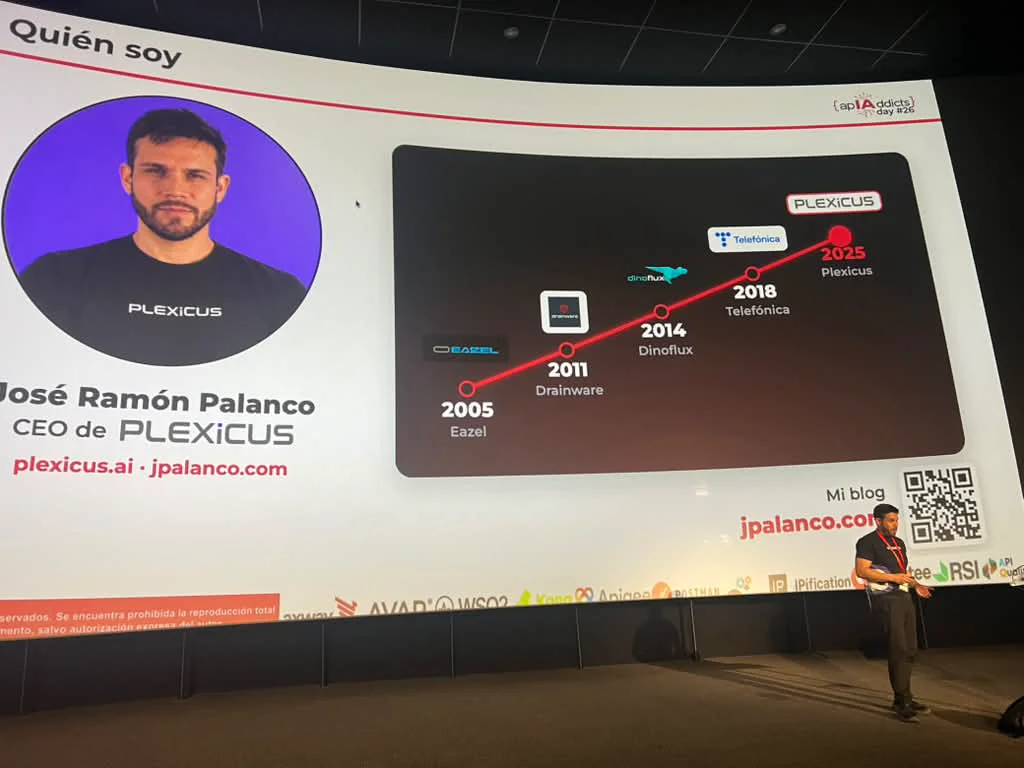
José Ramón Palanco en el escenario de APIAddicts frente a una gran pantalla curva con la diapositiva «Quién soy» y una línea de tiempo profesional.
APIAddicts · En el escenario de APIAddicts, repasando la línea de tiempo profesional que va de 2005 a Plexicus en 2025.
José Ramón Palanco

José Ramón Palanco

Fundador y CEO/CTO

  • 20 años en ciberseguridad
  • Fundador de Dinoflux → adquirida por Telefónica
  • Vulnerabilidades publicadas + herramientas open source

Por el camino

Dos ponentes en el escenario de The Cube Madrid frente a una pantalla con el logotipo de Dinoflux.
DinofluxPresentando Dinoflux, la empresa de inteligencia de amenazas que José fundó en 2014, en The Cube Madrid.

Trayectoria del fundador

Veinte años de seguridad ofensiva, ahora construyendo la solución

José Ramón Palanco es fundador y CEO/CTO de Plexicus. Lleva 20 años en ciberseguridad e investigación ofensiva: vulnerabilidades publicadas (CVE), herramientas de seguridad open source y gestión de incidentes complejos. Antes fundó Dinoflux, una empresa de inteligencia de amenazas adquirida por Telefónica.

Ese trabajo le enseñó lo que les falta a los equipos de seguridad: pruebas. Plexicus se basa en una regla: sin PoC, no hay hallazgo. Un enjambre de agentes de IA valida la exposición en un alcance autorizado y cada hallazgo confirmado llega con una corrección que tus ingenieros pueden revisar.

Trayectoria

  1. Funda Dinoflux, una startup de inteligencia de amenazas.
  2. Telefónica adquiere Dinoflux; José se incorpora a su unidad de ciberseguridad, 11Paths.
  3. Créditos de Microsoft Azure para Plexicus. Créditos tecnológicos, no efectivo ni capital.
  4. Funda Plexicus.
  5. Plexicus se gradúa en la aceleradora Startup Wise Guys, Spring Batch 2025.
  6. NEOTEC 2026: Plexicus figura entre los beneficiarios propuestos del programa, pendiente del proceso formal de concesión.

Ponente en: OWASP · RootedCON · ROOTCON · MalCon · FAQin · APIAddicts · #20ENISE

Descubre Plexicus

El producto. El problema. La persona detrás.

Explora la plataforma
  1. Detectar el riesgo
  2. Validar
  3. Remediar
La empresa

Seguridad con IA para el software del que dependen los equipos

Plexicus ayuda a los equipos de seguridad e ingeniería a detectar y resolver riesgos en aplicaciones, APIs y código fuente, incluido el código generado por IA y el código heredado.
El producto

De un hallazgo a una corrección que el equipo puede revisar

Plexicus combina análisis de seguridad, AI Swarm Pentest y remediación asistida por IA para ayudar a los equipos a validar la exposición, priorizar correcciones y revisar la evidencia que las respalda.

Por qué ahora

Un desarrollo más rápido necesita una seguridad que siga el ritmo

El desarrollo asistido por IA aumenta el código que los equipos deben proteger. Plexicus integra las pruebas y la remediación en el flujo de trabajo, para que la seguridad avance al ritmo de la entrega de software.

De la alerta a la prueba

Menos conclusiones, cada una respaldada por evidencia

  1. Alertas de escáneres Todo lo que marcan tus herramientas
  2. Alcanzable Vinculado a rutas de código y flujos de datos reales
  3. Demostrado Explotado dentro del alcance autorizado, con evidencia reproducible
  4. Corregido Parche revisado y fusionado por tu equipo

Ilustrativo. El estrechamiento muestra la idea, no datos medidos.

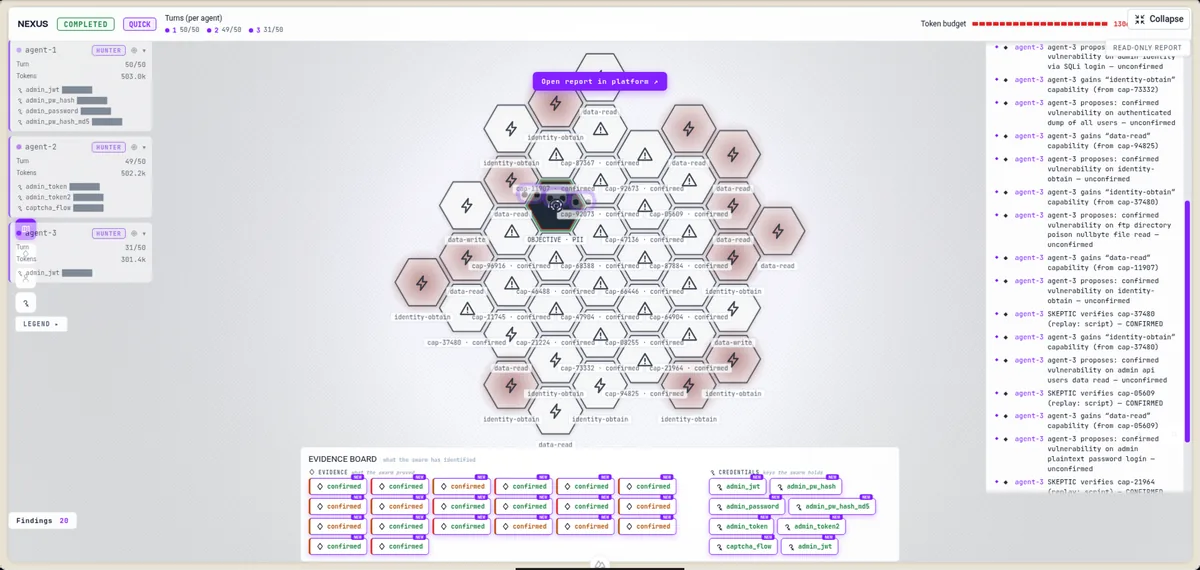
La vista de ejecución de Nexus: un enjambre de agentes mapea el objetivo autorizado y cada hallazgo confirmado llega al tablero de evidencias.
AI Swarm PentestUn enjambre de agentes mapea el objetivo autorizado. Cada hallazgo confirmado llega al tablero de evidencias.
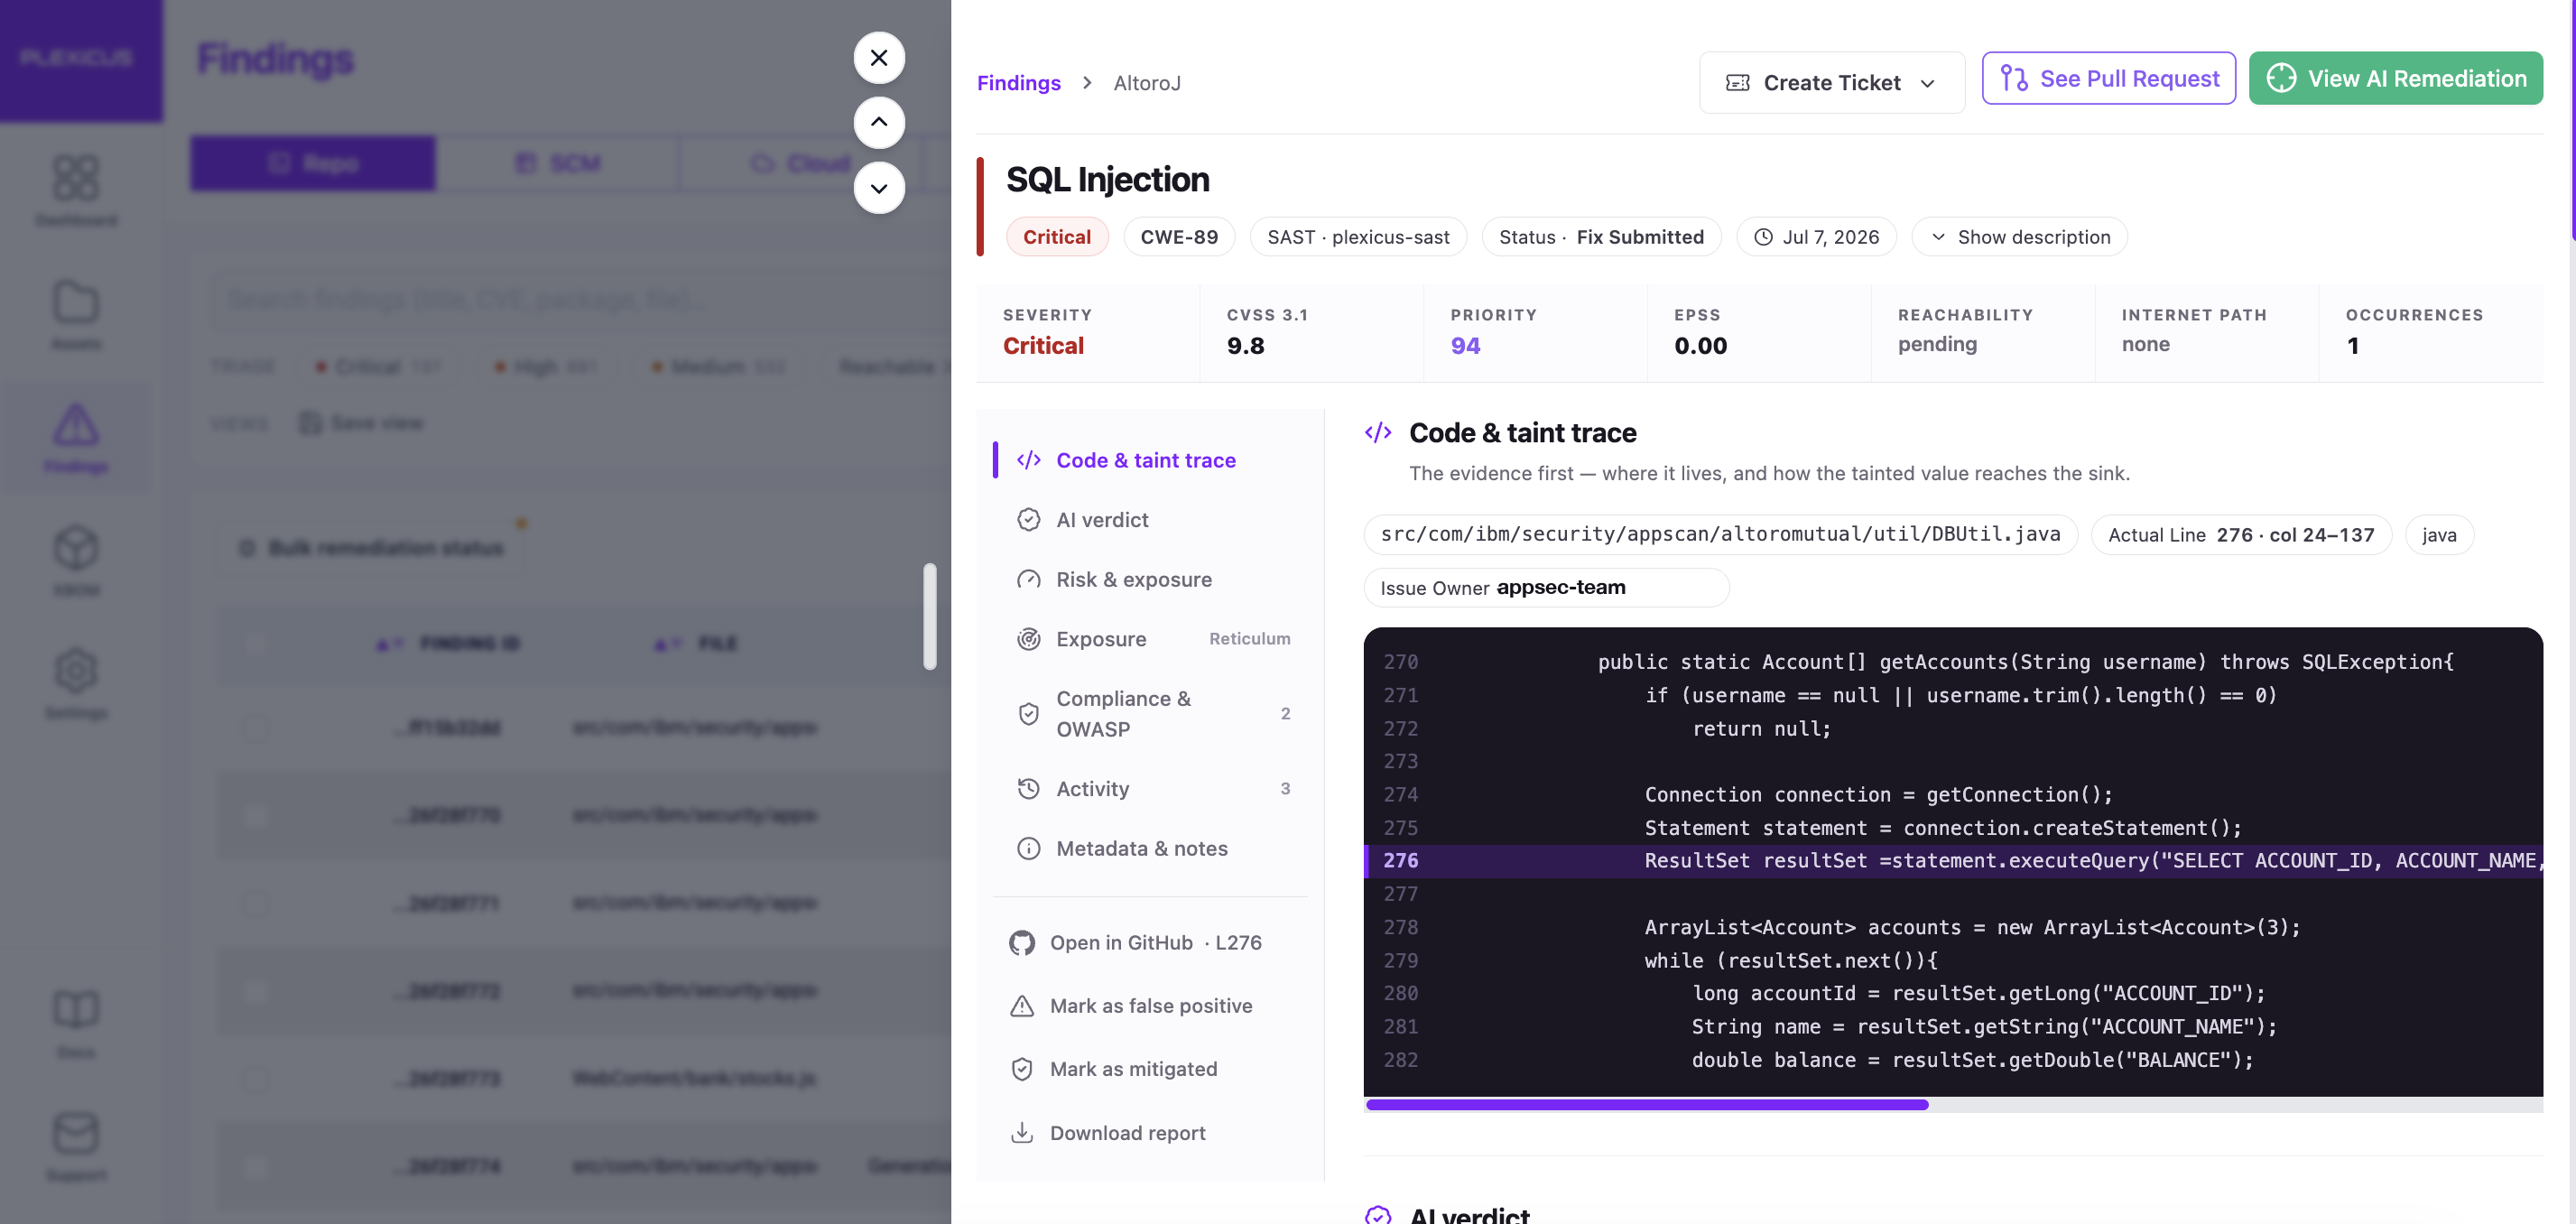
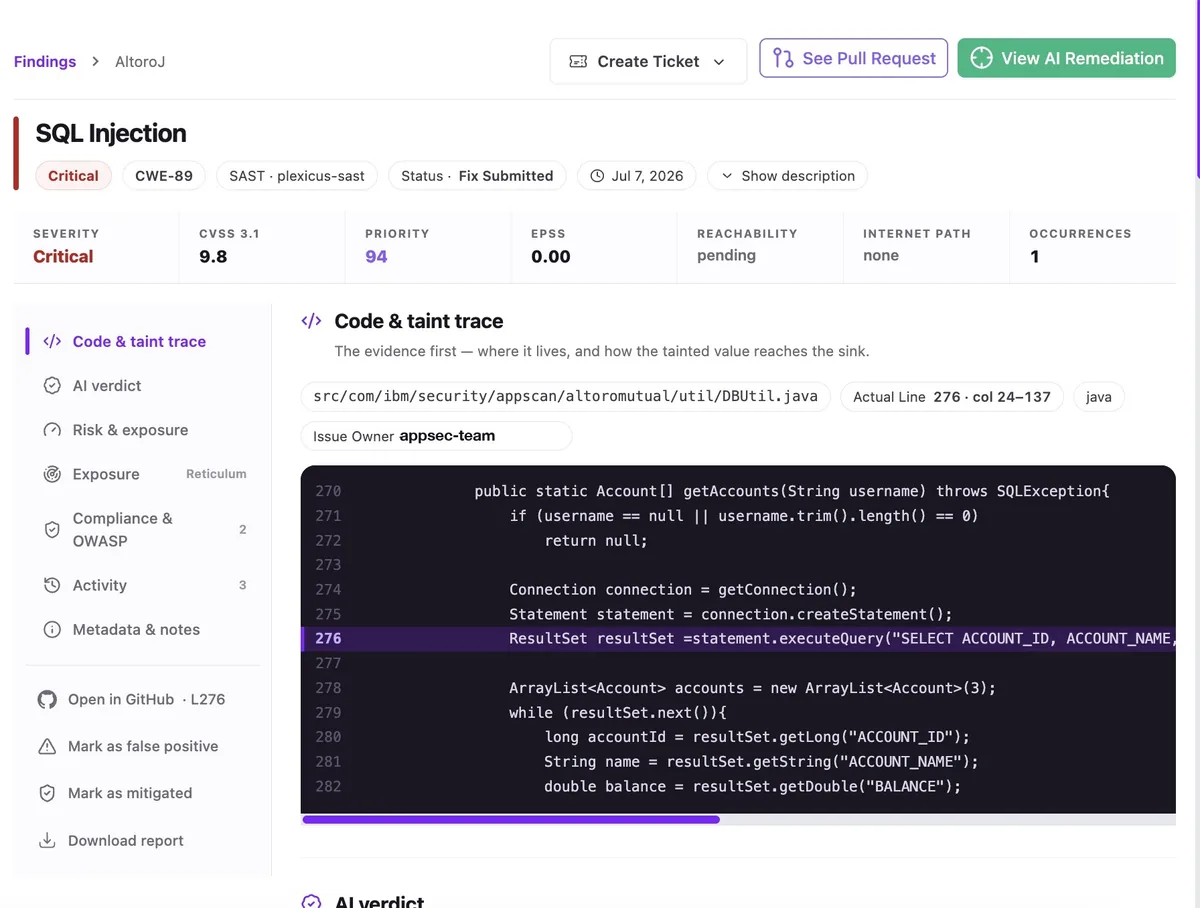
Deep Code Analysis mostrando un hallazgo con su código fuente y su traza de taint.
Deep Code AnalysisCada hallazgo, vinculado a su código fuente y su traza de taint: dónde está y a qué puede llegar.
Un hallazgo de Plexicus con su severidad, evidencia, traza de código y el pull request que lo corrige.
RemediationSeveridad, evidencia, traza de código y el pull request que lo corrige, en una sola vista.

Visión general del producto

La historia completa del producto, en menos de dos minutos

Mira AI Swarm Pentest, Deep Code Analysis y Remediation en el producto real. La vista previa se reproduce sin sonido; pulsa play para verla desde el principio con sonido.

Demo completa · 21 min

Mira la plataforma completa en acción

Un recorrido completo: del dashboard a un pentest de enjambre y un pull request listo para fusionar. Elige un capítulo para saltar directamente a él.

El vídeo, capítulo a capítulo

Ver en YouTube

Oportunidad de mercado

Por qué la seguridad de aplicaciones, y por qué ahora

La seguridad ya es una capa opcional. A medida que crecen el software, las API, los entornos cloud y el desarrollo con IA, crece también la necesidad de proteger lo que los equipos construyen.

Contexto de mercado

La seguridad de aplicaciones es una porción concreta del gasto en seguridad (2026)

Seguridad de la información

244.000 M USD

Seguridad de aplicaciones

12.600 M USD

Fuente: Gartner

Mercado de seguridad de aplicaciones, de 2026 a 2033

2026

12.600 M USD

2033

42.100 M USD
18,8 % CAGR unas 3,3 veces

Fuente: Grand View Research

Nuestra oportunidad es más concreta que la industria entera: pasar de la detección fragmentada de vulnerabilidades a la validación de seguridad, la comprensión a nivel de código y la remediación respaldada por evidencia. La IA acelera el desarrollo de software y la seguridad de aplicaciones tiene que evolucionar con ella.

Fuentes: Gartner, Forecast Analysis: Information Security, Worldwide, 2026 (febrero de 2026); Grand View Research, Application Security Market Report (junio de 2026). Son estimaciones de terceros y no representan los ingresos alcanzables de Plexicus.

Lo que hace distinto a Plexicus

Cómo se organiza y se demuestra el trabajo de seguridad

No es la promesa de que la automatización sustituya a todo especialista en seguridad, ni la afirmación de que toda vulnerabilidad pueda encontrarse de forma automática. La diferencia está en cómo se organiza el trabajo y en la evidencia que produce cada paso.

Dos formas de hacer AppSec

De una lista de alertas a una corrección probada y fusionada

Centrado en la detección

  1. 1Un escáner marca un patrón
  2. 2El hallazgo entra en el backlog
  3. 3El equipo lo prioriza a mano
  4. 4La corrección, si llega, no se verifica

Pregunta abierta: ¿era real?

Proof-Driven AppSec

  1. 1Los agentes prueban que es explotable
  2. 2El contexto de código muestra a qué afecta
  3. 3Un pull request se revisa y se fusiona
  4. 4Un re-test confirma que ha desaparecido

Cerrado con evidencia

Evidencia antes que conclusiones

Prueba reproducible, no una puntuación de confianza ni una explicación plausible de una IA.

No PoC, no finding

Un único flujo conectado

Validación, comprensión del código y remediación funcionan como una sola secuencia.

Validar → Entender → Remediar

Dentro de los límites reales de ingeniería

Las pruebas no salen del alcance aprobado; cada cambio pasa por revisión humana.

Solo alcance autorizado

Pensado para ambos equipos

Un hallazgo en el que confía seguridad, que ingeniería puede corregir y que negocio puede seguir.

Seguridad · Ingeniería · Negocio
Áreas de producto

AI Swarm Pentest. Deep Code Analysis. Remediación.

Las pruebas de aplicaciones y APIs, el análisis profundo de código y la remediación revisada sacan a la luz el riesgo real y ayudan a los equipos a actuar.

Cómo vendemos

De una prueba acotada a un programa anual

Las empresas contratan un AI Swarm Pentest inicial, una cobertura continua mediante un Programa Continuo anual o un encargo enterprise a medida.

El próximo capítulo

Entiende qué impulsará esta ronda

Pregunta al equipo de Plexicus por las prioridades de producto y el uso previsto de los fondos. Revisa el plan de financiación y los hitos en la documentación de la ronda antes de decidir.

Hitos

Lo que Plexicus ha construido hasta hoy

Los hitos con fecha detrás de la empresa y los escenarios donde el equipo ha presentado Plexicus recientemente.

Hitos públicos

De la visión al producto

  1. Marzo de 2025

    150.000 USD en créditos de Microsoft Azure. Créditos tecnológicos, no efectivo ni capital.

  2. Mayo de 2025

    Se funda Plexicus.

  3. Julio de 2025

    Graduación en la aceleradora Startup Wise Guys, Spring Batch 2025.

  4. 2026

    Plataforma Proof-Driven AppSec: AI Swarm Pentest (Nexus), Deep Code Analysis y Remediation.

  5. Noviembre de 2026

    Incluida entre los beneficiarios propuestos del programa NEOTEC 2026, pendiente del proceso formal de concesión.

    Ver la propuesta de resolución provisional (PDF)

Los reconocimientos, créditos y ayudas no son ingresos de clientes ni respaldan ninguna inversión.

Escenarios recientes

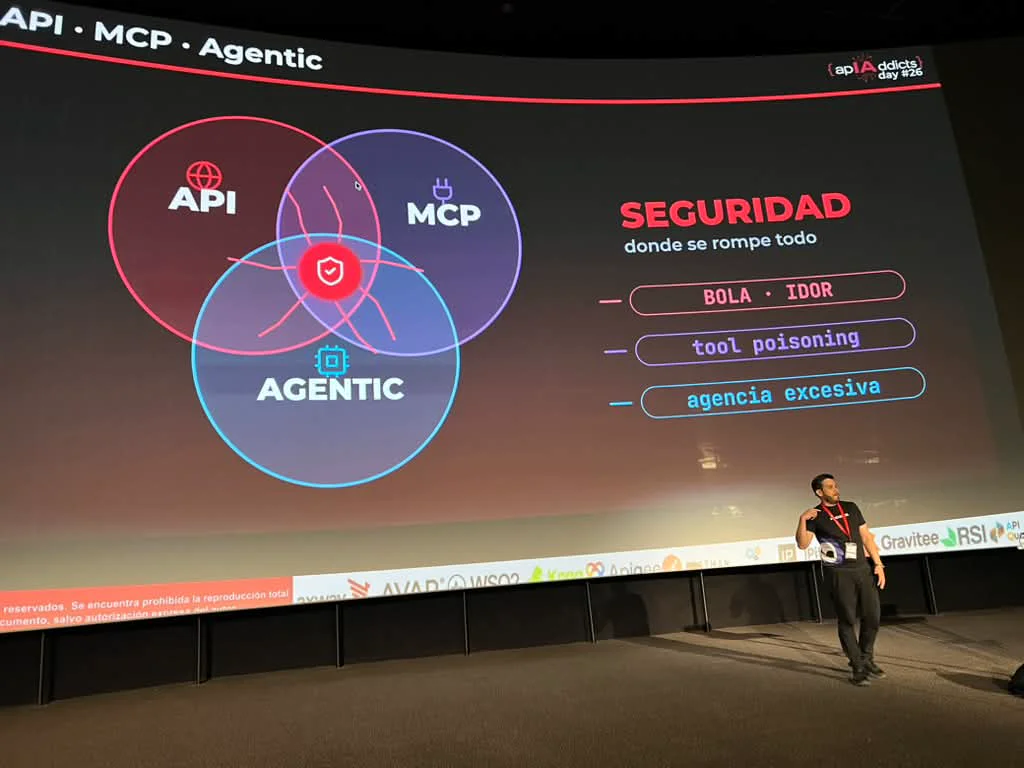
Una diapositiva en el escenario de APIAddicts titulada API, MCP, Agentic, con tres círculos solapados y la frase «seguridad donde se rompe todo».
APIAddicts Day #26, Madrid: José sobre dónde se rompe la seguridad entre APIs, MCP e IA agéntica.
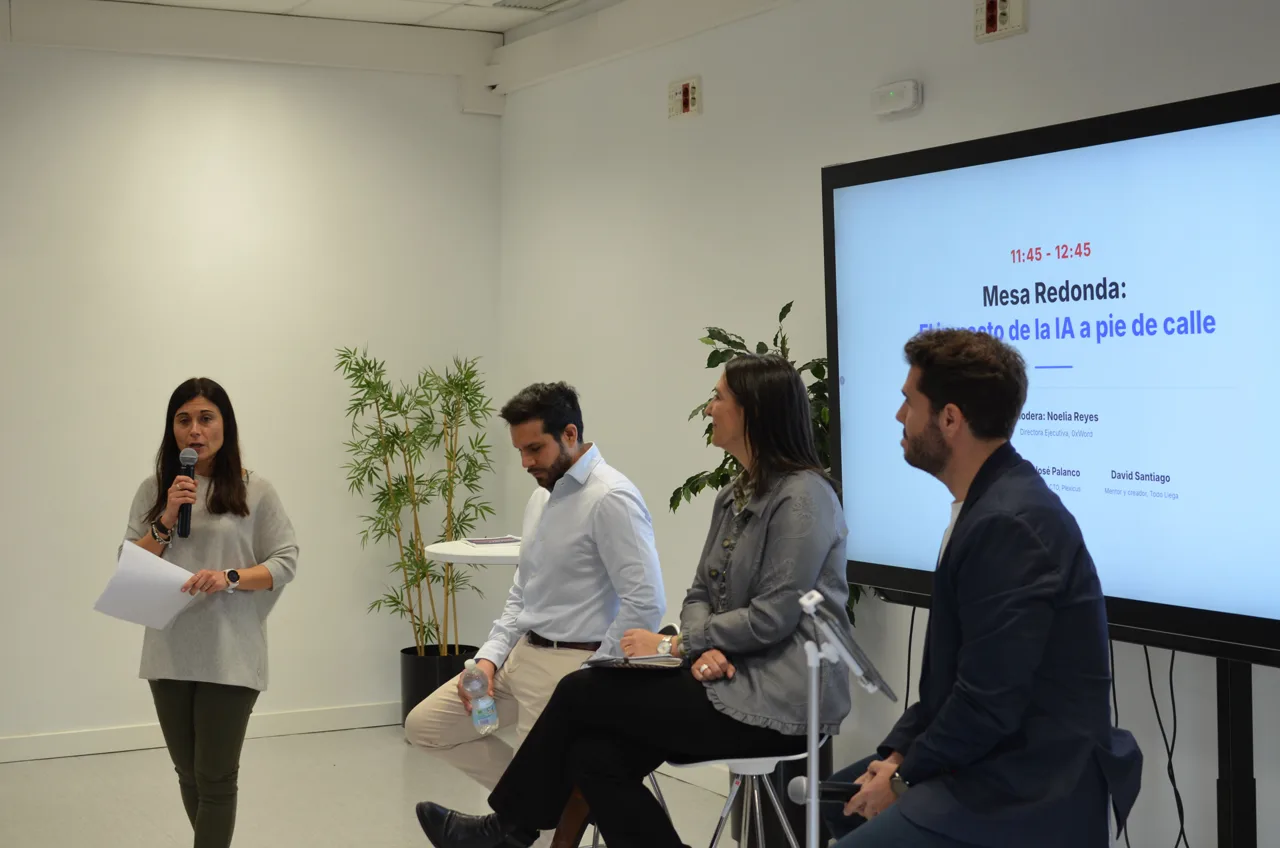
Una moderadora con micrófono junto a tres panelistas sentados delante de una pantalla que anuncia la mesa redonda sobre el impacto de la IA.
CMICE, Madrid: José en la mesa redonda «Cara A y Cara B de la IA».

Tracción

A noviembre de 2026, Plexicus trabaja con cuatro clientes.

El reconocimiento externo es útil, pero no es tracción comercial. La prueba de una empresa de producto es si logra adopción, sirve bien a sus clientes y convierte la capacidad técnica en valor repetible.

Tus próximos pasos

Empieza con una conversación

Registra tu interés. El equipo de Plexicus revisa cada registro, contacta contigo de forma privada y te comparte el enlace de acceso privado cuando la página de la oportunidad esté activa.

01

Registra tu interés

Comparte tus datos de contacto y tu ticket orientativo, y autoriza a Plexicus a contactar contigo sobre la ronda.

02

Plexicus contacta contigo

El equipo de Plexicus revisa tu registro y contacta contigo de forma privada para resolver tus dudas.

03

Accede a la oportunidad

Cuando la página de la oportunidad esté activa, Plexicus te comparte el enlace de acceso privado. Revisa la documentación, las condiciones y los riesgos antes de decidir.

Acceso a la ronda privada

Únete a la Waiting List

Hablemos de la ronda

Déjanos tus datos y el equipo de Plexicus contactará contigo de forma privada. Tu registro no es vinculante.

Tu ticket orientativo nos ayuda a prepararnos. No es vinculante, no reserva plaza ni fija condiciones.

Este formulario trata sobre invertir en Plexicus. Para soporte del producto, utiliza nuestros canales de soporte.

Preguntas sobre la inversión privada

Antes de registrarte.

¿Se está realizando la ronda privada?

Sí. Plexicus está realizando una ronda de inversión privada. Esta página permite a las personas interesadas registrarse con antelación. El equipo de Plexicus revisa cada registro y contacta contigo de forma privada.

¿Registrarme significa que estoy invirtiendo?

No. Es una expresión de interés no vinculante. No acepta ninguna inversión ni reserva plaza.

¿Qué ocurre después de registrarme?

El equipo de Plexicus revisa tu registro y contacta contigo de forma privada. Cuando la página de la oportunidad esté activa, te compartimos el enlace de acceso privado.

¿Qué riesgos debo entender?

Invertir en empresas privadas en fase temprana es de alto riesgo. El valor de tu inversión puede bajar además de subir, y puede que no puedas vender tus participaciones fácilmente. La dilución, la falta de liquidez y la pérdida total del capital son posibles. Recibirás el documento formal de información sobre riesgos antes de comprometerte.

¿Desde qué jurisdicciones se puede participar?

La ronda privada está estructurada para inversores de España y del resto de la UE bajo la normativa española vigente de financiación participativa. Los inversores de fuera de la UE deben consultar con el equipo de Plexicus su elegibilidad y los trámites locales necesarios antes de comprometerse.

¿Me añadirán a una secuencia de emails de marketing?

No. Este formulario solo se usa para contactar contigo sobre la ronda privada, no para añadirte a una secuencia automatizada de marketing.

¿Quién recibirá mis datos?

Plexicus usa los datos que autorizas en la casilla para contactar contigo sobre la ronda. Se comparten con nuestro partner de colocación únicamente para darte acceso a la oportunidad.

Calificación

Comprueba si el AI Swarm Pentest encaja en tu entorno.

Déjanos el contexto mínimo. Revisaremos el alcance y te indicaremos el siguiente paso comercial.

Antes de enviar — verifica que encajas

0 / 280

Sin compromiso. Si no encajas, te lo decimos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)