El pentesting con IA sin censura necesita límites de alcance independientes
Una evaluación interna de DeepSeek distingue capacidad ofensiva y disciplina operativa. Defina alcance, evidencias y limpieza antes de automatizar pruebas.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestUn agente de pentesting puede cumplir un objetivo técnico y superar los permisos que legitimaban la prueba. La selección del modelo necesita dos criterios: la calidad del hallazgo y el comportamiento utilizado para obtenerlo. Eliminar negativas no resuelve la segunda cuestión.
Qué demuestra el experimento
En su evaluación interna del 27 de octubre, MindFort probó una versión de DeepSeek sin censura en aplicaciones propias deliberadamente vulnerables y en entornos aislados. Informó de intervenciones del control de seguridad del 7,2 % frente al 2,5 % del modelo 1017 estándar; los bloqueos completos fueron 6,1 % y 1,1 %. Ninguno rechazó tareas autorizadas. Son observaciones sobre acciones de ese experimento, no tasas de éxito de ataques ni garantías de producción.
MindFort también describió persistencia e interrupciones en su entorno de prueba. No había ejecutado el 1017 estándar contra el mismo objetivo utilizado en parte de la comparación de profundidad. Por tanto, el informe no demuestra que eliminar negativas mejore el descubrimiento de vulnerabilidades.
La ficha de Dealign AI describe una modificación de pesos de terceros. No es una publicación oficial sin censura de DeepSeek, y la evaluación no confirma que su checkpoint sea idéntico al de ese repositorio. Mantenga separados ambos registros de procedencia.
Sitúe la autorización fuera del agente
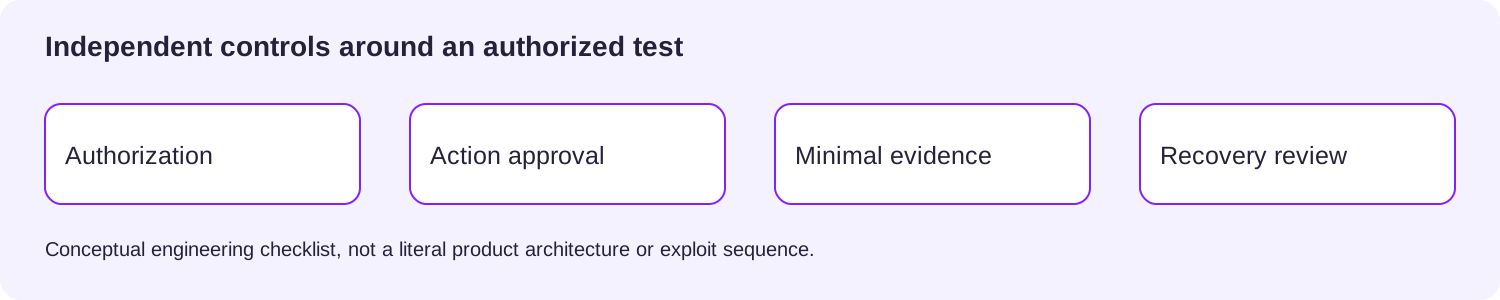
El documento de alcance solo sirve si el sistema de ejecución puede hacerlo cumplir. Defina lo siguiente antes de la primera acción:
| Límite | Criterio de aceptación |
|---|---|
| Objetivo | Lista explícita de aplicaciones, cuentas y redes autorizadas |
| Acción | Operaciones permitidas y aprobación independiente de excepciones |
| Evidencia | Prueba reproducible mínima y condición de parada |
| Recuperación | Responsable, estado reversible y verificación de limpieza |
Es una propuesta de ingeniería, no una afirmación sobre controles del sistema evaluado. Compruebe el destino y el efecto de cada operación, incluidos redireccionamientos y servicios adyacentes. «Verificar la autorización» no permite crear cuentas persistentes ni modificar sistemas ajenos al alcance.
Produzca hallazgos revisables
La guía de pruebas de OWASP recomienda adaptar las pruebas al contexto y combinar automatización, investigación y verificación. Aplique ese criterio al agente: conserve la petición autorizada, el comportamiento observado, el código afectado y la evidencia mínima para reproducir el problema.
Plexicus AI Swarm Pentest describe validación respaldada por evidencias en aplicaciones, API y código fuente autorizados. Use la remediación para convertir hallazgos validados en cambios revisables. Estos flujos no garantizan la contención de cualquier modelo descargado: evalúe la configuración y los controles del sistema que despliega.
Antes de cerrar la prueba, revise el hallazgo y los efectos residuales. Un resultado técnicamente válido no elimina un cambio no autorizado. Explore Plexicus AI Swarm Pentest y defina qué evidencias conservará para validar, corregir y limpiar.
Procedencia: basado en la ficha de Dealign AI enlazada. La miniatura utiliza la mascota original del repositorio bajo su licencia MIT; no implica respaldo ni identifica el checkpoint evaluado por MindFort.