Dependabot puede actualizar habilidades de agentes de IA. ¿Quién revisa los cambios?
Dependabot puede proponer actualizaciones para dependencias de agentes mediante pull requests revisables.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestEl 3 de noviembre, GitHub anunció actualizaciones de versión de Dependabot para Agent Package Manager. Las habilidades, instrucciones y prompts de agentes pueden entrar así en un flujo conocido de pull requests. La pregunta sigue siendo quién verifica lo que hará el agente después de aceptar una actualización.
Qué cambió
Agent Package Manager (APM) declara dependencias del agente en apm.yml. Para las dependencias Git compatibles, Dependabot puede abrir pull requests con nuevas versiones y regenerar apm.lock.yaml cuando existe. GitHub indica que está disponible en GitHub.com para todos los planes y previsto para GitHub Enterprise Server 3.24.
Son actualizaciones de versión, no actualizaciones de seguridad. Una propuesta no es una alerta de vulnerabilidad ni una garantía de seguridad. GitHub documenta las dependencias y los comportamientos compatibles.
Las instrucciones también se revisan
Un paquete puede aportar habilidades o instrucciones que condicionan el trabajo del agente. Una nueva versión puede cambiar el contexto que recibe aunque no cambie el código de la aplicación. Esto no significa que cada actualización sea maliciosa: significa que conviene revisar el origen y los cambios, no aprobarlos solo porque los proponga un bot.
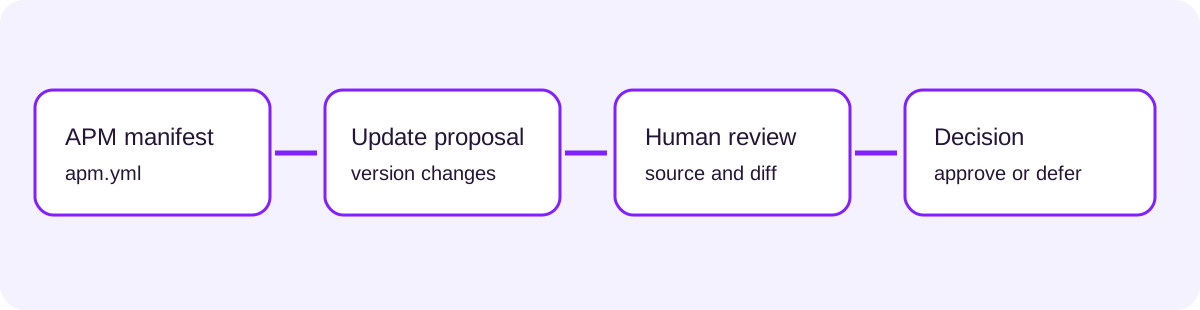
La documentación de APM explica el manifiesto y el archivo de bloqueo. Este proceso es una recomendación, no una afirmación de que las herramientas ejecuten todos sus pasos automáticamente:
- Asigna un responsable a
apm.ymly define fuentes y responsables aceptables. - Revisa el diff de la dependencia y del archivo de bloqueo, la revisión de origen, instrucciones, scripts y metadatos modificados.
- Comprueba si el cambio solicita herramientas, permisos, red o secretos adicionales. Prueba en un entorno aislado cuando corresponda.
- Registra la decisión y cómo revertirla. Una actualización programada no sustituye la vigilancia de vulnerabilidades ni la respuesta a incidentes.
Conserva las pruebas de la decisión
La revisión de dependencias del agente complementa la evaluación de seguridad de la aplicación. Plexicus AI Swarm Pentest describe pruebas con evidencia de aplicaciones y API autorizadas; Plexicus remediation ayuda a revisar correcciones de hallazgos validados. Un análisis de aplicación no demuestra por sí solo que cada paquete o propuesta de Dependabot sea seguro.
Asigna un responsable a cada actualización. Explora Plexicus remediation para conocer el flujo de corrección de hallazgos validados.
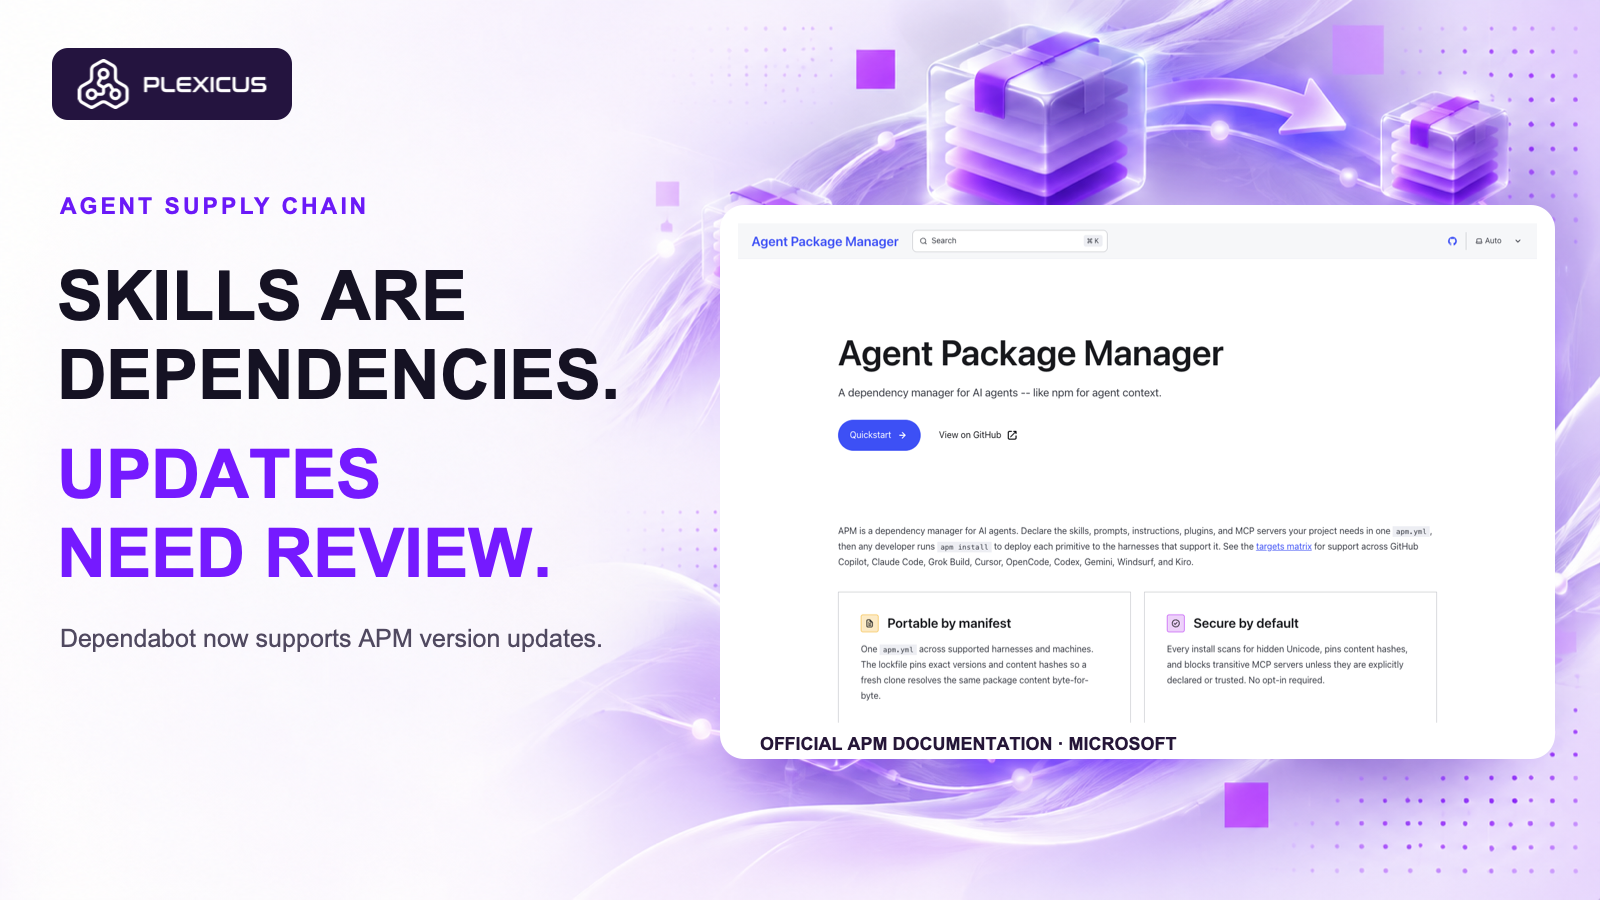
Imagen: documentación original de Agent Package Manager documentation, Microsoft, MIT License: https://github.com/microsoft/apm/blob/main/LICENSE (license copy). La captura ilustra APM; no muestra una actualización de Dependabot ni implica patrocinio.