¿Qué es la seguridad de aplicaciones? La guía completa de AppSec para 2026
Una guía completa de seguridad de aplicaciones: desarrollo seguro, riesgos OWASP, SAST, DAST, SCA, pentesting y priorización basada en evidencias.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
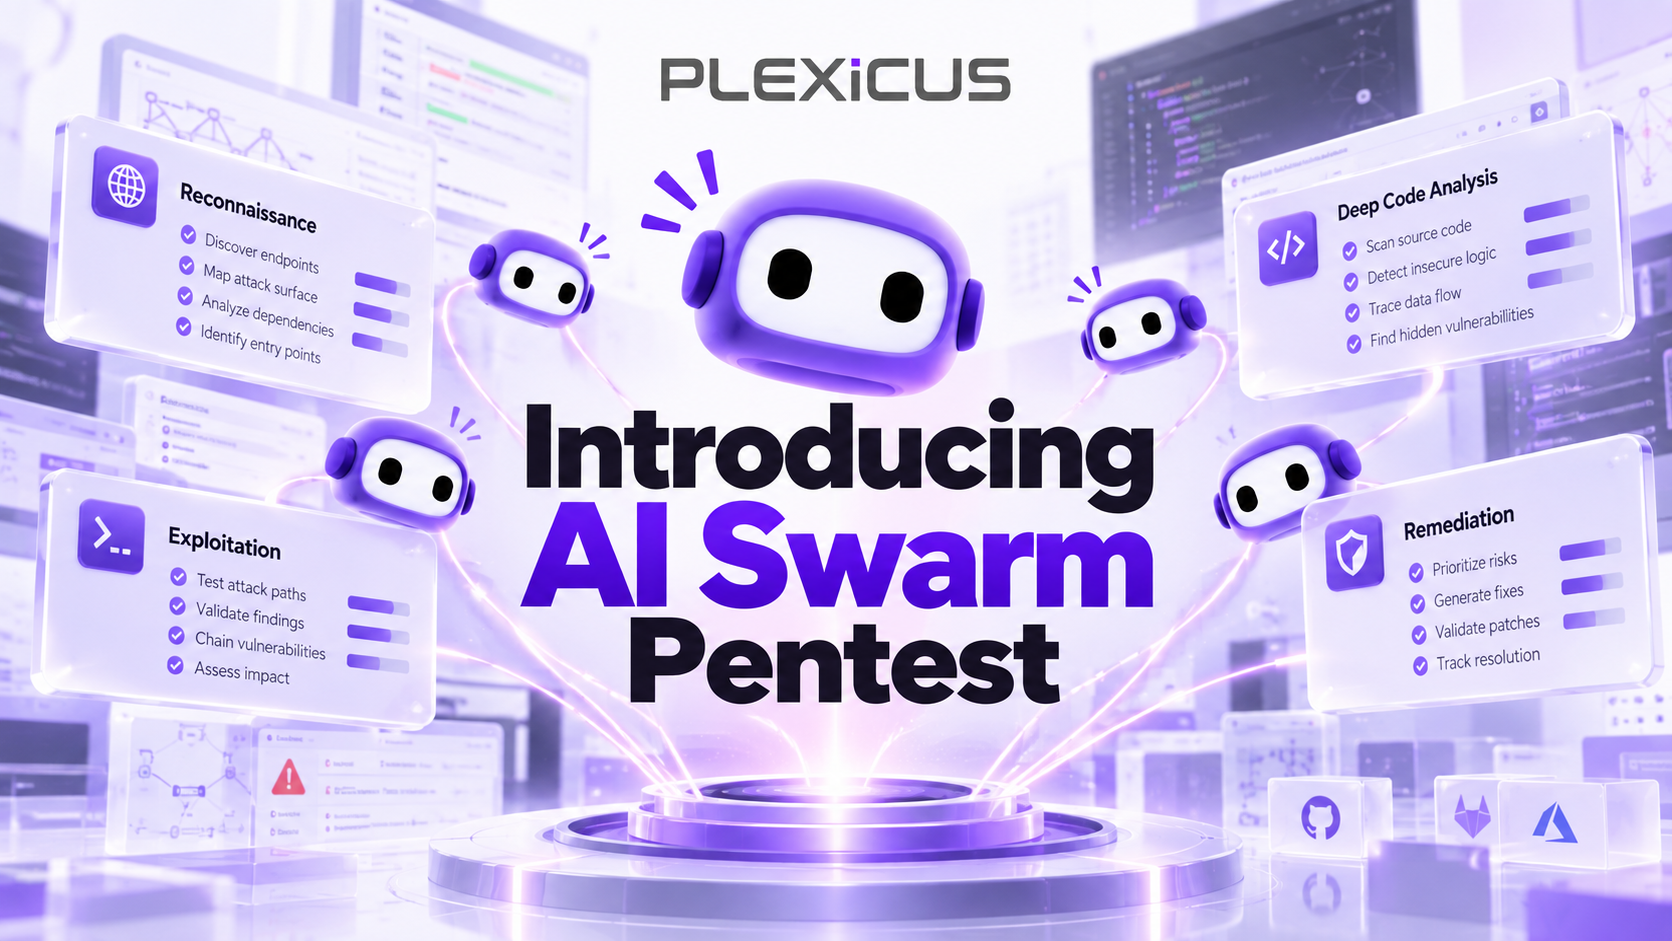
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestLa seguridad de aplicaciones, habitualmente abreviada como AppSec, es la práctica de proteger las aplicaciones de software frente a vulnerabilidades, ataques, accesos no autorizados y usos indebidos durante todo su ciclo de vida.
Parece sencillo.
En la práctica, la seguridad de aplicaciones abarca mucho más que encontrar errores en el código fuente.
Las aplicaciones modernas se ensamblan con código propio, paquetes de código abierto, API, infraestructura en la nube, contenedores, pipelines CI/CD, secretos, servicios de terceros, código generado por IA, archivos de configuración y, cada vez más, agentes de software autónomos.
Por tanto, una aplicación puede tener código perfectamente válido y aun así ser insegura.
Esta distinción importa en 2026 más que nunca.
El Data Breach Investigations Report de Verizon de 2026 indica que la explotación de vulnerabilidades de software se ha convertido en el principal vector inicial de las brechas, con un 31 % de las brechas analizadas en el informe. Verizon
Al mismo tiempo, el último OWASP Top 10
sitúa la configuración incorrecta de seguridad en segundo lugar y amplía su antigua categoría de «componentes vulnerables y obsoletos» a la categoría mucho más extensa de fallos de la cadena de suministro de software. OWASP Top 10Para las organizaciones que operan en Europa, la seguridad de aplicaciones también está cada vez más vinculada a la responsabilidad regulatoria. Desde el 11 de septiembre de 2026, los fabricantes sujetos a la Ley de Ciberresiliencia de la UE deben notificar las vulnerabilidades explotadas activamente y los incidentes de seguridad graves dentro de plazos específicos. Comisión Europea
La seguridad de aplicaciones ya no es algo que se realiza una sola vez antes del lanzamiento.
Es una disciplina de ingeniería que abarca desde la arquitectura hasta la producción.
¿Qué es la seguridad de aplicaciones?
La seguridad de aplicaciones combina tecnologías, procesos, arquitectura, pruebas y prácticas de desarrollo seguro para prevenir, identificar, validar, corregir y supervisar las debilidades de seguridad de las aplicaciones de software.
Su objetivo no es simplemente eliminar todas las vulnerabilidades posibles.
Eso sería poco realista.
El objetivo es reducir continuamente la probabilidad de que las debilidades de una aplicación se exploten y produzcan un impacto empresarial significativo.
Un programa AppSec maduro se plantea preguntas como estas:
- ¿Puede un usuario no autorizado acceder a los datos de otro cliente?
- ¿Puede un atacante manipular una solicitud a una API para realizar acciones privilegiadas?
- ¿Expone la aplicación secretos o credenciales?
- ¿Se distribuyen dependencias de código abierto vulnerables?
- ¿Podrían los errores de configuración exponer infraestructura?
- ¿Pueden las entradas controladas por un atacante llegar a una ruta de código peligrosa?
- ¿Se implementan correctamente los controles de seguridad?
- ¿Pueden explotarse realmente las vulnerabilidades identificadas?
- ¿Qué vulnerabilidades importan más?
- ¿Pueden los desarrolladores corregirlas con suficiente rapidez?
Esto convierte AppSec tanto en un problema de ingeniería de software como en un problema de gestión del riesgo.
OWASP establece una distinción similar en su modelo de riesgo: la gravedad de un problema de seguridad de aplicaciones no depende solo de una debilidad técnica, sino también de su explotabilidad, los actores de amenaza, la exposición, el impacto técnico y, finalmente, el impacto empresarial. OWASP Top 10
Por qué importa la seguridad de aplicaciones en 2026
El desarrollo de software ha cambiado radicalmente.
Las aplicaciones se construyen más rápido, los entornos de desarrollo están más conectados, las cadenas de suministro de software son más grandes y el desarrollo asistido por IA puede generar grandes cantidades de código en minutos.
Por ello, los equipos de seguridad protegen más código, dependencias, servicios, API, entornos en la nube y versiones de lo que los procesos de revisión tradicionales estaban diseñados para gestionar.
Tres avances son especialmente importantes.
1. La explotación de vulnerabilidades se está convirtiendo en una vía de entrada principal
El DBIR 2026 de Verizon informa de que la explotación de vulnerabilidades ha superado a las credenciales robadas como principal vía de entrada de las brechas en su conjunto de datos. Verizon
Eso cambia la economía de la gestión de vulnerabilidades.
Una lista pendiente con miles de hallazgos ya no es solo un problema de cumplimiento. Entre esos hallazgos puede estar la ruta de ataque que permite a un atacante acceder a infraestructura o datos sensibles.
El desafío es cada vez más:
¿Qué vulnerabilidad puede explotarse realmente, mediante qué ruta y con qué impacto?
Es una pregunta muy distinta de:
¿Cuántas vulnerabilidades encontró el escáner?
2. La cadena de suministro de software ya forma parte de AppSec
Los desarrolladores modernos rara vez escriben una aplicación completamente desde cero.
Las aplicaciones dependen de:
- npm, PyPI, Maven, NuGet y otros ecosistemas de paquetes
- imágenes base de contenedores
- GitHub Actions y componentes CI/CD
- módulos de infraestructura
- SDK
- API
- servicios de terceros
- entornos de compilación
- repositorios de artefactos
Por eso el OWASP Top 10
introdujo Software Supply Chain Failures como A03.OWASP amplió expresamente la antigua categoría de componentes vulnerables para incluir compromisos en dependencias, sistemas de compilación e infraestructura de distribución de software. OWASP Top 10
Por tanto, analizar el código fuente propio es necesario, pero insuficiente.
3. La seguridad pasa de una práctica opcional a una responsabilidad de producto
Los principios de seguridad por diseño atribuyen cada vez más responsabilidad a los productores de software, en lugar de esperar que los clientes compensen los productos inseguros.
Las directrices Secure by Design de CISA destacan que los fabricantes de tecnología deben asumir la responsabilidad por los resultados de seguridad de los clientes e integrar la seguridad en el diseño del producto, en lugar de tratarla como un complemento opcional. CISA
Europa va más allá mediante la regulación.
La Ley de Ciberresiliencia exige que los productos con elementos digitales se diseñen, actualicen y mantengan teniendo en cuenta requisitos de ciberseguridad. Sus obligaciones de notificación de vulnerabilidades e incidentes graves comenzaron a aplicarse el 11 de septiembre de 2026, mientras que las obligaciones más amplias serán plenamente aplicables en diciembre de 2027. Comisión Europea
Para muchas organizaciones de software, AppSec está pasando a formar parte de la gobernanza del producto.
Seguridad de aplicaciones frente a ciberseguridad
La seguridad de aplicaciones forma parte de la ciberseguridad, pero ambos términos no son intercambiables.
| Ciberseguridad | Seguridad de aplicaciones |
|---|---|
| Protege organizaciones, sistemas, infraestructura, redes y datos | Se centra específicamente en las aplicaciones de software |
| Incluye seguridad de endpoints, identidades, redes, nube y operaciones | Incluye diseño seguro, código, dependencias, API y comportamiento de las aplicaciones |
| Suele detectar o prevenir ataques en el nivel de infraestructura | Intenta eliminar o mitigar debilidades dentro de la propia aplicación |
| Ejemplos: EDR, SIEM, firewalls, IAM | Ejemplos: SAST, DAST, SCA, pruebas de penetración |
Consideremos una vulnerabilidad de inyección SQL.
Un firewall de aplicaciones web puede detectar o bloquear algunos intentos de explotarla.
Eso es protección de ciberseguridad.
Corregir la consulta insegura a la base de datos en el código fuente de la aplicación elimina la debilidad subyacente.
Eso es seguridad de aplicaciones.
Los programas de seguridad sólidos usan ambas.
Seguridad de aplicaciones frente a DevSecOps
AppSec describe la disciplina de seguridad.
DevSecOps describe un modelo operativo para integrar la seguridad en la entrega de software.
DevSecOps busca hacer de la seguridad parte de los flujos de desarrollo y operaciones, en lugar de una puerta de control independiente al final del desarrollo.
Normalmente significa que las comprobaciones de seguridad forman parte de:
Código → Pull Request → Compilación → Pruebas → Despliegue → Supervisión
Por ejemplo:
El desarrollador confirma código
        ↓
Escaneo de secretos
        ↓
SAST
        ↓
Comprobación de dependencias / SCA
        ↓
Compilación
        ↓
DAST o pruebas de API
        ↓
Validación de seguridad
        ↓
Despliegue
        ↓
Supervisión en tiempo de ejecución
DevSecOps ayuda así a poner AppSec en práctica a escala. Para profundizar en métodos de prueba complementarios, consulta SAST frente a DAST: diferencias y por qué usar ambos.
¿Qué protege la seguridad de aplicaciones?
La seguridad de aplicaciones abarca mucho más que el código fuente de una aplicación.
Un programa AppSec moderno puede proteger las siguientes capas.
Código fuente
Debilidades de seguridad introducidas directamente por la lógica de la aplicación.
Algunos ejemplos son:
- inyección
- deserialización insegura
- gestión insegura de archivos
- lógica de autenticación débil
- comprobaciones incorrectas de autorización
- secretos incrustados en el código
Dependencias de código abierto
Las bibliotecas de terceros pueden introducir vulnerabilidades incluso cuando el código propio de una organización es seguro.
API
Las API introducen riesgos relacionados con autenticación, autorización, acceso a objetos, límites de solicitudes, datos sensibles y lógica de negocio.
OWASP mantiene un API Security Top 10 independiente porque muchos riesgos de API requieren pruebas especializadas. OWASP API Security Top 10
Autenticación y autorización
La seguridad de aplicaciones controla quién puede acceder a la aplicación y qué pueden hacer los usuarios autenticados.
Secretos
Las claves API, tokens de acceso, contraseñas, claves privadas y credenciales de nube pueden incorporarse accidentalmente al control de versiones o a artefactos de la aplicación.
Cadena de suministro de software
AppSec incluye cada vez más la protección de pipelines de compilación, dependencias, artefactos, flujos CI/CD e integridad de paquetes.
Configuración de la aplicación
Una aplicación segura puede volverse vulnerable por una configuración insegura.
Por ejemplo:
- modo de depuración habilitado en producción
- servicios innecesarios
- políticas CORS permisivas
- interfaces de administración expuestas
- permisos inseguros en la nube
- credenciales predeterminadas
Lógica de negocio
Algunas vulnerabilidades no se identifican buscando una línea de código obviamente peligrosa.
Por ejemplo:
- eludir la lógica de pago
- manipular flujos de descuentos
- abusar de la recuperación de cuentas
- eludir límites de transacciones
- modificar recursos de otro usuario
- explotar condiciones de carrera
A menudo requieren comprender cómo se comporta la aplicación como sistema.
El OWASP Top 10 en 2026
La edición publicada actual es el OWASP Top 10
, lo que lo convierte en uno de los principales puntos de referencia para los equipos AppSec en 2026. OWASP Foundation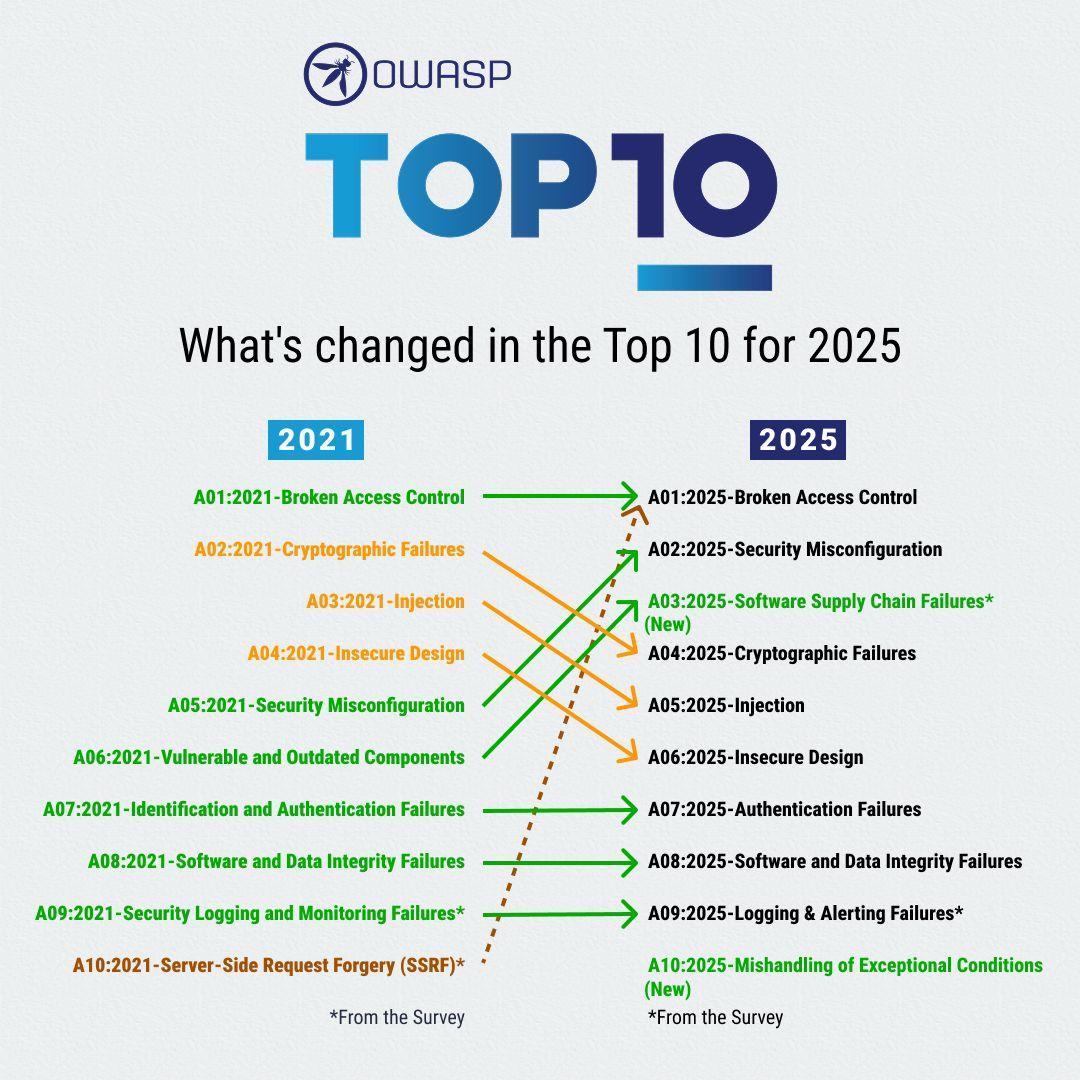
La imagen proporcionada compara las categorías del OWASP Top 10 de 2021 y 2025.
Las categorías son:
| Puesto | OWASP Top 10 |
|---|---|
| A01 | Control de acceso defectuoso |
| A02 | Configuración incorrecta de seguridad |
| A03 | Fallos de la cadena de suministro de software |
| A04 | Fallos criptográficos |
| A05 | Inyección |
| A06 | Diseño inseguro |
| A07 | Fallos de autenticación |
| A08 | Fallos de integridad del software o de los datos |
| A09 | Fallos de registro y alertas de seguridad |
| A10 | Gestión incorrecta de condiciones excepcionales |
Dos cambios resultan especialmente reveladores.
La configuración incorrecta de seguridad ahora ocupa el puesto 2
La infraestructura en la nube, los contenedores, las integraciones SaaS, Kubernetes, la infraestructura como código y los entornos complejos de despliegue hacen que la configuración importe cada vez más.
Una aplicación puede no contener ninguna vulnerabilidad evidente en el código fuente y aun así exponer funciones sensibles por su configuración.
Los fallos de la cadena de suministro de software ahora ocupan el puesto 3
Esta categoría refleja un cambio importante en la forma de construir software.
La superficie de ataque ya no termina en el repositorio de la organización.
Se extiende a dependencias, entornos de compilación, paquetes e infraestructura de distribución.
El OWASP Top 10 no es un programa AppSec
Esta distinción es importante.
El OWASP Top 10 es un documento de concienciación, no un estándar completo de seguridad de aplicaciones.
El propio OWASP advierte que cubrir el Top 10 no equivale a una seguridad de aplicaciones integral. Recomienda el Application Security Verification Standard (ASVS) cuando las organizaciones necesitan requisitos más completos y comprobables. GitHub
La última versión estable de ASVS es la 5.0.0. OWASP Foundation
Esto significa que las organizaciones deberían desconfiar de afirmaciones como:
«Nuestro escáner ofrece una cobertura del 100 % del OWASP Top 10».
Algunas categorías implican arquitectura, diseño y lógica de negocio que un único escáner automatizado no puede evaluar por completo.
AppSec requiere varias capas de evidencias.
Cómo funciona la seguridad de aplicaciones
La seguridad de aplicaciones moderna normalmente sigue el ciclo de vida del software.
1. Requisitos y planificación de seguridad
La seguridad debe comenzar antes de que exista código.
Los equipos identifican:
- datos sensibles
- requisitos regulatorios
- activos críticos
- límites de confianza
- requisitos de autenticación
- requisitos de autorización
- capacidades esperadas de los atacantes
- resultados empresariales inaceptables
Esto determina el nivel de garantía de seguridad que realmente necesita la aplicación.
Un sitio público de marketing y una plataforma bancaria en línea no deberían recibir un tratamiento de seguridad idéntico.
2. Arquitectura segura y modelado de amenazas
El modelado de amenazas pregunta cómo podría atacarse el sistema antes de completar su implementación.
Los equipos analizan:
- límites de confianza
- flujos de datos
- servicios externos
- API
- operaciones privilegiadas
- mecanismos de autenticación
- interfaces de administración
- condiciones de fallo
El objetivo es identificar debilidades que los escáneres quizá nunca descubran.
Por ejemplo, una herramienta de seguridad puede confirmar que un endpoint de pago no contiene vulnerabilidades de inyección SQL.
Pero quizá solo el análisis de arquitectura o de lógica de negocio revele que los usuarios pueden enviar cantidades negativas y recibir crédito.
3. Desarrollo seguro
Los desarrolladores implementan controles de seguridad al escribir código.
Las prácticas habituales incluyen:
- estándares de programación segura
- validación de entradas
- consultas parametrizadas a bases de datos
- aplicación de la autorización
- gestión segura de sesiones
- criptografía robusta
- gestión segura de errores
- gestión de secretos
- revisión entre pares
Las herramientas de seguridad también pueden proporcionar comentarios directamente en repositorios y flujos de trabajo del IDE.
4. Pruebas automatizadas de seguridad de aplicaciones
El análisis automatizado permite a los equipos detectar continuamente grandes clases de problemas.
Suele incluir SAST, SCA, escaneo de secretos, análisis IaC, pruebas de API y DAST.
Veremos cada método a continuación.
5. Validación de exploits y pruebas de penetración
Encontrar una debilidad y demostrar que puede explotarse son cosas distintas.
Consideremos dos vulnerabilidades con puntuaciones CVSS idénticas.
Una podría existir en código inalcanzable.
La otra podría exponer un endpoint accesible desde Internet que lleva directamente a datos sensibles de clientes.
Su riesgo práctico es radicalmente diferente.
Aquí las pruebas de penetración, el análisis de rutas de ataque y las pruebas autónomas de seguridad modernas pueden aportar contexto importante.
6. Corrección
Los hallazgos de seguridad deben llegar a los desarrolladores capaces de corregirlos.
Una corrección eficaz requiere:
- evidencias
- ubicación vulnerable
- contexto del ataque
- gravedad
- impacto empresarial
- corrección recomendada
- validación posterior a la corrección
Un escáner que produce miles de alertas sin ayudar a los desarrolladores a determinar qué importa puede aumentar la carga de seguridad sin reducir proporcionalmente el riesgo.
7. Supervisión continua
Las aplicaciones cambian continuamente.
También lo hace su superficie de ataque.
Los nuevos commits, dependencias, cambios de infraestructura y divulgaciones pueden volver vulnerables aplicaciones antes seguras.
Por tanto, AppSec continúa después del despliegue.
Tipos de pruebas de seguridad de aplicaciones
Ningún método de prueba puede identificar todos los problemas de seguridad de aplicaciones.
Los programas sólidos combinan técnicas complementarias.
SAST: Static Application Security Testing
SAST analiza código fuente o artefactos compilados sin ejecutar la aplicación.
Resulta útil para detectar problemas como:
- patrones de inyección
- API inseguras
- uso débil de criptografía
- problemas de flujo de datos
- errores de programación
Ventajas
- puede ejecutarse pronto
- trabaja directamente sobre el código
- es fácil de integrar en CI/CD
- puede identificar la ubicación vulnerable en el código fuente
Limitaciones
El análisis estático puede producir falsos positivos y tener dificultades para comprender el contexto de ejecución o una lógica de negocio compleja.
DAST: Dynamic Application Security Testing
DAST analiza una aplicación en ejecución desde el exterior.
En lugar de leer el código fuente, interactúa con la aplicación de forma similar a un usuario externo o un atacante.
DAST puede ayudar a detectar:
- vulnerabilidades de inyección
- configuración incorrecta del servidor
- problemas de autenticación
- endpoints expuestos
- debilidades de seguridad en tiempo de ejecución
Ventajas
Observa el comportamiento real de la aplicación.
Limitaciones
Normalmente tiene menos visibilidad del código exacto responsable de la vulnerabilidad.
SCA: Software Composition Analysis
Software Composition Analysis identifica dependencias de terceros y vulnerabilidades conocidas asociadas.
Puede responder preguntas como:
- ¿Qué paquetes de código abierto usamos?
- ¿Hay versiones vulnerables?
- ¿Qué aplicaciones las contienen?
- ¿Son aceptables las licencias?
- ¿Existe una versión corregida?
SCA ha cobrado especial importancia a medida que aumenta el riesgo de la cadena de suministro de software.
Escaneo de secretos
Los escáneres de secretos buscan credenciales en repositorios y entornos de desarrollo, como:
- claves API
- claves privadas
- contraseñas de bases de datos
- credenciales de nube
- tokens de acceso
Los secretos requieren una respuesta distinta de la de las vulnerabilidades normales.
Si una credencial de producción se ha filtrado a un repositorio público, eliminar la cadena en un commit posterior puede no ser suficiente.
A menudo es necesario revocar o rotar la credencial.
Pruebas de seguridad de API
Las pruebas de API examinan directamente las interfaces de las aplicaciones.
Las áreas importantes incluyen:
- Broken Object Level Authorization
- autenticación
- autorización a nivel de función
- consumo de recursos
- gestión del inventario
- consumo inseguro de API de terceros
OWASP mantiene un proyecto específico de seguridad de API porque sus vulnerabilidades pueden diferir considerablemente de las vulnerabilidades web tradicionales basadas en navegadores. OWASP API Security Top 10
Seguridad de infraestructura como código
Las aplicaciones modernas definen cada vez más su infraestructura mediante archivos como:
- Terraform
- manifiestos Kubernetes
- CloudFormation
- Dockerfiles
Las pruebas de seguridad pueden identificar problemas de configuración antes de desplegar la infraestructura.
Por ejemplo:
- almacenamiento público
- políticas IAM demasiado permisivas
- contenedores que se ejecutan como root
- puertos expuestos
- falta de cifrado
- reglas de red inseguras
Pruebas de penetración
Las pruebas de penetración intentan explotar activamente las debilidades.
Las pruebas deben estar autorizadas y limitarse a los objetivos, cuentas, acciones y condiciones de parada acordados.
Su principal ventaja son las evidencias.
En lugar de informar:
«Este endpoint podría ser vulnerable».
Un pentest puede demostrar:
«Un atacante no autenticado puede explotar este endpoint para recuperar registros de otro cliente».
Esa diferencia mejora radicalmente la priorización.
El pentesting tradicional sigue siendo valioso, especialmente para lógica compleja y sistemas de alto riesgo, pero puede ser caro y difícil de realizar continuamente.
Esta es una razón por la que el pentesting automatizado y asistido por IA está cobrando relevancia.
¿Qué es el pentesting con IA?
El pentesting con IA usa modelos de IA para asistir en partes del proceso de pruebas de penetración.
Según el sistema, la IA puede ayudar a:
- analizar aplicaciones
- seleccionar técnicas de ataque
- generar payloads
- interpretar respuestas
- descubrir rutas de ataque
- razonar sobre varios hallazgos
- reducir trabajo manual repetitivo
Sin embargo, añadir un LLM a un escáner de vulnerabilidades no crea automáticamente un pentester autónomo.
La pregunta más importante es si el sistema puede ejecutar y validar hipótesis de seguridad contra la aplicación.
Del escaneo con IA al AI Swarm Pentesting
Una dirección emergente es el uso de múltiples agentes especializados en lugar de un único agente de IA secuencial.
En un enfoque basado en enjambres, distintos agentes pueden investigar distintas partes de la superficie de ataque o realizar tareas especializadas de seguridad mientras comparten evidencias.
Conceptualmente:
                    Aplicación
                        │
           Mapa de superficie de ataque
                        │
        ┌───────────────┼───────────────┐
        ↓               ↓               ↓
 Agente de        Agente de       Agente de
 autenticación    inyección       lógica API
        │               │               │
        └───────────────┼───────────────┘
                        ↓
              Correlación de evidencias
                        ↓
               Hallazgos validados
Este enfoque puede ofrecer una exploración más amplia y una validación más rápida que un flujo con un solo agente.
El resultado importante no debería ser solamente una etiqueta de vulnerabilidad.
Debería ser una prueba.
Detección frente a explotabilidad
Este es uno de los conceptos más importantes de AppSec moderno.
Supongamos que una organización tiene 12.000 hallazgos de seguridad.
Los sistemas tradicionales los priorizan principalmente mediante:
- CVSS
- tipo de vulnerabilidad
- versión del paquete
- gravedad del escáner
Pero gravedad no es lo mismo que explotabilidad.
Un modelo de priorización mejor considera:
Riesgo =
Gravedad técnica
× Alcanzabilidad
× Exposición
× Explotabilidad
× Importancia del activo
× Impacto empresarial
Esta multiplicación es una heurística ilustrativa de priorización, no una ecuación de puntuación validada. Los factores necesitan definiciones y calibración específicas de cada organización; no deben multiplicarse mecánicamente ni tratarse como una puntuación oficial de riesgo.
La fórmula exacta variará entre organizaciones.
El principio no cambia.
Una vulnerabilidad teóricamente grave pero inalcanzable puede merecer menos atención inmediata que una vulnerabilidad de gravedad media que proporciona al atacante una ruta directa a datos críticos.
Por eso AppSec moderno se está convirtiendo cada vez más en una disciplina basada en evidencias.
¿Qué es Proof-Driven AppSec?
Proof-Driven AppSec prioriza hallazgos utilizando evidencias que muestran cómo se manifiesta o puede explotarse una vulnerabilidad.
En lugar de informar simplemente:
Posible control de acceso defectuoso.
El sistema de seguridad intenta establecer:
El usuario A puede solicitar
/api/account/8421y recuperar datos del usuario B.
Las evidencias pueden incluir:
- solicitudes HTTP
- respuestas HTTP
- payloads
- parámetros afectados
- rutas de código vulnerables
- secuencias de explotación
- capturas de pantalla
- comportamiento en tiempo de ejecución
Esto da a los equipos de seguridad y a los desarrolladores algo concreto que investigar.
También ayuda a reducir uno de los mayores problemas operativos de AppSec: la fatiga de alertas.
GitHub ha destacado igualmente que las herramientas de seguridad que generan muchas alertas no accionables pueden fatigar a los desarrolladores y hacer menos eficaz la corrección. The GitHub Blog
El stack moderno de seguridad de aplicaciones
Un programa AppSec maduro suele combinar varias capas de seguridad.
| Capa | Pregunta principal |
|---|---|
| Modelado de amenazas | ¿Qué podría salir mal? |
| SAST | ¿Hay código inseguro? |
| SCA | ¿Hay dependencias vulnerables? |
| Escaneo de secretos | ¿Se han filtrado credenciales? |
| Análisis IaC | ¿La infraestructura está configurada de forma insegura? |
| DAST | ¿La aplicación en ejecución expone debilidades? |
| Seguridad de API | ¿Pueden abusarse las API? |
| Pentesting | ¿Pueden explotarse realmente las debilidades? |
| Supervisión en tiempo de ejecución | ¿Está siendo atacada la aplicación desplegada? |
| Corrección | ¿Pueden los desarrolladores corregir y verificar el problema? |
El objetivo no debería ser acumular herramientas.
El objetivo es establecer cobertura de seguridad con evidencias accionables.
Shift Left no es suficiente
Durante años, el consejo dominante de AppSec fue:
Desplazar la seguridad a la izquierda.
Es decir, probar antes.
Eso sigue siendo útil.
Encontrar un error de programación antes de producción suele ser más barato que corregirlo después del despliegue.
Pero AppSec moderno también necesita desplazarse a la derecha.
¿Por qué?
Porque muchas vulnerabilidades solo adquieren relevancia cuando el código interactúa con:
- infraestructura real
- sistemas de autenticación
- configuración del despliegue
- API externas
- flujos de datos similares a producción
- permisos de ejecución
Por tanto, el mejor modelo es:
Proteger continuamente.
PLANIFICAR
 ↓
DISEÑAR
 ↓
PROGRAMAR
 ↓
COMPILAR
 ↓
PROBAR
 ↓
DESPLEGAR
 ↓
OPERAR
 ↺
Esto se alinea con el concepto del Secure Software Development Framework de NIST: las prácticas de seguridad deben integrarse durante todo el ciclo de desarrollo de software, en lugar de añadirse como un proceso separado en la etapa final. NIST Computer Security Resource Center
Seguridad de aplicaciones y código generado por IA
Los asistentes de programación con IA han cambiado la rapidez con la que se produce software.
Ahora un desarrollador puede generar:
- sistemas de autenticación
- API REST
- consultas a bases de datos
- archivos de infraestructura
- aplicaciones frontend
- servicios backend
en una fracción del tiempo que antes necesitaba.
Pero generar código más rápido no produce automáticamente una validación de seguridad más rápida.
Esto crea un nuevo desequilibrio:
Velocidad de generación de código
        ↑↑↑

Capacidad de revisión de seguridad
        ↑
Si aumenta la producción de desarrollo mientras la revisión de seguridad sigue siendo manual, la seguridad se convierte en un cuello de botella.
La solución no puede ser simplemente pedir a los desarrolladores que reduzcan su velocidad.
Las pruebas de seguridad también deben ser más automatizadas, contextuales y escalables.
Por tanto, el auge del desarrollo asistido por IA aumenta la importancia de AppSec automatizado en lugar de reducirla.
Buenas prácticas de seguridad de aplicaciones para 2026
Las organizaciones no necesitan implementar todos los controles de seguridad simultáneamente.
Un enfoque basado en riesgos funciona mejor.
Las siguientes prácticas proporcionan una base sólida.
1. Conoce qué aplicaciones tienes
No puedes proteger una superficie de ataque desconocida.
Mantén un inventario de:
- aplicaciones
- repositorios
- API
- dependencias
- sistemas accesibles desde Internet
- responsables
- criticidad
Las directrices modernas de AppSec de OWASP recomiendan expresamente un enfoque de cartera de aplicaciones basado en riesgos. OWASP Top 10
2. Define una base de seguridad
Establece requisitos mínimos de:
- autenticación
- autorización
- cifrado
- secretos
- dependencias
- registro
- gestión de errores
- revisión de código
- pruebas de seguridad
Para una verificación más profunda, OWASP recomienda ASVS en lugar de depender exclusivamente del Top 10. OWASP Top 10
3. Integra la seguridad en los flujos de los desarrolladores
Las comprobaciones de seguridad deben realizarse donde los desarrolladores ya trabajan.
Prioriza integraciones con:
- control de versiones
- pull requests
- CI/CD
- seguimiento de incidencias
- flujos del IDE
El objetivo es reducir los cambios de contexto.
4. Analiza las dependencias continuamente
Una dependencia segura hoy puede ser vulnerable mañana.
Por tanto, Software Composition Analysis debe continuar después del lanzamiento.
5. Protege el pipeline de compilación
La seguridad del repositorio no basta.
Protege:
- credenciales CI/CD
- registros de paquetes
- ejecutores de compilación
- claves de firma
- pipelines de despliegue
- repositorios de artefactos
La importancia de los fallos de la cadena de suministro en el OWASP Top 10
hace que esto sea cada vez más necesario. OWASP Top 106. Prueba las aplicaciones desde dentro y desde fuera
El análisis del código fuente y las pruebas en ejecución revelan distintas clases de problemas.
Utiliza métodos complementarios.
Por ejemplo:
SAST → entiende el código

DAST → entiende el comportamiento en ejecución

SCA → entiende las dependencias

Pentesting → entiende la explotación

Modelado de amenazas → entiende el diseño
7. Prioriza la explotabilidad, no el volumen del escáner
No midas el éxito de AppSec por el número de hallazgos generados.
Más hallazgos no significan necesariamente más seguridad.
Prioriza utilizando contexto como:
- exposición a Internet
- código alcanzable
- requisitos de autenticación
- ruta de explotación disponible
- datos sensibles
- importancia del activo
8. Da evidencias a los desarrolladores
Idealmente, un desarrollador debería comprender:
- qué es vulnerable
- dónde está el problema
- cómo puede explotarse
- qué impacto crea
- cómo corregirlo
- cómo confirmar la corrección
Esto reduce los intercambios entre los equipos de desarrollo y seguridad.
9. Vuelve a probar después de corregir
Un ticket cerrado no demuestra que una vulnerabilidad esté corregida.
Las correcciones de seguridad deben validarse.
10. Mide la reducción del riesgo
Algunas métricas AppSec útiles son:
- tiempo medio de corrección
- vulnerabilidades críticas que llegan a producción
- hallazgos explotables
- tasa de recurrencia
- cobertura de aplicaciones
- tasa de corrección
- tiempo desde la introducción hasta la detección
Evita métricas superficiales, como el número total de escaneos realizados.
Cómo crear un programa de seguridad de aplicaciones
Una hoja de ruta práctica de AppSec puede implementarse por etapas.
Etapa 1: Visibilidad
Identifica:
- aplicaciones
- repositorios
- API
- responsables
- exposición a Internet
- sistemas críticos
Etapa 2: Pruebas básicas
Implementa:
- SAST
- SCA
- escaneo de secretos
- comprobaciones de infraestructura
Etapa 3: Integración con el desarrollo
Integra la seguridad en:
- pull requests
- pipelines CI/CD
- gestión de tickets
- flujos de los desarrolladores
Etapa 4: Validación en ejecución
Añade:
- DAST
- pruebas de API
- pruebas de penetración
- validación de exploits
Etapa 5: Priorización basada en riesgos
Correlaciona hallazgos mediante:
- explotabilidad
- contexto de la aplicación
- exposición
- criticidad empresarial
Etapa 6: Mejora continua
Mide el programa con un modelo de madurez establecido.
OWASP SAMM ofrece un marco basado en riesgos, diseñado específicamente para ayudar a las organizaciones a evaluar y mejorar la madurez de la seguridad de software. OWASP Foundation
Estándares y marcos de seguridad de aplicaciones
Varios marcos son especialmente relevantes.
OWASP Top 10
Adecuado para:
- concienciación
- formación
- categorías habituales de riesgo
Debe tratarse como un punto de partida, no como un estándar completo de verificación.
OWASP ASVS
Adecuado para:
- requisitos de seguridad de aplicaciones
- verificación técnica
- estándares de desarrollo seguro
- requisitos de pruebas
La última versión estable es ASVS 5.0.0. OWASP Foundation
OWASP SAMM
Adecuado para:
- medir la madurez del programa AppSec
- establecer hojas de ruta de mejora
- gobernanza organizativa
NIST Secure Software Development Framework
NIST SSDF proporciona prácticas de desarrollo seguro diseñadas para integrarse en los ciclos de desarrollo de software existentes.
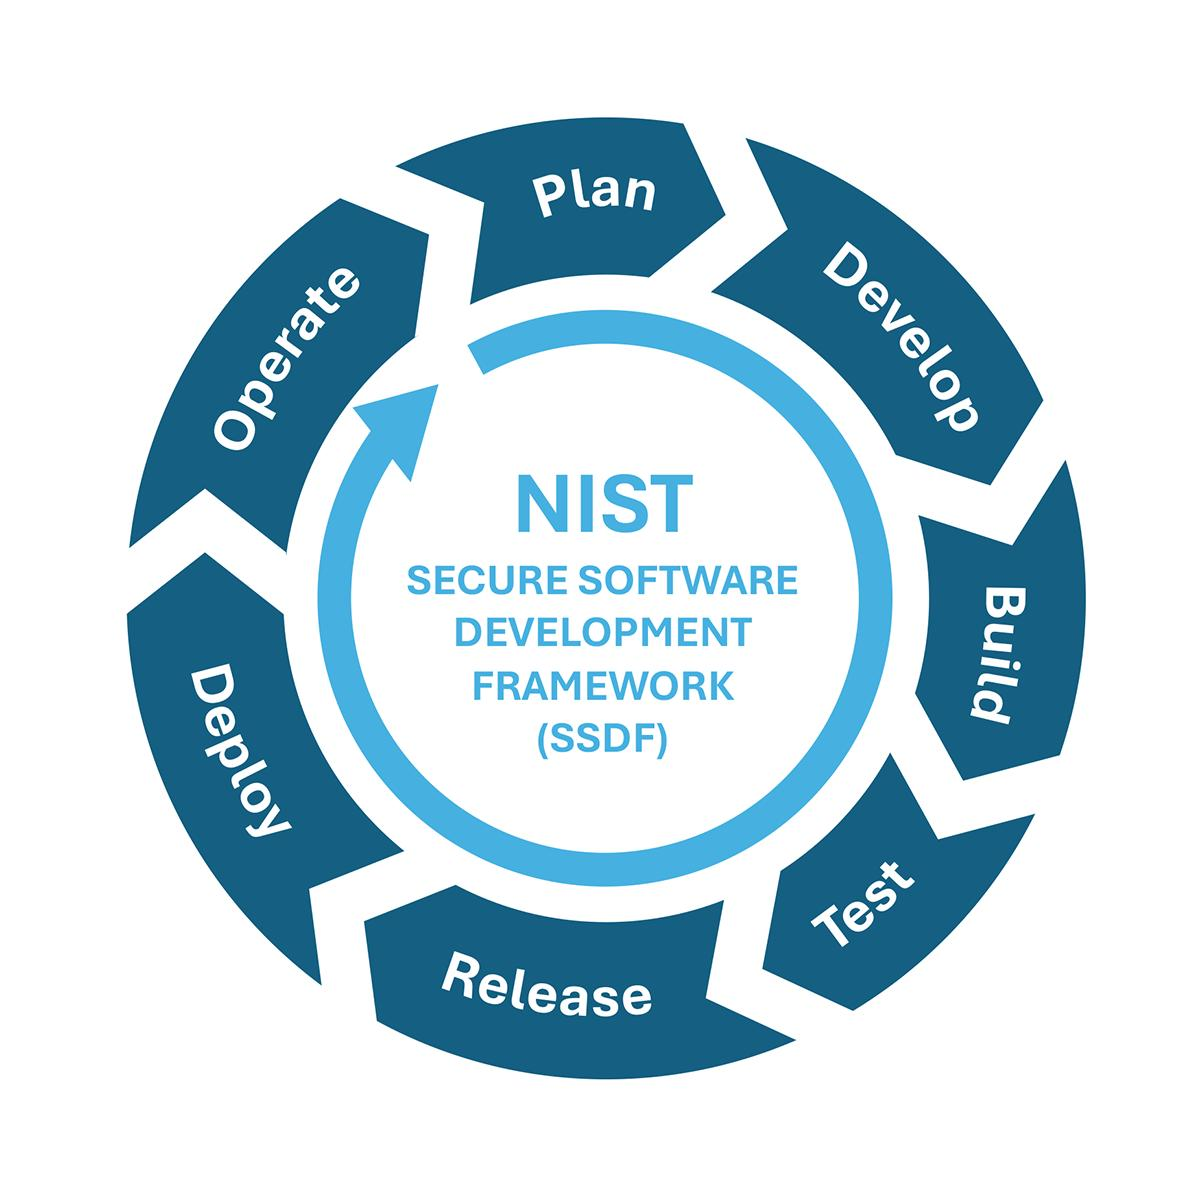
Ilustración conceptual de la seguridad durante el ciclo de vida del software. Estas etapas no son los cuatro grupos oficiales de prácticas del SSDF: Prepare the Organization, Protect the Software, Produce Well-Secured Software y Respond to Vulnerabilities.
La versión final actual de SSDF sigue siendo la 1.1, mientras que NIST publicó un borrador de la versión 1.2 en diciembre de 2025 con propuestas de prácticas y ejemplos actualizados. NIST Computer Security Resource Center
La distinción es importante: SSDF 1.2 todavía no es el reemplazo final de 1.1.
Seguridad de aplicaciones en la UE: Ley de Ciberresiliencia
Para las empresas que distribuyen software o productos con elementos digitales sujetos a la normativa en la Unión Europea, AppSec se cruza cada vez más con obligaciones regulatorias.
La Ley de Ciberresiliencia entró en vigor en diciembre de 2024.
Sus requisitos más amplios serán plenamente aplicables el 11 de diciembre de 2027, pero importantes obligaciones de notificación entraron en aplicación el 11 de septiembre de 2026. Comisión Europea
Los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes graves que cumplan los criterios mediante la CRA Single Reporting Platform.
Para las vulnerabilidades explotadas activamente, el proceso incluye una alerta temprana en 24 horas y una notificación más completa en 72 horas, seguidas de requisitos adicionales de notificación. Comisión Europea
Esto hace que capacidades como:
- descubrimiento de vulnerabilidades
- asignación de responsabilidad
- priorización
- investigación
- corrección
- recopilación de evidencias
sean cada vez más importantes tanto para las operaciones como para la gobernanza.
Errores habituales de seguridad de aplicaciones
Muchos programas AppSec fallan por motivos operativos y no porque a la organización le falten herramientas de seguridad.
Error 1: Comprar más escáneres en lugar de mejorar la priorización
Cinco escáneres que producen alertas superpuestas pueden generar más trabajo sin reducir materialmente el riesgo.
Error 2: Tratar CVSS como riesgo empresarial
CVSS proporciona un contexto útil de gravedad técnica.
No sabe si el activo vulnerable contiene los datos más valiosos de tus clientes.
Error 3: Seguridad solo antes del lanzamiento
Las aplicaciones siguen cambiando después del lanzamiento.
Las pruebas de seguridad también deben continuar.
Error 4: Ignorar la lógica de negocio
Los escáneres automatizados son más eficaces al probar patrones reconocibles de vulnerabilidades.
Los atacantes no están limitados por reglas predefinidas.
Error 5: Medir vulnerabilidades en lugar de exposición
La pregunta relevante no es:
«¿Cuántas vulnerabilidades existen?»
Es:
«¿Qué vulnerabilidades crean rutas realistas hacia un impacto material?»
Dónde encaja Plexicus en AppSec moderno
La seguridad de aplicaciones moderna requiere visibilidad amplia y validación más profunda.
Plexicus aborda esto mediante Proof-Driven AppSec.
En lugar de tratar cada detección como igualmente relevante, el objetivo es proporcionar evidencias más sólidas sobre qué problemas de seguridad pueden convertirse en rutas de ataque realistas.
La plataforma Plexicus combina capacidades como:
Deep Code Analysis
Deep Code Analysis analiza aplicaciones y contexto del código para identificar debilidades de seguridad antes en el desarrollo. Descubre en qué se diferencia del escaneo aislado en nuestra guía de Deep Code Analysis.
AI Swarm Pentest
AI Swarm Pentest utiliza agentes de IA especializados para investigar aplicaciones desde una perspectiva ofensiva e intentar validar rutas de ataque, en lugar de depender exclusivamente de los resultados de escáneres estáticos. Nuestra introducción a AI Swarm Pentest explica el flujo de investigación y verificación independiente.
Corrección
Los hallazgos validados pueden conectarse con el código y el contexto que necesitan los desarrolladores para comprender y resolver el problema.
La idea no es sustituir la arquitectura segura, el modelado de amenazas, la gobernanza ni a los equipos expertos de seguridad.
Es cerrar una de las mayores brechas entre las herramientas AppSec tradicionales:
Detección
    ↓
«Algo podría ser vulnerable».

Validación
    ↓
«Aquí hay evidencias de que puede explotarse».

Corrección
    ↓
«Aquí está el contexto necesario para corregirlo».
Esa transición de alertas a evidencias es cada vez más importante, porque los entornos de aplicaciones crecen más rápido de lo que los equipos de seguridad pueden investigarlos manualmente.
El futuro de la seguridad de aplicaciones
La seguridad de aplicaciones avanza hacia una mayor automatización.
Pero la automatización por sí sola no es el destino.
La evolución más importante es hacia la validación autónoma.
AppSec tradicional suele funcionar así:
Escanear
 ↓
Generar hallazgos
 ↓
Revisión del analista de seguridad
 ↓
Investigación del desarrollador
 ↓
Validación del pentester
 ↓
Corrección del desarrollador
 ↓
Repetir pruebas
El proceso contiene múltiples transferencias manuales.
Las futuras plataformas AppSec intentarán cada vez más comprimir este flujo:
Descubrir
 ↓
Razonar
 ↓
Intentar
 ↓
Validar
 ↓
Priorizar
 ↓
Corregir
 ↓
Repetir pruebas
La experiencia humana sigue siendo importante.
Pero las personas podrán centrarse más en decisiones, arquitectura y riesgos de alto impacto, en lugar de clasificar manualmente cada alerta del escáner.
Preguntas frecuentes
¿Qué es la seguridad de aplicaciones?
La seguridad de aplicaciones, o AppSec, es la práctica de proteger las aplicaciones de software frente a vulnerabilidades y ataques durante todo su ciclo de vida mediante diseño seguro, desarrollo seguro, pruebas de seguridad, gestión de vulnerabilidades y supervisión continua.
¿Cuál es un ejemplo de seguridad de aplicaciones?
Algunos ejemplos son analizar código fuente en busca de vulnerabilidades de inyección, probar una API para detectar autorización defectuosa, identificar dependencias vulnerables, proteger credenciales, realizar pruebas de penetración y corregir debilidades antes de su explotación.
¿Cuál es la diferencia entre AppSec y ciberseguridad?
La ciberseguridad protege la organización en su conjunto, incluidas redes, endpoints, identidades, infraestructura y datos. AppSec se centra específicamente en proteger las aplicaciones de software y sus componentes de soporte.
¿Cuáles son los principales tipos de pruebas de seguridad de aplicaciones?
Las técnicas habituales incluyen SAST, DAST, SCA, escaneo de secretos, pruebas de seguridad de API, análisis de infraestructura como código y pruebas de penetración.
¿Qué es SAST?
Static Application Security Testing analiza el código de una aplicación sin ejecutarla para identificar posibles debilidades de seguridad.
¿Qué es DAST?
Dynamic Application Security Testing evalúa una aplicación en ejecución desde el exterior, enviando solicitudes y analizando su comportamiento.
¿Qué es SCA?
Software Composition Analysis identifica componentes de código abierto, dependencias y vulnerabilidades conocidas utilizados por una aplicación.
¿Las pruebas de penetración forman parte de la seguridad de aplicaciones?
Sí. Las pruebas de penetración complementan los escáneres automatizados al intentar explotar activamente vulnerabilidades y demostrar su impacto real.
¿Basta el OWASP Top 10 para la seguridad de aplicaciones?
No. OWASP describe el Top 10 principalmente como un documento de concienciación. Las organizaciones que necesitan una verificación más profunda deben considerar estándares como OWASP ASVS y prácticas de desarrollo seguro más amplias. GitHub
¿Cuál es el último OWASP Top 10?
En 2026, la última versión publicada es el OWASP Top 10
. OWASP Foundation¿Puede la IA sustituir a los pentesters?
La IA puede automatizar cada vez más partes del reconocimiento, las pruebas, el razonamiento y la validación de exploits, pero la supervisión humana experta sigue siendo valiosa para lógica de negocio compleja, técnicas de ataque nuevas, riesgos de arquitectura y decisiones de alto impacto.
¿Qué es AI Swarm Pentesting?
AI Swarm Pentesting utiliza múltiples agentes de IA especializados que cooperan en tareas de pruebas de seguridad. En lugar de depender de un único escáner o agente, distintos agentes pueden investigar diferentes hipótesis de ataque y correlacionar evidencias.
La seguridad de aplicaciones se está volviendo Proof-Driven
El desafío central de AppSec está cambiando.
Durante años, las organizaciones se centraron en encontrar más vulnerabilidades.
Los entornos modernos de desarrollo han resuelto en gran parte ese problema.
Las herramientas de seguridad ahora pueden generar cantidades enormes de hallazgos.
El problema más difícil es determinar qué hallazgos importan.
En 2026, un programa AppSec eficaz debe combinar diseño seguro, análisis del código, seguridad de la cadena de suministro, pruebas en ejecución, seguridad de API, pruebas de penetración y corrección continua.
Pero el siguiente paso es todavía más importante:
convertir hallazgos de seguridad en evidencias.
Porque los equipos de seguridad no necesitan, en última instancia, más alertas.
Necesitan saber qué pueden hacer realmente los atacantes.
Mira Proof-Driven AppSec en acción
Plexicus combina Deep Code Analysis, AI Swarm Pentest y flujos de corrección para ayudar a los equipos de seguridad y desarrollo a pasar de vulnerabilidades potenciales a evidencias de seguridad validadas.
Explora Plexicus AI Swarm Pentest →
Empieza con una comprobación del repositorio mediante la herramienta SAST gratuita.