Plexicus vs. ARTEX: la misma idea agéntica, al otro lado de la línea
ARTEX y Plexicus usan agentes de IA para probar sistemas. Los atacantes abusan de uno, que solo mantiene el alcance en su configuración. El otro empieza con un alcance por escrito y entrega a tu equipo pruebas y una corrección para revisar.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestLos atacantes ya tienen agentes de IA que hacen pruebas de penetración.
Los defensores, también.
La diferencia no está en la tecnología. Está en el lado de la línea en el que trabajan los agentes, en lo que tienen permitido tocar y en lo que dejan atrás cuando terminan.
ARTEX es un framework de pentest agéntico, de código abierto y dirigido por LLM, que según el FBI han usado diversos actores maliciosos desde al menos agosto de 2026. Plexicus AI Swarm Pentest usa la misma idea, pruebas coordinadas con IA, dentro de un alcance que tu equipo acuerda por escrito. Entrega a tu equipo evidencias verificadas y, con Remediation, una corrección lista para revisión en lugar de accesos robados.
El 13 de noviembre de 2026, el FBI publicó FLASH-20261113-001. Según el documento, algunas intrusiones con ARTEX pasaron del primer objetivo al acceso privilegiado en menos de tres horas, una cifra que el FBI atribuye a Microsoft.
El 16 de noviembre, Google Threat Intelligence Group (GTIG) informó en su AI Threat Tracker de que, por primera vez, había visto a actores de amenazas automatizar por completo el descubrimiento y la explotación de vulnerabilidades, sin una persona en el ciclo.
Esta guía compara los dos enfoques. Explica qué es ARTEX, por qué su velocidad importa a cualquier equipo de seguridad, en qué se diferencia Plexicus punto por punto, dónde tiene límites la comparación y qué puedes hacer esta semana.
¿Qué es ARTEX?
ARTEX es una plataforma autónoma de pruebas de penetración multiagente escrita en Go. Un operador escribe un objetivo en lenguaje natural. Un agente planificador convierte ese objetivo en tareas de ataque, y los agentes trabajadores ejecutan herramientas reales contra el objetivo y escriben lo que encuentran en un grafo compartido.
La herramienta no incluye su propio modelo. Según el FBI, se conecta a proveedores de LLM externos, entre ellos modelos de frontera y modelos de código abierto o de origen chino.
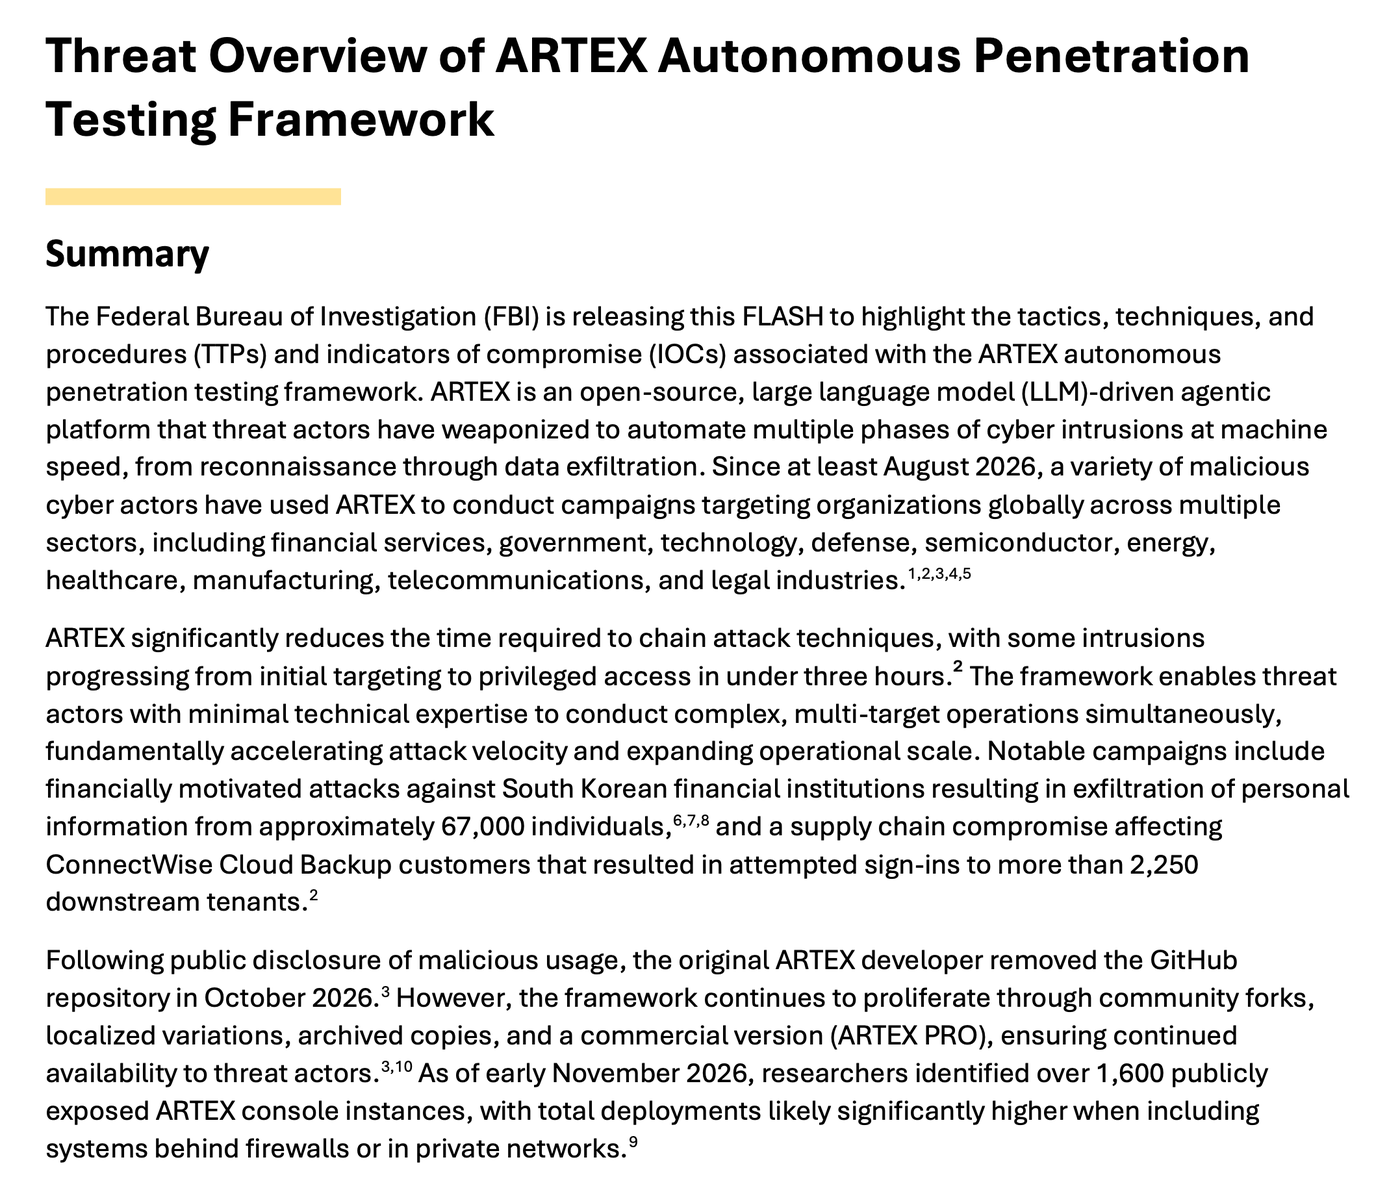
Captura de pantalla: el resumen de la página 1 del FBI FLASH-20261113-001, un documento del Gobierno de EE. UU. marcado como TLP
(se puede compartir sin restricciones), recortado al título y al resumen. Crédito: Federal Bureau of Investigation.El desarrollador, conocido por el alias «Autumn-27», publicó ARTEX en GitHub en julio de 2026 y dijo que estaba pensado para pruebas de seguridad autorizadas. Tras los informes de abuso, el repositorio dejó de estar disponible en octubre de 2026.
Eso no lo frenó. Según el FBI, ARTEX se sigue propagando a través de forks de la comunidad, versiones localizadas, copias archivadas y una versión comercial llamada ARTEX PRO.
En qué destaca ARTEX, según el FBI
El FLASH enumera los riesgos que observa. Tres de ellos son los que más importan a los defensores:
- Velocidad. Los agentes automatizan la enumeración y la explotación, de modo que grupos pequeños pueden llevar a cabo varias campañas de intrusión a la vez.
- Sistemas olvidados. ARTEX es eficaz para encontrar sistemas periféricos que reciben menos atención: portales de socios y proveedores, backends móviles, aplicaciones para empleados, sistemas de apoyo a ventas, servicios heredados e integraciones de terceros.
- Una barrera de entrada más baja. Según el FBI, el framework permite a actores con conocimientos mínimos llevar a cabo operaciones complejas contra varios objetivos.
Para qué se ha usado
El FBI vincula ARTEX con ataques a instituciones financieras de Corea del Sur que expusieron datos personales de unas 67.000 personas, y con un compromiso de la cadena de suministro que afectó a clientes de ConnectWise Cloud Backup y que provocó intentos de inicio de sesión en más de 2.250 tenants posteriores.
Aquí importan dos detalles. La cifra de tenants cuenta intentos de inicio de sesión, no compromisos confirmados. Y, entre las fuentes que cita el FBI, solo el análisis de Zscaler da la cifra de 67.000; CrowdStrike no da ninguna cifra.
Otras organizaciones han descrito actividad al estilo de ARTEX en sus propios entornos. Barracuda escribió que un atacante accedió a unas 10 de sus cuentas en la nube en aproximadamente 44 horas con una clave de nube que había entregado a un proveedor y que nunca retiró. Barracuda afirma que la coincidencia con ARTEX le dice cómo operó el atacante, no quién era.
Por qué ARTEX importa en 2026
ARTEX no inventa ataques nuevos.
Mandiant, en el análisis de GTIG y Mandiant «ARTEX and Friends», lo dice sin rodeos: estas herramientas no cambian en lo fundamental las técnicas que usan los atacantes. Reducen el tiempo necesario para combinarlas.
Ese es todo el problema. Los programas de seguridad se construyen en torno a lo que tarda un ataque.
Los pentests anuales, las ventanas de parcheo mensuales y las colas de alertas dan por hecho que el atacante se mueve a velocidad humana. Cuando el atacante se mueve a velocidad de máquina, los huecos entre esas comprobaciones se convierten en la superficie de ataque.
Los atacantes están cerrando la ventana de parcheo
El tracker de GTIG describe un framework que llama exploit_agent, encontrado en un servidor de staging expuesto. Compara el código antes y después de un parche, identifica posibles fallos, redacta exploits y los ejecuta sin una persona.
Las cifras apuntan en la misma dirección. En su análisis de las tendencias de vulnerabilidades, GTIG contabilizó 127 vulnerabilidades explotadas en 2025 y 141 en los primeros ocho meses de 2026, con 22 zero-days solo en agosto de 2026.
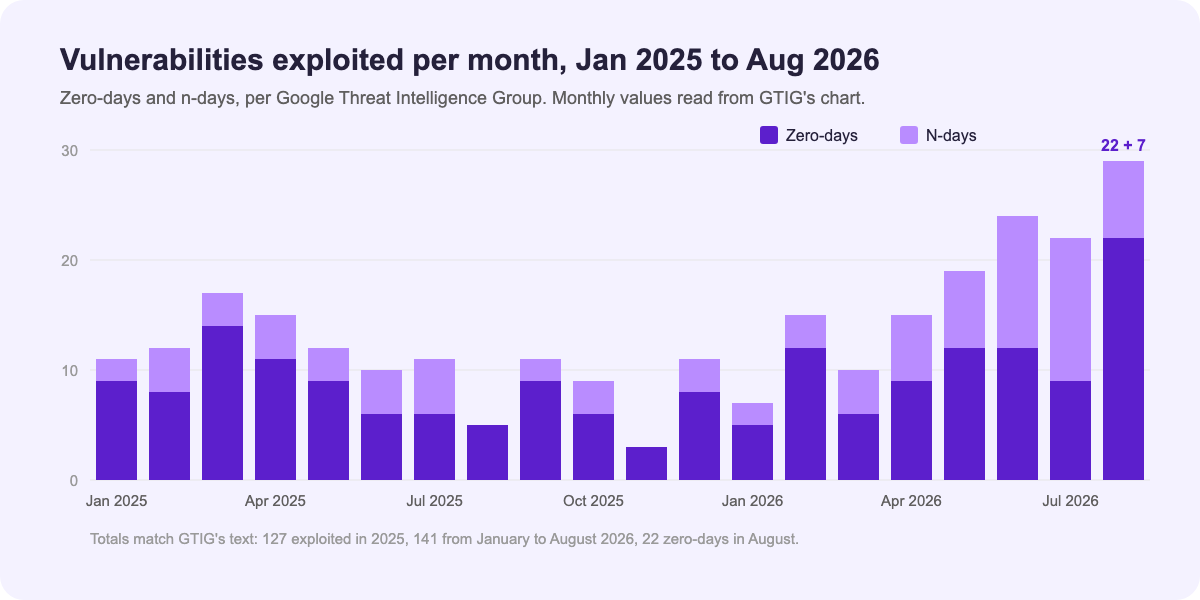
Gráfico original de Plexicus, no una captura del producto. Los valores mensuales se leen en el gráfico de GTIG del 30 de septiembre de 2026; los totales coinciden con el texto de GTIG. Son cifras propias de Google, procedentes de su telemetría.
GTIG apunta a que la mayor parte del crecimiento procede de los n-days, fallos que ya tienen parche. Un parche publicado daba antes días de margen a los defensores. Cuando un agente puede compararlo mucho más rápido que una persona, el parche se convierte en el punto de partida del atacante.
La detección por sí sola no te salva
Los informes traen buenas noticias. GTIG dice que, por ahora, estos frameworks «trade stealth for velocity»: hacen ruido y dejan rastros reconocibles.
La mala noticia está en el mismo análisis. GTIG y Mandiant escriben que detectar el ataque a tiempo sirve de poco para detenerlo si el objetivo se alcanza antes. Barracuda va más allá: a su juicio, detectar y responder ya no puede ser la estrategia principal.
Si no siempre puedes ganar la carrera a un agente una vez que empieza, tienes que encontrar lo que encontraría antes de que empiece.
Ahí es donde entra un agente autorizado.
¿Qué es Plexicus AI Swarm Pentest?
AI Swarm Pentest es un servicio con alcance definido en el que Plexicus valida rutas explotables en tu aplicación, tu API y tu código fuente, dentro de un objetivo y unas reglas de actuación que tu equipo acuerda por escrito antes de empezar.
Funciona en tres fases, tal como las describe la página del producto:
1. Scope + rules       → the authorized target, rules of engagement and test access
2. Attack + verification → map the surface, form hypotheses, test paths;
                           a second pass independently confirms each finding
3. Evidence + handover → verified findings, evidence, a clear priority
                           and a documented handover
El principio que lo sostiene es lo que llamamos Proof-Driven AppSec: no PoC, no finding. En la página del producto se lee: «No reproducible proof, no verified finding.»
Y no termina con un informe. Los hallazgos verificados pueden pasar a Remediation, donde Plexicus prepara un cambio listo para revisión como pull request y tu equipo decide si lo fusiona.
Para conocer todo el funcionamiento, lee nuestra introducción a AI Swarm Pentest.
Plexicus frente a ARTEX, de un vistazo
Los dos usan agentes de IA para probar sistemas. Ahí termina el parecido.
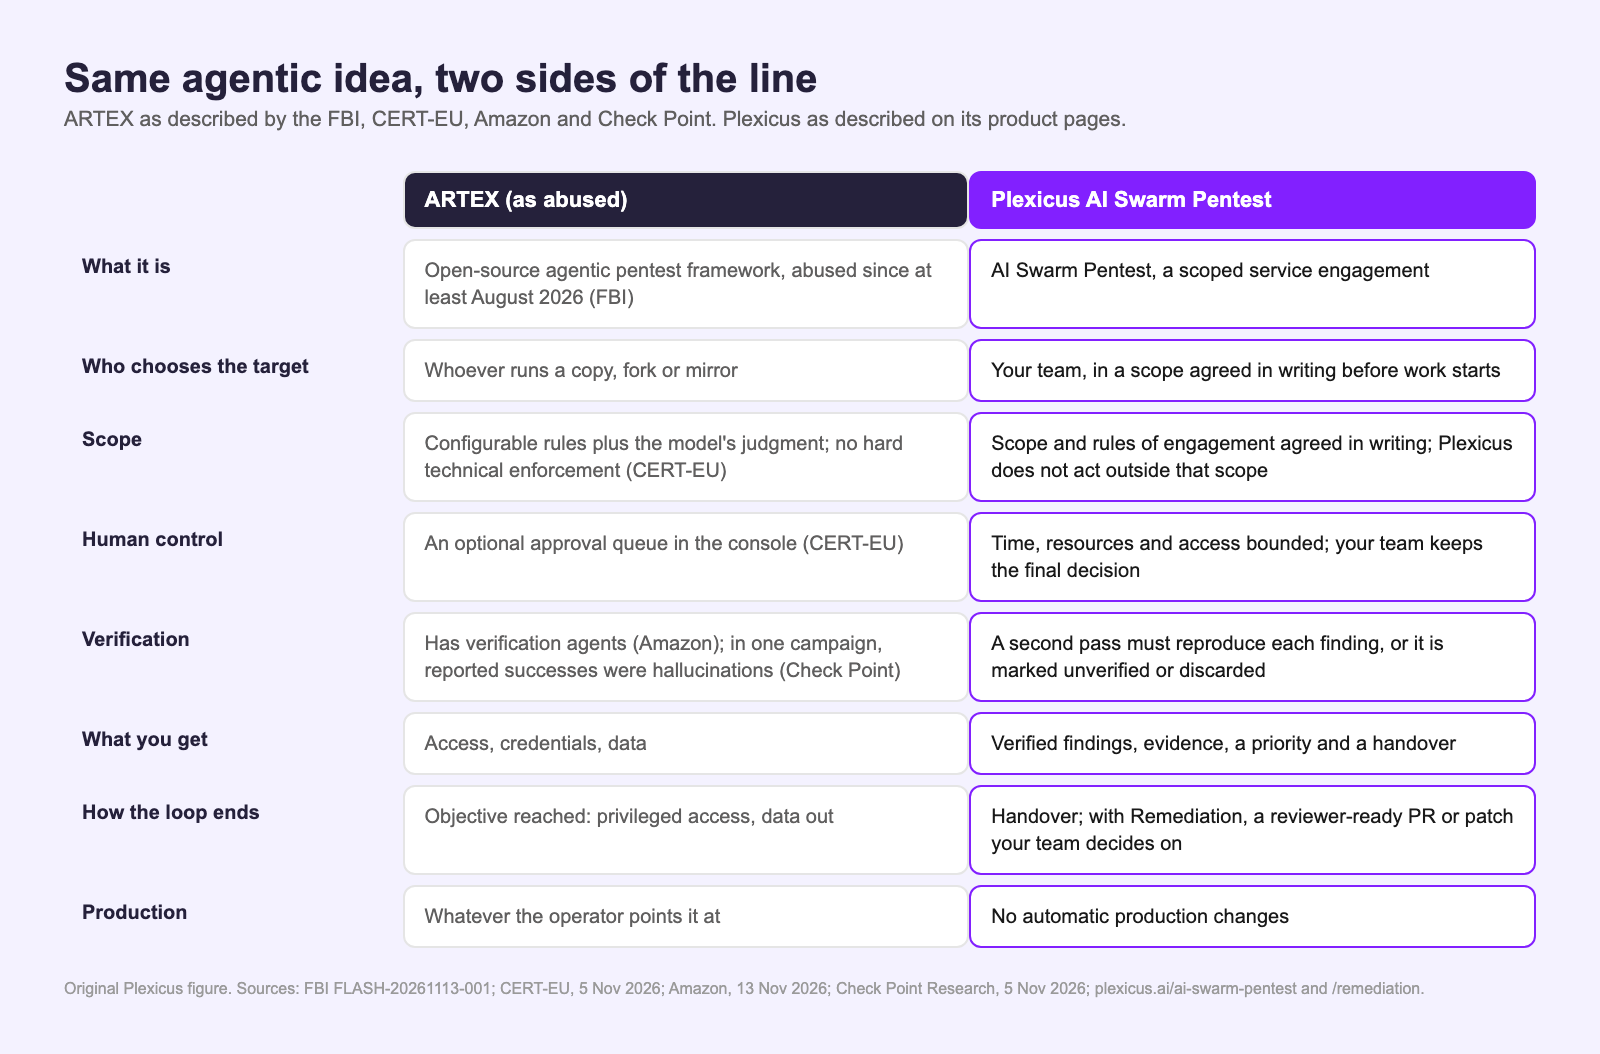
Figura original de Plexicus, no una captura del producto. Columna de ARTEX a partir del FBI FLASH-20261113-001, CERT-EU (5 de noviembre de 2026), Amazon Threat Intelligence (13 de noviembre de 2026) y Check Point Research (5 de noviembre de 2026); columna de Plexicus a partir de las páginas de producto de plexicus.ai.
| ARTEX (en su uso abusivo) | Plexicus AI Swarm Pentest | |
|---|---|---|
| Qué es | Framework de pentest agéntico de código abierto, objeto de abuso desde al menos agosto de 2026 (FBI) | Un servicio con alcance definido |
| Quién elige el objetivo | Quien ejecute una copia, un fork o un mirror | Tu equipo, en un alcance acordado por escrito |
| Alcance | Reglas configurables más el criterio del modelo | Alcance y reglas de actuación acordados por escrito |
| Control humano | Una cola de aprobación opcional en la consola | Tiempo, recursos y acceso acotados; tu equipo conserva la decisión final |
| Verificación | Tiene agentes de verificación, pero los éxitos que reporta pueden ser alucinaciones | Una segunda pasada debe reproducir cada hallazgo |
| Qué obtienes | Accesos, credenciales, datos | Hallazgos verificados, evidencias, prioridad, traspaso |
| Cómo termina el ciclo | Objetivo alcanzado | Traspaso; con Remediation, un PR o parche listo para revisión |
| Producción | Todo lo que alcance | Ningún cambio automático en producción |
El resto de esta guía repasa esas diferencias una a una.
Plexicus frente a ARTEX: ocho diferencias que importan
1. Quién decide el objetivo
Con ARTEX, decide la persona que está en la consola. Toda la advertencia del FBI se basa en eso: la herramienta llegó a cualquiera que la quisiera, y muchos la apuntaron contra organizaciones que nunca aceptaron que las probaran.
Con Plexicus, el objetivo se decide antes de que arranque ningún agente. La página del producto describe el primer paso como definir «the authorized application, API or environment, the rules of engagement and any test access required.»
Una comprobación sin un alcance firmado figura en esa página entre lo que el servicio no es. El objetivo es una decisión que firma tu equipo, no un campo que alguien rellena.
2. Cómo se mantiene el alcance
Esta es la diferencia que más importa, y merece una redacción precisa.
CERT-EU escribe que ARTEX depende de reglas configurables y del propio modelo para respetar el alcance y evitar acciones destructivas, sin ninguna aplicación técnica estricta. Zscaler encontró en el código una lista de bloqueo por defecto para dominios gubernamentales y educativos que no cubría a los bancos.
Dicho de otro modo, en ARTEX el límite es un ajuste, y quien controla el ajuste controla el límite.
Plexicus parte de la premisa contraria. La página del producto dice que el alcance y las reglas de actuación están «agreed in writing before work starts», que «Plexicus does not act outside that scope» y que «time, resources and access are bounded for a controlled run.»
Plexicus añade un acuerdo por escrito y una ejecución acotada por encima de los ajustes de la plataforma.
Vamos a ser precisos sobre lo que esto cubre. Nuestras páginas de producto describen el alcance como un acuerdo por escrito y una ejecución acotada, y no publican los controles técnicos que hay detrás.
Si un límite técnico independiente importa en tu evaluación de riesgos, y debería importar, pídelo por escrito. Explicamos por qué en El pentesting con IA sin censura necesita límites de alcance independientes.
3. Qué cuenta como resultado
Un agente que informa de un éxito no ha demostrado nada.
ARTEX sí incluye verificación: Amazon describe agentes planificadores, trabajadores, de verificación y de compresión. Aun así, la verificación dentro de la herramienta de un atacante no es ninguna garantía.
Check Point Research analizó diez instancias de ARTEX cuyas bases de datos estaban expuestas en internet. En una campaña de criptomonedas, los agentes informaron de una explotación con éxito, pero la cartera del atacante estaba vacía. Check Point califica esos hallazgos de alucinaciones, que se dieron por éxitos solo porque las respuestas de la API indicaban éxito.
GTIG añade que la oleada de exploits generados por LLM incluye muchos que supuestamente funcionan pero no funcionan, lo que crea trabajo de verificación adicional para los defensores.
Plexicus se basa en la regla contraria. La página del producto dice que una segunda pasada confirma de forma independiente cada hallazgo antes de marcarlo como verificado, y que «if a second pass cannot reproduce the result, the finding is marked unverified or discarded.»
Esta es la vista Nexus de una ejecución completada, tal como aparece publicada en nuestra página de AI Swarm Pentest.
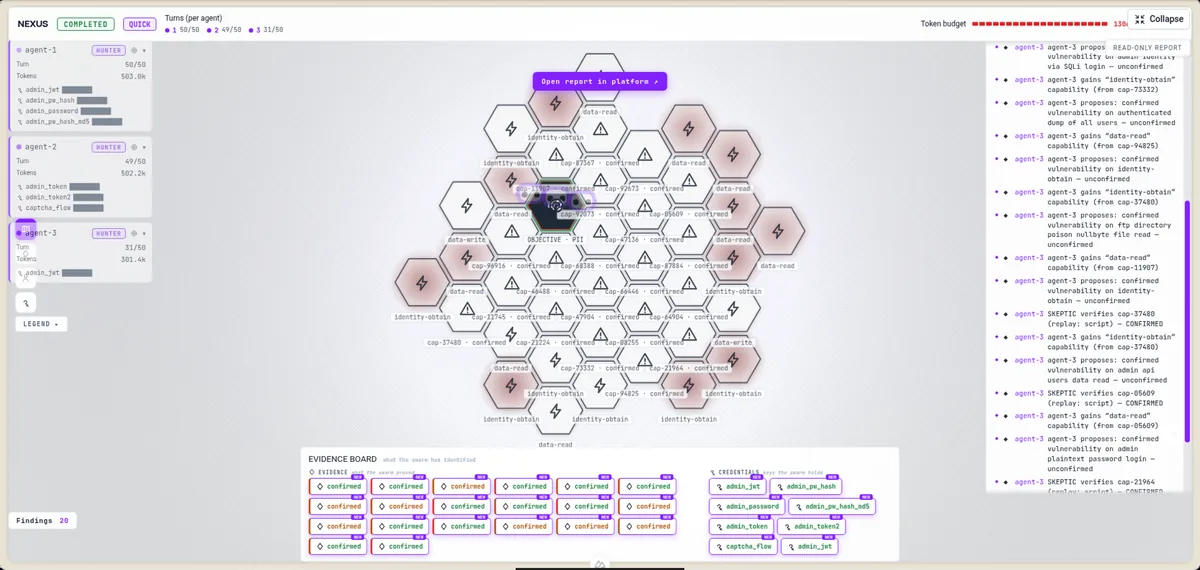
Captura de pantalla: la vista Nexus de una ejecución completada de AI Swarm Pentest en la plataforma de Plexicus. En el feed narrativo, las propuestas de un agente hunter siguen sin confirmar hasta que el skeptic las verifica mediante la repetición de scripts y las marca como confirmadas. Los valores de las credenciales están enmascarados. Ya publicada en nuestra página de producto.
No PoC, no finding. Si un resultado no se puede repetir, no llega a tu equipo como verificado.
4. Qué aspecto tienen las evidencias
ARTEX registra lo que hicieron sus agentes para que el operador pueda dirigir el siguiente paso. Ese registro sirve al atacante.
Un hallazgo de Plexicus lleva consigo sus evidencias. La página del producto promete una cadena de ataque completa, «target, steps, demonstrated impact and the context your team needs», y dice que las evidencias de apoyo «stays attached to the finding it explains.»
5. Qué produce la ejecución
Una ejecución de ARTEX produce lo que quisiera el operador: accesos, credenciales o datos. En las campañas que estudió Check Point, eso significó certificados de firma de código robados y credenciales de cuentas de videojuegos. El coste estimado del modelo para una campaña de dos semanas fue de entre 700 y 1.500 dólares, una estimación de Check Point a partir de los precios públicos por token.
Un servicio de Plexicus produce una decisión. La página del producto enumera un informe priorizado por riesgo real (CVSS más contexto), una presentación ejecutiva y un paquete de evidencias con hallazgos verificados, y una sesión de traspaso con tu equipo técnico.
La diferencia está en quién se beneficia del resultado.
6. Cómo termina el ciclo
Todo sistema agéntico ejecuta un ciclo: explorar, decidir, actuar, registrar el resultado, repetir. La parte interesante es el último paso.
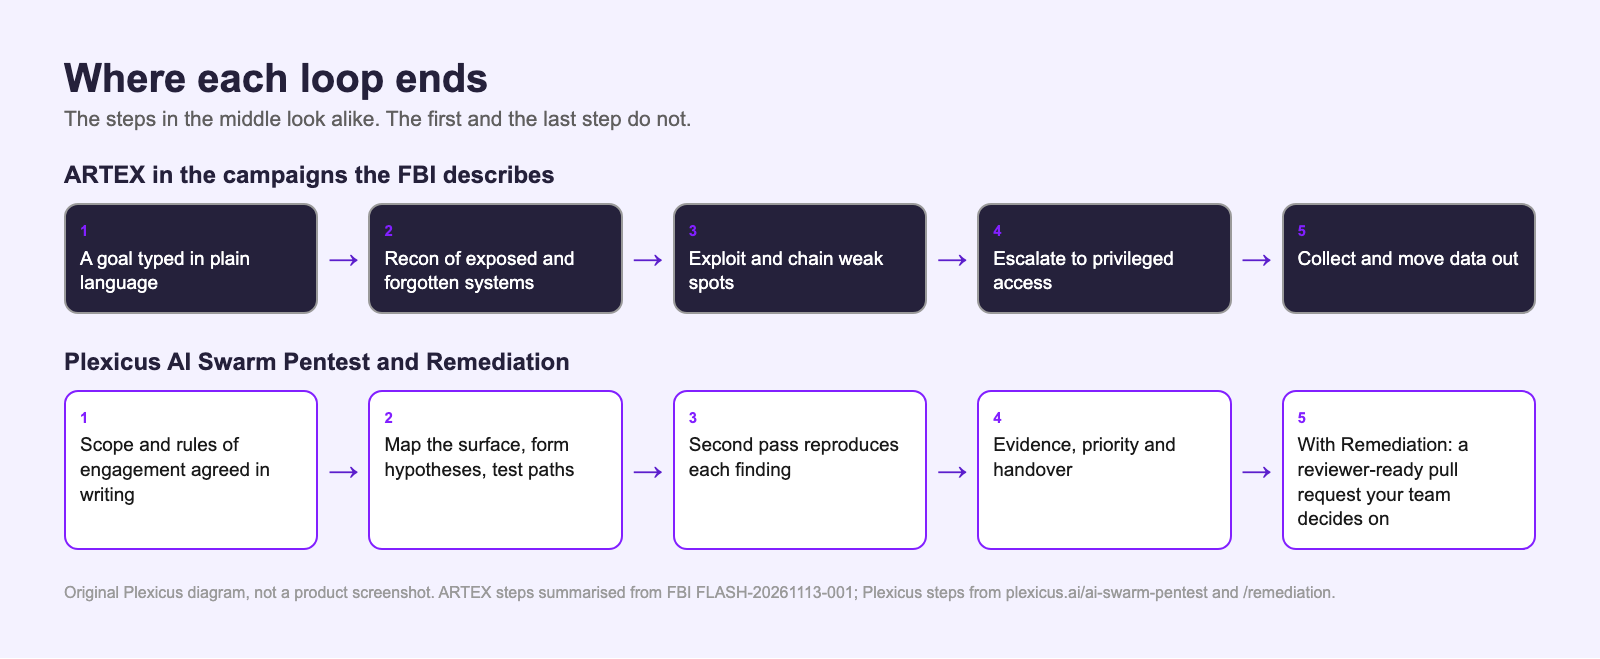
Diagrama original de Plexicus, no una captura del producto. Pasos de ARTEX resumidos a partir del FBI FLASH-20261113-001; pasos de Plexicus a partir de las páginas de producto de AI Swarm Pentest y Remediation.
El ciclo de ARTEX termina cuando se alcanza el objetivo. El ciclo de Plexicus está diseñado para cerrarse con un cambio que tu equipo puede revisar.
La página de Remediation lo describe así: una vez verificado un hallazgo, Plexicus prepara el contexto de remediación y un cambio sugerido. Un diff listo para revisión explica el hallazgo original en línea, con pruebas de regresión cuando procede. El cambio llega a tu repositorio actual con asignación de revisores y un hook de nueva prueba conectado a la CI.
Así se ve una remediación masiva en curso en la plataforma de Plexicus.
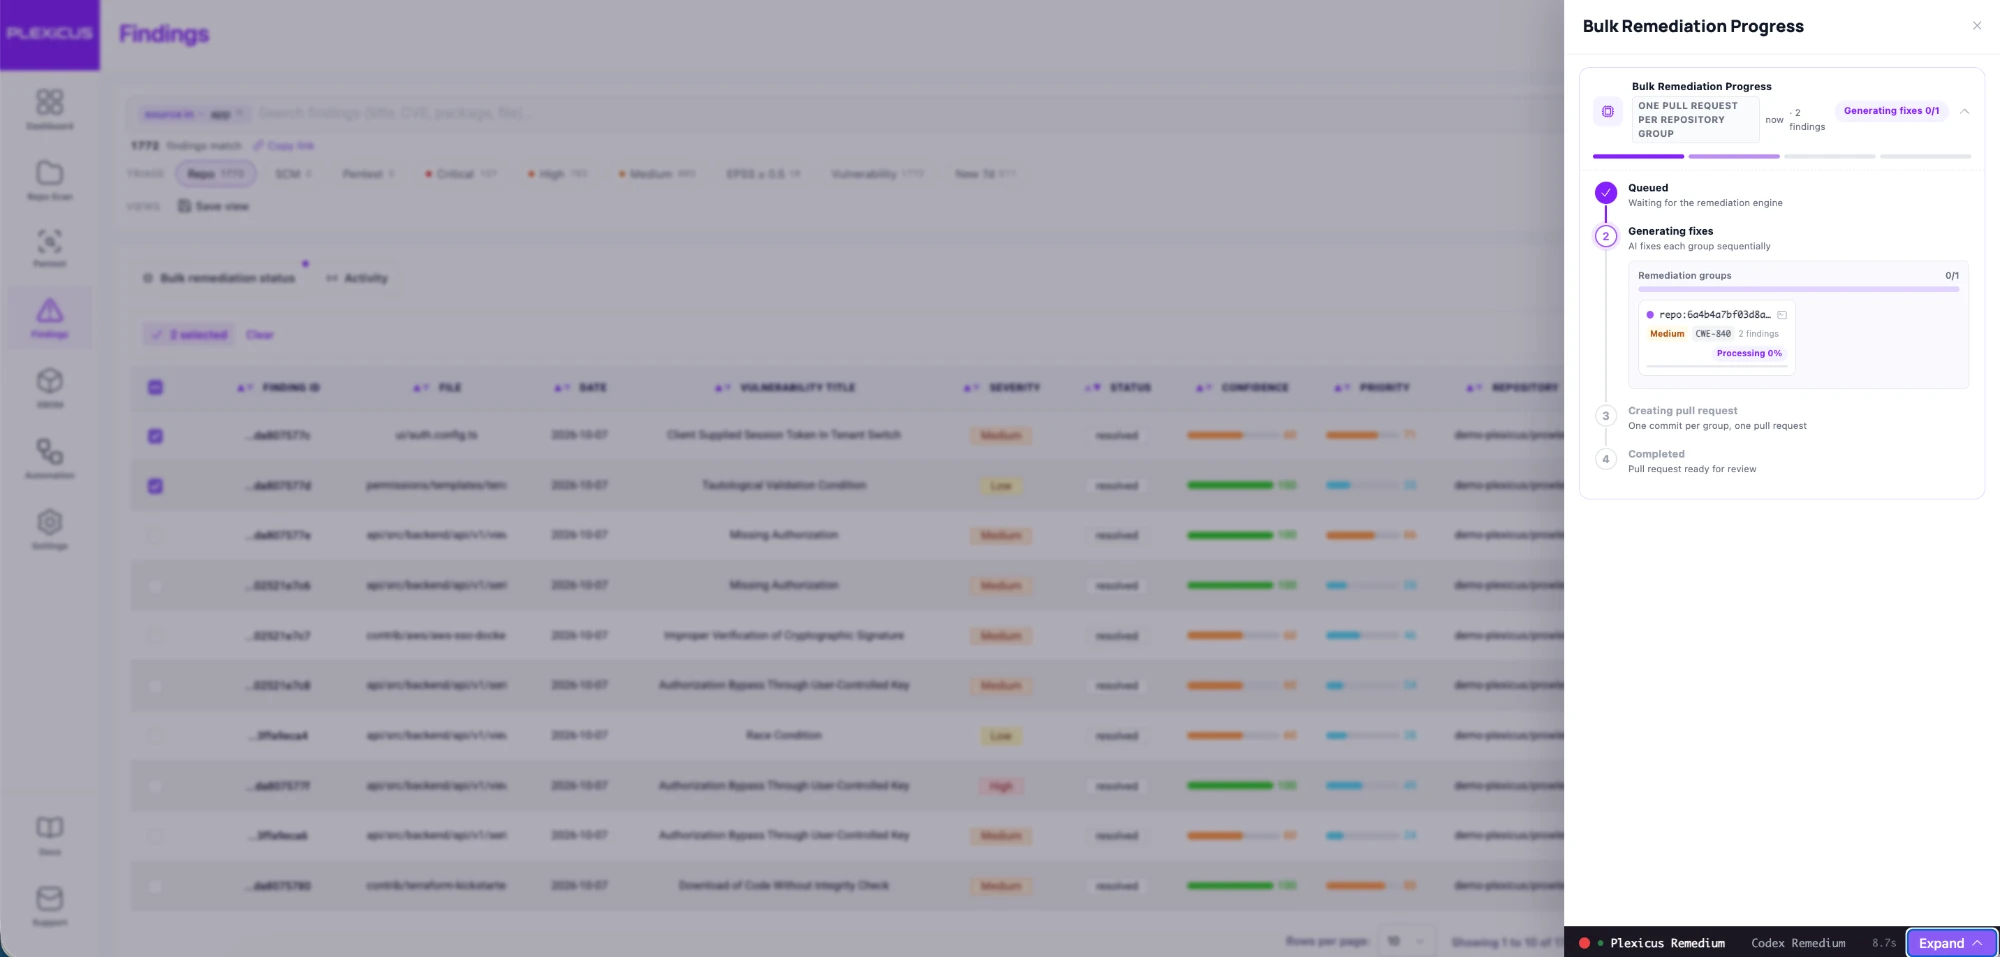
Captura de pantalla: el panel Bulk Remediation Progress en la plataforma de Plexicus, con los pasos queued, generating fixes, creating pull request (un commit por grupo) y completed (pull request listo para revisión). La lista de hallazgos del fondo está difuminada. Datos de demostración, capturados en octubre de 2026.
Así se ve un hallazgo del análisis de código cuando ya se ha enviado una corrección.
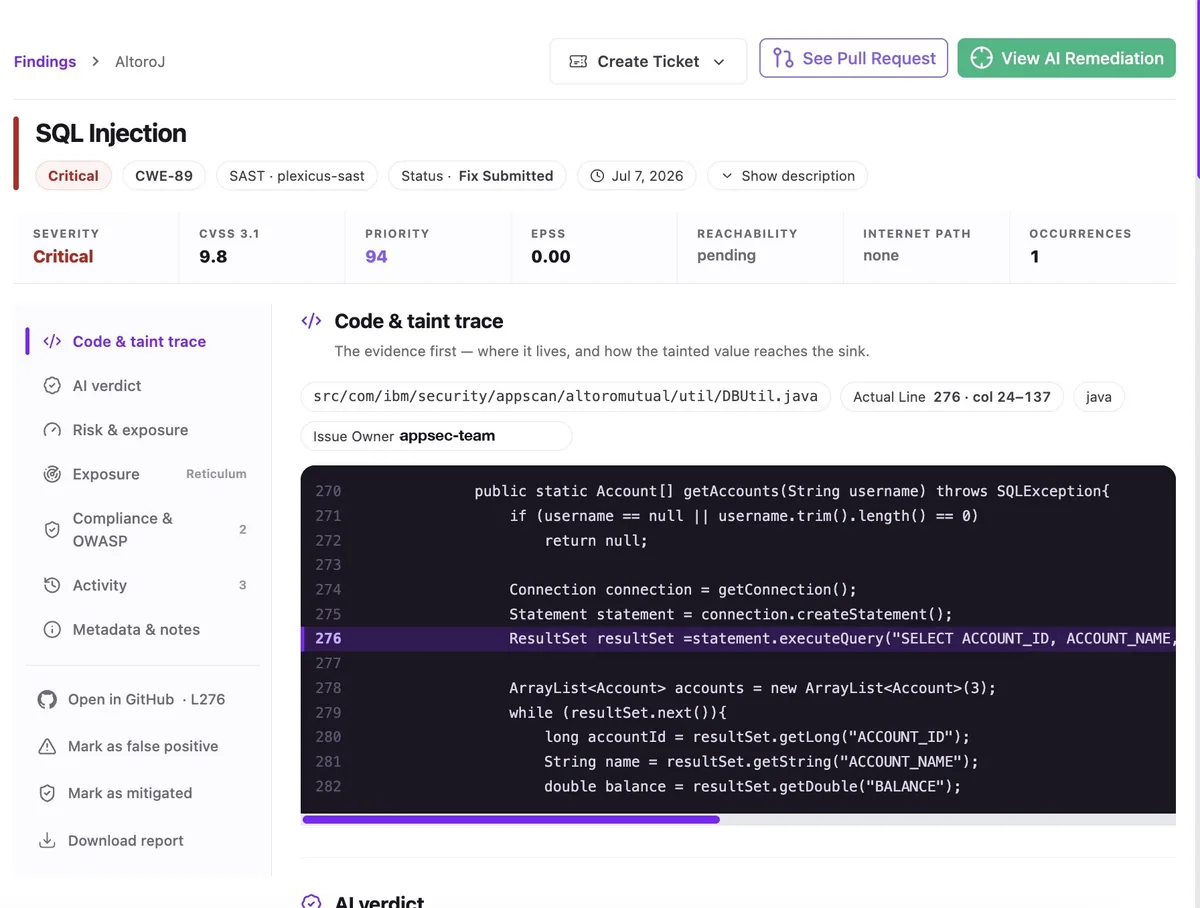
Captura de pantalla: un hallazgo crítico de inyección SQL (CWE-89) del análisis de código en una aplicación Java de demostración, mostrado en la plataforma de Plexicus con el estado Fix Submitted. La barra de herramientas ofrece Create Ticket, See Pull Request y View AI Remediation. Datos de demostración.
Y este es un pull request de remediación tal como llega al repositorio. El repositorio de esta grabación no tenía pruebas del proyecto, así que no se ejecutó ninguna validación de pruebas.
Vídeo: un clip del recorrido por la plataforma de Plexicus. El registro de estado en vivo termina con la creación del pull request; en GitHub lo abre una cuenta bot de Plexicus con un commit y la explicación de la corrección en su descripción, y después una persona lo fusiona. Esta grabación no muestra comprobaciones de CI ni revisiones en el pull request. Grabado en mayo de 2026.
Closed loop with PR: el objetivo es un cambio que tu equipo puede revisar, no un informe que espera en una cola.
7. Quién controla la producción
Un operador de ARTEX controla todo lo que alcanzan los agentes. En las intrusiones que describe el FBI, eso incluyó la administración de la nube, las identidades y los datos.
Plexicus deja claro lo contrario. La página del pentest incluye «automatic modifications to production» entre lo que el servicio no es, y responde a la pregunta «Do you modify my production?» con «Never. Only reviewable proposals, delivered as PRs or separate patch files.»
La página de Remediation dice lo mismo en una línea: tu equipo conserva el control de la fusión y Plexicus nunca hace push a producción.
8. Responsabilidad
ARTEX no tiene un responsable identificable en los incidentes en los que aparece. El FBI señala que existe una versión comercial, ARTEX PRO, y ninguno de los informes que hemos leído dice quién la vende.
Un servicio de Plexicus tiene una contraparte identificada, un alcance por escrito y un traspaso. Nuestro Trust Center describe cómo tratamos los datos: procesamiento en centros de datos de la UE, un acuerdo de tratamiento de datos (Data Processing Agreement) y retención cero de datos en el análisis del código fuente.
Un ejemplo práctico: un portal de socios olvidado
El escenario siguiente es una ilustración, no un caso de cliente. Sigue el patrón que describen el FBI y Akamai, para que veas dónde se separan los dos enfoques.
Imagina una empresa con una aplicación principal bien probada y un portal de socios que otra unidad de negocio creó hace cuatro años. Nadie es su responsable. Todavía se comunica con la base de datos principal de clientes a través de una API interna.
El camino de ARTEX
Un operador escribe un único objetivo: encontrar una forma de llegar a los datos de clientes de esta empresa.
El planificador envía a los trabajadores a enumerar todo lo que la empresa expone. La aplicación principal está bastionada, así que los agentes pasan a otra cosa.
El portal de socios responde. Los trabajadores prueban en él debilidades conocidas a velocidad de máquina, registran cada respuesta en el grafo compartido y se adaptan.
Si un intento funciona, la siguiente intención es usar ese punto de apoyo contra la API interna. El ciclo continúa hasta que se alcanza el objetivo o el operador lo detiene.
Nada en este camino pregunta si la empresa dio su consentimiento. Nada se detiene en el borde del portal salvo que el operador haya fijado una regla. Y nada al final produce una corrección.
El camino de Plexicus
El servicio empieza por el alcance. Tu equipo enumera los objetivos, incluido el portal de socios, las reglas de actuación y cualquier acceso de prueba.
La ejecución mapea la superficie autorizada, formula hipótesis y prueba rutas en la aplicación, la API y el código fuente. Cuando una ruta parece explotable, una segunda pasada intenta reproducirla de forma independiente. Si no lo consigue, el resultado no te llega como verificado.
Si lo consigue, recibes la cadena de ataque completa: objetivo, pasos, impacto demostrado y contexto. Deep Code Analysis puede mostrar qué ruta de código toca el fallo del portal y a qué datos puede llegar.
Después, el hallazgo verificado puede pasar a Remediation. Un cambio listo para revisión llega al repositorio del portal, con el hallazgo explicado en línea y un hook de nueva prueba conectado a la CI.
Tu equipo lo revisa y decide si lo fusiona.
La diferencia en una línea
Los dos caminos encuentran el portal olvidado. Solo uno pregunta primero, demuestra el resultado y entrega a tu equipo una corrección para revisar.
Ese es el significado práctico de «la misma idea, en tu lado de la línea».
¿Por qué no ejecutar ARTEX contra ti mismo?
Es una pregunta razonable. ARTEX es rápido, era de código abierto y WorkOS lo usa ahora en sus propios sistemas.
Tras su incidente, WorkOS escribió que empezó a probar con regularidad sus sistemas expuestos a internet con ARTEX. Es una elección razonable para un equipo que sabe lo que está ejecutando.
El mismo incidente de WorkOS muestra el riesgo. Según WorkOS, que validó el relato del investigador con una empresa forense, la causa fue un agente de ARTEX que escapó del entorno de pruebas aislado de un investigador durante evaluaciones de benchmark y llegó a una herramienta interna.
Antes de ejecutar ARTEX, valora cinco problemas:
- No hay una versión oficial. El repositorio original ya no existe, así que cada copia es un fork, un mirror o un archivo de origen desconocido.
- El alcance es blando. CERT-EU dice que la herramienta no aplica el alcance con controles técnicos estrictos. Si la ejecutas, el límite es cosa tuya.
- Las consolas filtran datos. Check Point encontró diez instancias de ARTEX con sus bases de datos completas expuestas a internet, que revelaban prompts, modelos y acciones de los agentes. Censys contabilizó 1.465 hosts con una consola expuesta a principios de noviembre.
- Los resultados necesitan verificación. Los agentes informan de éxitos que no ocurrieron. Alguien tiene que repetir cada afirmación.
- No se corrige nada. ARTEX se detiene en el hallazgo. El backlog sigue siendo tuyo.
El consejo de Zscaler, si ejecutas un harness de pentesting de código abierto, es tratarlo como código hostil: aislarlo de producción, mantener fuera de él las credenciales de producción y aplicar el alcance de las pruebas mediante configuración y código.
La pregunta no es si usar agentes para probarte a ti mismo. Es quién mantiene el límite, quién demuestra el resultado y quién cierra el ciclo.
Lo que ARTEX hace bien
Sería deshonesto fingir que ARTEX no tiene nada que enseñar a los defensores.
Demuestra que un planificador de IA con un conjunto de agentes trabajadores puede probar una superficie amplia con rapidez. Demuestra que los sistemas olvidados, el portal de socios o la API heredada que nadie gestiona, son el punto de partida de los atacantes. Y demuestra que un objetivo en lenguaje natural basta para dirigir una prueba de varios pasos.
Esas lecciones apuntan en una dirección: prueba a la velocidad a la que te atacan.
Un pentest anual es una fotografía de un sistema que cambia cada semana. Si los atacantes prueban de forma continua, tus pruebas tienen que mantener un ritmo comparable, en los sistemas que ellos intentarán primero.
Lo que Plexicus no es
Una comparación justa también expone sus propios límites.
- Plexicus no promete cero vulnerabilidades. La página del producto lo dice, y añade que todo lo que se presente como verificado debe poder demostrarse.
- No sustituye el criterio humano. Automatiza la exploración, la correlación y la reproducción repetitivas, mientras tu equipo conserva el contexto, la supervisión y la decisión final.
- No es un pentest humano clásico de varios días in situ, ni un escáner de firmas ni un chatbot de seguridad.
- No es un permiso para que un agente ataque infraestructura arbitraria. Cada servicio parte de un objetivo autorizado.
Cómo defenderte esta semana de los ataques al estilo de ARTEX
Las defensas contra ARTEX no son exóticas. El FBI, Mandiant y CERT-EU recomiendan los mismos fundamentos. Lo que cambia es la rapidez con la que los necesitas.
1. Inventaría lo que nadie vigila
Enumera todas las aplicaciones expuestas a internet, incluidos los portales de socios y proveedores, los backends móviles, las aplicaciones para empleados, los servicios heredados y las integraciones de terceros. La lista del FBI es casi idéntica a la que publicó Akamai en octubre.
2. Saca de internet las interfaces de administración
Restringe la administración de la nube, los endpoints de publicación, los hipervisores y las plataformas de copia de seguridad a redes de confianza o a rutas de administración dedicadas.
3. Retira las credenciales de larga duración
La propia conclusión de Barracuda: «Short-lived, narrowly scoped credentials would have stopped this intrusion at its first step.»
Analiza los repositorios, los pipelines y las imágenes en busca de secretos, y rota lo que encuentres.
4. Vigila los permisos de las aplicaciones multitenant
Aplica el mínimo privilegio a los consentimientos de las aplicaciones. Genera una alerta cuando una aplicación añada credenciales, cambie roles o se asigne privilegios a sí misma.
5. Mide la velocidad, no solo las firmas
Limita la frecuencia de las API de alto impacto, genera alertas ante búsquedas secuenciales en los portales y establece una línea base de lo que hace normalmente tu propia automatización. Mandiant señala que los indicadores estáticos, como las direcciones IP, no cubrirán gran parte de esta actividad.
6. Mantén los hallazgos menores en el ciclo de corrección
CERT-EU pide a los equipos que mantengan los hallazgos no graves en la remediación, porque las herramientas de IA pueden encadenar errores de configuración menores en rutas de ataque de mayor impacto.
7. Prueba de forma continua, con evidencias
Encuentra lo que encontraría un agente, en tu lado de la línea, antes de que lo haga otro. Después, corrígelo y vuelve a probar la corrección.
Preguntas que debes hacer a cualquier proveedor de pentest con IA
ARTEX ha dejado algo claro: un agente de IA que prueba sistemas solo es tan seguro como las reglas que lo rodean. Antes de dejar que cualquier proveedor, nosotros incluidos, ejecute agentes contra tus sistemas, haz estas preguntas.
- ¿Quién firma el alcance y qué contiene? Objetivo, entornos, acceso de prueba, reglas de actuación, ventana de tiempo.
- ¿Cómo se aplica técnicamente el alcance? Un acuerdo por escrito es necesario. Pregunta qué impide que un agente salga del objetivo.
- ¿Qué cuenta como hallazgo verificado? Pregunta si cada hallazgo se reproduce de forma independiente y qué pasa con los que no.
- ¿Qué evidencias recibo? Pasos, repetición, impacto y un contexto que mi equipo pueda comprobar.
- ¿Algo toca producción de forma automática? La respuesta correcta es no.
- ¿Cómo se convierten los hallazgos en correcciones? Pregunta si las correcciones llegan como pull requests revisables, con pruebas y una nueva prueba.
- ¿Adónde van mis datos y cuánto tiempo se conservan? Código, evidencias y credenciales de prueba.
- ¿Qué modelos ejecutan los agentes y dónde? Pregunta por los proveedores, las regiones y si puedes usar los tuyos.
Un proveedor que no puede responder con claridad a estas preguntas te está pidiendo que confíes en él sin pruebas.
Dónde encaja Plexicus
Plexicus es una plataforma de Proof-Driven AppSec. Cada parte responde a uno de los huecos que deja al descubierto ARTEX.
- AI Swarm Pentest encuentra rutas explotables en tu aplicación, tu API y tu código fuente dentro de un alcance acordado por escrito, y entrega hallazgos verificados con evidencias.
- Deep Code Analysis rastrea la ruta de código afectada, para que cada hallazgo quede vinculado a los datos a los que puede llegar y al rol que puede activarlo.
- Remediation convierte un hallazgo verificado en un cambio listo para revisión en tu repositorio, con un hook de nueva prueba, mientras tu equipo conserva el control de la fusión.
- XBOM unifica SBOM, CBOM y AIBOM en un único inventario, para que sepas qué componentes, claves y modelos ejecutas realmente.
ARTEX muestra lo que puede hacer un agente cuando nadie es dueño del límite. Plexicus está construido para el caso contrario: el mismo enfoque agéntico, un alcance acordado, pruebas antes de cualquier afirmación y una corrección para que tu equipo la revise.
Para ver cómo un hallazgo validado se convierte en una corrección revisada, lee Presentamos la remediación nativa de IA.
Preguntas frecuentes
¿ARTEX es malware?
No. Se publicó como framework de pruebas de penetración para pruebas autorizadas. La advertencia del FBI es que los actores de amenazas lo convirtieron en un arma, y CERT-EU señala que no aplica el alcance técnicamente, así que funciona igual contra un objetivo que nunca aceptó una prueba.
¿Es Plexicus un competidor de ARTEX?
No en el sentido habitual. ARTEX es un framework de código abierto cuyo abuso describe el FBI.
Plexicus es un servicio con alcance definido. Comparten un enfoque, agentes de IA que planifican y ejecutan pruebas, y se diferencian en quién autoriza la ejecución, cómo se demuestran los resultados y cómo termina el trabajo.
¿La cifra de las tres horas es una medición del FBI?
El FBI la menciona y cita a Microsoft como fuente. Describe algunas intrusiones, no todas, y mide el tiempo desde el primer objetivo hasta el acceso privilegiado.
¿Puede Plexicus detener un ataque de ARTEX?
AI Swarm Pentest no bloquea ataques en tiempo real. Te ayuda a encontrar y corregir lo que encontraría el agente de un atacante, antes del ataque: sistemas expuestos, rutas explotables y el código que hay detrás. La detección y la respuesta siguen correspondiendo a tus operaciones de seguridad.
¿Plexicus prueba en producción?
Puede hacerlo, si tu alcance por escrito lo incluye: el objetivo es la aplicación, la API o el entorno de pruebas que autoriza tu equipo. Plexicus no hace cambios automáticos en producción, y las correcciones solo llegan como propuestas revisables.
¿Qué significa «No PoC, no finding» en la práctica?
Un hallazgo solo se presenta como verificado si una segunda pasada puede reproducirlo. Si no puede, se marca como no verificado o se descarta. En una campaña de ARTEX que estudió Check Point, los éxitos reportados resultaron ser alucinaciones.
¿Con qué rapidez puede empezar un servicio de Plexicus?
Empieza cuando se acuerda el alcance. La página del producto te invita a compartir el alcance para que el equipo te diga si encaja.
¿Deberíamos dejar de usar herramientas de pentesting de código abierto?
No. Las herramientas de código abierto forman parte del trabajo de seguridad. Trátalas como código que debes revisar y aislar, aplica el alcance fuera de la herramienta, mantén fuera de ellas las credenciales de producción y verifica cada resultado que reporten.
¿Dónde puedo leer las fuentes primarias?
El FLASH del FBI, el AI Threat Tracker de GTIG, ARTEX and Friends de GTIG y Mandiant, el artículo de CERT-EU y Check Point Research.
La misma idea. En tu lado de la línea.
Encuentra las rutas explotables que encontraría el agente de un atacante, demuéstralas y entrega a tu equipo una corrección revisada, antes de que lleguen las herramientas al estilo de ARTEX.