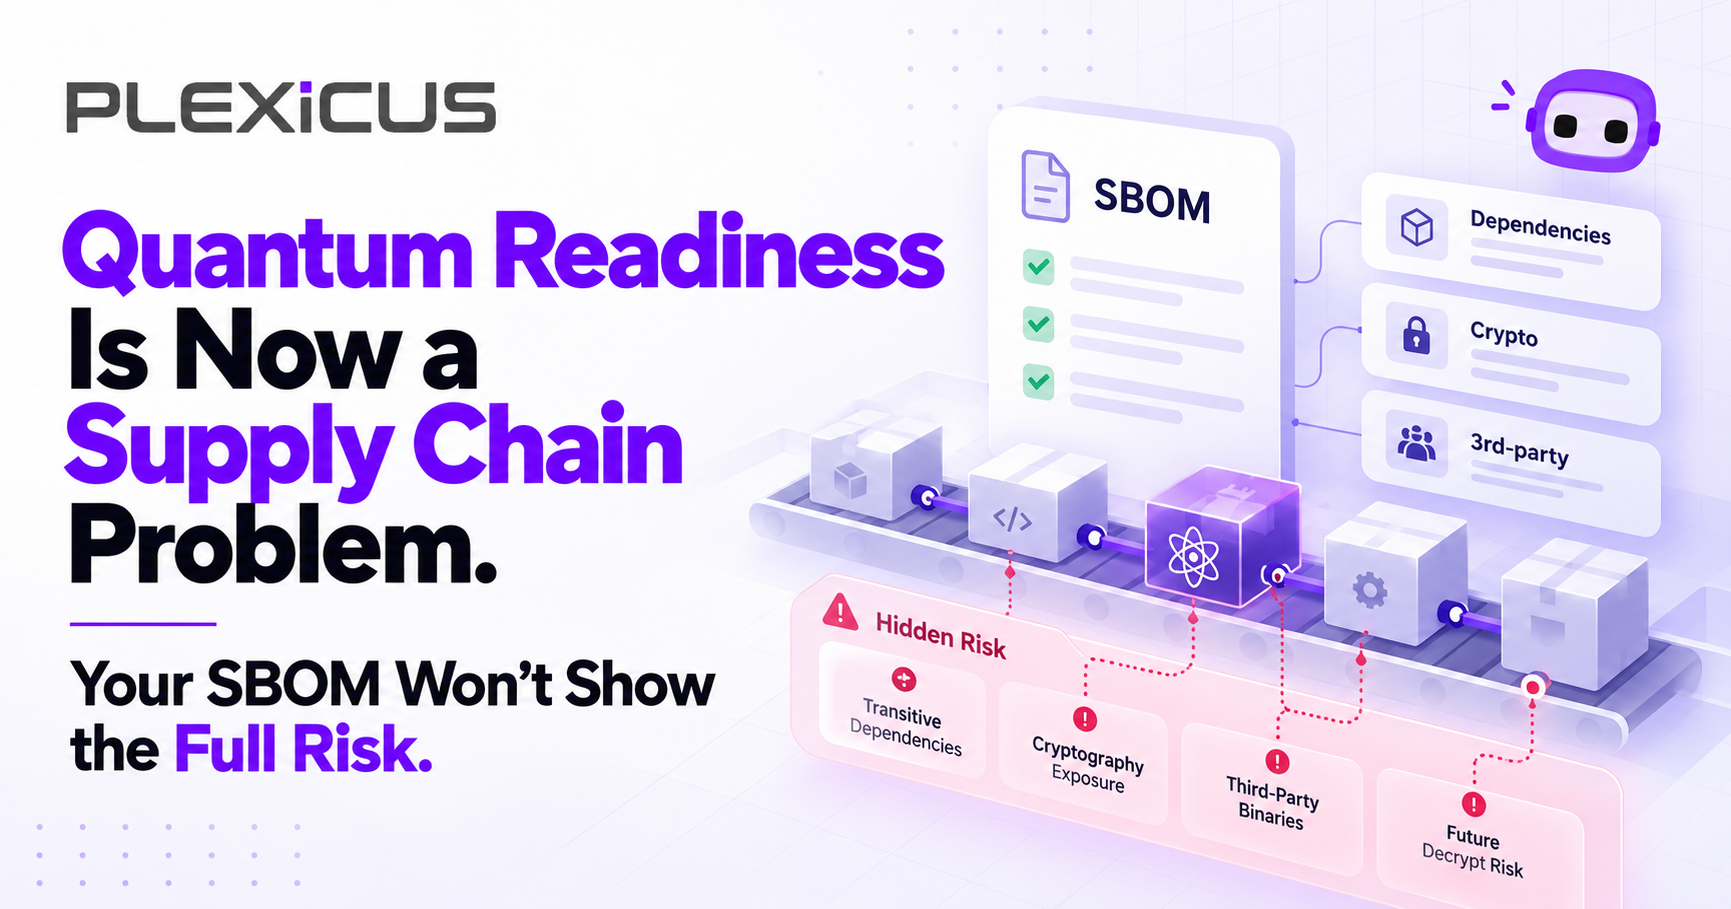
La preparación cuántica es un problema de la cadena de suministro de software. Tu SBOM no muestra todo el riesgo
La preparación cuántica empieza por saber dónde se usa la criptografía. Los hitos de Singapur en 2026 hacen urgente el inventario, pero una SBOM no muestra por sí sola todos los algoritmos, ajustes en tiempo de ejecución o dependencias de proveedores que requieren un plan de migración.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestLa preparación cuántica se está convirtiendo en un problema de la cadena de suministro de software. Antes de priorizar una migración a criptografía poscuántica, las organizaciones deben localizar la criptografía en sus aplicaciones, sistemas de compilación, infraestructura y proveedores. Una lista de materiales de software (SBOM) ayuda a identificar componentes, pero no revela automáticamente todos los algoritmos que se usan, la criptografía negociada por un servicio en tiempo de ejecución ni si un proveedor está listo para cambiar.
El 14 de octubre de 2026, la Agencia de Ciberseguridad de Singapur (CSA) publicó hitos más concretos para una migración resistente a la computación cuántica. La guía pública de CSA para CII exige que sus operadores presenten a CSA su plan de migración a más tardar el 31 de marzo de 2027; el 31 de diciembre de 2031 es el objetivo para completarla. También indica que las nuevas adquisiciones de sistemas CII deben tener en cuenta las consideraciones de seguridad poscuántica a partir de 2028. Para otras organizaciones expuestas al riesgo cuántico, CSA recomienda establecer un plan antes de que termine 2027 y procurar completar la migración en 2035. Estas fechas corresponden a la orientación de Singapur y a los grupos a los que se dirige; no son plazos universales para todas las empresas. Anuncio de CSA Singapur · Aviso de CSA · Guía pública de CII y subvención Quantum-Safe Kickstarter
La señal para planificar es clara: los equipos necesitan una vista respaldada por evidencia de sus dependencias criptográficas, responsables y limitaciones. El primer paso es descubrirlas, no afirmar que el cifrado actual ya se ha roto.
Por qué la preparación cuántica empieza con un inventario
Se desconoce cuándo estará disponible un ordenador cuántico con capacidad criptográficamente relevante. Se considera que la criptografía de clave pública basada en RSA y en curvas elípticas convencionales sería vulnerable ante un ordenador cuántico suficientemente capaz. Esto no significa que una máquina de ese tipo ya esté atacando los sistemas desplegados. Aun así, las organizaciones necesitan tiempo para localizar, probar y coordinar cambios en productos de larga duración y en sus proveedores. El tiempo durante el cual los datos capturados hoy deben seguir siendo confidenciales también puede influir en las prioridades.
Una SBOM es una base importante: registra los componentes de software y sus relaciones. Por sí sola, no demuestra qué algoritmos se seleccionan en producción, qué certificados y claves están activos, cómo está configurada una pasarela administrada por un proveedor o con qué rapidez puede sustituirse el firmware de un dispositivo.
La criptografía puede estar en lugares fáciles de pasar por alto:
- Una biblioteca que valida firmas JWT o establece conexiones TLS.
- Un servicio en la nube o SDK que delega la gestión de claves o las firmas a un proveedor administrado.
- Un proveedor de pagos, identidad o mensajería con sus propios certificados y calendario de transición.
- Una canalización de compilación que firma paquetes, contenedores o actualizaciones de software con criptografía clásica de clave pública.
- VPN, firmware, dispositivos de larga duración y módulos de seguridad de hardware que no se actualizan con el ciclo de versiones de una aplicación.
- Bases de datos y conexiones entre servicios con protocolos y configuraciones administrados por separado.
Por eso, la preparación cuántica es un trabajo conjunto de seguridad, ingeniería, compras y gestión de proveedores. El inventario de componentes indica dónde investigar; la evidencia de ejecución y de los proveedores ayuda a entender la exposición real.
¿Qué criptografía hay que revisar con más detalle?
«Resistente a la computación cuántica» debe describir un algoritmo y un uso definidos, no una etiqueta o puntuación sin validar. Aumentar la longitud de una clave de clave pública convencional no cambia el riesgo cuántico de su familia de algoritmos. RSA-4096 sigue siendo RSA; las curvas elípticas clásicas más robustas siguen siendo curvas clásicas.
| Mecanismo | Consideración para la preparación cuántica |
|---|---|
| RSA, incluidos RSA-2048 y RSA-4096 | Criptografía clásica de clave pública; se considera vulnerable ante un ordenador cuántico suficientemente capaz. |
| ECDSA, ECDH, Ed25519 y X25519 | Mecanismos convencionales de clave pública basados en curvas elípticas; también se consideran vulnerables. |
| ML-KEM (FIPS 203) | Mecanismo de encapsulación de claves poscuántico estandarizado por NIST. |
| ML-DSA (FIPS 204) | Algoritmo de firma digital poscuántico estandarizado por NIST. |
| SLH-DSA (FIPS 205) | Algoritmo de firma poscuántico basado en hash y estandarizado por NIST. |
| AES-256 y otra criptografía simétrica | Tiene un perfil de riesgo cuántico distinto al de la criptografía de clave pública RSA y de curvas elípticas. La seguridad sigue dependiendo de parámetros, configuración y uso apropiados. |
NIST finalizó FIPS 203, 204 y 205 el 13 de agosto de 2024. Son estándares establecidos, no novedades de octubre de 2026. Elegir un estándar no demuestra por sí solo que una implementación, protocolo o sistema se haya migrado de forma segura. Publicaciones y estándares de criptografía poscuántica de NIST
Una lista de materiales criptográficos (CBOM) puede ayudar a documentar los activos criptográficos y sus relaciones. Según las fuentes de descubrimiento y el formato, puede representar algoritmos, componentes criptográficos, metadatos relacionados con claves y contexto de uso. CycloneDX publica una capacidad CBOM y orientación sobre su especificación. Una CBOM es un artefacto de inventario, no una prueba de que la cobertura sea completa o de que un sistema sea resistente a la computación cuántica. Capacidad CBOM de CycloneDX
Qué significan los hitos de 2027 a 2035
El anuncio y el aviso de CSA Singapur distinguen entre los operadores de CII y otras organizaciones expuestas al riesgo cuántico:
- Presentación del plan de migración de CII a más tardar el 31 de marzo de 2027: los operadores de CII deben presentar su plan a CSA para esa fecha, según la guía pública de CSA.
- A partir de 2028: las nuevas adquisiciones de sistemas CII deben tener en cuenta las consideraciones de seguridad poscuántica. Guía pública de CII e información de CSA
- Migración de CII antes del 31 de diciembre de 2031: este es el objetivo indicado para completar la migración de los sistemas CII.
- Otras organizaciones expuestas: CSA recomienda un plan antes de que termine 2027 y la migración para 2035.
El Centro Nacional de Ciberseguridad del Reino Unido (NCSC) publica por separado objetivos de orientación: completar el descubrimiento y la evaluación, y preparar un plan inicial para 2028; priorizar y avanzar la migración para 2031; y procurar completarla en sistemas, servicios y productos para 2035. El NCSC señala que un pequeño grupo de tecnologías poco utilizadas podría ser más difícil de migrar para 2035; aun así, las organizaciones deben trabajar para cumplir las fechas indicadas. Son hitos de orientación del Reino Unido, no legislación mundial. Cada organización debe comprobar qué requisitos locales, sectoriales y contractuales le corresponden. Plazos de migración PQC del NCSC británico
Al 16 de octubre de 2026, el plan de transición NIST IR 8547 es un borrador. No debe presentarse como un plazo legal general ya aprobado para empresas privadas. Borrador NIST IR 8547
La lección práctica es empezar pronto con el descubrimiento. Una migración puede involucrar a responsables de aplicaciones, compatibilidad de protocolos, ciclos de renovación de hardware, proveedores y compromisos con clientes. Cambiar una sola biblioteca puede ser la parte más sencilla.
De listas de componentes a inventarios conectados
CycloneDX ya admite CBOM. La versión 1.6 incorporó la capacidad y la 1.7 añadió identificadores para familias de algoritmos criptográficos y curvas elípticas. El 5 de agosto de 2026, el proyecto anunció planes para CycloneDX 2.0 y describió posibles formas de asociar los activos criptográficos con riesgos de migración, respuestas, responsables, fechas objetivo y estados.
Al 16 de octubre de 2026, CycloneDX 2.0 se ha anunciado como próxima versión y se espera para más adelante en el otoño; aún no se ha publicado ni ratificado. No bases afirmaciones actuales de producto o cumplimiento en una compatibilidad supuesta con 2.0. Anuncio de CycloneDX 2.0 · CBOM de CycloneDX
Un inventario ampliado puede conectar tres preguntas distintas:
- SBOM: ¿Qué componentes de software, versiones, proveedores y dependencias forman parte del producto?
- CBOM: ¿Qué algoritmos criptográficos y contextos deben evaluarse o migrarse?
- AIBOM: ¿Qué modelos de IA, proveedores y componentes relacionados forman parte del producto?
Son inventarios complementarios, no garantías de seguridad intercambiables. Una lista de materiales ampliada (XBOM) es una forma de organizarlos y relacionarlos para investigar dependencias y mantener el contexto. El contenido y la cobertura reales siguen dependiendo de qué se examinó, cómo se clasificó y qué evidencia externa se incorporó.
CISA y organismos asociados publicaron el 8 de septiembre de 2026 los 2026 Minimum Elements for an SBOM. El documento actualiza los elementos mínimos recomendados y aconseja mantener las SBOM al día conforme cambia el software; por sí mismo no crea nuevos requisitos. Hay que distinguir esta orientación de las obligaciones derivadas de las leyes, reglamentos, contratos o normas sectoriales aplicables. CISA y organismos asociados: elementos mínimos de SBOM de 2026
Otros datos de la cadena de suministro aportan contexto, no evidencia cuántica. El informe de Sonatype del tercer trimestre, publicado el 8 de octubre de 2026, registró 149.329 paquetes señalados en total en sus categorías de maliciosos y no deseados; 27.618 presentaban al menos un comportamiento claramente malicioso. El total de paquetes señalados no significa que los 149.329 estén confirmados como malware. Estas cifras respaldan la utilidad general del seguimiento de componentes y el análisis de impacto; no son incidentes cuánticos ni fallos de migración criptográfica. Informe Q3 2026 de Sonatype
Crea un inventario que facilite decisiones
Para cada activo criptográfico importante, registra evidencia suficiente para contestar preguntas prácticas:
| Pregunta | Evidencia que conviene reunir |
|---|---|
| ¿Dónde está? | Producto, repositorio, servicio, proceso de compilación, dispositivo o proveedor. |
| ¿Qué función cumple? | Intercambio de claves, TLS, firma, identidad, autenticación o protección de datos. |
| ¿Quién es responsable? | Equipo de aplicación o plataforma, operador del servicio o contacto del proveedor. |
| ¿Cuál es su exposición? | Vida útil de la confidencialidad de los datos, exposición externa, criticidad y dificultad de actualización. |
| ¿Se puede cambiar? | Alternativas admitidas, hoja de ruta del proveedor, límites de compatibilidad y opciones probadas. |
| ¿Cómo se comprobará el progreso? | Alcance del análisis, referencias, verificaciones de configuración y ejecución, pruebas, responsable e hito objetivo. |
La agilidad criptográfica es la capacidad de cambiar mecanismos criptográficos en aplicaciones, protocolos, hardware e infraestructura con un riesgo operativo controlado. El documento de NIST sobre agilidad criptográfica, CSWP 39 revisión 1, se finalizó el 29 de junio de 2026; la versión original se publicó en diciembre de 2025. Ofrece consideraciones para planificar, no una certificación ni una prueba de que una organización concreta sea ágil. NIST CSWP 39 revisión 1
Evita la falsa precisión. Un «porcentaje de preparación cuántica» dice poco sin un alcance definido, una clasificación validada, evidencia de cobertura, criticidad de los activos y una descripción de lo no evaluado. Un análisis del código no puede probar el estado de todos los certificados en tiempo de ejecución, módulos de seguridad de hardware, servicios administrados o entornos de proveedores. Valida las clasificaciones de algoritmos con referencias de NIST y complementa los inventarios con evidencia de tiempo de ejecución, configuración y proveedores.
Plan práctico de inicio en 90 días
Días 1–15: Asigna responsables y elige el alcance
Nombra a una persona responsable del programa y elige un servicio o producto representativo y crítico para el negocio. Documenta la retención de datos sensibles, los usos de firma e intercambio de claves, las interfaces de red, el proceso de lanzamiento y los principales proveedores. Define el límite de evaluación para que se pueda revisar el primer inventario.
Días 16–30: Recopila la evidencia inicial
Reúne inventarios de software e información criptográfica disponible desde el código fuente, sistemas de compilación, configuraciones y registros de infraestructura. Anota algoritmos y versiones, referencias a certificados y claves cuando sea seguro, contexto del sistema, límites de confianza y dependencias de proveedores. Señala las áreas desconocidas o no observadas; no las trates como si estuvieran libres de riesgo.
Días 31–45: Prioriza según las consecuencias
Considera los datos sensibles que deban seguir siendo confidenciales durante años, servicios accesibles desde el exterior, infraestructura de firma, dependencias críticas y dispositivos o firmware difíciles de actualizar. Trata RSA y ECC convencional como criptografía de clave pública vulnerable a la computación cuántica, aunque hoy pueda seguir siendo adecuada frente a ataques clásicos.
Días 46–60: Habla con los proveedores
Pregunta qué productos y servicios dependen de criptografía de clave pública, cómo planean admitir la transición poscuántica o híbrida cuando corresponda, qué cambios requieren de sus clientes y cómo probarán la interoperabilidad y comunicarán los hitos. Registra las respuestas y la evidencia; no deduzcas que están preparados solo por una declaración comercial.
Días 61–75: Prueba en entornos controlados
Realiza pruebas piloto de cambios de establecimiento de claves o firma en sistemas que no sean de producción. Mide interoperabilidad, latencia, tamaño de certificados y firmas, rendimiento, mecanismos alternativos, monitorización y procedimientos de reversión. Pide a los responsables de ingeniería y seguridad que revisen los resultados.
Días 76–90: Publica una hoja de ruta
Convierte los resultados en responsables, lagunas de evidencia, dependencias, niveles de confianza e hitos ordenados por prioridad. Vincula cada hito a un sistema y un método de verificación. Actualiza el inventario cuando cambien el software, la configuración criptográfica o los proveedores.
No esperes a tener una cobertura perfecta para abordar los riesgos de mayor impacto. Adopta un enfoque iterativo y basado en riesgos, e indica claramente sus límites.
Dónde encaja Plexicus XBOM
La página pública de Plexicus XBOM presenta SBOM, CBOM y AIBOM en un mismo flujo de trabajo y permite solicitar una presentación del producto. Puede ser un punto de partida para equipos que estudian inventarios conectados. No demuestra que se descubra toda la criptografía, que la clasificación cuántica sea correcta, que exista cobertura de tiempo de ejecución o hardware, que se verifiquen proveedores, que se garantice la migración PQC o que se cumpla la normativa.
Antes de usar cualquier herramienta de inventario para tomar decisiones de migración, valida el alcance real y las clasificaciones con referencias de NIST. Complementa los resultados derivados del código con verificaciones de ejecución y configuración, evidencia de proveedores y pruebas de los sistemas incluidos.
Empieza por entender qué tienes y qué sigue siendo desconocido.
La cuestión cuántica es hoy una cuestión de planificación
No hay evidencia de que actualmente exista un ordenador cuántico con capacidad criptográficamente relevante que esté rompiendo los sistemas habituales de clave pública. La tarea inmediata es determinar qué sistemas dependen de criptografía vulnerable a la computación cuántica, qué información falta y cuánto tardarán la evaluación y la migración.
Una SBOM proporciona una base valiosa de componentes. Una CBOM puede describir activos criptográficos si el descubrimiento y la clasificación son adecuados. Una XBOM puede relacionar los inventarios de software, criptografía e IA. Ninguno sustituye las pruebas en tiempo de ejecución, el diálogo con proveedores, la responsabilidad de ingeniería o un plan de migración.
La preparación cuántica empieza como un programa de inventario y gobernanza. El plan debe hacer visibles su alcance, evidencia, incertidumbre, responsables e hitos aplicables en cada jurisdicción.
Solicita una presentación de Plexicus XBOM →
Preguntas frecuentes
¿RSA-4096 es resistente a la computación cuántica?
No. Una clave más larga no cambia la familia de algoritmos RSA. Se considera que RSA, incluido RSA-4096, y la criptografía convencional de clave pública basada en curvas elípticas son vulnerables ante un ordenador cuántico suficientemente capaz.
¿Se exige legalmente una CBOM para migrar a criptografía poscuántica?
No existe una norma mundial única que obligue a todas las organizaciones a crear una CBOM en un formato determinado. Los requisitos dependen de la jurisdicción, el sector, los contratos y la normativa aplicable. Un inventario criptográfico estructurado ayuda a planificar, pero cada organización debe comprobar sus obligaciones concretas.
¿Una SBOM o CBOM por sí sola demuestra preparación cuántica?
No. El inventario necesita un alcance adecuado y clasificaciones correctas, y luego debe contrastarse con la configuración en tiempo de ejecución, el hardware y la evidencia de proveedores. También hacen falta pruebas, priorización y una hoja de ruta de migración.
¿Ya se ha publicado CycloneDX 2.0?
Al 16 de octubre de 2026, el proyecto describe CycloneDX 2.0 como una versión próxima. No des por sentada su publicación general ni que un producto concreto la admita. La versión 1.7 es la última versión 1.x publicada que mencionan los materiales públicos del proyecto.
¿Qué estándares poscuánticos de NIST están finalizados?
NIST finalizó FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) el 13 de agosto de 2024. Su selección y despliegue requieren diseño, implementación y pruebas específicas para cada sistema.
¿Los hitos de Singapur de 2031 y 2035 son plazos globales?
No. Son hitos de CSA para operadores CII y recomendaciones para otras organizaciones expuestas al riesgo cuántico. El NCSC británico publica objetivos de orientación diferentes. La aplicabilidad depende de la jurisdicción, el sector, los contratos y la organización.
¿Plexicus XBOM garantiza migración PQC o cumplimiento normativo?
No. La página pública presenta SBOM, CBOM y AIBOM en un mismo flujo de trabajo e invita a solicitar una presentación. Eso no demuestra descubrimiento completo, clasificación correcta, cobertura de ejecución o proveedores, migración satisfactoria ni cumplimiento.
Fuentes
- CSA Singapur, anuncio de los hitos de migración cuántica y la nueva subvención, 14 de octubre de 2026.
- CSA Singapur, Aviso sobre migración resistente a la computación cuántica para organizaciones, 14 de octubre de 2026.
- CSA Singapur, Subvención Quantum-Safe Kickstarter e información sobre adquisiciones.
- NCSC del Reino Unido, plazos de migración PQC.
- NIST, publicaciones y estándares de criptografía poscuántica.
- NIST, CSWP 39 revisión 1: Considerations for Achieving Crypto Agility, finalizado el 29 de junio de 2026.
- NIST, borrador inicial IR 8547.
- Centro Canadiense de Ciberseguridad y socios del G7, Preparing for the Post-Quantum Era, septiembre de 2026.
- CycloneDX, capacidad CBOM y anuncio de CycloneDX 2.0.
- CISA y organismos asociados, elementos mínimos de SBOM de 2026, 8 de septiembre de 2026.
- Sonatype, índice de malware de código abierto Q3 2026, 8 de octubre de 2026.
- Plexicus, XBOM.