Was ist Anwendungssicherheit? Der vollständige AppSec-Leitfaden für 2026
Ein umfassender Leitfaden zu Anwendungssicherheit: sichere Entwicklung, OWASP-Risiken, SAST, DAST, SCA, Pentests und evidenzbasierte Priorisierung.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAnwendungssicherheit, meist als AppSec abgekürzt, bezeichnet den Schutz von Softwareanwendungen vor Schwachstellen, Angriffen, unbefugtem Zugriff und Missbrauch während ihres gesamten Lebenszyklus.
Das klingt einfach.
In der Praxis umfasst Anwendungssicherheit inzwischen wesentlich mehr als die Suche nach Fehlern im Quellcode.
Moderne Anwendungen bestehen aus eigenem Code, Open-Source-Paketen, APIs, Cloud-Infrastruktur, Containern, CI/CD-Pipelines, Secrets, Diensten von Drittanbietern, KI-generiertem Code, Konfigurationsdateien und zunehmend autonomen Softwareagenten.
Eine Anwendung kann deshalb technisch gültigen Code enthalten und trotzdem unsicher sein.
Diese Unterscheidung ist 2026 wichtiger denn je.
Laut Verizons Data Breach Investigations Report 2026 ist die Ausnutzung von Softwareschwachstellen zum häufigsten anfänglichen Angriffsvektor geworden. Sie entfällt auf 31 % der untersuchten Sicherheitsverletzungen. Verizon
Gleichzeitig stuft die aktuelle OWASP Top 10
Sicherheitsfehlkonfigurationen auf Platz zwei ein und erweitert die frühere Kategorie „Verwundbare und veraltete Komponenten“ zur umfassenderen Kategorie Fehler in der Softwarelieferkette. OWASP Top 10Für Unternehmen in Europa ist Anwendungssicherheit zudem stärker mit regulatorischer Verantwortung verbunden. Seit dem 11. September 2026 müssen Hersteller, die unter den EU Cyber Resilience Act fallen, aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle innerhalb bestimmter Fristen melden. Europäische Kommission
Anwendungssicherheit wird nicht mehr nur einmal vor einer Veröffentlichung durchgeführt.
Sie ist eine technische Disziplin, die von der Architektur bis zum Produktionsbetrieb reicht.
Was ist Anwendungssicherheit?
Anwendungssicherheit umfasst Technologien, Prozesse, Architektur, Tests und sichere Entwicklungspraktiken, mit denen Sicherheitsschwächen in Softwareanwendungen verhindert, erkannt, validiert, behoben und überwacht werden.
Ihr Ziel besteht nicht darin, jede denkbare Schwachstelle zu beseitigen.
Das wäre unrealistisch.
Das Ziel ist, die Wahrscheinlichkeit kontinuierlich zu senken, dass Schwächen in einer Anwendung ausgenutzt werden und erhebliche geschäftliche Auswirkungen verursachen.
Ein ausgereiftes AppSec-Programm stellt daher Fragen wie:
- Kann ein unberechtigter Benutzer auf Daten eines anderen Kunden zugreifen?
- Kann ein Angreifer eine API-Anfrage manipulieren, um privilegierte Aktionen auszuführen?
- Gibt die Anwendung Secrets oder Zugangsdaten preis?
- Werden verwundbare Open-Source-Abhängigkeiten ausgeliefert?
- Können Konfigurationsfehler Infrastruktur offenlegen?
- Können vom Angreifer kontrollierte Eingaben einen gefährlichen Codepfad erreichen?
- Sind Sicherheitskontrollen korrekt implementiert?
- Lassen sich erkannte Schwachstellen tatsächlich ausnutzen?
- Welche Schwachstellen sind am wichtigsten?
- Können Entwickler sie schnell genug beheben?
AppSec ist damit sowohl ein Problem der Softwareentwicklung als auch ein Problem des Risikomanagements.
OWASP trifft in seinem Risikomodell eine ähnliche Unterscheidung: Die Schwere eines Anwendungssicherheitsproblems hängt nicht nur von einer technischen Schwäche ab, sondern auch von Ausnutzbarkeit, Bedrohungsakteuren, Exposition, technischen und letztlich geschäftlichen Auswirkungen. OWASP Top 10
Warum Anwendungssicherheit 2026 wichtig ist
Die Softwareentwicklung hat sich grundlegend verändert.
Anwendungen werden schneller erstellt, Entwicklungsumgebungen sind stärker vernetzt, Softwarelieferketten sind größer und KI-gestützte Entwicklung kann in wenigen Minuten beträchtliche Mengen an Code erzeugen.
Sicherheitsteams schützen deshalb mehr Code, Abhängigkeiten, Dienste, APIs, Cloud-Umgebungen und Releases, als traditionelle Prüfverfahren bewältigen sollten.
Drei Entwicklungen sind besonders wichtig.
1. Die Ausnutzung von Schwachstellen wird zu einem zentralen Einstiegspunkt
Der Verizon DBIR 2026 berichtet, dass die Ausnutzung von Schwachstellen gestohlene Zugangsdaten als häufigsten Einstiegspunkt in seinem Datensatz überholt hat. Verizon
Das verändert die wirtschaftliche Bedeutung des Schwachstellenmanagements.
Ein Rückstand mit Tausenden von Befunden ist nicht mehr nur ein Compliance-Problem. Darin kann der Angriffspfad liegen, der einem Angreifer tatsächlich Zugang zu sensibler Infrastruktur oder Daten verschafft.
Die Herausforderung lautet zunehmend:
Welche Schwachstelle lässt sich wirklich ausnutzen, über welchen Pfad und mit welchen Auswirkungen?
Das ist eine andere Frage als:
Wie viele Schwachstellen hat der Scanner gefunden?
2. Die Softwarelieferkette gehört inzwischen zu AppSec
Moderne Entwickler schreiben eine Anwendung selten vollständig selbst.
Anwendungen hängen ab von:
- npm, PyPI, Maven, NuGet und anderen Paketökosystemen
- Container-Basisimages
- GitHub Actions und CI/CD-Komponenten
- Infrastrukturmodulen
- SDKs
- APIs
- Diensten von Drittanbietern
- Build-Umgebungen
- Artefakt-Repositories
Deshalb hat die OWASP Top 10
die Kategorie Software Supply Chain Failures als A03 eingeführt.OWASP hat die frühere Kategorie verwundbarer Komponenten ausdrücklich auf kompromittierte Abhängigkeiten, Build-Systeme und Softwareverteilungsinfrastruktur erweitert. OWASP Top 10
Den eigenen Quellcode zu scannen ist daher notwendig, reicht aber nicht aus.
3. Sicherheit wird von einer optionalen Praxis zur Produktverantwortung
Secure-by-Design-Prinzipien weisen die Verantwortung zunehmend Softwareherstellern zu, anstatt von Kunden zu erwarten, unsichere Produkte auszugleichen.
CISAs Secure-by-Design-Leitlinien betonen, dass Technologiehersteller Verantwortung für die Sicherheit ihrer Kunden übernehmen und Sicherheit in das Produktdesign integrieren sollten, statt sie als optionales Zusatzangebot zu behandeln. CISA
Europa geht mit regulatorischen Anforderungen weiter.
Der Cyber Resilience Act verlangt, Produkte mit digitalen Elementen unter Berücksichtigung von Cybersicherheitsanforderungen zu entwerfen, zu aktualisieren und zu warten. Die Meldepflichten für Schwachstellen und schwerwiegende Vorfälle gelten seit dem 11. September 2026; die umfassenderen Pflichten gelten vollständig ab Dezember 2027. Europäische Kommission
Für viele Softwareunternehmen wird AppSec damit Teil der Produkt-Governance.
Anwendungssicherheit und Cybersicherheit
Anwendungssicherheit ist Teil der Cybersicherheit; die Begriffe sind jedoch nicht austauschbar.
| Cybersicherheit | Anwendungssicherheit |
|---|---|
| Schützt Unternehmen, Systeme, Infrastruktur, Netzwerke und Daten | Konzentriert sich auf Softwareanwendungen |
| Umfasst Endpunkt-, Identitäts-, Netzwerk-, Cloud- und Betriebssicherheit | Umfasst sicheres Design, Code, Abhängigkeiten, APIs und Anwendungsverhalten |
| Erkennt oder verhindert Angriffe häufig auf Infrastrukturebene | Beseitigt oder mindert Schwächen in der Anwendung selbst |
| Beispiele: EDR, SIEM, Firewalls, IAM | Beispiele: SAST, DAST, SCA, Penetrationstests |
Betrachten wir eine SQL-Injection-Schwachstelle.
Eine Web Application Firewall kann einige Ausnutzungsversuche erkennen oder blockieren.
Das ist Schutz durch Cybersicherheit.
Wird die unsichere Datenbankabfrage im Quellcode behoben, verschwindet die zugrunde liegende Schwäche.
Das ist Anwendungssicherheit.
Starke Sicherheitsprogramme nutzen beides.
Anwendungssicherheit und DevSecOps
AppSec bezeichnet die Sicherheitsdisziplin.
DevSecOps bezeichnet ein Betriebsmodell zur Integration von Sicherheit in die Softwarebereitstellung.
DevSecOps macht Sicherheit zum Bestandteil von Entwicklungs- und Betriebsabläufen, statt sie als separate Prüfung gegen Ende der Entwicklung einzuführen.
Sicherheitsprüfungen werden dabei typischerweise Teil dieses Ablaufs:
Code → Pull Request → Build → Test → Deployment → Überwachung
Zum Beispiel:
Entwickler committet Code
        ↓
Secret Scanning
        ↓
SAST
        ↓
Abhängigkeits- / SCA-Prüfungen
        ↓
Build
        ↓
DAST oder API-Tests
        ↓
Sicherheitsvalidierung
        ↓
Deployment
        ↓
Laufzeitüberwachung
DevSecOps hilft damit, AppSec in großem Maßstab praktisch umzusetzen. Weitere Informationen zu ergänzenden Testmethoden finden Sie unter SAST und DAST: Unterschiede und warum beide sinnvoll sind.
Was schützt Anwendungssicherheit?
Anwendungssicherheit umfasst erheblich mehr als den Quellcode einer Anwendung.
Ein modernes AppSec-Programm kann die folgenden Ebenen schützen.
Quellcode
Sicherheitsschwächen, die direkt durch Anwendungslogik entstehen.
Beispiele:
- Injection
- unsichere Deserialisierung
- unsichere Dateiverarbeitung
- schwache Authentifizierungslogik
- fehlerhafte Autorisierungsprüfungen
- fest eingebettete Secrets
Open-Source-Abhängigkeiten
Bibliotheken von Drittanbietern können Schwachstellen einführen, selbst wenn der eigene Code eines Unternehmens sicher ist.
APIs
APIs bringen Risiken bei Authentifizierung, Autorisierung, Objektzugriff, Ratenbegrenzung, sensiblen Daten und Geschäftslogik mit sich.
OWASP führt eine eigene API Security Top 10, weil viele API-Risiken spezialisierte Tests erfordern. OWASP API Security Top 10
Authentifizierung und Autorisierung
Anwendungssicherheit steuert, wer auf die Anwendung zugreifen kann und was authentifizierte Benutzer tun dürfen.
Secrets
API-Schlüssel, Zugriffstoken, Passwörter, private Schlüssel und Cloud-Zugangsdaten können versehentlich in die Versionsverwaltung oder Anwendungsartefakte gelangen.
Softwarelieferkette
AppSec umfasst zunehmend den Schutz von Build-Pipelines, Abhängigkeiten, Artefakten, CI/CD-Abläufen und Paketintegrität.
Anwendungskonfiguration
Eine sichere Anwendung kann durch unsichere Einstellungen verwundbar werden.
Beispiele:
- aktivierter Debug-Modus in Produktion
- unnötige Dienste
- zu großzügige CORS-Richtlinien
- öffentlich zugängliche Administrationsoberflächen
- unsichere Cloud-Berechtigungen
- Standardzugangsdaten
Geschäftslogik
Manche Schwachstellen lassen sich nicht durch die Suche nach einer offensichtlich gefährlichen Codezeile finden.
Beispiele:
- Umgehen der Zahlungslogik
- Manipulieren von Rabattabläufen
- Missbrauch der Kontowiederherstellung
- Umgehen von Transaktionslimits
- Verändern von Ressourcen anderer Benutzer
- Ausnutzen von Race Conditions
Dafür muss häufig verstanden werden, wie sich die Anwendung als Gesamtsystem verhält.
Die OWASP Top 10 im Jahr 2026
Die aktuell veröffentlichte Ausgabe ist die OWASP Top 10
. Sie ist deshalb einer der wichtigsten Bezugspunkte für AppSec-Teams im Jahr 2026. OWASP Foundation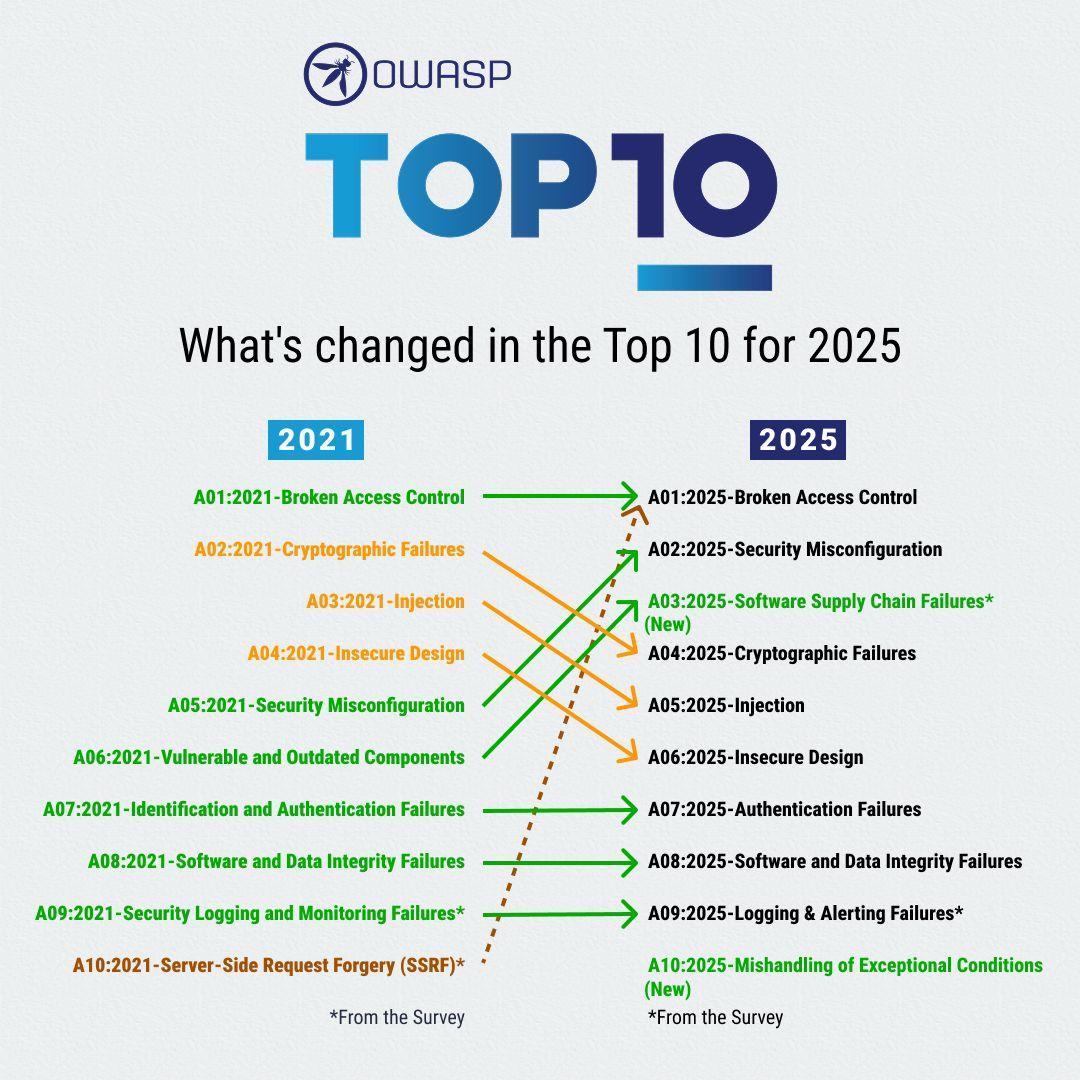
Die bereitgestellte Grafik zeigt die Änderungen der OWASP Top 10 zwischen 2021 und 2025.
Die Kategorien:
| Rang | OWASP Top 10 |
|---|---|
| A01 | Fehlerhafte Zugriffskontrolle |
| A02 | Sicherheitsfehlkonfiguration |
| A03 | Fehler in der Softwarelieferkette |
| A04 | Kryptografische Fehler |
| A05 | Injection |
| A06 | Unsicheres Design |
| A07 | Authentifizierungsfehler |
| A08 | Fehler bei der Software- oder Datenintegrität |
| A09 | Fehler bei Sicherheitsprotokollierung und Alarmierung |
| A10 | Fehlerhafte Behandlung von Ausnahmebedingungen |
Zwei Änderungen sind besonders aufschlussreich.
Sicherheitsfehlkonfiguration liegt jetzt auf Platz 2
Cloud-Infrastruktur, Container, SaaS-Integrationen, Kubernetes, Infrastructure as Code und komplexe Bereitstellungsumgebungen machen Konfiguration immer wichtiger.
Eine Anwendung kann ohne offensichtliche Quellcodeschwachstelle sensible Funktionen durch Fehlkonfiguration offenlegen.
Fehler in der Softwarelieferkette liegen jetzt auf Platz 3
Diese Kategorie spiegelt einen grundlegenden Wandel der Softwareentwicklung wider.
Die Angriffsfläche endet nicht mehr am Repository des Unternehmens.
Sie erstreckt sich auf Abhängigkeiten, Build-Umgebungen, Pakete und Verteilungsinfrastruktur.
Die OWASP Top 10 sind kein AppSec-Programm
Diese Unterscheidung ist wichtig.
Die OWASP Top 10 sind ein Dokument zur Sensibilisierung, kein vollständiger Standard für Anwendungssicherheit.
OWASP warnt selbst davor, Top-10-Abdeckung mit umfassender Anwendungssicherheit gleichzusetzen. Für einen vollständigeren, prüfbaren Anforderungskatalog empfiehlt OWASP den Application Security Verification Standard (ASVS). GitHub
Die aktuelle stabile ASVS-Version ist 5.0.0. OWASP Foundation
Unternehmen sollten Aussagen wie diese daher skeptisch betrachten:
„Unser Scanner bietet 100 % OWASP-Top-10-Abdeckung.“
Einige Kategorien betreffen Architektur, Design und Geschäftslogik und können von einem einzelnen automatisierten Scanner nicht vollständig bewertet werden.
AppSec braucht mehrere Ebenen von Evidenz.
Wie Anwendungssicherheit funktioniert
Moderne Anwendungssicherheit folgt üblicherweise dem Softwarelebenszyklus.
1. Anforderungen und Sicherheitsplanung
Sicherheit sollte beginnen, bevor Code existiert.
Teams identifizieren:
- sensible Daten
- regulatorische Anforderungen
- kritische Assets
- Vertrauensgrenzen
- Authentifizierungsanforderungen
- Autorisierungsanforderungen
- erwartete Fähigkeiten von Angreifern
- inakzeptable geschäftliche Folgen
Dies bestimmt, welches Sicherheitsniveau eine Anwendung tatsächlich braucht.
Eine öffentliche Marketingwebsite und eine Onlinebanking-Plattform sollten nicht identisch behandelt werden.
2. Sichere Architektur und Bedrohungsmodellierung
Bedrohungsmodellierung untersucht, wie ein System angegriffen werden könnte, bevor die Implementierung abgeschlossen ist.
Teams analysieren:
- Vertrauensgrenzen
- Datenflüsse
- externe Dienste
- APIs
- privilegierte Operationen
- Authentifizierungsmechanismen
- Administrationsoberflächen
- Fehlerbedingungen
Das Ziel ist, Schwächen zu erkennen, die Scanner womöglich nie entdecken.
Ein Sicherheitstool kann zum Beispiel bestätigen, dass ein Zahlungsendpunkt keine SQL-Injection-Schwachstelle enthält.
Erst die Analyse von Architektur oder Geschäftslogik kann jedoch zeigen, dass Benutzer negative Mengen übermitteln und dafür eine Gutschrift erhalten können.
3. Sichere Entwicklung
Entwickler implementieren Sicherheitskontrollen beim Schreiben von Code.
Typische Praktiken:
- sichere Codierungsstandards
- Eingabevalidierung
- parametrisierte Datenbankabfragen
- Durchsetzung von Autorisierung
- sichere Sitzungsverwaltung
- starke Kryptografie
- sichere Fehlerbehandlung
- Secrets-Management
- Peer Reviews
Sicherheitstools können auch direkt in Repositories und IDE-Abläufen Rückmeldung geben.
4. Automatisierte Anwendungssicherheitstests
Automatisierte Analysen ermöglichen, große Klassen von Problemen kontinuierlich zu erkennen.
Dazu gehören typischerweise SAST, SCA, Secret Scanning, IaC-Scanning, API-Tests und DAST.
Wir betrachten diese Methoden gleich genauer.
5. Exploit-Validierung und Penetrationstests
Eine Schwäche zu finden und ihre Ausnutzbarkeit nachzuweisen sind unterschiedliche Dinge.
Betrachten wir zwei Schwachstellen mit identischen CVSS-Werten.
Eine kann in unerreichbarem Code liegen.
Die andere kann einen öffentlich erreichbaren Endpunkt betreffen, der direkt zu sensiblen Kundendaten führt.
Ihr praktisches Risiko unterscheidet sich erheblich.
Hier liefern Penetrationstests, Angriffspfadanalysen und moderne autonome Sicherheitstests wichtigen Kontext.
6. Behebung
Sicherheitsbefunde müssen letztlich die Entwickler erreichen, die sie beheben können.
Wirksame Behebung erfordert:
- Evidenz
- verwundbare Stelle
- Angriffskontext
- Schweregrad
- geschäftliche Auswirkungen
- empfohlene Lösung
- Validierung nach der Behebung
Ein Scanner, der Tausende Warnungen erzeugt, ohne Entwicklern die Priorisierung zu erleichtern, kann den Arbeitsaufwand erhöhen, ohne das Risiko entsprechend zu senken.
7. Kontinuierliche Überwachung
Anwendungen verändern sich laufend.
Dasselbe gilt für ihre Angriffsfläche.
Neue Commits, Abhängigkeiten, Infrastrukturänderungen und veröffentlichte Schwachstellen können zuvor sichere Anwendungen verwundbar machen.
AppSec endet daher nicht mit dem Deployment.
Arten von Anwendungssicherheitstests
Keine einzelne Testmethode kann jedes Anwendungssicherheitsproblem erkennen.
Starke Programme kombinieren ergänzende Techniken.
SAST: Static Application Security Testing
SAST analysiert Quellcode oder kompilierte Artefakte, ohne die Anwendung auszuführen.
Die Methode eignet sich zum Erkennen von:
- Injection-Mustern
- unsicheren APIs
- schwacher Verwendung von Kryptografie
- Datenflussproblemen
- Programmierfehlern
Stärken
- kann früh eingesetzt werden
- arbeitet direkt mit Code
- lässt sich gut in CI/CD integrieren
- kann die verwundbare Quellcodestelle identifizieren
Grenzen
Statische Analysen können Fehlalarme erzeugen und Schwierigkeiten haben, Laufzeitkontext oder komplexe Geschäftslogik zu verstehen.
DAST: Dynamic Application Security Testing
DAST analysiert eine laufende Anwendung von außen.
Statt Quellcode zu lesen, interagiert die Methode ähnlich wie ein externer Benutzer oder Angreifer mit der Anwendung.
DAST hilft beim Erkennen von:
- Injection-Schwachstellen
- Serverfehlkonfigurationen
- Authentifizierungsproblemen
- offengelegten Endpunkten
- Sicherheitsschwächen zur Laufzeit
Stärken
Die Methode beobachtet das tatsächliche Anwendungsverhalten.
Grenzen
Sie bietet meist weniger Einblick in den genauen Code, der für eine Schwachstelle verantwortlich ist.
SCA: Software Composition Analysis
Software Composition Analysis identifiziert Abhängigkeiten von Drittanbietern und damit verbundene bekannte Schwachstellen.
Sie beantwortet Fragen wie:
- Welche Open-Source-Pakete verwenden wir?
- Sind verwundbare Versionen vorhanden?
- Welche Anwendungen enthalten sie?
- Sind die Lizenzen akzeptabel?
- Gibt es eine gepatchte Version?
Mit dem wachsenden Risiko in der Softwarelieferkette wird SCA besonders wichtig.
Secret Scanning
Secret Scanner durchsuchen Repositories und Entwicklungsumgebungen nach Zugangsdaten wie:
- API-Schlüsseln
- privaten Schlüsseln
- Datenbankpasswörtern
- Cloud-Zugangsdaten
- Zugriffstoken
Secrets erfordern eine andere Reaktion als gewöhnliche Schwachstellen.
Wenn Produktionszugangsdaten in ein öffentliches Repository gelangen, genügt es möglicherweise nicht, die Zeichenfolge in einem späteren Commit zu löschen.
Die Zugangsdaten müssen oft widerrufen oder rotiert werden.
API-Sicherheitstests
API-Tests untersuchen Anwendungsschnittstellen direkt.
Wichtige Bereiche:
- Broken Object Level Authorization
- Authentifizierung
- Autorisierung auf Funktionsebene
- Ressourcenverbrauch
- Inventarverwaltung
- unsichere Nutzung externer APIs
OWASP betreibt ein eigenes API-Security-Projekt, weil sich API-Schwachstellen deutlich von klassischen browserbasierten Webschwachstellen unterscheiden können. OWASP API Security Top 10
Infrastructure-as-Code-Sicherheit
Moderne Anwendungen definieren Infrastruktur zunehmend mit Dateien wie:
- Terraform
- Kubernetes-Manifesten
- CloudFormation
- Dockerfiles
Sicherheitstests können Konfigurationsprobleme erkennen, bevor die Infrastruktur bereitgestellt wird.
Beispiele:
- öffentlicher Speicher
- zu großzügige IAM-Richtlinien
- als root laufende Container
- offengelegte Ports
- fehlende Verschlüsselung
- unsichere Netzwerkregeln
Penetrationstests
Penetrationstests versuchen, Schwächen aktiv auszunutzen.
Tests müssen autorisiert und auf vereinbarte Ziele, Konten, Aktionen und Abbruchbedingungen beschränkt sein.
Der wichtigste Vorteil ist Evidenz.
Statt zu melden:
„Dieser Endpunkt könnte verwundbar sein.“
kann ein Pentest nachweisen:
„Ein nicht authentifizierter Angreifer kann diesen Endpunkt ausnutzen, um Datensätze eines anderen Kunden abzurufen.“
Dieser Unterschied verbessert die Priorisierung erheblich.
Traditionelle Pentests bleiben wertvoll, insbesondere für komplexe Logik und Systeme mit hohem Risiko. Sie können jedoch teuer sein und lassen sich schwer kontinuierlich durchführen.
Deshalb gewinnen automatisierte und KI-gestützte Pentests an Bedeutung.
Was ist KI-Pentesting?
KI-Pentesting verwendet KI-Modelle zur Unterstützung von Teilen des Penetrationstestprozesses.
Je nach System kann KI helfen:
- Anwendungen zu analysieren
- Angriffstechniken auszuwählen
- Payloads zu erzeugen
- Antworten zu interpretieren
- Angriffspfade zu entdecken
- Zusammenhänge zwischen Befunden abzuleiten
- repetitive manuelle Arbeit zu reduzieren
Ein LLM zu einem Schwachstellenscanner hinzuzufügen schafft jedoch nicht automatisch einen autonomen Penetrationstester.
Entscheidend ist, ob das System Sicherheitshypothesen an der Anwendung ausführen und validieren kann.
Von KI-Scanning zu AI Swarm Pentesting
Eine neue Richtung nutzt mehrere spezialisierte Agenten statt eines einzelnen, sequenziell arbeitenden KI-Agenten.
Bei einem Swarm-Ansatz können verschiedene Agenten unterschiedliche Teile der Angriffsfläche untersuchen oder spezialisierte Sicherheitsaufgaben übernehmen und dabei Evidenz teilen.
Konzeptionell:
                    Anwendung
                        │
             Karte der Angriffsfläche
                        │
        ┌───────────────┼───────────────┐
        ↓               ↓               ↓
 Authentifizierungs- Injection-    API-Logik-
      Agent            Agent         Agent
        │               │               │
        └───────────────┼───────────────┘
                        ↓
              Korrelation der Evidenz
                        ↓
                Validierte Befunde
Dieser Ansatz kann umfassendere Untersuchungen und schnellere Validierung ermöglichen als ein Ablauf mit einem einzelnen Agenten.
Das wichtige Ergebnis sollte nicht nur eine Schwachstellenbezeichnung sein.
Es sollte ein Nachweis sein.
Erkennung und Ausnutzbarkeit
Dies ist eines der wichtigsten Konzepte moderner AppSec.
Angenommen, ein Unternehmen hat 12.000 Sicherheitsbefunde.
Traditionelle Systeme priorisieren sie hauptsächlich anhand von:
- CVSS
- Schwachstellentyp
- Paketversion
- Scanner-Schweregrad
Schweregrad und Ausnutzbarkeit sind jedoch nicht dasselbe.
Ein besseres Priorisierungsmodell berücksichtigt:
Risiko =
Technischer Schweregrad
× Erreichbarkeit
× Exposition
× Ausnutzbarkeit
× Bedeutung des Assets
× Geschäftliche Auswirkungen
Diese Multiplikation ist eine veranschaulichende Priorisierungsheuristik, keine validierte Bewertungsformel. Die Faktoren benötigen unternehmensspezifische Definitionen und Kalibrierung; sie dürfen nicht mechanisch multipliziert oder als offizieller Risikowert behandelt werden.
Die genaue Formel unterscheidet sich zwischen Unternehmen.
Das Prinzip bleibt gleich.
Eine theoretisch schwerwiegende, aber unerreichbare Schwachstelle kann weniger dringlich sein als eine mittelschwere Schwachstelle, die einem Angreifer einen direkten Weg zu kritischen Daten eröffnet.
Deshalb wird moderne AppSec zunehmend evidenzbasiert.
Was ist Proof-Driven AppSec?
Proof-Driven AppSec priorisiert Befunde anhand von Evidenz, die zeigt, wie eine Schwachstelle auftritt oder ausgenutzt werden kann.
Statt nur zu melden:
Möglicherweise fehlerhafte Zugriffskontrolle.
versucht das Sicherheitssystem festzustellen:
Benutzer A kann
/api/account/8421anfordern und Daten von Benutzer B abrufen.
Evidenz kann umfassen:
- HTTP-Anfragen
- HTTP-Antworten
- Payloads
- betroffene Parameter
- verwundbare Codepfade
- Exploit-Sequenzen
- Screenshots
- Laufzeitverhalten
Das gibt Sicherheitsteams und Entwicklern etwas Konkretes für ihre Untersuchung.
Es hilft auch, eines der größten operativen AppSec-Probleme zu reduzieren: Alarmmüdigkeit.
GitHub hat ebenfalls darauf hingewiesen, dass Sicherheitstools mit vielen nicht handlungsrelevanten Warnungen Entwickler ermüden und die Behebung weniger wirksam machen können. The GitHub Blog
Der moderne Anwendungssicherheits-Stack
Ein ausgereiftes AppSec-Programm kombiniert üblicherweise mehrere Sicherheitsebenen.
| Ebene | Zentrale Frage |
|---|---|
| Bedrohungsmodellierung | Was könnte schiefgehen? |
| SAST | Gibt es unsicheren Code? |
| SCA | Gibt es verwundbare Abhängigkeiten? |
| Secret Scanning | Sind Zugangsdaten offengelegt worden? |
| IaC-Scanning | Ist Infrastruktur unsicher konfiguriert? |
| DAST | Zeigt die laufende Anwendung Schwächen? |
| API-Sicherheit | Lassen sich APIs missbrauchen? |
| Pentesting | Lassen sich Schwächen tatsächlich ausnutzen? |
| Laufzeitüberwachung | Wird die bereitgestellte Anwendung angegriffen? |
| Behebung | Können Entwickler das Problem beheben und die Lösung prüfen? |
Das Ziel sollte nicht sein, möglichst viele Tools anzusammeln.
Das Ziel ist Sicherheitsabdeckung mit handlungsrelevanter Evidenz.
Shift Left reicht nicht aus
Jahrelang lautete die vorherrschende AppSec-Empfehlung:
Sicherheit nach links verschieben.
Also früher testen.
Das bleibt sinnvoll.
Einen Programmierfehler vor dem Produktionsbetrieb zu finden ist meist günstiger als die Behebung nach dem Deployment.
Moderne AppSec muss aber auch nach rechts verschoben werden.
Warum?
Weil viele Schwachstellen erst dann relevant werden, wenn Code mit Folgendem interagiert:
- realer Infrastruktur
- Authentifizierungssystemen
- Deployment-Konfiguration
- externen APIs
- produktionsnahen Datenflüssen
- Laufzeitberechtigungen
Das bessere Modell lautet daher:
Kontinuierlich absichern.
PLANEN
 ↓
ENTWERFEN
 ↓
PROGRAMMIEREN
 ↓
BUILD
 ↓
TESTEN
 ↓
BEREITSTELLEN
 ↓
BETREIBEN
 ↺
Das entspricht dem Grundgedanken des NIST Secure Software Development Framework: Sicherheitspraktiken sollten über den gesamten Softwareentwicklungslebenszyklus integriert werden, statt erst in einer separaten Abschlussphase hinzuzukommen. NIST Computer Security Resource Center
Anwendungssicherheit und KI-generierter Code
KI-Programmierassistenten haben die Geschwindigkeit verändert, mit der Software erstellt werden kann.
Ein Entwickler kann heute Folgendes generieren:
- Authentifizierungssysteme
- REST-APIs
- Datenbankabfragen
- Infrastrukturdateien
- Frontend-Anwendungen
- Backend-Dienste
und benötigt dafür nur einen Bruchteil der früher notwendigen Zeit.
Schnellere Codegenerierung führt jedoch nicht automatisch zu schnellerer Sicherheitsvalidierung.
Daraus entsteht ein neues Ungleichgewicht:
Geschwindigkeit der Codegenerierung
        ↑↑↑

Kapazität der Sicherheitsprüfung
        ↑
Wenn die Entwicklungsleistung steigt, während Sicherheitsprüfungen manuell bleiben, wird Sicherheit zum Engpass.
Die Lösung kann nicht einfach darin bestehen, Entwickler langsamer arbeiten zu lassen.
Auch Sicherheitstests müssen stärker automatisiert, kontextbezogen und skalierbar werden.
KI-gestützte Entwicklung erhöht deshalb die Bedeutung automatisierter AppSec.
Best Practices für Anwendungssicherheit 2026
Unternehmen müssen nicht alle Sicherheitskontrollen gleichzeitig implementieren.
Ein risikobasierter Ansatz funktioniert besser.
Die folgenden Praktiken bilden eine solide Grundlage.
1. Wissen, welche Anwendungen Ihnen gehören
Eine unbekannte Angriffsfläche lässt sich nicht absichern.
Führen Sie ein Inventar von:
- Anwendungen
- Repositories
- APIs
- Abhängigkeiten
- öffentlich erreichbaren Systemen
- Verantwortlichen
- Kritikalität
OWASPs Leitlinien für moderne AppSec empfehlen ausdrücklich einen risikobasierten Ansatz für das Anwendungsportfolio. OWASP Top 10
2. Eine Sicherheitsbasis definieren
Legen Sie Mindestanforderungen fest für:
- Authentifizierung
- Autorisierung
- Verschlüsselung
- Secrets
- Abhängigkeiten
- Protokollierung
- Fehlerbehandlung
- Code Reviews
- Sicherheitstests
Für tiefere Verifikation empfiehlt OWASP ASVS statt ausschließlicher Orientierung an den Top 10. OWASP Top 10
3. Sicherheit in Entwicklerabläufe integrieren
Sicherheitsprüfungen sollten dort stattfinden, wo Entwickler bereits arbeiten.
Bevorzugen Sie Integrationen mit:
- Versionsverwaltung
- Pull Requests
- CI/CD
- Issue-Tracking
- IDE-Abläufen
Das Ziel ist, Kontextwechsel zu reduzieren.
4. Abhängigkeiten kontinuierlich scannen
Eine heute sichere Abhängigkeit kann morgen verwundbar sein.
Software Composition Analysis sollte daher nach dem Release fortgeführt werden.
5. Die Build-Pipeline schützen
Repository-Sicherheit allein reicht nicht aus.
Schützen Sie:
- CI/CD-Zugangsdaten
- Paketregistries
- Build Runner
- Signaturschlüssel
- Deployment-Pipelines
- Artefakt-Repositories
Die Bedeutung von Softwarelieferkettenfehlern in der OWASP Top 10
macht dies immer wichtiger. OWASP Top 106. Anwendungen von innen und außen testen
Quellcodeanalysen und Laufzeittests zeigen unterschiedliche Problemklassen.
Nutzen Sie ergänzende Methoden.
Zum Beispiel:
SAST → versteht Code

DAST → versteht Laufzeitverhalten

SCA → versteht Abhängigkeiten

Pentesting → versteht Ausnutzung

Bedrohungsmodellierung → versteht Design
7. Ausnutzbarkeit statt Scanner-Menge priorisieren
Messen Sie den AppSec-Erfolg nicht an der Zahl erzeugter Befunde.
Mehr Befunde bedeuten nicht zwangsläufig mehr Sicherheit.
Priorisieren Sie anhand von Kontext wie:
- Internetexposition
- erreichbarem Code
- Authentifizierungsanforderungen
- vorhandenem Exploit-Pfad
- sensiblen Daten
- Bedeutung des Assets
8. Entwicklern Evidenz geben
Ein Entwickler sollte idealerweise verstehen:
- was verwundbar ist
- wo das Problem liegt
- wie es ausgenutzt werden kann
- welche Auswirkungen es hat
- wie es behoben wird
- wie die Behebung überprüft wird
Das reduziert Rückfragen zwischen Entwicklung und Sicherheit.
9. Nach der Behebung erneut testen
Ein geschlossenes Ticket beweist nicht, dass eine Schwachstelle behoben wurde.
Sicherheitskorrekturen sollten validiert werden.
10. Risikoreduktion messen
Nützliche AppSec-Kennzahlen:
- mittlere Zeit bis zur Behebung
- kritische Schwachstellen, die Produktion erreichen
- ausnutzbare Befunde
- Wiederholungsrate
- Anwendungsabdeckung
- Behebungsrate
- Zeit zwischen Einführung und Erkennung
Vermeiden Sie reine Aktivitätskennzahlen wie die Gesamtzahl durchgeführter Scans.
Ein Anwendungssicherheitsprogramm aufbauen
Eine praktische AppSec-Roadmap kann schrittweise umgesetzt werden.
Phase 1: Sichtbarkeit
Identifizieren Sie:
- Anwendungen
- Repositories
- APIs
- Verantwortliche
- Internetexposition
- kritische Systeme
Phase 2: Grundlegende Tests
Führen Sie ein:
- SAST
- SCA
- Secret Scanning
- Infrastrukturprüfungen
Phase 3: Integration in die Entwicklung
Integrieren Sie Sicherheit in:
- Pull Requests
- CI/CD-Pipelines
- Ticketsysteme
- Entwicklerabläufe
Phase 4: Laufzeitvalidierung
Ergänzen Sie:
- DAST
- API-Tests
- Penetrationstests
- Exploit-Validierung
Phase 5: Risikobasierte Priorisierung
Korrelieren Sie Befunde anhand von:
- Ausnutzbarkeit
- Anwendungskontext
- Exposition
- geschäftlicher Kritikalität
Phase 6: Kontinuierliche Verbesserung
Bewerten Sie das Programm mit einem etablierten Reifegradmodell.
OWASP SAMM bietet ein risikoorientiertes Framework, das Unternehmen bei der Bewertung und Verbesserung ihrer Softwaresicherheitsreife unterstützt. OWASP Foundation
Standards und Frameworks für Anwendungssicherheit
Mehrere Frameworks sind besonders relevant.
OWASP Top 10
Geeignet für:
- Sensibilisierung
- Schulung
- häufige Risikokategorien
Sie sind ein Ausgangspunkt, kein umfassender Verifikationsstandard.
OWASP ASVS
Geeignet für:
- Anwendungssicherheitsanforderungen
- technische Verifikation
- sichere Entwicklungsstandards
- Testanforderungen
Die aktuelle stabile Version ist ASVS 5.0.0. OWASP Foundation
OWASP SAMM
Geeignet für:
- Bewertung der Reife eines AppSec-Programms
- Verbesserungsroadmaps
- organisatorische Governance
NIST Secure Software Development Framework
NIST SSDF liefert sichere Entwicklungspraktiken zur Integration in bestehende Softwareentwicklungslebenszyklen.
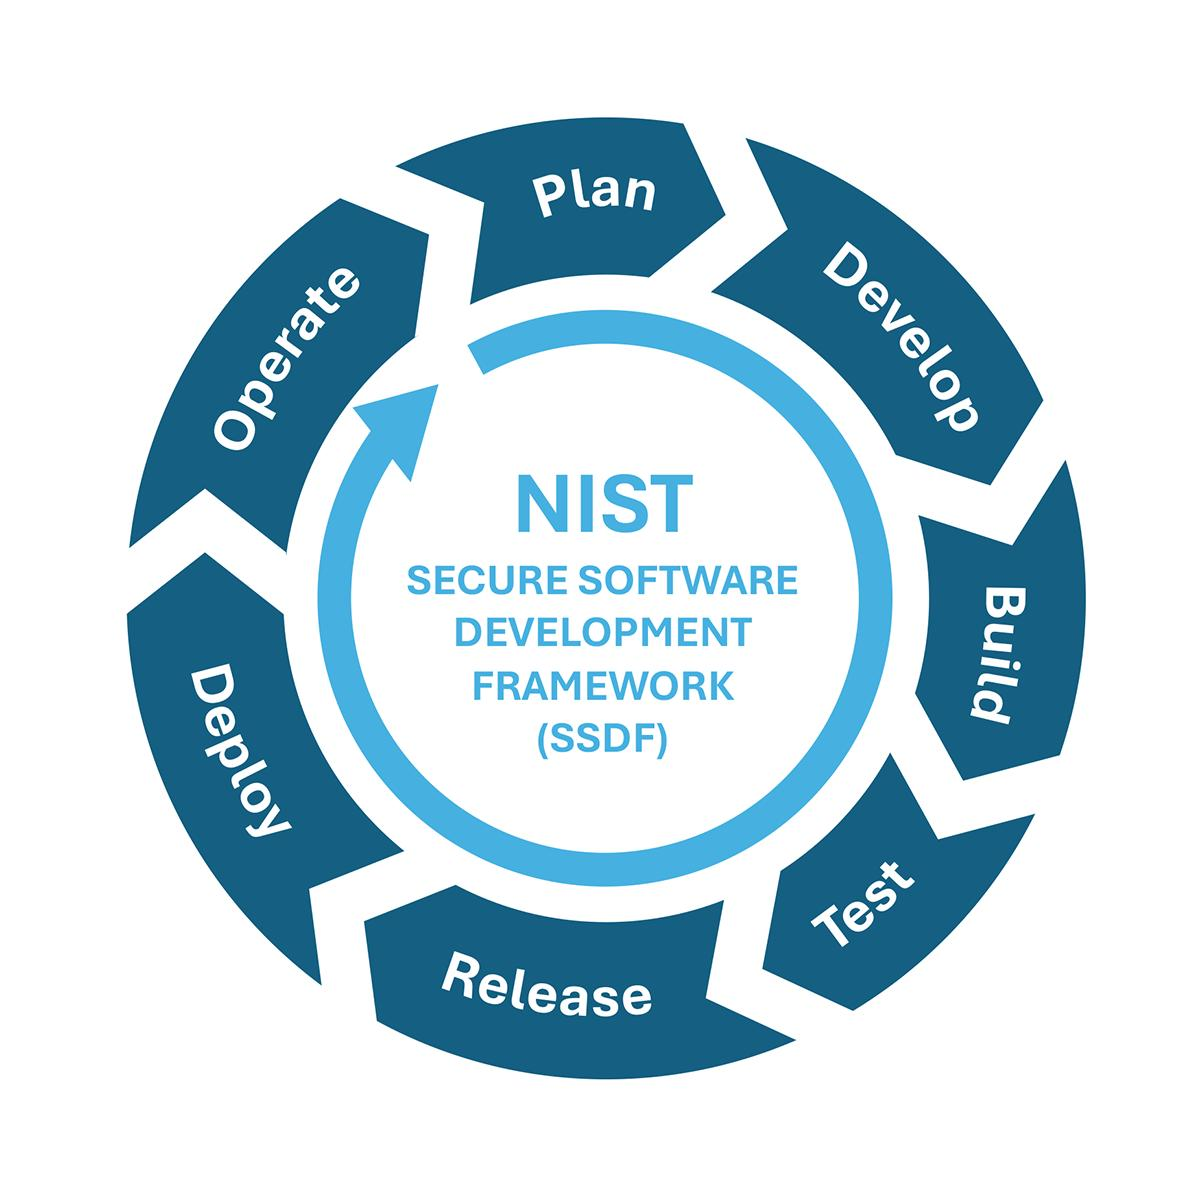
Die bereitgestellte Grafik veranschaulicht Sicherheit im Softwarelebenszyklus. Sie ist kein offizielles Diagramm der vier NIST-SSDF-Praxisgruppen: Prepare the Organization, Protect the Software, Produce Well-Secured Software und Respond to Vulnerabilities.
Die aktuelle endgültige SSDF-Version bleibt 1.1. Im Dezember 2025 veröffentlichte NIST einen Entwurf der Version 1.2 mit vorgeschlagenen aktualisierten Praktiken und Beispielen. NIST Computer Security Resource Center
Diese Unterscheidung ist wichtig: SSDF 1.2 ist noch kein endgültiger Ersatz für 1.1.
Anwendungssicherheit in der EU: Cyber Resilience Act
Für Unternehmen, die unter die Regelung fallende Software oder Produkte mit digitalen Elementen in der Europäischen Union vertreiben, überschneidet sich AppSec zunehmend mit regulatorischen Pflichten.
Der Cyber Resilience Act trat im Dezember 2024 in Kraft.
Die umfassenderen Anforderungen gelten vollständig ab dem 11. Dezember 2027. Wichtige Meldepflichten gelten bereits seit dem 11. September 2026. Europäische Kommission
Hersteller müssen relevante aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die CRA Single Reporting Platform melden.
Bei aktiv ausgenutzten Schwachstellen umfasst der Prozess eine Frühwarnung innerhalb von 24 Stunden und eine ausführlichere Meldung innerhalb von 72 Stunden, gefolgt von weiteren Berichtspflichten. Europäische Kommission
Dadurch werden Fähigkeiten wie:
- Schwachstellenentdeckung
- Verantwortungszuordnung
- Priorisierung
- Untersuchung
- Behebung
- Evidenzsammlung
nicht nur für den Betrieb, sondern auch für Governance immer wichtiger.
Häufige Fehler bei der Anwendungssicherheit
Viele AppSec-Programme scheitern aus operativen Gründen, nicht aufgrund fehlender Sicherheitstools.
Fehler 1: Mehr Scanner kaufen, statt die Priorisierung zu verbessern
Fünf Scanner mit überlappenden Warnungen können mehr Arbeit erzeugen, ohne das Risiko erheblich zu senken.
Fehler 2: CVSS als Geschäftsrisiko behandeln
CVSS liefert hilfreichen Kontext zum technischen Schweregrad.
Der Wert weiß jedoch nicht, ob ein verwundbares Asset die wertvollsten Kundendaten enthält.
Fehler 3: Sicherheit nur vor dem Release
Anwendungen verändern sich nach dem Start weiter.
Sicherheitstests müssen ebenfalls weitergehen.
Fehler 4: Geschäftslogik ignorieren
Automatisierte Scanner sind besonders stark bei erkennbaren Schwachstellenmustern.
Angreifer sind nicht auf vordefinierte Regeln beschränkt.
Fehler 5: Schwachstellen statt Exposition messen
Die relevante Frage lautet nicht:
„Wie viele Schwachstellen gibt es?“
Sie lautet:
„Welche Schwachstellen schaffen realistische Wege zu erheblichen Auswirkungen?“
Wo Plexicus in moderne AppSec passt
Moderne Anwendungssicherheit erfordert breite Sichtbarkeit und tiefere Validierung.
Plexicus verfolgt dies mit Proof-Driven AppSec.
Statt jede Erkennung als gleichermaßen relevant zu behandeln, soll stärkere Evidenz zeigen, welche Sicherheitsprobleme zu realistischen Angriffspfaden werden können.
Die Plexicus-Plattform kombiniert Funktionen wie:
Deep Code Analysis
Deep Code Analysis analysiert Anwendungen und Codekontext, um Sicherheitsschwächen früher in der Entwicklung zu erkennen. Wie sich das von isolierten Scans unterscheidet, erläutert unser Deep-Code-Analysis-Leitfaden.
AI Swarm Pentest
AI Swarm Pentest nutzt spezialisierte KI-Agenten, um Anwendungen aus einer offensiven Perspektive zu untersuchen und Angriffspfade zu validieren, statt ausschließlich statischen Scanner-Ergebnissen zu folgen. Unsere Einführung in AI Swarm Pentest erläutert den Untersuchungsablauf und die unabhängige Verifikation.
Behebung
Validierte Befunde können mit dem Code und Kontext verknüpft werden, den Entwickler brauchen, um ein Problem zu verstehen und zu beheben.
Das soll sichere Architektur, Bedrohungsmodellierung, Governance oder erfahrene Sicherheitsteams nicht ersetzen.
Es soll eine der größten Lücken zwischen traditionellen AppSec-Tools schließen:
Erkennung
    ↓
„Etwas könnte verwundbar sein.“

Validierung
    ↓
„Hier ist der Nachweis der Ausnutzbarkeit.“

Behebung
    ↓
„Hier ist der nötige Kontext zur Behebung.“
Dieser Übergang von Warnungen zu Evidenz wird wichtiger, weil Anwendungsumgebungen schneller wachsen, als Sicherheitsteams sie manuell untersuchen können.
Die Zukunft der Anwendungssicherheit
Anwendungssicherheit bewegt sich zu stärkerer Automatisierung.
Automatisierung allein ist jedoch nicht das Ziel.
Die wichtigere Entwicklung geht zu autonomer Validierung.
Traditionelle AppSec läuft häufig so ab:
Scannen
 ↓
Befunde erzeugen
 ↓
Sicherheitsanalyst prüft
 ↓
Entwickler untersucht
 ↓
Pentester validiert
 ↓
Entwickler behebt
 ↓
Erneut testen
Der Prozess enthält mehrere manuelle Übergaben.
Künftige AppSec-Plattformen werden zunehmend versuchen, diesen Ablauf zu verdichten:
Entdecken
 ↓
Schlussfolgern
 ↓
Versuchen
 ↓
Validieren
 ↓
Priorisieren
 ↓
Beheben
 ↓
Erneut testen
Menschliche Expertise bleibt wichtig.
Menschen können sich jedoch stärker auf Entscheidungen, Architektur und besonders relevante Risiken konzentrieren, statt jede Scanner-Warnung manuell einzuordnen.
Häufig gestellte Fragen
Was ist Anwendungssicherheit?
Anwendungssicherheit, auch AppSec, schützt Softwareanwendungen während ihres gesamten Lebenszyklus vor Schwachstellen und Angriffen. Dazu gehören sicheres Design, sichere Entwicklung, Sicherheitstests, Schwachstellenmanagement und kontinuierliche Überwachung.
Was ist ein Beispiel für Anwendungssicherheit?
Beispiele sind Quellcodescans auf Injection-Schwachstellen, API-Tests auf fehlerhafte Autorisierung, das Erkennen verwundbarer Abhängigkeiten, der Schutz von Zugangsdaten, Penetrationstests und die Behebung von Sicherheitsschwächen vor ihrer Ausnutzung.
Was unterscheidet AppSec von Cybersicherheit?
Cybersicherheit schützt das gesamte Unternehmen einschließlich Netzwerken, Endpunkten, Identitäten, Infrastruktur und Daten. AppSec konzentriert sich auf die Absicherung von Softwareanwendungen und deren unterstützenden Komponenten.
Welche Arten von Anwendungssicherheitstests gibt es?
Gängige Techniken sind SAST, DAST, SCA, Secret Scanning, API-Sicherheitstests, Infrastructure-as-Code-Scanning und Penetrationstests.
Was ist SAST?
Static Application Security Testing analysiert Anwendungscode, ohne die Anwendung auszuführen, um potenzielle Sicherheitsschwächen zu identifizieren.
Was ist DAST?
Dynamic Application Security Testing bewertet eine laufende Anwendung von außen durch Anfragen und Analyse ihres Verhaltens.
Was ist SCA?
Software Composition Analysis identifiziert Open-Source-Komponenten, Abhängigkeiten und bekannte Schwachstellen, die eine Anwendung verwendet.
Gehören Penetrationstests zur Anwendungssicherheit?
Ja. Penetrationstests ergänzen automatisierte Scanner, indem sie Schwachstellen aktiv auszunutzen versuchen und ihre praktischen Auswirkungen nachweisen.
Reichen die OWASP Top 10 für Anwendungssicherheit?
Nein. OWASP beschreibt die Top 10 hauptsächlich als Dokument zur Sensibilisierung. Unternehmen mit höherem Verifikationsbedarf sollten Standards wie OWASP ASVS und umfassendere sichere Entwicklungspraktiken berücksichtigen. GitHub
Was ist die aktuelle OWASP Top 10?
Im Jahr 2026 ist die aktuelle veröffentlichte Version die OWASP Top 10
. OWASP FoundationKann KI Penetrationstester ersetzen?
KI kann zunehmend Aufklärung, Tests, Schlussfolgerungen und Exploit-Validierung automatisieren. Die Aufsicht erfahrener Menschen bleibt jedoch wertvoll für komplexe Geschäftslogik, neue Angriffstechniken, Architekturrisiken und Entscheidungen mit weitreichenden Folgen.
Was ist AI Swarm Pentesting?
AI Swarm Pentesting nutzt mehrere spezialisierte KI-Agenten, die bei Sicherheitstests zusammenarbeiten. Statt nur einem Scanner oder Agenten zu folgen, können verschiedene Agenten unterschiedliche Angriffshypothesen untersuchen und Evidenz korrelieren.
Anwendungssicherheit wird Proof-Driven
Die zentrale Herausforderung von AppSec verändert sich.
Jahrelang konzentrierten sich Unternehmen darauf, mehr Schwachstellen zu finden.
Moderne Entwicklungsumgebungen haben dieses Problem weitgehend gelöst.
Sicherheitstools können mittlerweile enorme Mengen von Befunden erzeugen.
Schwieriger ist es, festzustellen, welche Befunde relevant sind.
2026 muss ein wirksames AppSec-Programm sicheres Design, Codeanalyse, Softwarelieferkettensicherheit, Laufzeittests, API-Sicherheit, Penetrationstests und kontinuierliche Behebung verbinden.
Der nächste Schritt ist jedoch noch wichtiger:
Sicherheitsbefunde in Evidenz umzuwandeln.
Denn Sicherheitsteams brauchen letztlich nicht mehr Warnungen.
Sie müssen wissen, was Angreifer tatsächlich tun können.
Proof-Driven AppSec in Aktion erleben
Plexicus kombiniert Deep Code Analysis, AI Swarm Pentest und Behebungsabläufe, damit Sicherheits- und Entwicklungsteams von potenziellen Schwachstellen zu validierter Sicherheitsevidenz gelangen.
Plexicus AI Swarm Pentest entdecken →
Beginnen Sie mit einer Repository-Prüfung durch das kostenlose SAST-Tool.