Das Unternehmen
KI-Sicherheit für die Software, auf die Teams angewiesen sind
Plexicus hilft Sicherheits- und Engineering-Teams, Risiken in Anwendungen, APIs und Quellcode zu finden und zu beheben – auch in KI-generiertem Code und Legacy-Code.
Zugang zur privaten Runde
Plexicus entwickelt KI-Sicherheit für Anwendungen, APIs und Code. Registrieren Sie Ihr Interesse an unserer privaten Runde. Das Plexicus-Team prüft jede Registrierung und kontaktiert Sie vertraulich.
Stand der Runde
Vorläufige Zahlen des Plexicus-Teams. Vorbehaltlich der endgültigen Bestätigung vor dem öffentlichen Start.
01Plexicus führt eine private Investitionsrunde durch.
02Registrieren Sie Ihr Interesse, und das Plexicus-Team meldet sich bei Ihnen.
03Prüfen Sie die Beteiligung, bevor Sie entscheiden.

Gründer & CEO/CTO
Werdegang des Gründers
José Ramón Palanco ist Gründer und CEO/CTO von Plexicus. Er arbeitet seit 20 Jahren in Cybersicherheit und offensiver Forschung: veröffentlichte Schwachstellen (CVEs), Open-Source-Sicherheitstools und komplexe Incident-Arbeit. Zuvor gründete er Dinoflux, ein Threat-Intelligence-Unternehmen, das von Telefónica übernommen wurde.
Diese Arbeit hat ihm gezeigt, was Sicherheitsteams fehlt: Beweise. Plexicus folgt einer Regel: kein PoC, kein Befund. Ein Schwarm von KI-Agenten validiert die Angriffsfläche in einem autorisierten Umfang, und jeder bestätigte Befund kommt mit einem Fix, den Ihre Entwickler prüfen können.
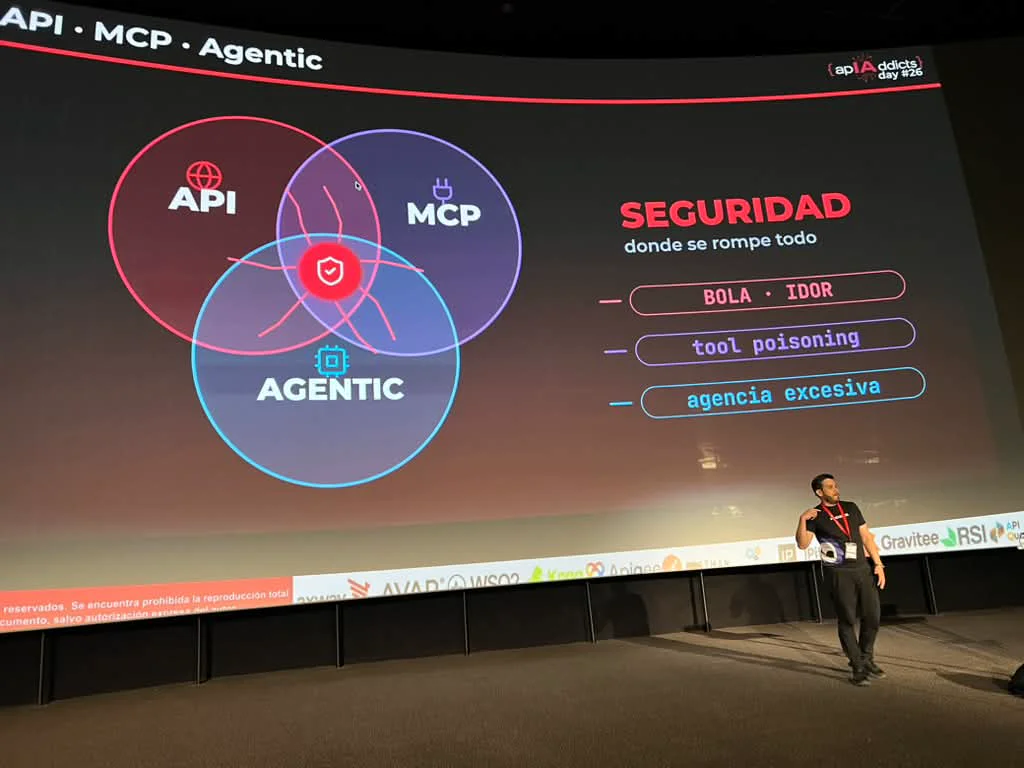
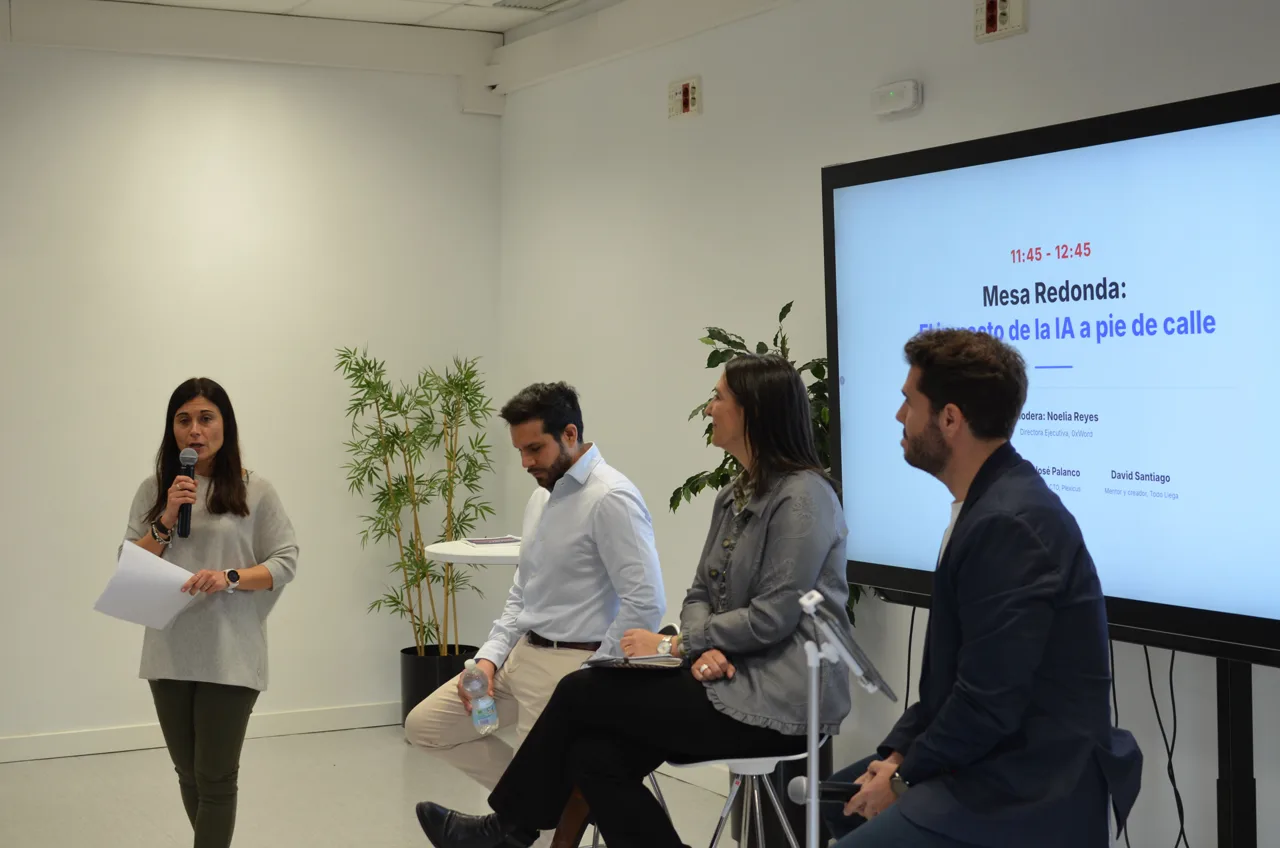
Speaker bei: OWASP · RootedCON · ROOTCON · MalCon · FAQin · APIAddicts · #20ENISE
Plexicus entdecken
Plexicus hilft Sicherheits- und Engineering-Teams, Risiken in Anwendungen, APIs und Quellcode zu finden und zu beheben – auch in KI-generiertem Code und Legacy-Code.
Plexicus kombiniert Sicherheitsscans, AI Swarm Pentest und KI-gestützte Behebung, damit Teams die Angriffsfläche validieren, Korrekturen priorisieren und die zugrunde liegenden Nachweise prüfen können.
KI-gestützte Entwicklung vergrößert die Menge an Code, die Teams absichern müssen. Plexicus bringt Tests und Behebung in den Workflow, damit die Sicherheit mit der Softwareauslieferung Schritt hält.
Vom Alarm zum Nachweis
Weniger Schlussfolgerungen, jede mit Belegen
Illustrativ. Die Verengung zeigt das Prinzip, keine Messwerte.
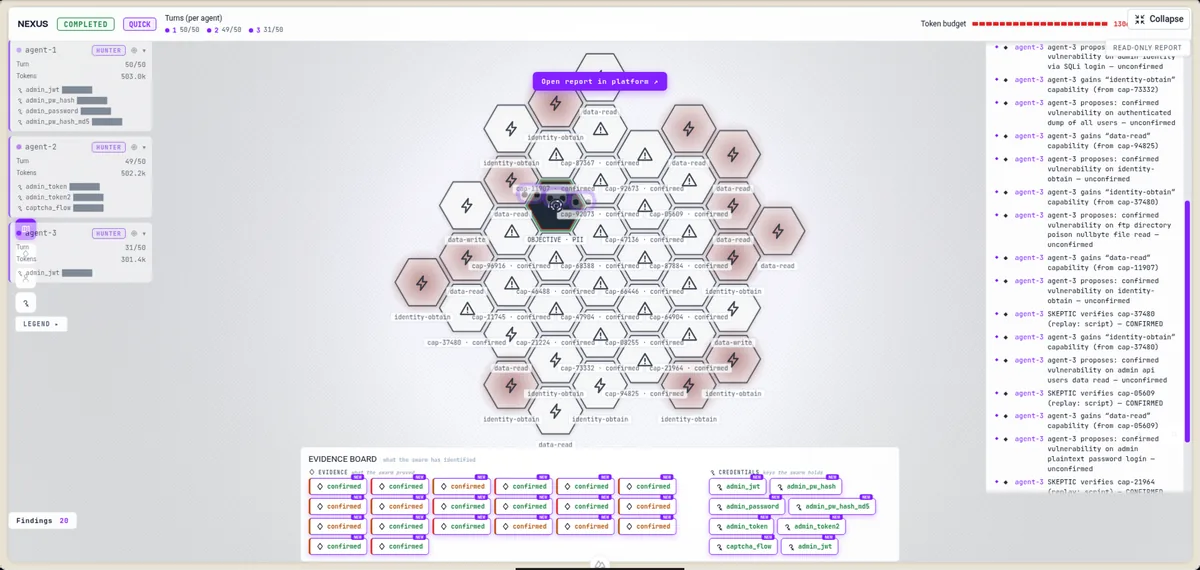
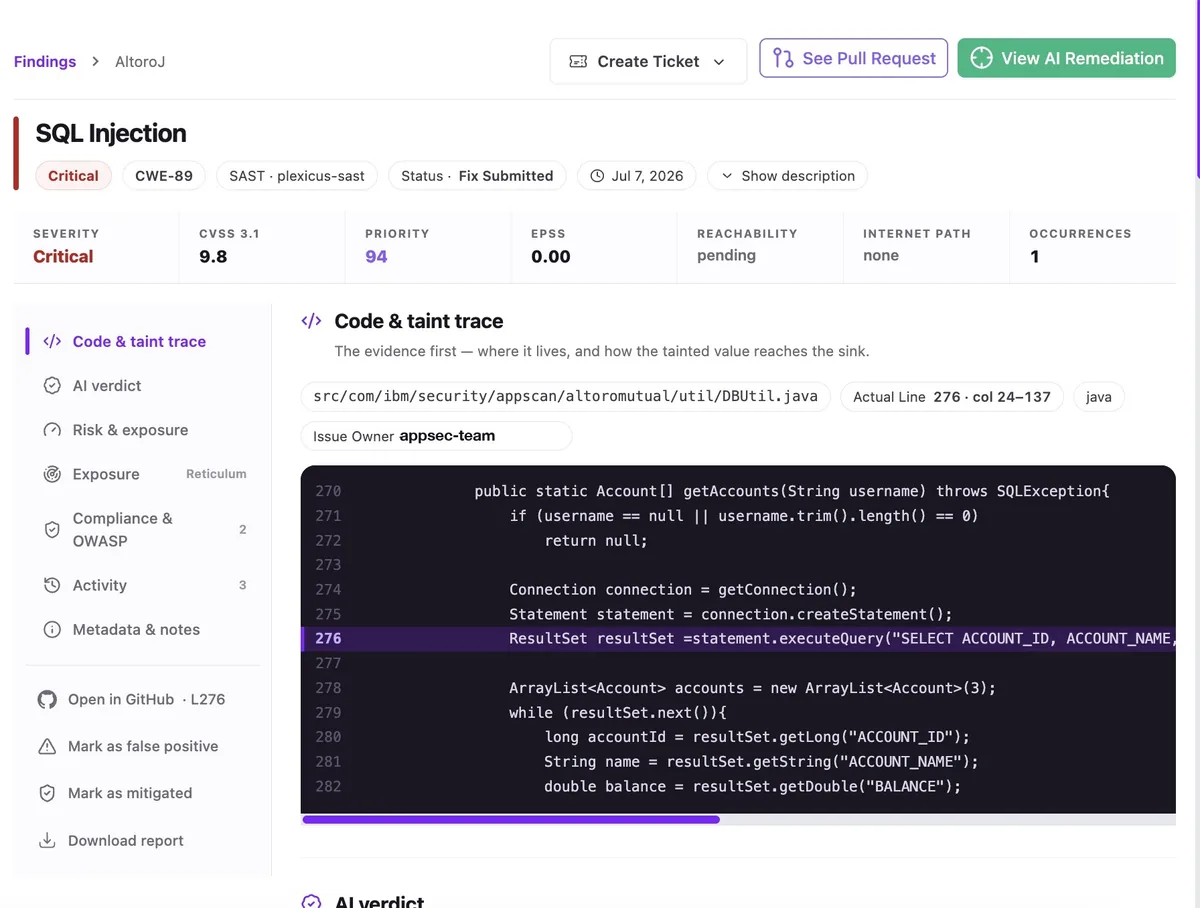
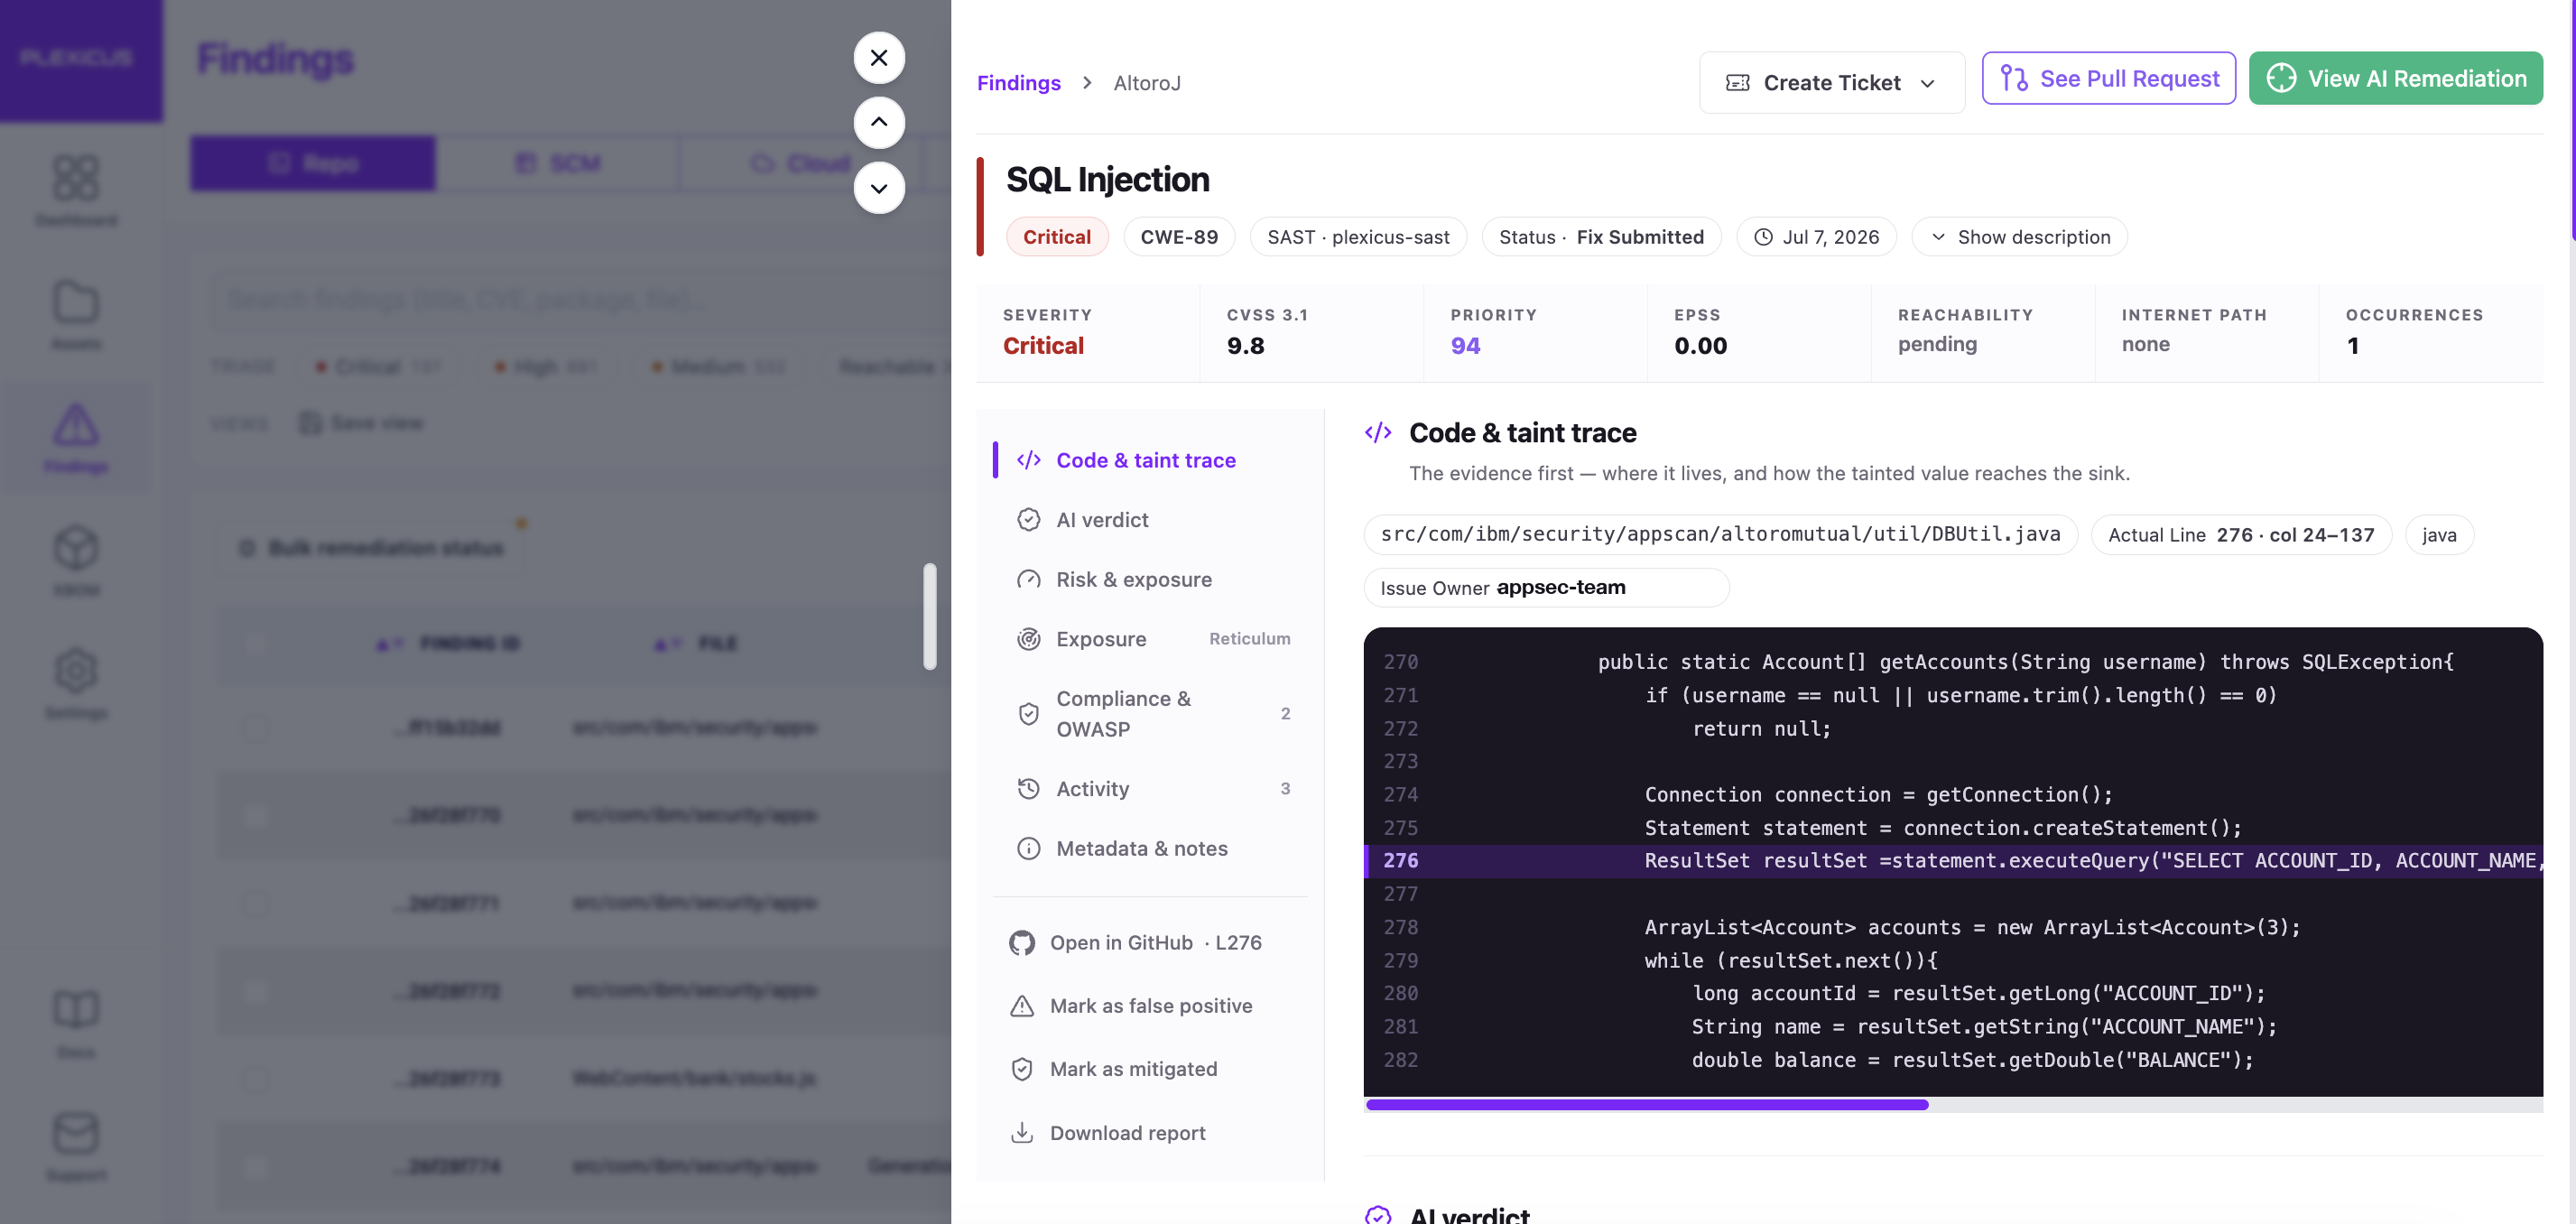
Produktüberblick
Sehen Sie AI Swarm Pentest, Deep Code Analysis und Remediation im echten Produkt. Die Vorschau läuft ohne Ton; drücken Sie Play, um sie von Anfang an mit Ton zu sehen.
Komplette Demo · 21 Min.
Die ganze Plattform im Einsatz
Ein vollständiger Durchlauf: vom Dashboard über einen Schwarm-Pentest bis zum Pull Request, der bereit zum Merge ist. Wählen Sie ein Kapitel und springen Sie direkt dorthin. Der Kommentar ist auf Spanisch.
Das Video, Kapitel für Kapitel
Plattform und Governance
0:00
Integrationen und Alarme
3:30
Scan-Einrichtung und Inventare
5:43
AI Swarm Pentest
10:52
Ergebnisse und Fix
14:58
Automatisierung
17:22
Die Runde
20:49
Marktchance
Sicherheit ist keine optionale Ebene mehr. Mit wachsender Software, APIs, Cloud-Umgebungen und KI-gestützter Entwicklung wächst auch der Bedarf, das zu schützen, was Teams bauen.
Marktkontext
Anwendungssicherheit ist ein klar abgegrenzter Teil der Sicherheitsausgaben (2026)
Informationssicherheit
Anwendungssicherheit
Quelle: Gartner
Markt für Anwendungssicherheit, 2026 bis 2033
2026
2033
Quelle: Grand View Research
Unsere Chance ist konkreter als der gesamte Markt: vom fragmentierten Erkennen von Schwachstellen hin zur Sicherheitsvalidierung, zum Verständnis auf Codeebene und zur Behebung mit belegbaren Nachweisen. Wenn KI die Softwareentwicklung beschleunigt, muss sich die Anwendungssicherheit mitentwickeln.
Quellen: Gartner, Forecast Analysis: Information Security, Worldwide, 2026 (Februar 2026); Grand View Research, Application Security Market Report (Juni 2026). Das sind Schätzungen Dritter und stellen die erreichbaren Einnahmen von Plexicus nicht dar.
Was Plexicus anders macht
Nicht die Zusage, dass Automatisierung jeden Sicherheitsspezialisten ersetzt, und nicht die Behauptung, jede Schwachstelle ließe sich automatisch finden. Der Unterschied liegt in der Organisation der Arbeit und in dem Beleg, den jeder Schritt liefert.
Zwei Arten, AppSec zu betreiben
Von einer Alarmliste zum nachgewiesenen, gemergten Fix
Erkennung zuerst
Offene Frage: War es je echt?
Proof-Driven AppSec
Mit Belegen geschlossen
Belege vor Schlussfolgerungen
Reproduzierbarer Nachweis statt Konfidenzwert oder plausibler KI-Erklärung.
No PoC, no findingEin durchgängiger Ablauf
Validierung, Code-Verständnis und Behebung laufen als eine Sequenz.
Validieren → Verstehen → BehebenInnerhalb echter Engineering-Grenzen
Tests bleiben im freigegebenen Scope; jede Änderung geht durch menschliches Review.
Nur freigegebener ScopeFür beide Teams gebaut
Ein Befund, dem Security vertraut, den Engineering beheben und das Business nachvollziehen kann.
Security · Engineering · BusinessAnwendungs- und API-Tests, tiefe Codeanalyse und geprüfte Behebung machen echte Risiken sichtbar und helfen Teams, sie anzugehen.
Unternehmen kaufen einen ersten AI Swarm Pentest, laufende Abdeckung über ein jährliches Continuous Program oder einen individuellen Enterprise-Auftrag.
Fragen Sie das Plexicus-Team nach den Produktprioritäten und der geplanten Mittelverwendung. Prüfen Sie Finanzierungsplan und Meilensteine in den Unterlagen zur Runde, bevor Sie entscheiden.
Meilensteine
Die datierten Meilensteine des Unternehmens und die Bühnen, auf denen das Team Plexicus zuletzt vorgestellt hat.
Öffentliche Meilensteine
Von der Vision zum Produkt
März 2025
150.000 USD in Microsoft-Azure-Cloud-Credits. Technologie-Credits, weder Bargeld noch Eigenkapital.
Mai 2025
Gründung von Plexicus.
Juli 2025
Abschluss des Accelerators Startup Wise Guys, Spring Batch 2025.
2026
Proof-Driven-AppSec-Plattform: AI Swarm Pentest (Nexus), Deep Code Analysis und Remediation.
November 2026
Unter den vorgeschlagenen Begünstigten des spanischen Programms NEOTEC 2026, vorbehaltlich des formellen Bewilligungsverfahrens.
Vorläufigen Beschluss lesen (PDF, Spanisch)Auszeichnungen, Credits und Fördermittel sind keine Kundenumsätze und keine Empfehlung für eine Investition.
Traktion
Stand November 2026 arbeitet Plexicus mit vier Kunden.
Externe Anerkennung ist nützlich, ersetzt aber keine kommerzielle Traktion. Der Test für ein Produktunternehmen ist, ob es Adoption gewinnt, Kunden gut bedient und technische Fähigkeiten in wiederholbaren Nutzen übersetzt.
CDTI-NEOTEC-Programm 2026 Provisorische CDTI-Entscheidung, 6. November 2026
Ihre nächsten Schritte
Registrieren Sie Ihr Interesse. Das Plexicus-Team prüft jede Registrierung, kontaktiert Sie vertraulich und teilt den privaten Zugangslink, sobald die Seite zur Beteiligung online ist.
Teilen Sie Ihre Kontaktdaten und Ihr indikatives Ticket mit und erlauben Sie Plexicus, Sie zur Runde zu kontaktieren.
Das Plexicus-Team prüft Ihre Registrierung und kontaktiert Sie vertraulich, um Ihre Fragen zu beantworten.
Sobald die Seite zur Beteiligung online ist, teilt Plexicus den privaten Zugangslink mit Ihnen. Prüfen Sie Unterlagen, Bedingungen und Risiken, bevor Sie entscheiden.
Auf die Waiting List
Hinterlassen Sie Ihre Daten, und das Plexicus-Team kontaktiert Sie vertraulich. Ihre Registrierung ist unverbindlich.
Ihr indikatives Ticket hilft uns bei der Vorbereitung. Es ist unverbindlich, reserviert keinen Platz und legt keine Bedingungen fest.
Was Sie uns fragen können
FAQ zur privaten Investition
Ja. Plexicus führt eine private Investitionsrunde durch. Auf dieser Seite können sich Interessierte frühzeitig registrieren. Das Plexicus-Team prüft jede Registrierung und kontaktiert Sie vertraulich.
Nein. Sie ist eine unverbindliche Interessenbekundung. Es wird keine Investition angenommen und kein Platz reserviert.
Das Plexicus-Team prüft Ihre Registrierung und kontaktiert Sie vertraulich. Sobald die Seite zur Beteiligung online ist, teilen wir den privaten Zugangslink mit Ihnen.
Investitionen in junge, nicht börsennotierte Unternehmen sind mit hohem Risiko verbunden. Der Wert Ihrer Investition kann fallen wie steigen, und Sie können Ihre Anteile möglicherweise nicht leicht verkaufen. Verwässerung, fehlende Liquidität und der vollständige Kapitalverlust sind möglich. Sie erhalten das formelle Risikoinformationsdokument, bevor Sie sich verpflichten.
Die private Runde ist für Investoren aus Spanien und der übrigen EU nach der geltenden spanischen Crowdfunding-Regulierung strukturiert. Investoren außerhalb der EU sollten ihre Berechtigung und etwaige lokale Meldepflichten vor einer Zusage mit dem Plexicus-Team klären.
Nein. Dieses Formular dient nur dazu, Sie zur privaten Runde zu kontaktieren, nicht dazu, Sie in eine automatisierte Marketingsequenz aufzunehmen.
Plexicus verwendet die Daten, die Sie im Kontrollkästchen freigeben, um Sie zur Runde zu kontaktieren. Sie werden ausschließlich an unseren Platzierungspartner weitergegeben, um Ihnen Zugang zur Beteiligung zu geben.