Beweisgeführte
AppSec.

Erkennen Sie, was real ist. Verstehen Sie, was es betrifft. Beheben Sie es mit Evidenz.

Kompatibel mit
Cursor
Copilot
Claude
Devin
Windsurf
Replit
Lovable
Codex
v0
+ 50 weitere

Sicherheitsteams vertrauen uns für jede Codebasis

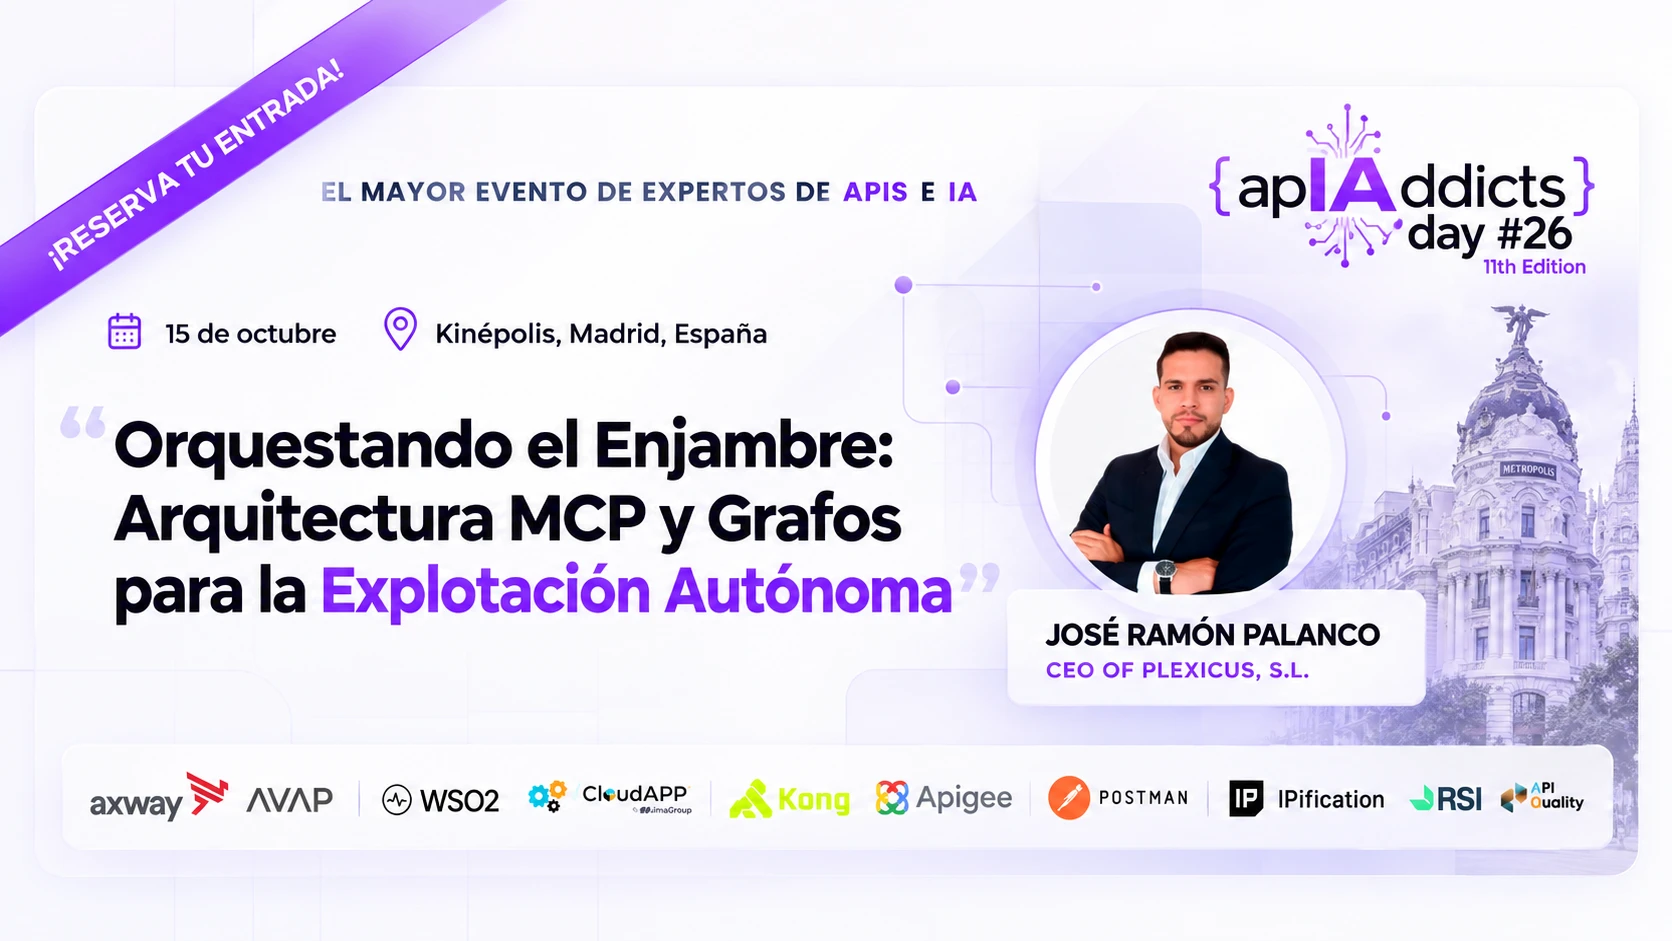
Gastredner · APIAddicts Days 26 España

Plexicus auf den APIAddicts Days 2026

Orquestando el Enjambre: Arquitectura MCP y Grafos para la Explotación Autónoma

José Ramón Palanco CEO von Plexicus, S.L.

Datum
15. Oktober 2026
Veranstaltungsort
Kinépolis Ciudad de la Imagen, Madrid, Spanien
Veranstaltungsdetails ansehen
Sprecherposter für APIAddicts Days 26 España mit José Ramón Palanco von Plexicus.
Plexicus-Plattform

Ein beweisgestützter
Proof-Driven AppSec Plattform.

Ein geführter Ausschnitt der Plexicus-Plattform: AI Swarm Pentest erkundet einen autorisierten Angriffspfad, Deep Code Analysis ergänzt den Kontext und Remediation liefert einen geprüften Fix.

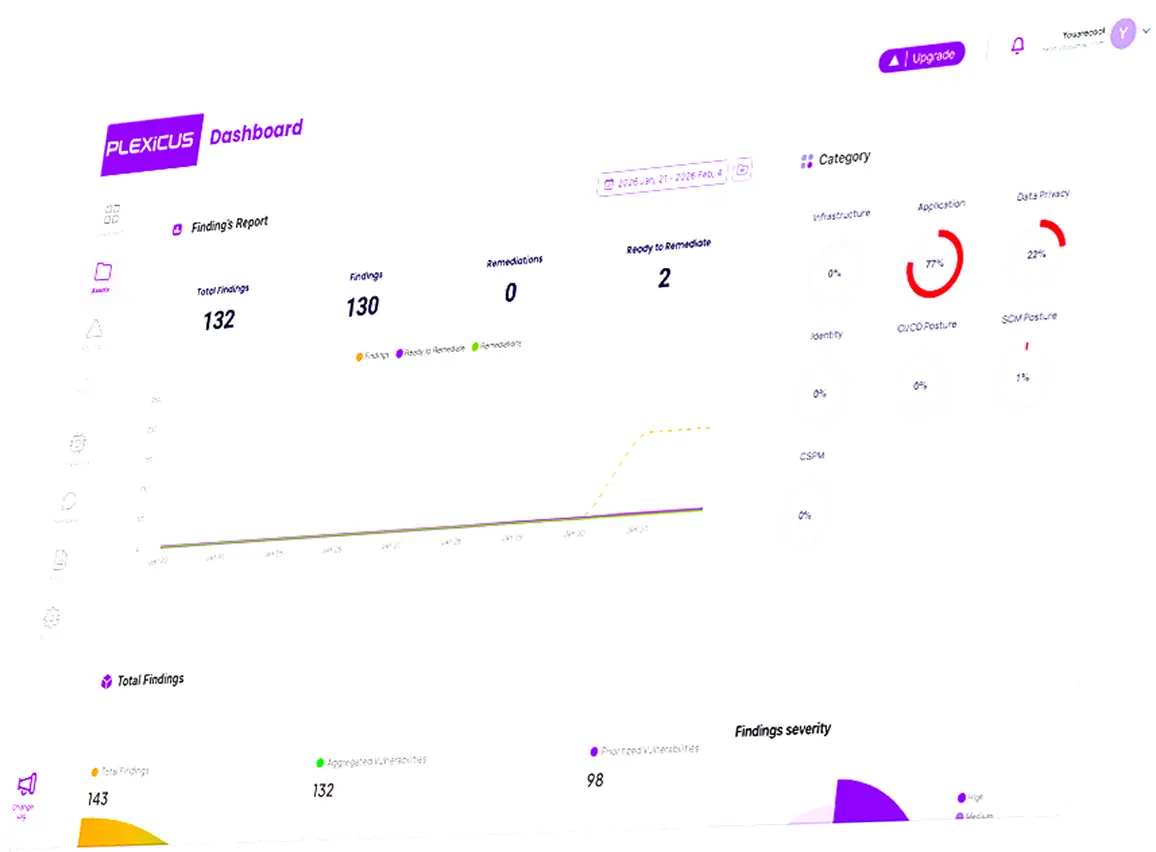
Dashboard
Synthetic target · evidence view
Synthetic demo data · not from a live customer environment
Your value
7d30d90dAll

What Plexicus has saved you, and what is still on the table.

Validated attack paths
what your team can review
Reviewable evidence
attached to every finding
Reviewer-ready fixes
merge or reject with context
Compliance posture
NIS2 · DORA · EU AI Act · CRA
Risk Posture Score
58 / 100
Appetite: 25
Fix 14 findings to reach appetite
New vs Fixed
New Fixed
May 25Jun 1Jun 8Jun 15Jun 22Jun 29Jul 6Jul 13
Findings Report
2026 May, 25 - 2026 Jul, 13
Total Findings
132
Findings
118
Remediations
14
Ready to Remediate
9
Findings Ready to Remediate Remediations
Apr 28May 2May 6May 9May 12
Top Risky Repositories
demo-project/sample-app 92
Risk score
demo-project/checkout-api 71
Risk score
demo-project/portal 48
Risk score
Total Findings
Total
143
Aggregated
132
Prioritized
98
132 Findings severity
  • Critical 12
  • High 34
  • Medium 58
  • Low 28
Nexus evidence view
Illustrative Produktansicht Eine klare Übergabe von der Erkundung zur Evidenz.
Pentest buchen Starten Sie mit einem scoped Engagement, klare Evidenz und einem audit-ready Remediation-Pfad.
Der Proof-Driven Workflow

Validieren. Verstehen. Beheben.

Reale Risiken validieren, Auswirkungen verstehen und mit Evidenz in jeder Codebasis beheben.

Validieren

AI Swarm Pentest

AI Swarm Pentest erkundet autorisierte Anwendungspfade und erfasst die Evidenz hinter jedem verifizierten Angriffspfad.

  • Scope-kontrollierte Missionen mit menschlicher Kontrolle an Guardrails
  • Evidenz zur Prüfung an jedem Fund
  • Geteilter Missions-Speicher für konsistente Handoffs
AI Swarm Pentest entdecken
Verstehen

Deep Code Analysis

Deep Code Analysis ergänzt Code- und Business-Logic-Kontext für jeden validierten Fund.

  • KI-gestützte tiefe Code-Analyse mit semantischem Kontext
  • Modi für Business Logic, Autorisierung, klassisches SAST oder kombiniert
  • Triage-Queue priorisiert nach dem, was sich zu fixen lohnt
Deep Code Analysis entdecken
Beheben

Remediation

Plexicus bereitet geprüfte, merge-ready Fixes vor und unterstützt Verifikations-Re-Tests.

  • Geprüfte, merge-ready Patches mit klarer Begründung
  • Pull-Request-Workflow mit Reviewer-Zuweisung
  • Verifikations-Re-Tests bestätigen den Fix
Remediation entdecken
AI Swarm Pentest

Sehen Sie, was ein Angreifer tatsächlich erreichen kann.

Plexicus testet die autorisierte Oberfläche Ihrer Anwendung, validiert relevante Pfade und übergibt überprüfbare Evidenz an Ihr Team.

  1. 01
    Erkunden Sie die autorisierte Oberfläche.

    Unabhängige Prüfungen untersuchen Anwendung, API und Codepfade innerhalb des vereinbarten Umfangs.

  2. 02
    Behalten Sie nur belastbare Evidenz.

    Befunde werden nur weitergegeben, wenn die zugehörige Evidenz geprüft werden kann.

  3. 03
    Geben Sie jedem Team eine klare nächste Aktion.

    Ihr Team erhält Auswirkungskontext, Behebungshinweise und eine prüferbereite Übergabe.

Pentest buchen

Mit Ihrem Team abgegrenzt. Keine Produktionsänderungen ohne Prüfung.

SYNTHETISCHE PRODUKTANSICHT · AUTORISIERTE DEMOUMGEBUNG
01 Validierter Pfad 02 Evidenz angehängt 03 Bereit zur Übergabe

Validierte Angriffspfade. Evidenz, die Ihr Team nutzen kann.

Deep Code Analysis

Sehen Sie den Kontext hinter dem Befund.

Deep Code Analysis verbindet Code, Datenfluss und geschäftliche Auswirkungen, damit Ihr Team sich auf die wirklich relevanten Befunde konzentrieren kann.

Finding review / FINDING-001

Request validation finding

Open High priority Needs review
TL;DR

The endpoint accepts user input without the validation the workflow requires. The team can review the evidence and proposed control.

IMPACT

The issue could let an attacker reach an unintended operation. Impact and scope are shown for review.

LOCATION

sample-project · review context

GET request input
SEVERITY High
CVSS High
FIX EFFORT Low
DISCOVERED Synthetic demo

Discover & Validate

Review priority findings against the agreed scope, with supporting evidence and a clear next action.

Suggested remediation Evidence review
WHAT'S NEXT?

Drafts a reviewer-ready change for the priority finding, scoped to your team's review workflow.

reviewer-ready change Copy
23manual step
24context cleared
24+reviewer control added
25+validation rule attached
26+evidence included
27handed back to your team
28+ready for review
25 29change returned to reviewer
✓ Validation status: ready for review

Reviewed remediation

Drafts a remediation for review. Your team decides whether to merge.

So funktioniert es →

Remediation

Überprüfbare Patches, für Ihr Team vorbereitet.

Plexicus bereitet die Arbeit vor — Ihr Team behält die Merge-Kontrolle.

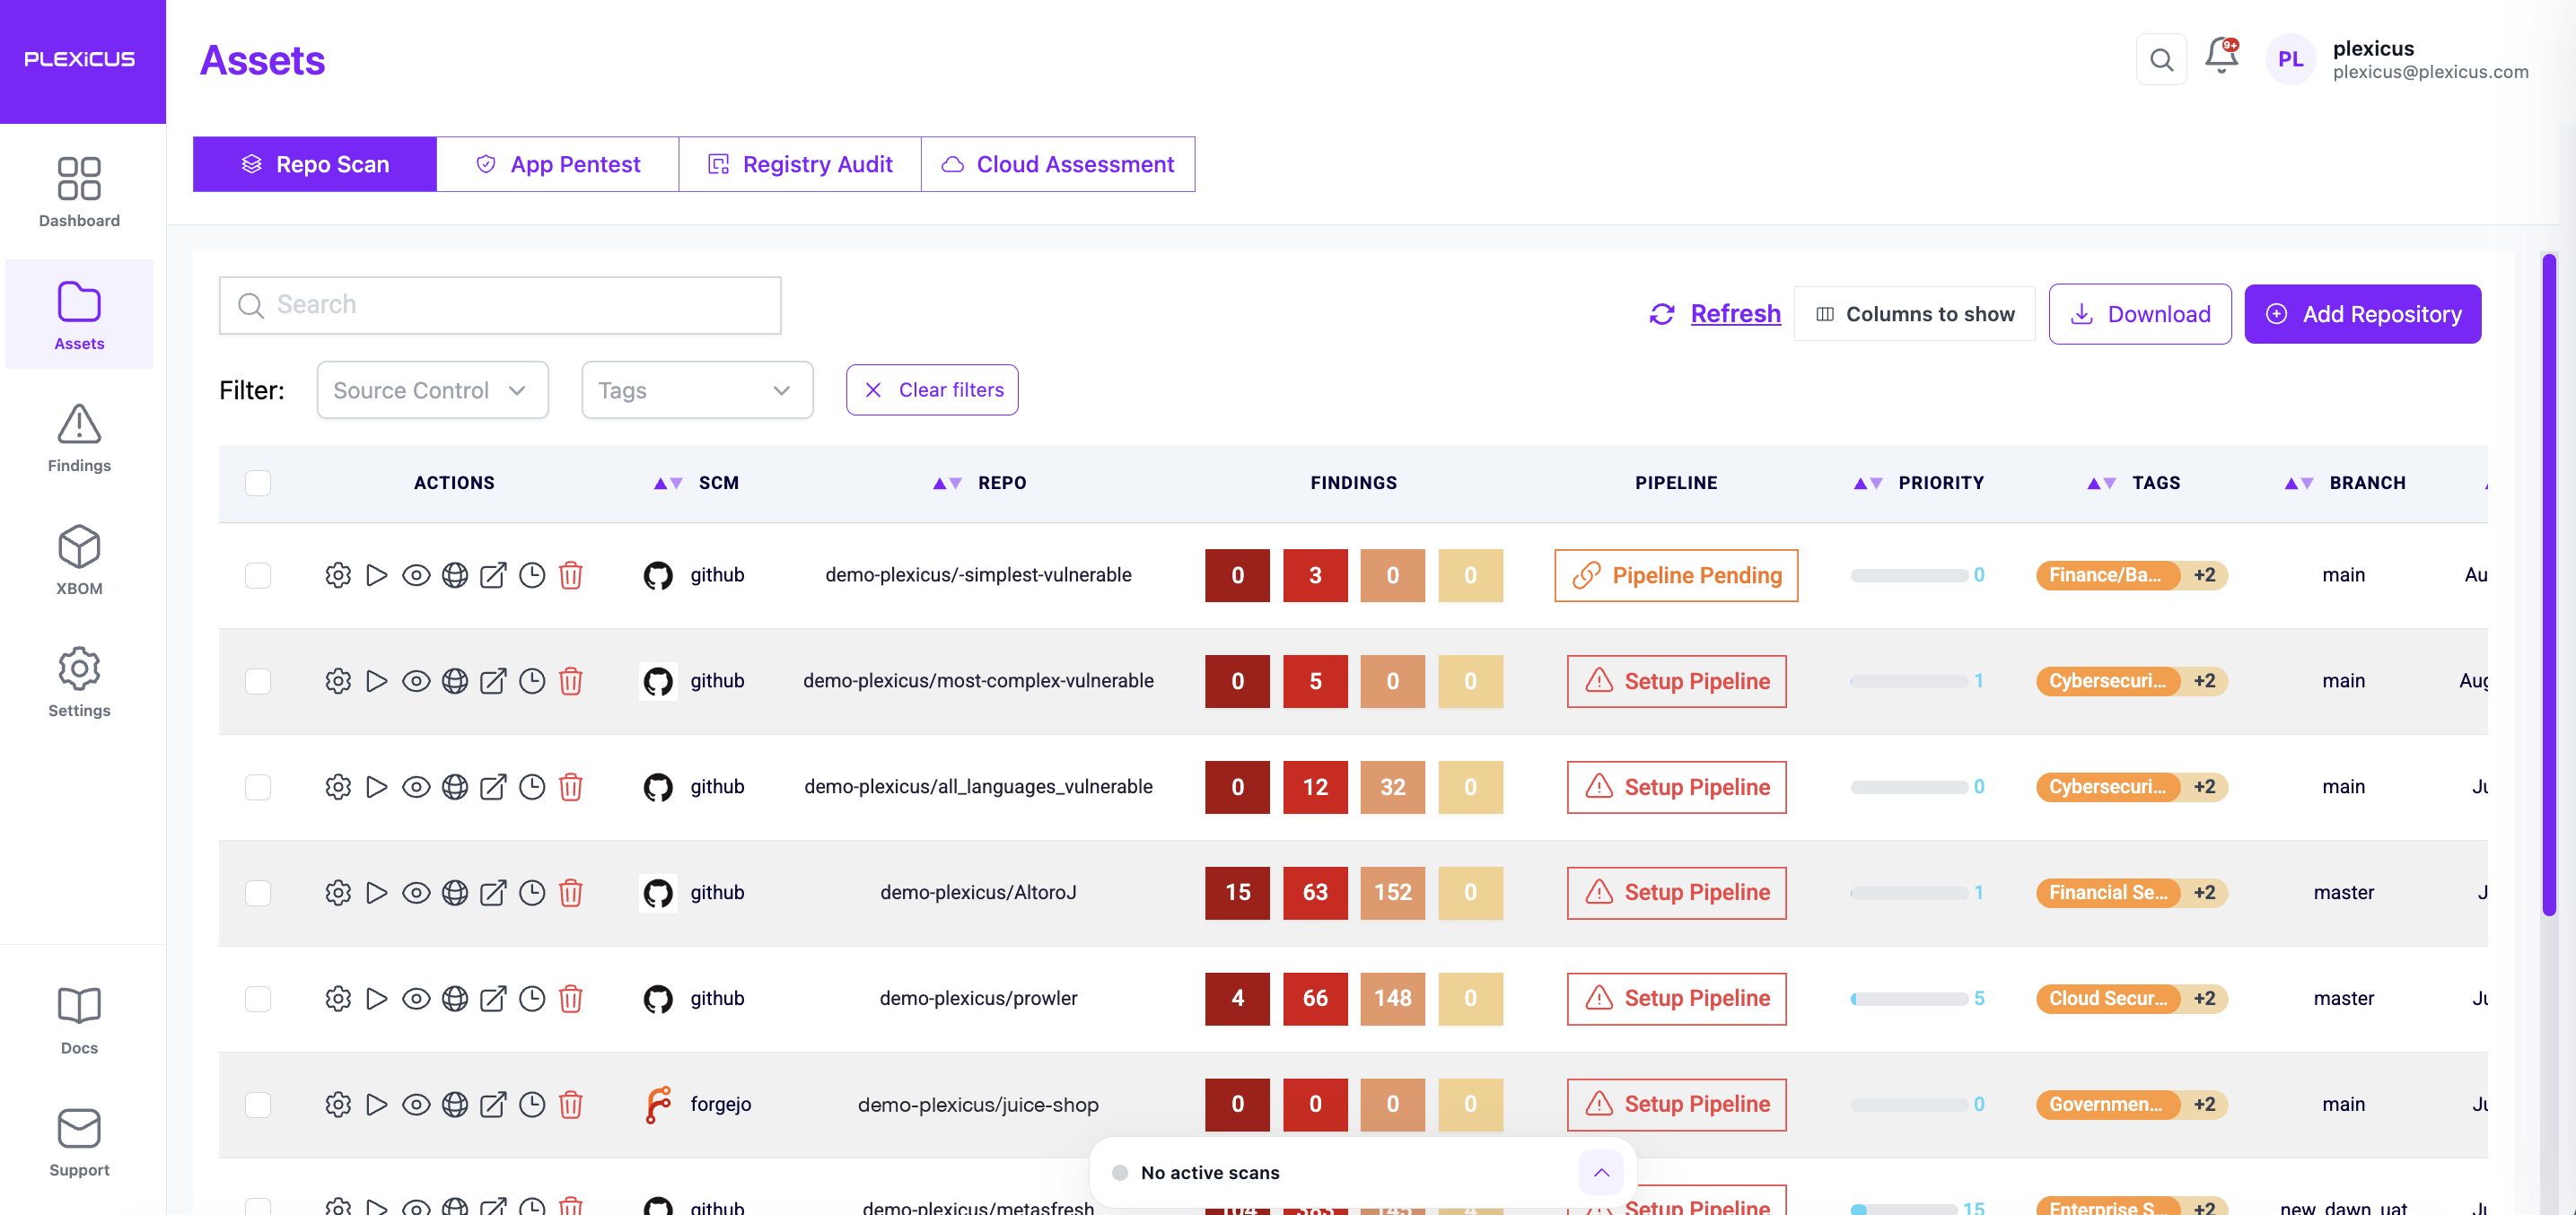
Plexicus Assets view: repo scan, app pentest, and code insights, with pipeline status and finding counts per asset.
Synthetic demonstration data. Sensitive identifiers and customer data are not shown.
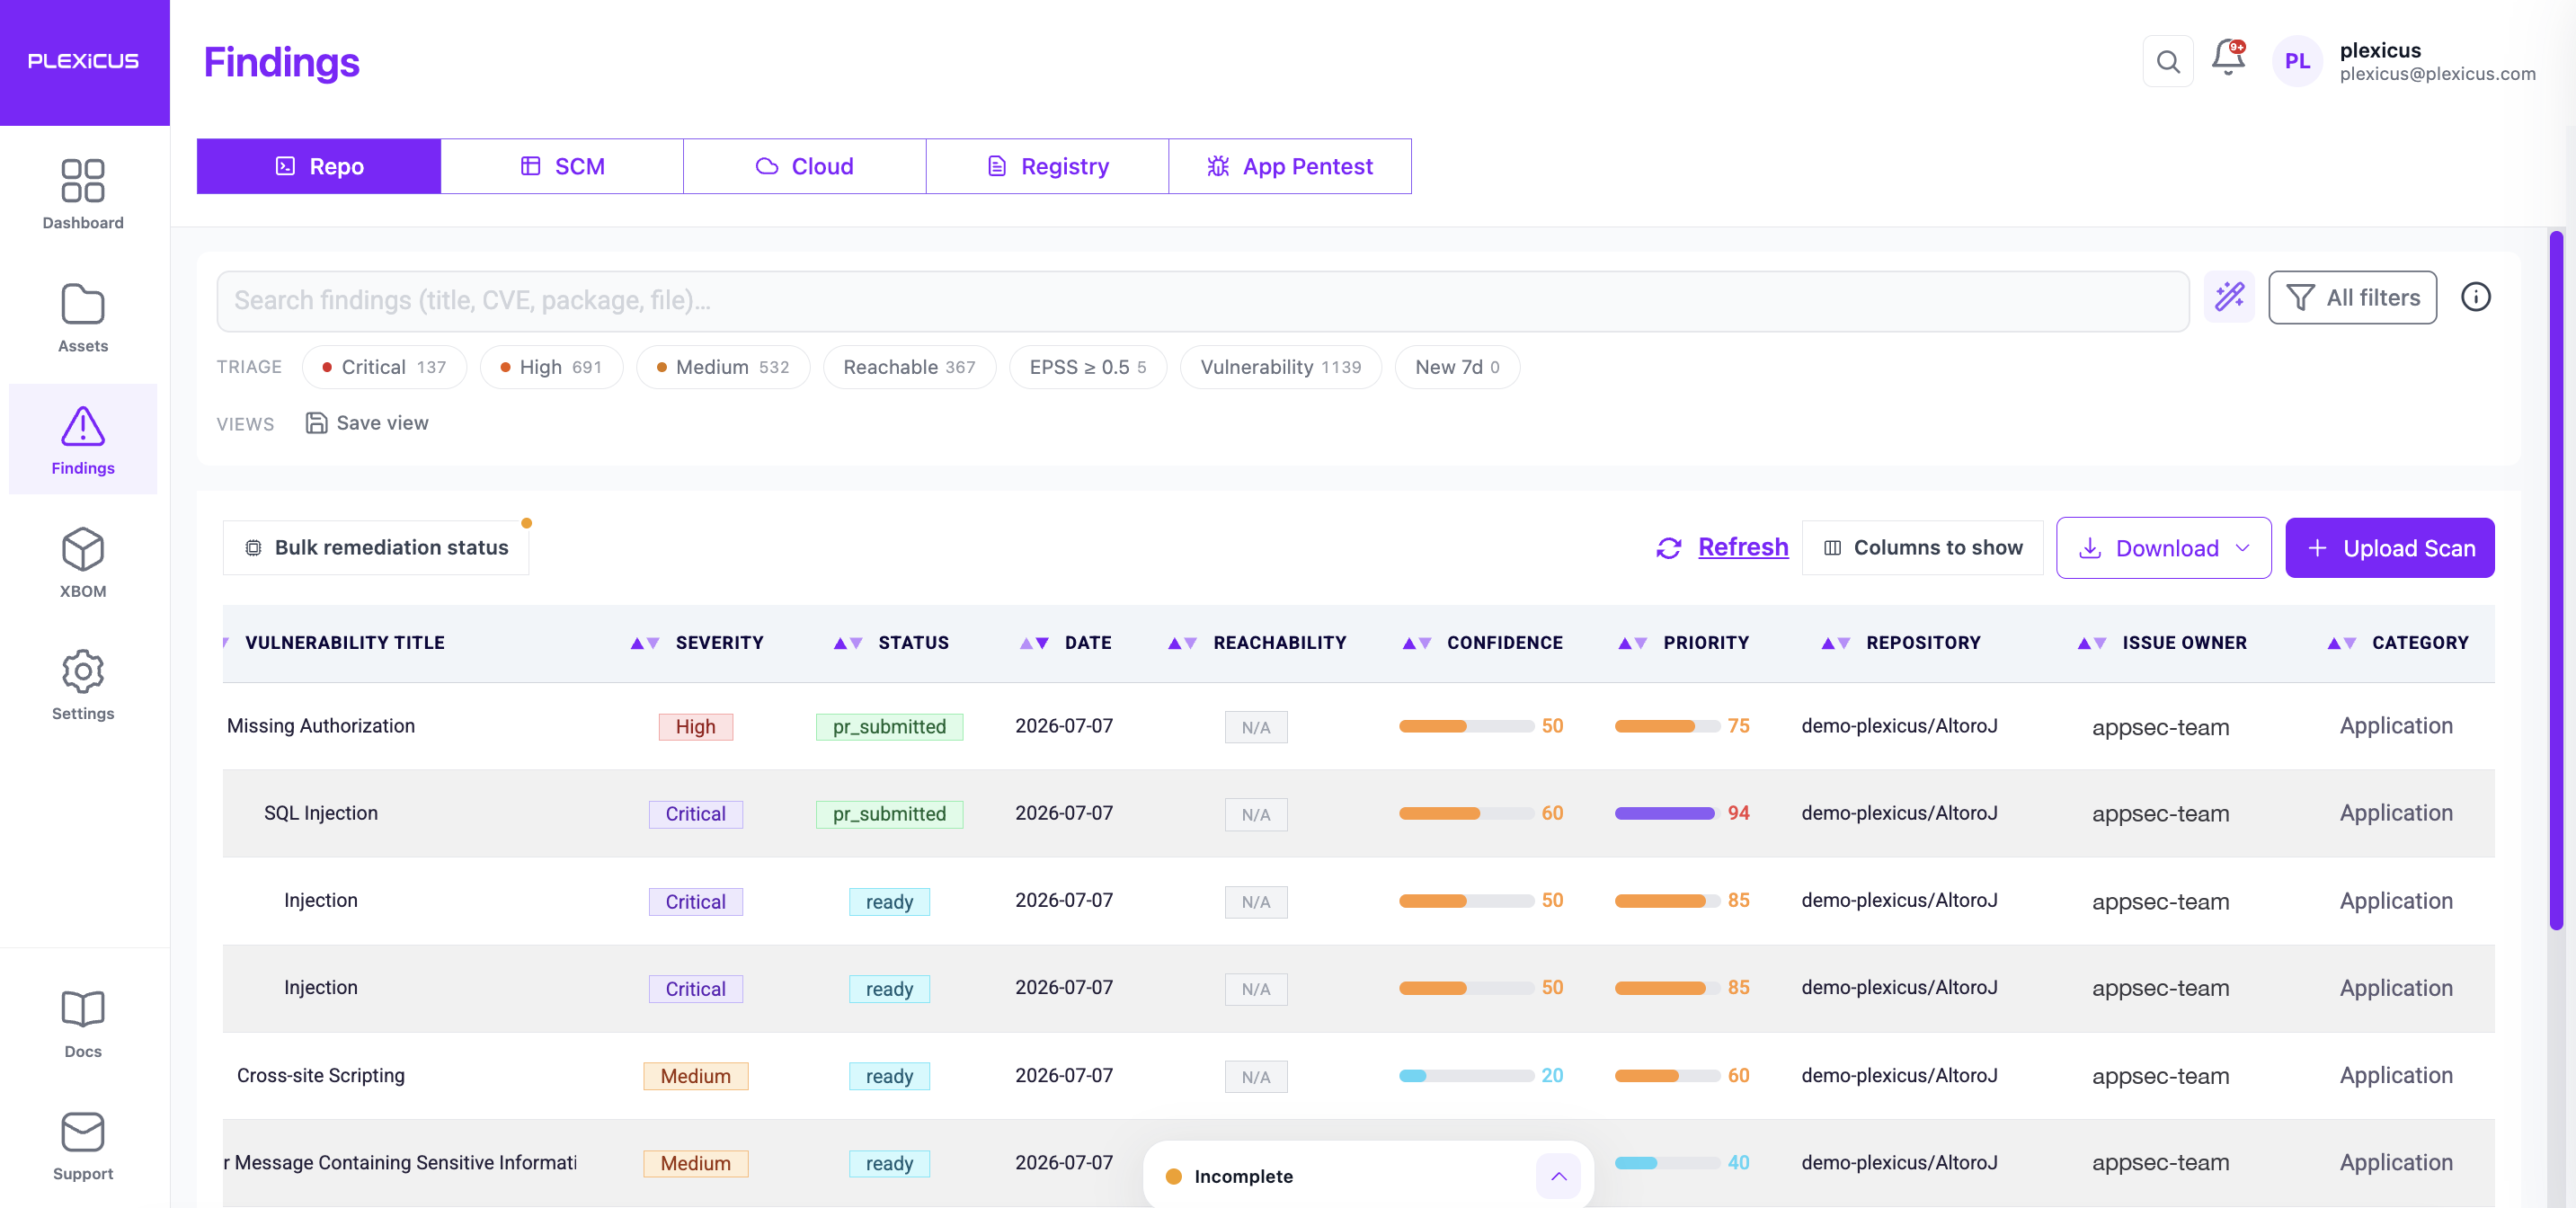
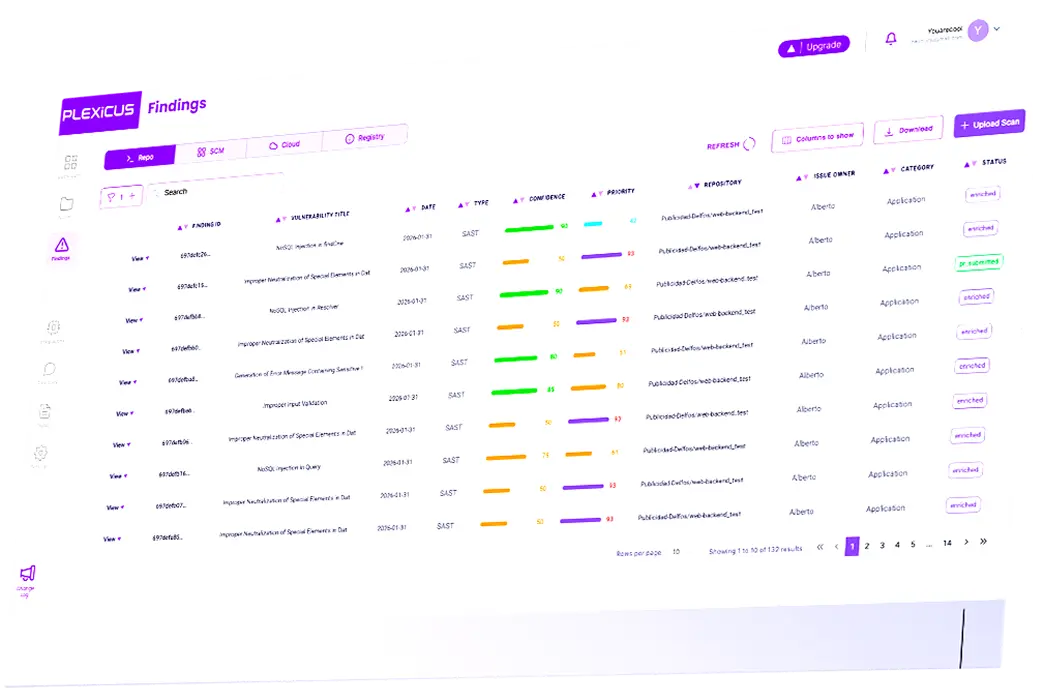
Plexicus Findings view: vulnerability table with severity, status, date, reachability, confidence, priority, repository
Live view from app.plexicus.ai — findings table with severity, status, reachability, confidence, and priority per row.
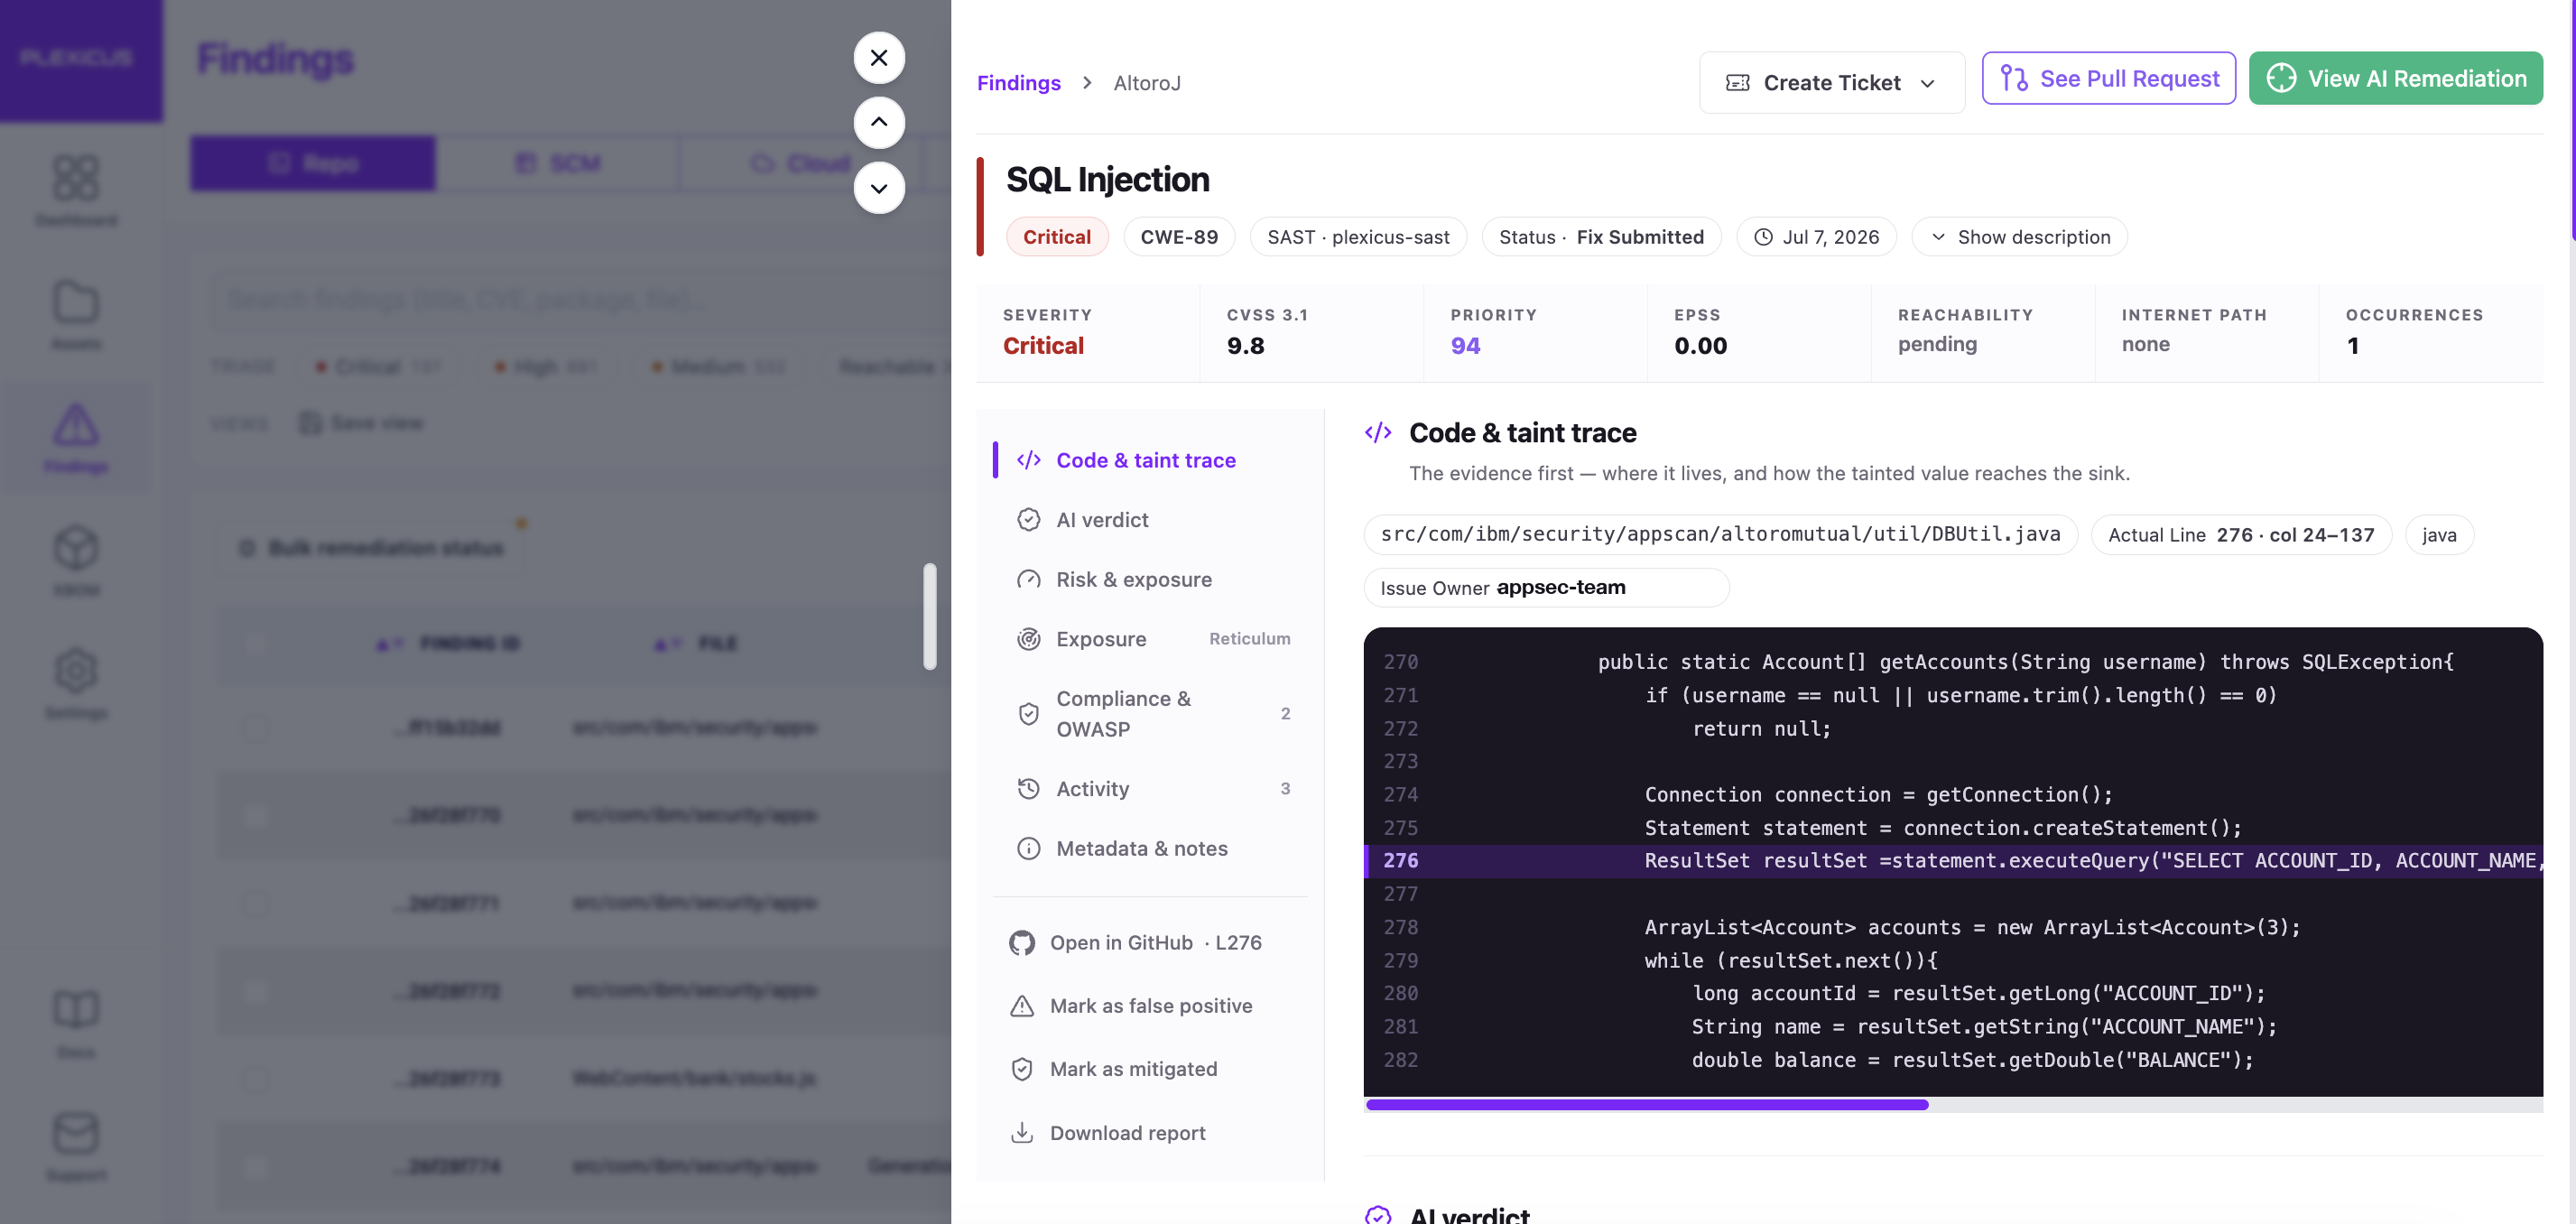
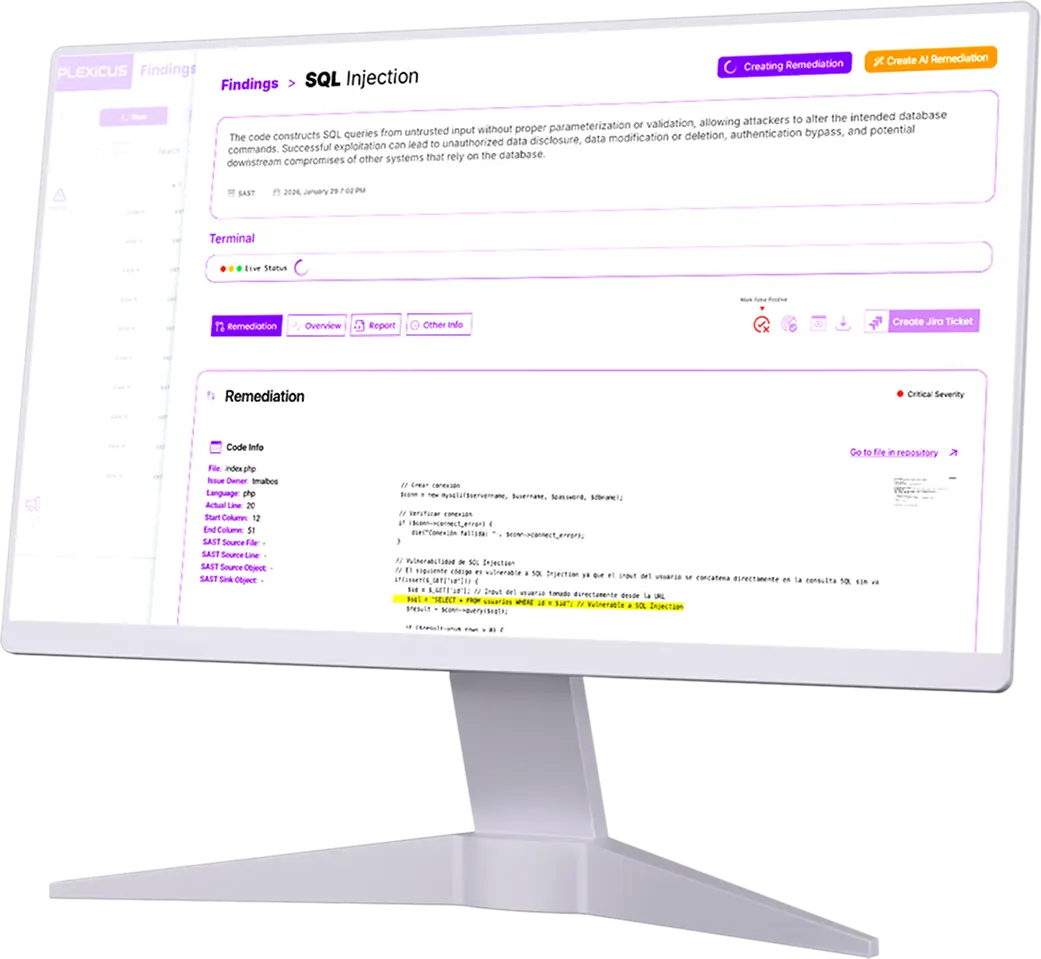
Plexicus finding detail: SQL Injection with severity, CVSS, EPSS, code & taint trace, and source line
Live view from app.plexicus.ai — finding detail with code & taint trace, the evidence first, showing how the tainted value reaches the sink.

Für die Security-Führung

Enterprise-Kontrolle ohne Auslieferung auszubremsen.

Evidenzkette an jedem geschlossenen Fund.

Bereitstellung nach Ihren Vorgaben

SaaS, selbst gehostet, On-Premises oder air-gapped.

Ihr Code bleibt Ihrer

Keine Datenaufbewahrung. Kein Training mit Kundencode. EU-Datenresidenz standardmäßig.

Dedizierter Support

Strukturierte Einführung, individuelle SLAs und Sicherheitsdokumentation.

Audit-bereit

SOC 2 Type II zertifiziert. CPSTIC-Qualifizierung läuft.

Trust Center besuchen →
Coverage · Integrations · Standards
SAST Compliance XBOM Commercial Connector SCA AI Code Security OWASP Top 10 AI Swarm Pentest Deep Code Analysis Remediation
PLEXICUS AUTOMATION

Schluss mit manueller Triage. Jedes Finding findet seinen Weg selbst.

Jedes Finding geht sofort zu einem Fix, einem Ticket oder einer Freigabe. Ihr Team greift nur ein, wo Urteilsvermögen gefragt ist.

Der Plexicus-Automation-Designer mit einem Demo-Flow: ein Finding-Auslöser, ein Remediation-Schritt, ein Jira-Ticket und eine In-App-Benachrichtigung.
Der Automation-Designer mit einem Demo-Flow.
  • Freigabeschritte
  • Jeder Lauf protokolliert
  • Testläufe vor dem Livegang
Synthetische Bestandsdaten · nur illustrativ
XBOM

Jede Komponente, jeder Algorithmus und jedes Modell
in einer evidenzbasierten Bestandsaufnahme.

SBOM + CBOM + AIBOM, mit VEX-Erklärungen, Watchlists, Diffs und CycloneDX / SPDX / PDF-Export. Entwickelt für EU CRA, CISA 2025, PCI DSS 6.3.2 und EU AI Act.

One source

SBOM · CBOM · AIBOM

Changes traced

VEX and inventory diffs

Ready to act

CycloneDX · SPDX · PDF

XBOM entdecken
LIVE INVENTORY REPOSITORY / demo workspace
SBOM · CBOM · AIBOM
VEX ATTACHED Synthetic demo data · illustrative
demo-library Dependency · review required Evidence → component status → next action
Exportable proof CycloneDX · SPDX · PDF

XBOM

SBOM, CBOM und AIBOM nebeneinander, mit der Evidenz, die jede Komponente braucht.

Was Sicherheitsverantwortliche über Plexicus sagen

Stimmen von Engineering- und Security-Teams, die beweisgeführte AppSec nutzen.

Plexicus is the most innovative AI-native platform we've evaluated. Their pace of evidence-backed remediation context is what sets them apart.

Toni de la Fuente
Toni de la Fuente
Founder, Prowler
five stars

The AI agent gives our team verified findings with the evidence attached. Our engineers review with confidence instead of chasing noise.

David Wilson
David Wilson
Head of Security, HuMaIND
five stars

As one of Plexicus's first customers, we've witnessed firsthand how their platform has evolved into an indispensable security solution. Reviewed changes with prioritized context have dramatically reduced our vulnerability management overhead and allowed our security team to focus on strategic initiatives.

Jose Fernando Dominguez
CISO, Ironchip
five stars

Plexicus's powerful vulnerability management allows us at Puffin Security to deliver more advanced cybersecurity services to our clients, creating a perfect security partnership.

Ricardo Stefanescu
Ricardo Stefanescu
CEO, Puffin Security
five stars

Plexicus has streamlined our remediation review process — our team has more hours back every week to focus on the changes that matter.

Alejandro Aliaga
Alejandro Aliaga
CTO, Ontinet
five stars

The integration is seamless, and the reviewed change workflow with full evidence attached has made our security review cycle measurably faster.

Michael Chen
Michael Chen
DevSecOps Lead, Devtia
five stars

Plexicus has become an essential part of our security toolkit. It's like having an expert security engineer available 24/7.

Jennifer Lee
Jennifer Lee
CTO, Quasar Cybersecurity
five stars

Since implementing Plexicus, we've seen a dramatic improvement in our security posture with less effort from our team. Verified findings with evidence attached are what we wanted from a modern security platform.

Alejandro Acosta
Alejandro Acosta
CTO, Wandari
five stars
Bereit, das Wesentliche zu validieren?

Bereit zu validieren, was zählt.

Plexicus ist Proof-Driven AppSec: validierte Funde, kontextuelles Verständnis und geprüfte Remediation — in Evidenz verankert, mit Ihnen gescoped.

Qualifizierung

Prüfen Sie, ob AI Swarm Pentest zu Ihrer Umgebung passt.

Teilen Sie den wichtigsten Kontext. Wir prüfen den Umfang und nennen den nächsten kommerziellen Schritt.

Vor dem Absenden — prüfen Sie, ob Sie passen

0 / 280

Keine Verpflichtung. Wenn Sie nicht passen, sagen wir es Ihnen.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Private Runde Für Investoren