OpenAI DevDay 2026: Alle Neuigkeiten rund um den Agent-Stack
DevDay 2026 verknüpfte dauerhafte Agenten, Cloud-Coding, Plugins, Events und gemeinsame Arbeit. Hier erfahren Sie, was verfügbar ist, was noch kommt und wo die AppSec-Grenzen liegen.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
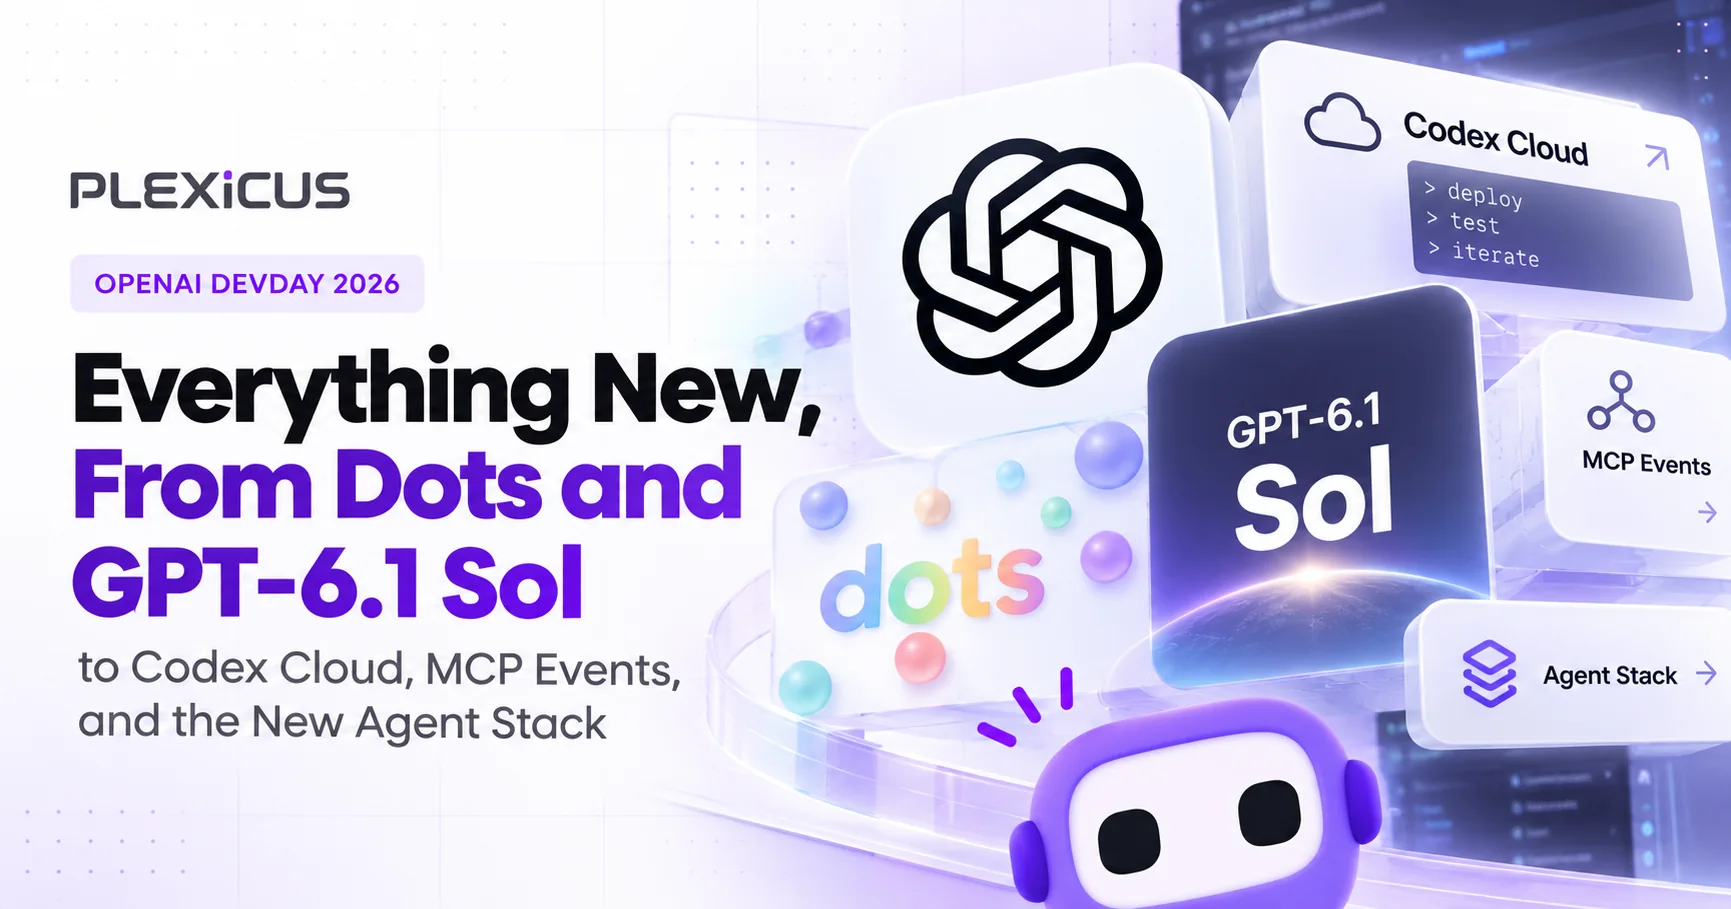
AI Swarm Pentest ansehenOpenAI DevDay 2026 fand am 29. September statt und brachte ständig verfügbare Dots-Agenten, das Modell GPT-6.1 Sol, Codex Cloud, Unterstützung für MCP Events und eine größere Plugin-Plattform unter mehr als 20 Ankündigungen hervor. Zusammen machen sie ChatGPT und Codex zu einem Agent-Stack, der über verbundene Systeme hinweg handeln kann. Damit rücken Berechtigungen und nicht vertrauenswürdige Eingaben ins Zentrum der Anwendungssicherheit.
Die Ankündigungen von OpenAI DevDay deuten auf einen Wandel bei der Funktionsweise von KI-Software hin. Ein Modell kann nun Teil eines länger laufenden Workflows sein: ein Ziel entgegennehmen, Kontext aus verbundenen Apps sammeln, einen Browser oder eine Coding-Umgebung verwenden und fortfahren, wenn neue Arbeit eintrifft. Der DevDay-Rückblick umfasst Neuigkeiten für Verbraucher, Entwickler und Unternehmen. Der gemeinsame Nenner ist jedoch ein Agent, der systemübergreifend handeln kann. Einige Ankündigungen sind neue Produkteinführungen, andere erweitern bestehende Produkte, und mehrere sind Vorschauen.
Das ermöglicht nützliche Automatisierung. Zugleich werden Berechtigungen, nicht vertrauenswürdige Eingaben und Nachweise über die tatsächlichen Aktionen eines Agenten zu zentralen Fragen der Anwendungssicherheit.
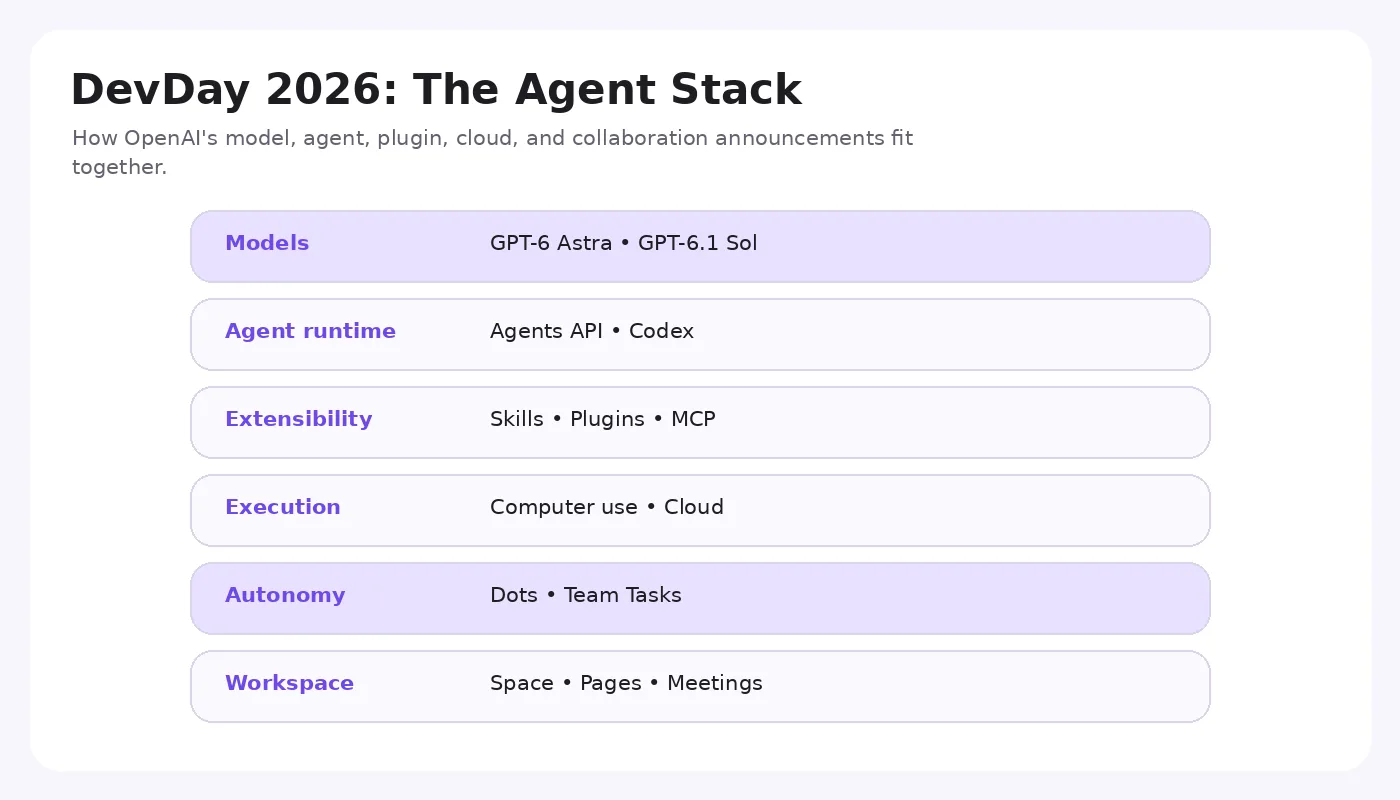
Originalillustration von Plexicus zum angekündigten Agent-Stack; kein Screenshot eines OpenAI-Produkts.
Dauerhafte Agenten treffen auf vernetzte Arbeit
Dots sind die ständig verfügbaren Agenten von OpenAI. Ein Dot verfügt über einen Cloud-Computer, einen Browser, persistenten Kontext und Zugriff auf verbundene Anwendungen – abhängig von den konfigurierten Berechtigungen und Freigaben. OpenAI beschreibt proaktive Recherche als schreibgeschützte Hintergrundarbeit; andere Aktionen hängen von den umfassenderen Berechtigungen des Dots ab. Diese Unterscheidung ist wichtig: ein neues Problem zu beobachten, eine Änderung vorzubereiten und sie auszuführen sollte nicht dieselbe Berechtigung voraussetzen.
OpenAI hat außerdem spezialisierte Dots mit Organisationsidentitäten und dediziertem Zugriff beschrieben. Das ist eine Richtung für Pilotprojekte und noch keine allgemein verfügbare Unternehmensflotte. Teams, die dauerhafte Agenten erwägen, sollten jedem Agenten einen klaren Eigentümer, eng begrenzten Zugriff und ein Aktionsprotokoll zuweisen. Ein mehrschichtiges Bedrohungsmodell wie OWASP MAESTRO für agentische KI hilft dabei, die passenden Kontrollen zuzuordnen.
GPT-6.1 Sol ist ein weiterer Baustein des Stacks. OpenAI positioniert es für Coding, Computernutzung und längere Workflows (Modelldokumentation). Geringere Kosten pro Aufgabe können wiederholte Agentenläufe praktikabel machen. Ein leistungsfähiges Modell beweist jedoch weder, dass seine Ausgabe sicher ist, noch dass seine Aktionen autorisiert sind.
Schnellere Modelle und private Infrastruktur
OpenAI hat außerdem Ultrafast, eine Premium-Geschwindigkeitsstufe, erweitert. Bei DevDay gab das Unternehmen für GPT-6 Astra Ultrafast bis zu 300 Tokens pro Sekunde an; GPT-6.1 Sol Ultrafast soll später folgen (DevDay-Rückblick). Das sind Leistungsangaben von OpenAI und keine Prognose für jede Arbeitslast. Geschwindigkeit ist wichtig, weil ein Agent Dutzende aufeinanderfolgende Denk- und Tool-Schritte ausführen kann. Wird jeder Schritt schneller, kann sich ein Workflow interaktiv anfühlen. Die Ergebnisse müssen trotzdem geprüft werden.
Die Ankündigungen zum Datenschutz richten sich an eine andere Einschränkung. Zero Data Retention with Private Safety Processing wird für berechtigte API-Kunden beschrieben, die automatisierte Sicherheitsverarbeitung benötigen, ohne dass OpenAI Prompts und Antworten speichert; die Architektur kann kundenseitig verwalteten Cloud-Speicher nutzen. Private Inference wurde für eine spätere Verfügbarkeit vorgestellt. Der Entwurf sieht Confidential Computing und verifizierbare Kontrollen vor. Teams sollten den tatsächlich verfügbaren Dienst und Vertrag prüfen, bevor sie eine Vorschau als bereits geltende Datenschutzgarantie behandeln. Das ist relevant, wenn Agenten Quellcode, interne Nachrichten und Kundendatensätze lesen können.
Von Coding-Sitzungen zu laufender Softwarearbeit
Codex Cloud bietet Coding-Agenten wiederverwendbare Cloud-Umgebungen. Zusammen mit Code Review und Codex Security Cloud deutet das auf einen Workflow hin, in dem Agenten ein Repository untersuchen, Änderungen vorschlagen, Prüfungen ausführen und Sicherheitsbefunde prüfen können, ohne auf den geöffneten Laptop eines Entwicklers angewiesen zu sein.
Die Sicherheitsgrenze umfasst das Repository und die umgebenden Systeme: Quellcode, Abhängigkeiten, Geheimnisse, CI, Issues und Pull Requests. Ein von einem Agenten erstellter Patch erfordert weiterhin eine Prüfung des betroffenen Verhaltens. Unsere Analyse zu Schwachstellen in KI-generierten Pull Requests zeigt, warum. Ein bestandener Test sagt etwas über die geprüften Fälle aus. Er beweist nicht, dass jeder Autorisierungspfad und jeder offengelegte Endpunkt sicher ist.
Die aktualisierte Codex CLI ergänzt Sprachsteuerung, eine /agents-Ansicht sowie Verbesserungen beim Verfolgen und Fortsetzen mehrerer Agentenaufgaben (DevDay-Rückblick). Die wichtige betriebliche Änderung: Ein Entwickler kann mehrere parallel arbeitende Agenten beaufsichtigen. Dadurch werden die Zuständigkeit für Aufgaben und die Herkunft jeder Codeänderung wichtiger als die Oberfläche, über die die Arbeit gestartet wurde.
Die Desktopfunktion Code Review bringt Zusammenfassungen, Diffs, Fragen und Cloud-Reviews in den Entwicklerworkflow. Ein automatisches Cloud-Review setzt eine Repository-Verbindung und entsprechende Konfiguration voraus. Codex Security Cloud kann verbundene Repositories bei Bedarf oder nach Zeitplan scannen, Funde untersuchen und Korrekturen vorbereiten, während der lokale Rechner offline ist. Das kann Feedback-Zyklen verkürzen. Funde brauchen dennoch Belege für Erreichbarkeit und Auswirkung – genau diese Lücke soll die Deep Code Analysis schließen. Vorgeschlagene Korrekturen müssen das geänderte Verhalten erneut testen, wie in unserem Playbook für autonome Behebung beschrieben.
Der Leitfaden zur Computernutzung in der Agents API bietet eine weitere Schnittstelle. Sobald ein Agent durch Anwendungen klicken kann, wird eine sichtbare Seite zugleich zum Aufgabenkontext und zu einem möglichen Träger bösartiger Anweisungen. Begrenzen Sie Browsersitzungen auf ihren Zweck, schränken Sie erreichbare Systeme ein und verlangen Sie vor folgenreichen Änderungen eine Prüfung.
Die umfassendere Agents API bündelt Orchestrierung, Tool-Nutzung, Kontextverwaltung, MCP-Verbindungen und Sandboxes in einer Entwicklungsoberfläche. OpenAI hostet den Browser für die Computernutzung; der Zugriff auf Websites und der umgebende Workflow werden weiterhin von der Anwendung des Entwicklers gesteuert. Die in einer begrenzten Vorschau angekündigte Decisions API verfolgt einen engeren Ansatz: Entwickler geben eine endliche Auswahl zulässiger Antworten vor, aus der das Modell auswählt (DevDay-Rückblick). Begrenzte Ausgaben können beim Routing oder bei der Klassifizierung helfen. Eine vom Modell ausgewählte Antwort darf für sich allein jedoch keine vertrauliche Aktion autorisieren.
Der DevDay-Rückblick hebt auch Amazon Bedrock Managed Agents powered by OpenAI hervor. Das ist eine Erweiterung einer früheren AWS-Partnerschaft und keine Technologie, die erstmals bei DevDay vorgestellt wurde. AWS beschreibt Agentenidentität, Speicher, Rechenleistung, Sicherheitskontrollen und Audit-Logs innerhalb der eigenen Infrastruktur. Unternehmen, die das einsetzen, müssen diese Kontrollen weiterhin ihren eigenen Berechtigungen und Prüfprozessen zuordnen.
MCP Events fügt einen eingehenden Pfad hinzu
OpenAI ergänzt die Unterstützung für die vorgeschlagene MCP-Events-Spezifikation. Statt einen Dienst regelmäßig abzufragen, kann ChatGPT Ereignisse von einem MCP-Server abonnieren. OpenAI dokumentiert signierte Webhook-Zustellung, Ereignis-IDs, Filter, Autorisierungsprüfungen und Schutz vor Feedback-Schleifen.
Ein Ereignis kann nützlich sein: Ein neuer Fehlerbericht könnte eine Untersuchung und einen Korrekturentwurf auslösen. Der Inhalt eines Ereignisses stammt jedoch von außerhalb der Anweisungsgrenze des Agenten. Ein gefälschter oder böswillig formulierter Bericht muss Aufgabendaten bleiben, selbst wenn er über einen gültigen Webhook eintrifft. Die Authentifizierung belegt, welcher Dienst ein Ereignis gesendet hat. Sie macht nicht jeden Satz im Inhalt zu einer sicheren Anweisung.
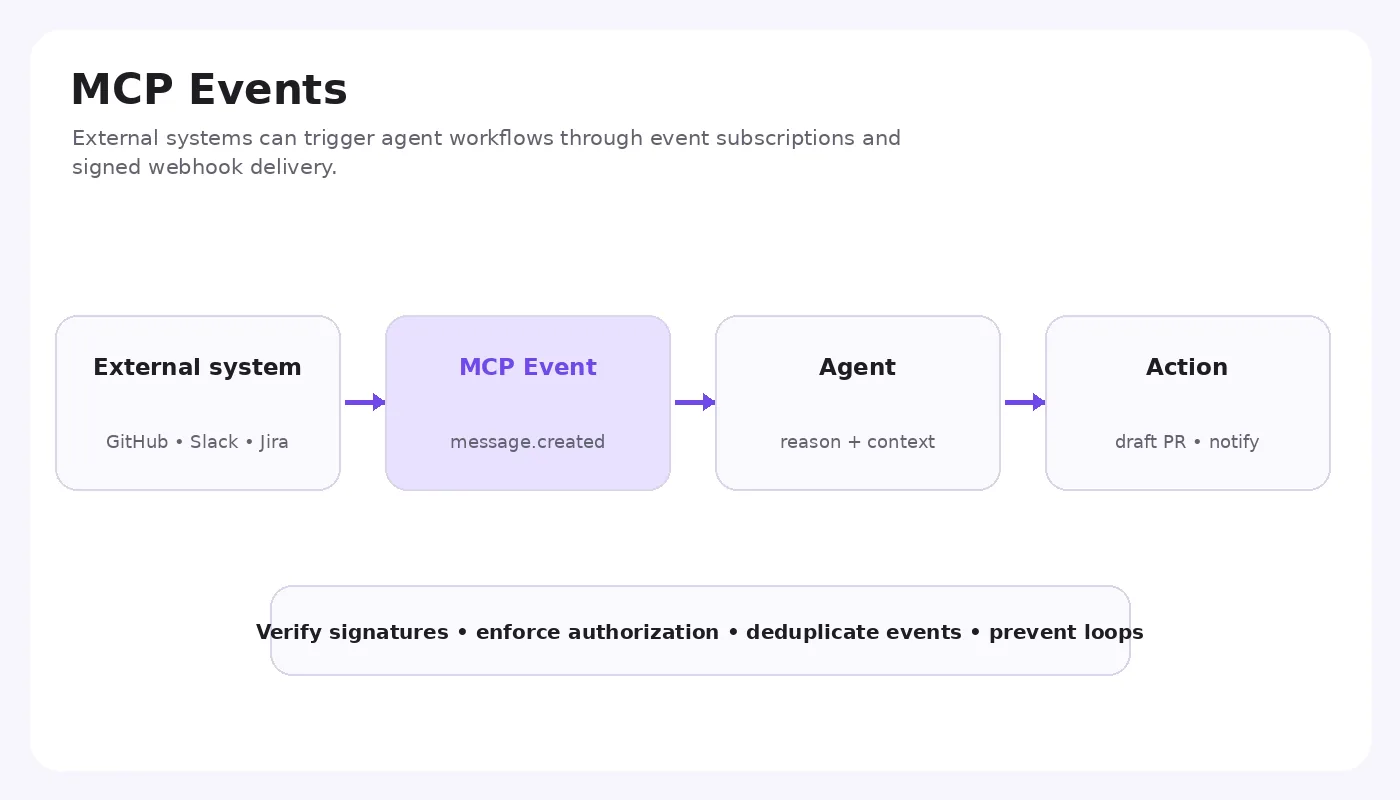
Originalillustration von Plexicus zu einem MCP-Events-Workflow; kein Screenshot eines OpenAI-Produkts.
Plugins und ihre UI-Erweiterungen vergrößern diesen Pfad. Ein Plugin kann einem Agenten Tools, Daten und interaktive Oberflächen bereitstellen. Prüfen Sie die angeforderten Berechtigungsbereiche, den Anbieter, den Umgang mit Daten und Schreibaktionen wie bei jeder anderen Softwareintegration (Sicherheitsleitfaden für OpenAI-Plugins).
Die Plugin-Dokumentation von OpenAI beschreibt inzwischen Pakete, die Skills, einen MCP-Server, eine UI und externe Verbindungen kombinieren. Plugin Extensions können Seitenleisten, Panels, Editoren, Formulare und mit einer Unterhaltung geteilten Kontext bereitstellen. Plugin Creator und ein überarbeiteter Einreichungsprozess sollen die Entwicklung und Veröffentlichung vereinfachen; OpenAI beschreibt ein Verzeichnis, das ChatGPT und Codex gemeinsam nutzen. Ein größerer Vertriebskanal erhöht auch die Bedeutung der Prüfung der Software und Berechtigungsbereiche hinter einer bequemen Installationsschaltfläche.
Sites können unterstützte Plugins hosten, sodass eine gemeinsam genutzte KI-Seite verbundenen Funktionen für mehrere Personen bereitstellt. Die Seite kann gemeinsam genutzt werden, aber die Daten und Aktionen jedes Nutzers müssen weiterhin dessen eigenen Berechtigungen folgen. Für Entwickler ist das ein Weg zum Anwendungshosting. Für Sicherheitsteams ist es ein weiterer Ort, an dem sie die Grenze zwischen gemeinsamem Kontext und individueller Berechtigung prüfen sollten (DevDay-Rückblick).
Space macht aus dem Stack gemeinsame Arbeit
ChatGPT Space ist OpenAIs Arbeitsbereich für Seiten, Dateien, Tabellen, Präsentationen und Agenten. In Pages können Menschen und Agenten gemeinsam ein Dokument bearbeiten, das verbundenen Kontext nutzen und sich im Laufe der Zeit aktualisieren kann. Gemeinsame Folien wurden als kommende Funktion vorgestellt, einschließlich Erstellung, Bearbeitung, Kommentaren und Export. Eine gemeinsame Seite, die sich aus Tools aktualisiert, ist nützlich. Ihre Eigentümer müssen jedoch die Quelldaten, die Aktualisierungsanweisung und die Zielgruppe erkennen können.
Teams und Team Tasks bringen geplante oder ereignisgesteuerte Arbeit in einen gemeinsamen Organisationskontext. OpenAI plant außerdem @ChatGPT in Slack und Microsoft Teams. Dort kann ein Agent mit genehmigten Tools und den relevanten Nutzerberechtigungen in einem Kanal oder Thread mitwirken (DevDay-Rückblick). Das verringert den Abstand zwischen Diskussion und Aktion. Zugleich stellt sich eine einfache Frage: Wessen Berechtigung hat eine Anfrage in einem Gruppengespräch?
Das Meetings-Plugin kann in der macOS-App aufgezeichnete Gespräche in Notizen und Aufgaben umwandeln und daraus Folgearbeiten anstoßen. OpenAI gibt an, dass Meeting-Audio gelöscht wird, sobald die Notizen bereit sind. Teams sollten trotzdem Einwilligung, Aufbewahrung der daraus entstandenen Notizen und die Frage berücksichtigen, ob ein mündlicher Vorschlag zu einer ausführbaren Aufgabe werden soll. Teilbare Profile machen ausgewählte Arbeit leichter auffindbar; die Freigabesteuerung des Arbeitsbereichs bestimmt weiterhin, wer sie sehen kann.
Identität, Tarife und Vertrieb
Sign in with ChatGPT ermöglicht berechtigten Nutzern, die Nutzung ihres Tarifs in teilnehmende Drittanbieteranwendungen einzubringen. Für jede Anwendung gibt es eigene Kontingenteinstellungen (OpenAI-Hilfe). ChatGPT wird dadurch sowohl zur Anmeldeoption als auch zu einer übertragbaren Quelle für die Nutzung. Die Sicherheitsprüfung ist vertraut: Ermitteln Sie den Drittanbieter, prüfen Sie die erteilten Zugriffe und wissen Sie, wie Sie sie widerrufen können.
Pro 500 ist der neue Tarif für hohe individuelle Nutzung und bietet Zugriff auf Astra Ultrafast, sofern unterstützt. Der OpenAI Marketplace ermöglicht berechtigten Unternehmen, einen Teil ihrer kommerziellen Zusage für genehmigte Partner-Software einzusetzen. Beide Angebote wurden im DevDay-Rückblick angekündigt. Sie verändern, wie Agentenkapazität und Integrationen erworben werden können. Die Tools, die Organisationsdaten erhalten, müssen trotzdem geprüft werden.
Was AppSec-Teams nach OpenAI DevDay prüfen sollten
Das Hauptrisiko entsteht durch eine Kette für sich genommen sinnvoller Funktionen: Ein Agent liest eine Nachricht, konsultiert ein Repository, verwendet einen Browser und ändert anschließend ein Ticket oder öffnet einen Pull Request. Der Schaden hängt davon ab, wann nicht vertrauenswürdige Inhalte zu Berechtigungen werden und welche Aktionen der Agent danach ausführen darf.
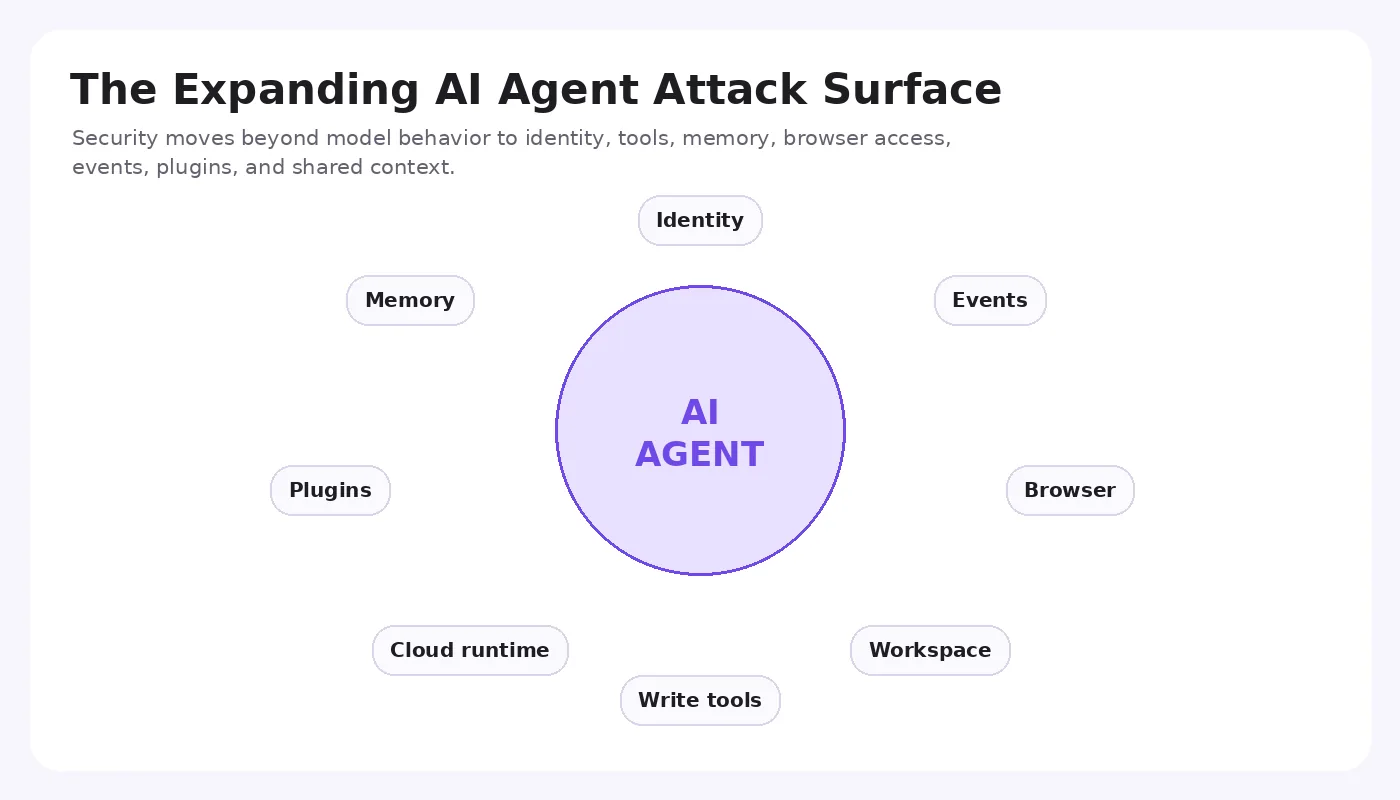
Originalillustration von Plexicus zur Angriffsfläche eines Agenten; kein Screenshot eines OpenAI-Produkts.
Für jeden Workflow sollten Sicherheitsteams Folgendes prüfen:
- Identität und Berechtigungsumfang: Welcher Agent verwendet welche Zugangsdaten, was darf er lesen oder ändern und wann läuft der Zugriff ab?
- Eingabegrenzen: Bleiben abgerufene Seiten, Nachrichten, Ereignisinhalte und Tool-Ergebnisse nicht vertrauenswürdige Daten? Prompt Injection ist der erste Eintrag in den OWASP Top 10 für LLM-Anwendungen.
- Aktionsfreigaben: Welche Schreibvorgänge erfordern eine menschliche Freigabe und gilt die Freigabe für genau die angegebene Aktion und das angegebene Ziel?
- Nachvollziehbarkeit: Verknüpfen Logs ein Ereignis mit der Entscheidung des Agenten, seinen Tool-Aufrufen, der resultierenden Änderung und dem Reviewer?
- Validierung: Ist ein Fund innerhalb des autorisierten Umfangs erreichbar und ausnutzbar, etwa durch einen AI Swarm Pentest, und wurde die Korrektur erneut getestet?
OpenAIs GPT-6.1-Sol-Sicherheitszusatz berichtet über Ergebnisse von Cybersicherheitsbewertungen und beschreibt Schutzmaßnahmen für die Bereitstellung. Das sind vom Anbieter berichtete Benchmark-Ergebnisse unter bestimmten Testbedingungen und keine Aussage darüber, wie sicher jede Agentenbereitstellung sein wird. Die tatsächliche Angriffsfläche hängt weiterhin von Anwendung, Berechtigungen, Integrationen und menschlichen Kontrollen ab.
Die dauerhafte AppSec-Frage von DevDay ist praktisch: Können Teams angesichts von Agenten, die länger und über mehr Systeme hinweg arbeiten, nachweisen, welche Aktionen erlaubt waren, welche Belege sie stützten und ob die daraus entstandene Software sicher ist? Proof-Driven Verification muss dem gesamten Workflow folgen – vom eingehenden Ereignis bis zur endgültigen Änderung.
Häufig gestellte Fragen
Wann fand OpenAI DevDay 2026 statt?
OpenAI DevDay 2026 fand am 29. September 2026 statt. In der Keynote kündigte OpenAI mehr als 20 Neuerungen für ChatGPT, die API, Codex und Unternehmensprodukte an. Einige wurden sofort eingeführt, andere erweiterten bestehende Produkte, und mehrere – darunter Private Inference und die Decisions API – waren Vorschauen oder begrenzte Veröffentlichungen statt allgemein verfügbarer Funktionen.
Was hat OpenAI bei DevDay 2026 angekündigt?
Zu den wichtigsten Ankündigungen von OpenAI DevDay 2026 gehörten Dots (ständig verfügbare Agenten), das Modell GPT-6.1 Sol, die Geschwindigkeitsstufe Ultrafast, Codex Cloud und Codex Security Cloud, die Agents API mit Computernutzung, Unterstützung für die vorgeschlagene MCP-Events-Spezifikation, eine größere Plugin-Plattform, ChatGPT Space, Sign in with ChatGPT und der Tarif Pro 500.
Was sind OpenAI Dots?
Dots sind ständig verfügbare Agenten von OpenAI innerhalb von ChatGPT. Jeder Dot hat einen Cloud-Computer, einen Browser, persistenten Kontext und Zugriff auf verbundene Anwendungen, abhängig von konfigurierten Berechtigungen und Freigaben. Für Sicherheitsteams ist der Umfang entscheidend: Lesen, eine Änderung vorbereiten und sie ausführen sollten getrennte Berechtigungen mit einem klaren Eigentümer und einem Prüfprotokoll sein.
Warum sind MCP Events für die Sicherheit wichtig?
MCP Events ermöglichen es einem Agenten, Ereignisse von einem MCP-Server zu abonnieren, statt ihn abzufragen. So können externe Inhalte die Arbeit eines Agenten auslösen. OpenAI dokumentiert signierte Webhooks, Ereignis-IDs und Autorisierungsprüfungen. Eine gültige Signatur beweist jedoch nur, welcher Dienst das Ereignis gesendet hat. Der Text im Inhalt muss weiterhin als nicht vertrauenswürdige Daten und nicht als Anweisung behandelt werden.
Was sollten AppSec-Teams prüfen, bevor sie DevDay-Agentenfunktionen einführen?
Prüfen Sie, welche Identität jeder Agent verwendet und was er ändern kann, ob Seiten, Nachrichten und Ereignisinhalte nicht vertrauenswürdig bleiben, welche Schreibvorgänge eine menschliche Freigabe erfordern und ob Logs jedes Ereignis mit der daraus entstandenen Änderung verknüpfen. Von Agenten gemeldete Funde sollten auf Erreichbarkeit und Auswirkung geprüft werden. Jeder vorgeschlagene Fix muss erneut getestet werden.