DEEP CODE ANALYSIS

Beweise, was real ist. Verstehe die Wirkung. Behebe es mit Vertrauen.

Deep Code Analysis verbindet Code, Datenfluss und geschäftliche Auswirkungen, damit Ihr Team sich auf die wirklich relevanten Befunde konzentrieren kann.
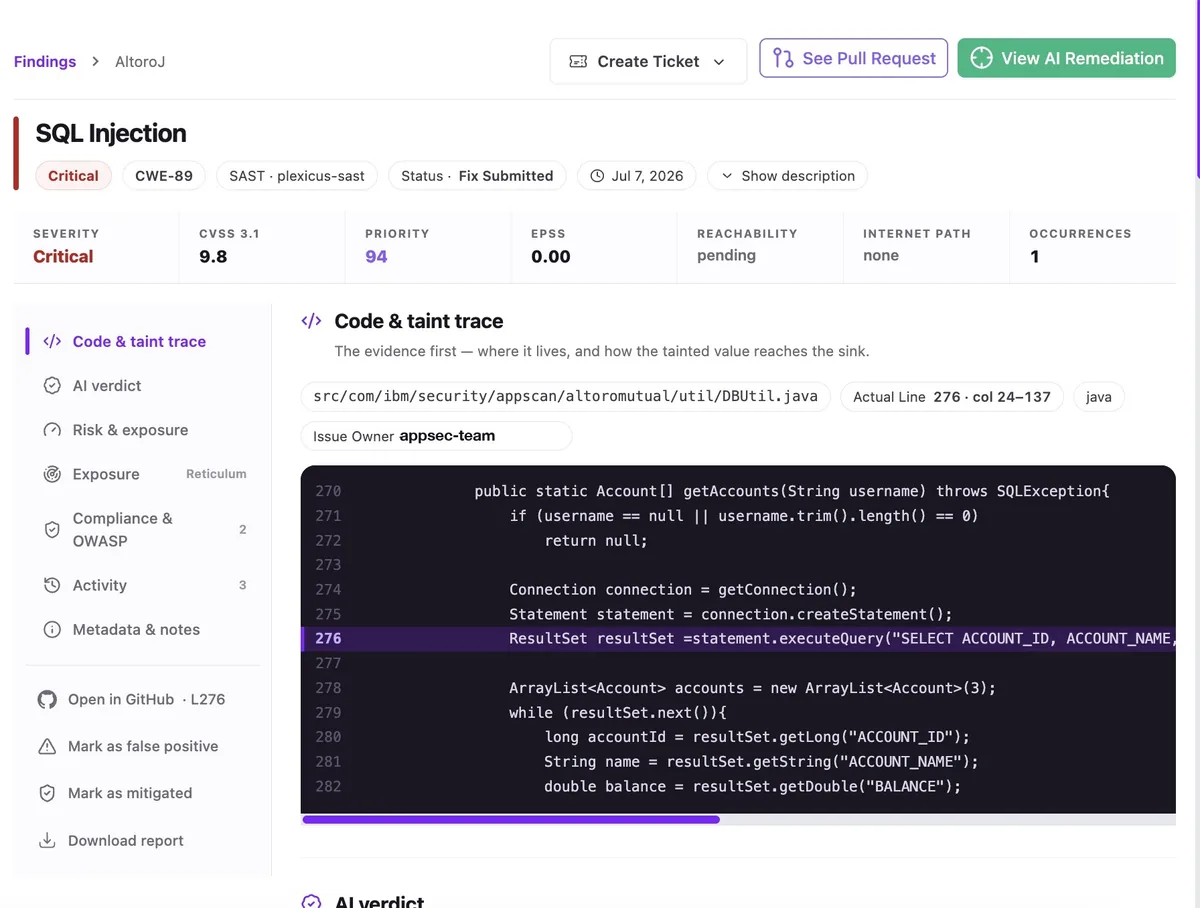
Befundkontext in Plexicus · synthetische Demodaten

ERGEBNISSE

  • Pro Befund Überprüfbarer Kontext Datenfluss, Auswirkungen und überprüfbare Belege im Anhang
  • 12 Sprachen JS, TS, Python, Go, Java, Rust, Ruby, PHP, C#, Swift, Kotlin, Scala
  • OWASP Standards Befunde gemäß den kanonischen Top 10 eingestuft
  • Bereit Übergabe Kontext und vorgeschlagene Änderungen zur Überprüfung durch Ihr Team
FÜR KI-GESTÜTZTE ENTWICKLUNG KONZIPIERT

Sichert jede Zeile, die Ihr KI-Coding-Assistent schreibt

Kompatibel mit

  • Cursor
  • Claude Code
  • Copilot
  • Windsurf
  • Devin
  • Replit
  • Zed
  • VS Code
  • JetBrains (in Kürze)
EU-KONFORME COMPLIANCE

Abgestimmt mit

  • SOC 2 Type II
  • CPSTIC pathway
  • NIS2
  • DORA Art. 28
  • CRA
  • EU AI Act
  • EU data residency
MEHR ALS SAST UND LLM-ÜBERPRÜFUNG

Ein Muster zeigt noch nicht das ganze Bild.

SAST kann ein Muster markieren. Ein LLM kann Code erklären. Keines von beiden zeigt, wie eine Schwachstelle die Anwendung tatsächlich beeinträchtigt. Plexicus führt den betroffenen Datenfluss, die geschäftlichen Auswirkungen und den Remediation-Kontext in einem überprüfungsreifen Befund zusammen.

01

Betroffener Datenfluss

Plexicus verfolgt den betroffenen Code-Pfad, damit Engineers sehen, was der Befund berührt — Endpunkte, Parameter und die Geschäftslogik, die davon abhängt.

02

Geschäftliche Auswirkung

Jeder Befund ist an die erreichbaren Daten, die auslösende Rolle und die Auswirkung gebunden, gegen die Ihr Team die Remediation planen muss.

03

Überprüfbare Belege

Engineers sehen, warum der Befund relevant ist, wo er im Code sitzt und welche Änderung ihn behebt — alles am selben Befund, bereit zur Überprüfung.

04

Überprüfungsreife Übergabe

Der Remediation-Kontext wird mit dem Befund übermittelt. Vorgeschlagene Änderungen enthalten den Datenfluss, die Auswirkung und die Begründung, die Ihr Reviewer für eine sichere Merge- oder Reject-Entscheidung benötigt.

  • Validierte Befunde im relevanten Anwendungskontext.
  • Priorisierte Befunde enthalten unterstützende Belege zur Überprüfung.
  • Empfohlene nächste Schritte sind für die Remediation-Übergabe beigefügt.
ERGÄNZT SICH MIT AI SWARM PENTEST

Zwei Prüfungen. Eine belastbare Grundlage.

Deep Code Analysis liefert den relevanten Kontext. AI Swarm Pentest validiert die Befunde mit höchster Priorität. Zusammen erhalten Reviewer einen klaren Weg vom Signal zum Beleg.

AI Swarm Pentest ansehen
  1. SCHRITT 1 Deep Analysis liefert den relevanten Kontext
  2. SCHRITT 2 AI Swarm Pentest validiert priorisierte Pfade
  3. SCHRITT 3 Reviewer sehen Belege und Umfang
  4. SCHRITT 4 Teams erhalten eine umsetzbare Übergabe
ÜBERPRÜFBARE BELEGE

Jeder Befund liefert alles, was Ihr Reviewer braucht

Betroffener Datenfluss Endpunkt · Parameter · die davon abhängige Geschäftslogik
Reichweite Erreichbare Daten · die Rolle, die sie auslösen kann
Schwachstellenklasse Gebunden an die kanonische Advisordatenbank (CWE)
Vorgeschlagene Änderung Kontext, Auswirkung und Begründung für Ihren Reviewer im Anhang
Übergabe Überprüfungsreif · Merge oder Reject mit Belegen
DEEP CODE ANALYSIS

Vereinbaren Sie einen 30-minütigen Walkthrough.

Wir hängen Kontext und unterstützende Belege an einen realen Befund in Ihrem Codebase an — Ihr Team überprüft die vorgeschlagene Änderung und entscheidet, was gemergt wird.

Qualifizierung

Prüfen Sie, ob AI Swarm Pentest zu Ihrer Umgebung passt.

Teilen Sie den wichtigsten Kontext. Wir prüfen den Umfang und nennen den nächsten kommerziellen Schritt.

Vor dem Absenden — prüfen Sie, ob Sie passen

0 / 280

Keine Verpflichtung. Wenn Sie nicht passen, sagen wir es Ihnen.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Private Runde Für Investoren