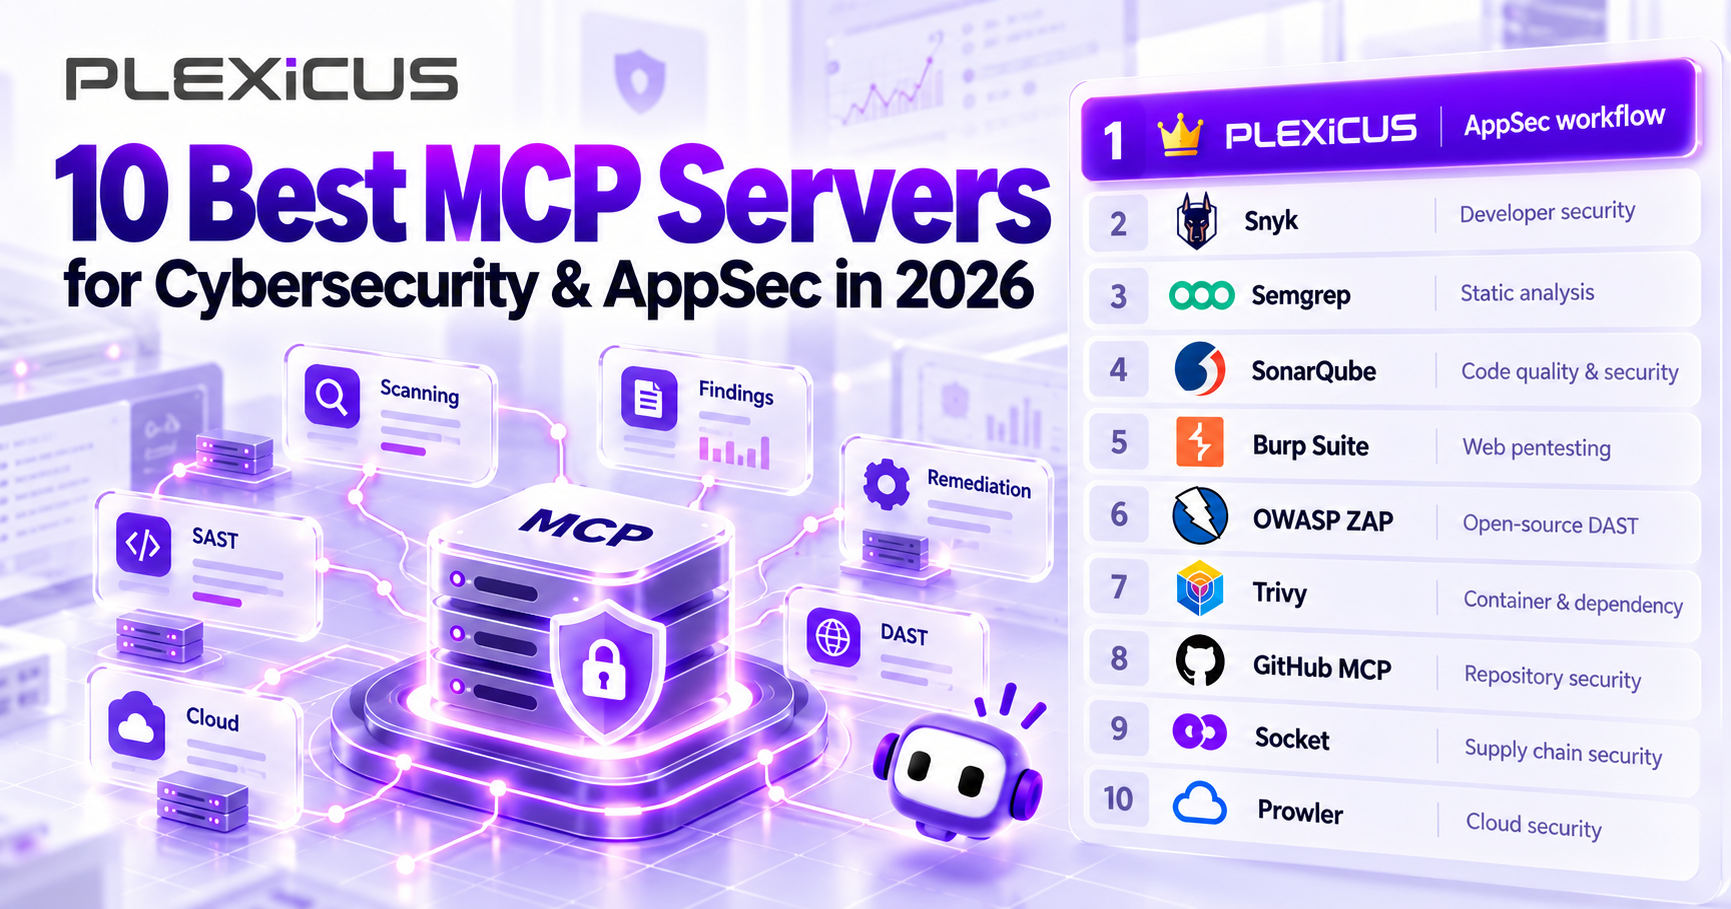
10 melhores servidores MCP para cibersegurança e segurança de aplicações em 2026
Um guia editorial de integrações MCP de segurança para desenvolvimento assistido por IA: análise de repositórios, varreduras, testes web, cadeia de suprimentos e nuvem.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestAtualizado: outubro de 2026 | Tempo de leitura: 12–15 minutos
Assistentes de programação com IA conseguem gerar aplicações inteiras em minutos. Eles podem escrever lógica de autenticação, integrar APIs, refatorar bases de código complexas e até implantar aplicações.
Mas escrever código é apenas uma parte do processo de desenvolvimento.
O que acontece quando o código gerado pela IA contém uma vulnerabilidade de injeção SQL? E se uma dependência incluir um pacote malicioso? Ou quando uma configuração aparentemente inofensiva expõe uma infraestrutura sensível?
Um assistente de IA pode sugerir que algo talvez não seja seguro. Isso não equivale a executar um scanner de segurança, investigar uma descoberta real ou validar um caminho de ataque explorável.
É nesse ponto que os servidores Model Context Protocol (MCP) voltados à segurança são úteis.
O MCP permite que assistentes de IA se conectem a ferramentas externas de segurança, dando acesso a recursos reais de análise, descobertas de vulnerabilidades, contexto de repositórios e fluxos de remediação.
Em vez de pedir a um modelo de IA que adivinhe se o código é vulnerável, os desenvolvedores podem conectá-lo a ferramentas criadas para analisar suas aplicações.
Neste guia, apresentamos 10 dos melhores servidores MCP para cibersegurança e segurança de aplicações em 2026, incluindo ferramentas para análise estática, testes de intrusão web, segurança da cadeia de suprimentos de software, análise de contêineres e segurança na nuvem.
O que é um servidor MCP em cibersegurança?
O Model Context Protocol (MCP) é um padrão aberto que permite que aplicações de IA se comuniquem com ferramentas e fontes de dados externas.
Um servidor MCP funciona como uma ponte entre um assistente de IA e um sistema que oferece recursos específicos.
Em cibersegurança, esse sistema pode ser um scanner de vulnerabilidades, uma plataforma de análise de código-fonte, um kit de ferramentas de testes de intrusão ou um banco de descobertas de segurança.
Por exemplo, sem uma integração MCP, um desenvolvedor poderia perguntar:
“Meu código de autenticação é seguro?”
O modelo de IA pode inspecionar o código que consegue ver, identificar padrões suspeitos e sugerir possíveis fragilidades. Mas talvez não tenha acesso à aplicação completa, à configuração, aos resultados da análise e ao comportamento em tempo de execução.
Com um servidor MCP de segurança conectado, o desenvolvedor pode pedir:
“Analise este repositório, mostre as vulnerabilidades críticas e sugira correções para as descobertas prioritárias.”
Dependendo das ferramentas disponíveis no servidor, o assistente de IA pode acionar um scanner de segurança, recuperar descobertas, examinar detalhes de vulnerabilidades e ajudar o desenvolvedor a planejar a remediação.
Como o MCP se encaixa em um fluxo de trabalho de AppSec
Um fluxo de trabalho típico funciona assim:
- Um desenvolvedor faz uma pergunta de segurança em um assistente de IA compatível com MCP.
- O assistente seleciona uma ferramenta de segurança apropriada disponibilizada pelo servidor MCP.
- O servidor MCP se comunica com a plataforma de segurança ou o mecanismo de análise subjacente.
- A plataforma executa a operação solicitada ou recupera descobertas existentes.
- O assistente interpreta os resultados e ajuda o desenvolvedor a decidir o próximo passo.
- O desenvolvedor revisa as alterações sugeridas e verifica a correção.
A distinção importante: o MCP não detecta vulnerabilidades por conta própria. Ele oferece uma forma padronizada para que assistentes de IA acessem recursos de segurança. A precisão e a utilidade dos resultados dependem da ferramenta conectada, do contexto disponível e do método de teste.
Os 10 melhores servidores MCP de segurança em 2026
Selecionamos estas ferramentas com base em cinco critérios:
- Relevância para segurança: a integração trata de problemas de segurança importantes?
- Recursos MCP: um assistente de IA consegue executar operações úteis por meio de ferramentas MCP documentadas?
- Fluxo de trabalho do desenvolvedor: a ferramenta se encaixa naturalmente no desenvolvimento assistido por IA ou nas operações de segurança?
- Documentação: existe uma implementação oficial ou uma referência técnica mantida?
- Casos de uso práticos: o servidor resolve um problema de segurança específico e recorrente?
Esta é uma lista editorial, não um benchmark comparativo controlado. Cada ferramenta atende a uma função de segurança diferente, e a classificação reflete sua relevância para os fluxos de trabalho de segurança de aplicações discutidos aqui.
Declaração de transparência: este guia é publicado pela Plexicus, que aparece em primeiro lugar. A seleção reflete nossa perspectiva editorial e não constitui um benchmark independente de desempenho.
1. Plexicus MCP — Ideal para fluxos de trabalho de segurança de aplicações com IA
Ideal para: descobertas de segurança de aplicações, análise de repositórios, investigação de vulnerabilidades e remediação assistida por IA.
Categoria: segurança de aplicações / gerenciamento de vulnerabilidades / remediação
MCP oficial: Plexicus MCP
Equipes modernas de desenvolvimento raramente têm dificuldade para gerar mais código. O desafio maior é entender e resolver os problemas de segurança introduzidos em uma base de código crescente.
A Plexicus aborda esse problema conectando descobertas de segurança e fluxos de remediação diretamente a assistentes de programação com IA.
O servidor Plexicus MCP permite que ambientes de desenvolvimento compatíveis com MCP se comuniquem com a plataforma de segurança Plexicus.
Em vez de alternar entre um IDE, um painel de análise e um fluxo separado de remediação, desenvolvedores podem investigar descobertas e solicitar ações de segurança no próprio ambiente de programação.
Principais recursos
O servidor Plexicus MCP disponibiliza 10 ferramentas documentadas, incluindo:
- Descoberta de repositórios: identificar o repositório Plexicus associado ao espaço de trabalho Git atual.
- Descobertas de segurança: recuperar e filtrar vulnerabilidades por gravidade, status ou CWE.
- Investigação de vulnerabilidades: acessar detalhes da descoberta, incluindo locais relevantes dos arquivos e contexto do código.
- Orquestração de análises: solicitar análises de segurança de repositórios e acompanhar o andamento.
- Remediação assistida por IA: gerar correções sugeridas, recuperar diffs e revisar orientações de remediação.
- Postura de segurança: recuperar um resumo geral das descobertas e dos repositórios de alto risco da conta.
A integração oferece suporte a ambientes de desenvolvimento compatíveis com MCP, como Claude Code, Cursor, VS Code e Windsurf.
Exemplo de fluxo de trabalho
Imagine uma pessoa desenvolvedora trabalhando em uma aplicação com autenticação, processamento de pagamentos e gerenciamento de perfis de usuários.
Ela pergunta:
“Revise as descobertas críticas de segurança no meu repositório atual. Explique o problema prioritário e sugira uma correção.”
Com o Plexicus MCP configurado, o assistente pode identificar o repositório atual, recuperar descobertas críticas, inspecionar uma vulnerabilidade selecionada e solicitar orientações de remediação.
Depois, a pessoa desenvolvedora pode revisar as alterações propostas, executar os testes relevantes e decidir se aplica a correção.
Isso cria um fluxo prático entre a descoberta de um problema de segurança e seu tratamento durante o desenvolvimento.
O que diferencia a Plexicus?
A principal vantagem é a conexão entre o desenvolvimento assistido por IA e a plataforma AppSec mais ampla da Plexicus.
A Plexicus também oferece Deep Code Analysis, Remediation e AI Swarm Pentest como parte de sua oferta mais ampla de segurança de aplicações.
Esses recursos abordam diferentes aspectos da segurança de aplicações, desde a compreensão das descobertas até a investigação de caminhos de ataque potencialmente exploráveis.
Uma distinção importante é que a integração Plexicus MCP atualmente documentada disponibiliza operações de repositório, descobertas, análise, remediação e postura. Ela não deve ser confundida com acesso MCP direto a todos os recursos de um engajamento do AI Swarm Pentest.
Limitações
O Plexicus MCP exige acesso a uma conta Plexicus configurada e credenciais de API. A disponibilidade de tokens de API pode depender da implantação MCP em andamento.
Correções geradas por IA ainda precisam ser revisadas e verificadas antes de serem integradas ou implantadas.
Quem deve usar?
A Plexicus é uma boa opção para equipes de desenvolvimento que desejam integrar o gerenciamento de vulnerabilidades e a remediação aos seus fluxos de programação com IA, sem tratar o próprio modelo de linguagem como scanner de segurança.
Comece aqui: Explore a documentação do Plexicus MCP
2. Snyk MCP — Ideal para uma análise abrangente de segurança para desenvolvedores
Ideal para: código-fonte, dependências de código aberto, contêineres, infraestrutura como código e análise de segredos.
Categoria: SAST / SCA / segurança de contêineres / IaC
MCP oficial: Snyk Studio MCP
A Snyk é uma plataforma consolidada de segurança para desenvolvedores, que abrange vários aspectos importantes da segurança de aplicações.
Sua integração MCP leva os recursos de análise da CLI da Snyk para ambientes de desenvolvimento com IA.
Por meio do MCP, um assistente de IA pode solicitar análises de segurança e recuperar resultados sem que o desenvolvedor precise alternar manualmente para outra interface de análise.
Principais recursos
A Snyk documenta várias ferramentas de segurança MCP, incluindo:
snyk_code_scanpara análise de segurança do código-fonte.snyk_sca_scanpara análise de dependências de código aberto.snyk_iac_scanpara análise de infraestrutura como código.snyk_container_scanpara segurança de contêineres.snyk_secret_scanpara detecção de segredos.snyk_sbom_scanpara análise de lista de materiais de software.
Esses recursos tornam a Snyk especialmente útil para equipes que desejam acessar várias categorias de análise em um só fluxo de desenvolvimento.
Exemplo de uso
Uma pessoa desenvolvedora adiciona uma nova dependência npm a uma aplicação Node.js.
Ela pergunta:
“Verifique as dependências deste projeto em busca de vulnerabilidades conhecidas e identifique os pacotes que precisam de atenção.”
O assistente de IA pode acionar a análise Snyk apropriada, recuperar as descobertas e ajudar a entender os riscos relatados.
Limitações
Os recursos da Snyk dependem de autenticação, configuração e dos direitos de acesso aos produtos disponíveis.
Seus recursos de análise não devem ser confundidos com testes de intrusão abrangentes em tempo de execução. Uma árvore de dependências segura não garante que a lógica de negócio de uma aplicação também seja segura.
Por que escolher a Snyk? Ela oferece ampla cobertura de análise de segurança para desenvolvedores por meio de uma interface MCP documentada.
3. Semgrep MCP — Ideal para testes estáticos de segurança de aplicações
Ideal para: detectar padrões de código inseguros e executar análises de segurança baseadas em regras.
Categoria: SAST / análise de código
MCP oficial: Documentação do Semgrep MCP
O Semgrep é uma ferramenta de análise estática criada para identificar vulnerabilidades de segurança, bugs e padrões de código problemáticos.
Sua abordagem baseada em regras oferece aos desenvolvedores uma forma reproduzível de identificar problemas específicos em bases de código.
Com o Semgrep MCP, assistentes de programação com IA podem acionar recursos do Semgrep como parte do fluxo de desenvolvimento.
Principais recursos
- Executar análise estática no código-fonte.
- Identificar descobertas de segurança com base nas regras do Semgrep.
- Usar os resultados da análise de segurança para orientar revisões de código.
- Ajudar a desenvolver e entender regras de detecção personalizadas.
- Integrar análises a ambientes de programação com IA compatíveis.
Por exemplo, uma pessoa desenvolvedora poderia pedir:
“Analise o módulo de autenticação em busca de padrões de código inseguros e explique as descobertas.”
Em vez de produzir uma avaliação puramente especulativa, o assistente pode usar os resultados do Semgrep como evidência.
Uma atualização importante para 2026
A implementação MCP do Semgrep agora faz parte da CLI principal do Semgrep.
O comando de entrada atual é semgrep mcp. Alguns tutoriais antigos citam o pacote separado semgrep-mcp e o repositório arquivado, que não devem ser considerados as instruções de instalação principais.
Limitações
O Semgrep é especialmente eficaz para problemas cobertos por suas regras de detecção, mas a análise estática, por si só, não consegue determinar a explorabilidade em tempo de execução de todas as vulnerabilidades.
É melhor usá-lo junto com outras abordagens quando o comportamento em tempo de execução e a validação de caminhos de ataque forem importantes.
Por que escolher o Semgrep? É adequado para desenvolvedores que desejam análise de segurança reproduzível e baseada em regras integrada à programação assistida por IA.
4. SonarQube MCP — Ideal para qualidade de código e governança de segurança
Ideal para: análise de qualidade de código, pontos críticos de segurança, dívida técnica e quality gates.
Categoria: qualidade de código / análise estática / governança de segurança
MCP oficial: Servidor SonarQube MCP
Há muito tempo, o SonarQube se concentra em melhorar a qualidade de software por meio de análise estática, acompanhamento de problemas e padrões de desenvolvimento.
Seu servidor MCP torna os recursos do SonarQube Cloud e do SonarQube Server acessíveis a assistentes de IA.
Isso é útil para equipes que desejam que seus fluxos assistidos por IA respeitem políticas estabelecidas de qualidade de código e segurança.
Principais recursos
- Pesquisar e investigar problemas encontrados na análise de código.
- Revisar pontos críticos de segurança.
- Recuperar o status dos quality gates.
- Acessar regras relevantes de qualidade de código.
- Examinar métricas de projetos e informações de cobertura.
- Analisar riscos de dependências quando houver suporte.
Uma pessoa desenvolvedora poderia perguntar:
“Mostre os pontos críticos de segurança deste projeto e explique quais exigem revisão manual.”
O assistente pode recuperar as informações relevantes do SonarQube e ajudar a organizar a revisão.
Por que isso importa
Segurança não se resume a identificar vulnerabilidades depois que o código foi escrito. As equipes de desenvolvimento também precisam de formas de aplicar padrões, manter processos de revisão e impedir que alterações problemáticas cheguem à produção.
O SonarQube MCP pode facilitar o acesso a esses processos durante o desenvolvimento assistido por IA.
Limitações
Alguns recursos dependem da edição do SonarQube, da configuração e dos direitos da organização.
O SonarQube também não substitui testes dinâmicos de segurança nem um teste de intrusão autorizado.
Por que escolher o SonarQube? É especialmente útil para organizações que já dependem dos quality gates e da governança de segurança do SonarQube.
5. Burp Suite MCP — Ideal para pentest profissional de aplicações web
Ideal para: testes de segurança HTTP, inspeção de tráfego web e testes de intrusão interativos.
Categoria: segurança de aplicações web / testes de intrusão
MCP oficial: Extensão MCP Server do Burp Suite
O Burp Suite é amplamente usado por profissionais de segurança para analisar aplicações web e testar vulnerabilidades.
A extensão MCP Server da PortSwigger permite que clientes de IA compatíveis interajam programaticamente com o Burp Suite.
Diferentemente de uma ferramenta focada apenas no código-fonte, o Burp pode ajudar a examinar o comportamento HTTP de uma aplicação.
Principais recursos
A extensão oficial oferece suporte a operações como:
- Enviar requisições HTTP pelo Burp.
- Acessar e filtrar o histórico do proxy.
- Interagir com o Burp Repeater e outras ferramentas de teste.
- Inspecionar respostas HTTP.
- Usar utilitários de codificação.
- Interagir com recursos compatíveis do Burp Collaborator, dependendo da edição do produto.
Exemplo de uso
Uma pessoa engenheira de segurança está testando uma aplicação em um ambiente de staging autorizado.
Ela pede:
“Inspecione as requisições de login registradas e identifique comportamentos relacionados à autenticação que precisam ser investigados.”
Com as permissões e o acesso apropriados, o assistente pode recuperar informações HTTP relevantes do Burp e ajudar a pessoa engenheira a revisá-las.
Limitações
O Burp Suite MCP exige que a aplicação Burp e sua extensão MCP estejam configuradas.
Alguns recursos dependem da edição do Burp.
Mais importante, dar a um assistente de IA acesso a ferramentas de teste HTTP introduz risco operacional. As requisições devem ser restritas a alvos autorizados, e ações potencialmente disruptivas devem exigir aprovação explícita.
Por que escolher o Burp Suite? É especialmente útil para profissionais de segurança que desejam assistência de IA durante testes práticos de aplicações web.
6. OWASP ZAP MCP — Ideal para testes dinâmicos de segurança de aplicações de código aberto
Ideal para: análise de segurança web, testes dinâmicos e experimentos de automação de segurança.
Categoria: DAST / testes de segurança web
MCP oficial: Integração MCP do OWASP ZAP
O OWASP ZAP é uma ferramenta de código aberto para testes de segurança de aplicações web.
Seu complemento oficial de integração MCP permite que assistentes de IA e outros clientes MCP interajam com o ZAP por meio de uma interface baseada em HTTP.
Isso torna o ZAP especialmente interessante para desenvolvedores que exploram testes automatizados de segurança com IA.
Principais recursos
- Acionar operações compatíveis do ZAP por meio de ferramentas MCP.
- Recuperar alertas de segurança e informações de sites.
- Iniciar fluxos compatíveis de análise e spidering.
- Acessar prompts reutilizáveis de testes de segurança.
- Importar servidores MCP externos para inspeção e testes de endpoints compatíveis.
O último recurso é especialmente interessante: o próprio ZAP pode inspecionar o tráfego de servidores MCP, permitindo que profissionais de segurança examinem certas interações MCP como possíveis alvos de teste.
Exemplo de uso
Uma pessoa desenvolvedora implanta uma aplicação em um ambiente de staging isolado.
Ela pede:
“Faça uma análise básica de segurança da aplicação de staging autorizada e resuma os problemas relatados.”
O assistente pode interagir com as ferramentas MCP disponíveis do ZAP para apoiar o fluxo de testes.
Limitações
Uma análise dinâmica pode gerar tráfego significativo e, às vezes, afetar o estado da aplicação.
O ZAP alerta explicitamente que seu servidor MCP não deve ser exposto a redes externas. Ele foi projetado para acesso local confiável, e expô-lo publicamente pode permitir controle não autorizado das operações de análise e acesso a dados de tráfego sensíveis.
Por que escolher o OWASP ZAP? Ele oferece uma opção de código aberto para integrar testes dinâmicos de segurança de aplicações a assistentes compatíveis com MCP.
7. Trivy MCP — Ideal para segurança de contêineres e dependências
Ideal para: análise de imagens de contêineres, verificações de vulnerabilidades em projetos e detecção de configurações incorretas.
Categoria: segurança de contêineres / análise de vulnerabilidades / DevSecOps
MCP oficial: Plugin Trivy MCP Server
O Trivy, desenvolvido pela Aqua Security, é um scanner popular de código aberto para vulnerabilidades e configurações incorretas.
Seu plugin MCP oficial permite que assistentes de IA acionem recursos de análise do Trivy por meio de fluxos em linguagem natural.
Principais recursos
- Analisar sistemas de arquivos locais de projetos.
- Analisar imagens de contêineres.
- Analisar repositórios remotos.
- Relatar vulnerabilidades e configurações incorretas compatíveis.
- Integrar-se a IDEs e assistentes de IA compatíveis com MCP.
Exemplo de uso
Uma pessoa desenvolvedora preparou uma imagem Docker para implantação.
Ela pede:
“Analise esta imagem de contêiner e identifique vulnerabilidades de alta gravidade que devem ser revisadas antes do lançamento.”
O assistente pode acionar o Trivy e usar a saída da análise para explicar as descobertas relevantes.
Como começar
O Trivy oferece um comando oficial para instalar o plugin MCP:
trivy plugin install mcp
Depois da instalação, o servidor pode ser iniciado com:
trivy mcp
Limitações
O Trivy é útil para identificar componentes vulneráveis e problemas de configuração, mas não substitui testes da lógica de negócio da aplicação nem a validação de caminhos complexos de exploração web.
Por que escolher o Trivy? É uma boa opção para equipes que trabalham com contêineres, dependências e entrega de aplicações nativas da nuvem.
8. GitHub MCP Server — Ideal para operações de segurança em repositórios
Ideal para: alertas de segurança do GitHub, alertas de dependências, proteção contra segredos e fluxos de repositório.
Categoria: segurança de repositórios / DevSecOps
MCP oficial: GitHub MCP Server
O GitHub oferece um servidor MCP oficial que dá aos assistentes de IA acesso estruturado às funcionalidades do GitHub.
Embora não seja uma ferramenta exclusivamente de cibersegurança, seus conjuntos de ferramentas relacionados à segurança são valiosos para desenvolvedores e equipes de segurança.
Principais recursos
Os conjuntos de ferramentas compatíveis relacionados à segurança incluem:
code_securitypara informações de análise de código.secret_protectionpara recursos de análise de segredos.dependabotpara alertas de dependências.security_advisoriespara informações de avisos de segurança.
Uma pessoa desenvolvedora poderia perguntar:
“Mostre os alertas de análise de código de alta gravidade neste repositório e identifique quais ainda estão abertos.”
O assistente pode recuperar informações relevantes do GitHub se os conjuntos de ferramentas e as permissões apropriados estiverem habilitados.
O serviço MCP remoto do GitHub também oferece recursos de análise proativa de segredos em configurações compatíveis. Esse recurso exige o servidor remoto e não está disponível no servidor local.
Limitações
Muitas operações MCP de segurança do GitHub recuperam descobertas existentes em vez de executar testes de intrusão independentes.
Os recursos de segurança também dependem das permissões do repositório, das funcionalidades do GitHub configuradas e dos conjuntos de ferramentas habilitados.
Por que escolher o GitHub MCP? Ele oferece acesso prático às informações de segurança já associadas aos repositórios e aos fluxos de pull request.
9. Socket MCP — Ideal para segurança da cadeia de suprimentos de software
Ideal para: detecção de pacotes maliciosos, avaliação de risco de dependências e segurança da cadeia de suprimentos.
Categoria: análise de composição de software / segurança da cadeia de suprimentos
MCP oficial: Socket MCP Server
Dependências de código aberto são essenciais para o desenvolvimento moderno de aplicações.
Elas também introduzem riscos que vão além das CVEs conhecidas.
Um pacote pode ser malicioso, se passar por outro pacote, conter comportamento suspeito ou ser mantido de uma forma que aumente o risco à cadeia de suprimentos.
A Socket se concentra na análise desses tipos de ameaça relacionados às dependências de software.
Seu servidor MCP disponibiliza informações relevantes da Socket para assistentes de IA.
Principais recursos
- Recuperar informações de segurança sobre pacotes.
- Avaliar o risco de dependências e a saúde dos pacotes.
- Inspecionar alertas de segurança no nível da organização.
- Acessar informações do feed de ameaças.
- Investigar atividades suspeitas de pacotes e riscos à cadeia de suprimentos.
Exemplo de uso
Uma pessoa desenvolvedora está avaliando um pacote npm de terceiros.
Ela pergunta:
“Avalie os riscos de segurança e manutenção associados a este pacote antes de eu adicioná-lo ao projeto.”
O assistente pode usar os recursos disponíveis de análise de pacotes da Socket para recuperar informações que sustentem a avaliação.
Limitações
A Socket é especializada em segurança da cadeia de suprimentos de software.
Ela não foi criada para substituir a análise de código-fonte da aplicação, o pentest de aplicações web ou os testes de vulnerabilidades em tempo de execução.
Alguns recursos no nível da organização exigem autenticação por API.
Por que escolher a Socket? É útil quando a principal preocupação é a segurança e a confiabilidade de dependências de terceiros.
10. Prowler MCP — Ideal para segurança na nuvem e conformidade
Ideal para: postura de segurança na nuvem, descobertas de configuração, verificações de segurança e fluxos de conformidade.
Categoria: segurança na nuvem / CSPM / conformidade
MCP oficial: Documentação do Prowler MCP
Proteger o código da aplicação é apenas uma parte da proteção de uma aplicação.
A infraestrutura na nuvem, as permissões de identidade, as configurações de armazenamento e os serviços expostos também podem criar riscos sérios de segurança.
O Prowler é uma plataforma de segurança na nuvem de código aberto que ajuda organizações a avaliar a postura de segurança e a conformidade.
Sua integração MCP disponibiliza recursos e materiais de conhecimento do Prowler para assistentes de IA.
Principais recursos
A arquitetura MCP do Prowler inclui três componentes principais:
- Prowler: acessar funcionalidades da plataforma e informações de segurança na nuvem.
- Prowler Hub: recuperar informações do catálogo de verificações de segurança.
- Documentação do Prowler: pesquisar a documentação oficial e orientações de segurança.
Exemplo de uso
Uma pessoa engenheira de segurança na nuvem pergunta:
“Revise as descobertas de segurança na nuvem disponíveis e identifique problemas de configuração prioritários.”
Com acesso a um ambiente Prowler configurado adequadamente, o assistente pode ajudar a recuperar e interpretar as informações relevantes.
Limitações
O Prowler se concentra principalmente em segurança de infraestrutura e conformidade, e não em testes de código-fonte de aplicações.
Ele deve complementar as ferramentas de segurança de aplicações, não substituí-las.
Por que escolher o Prowler? É uma integração MCP útil para equipes que precisam de visibilidade sobre a infraestrutura que dá suporte às aplicações.
Comparação: os 10 melhores servidores MCP de segurança
| Servidor MCP | Foco principal | Melhor caso de uso | MCP oficial |
|---|---|---|---|
| Plexicus | Descobertas e remediação de AppSec | Revisões de segurança de repositórios e correção de descobertas | Explore |
| Snyk | Análise de segurança para desenvolvedores | Análises de código, dependências, IaC e contêineres | GitHub |
| Semgrep | Análise estática de código | Detecção de padrões de código inseguros | Docs |
| SonarQube | Qualidade e segurança do código | Pontos críticos de segurança e quality gates | GitHub |
| Burp Suite | Testes de intrusão web | Análise e teste de tráfego HTTP | GitHub |
| OWASP ZAP | Testes dinâmicos de segurança | Testes de segurança web de código aberto | Docs |
| Trivy | Contêineres e dependências | Análise de imagens de contêiner e vulnerabilidades | GitHub |
| GitHub MCP | Segurança de repositórios | Investigação de alertas de segurança | GitHub |
| Socket | Cadeia de suprimentos de software | Análise de dependências e pacotes maliciosos | GitHub |
| Prowler | Segurança na nuvem | Postura de segurança na nuvem e verificações de conformidade | Docs |
Como escolher o servidor MCP de segurança certo
Não existe um único servidor MCP que cubra todos os aspectos da cibersegurança.
A melhor escolha depende do tipo de problema de segurança que a equipe deseja resolver.
Para desenvolvedores que criam aplicações com IA
Comece com uma ferramenta que forneça descobertas reais de segurança de aplicações e ajude a investigar correções.
A Plexicus é relevante quando o objetivo é levar informações de segurança de repositórios e remediação para o IDE.
Semgrep e SonarQube podem complementar esse fluxo com análise estática e verificações consolidadas de qualidade de código.
Para profissionais de segurança que testam aplicações web
Vale considerar o Burp Suite MCP e o OWASP ZAP MCP.
Ambos podem conectar assistentes de IA a ferramentas que analisam o comportamento de aplicações web, mas exigem autorização, configuração e supervisão humana adequadas.
Para equipes que protegem dependências e contêineres
Snyk, Trivy e Socket tratam de problemas relacionados, porém distintos.
A Snyk cobre vários domínios de segurança para desenvolvedores; o Trivy é especialmente útil para análise de contêineres e componentes; e a Socket se concentra em ameaças à cadeia de suprimentos de software.
Para equipes de segurança na nuvem
O Prowler oferece acesso a verificações de segurança na nuvem e informações de postura.
Ele pode ser combinado com ferramentas de segurança de aplicações para avaliar tanto a aplicação quanto o ambiente em que ela é executada.
Para equipes que já trabalham no GitHub
O GitHub MCP pode ser um ponto de partida prático para investigar alertas de segurança e informações dos repositórios sem sair de um fluxo assistido por IA.
É seguro usar servidores MCP de segurança?
Conectar ferramentas de segurança a assistentes de IA introduz considerações adicionais de segurança.
Um scanner tradicional opera de acordo com uma configuração explícita e fluxos predefinidos.
Um agente de IA pode decidir quais ferramentas acionar com base nas instruções do usuário, nos dados recuperados e nas respostas dos sistemas conectados.
Essa flexibilidade é útil, mas também cria riscos.
Por exemplo, um invasor pode inserir instruções maliciosas em um arquivo do repositório, na descrição de uma issue ou na resposta de uma ferramenta. Se o assistente de IA tratar esse conteúdo como instrução, em vez de dados não confiáveis, poderá tentar executar uma ação não pretendida.
Também existem riscos operacionais quando um agente de IA pode iniciar análises, enviar requisições HTTP ou acessar informações confidenciais do repositório.
Práticas de segurança para implantações MCP
1. Aplique o princípio do menor privilégio
Conceda às integrações MCP somente as permissões necessárias para as tarefas previstas.
Um assistente de revisão de segurança não deve receber automaticamente permissão para modificar sistemas de produção.
2. Use acesso somente para leitura sempre que possível
Comece com ferramentas que recuperam informações e geram recomendações.
Habilite operações de escrita apenas quando houver uma necessidade operacional clara.
3. Restrinja o escopo dos testes
Ferramentas de testes de intrusão devem operar somente em aplicações e ambientes explicitamente autorizados.
4. Proteja segredos e credenciais
Use armazenamento seguro de credenciais ou autenticação baseada no ambiente, quando disponível. Evite inserir chaves de API diretamente em repositórios ou compartilhá-las em conversas com IA.
5. Exija aprovação para ações com consequências
Revise alterações de código propostas, análises de segurança potencialmente disruptivas, modificações em repositórios e qualquer ação que possa afetar sistemas de produção.
6. Verifique as descobertas de segurança de forma independente
Explicações geradas por IA podem ser úteis, mas também podem estar erradas.
Uma vulnerabilidade sugerida deve ser sustentada por evidências apropriadas, e uma correção proposta deve ser testada antes da implantação.
Uma integração MCP torna os recursos de segurança mais acessíveis. Ela não elimina a necessidade de controles de acesso, configuração segura ou revisão humana.
Análise de segurança via MCP e pentest com IA: qual é a diferença?
Os termos análise de segurança com IA, ferramentas de segurança MCP e pentest com IA às vezes são usados como se fossem equivalentes.
Eles descrevem coisas diferentes.
MCP é um protocolo de integração.
Análise de segurança se refere a processos que examinam aplicações, código, dependências ou infraestrutura em busca de problemas de segurança.
Testes de segurança assistidos por IA usam IA para apoiar partes desses processos, como selecionar ferramentas, interpretar descobertas ou investigar possíveis fragilidades.
Pentest com IA vai além quando envolve explorar o comportamento da aplicação, avaliar possíveis caminhos de ataque e buscar evidências de que uma vulnerabilidade é realmente explorável em um ambiente autorizado.
Considere uma aplicação web com um endpoint de API exposto.
Um scanner estático pode detectar um padrão de código arriscado.
Um scanner dinâmico pode identificar um comportamento HTTP inesperado.
Um assistente de IA conectado via MCP pode recuperar essas descobertas e ajudar a investigá-las.
Em seguida, um teste de intrusão autorizado pode determinar se esse comportamento faz parte de um caminho de ataque realista e explorável, dentro de regras de engajamento definidas.
Essas abordagens se complementam, mas não são equivalentes.
Essa distinção importa porque um relatório de vulnerabilidade não é necessariamente uma prova de que um invasor consegue explorar o problema.
Onde se encaixa o Plexicus AI Swarm Pentest
O Plexicus AI Swarm Pentest foi desenvolvido para validar caminhos de ataque autorizados, com evidências de apoio, contexto de impacto e um caminho de remediação que as equipes podem revisar.
É uma oferta separada do servidor Plexicus MCP documentado.
O servidor MCP oferece uma forma para desenvolvedores interagirem com dados de segurança de repositórios Plexicus e com operações compatíveis de análise e remediação dentro do IDE.
A oferta AI Swarm Pentest se concentra em validar caminhos de ataque relevantes dentro de um escopo acordado.
Juntos, eles ilustram duas necessidades de segurança distintas: tornar as descobertas acionáveis durante o desenvolvimento e estabelecer evidências sobre a exposição a riscos.
Perguntas frequentes
Qual é o melhor servidor MCP para segurança de aplicações?
A melhor opção depende do recurso de segurança necessário.
A Plexicus é uma boa escolha para integrar descobertas de segurança de aplicações, análises de repositórios e fluxos de remediação a ambientes de programação com IA. O Semgrep é especializado em análise estática de código, enquanto Burp Suite e OWASP ZAP são mais adequados a testes práticos de segurança web.
Servidores MCP conseguem encontrar vulnerabilidades de segurança?
Servidores MCP podem disponibilizar recursos de detecção de vulnerabilidades das ferramentas de segurança conectadas.
O próprio MCP não é um scanner de vulnerabilidades. A detecção depende da ferramenta subjacente, de sua configuração e do escopo da análise.
Posso usar servidores MCP de segurança com Claude ou Cursor?
Muitas implementações MCP de segurança oferecem suporte ao Claude Code, ao Cursor e a outros ambientes de desenvolvimento compatíveis com MCP.
A compatibilidade, os requisitos de instalação e os recursos disponíveis variam entre servidores.
Existem servidores MCP de segurança gratuitos ou de código aberto?
Sim. Várias ferramentas desta lista têm implementações MCP de código aberto, incluindo Semgrep, OWASP ZAP, Trivy, GitHub MCP Server e Prowler.
No entanto, uma implementação MCP de código aberto não significa necessariamente que todos os recursos da plataforma de segurança conectada estejam disponíveis gratuitamente.
O MCP pode substituir um teste de intrusão?
Não.
O MCP torna ferramentas de segurança acessíveis a assistentes de IA, mas não garante cobertura abrangente nem explorabilidade verificada.
Análise estática, testes dinâmicos, revisão de código e testes de intrusão autorizados respondem a perguntas de segurança diferentes.
A IA pode corrigir vulnerabilidades automaticamente por meio do MCP?
Algumas integrações MCP disponibilizam sugestões de remediação e ações de fluxo de trabalho que podem ajudar assistentes de IA a propor alterações no código.
Por exemplo, o Plexicus MCP pode solicitar a geração de uma correção e recuperar os diffs propostos.
Desenvolvedores ainda devem revisar essas alterações, executar testes e verificar se a vulnerabilidade foi resolvida sem introduzir novos problemas.
Considerações finais: ferramentas de segurança precisam de evidências, não apenas de respostas geradas por IA
O desenvolvimento assistido por IA está mudando a forma como o software é escrito.
Os fluxos de segurança precisam acompanhar essa mudança.
Servidores MCP oferecem uma melhoria importante ao conectar assistentes de IA a ferramentas, descobertas e fluxos operacionais reais de segurança.
Mas a integração de segurança mais útil não é necessariamente aquela que disponibiliza o maior número de ferramentas.
É aquela que ajuda desenvolvedores a responder perguntas importantes:
- O que está vulnerável?
- Onde está o código afetado?
- Quais evidências sustentam a descoberta?
- Qual é a gravidade do risco real?
- O que deve ser corrigido primeiro?
- Como a equipe pode verificar se a correção funciona?
Diferentes ferramentas desta lista abordam diferentes partes desse processo.
Snyk, Semgrep, SonarQube e Trivy podem apoiar análises de segurança. Burp Suite e OWASP ZAP possibilitam fluxos de testes de aplicações web. A Socket se concentra em ameaças à cadeia de suprimentos de software, enquanto o Prowler cobre a postura de segurança na nuvem.
A Plexicus conecta descobertas de segurança de aplicações e remediação ao ambiente em que os desenvolvedores já trabalham.
A oportunidade maior é tornar a segurança uma parte contínua do desenvolvimento de software, em vez de uma atividade separada depois que o código está pronto.
Leve a segurança de aplicações para seu fluxo de desenvolvimento com IA
Assistentes de programação com IA ajudam desenvolvedores a criar mais rápido. Eles também precisam ter acesso a informações de segurança confiáveis.
O Plexicus MCP conecta seu ambiente de desenvolvimento com IA a descobertas de repositórios, análises de segurança e fluxos de remediação.
Investigue vulnerabilidades, solicite análises e revise correções sugeridas sem sair do IDE.
Precisa de mais do que o resultado de um scanner?
Descubra como o Plexicus AI Swarm Pentest ajuda equipes a investigar caminhos de ataque autorizados e receber descobertas baseadas em evidências com um caminho claro de remediação.
Aviso: esta lista se baseia em documentação pública de produtos e implementações MCP oficiais analisadas em outubro de 2026. É uma seleção editorial, não um benchmark independente de desempenho. Recursos e disponibilidade podem mudar, e algumas capacidades exigem produtos, assinaturas ou permissões separadas.