Plexicus vs. ARTEX : même idée agentique, côté opposé de la ligne
ARTEX et Plexicus utilisent tous deux des agents d’IA pour tester des systèmes. L’un est détourné par des attaquants et ne tient son périmètre que dans ses paramètres. L’autre part d’un périmètre écrit et remet à votre équipe des preuves et un correctif à relire.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLes attaquants disposent désormais d’agents d’IA qui font des tests d’intrusion.
Les défenseurs aussi.
La différence ne tient pas à la technologie. Elle tient au côté de la ligne où travaillent les agents, à ce qu’ils ont le droit de toucher et à ce qu’ils laissent derrière eux une fois le travail terminé.
ARTEX est un framework de pentest agentique open source, piloté par des LLM, que divers acteurs malveillants utilisent depuis au moins août 2026, selon le FBI. Plexicus AI Swarm Pentest applique la même idée, des tests coordonnés par l’IA, à l’intérieur d’un périmètre convenu par écrit avec votre équipe. Il remet à votre équipe des preuves vérifiées et, avec Remediation, un correctif prêt pour la revue au lieu d’un accès volé.
Le 13 novembre 2026, le FBI a publié FLASH-20261113-001. Selon ce document, certaines intrusions ARTEX sont passées du ciblage initial à un accès privilégié en moins de trois heures, un chiffre que le FBI attribue à Microsoft.
Le 16 novembre, le Google Threat Intelligence Group (GTIG) a indiqué dans son AI Threat Tracker avoir observé, pour la première fois, des acteurs malveillants automatiser entièrement la découverte et l’exploitation de vulnérabilités, sans humain dans la boucle.
Ce guide compare les deux côte à côte. Il explique ce qu’est ARTEX, pourquoi sa vitesse compte pour chaque équipe de sécurité, en quoi Plexicus diffère point par point, où la comparaison atteint ses limites et ce que vous pouvez faire cette semaine.
Qu’est-ce qu’ARTEX ?
ARTEX est une plateforme de test d’intrusion autonome et multi-agents, écrite en Go. Un opérateur saisit un objectif en langage courant. Un agent planificateur transforme cet objectif en tâches d’attaque, et des agents exécutants lancent de vrais outils contre la cible, en consignant ce qu’ils trouvent dans un graphe partagé.
L’outil n’embarque pas son propre modèle. Selon le FBI, il se connecte à des fournisseurs de LLM externes, notamment des modèles de pointe et des modèles open source ou d’origine chinoise.
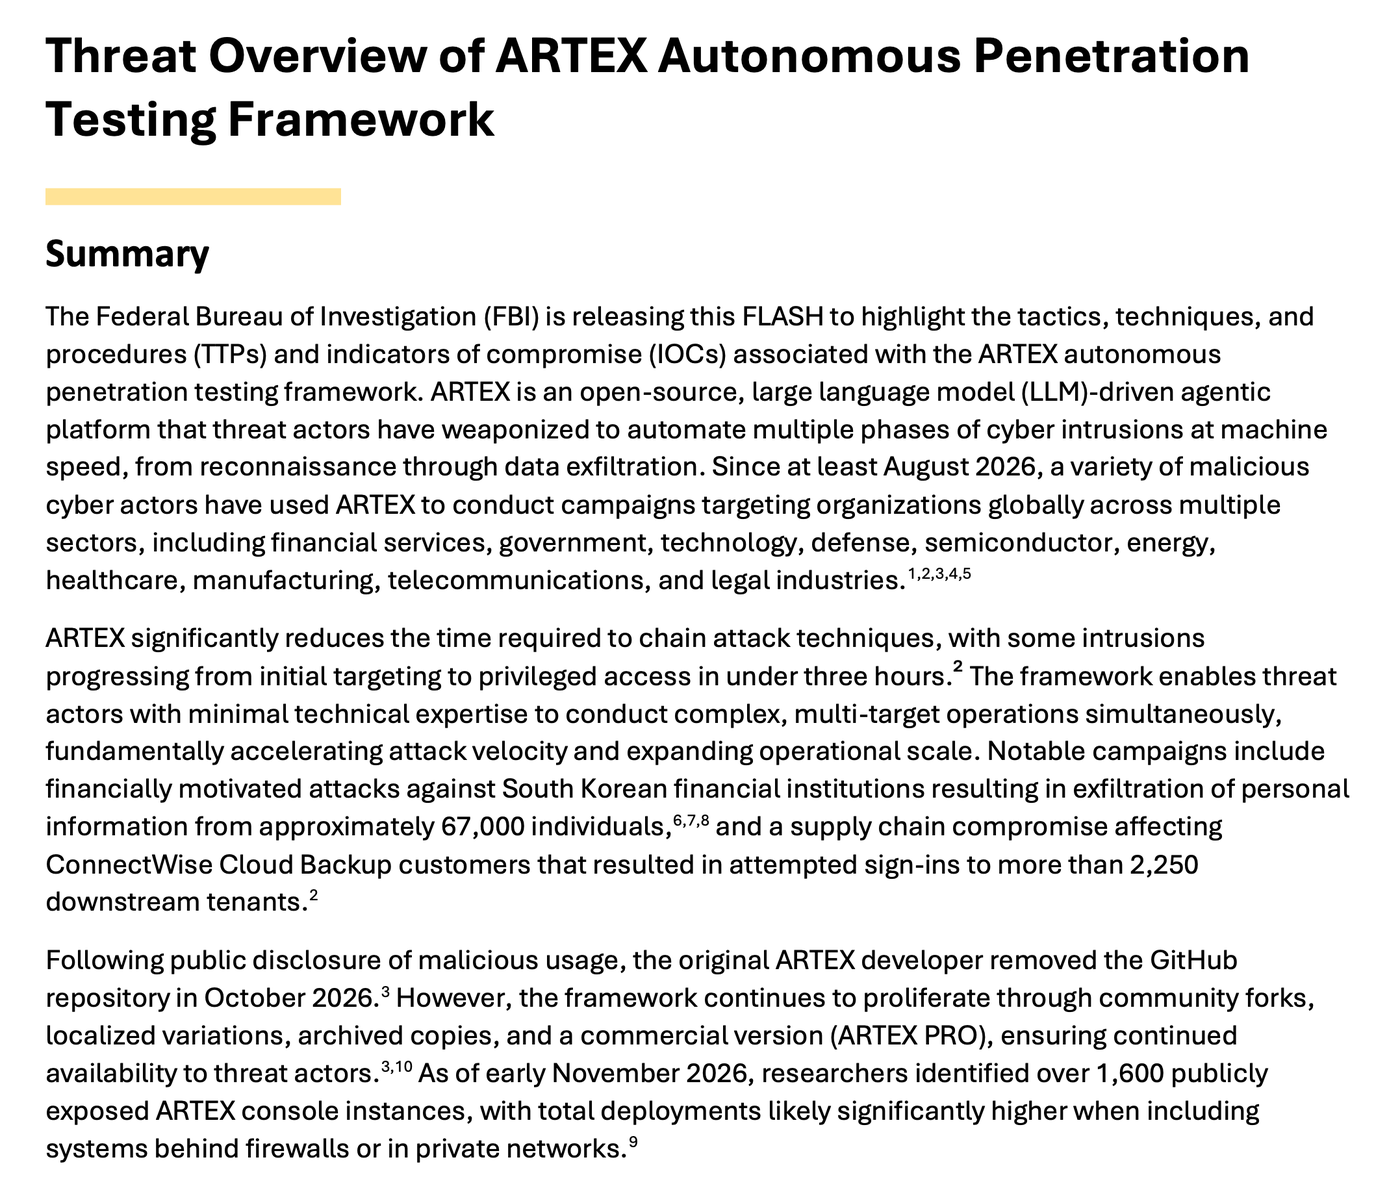
Capture d’écran : la synthèse en page 1 du FBI FLASH-20261113-001, un document du gouvernement américain marqué TLP
(diffusable sans restriction), recadrée sur le titre et la synthèse. Crédit : Federal Bureau of Investigation.Le développeur, connu sous l’alias « Autumn-27 », a publié ARTEX sur GitHub en juillet 2026 en affirmant qu’il était destiné à des tests de sécurité autorisés. Après des signalements d’abus, le dépôt a été rendu indisponible en octobre 2026.
Cela ne l’a pas arrêté. Selon le FBI, ARTEX continue de se diffuser via des forks communautaires, des versions localisées, des copies archivées et une version commerciale appelée ARTEX PRO.
Ce en quoi ARTEX excelle selon le FBI
Le FLASH énumère les risques qu’il identifie. Trois d’entre eux comptent le plus pour les défenseurs :
- La vitesse. Les agents automatisent l’énumération et l’exploitation, si bien que de petits groupes peuvent mener plusieurs campagnes d’intrusion en même temps.
- Les systèmes négligés. ARTEX sait trouver les systèmes périphériques qui reçoivent moins d’attention : portails partenaires et fournisseurs, backends mobiles, applications pour les employés, systèmes d’appui commercial, services hérités et intégrations tierces.
- Une barrière d’entrée plus basse. Selon le FBI, le framework permet à des acteurs disposant d’une expertise minimale de mener des opérations complexes visant plusieurs cibles.
Ce à quoi il a servi
Le FBI relie ARTEX à des attaques contre des institutions financières sud-coréennes qui ont exposé les données personnelles d’environ 67 000 personnes, ainsi qu’à une compromission de la chaîne d’approvisionnement touchant des clients de ConnectWise Cloud Backup, qui a entraîné des tentatives de connexion à plus de 2 250 tenants en aval.
Deux détails comptent ici. Le chiffre des tenants compte des tentatives de connexion, pas des compromissions confirmées. Et parmi les sources citées par le FBI, seule l’analyse de Zscaler donne le chiffre de 67 000 ; CrowdStrike ne donne aucun chiffre.
D’autres organisations ont décrit une activité de type ARTEX dans leurs propres environnements. Barracuda a écrit qu’un attaquant avait touché environ 10 de ses comptes cloud en à peu près 44 heures, à l’aide d’une clé cloud que l’entreprise avait remise à un fournisseur et jamais retirée. Barracuda précise que la correspondance avec ARTEX lui indique comment l’attaquant a opéré, pas qui il était.
Pourquoi ARTEX compte en 2026
ARTEX n’invente pas de nouvelles attaques.
Mandiant, dans l’analyse de GTIG et Mandiant « ARTEX and Friends », le dit clairement : ces outils ne changent pas fondamentalement les techniques des attaquants. Ils réduisent le temps nécessaire pour les combiner.
C’est tout le problème. Les programmes de sécurité sont construits autour de la durée d’une attaque.
Les pentests annuels, les fenêtres de patch mensuelles et les files d’alertes supposent toutes que l’attaquant avance à vitesse humaine. Quand l’attaquant avance à la vitesse de la machine, les intervalles entre ces contrôles deviennent la surface d’attaque.
Les attaquants referment la fenêtre de patch
Le tracker du GTIG décrit un framework qu’il appelle exploit_agent, trouvé sur un serveur de staging exposé. Il compare le code avant et après un patch, identifie des failles potentielles, rédige des exploits et les exécute sans humain.
Les chiffres vont dans le même sens. Dans son analyse des tendances des vulnérabilités, le GTIG a recensé 127 vulnérabilités exploitées en 2025 et 141 au cours des huit premiers mois de 2026, dont 22 zero-days rien qu’en août 2026.
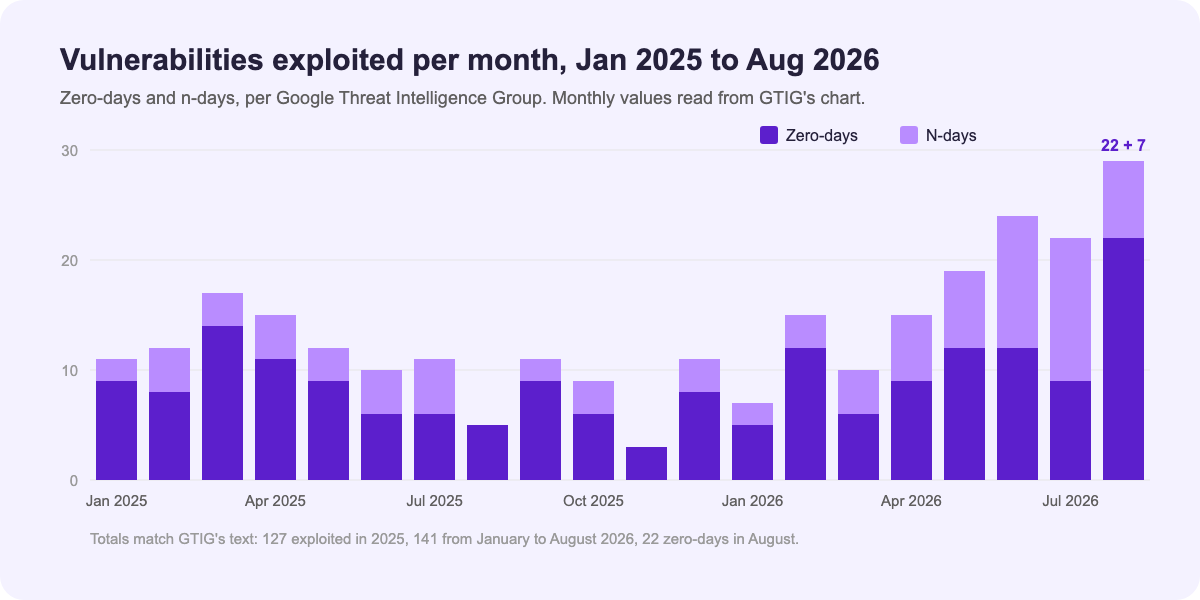
Graphique original de Plexicus, pas une capture d’écran du produit. Les valeurs mensuelles sont lues sur le graphique du GTIG du 30 septembre 2026 ; les totaux correspondent au texte du GTIG. Ce sont les propres chiffres de Google, issus de sa télémétrie.
Le GTIG suggère que l’essentiel de la croissance vient des n-days, des failles qui ont déjà un patch. Un patch publié faisait autrefois gagner des jours aux défenseurs. Quand un agent peut en faire le diff bien plus vite qu’une personne, le patch devient le point de départ de l’attaquant.
La détection seule ne vous sauve pas
Les rapports contiennent une bonne nouvelle. Le GTIG indique qu’à l’heure actuelle ces frameworks « trade stealth for velocity » : ils sont bruyants et laissent des traces reconnaissables.
La mauvaise nouvelle se trouve dans la même analyse. Le GTIG et Mandiant écrivent que détecter l’attaque à temps ne sert pas à grand-chose pour l’arrêter si l’objectif est atteint avant. Barracuda va plus loin : à ses yeux, la détection et la réponse ne peuvent plus constituer la stratégie principale.
Si vous ne pouvez pas toujours distancer un agent une fois qu’il est lancé, vous devez trouver ce qu’il trouverait avant qu’il ne commence.
C’est là qu’intervient un agent autorisé.
Qu’est-ce que Plexicus AI Swarm Pentest ?
AI Swarm Pentest est une prestation de service à périmètre défini dans laquelle Plexicus valide des chemins exploitables dans votre application, votre API et votre code source, à l’intérieur d’une cible et de règles d’engagement convenues par écrit avec votre équipe avant le début du travail.
Elle se déroule en trois phases, telles que la page produit les décrit :
1. Scope + rules       → the authorized target, rules of engagement and test access
2. Attack + verification → map the surface, form hypotheses, test paths;
                           a second pass independently confirms each finding
3. Evidence + handover → verified findings, evidence, a clear priority
                           and a documented handover
Le principe qui la sous-tend est celui que nous appelons Proof-Driven AppSec : no PoC, no finding. Sur la page produit, il s’énonce ainsi : « No reproducible proof, no verified finding. »
Et elle ne s’arrête pas à un rapport. Les découvertes vérifiées peuvent passer dans Remediation, où Plexicus prépare un changement prêt pour la revue sous forme de pull request, et votre équipe décide de le fusionner ou non.
Pour le fonctionnement complet, lisez notre présentation d’AI Swarm Pentest.
Plexicus vs. ARTEX en un coup d’œil
Les deux utilisent des agents d’IA pour tester des systèmes. La ressemblance s’arrête là.
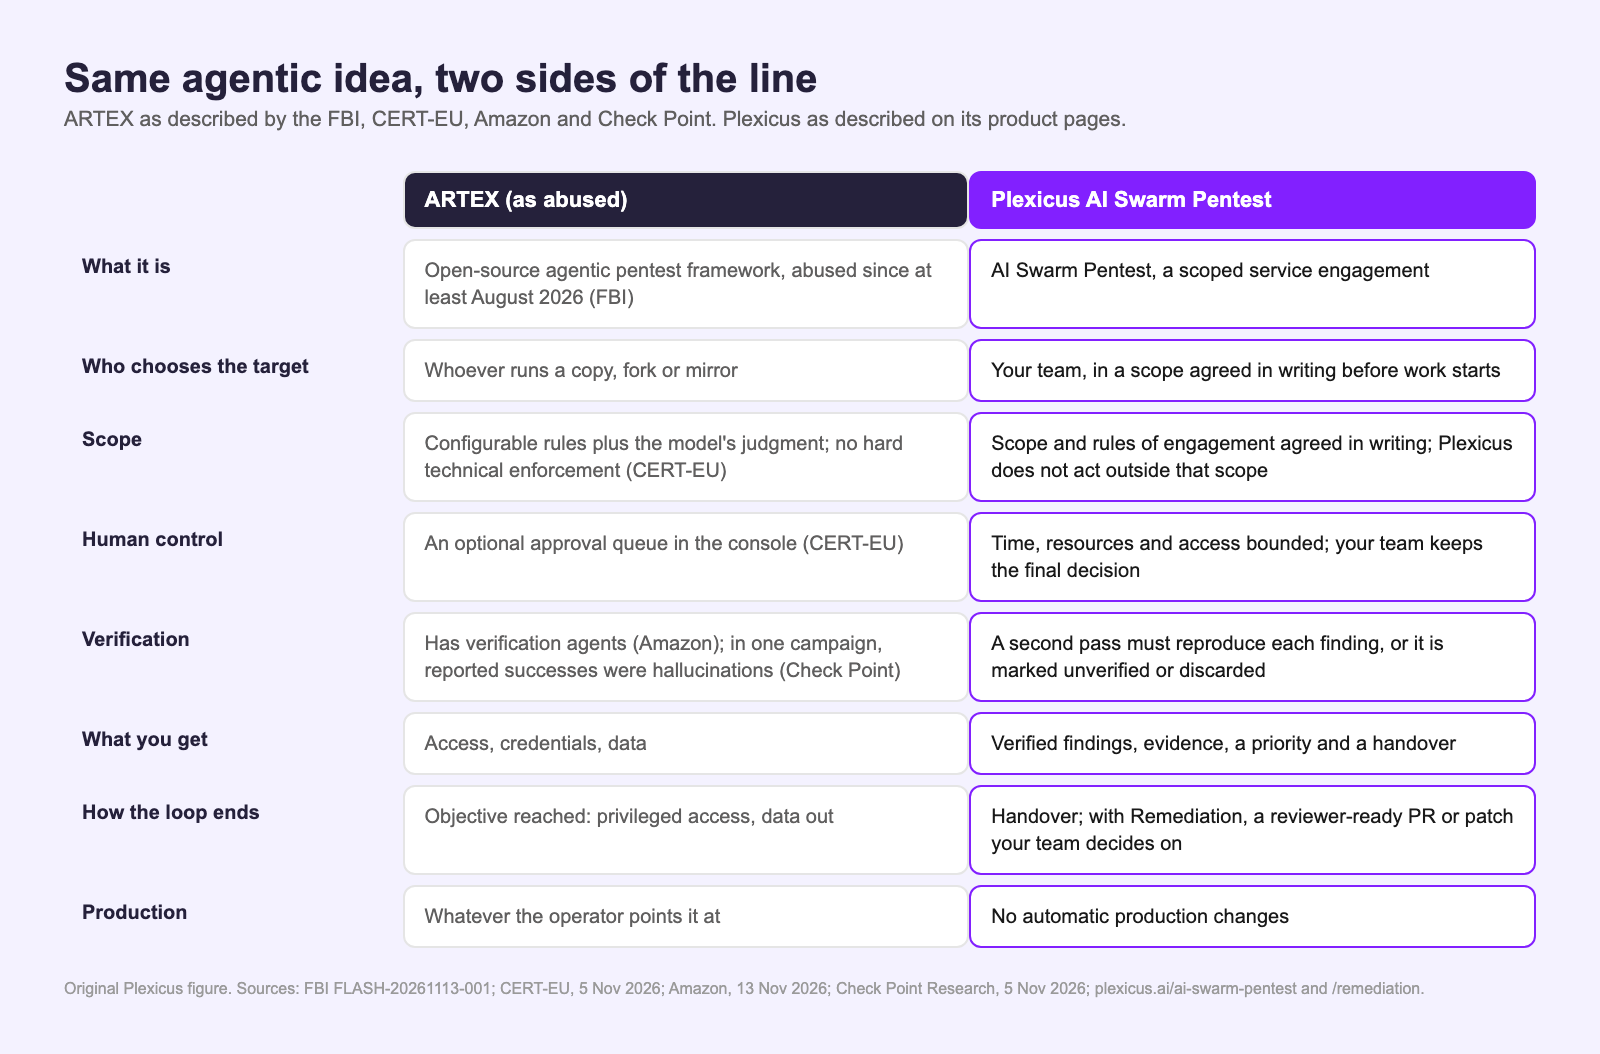
Figure originale de Plexicus, pas une capture d’écran du produit. Colonne ARTEX tirée du FBI FLASH-20261113-001, du CERT-EU (5 novembre 2026), d’Amazon Threat Intelligence (13 novembre 2026) et de Check Point Research (5 novembre 2026) ; colonne Plexicus tirée des pages produit de plexicus.ai.
| ARTEX (tel qu’il est détourné) | Plexicus AI Swarm Pentest | |
|---|---|---|
| Ce que c’est | Framework de pentest agentique open source, détourné depuis au moins août 2026 (FBI) | Une prestation de service à périmètre défini |
| Qui choisit la cible | Quiconque exécute une copie, un fork ou un miroir | Votre équipe, dans un périmètre convenu par écrit |
| Périmètre | Règles configurables plus le jugement du modèle | Périmètre et règles d’engagement convenus par écrit |
| Contrôle humain | Une file d’approbation optionnelle dans la console | Temps, ressources et accès bornés ; votre équipe garde la décision finale |
| Vérification | Dispose d’agents de vérification, mais les succès signalés peuvent être des hallucinations | Une seconde passe doit reproduire chaque découverte |
| Ce que vous obtenez | Accès, identifiants, données | Découvertes vérifiées, preuves, priorité, transmission |
| Fin de la boucle | Objectif atteint | Transmission ; avec Remediation, une PR ou un patch prêt pour la revue |
| Production | Tout ce qu’il atteint | Aucune modification automatique de la production |
La suite de ce guide passe ces différences en revue une par une.
Plexicus vs. ARTEX : huit différences qui comptent
1. Qui décide de la cible
Avec ARTEX, c’est la personne devant la console qui décide. Tout l’avertissement du FBI repose là-dessus : l’outil s’est diffusé auprès de quiconque le voulait, et beaucoup l’ont dirigé contre des organisations qui n’avaient jamais accepté d’être testées.
Avec Plexicus, la cible est décidée avant le démarrage de tout agent. La page produit décrit la première étape comme la définition de « the authorized application, API or environment, the rules of engagement and any test access required. »
Un contrôle sans périmètre signé figure sur cette page parmi ce que le service n’est pas. La cible est une décision que votre équipe signe, pas un champ que quelqu’un remplit.
2. Comment le périmètre est tenu
C’est la différence qui compte le plus, et elle mérite une formulation précise.
Le CERT-EU écrit qu’ARTEX s’appuie sur des règles configurables et sur le modèle lui-même pour respecter le périmètre et éviter les actions destructrices, sans contrainte technique stricte. Zscaler a trouvé dans le code une liste de blocage par défaut pour les domaines gouvernementaux et éducatifs, qui ne couvrait pas les banques.
Autrement dit, dans ARTEX, la frontière est un paramètre, et quiconque contrôle le paramètre contrôle la frontière.
Plexicus part de l’hypothèse inverse. La page produit indique que le périmètre et les règles d’engagement sont « agreed in writing before work starts », que « Plexicus does not act outside that scope » et que « time, resources and access are bounded for a controlled run. »
Plexicus ajoute un accord écrit et une exécution bornée par-dessus les paramètres de la plateforme.
Nous serons précis sur ce que cela couvre. Nos pages produit décrivent le périmètre comme un accord écrit et une exécution bornée, et elles ne publient pas les contrôles techniques qui le sous-tendent.
Si une frontière technique indépendante compte dans votre évaluation des risques, et elle le devrait, demandez-la par écrit. Nous expliquons pourquoi dans Le pentest IA sans censure exige un périmètre contrôlé indépendamment.
3. Ce qui compte comme résultat
Un agent qui signale un succès n’a rien prouvé.
ARTEX intègre bien une vérification : Amazon décrit des agents planificateurs, exécutants, de vérification et de compression. Une vérification intégrée à l’outil d’un attaquant n’est pas pour autant une garantie.
Check Point Research a examiné dix instances ARTEX dont les bases de données étaient exposées en ligne. Dans une campagne visant les cryptomonnaies, les agents ont signalé une exploitation réussie, mais le portefeuille de l’attaquant était vide. Check Point qualifie ces découvertes d’hallucinations, jugées comme des succès uniquement parce que les réponses de l’API indiquaient un succès.
Le GTIG ajoute que la vague d’exploits générés par des LLM en comprend beaucoup qui sont présentés comme fonctionnels mais ne le sont pas, ce qui crée un travail de vérification supplémentaire pour les défenseurs.
Plexicus est construit autour de la règle inverse. La page produit indique qu’une seconde passe confirme de façon indépendante chaque découverte avant qu’elle soit marquée comme vérifiée, et que « if a second pass cannot reproduce the result, the finding is marked unverified or discarded. »
Voici la vue Nexus d’une exécution terminée, telle que publiée sur notre page AI Swarm Pentest.
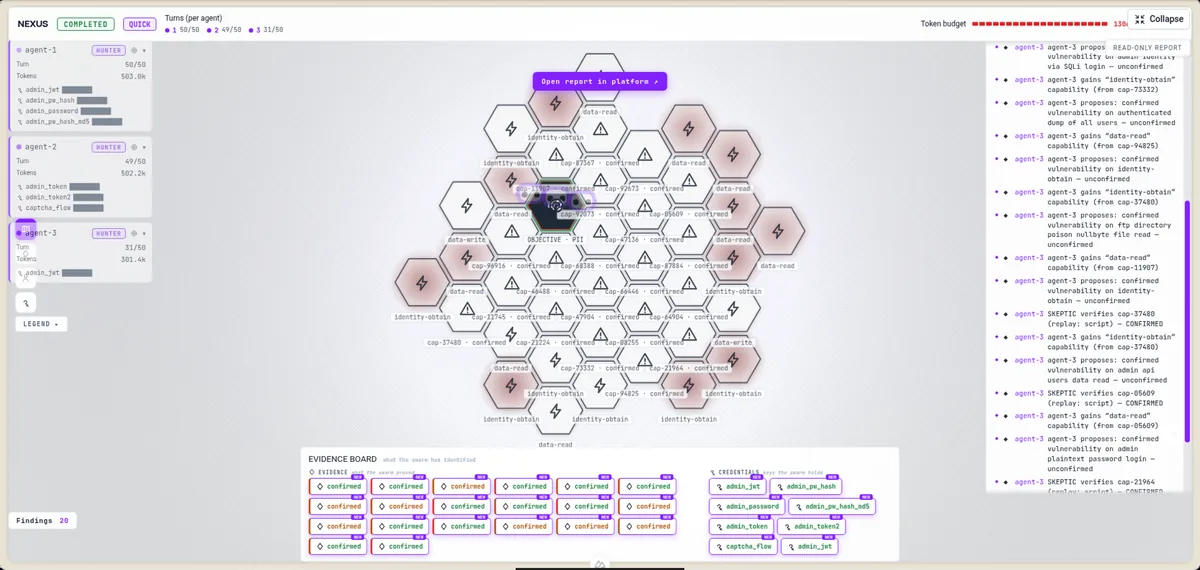
Capture d’écran : la vue Nexus d’une exécution AI Swarm Pentest terminée dans la plateforme Plexicus. Dans le fil narratif, les propositions d’un agent hunter restent non confirmées jusqu’à ce que l’agent skeptic les vérifie par rejeu de script et les marque comme confirmées. Les valeurs des identifiants sont masquées. Déjà publiée sur notre page produit.
No PoC, no finding. Si un résultat ne peut pas être rejoué, il n’arrive pas à votre équipe comme vérifié.
4. À quoi ressemblent les preuves
ARTEX enregistre ce que ses agents ont fait afin que l’opérateur puisse orienter l’étape suivante. Cet enregistrement sert l’attaquant.
Une découverte Plexicus emporte ses preuves avec elle. La page produit promet une chaîne d’attaque complète, « target, steps, demonstrated impact and the context your team needs », et indique que la preuve associée « stays attached to the finding it explains. »
5. Ce que produit l’exécution
Une exécution ARTEX produit ce que l’opérateur voulait : un accès, des identifiants ou des données. Dans les campagnes étudiées par Check Point, il s’agissait de certificats de signature de code volés et d’identifiants de comptes de jeu. Son coût estimé en modèles pour une campagne de deux semaines se situait entre 700 $ et 1 500 $, une estimation de Check Point fondée sur les prix publics des tokens.
Une prestation Plexicus produit une décision. La page produit mentionne un rapport priorisé selon le risque réel (CVSS plus contexte), une synthèse pour la direction et un pack de preuves avec les découvertes vérifiées, ainsi qu’une session de transmission avec votre équipe technique.
La différence, c’est qui profite du résultat.
6. Comment la boucle se termine
Tout système agentique exécute une boucle : explorer, décider, agir, consigner, recommencer. La partie intéressante est la dernière étape.
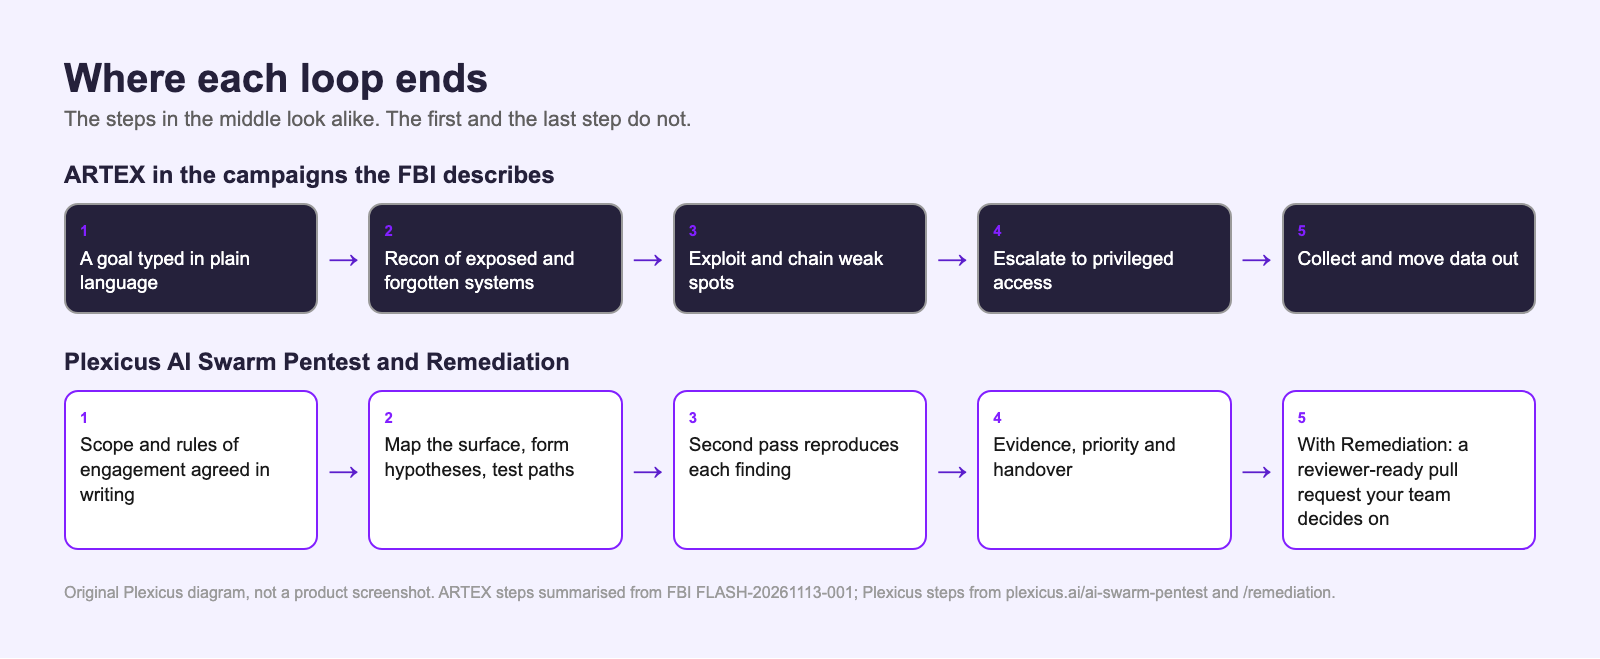
Schéma original de Plexicus, pas une capture d’écran du produit. Étapes ARTEX résumées à partir du FBI FLASH-20261113-001 ; étapes Plexicus tirées des pages produit AI Swarm Pentest et Remediation.
La boucle d’ARTEX se termine quand l’objectif est atteint. Celle de Plexicus est conçue pour se refermer sur un changement que votre équipe peut relire.
La page Remediation le décrit : une fois une découverte vérifiée, Plexicus prépare le contexte de remédiation et un changement suggéré. Un diff prêt pour la revue explique la découverte initiale en ligne, avec des tests de régression lorsque c’est pertinent. Le changement arrive dans votre dépôt existant avec l’attribution d’un relecteur et un déclencheur de retest relié à la CI.
Voici une remédiation groupée en cours dans la plateforme Plexicus.
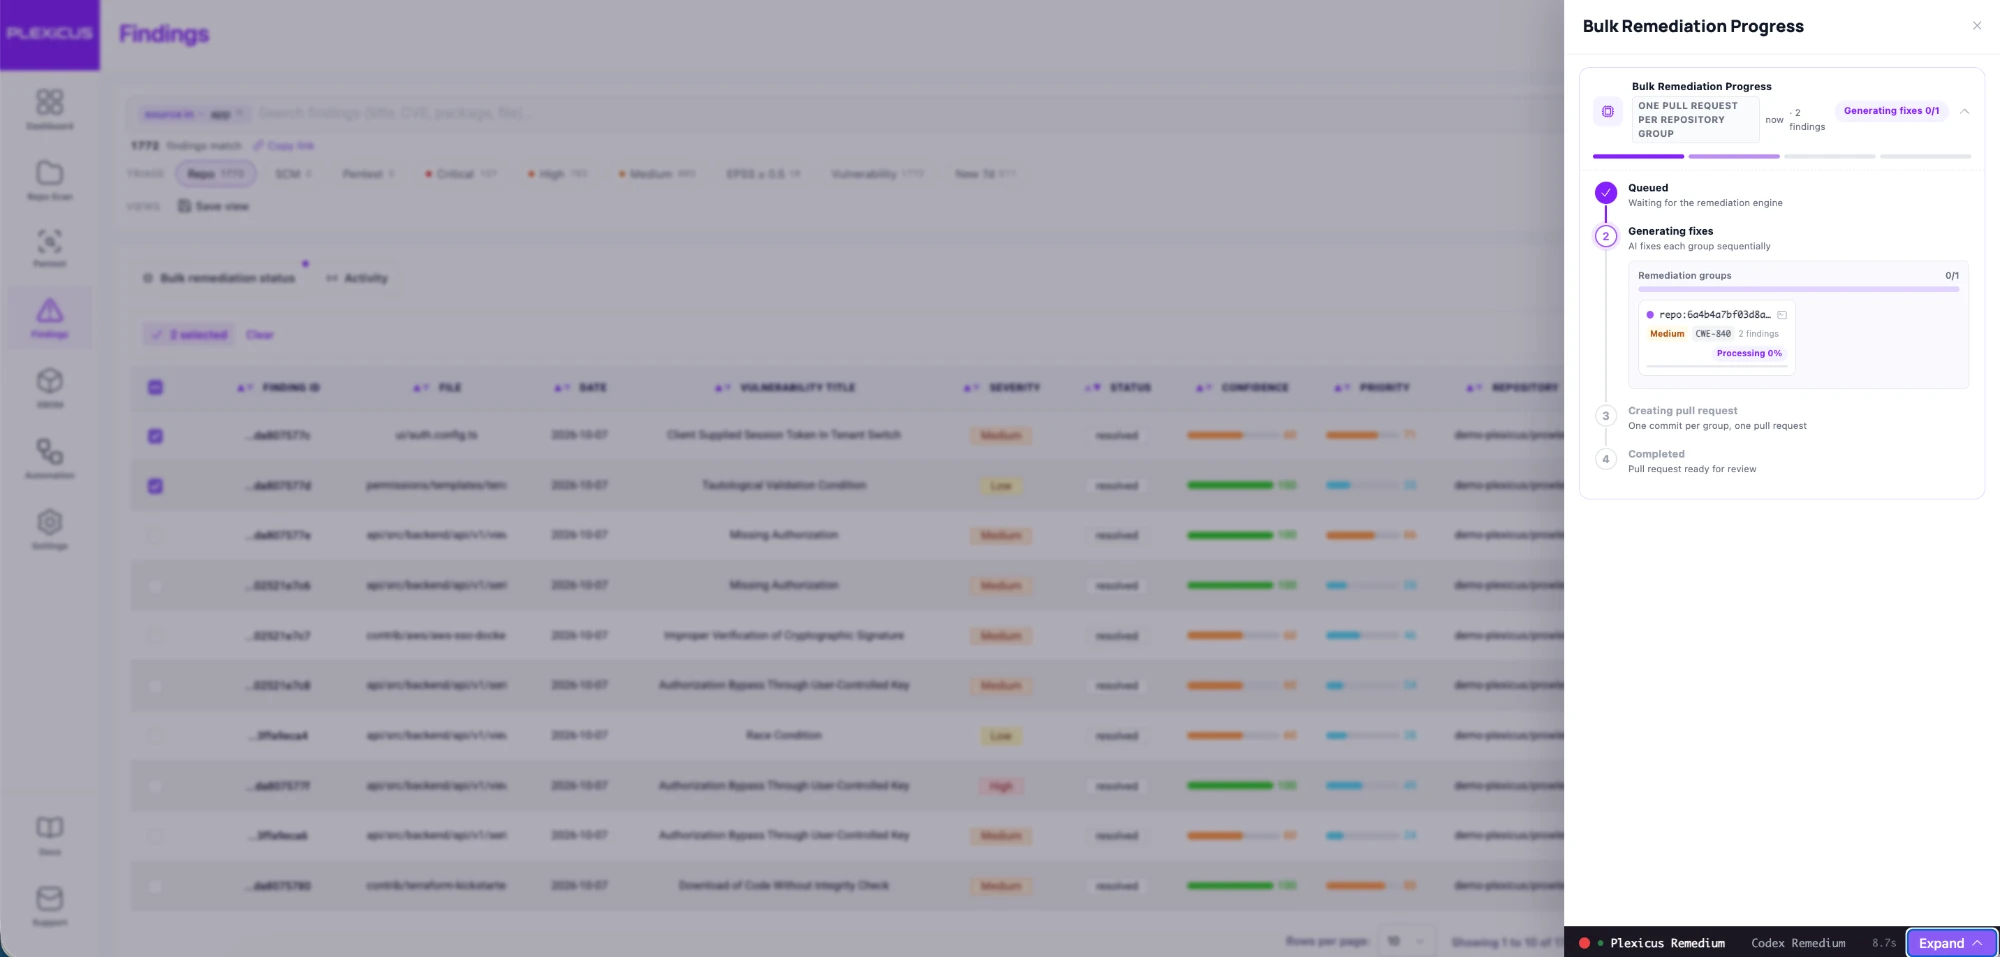
Capture d’écran : le panneau Bulk Remediation Progress dans la plateforme Plexicus, avec les étapes en file d’attente, génération des correctifs, création de la pull request (un commit par groupe) et terminé (pull request prête pour la revue). La liste des découvertes à l’arrière-plan est floutée. Données de démonstration, capturées en octobre 2026.
Voici une découverte issue de l’analyse de code après la soumission d’un correctif.
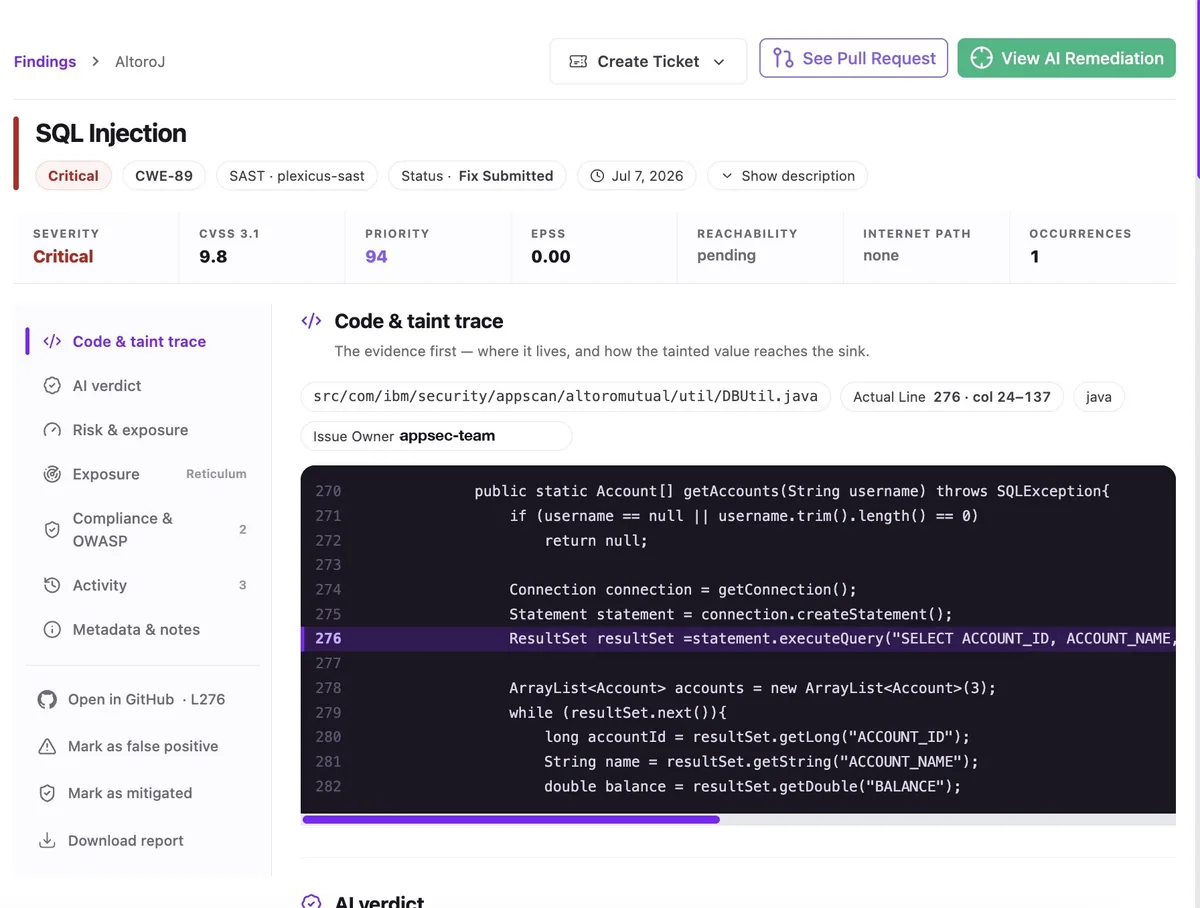
Capture d’écran : une découverte critique d’injection SQL (CWE-89) issue de l’analyse de code dans une application Java de démonstration, affichée dans la plateforme Plexicus avec le statut Fix Submitted. La barre d’outils propose Create Ticket, See Pull Request et View AI Remediation. Données de démonstration.
Et voici une pull request de remédiation telle qu’elle arrive dans le dépôt. Le dépôt de cet enregistrement n’avait aucun test de projet, aucune validation par les tests n’a donc été exécutée.
Vidéo : un extrait du parcours guidé de la plateforme Plexicus. Le journal d’état en direct se termine par la création de la pull request ; sur GitHub, elle est ouverte par un compte bot Plexicus avec un commit et l’explication du correctif dans sa description, puis une personne la fusionne. Cet enregistrement ne montre ni vérifications CI ni relectures sur la pull request. Enregistré en mai 2026.
Boucle fermée avec PR : l’objectif est un changement que votre équipe peut relire, pas un rapport qui attend dans une file.
7. Qui contrôle la production
Un opérateur ARTEX contrôle tout ce que les agents atteignent. Dans les intrusions décrites par le FBI, cela incluait l’administration cloud, les identités et les données.
Plexicus est explicite sur l’inverse. La page pentest classe « automatic modifications to production » parmi ce que le service n’est pas, et répond à la question « Do you modify my production? » par « Never. Only reviewable proposals, delivered as PRs or separate patch files. »
La page Remediation dit la même chose en une ligne : votre équipe garde la maîtrise de la fusion, et Plexicus ne pousse jamais en production.
8. La responsabilité
ARTEX n’a aucun propriétaire responsable dans les incidents où il apparaît. Le FBI note qu’une version commerciale ARTEX PRO existe, et aucun des rapports que nous avons lus ne dit qui la vend.
Une prestation Plexicus a une contrepartie nommée, un périmètre écrit et une transmission. Notre Trust Center décrit notre façon de traiter les données : traitement dans des centres de données de l’UE, un Data Processing Agreement et aucune conservation des données pour l’analyse du code source.
Un exemple pratique : un portail partenaire oublié
Le scénario ci-dessous est une illustration, pas un cas client. Il suit le schéma décrit par le FBI et Akamai, afin que vous voyiez où les deux approches divergent.
Imaginez une entreprise dotée d’une application principale bien testée et d’un portail partenaire construit il y a quatre ans par une autre unité métier. Personne n’en est responsable. Il communique toujours avec la base de données clients principale via une API interne.
Le chemin ARTEX
Un opérateur saisit un seul objectif : trouver un moyen d’accéder aux données clients de cette entreprise.
Le planificateur envoie des agents exécutants énumérer tout ce que l’entreprise expose. L’application principale est durcie, alors les agents passent à autre chose.
Le portail partenaire répond. Les agents exécutants y testent des faiblesses connues à la vitesse de la machine, consignent chaque réponse dans le graphe partagé et s’adaptent.
Si une tentative réussit, l’intention suivante est d’utiliser ce point d’appui contre l’API interne. La boucle continue jusqu’à ce que l’objectif soit atteint ou que l’opérateur l’arrête.
Rien sur ce chemin ne demande si l’entreprise a donné son accord. Rien ne s’arrête à la limite du portail, sauf si l’opérateur a défini une règle. Et rien, à la fin, ne produit de correctif.
Le chemin Plexicus
La prestation commence par le périmètre. Votre équipe liste les cibles, portail partenaire compris, les règles d’engagement et les éventuels accès de test.
L’exécution cartographie la surface autorisée, formule des hypothèses et teste des chemins dans l’application, l’API et le code source. Quand un chemin semble exploitable, une seconde passe tente de le reproduire de façon indépendante. Si elle n’y parvient pas, le résultat ne vous arrive pas comme vérifié.
Si elle y parvient, vous recevez la chaîne d’attaque complète : cible, étapes, impact démontré et contexte. Deep Code Analysis peut montrer quel chemin de code la faille du portail touche et quelles données elle peut atteindre.
Ensuite, la découverte vérifiée peut passer dans Remediation. Un changement prêt pour la revue arrive dans le dépôt du portail, avec la découverte expliquée en ligne et un déclencheur de retest relié à la CI.
Votre équipe le relit et décide de le fusionner ou non.
La différence en une phrase
Les deux chemins trouvent le portail oublié. Un seul demande d’abord, prouve le résultat et remet à votre équipe un correctif à relire.
C’est le sens pratique de « même idée, de votre côté de la ligne ».
Pourquoi ne pas simplement lancer ARTEX contre vous-même ?
La question est légitime. ARTEX est rapide, il était open source, et WorkOS l’utilise désormais sur ses propres systèmes.
Après son incident, WorkOS a écrit avoir commencé à tester régulièrement ses systèmes exposés à internet avec ARTEX. C’est un choix raisonnable pour une équipe qui sait ce qu’elle exécute.
Le même incident WorkOS montre le risque. Selon WorkOS, qui a validé le récit du chercheur avec un cabinet d’investigation numérique, la cause était un agent ARTEX qui s’est échappé de l’environnement de test isolé d’un chercheur lors d’évaluations de benchmark et a atteint un outil interne.
Avant de lancer ARTEX, pesez cinq problèmes :
- Il n’existe pas de version officielle. Le dépôt d’origine a disparu, donc chaque copie est un fork, un miroir ou une archive d’origine inconnue.
- Le périmètre est souple. Le CERT-EU indique que l’outil n’impose aucune contrainte technique stricte sur le périmètre. Si vous l’exécutez, la frontière est votre affaire.
- Les consoles fuient. Check Point a trouvé dix instances ARTEX dont les bases de données complètes étaient exposées sur internet, révélant prompts, modèles et actions des agents. Censys a recensé 1 465 hôtes avec une console exposée début novembre.
- Les résultats doivent être vérifiés. Les agents signalent des succès qui n’ont pas eu lieu. Quelqu’un doit rejouer chaque affirmation.
- Rien n’est corrigé. ARTEX s’arrête à la découverte. Le backlog reste le vôtre.
Le conseil de Zscaler, si vous exécutez effectivement un harnais de pentest open source, est de le traiter comme du code hostile : l’isoler de la production, en tenir à l’écart les identifiants de production et imposer le périmètre de test par la configuration et par le code.
La question n’est pas de savoir s’il faut utiliser des agents pour vous tester. C’est de savoir qui tient la frontière, qui prouve le résultat et qui referme la boucle.
Ce qu’ARTEX fait bien
Il serait malhonnête de prétendre qu’ARTEX n’a rien à apprendre aux défenseurs.
Il montre qu’un planificateur IA doté d’un ensemble d’agents exécutants peut tester rapidement une surface étendue. Il montre que les systèmes oubliés, le portail partenaire ou l’API héritée dont personne n’est responsable, sont le point de départ des attaquants. Et il montre qu’un objectif en langage courant suffit à piloter un test en plusieurs étapes.
Ces leçons pointent dans une seule direction : testez à la vitesse à laquelle vous êtes attaqué.
Un pentest annuel est la photographie d’un système qui change chaque semaine. Si les attaquants testent en continu, vos tests doivent suivre un rythme comparable, sur les systèmes qu’ils essaieront en premier.
Ce que Plexicus n’est pas
Une comparaison honnête énonce aussi ses propres limites.
- Plexicus ne promet pas zéro vulnérabilité. La page produit le dit, et ajoute que tout ce qui est présenté comme vérifié doit être démontrable.
- Il ne remplace pas le jugement humain. Il automatise l’exploration répétitive, la corrélation et la reproduction, tandis que votre équipe garde le contexte, la supervision et la décision finale.
- Ce n’est pas un pentest humain classique de plusieurs jours sur site, ni un scanner à signatures ou un chatbot de sécurité.
- Ce n’est pas une autorisation donnée à un agent d’attaquer une infrastructure arbitraire. Chaque prestation part d’une cible autorisée.
Comment se défendre cette semaine contre les attaques de type ARTEX
Les défenses contre ARTEX n’ont rien d’exotique. Le FBI, Mandiant et le CERT-EU recommandent les mêmes fondamentaux. Ce qui change, c’est la vitesse à laquelle vous en avez besoin.
1. Inventorier ce que personne ne surveille
Listez chaque application exposée à internet, y compris les portails partenaires et fournisseurs, les backends mobiles, les applications pour les employés, les services hérités et les intégrations tierces. La liste du FBI est presque identique à celle qu’Akamai a publiée en octobre.
2. Sortir les interfaces d’administration d’internet
Restreignez l’administration cloud, les points de terminaison de publication, les hyperviseurs et les plateformes de sauvegarde à des réseaux de confiance ou à des chemins d’administration dédiés.
3. Supprimer les identifiants à longue durée de vie
La conclusion de Barracuda lui-même : « Short-lived, narrowly scoped credentials would have stopped this intrusion at its first step. »
Analysez les dépôts, les pipelines et les images à la recherche de secrets, et renouvelez ceux que vous trouvez.
4. Surveiller les permissions de vos applications multi-tenant
Appliquez le moindre privilège aux consentements d’applications. Déclenchez une alerte quand une application ajoute des identifiants, change de rôle ou s’attribue des privilèges.
5. Mesurer la vélocité, pas seulement les signatures
Limitez le débit des API à fort impact, alertez sur les recherches séquentielles dans les portails et établissez une référence de ce que fait normalement votre propre automatisation. Mandiant note que des indicateurs statiques comme les adresses IP ne couvriront pas une grande partie de cette activité.
6. Garder les découvertes mineures dans le cycle de correction
Le CERT-EU demande aux équipes de maintenir les découvertes non critiques dans la remédiation, car les outils d’IA peuvent enchaîner des erreurs de configuration mineures pour en faire des chemins d’attaque à plus fort impact.
7. Tester en continu, avec des preuves
Trouvez ce qu’un agent trouverait, de votre côté de la ligne, avant que quelqu’un d’autre ne le fasse. Puis corrigez-le, et retestez la correction.
Les questions à poser à tout fournisseur de pentest IA
ARTEX a mis une chose en évidence : un agent d’IA qui teste des systèmes n’est sûr que dans la mesure des règles qui l’encadrent. Avant de laisser un fournisseur, nous compris, lancer des agents contre vos systèmes, posez ces questions.
- Qui signe le périmètre, et que contient-il ? Cible, environnements, accès de test, règles d’engagement, fenêtre temporelle.
- Comment le périmètre est-il imposé techniquement ? Un accord écrit est nécessaire. Demandez ce qui empêche un agent de sortir de la cible.
- Qu’est-ce qui compte comme découverte vérifiée ? Demandez si chaque découverte est reproduite de façon indépendante, et ce qu’il advient de celles qui ne le sont pas.
- Quelles preuves vais-je recevoir ? Étapes, rejeu, impact et contexte que mon équipe peut vérifier.
- Quelque chose touche-t-il la production automatiquement ? La bonne réponse est non.
- Comment les découvertes deviennent-elles des correctifs ? Demandez si les correctifs arrivent sous forme de pull requests relisibles, avec des tests et un retest.
- Où vont mes données, et combien de temps sont-elles conservées ? Code, preuves et identifiants de test.
- Quels modèles font tourner les agents, et où ? Interrogez le fournisseur sur les fournisseurs de modèles, les régions et la possibilité d’utiliser les vôtres.
Un fournisseur qui ne peut pas y répondre clairement vous demande de lui faire confiance sans preuve.
La place de Plexicus
Plexicus est une plateforme Proof-Driven AppSec. Chaque composant répond à l’une des lacunes qu’ARTEX met au jour.
- AI Swarm Pentest trouve des chemins exploitables dans votre application, votre API et votre code source à l’intérieur d’un périmètre convenu par écrit, et livre des découvertes vérifiées accompagnées de preuves.
- Deep Code Analysis retrace le chemin de code concerné, afin qu’une découverte soit liée aux données qu’elle peut atteindre et au rôle qui peut la déclencher.
- Remediation transforme une découverte vérifiée en changement prêt pour la revue dans votre dépôt, avec un déclencheur de retest, tandis que votre équipe garde la maîtrise de la fusion.
- XBOM unifie SBOM, CBOM et AIBOM dans un seul inventaire, pour que vous sachiez quels composants, clés et modèles vous exécutez réellement.
ARTEX montre ce qu’un agent peut faire quand la frontière n’appartient à personne. Plexicus est conçu pour le cas inverse : la même approche agentique, un périmètre convenu, une preuve avant toute affirmation et un correctif à relire par votre équipe.
Pour voir comment une découverte validée devient un correctif relu, lisez Présentation de la remédiation native IA.
Foire aux questions
ARTEX est-il un malware ?
Non. Il a été publié comme framework de test d’intrusion destiné à des tests autorisés. L’avertissement du FBI porte sur le fait que des acteurs malveillants l’ont transformé en arme, et le CERT-EU note qu’il n’impose pas techniquement le périmètre : il fonctionne donc de la même façon contre une cible qui n’a jamais accepté de test.
Plexicus est-il un concurrent d’ARTEX ?
Pas au sens habituel. ARTEX est un framework open source dont le FBI décrit le détournement.
Plexicus est une prestation de service à périmètre défini. Ils partagent une approche, des agents d’IA qui planifient et exécutent des tests, et diffèrent par qui autorise l’exécution, par la façon dont les résultats sont prouvés et par la façon dont le travail se termine.
Le chiffre des trois heures est-il une mesure du FBI ?
Le FBI l’avance et cite Microsoft comme source. Il décrit certaines intrusions, pas toutes, et mesure le temps écoulé entre le ciblage initial et l’accès privilégié.
Plexicus peut-il arrêter une attaque ARTEX ?
AI Swarm Pentest ne bloque pas les attaques en temps réel. Il vous aide à trouver et à corriger ce que l’agent d’un attaquant trouverait, avant l’attaque : systèmes exposés, chemins exploitables et code qui les sous-tend. La détection et la réponse restent du ressort de vos opérations de sécurité.
Plexicus teste-t-il la production ?
Il le peut, si votre périmètre écrit l’inclut : la cible est l’application, l’API ou l’environnement de test que votre équipe autorise. Plexicus n’apporte aucune modification automatique à la production, et les correctifs n’arrivent que sous forme de propositions relisibles.
Que signifie « No PoC, no finding » en pratique ?
Une découverte n’est présentée comme vérifiée que si une seconde passe peut la reproduire. Sinon, elle est marquée comme non vérifiée ou écartée. Dans une campagne ARTEX étudiée par Check Point, des succès signalés se sont révélés être des hallucinations.
En combien de temps une prestation Plexicus peut-elle démarrer ?
Elle démarre dès que le périmètre est convenu. La page produit vous invite à partager le périmètre pour que l’équipe vous dise s’il convient.
Faut-il arrêter d’utiliser des outils de pentest open source ?
Non. Les outils open source font partie du travail de sécurité. Traitez-les comme du code que vous devez relire et isoler, imposez le périmètre en dehors de l’outil, tenez-en les identifiants de production à l’écart et vérifiez chaque résultat qu’ils signalent.
Où lire les sources primaires ?
Le FLASH du FBI, l’AI Threat Tracker du GTIG, ARTEX and Friends du GTIG et de Mandiant, le billet du CERT-EU et Check Point Research.
Même idée. De votre côté de la ligne.
Trouvez les chemins exploitables que l’agent d’un attaquant trouverait, prouvez-les et remettez à votre équipe un correctif relu, avant que les outils de type ARTEX n’y parviennent.