DEEP CODE ANALYSIS

Prouvez ce qui est réel. Comprenez l'impact. Corrigez en toute confiance.

Deep Code Analysis relie le code, le flux de données et l'impact métier pour que votre équipe puisse se concentrer sur les constats qui comptent.
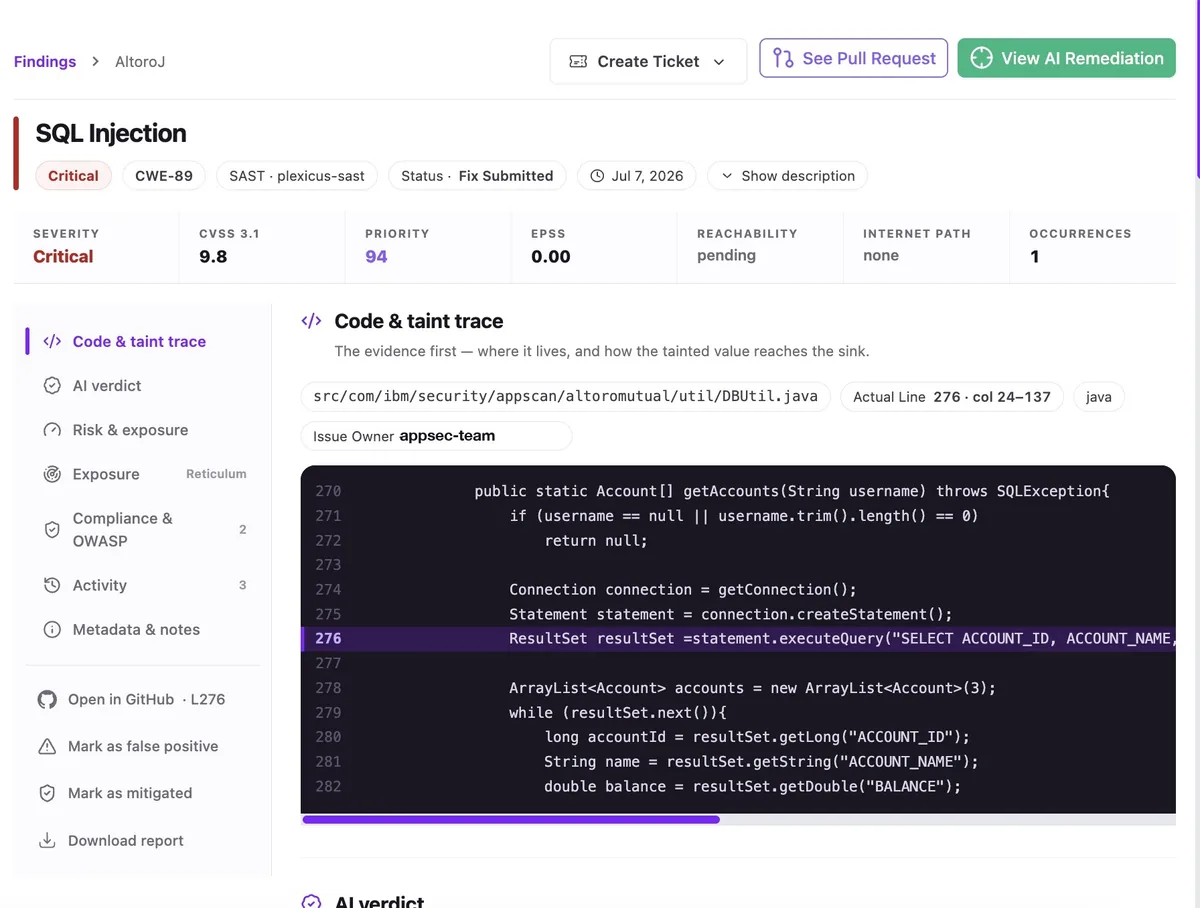
Contexte d’une vulnérabilité dans Plexicus · données de démonstration synthétiques

RÉSULTATS

  • Par constat Contexte vérifiable flux de code, impact et preuves vérifiables attachés
  • 12 Langages JS, TS, Python, Go, Java, Rust, Ruby, PHP, C#, Swift, Kotlin, Scala
  • OWASP Normes constats classés selon le Top 10 de référence
  • Prêt Transmission contexte et modifications suggérées que votre équipe peut examiner
CONÇU POUR LE DÉVELOPPEMENT ASSISTÉ PAR IA

Sécurise chaque ligne écrite par votre assistant de code IA

Compatible avec

  • Cursor
  • Claude Code
  • Copilot
  • Windsurf
  • Devin
  • Replit
  • Zed
  • VS Code
  • JetBrains (à venir)
CONFORMITÉ DE NIVEAU EUROPÉEN

Conforme à

  • SOC 2 Type II
  • CPSTIC pathway
  • NIS2
  • DORA Art. 28
  • CRA
  • EU AI Act
  • EU data residency
AU-DELÀ DU SAST ET DE LA REVUE PAR LLM

Un motif ne suffit pas pour avoir l'image complète.

Le SAST peut signaler un motif. Un LLM peut expliquer du code. Aucun des deux n'établit comment une faiblesse affecte l'application. Plexicus réunit le flux affecté, l'impact métier et le contexte de remédiation dans un constat prêt à être examiné.

01

Flux affecté

Plexicus trace le chemin de code affecté pour que les ingénieurs voient ce que le constat touche — endpoints, paramètres et logique métier qui en dépend.

02

Impact métier

Chaque constat est lié aux données qu'il peut atteindre, au rôle qui peut le déclencher et à l'impact que votre équipe doit planifier pour la remédiation.

03

Preuves vérifiables

Les ingénieurs voient pourquoi le constat compte, où il se situe dans le code et la modification suggérée pour y remédier — tout est attaché au même constat, prêt à être examiné.

04

Transmission prête pour le reviewer

Le contexte de remédiation accompagne le constat. Les modifications suggérées arrivent avec le flux de données, l'impact et la justification dont votre reviewer a besoin pour fusionner ou rejeter en toute confiance.

  • Constats validés dans le contexte applicatif pertinent.
  • Les constats prioritaires incluent des preuves à l'appui pour la revue.
  • Les prochaines étapes recommandées sont jointes pour la transmission de remédiation.
S'ASSOCIE À AI SWARM PENTEST

Deux passes. Une seule vérité de terrain.

Deep Code Analysis ajoute le contexte pertinent. AI Swarm Pentest valide les constats de priorité élevée. Ensemble, ils offrent aux reviewers une voie claire du signal à la preuve.

Voir AI Swarm Pentest
  1. ÉTAPE 1 Deep Analysis attache le contexte pertinent
  2. ÉTAPE 2 AI Swarm Pentest valide les chemins prioritaires
  3. ÉTAPE 3 Les reviewers voient les preuves et le périmètre
  4. ÉTAPE 4 Les équipes reçoivent une transmission exploitable
PREUVES VÉRIFIABLES

Chaque constat comporte ce dont votre reviewer a besoin

Flux affecté Endpoint · paramètre · la logique métier qui en dépend
Portée Les données qu'il peut atteindre · le rôle qui peut le déclencher
Classe de faiblesse Lié à la base de données de référence d'avis (CWE)
Modification suggérée Contexte, impact et justification attachés pour votre reviewer
Transmission Prêt pour le reviewer · fusionner ou rejeter avec preuves
DEEP CODE ANALYSIS

Réservez une démonstration de 30 minutes.

Nous attacherons le contexte et les preuves à l'appui à un constat réel dans votre codebase — votre équipe examine la modification suggérée et décide ce qui fusionne.

Qualification

Vérifiez si l'AI Swarm Pentest convient à votre environnement.

Partagez le contexte minimum. Nous vérifierons le périmètre et indiquerons la prochaine étape commerciale.

Avant d'envoyer — vérifiez que vous correspondez

0 / 280

Sans engagement. Si vous ne correspondez pas, nous vous le dirons.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Tour privé Pour les investisseurs