AppSec
Pilotée par la Preuve.

Sachez ce qui est réel. Comprenez ce que cela affecte. Corrigez avec des preuves.

Compatible avec
Cursor
Copilot
Claude
Devin
Windsurf
Replit
Lovable
Codex
v0
+ 50 autres

Les équipes sécurité nous font confiance pour chaque base de code

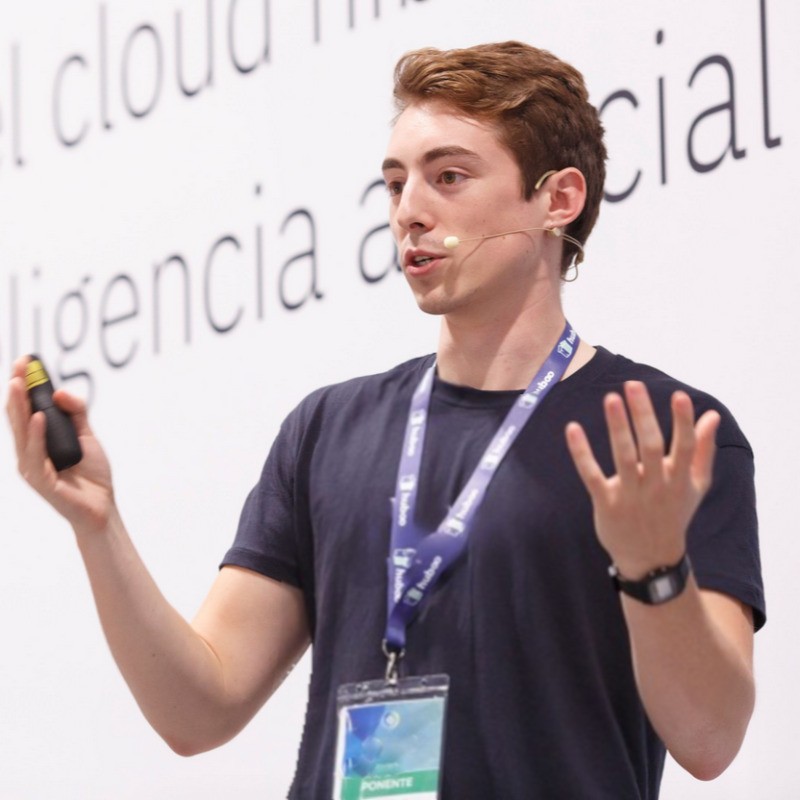
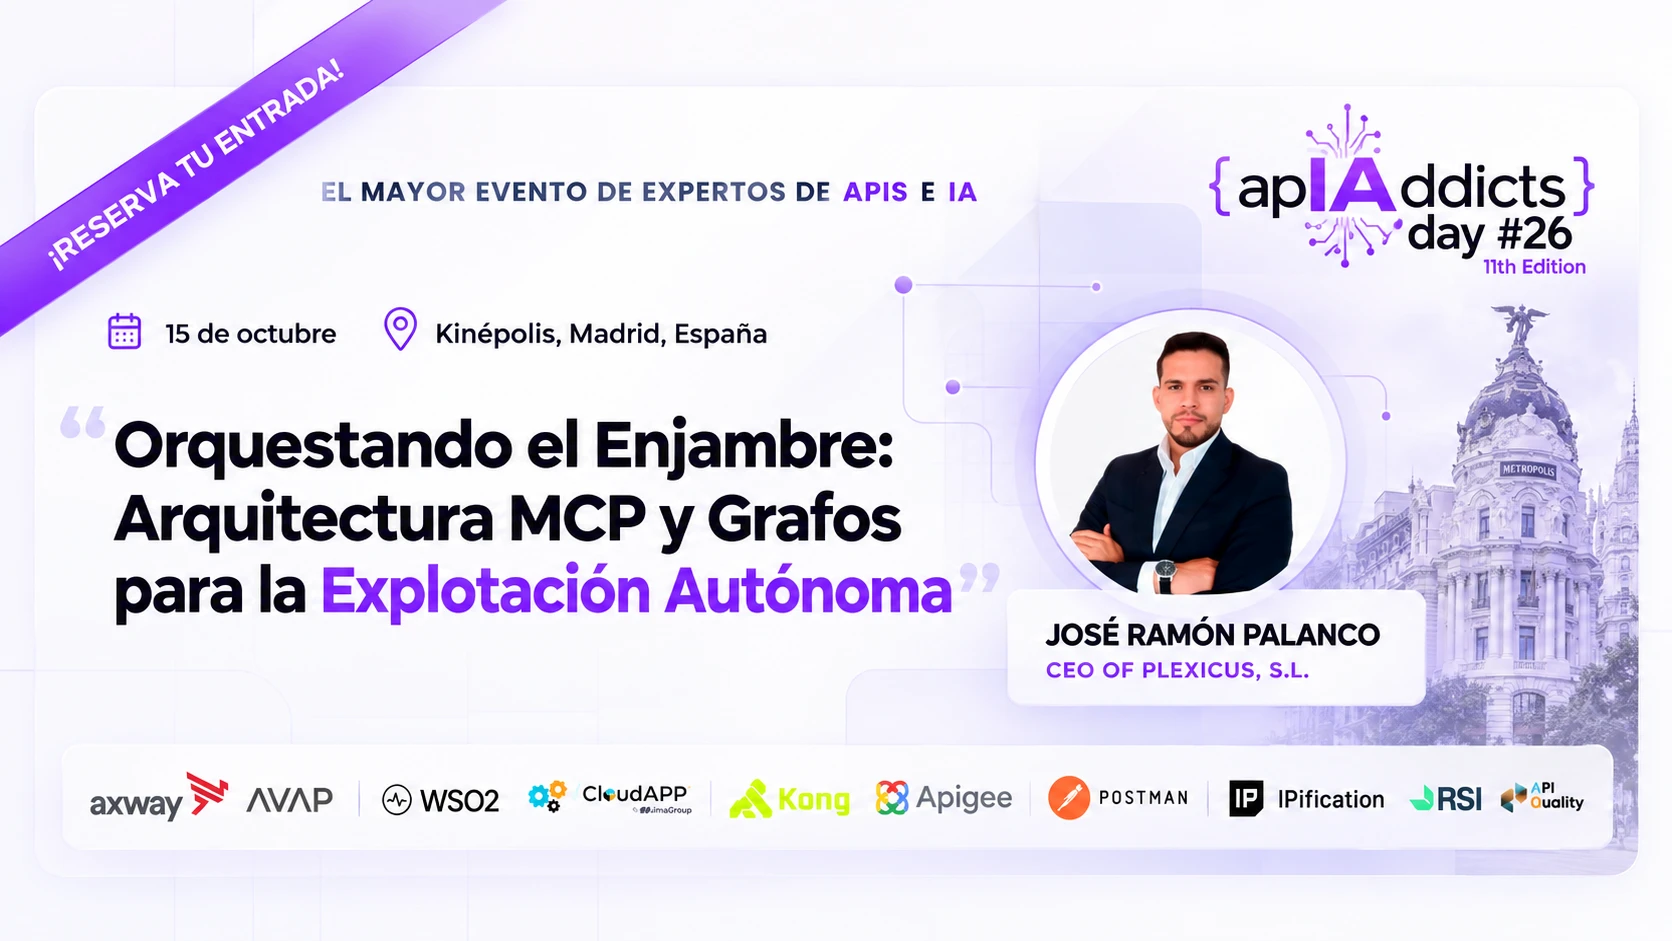
Intervenant à l’honneur · APIAddicts Days 26 España

Retrouvez Plexicus à APIAddicts Days 2026

Orquestando el Enjambre: Arquitectura MCP y Grafos para la Explotación Autónoma

José Ramón Palanco CEO de Plexicus, S.L.

Date
15 octobre 2026
Lieu
Kinépolis Ciudad de la Imagen, Madrid, Espagne
Voir les détails de l’événement
Affiche des intervenants d’APIAddicts Days 26 España avec José Ramón Palanco de Plexicus.
Plateforme Plexicus

Votre plateforme
AppSec Proof-Driven fullstack.

Une visite guidée de la plateforme Plexicus : AI Swarm Pentest explore un chemin d'attaque autorisé, Deep Code Analysis ajoute le contexte, et Remediation livre un correctif relu.

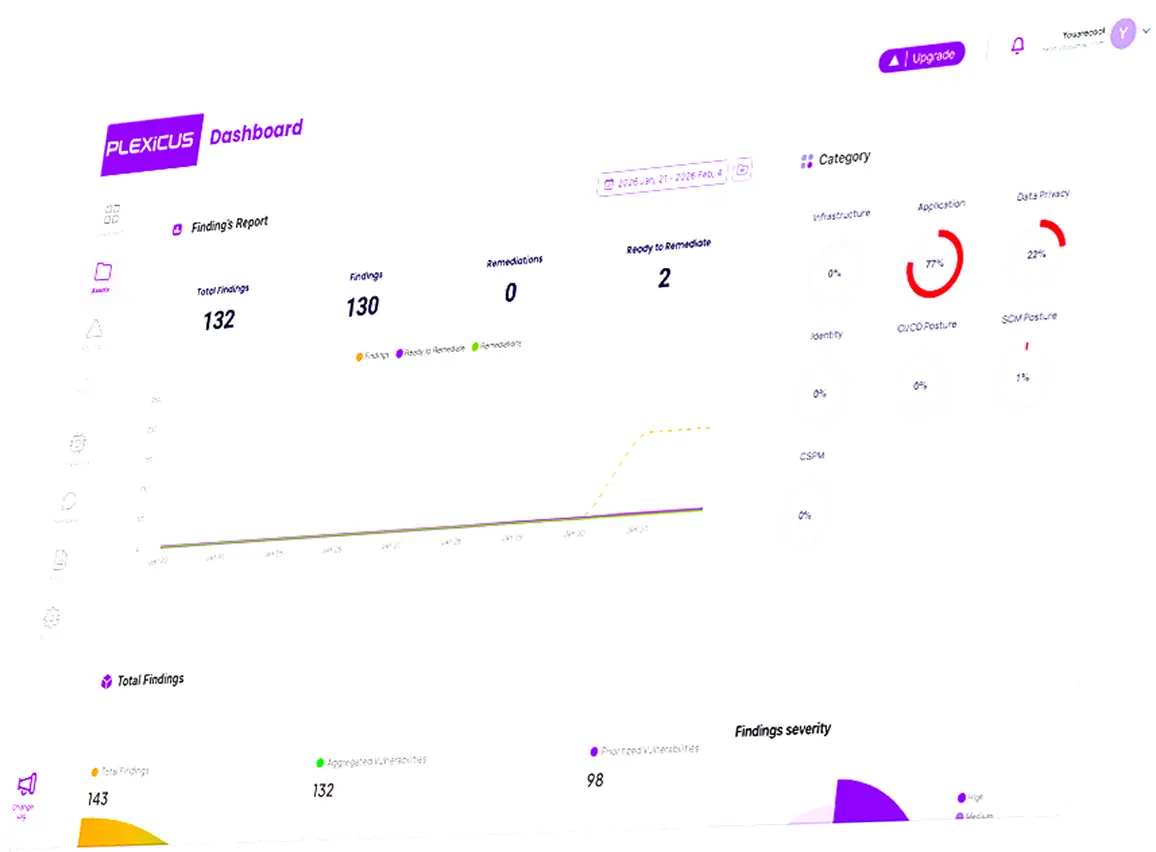
Dashboard
Synthetic target · evidence view
Synthetic demo data · not from a live customer environment
Your value
7d30d90dAll

What Plexicus has saved you, and what is still on the table.

Validated attack paths
what your team can review
Reviewable evidence
attached to every finding
Reviewer-ready fixes
merge or reject with context
Compliance posture
NIS2 · DORA · EU AI Act · CRA
Risk Posture Score
58 / 100
Appetite: 25
Fix 14 findings to reach appetite
New vs Fixed
New Fixed
May 25Jun 1Jun 8Jun 15Jun 22Jun 29Jul 6Jul 13
Findings Report
2026 May, 25 - 2026 Jul, 13
Total Findings
132
Findings
118
Remediations
14
Ready to Remediate
9
Findings Ready to Remediate Remediations
Apr 28May 2May 6May 9May 12
Top Risky Repositories
demo-project/sample-app 92
Risk score
demo-project/checkout-api 71
Risk score
demo-project/portal 48
Risk score
Total Findings
Total
143
Aggregated
132
Prioritized
98
132 Findings severity
  • Critical 12
  • High 34
  • Medium 58
  • Low 28
Nexus evidence view
Vue produit illustrative Un passage clair de l’exploration à la preuve.
Réserver un Pentest Démarrez avec un engagement scopé, une preuve validée et un chemin de remédiation prêt pour l'audit.
Le workflow Proof-Driven

Valider. Comprendre. Remédier.

Validez le risque réel, comprenez l’impact et remédiez avec des preuves dans chaque base de code.

Valider

AI Swarm Pentest

AI Swarm Pentest explore les chemins d'application autorisés et capture la preuve derrière chaque chemin d'attaque vérifié.

  • Missions à scope contrôlé avec revue humaine aux garde-fous
  • Preuve attachée à chaque finding
  • Contexte partagé pour des handoffs cohérents
Découvrir AI Swarm Pentest
Comprendre

Deep Code Analysis

Deep Code Analysis ajoute le contexte de code, d'accessibilité et de logique métier à chaque finding validé.

  • Analyse approfondie assistée par IA avec contexte sémantique
  • Modes logique métier, autorisation, SAST classique ou combiné
  • File de triage priorisée par ce qui mérite d'être corrigé
Découvrir Deep Code Analysis
Remédier

Remediation

Plexicus prépare des correctifs relus, prêts à merger, et accompagne les re-tests de vérification.

  • Patches relus et prêts à merger, avec une justification claire
  • Workflow de pull request avec assignation de reviewer
  • Re-tests de vérification confirment la tenue du correctif
Découvrir Remediation
AI Swarm Pentest

Découvrez ce qu'un attaquant peut réellement atteindre.

Plexicus teste la surface autorisée de votre application, valide les chemins importants et remet à votre équipe des preuves exploitables.

  1. 01
    Explorez la surface autorisée.

    Des vérifications indépendantes examinent l'application, l'API et les chemins de code dans le périmètre convenu.

  2. 02
    Ne gardez que les preuves qui tiennent.

    Les constats n'avancent que lorsque les preuves associées peuvent être examinées.

  3. 03
    Donnez à chaque équipe une prochaine action claire.

    Votre équipe reçoit le contexte d'impact, des conseils de remédiation et une remise prête à examiner.

Réserver un Pentest

Périmètre défini avec votre équipe. Aucun changement en production sans revue.

VUE PRODUIT SYNTHÉTIQUE · ENVIRONNEMENT DE DÉMO AUTORISÉ
01 Chemin validé 02 Preuves jointes 03 Prêt pour la remise

Chemins d'attaque validés. Des preuves exploitables par votre équipe.

Deep Code Analysis

Visualisez le contexte derrière le constat.

Deep Code Analysis relie le code, le flux de données et l'impact métier pour que votre équipe puisse se concentrer sur les constats qui comptent.

Finding review / FINDING-001

Request validation finding

Open High priority Needs review
TL;DR

The endpoint accepts user input without the validation the workflow requires. The team can review the evidence and proposed control.

IMPACT

The issue could let an attacker reach an unintended operation. Impact and scope are shown for review.

LOCATION

sample-project · review context

GET request input
SEVERITY High
CVSS High
FIX EFFORT Low
DISCOVERED Synthetic demo

Discover & Validate

Review priority findings against the agreed scope, with supporting evidence and a clear next action.

Suggested remediation Evidence review
WHAT'S NEXT?

Drafts a reviewer-ready change for the priority finding, scoped to your team's review workflow.

reviewer-ready change Copy
23manual step
24context cleared
24+reviewer control added
25+validation rule attached
26+evidence included
27handed back to your team
28+ready for review
25 29change returned to reviewer
✓ Validation status: ready for review

Reviewed remediation

Drafts a remediation for review. Your team decides whether to merge.

Comment ça marche →

Remediation

Correctifs vérifiables préparés pour votre équipe.

Plexicus prépare le travail — votre équipe détient la fusion.

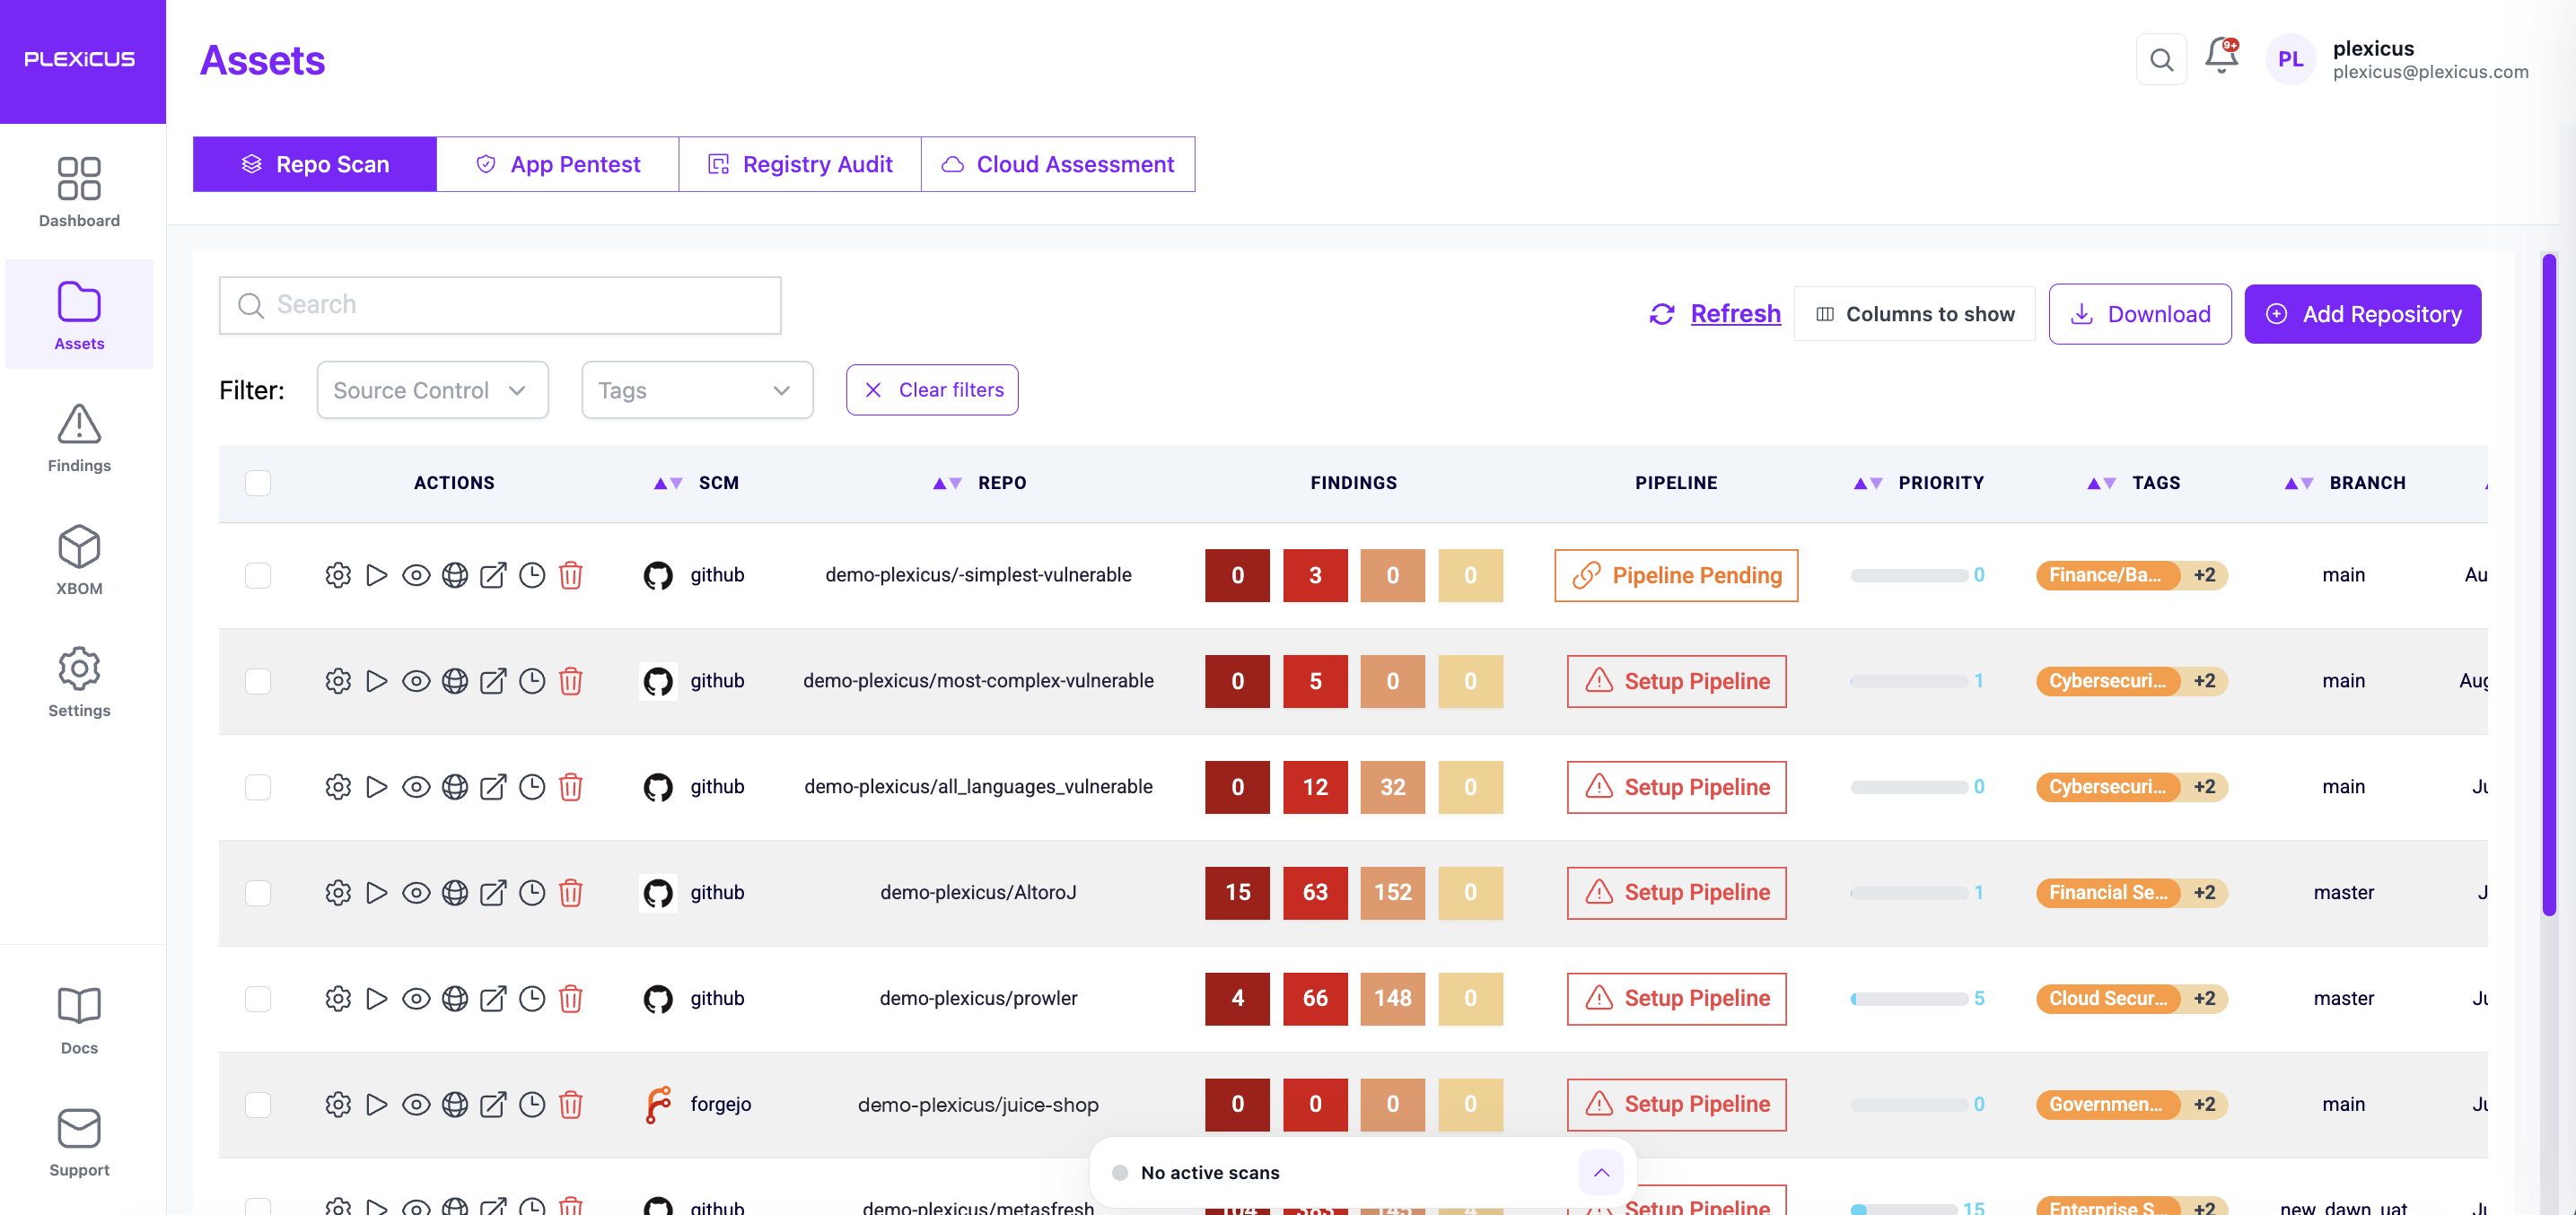
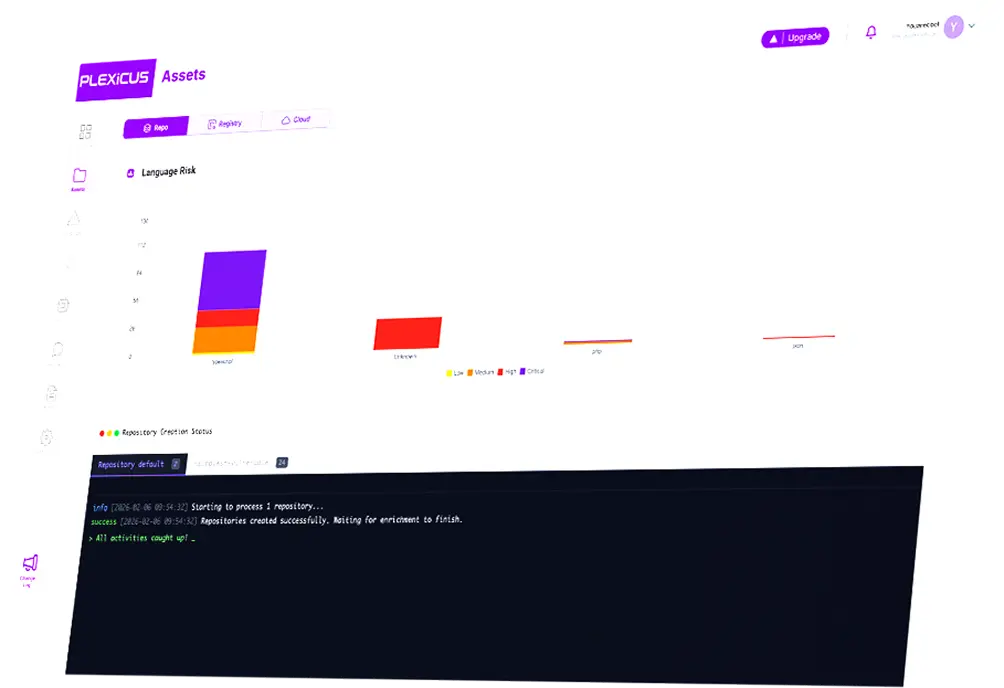
Plexicus Assets view: repo scan, app pentest, and code insights, with pipeline status and finding counts per asset.
Synthetic demonstration data. Sensitive identifiers and customer data are not shown.
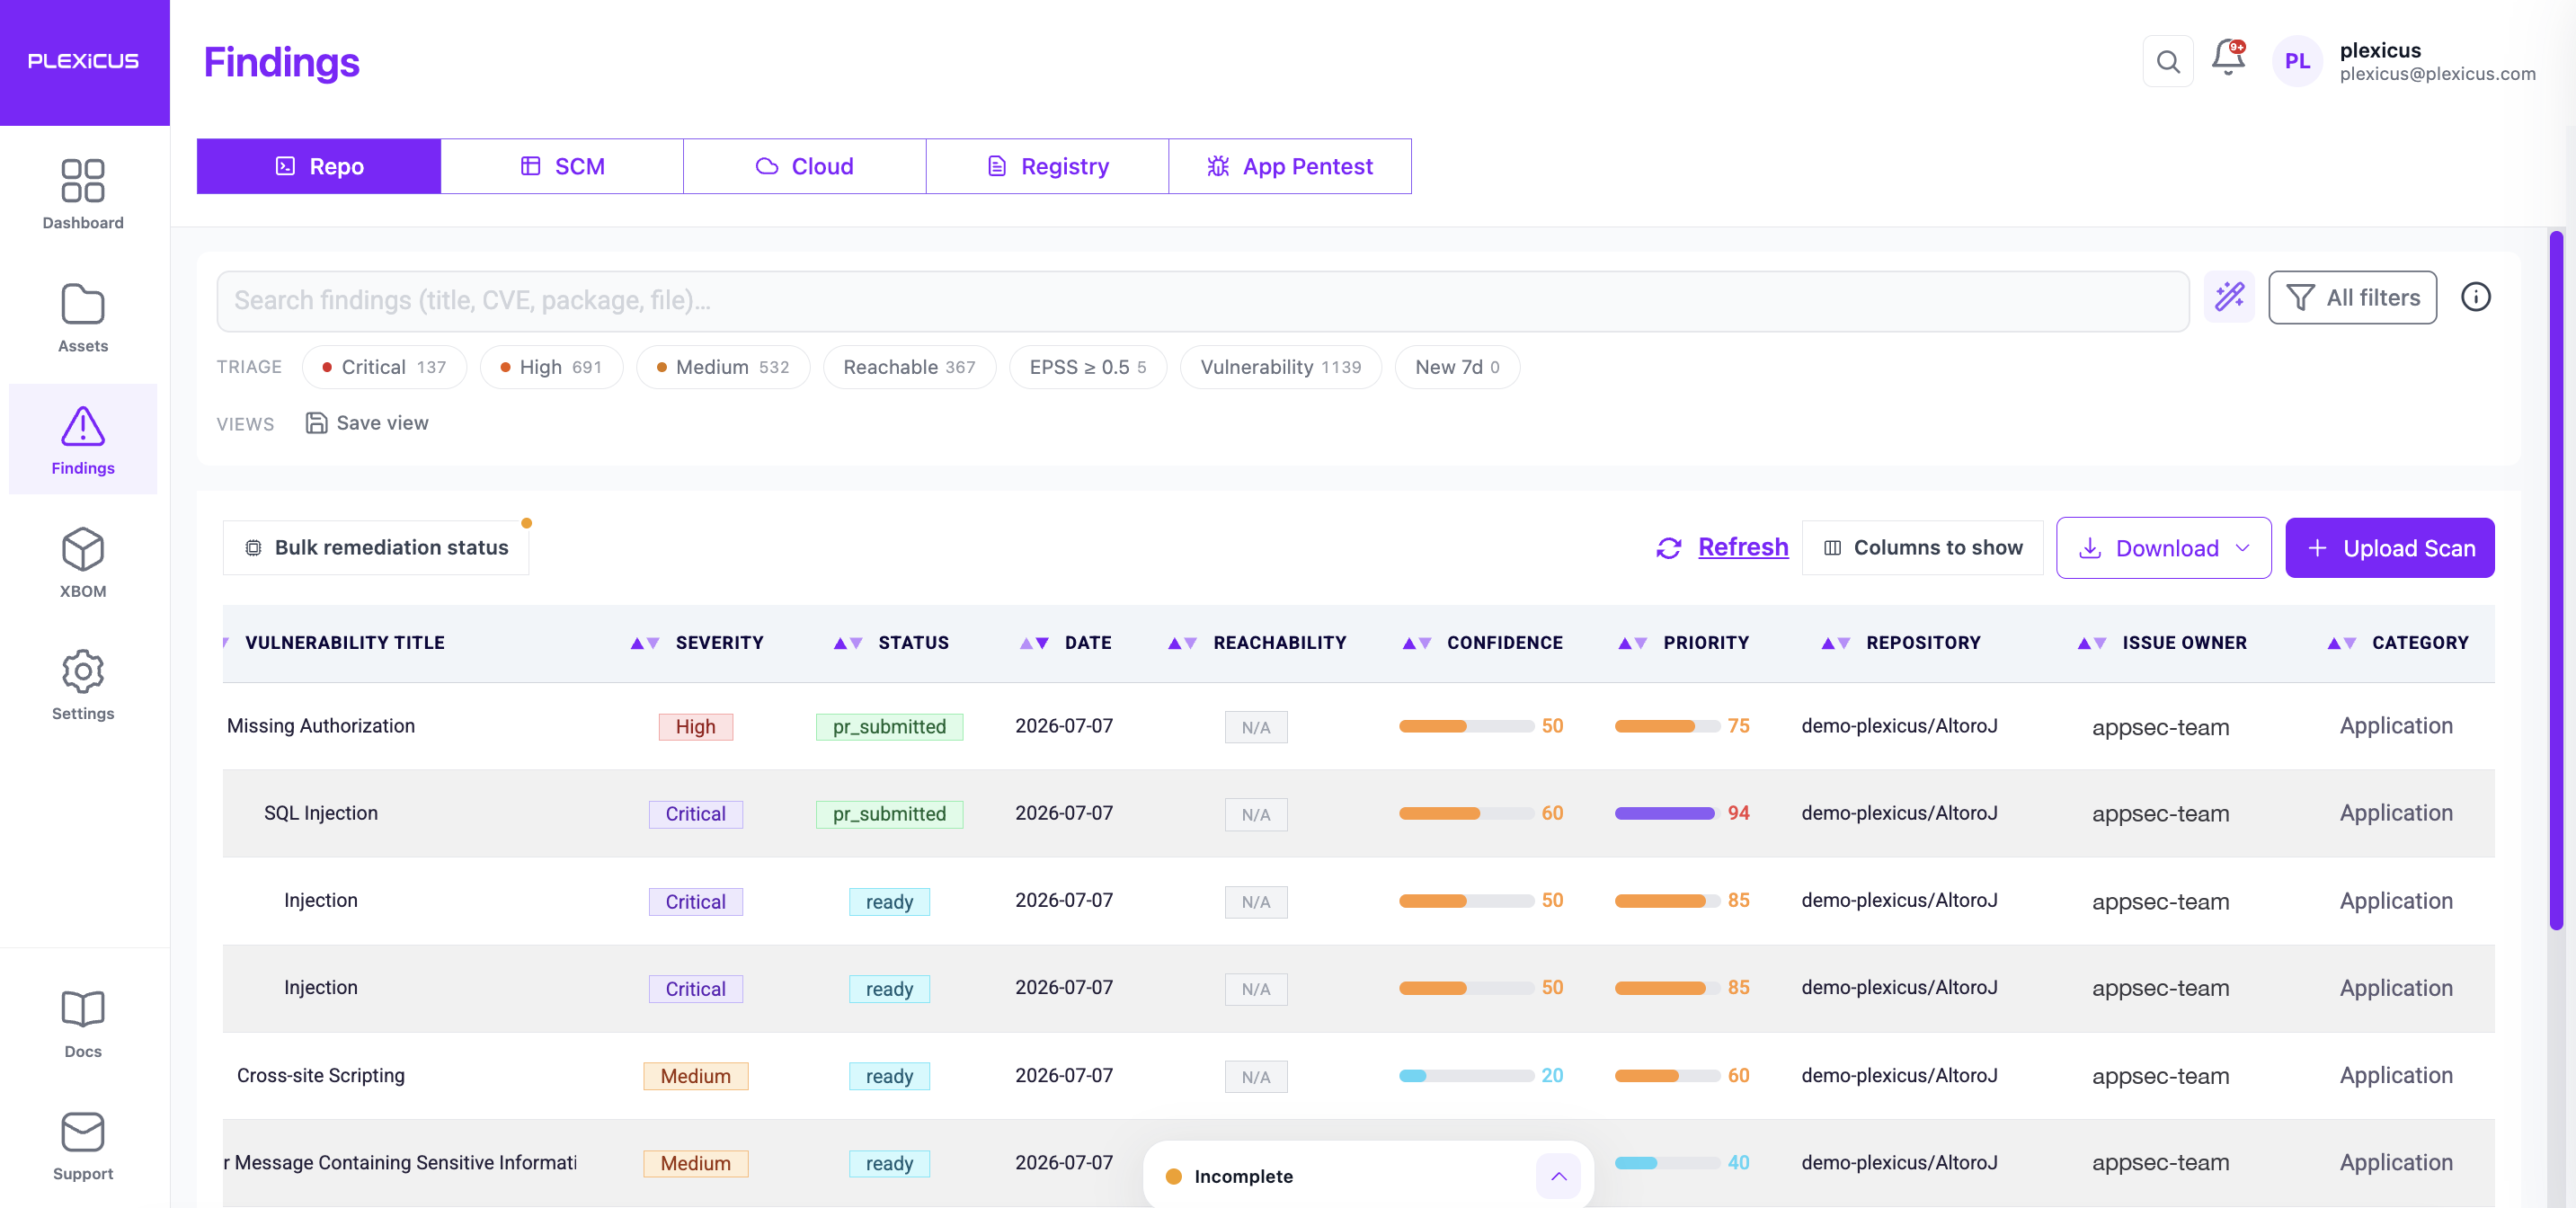
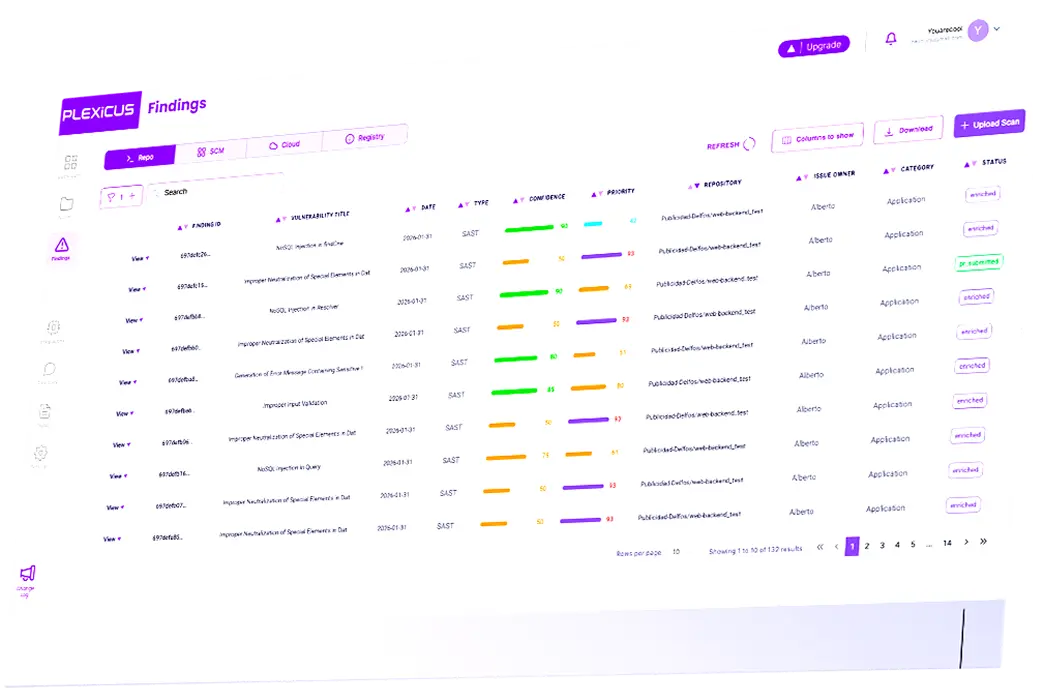
Plexicus Findings view: vulnerability table with severity, status, date, reachability, confidence, priority, repository
Live view from app.plexicus.ai — findings table with severity, status, reachability, confidence, and priority per row.
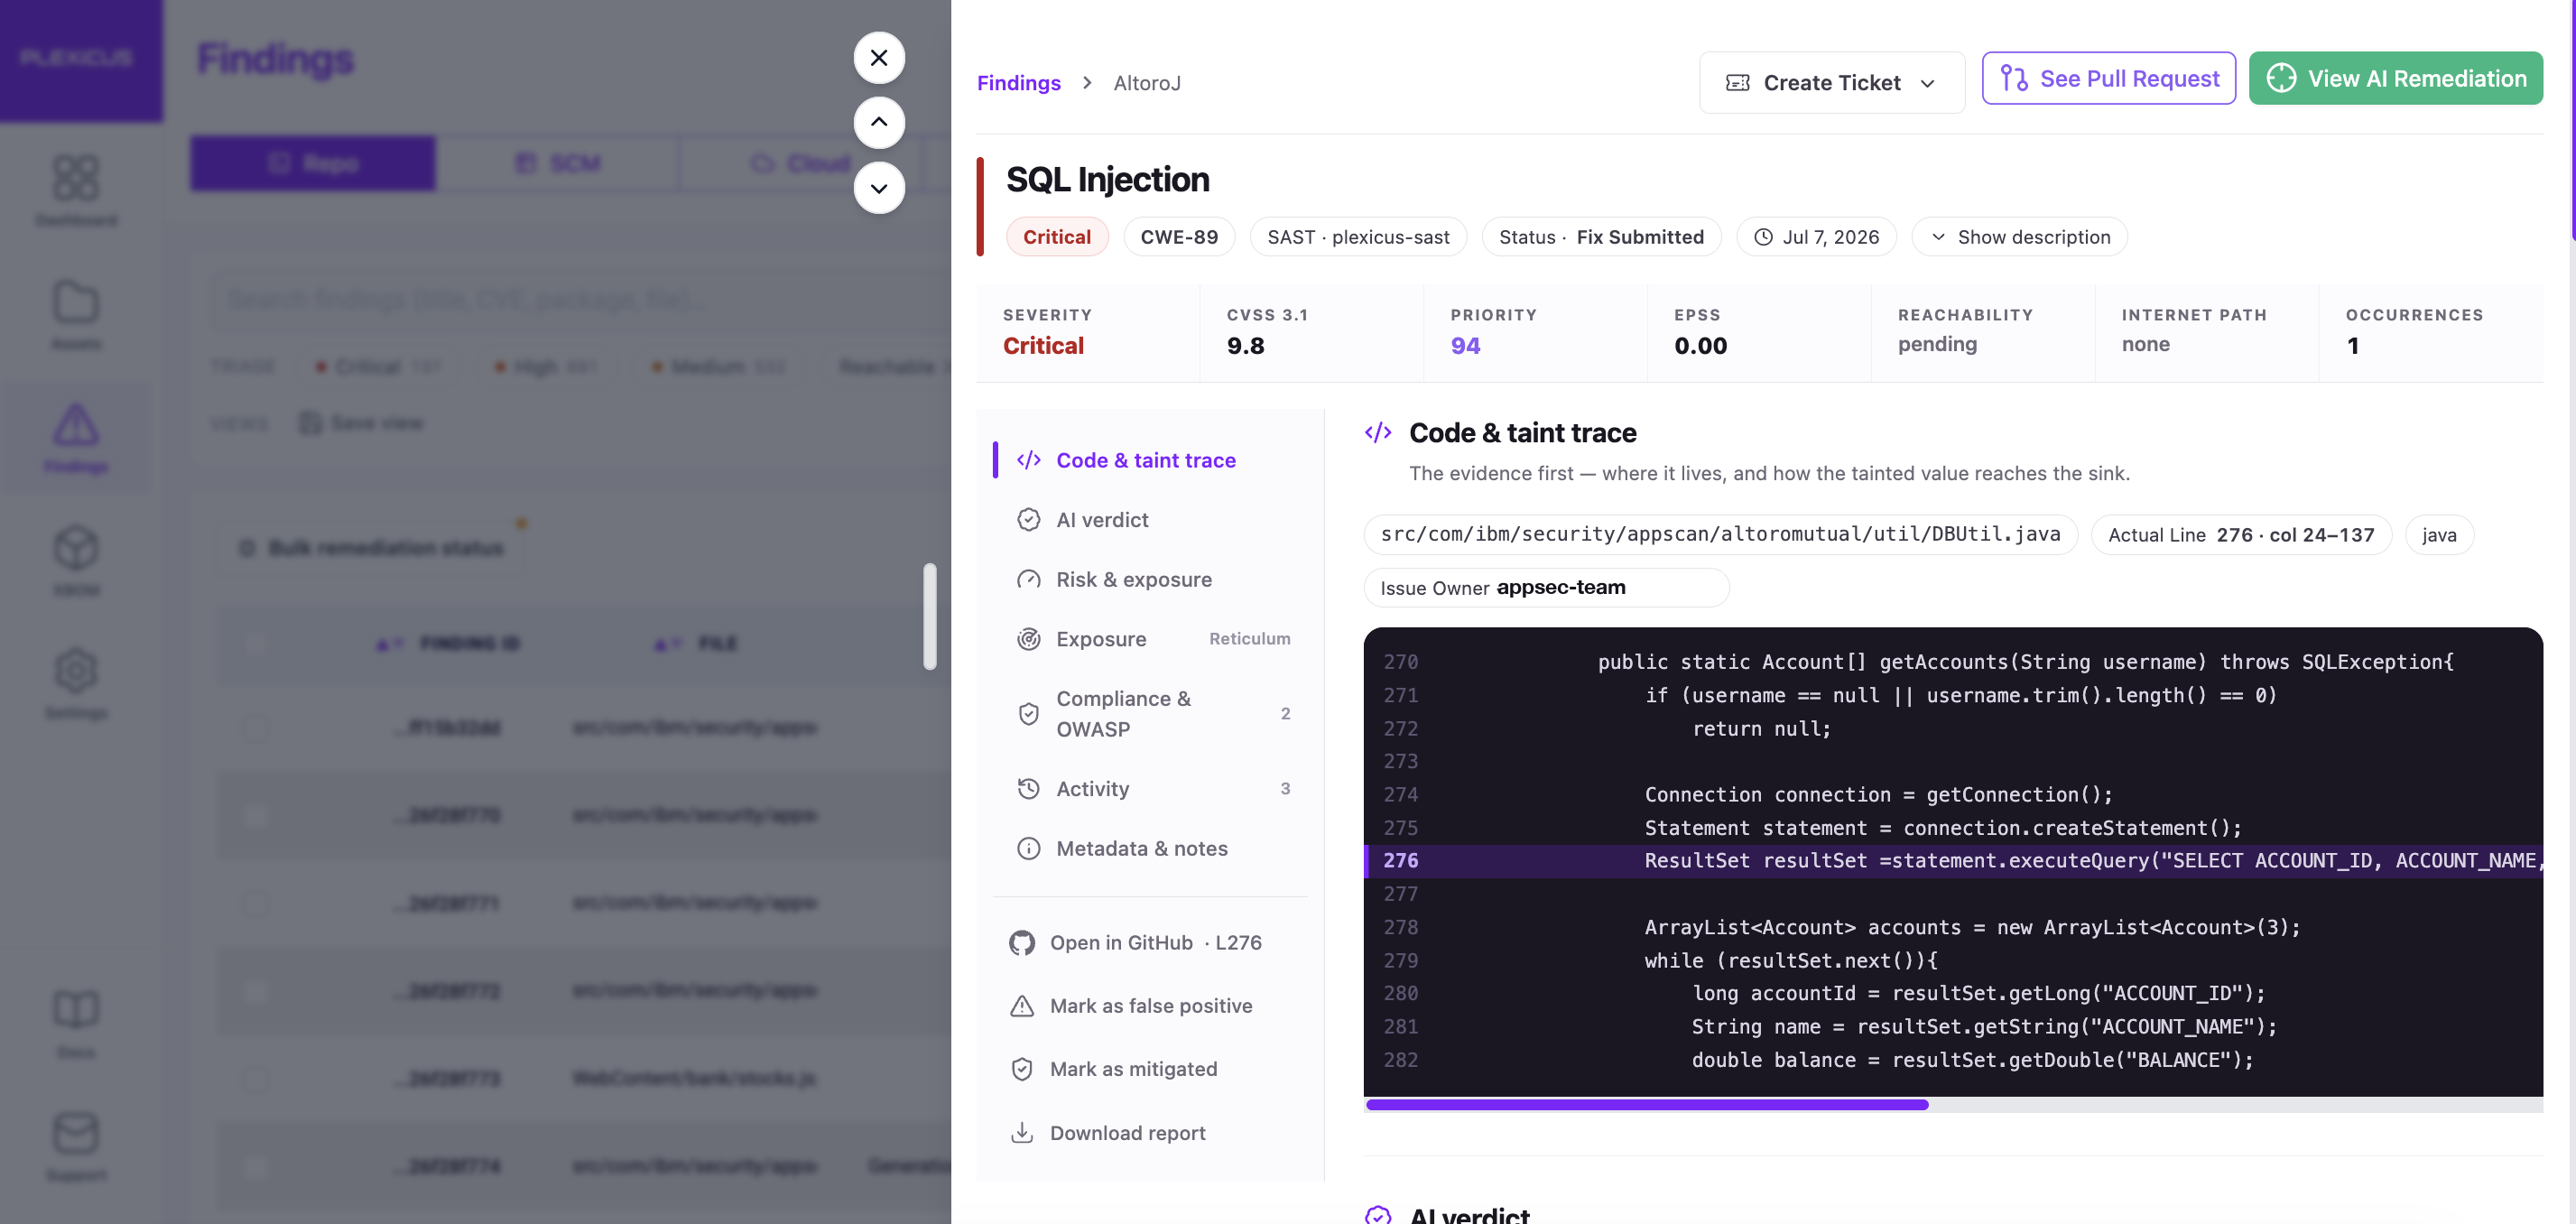
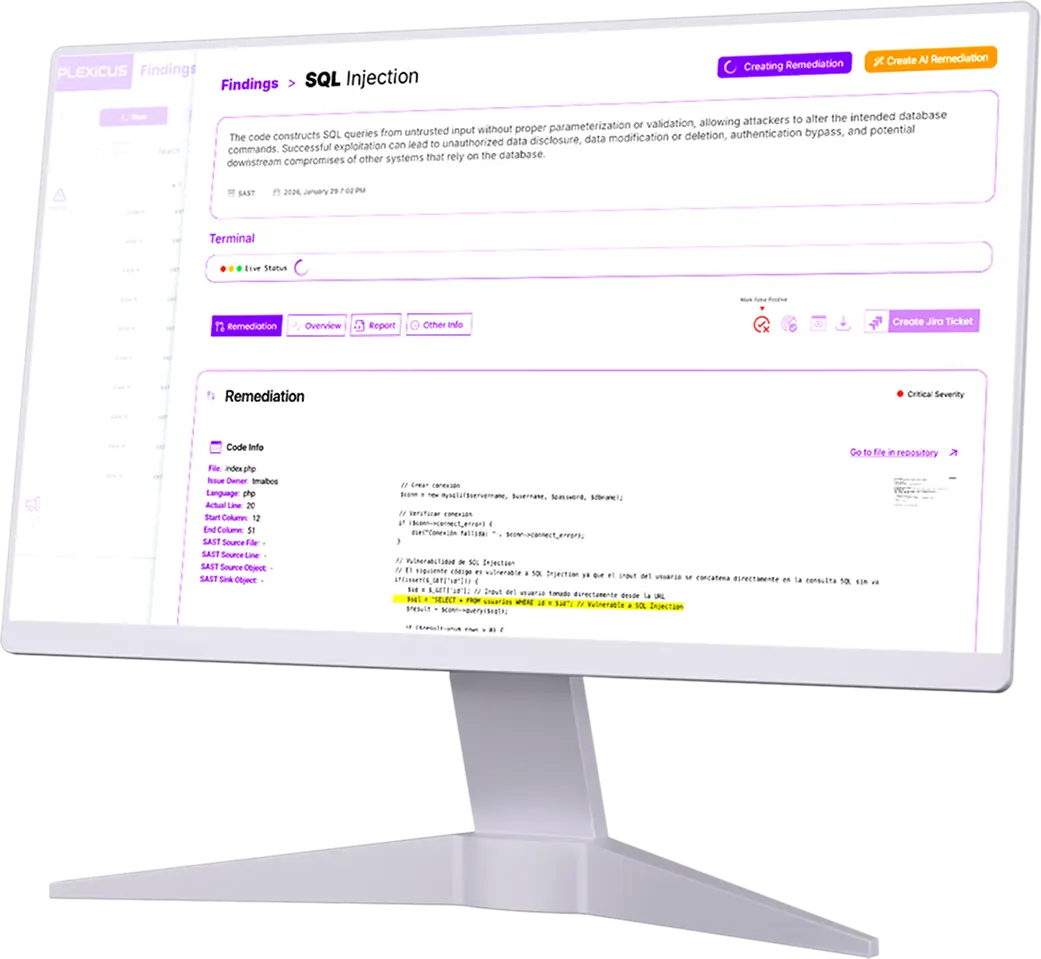
Plexicus finding detail: SQL Injection with severity, CVSS, EPSS, code & taint trace, and source line
Live view from app.plexicus.ai — finding detail with code & taint trace, the evidence first, showing how the tainted value reaches the sink.

Pour le leader sécurité

Contrôle entreprise sans ralentir la livraison.

Chaîne de preuves attachée à chaque finding fermé.

Déployez selon vos conditions

SaaS, auto-hébergé, sur site ou isolé.

Votre code reste le vôtre

Aucune conservation des données. Aucun entraînement sur votre code. Résidence UE par défaut.

Support dédié

Onboarding structuré, SLA personnalisés et documentation de sécurité.

Prêt pour l'audit

Certification SOC 2 Type II. Qualification CPSTIC en cours.

Visiter le Trust Center →
Coverage · Integrations · Standards
SAST Compliance XBOM Commercial Connector SCA AI Code Security OWASP Top 10 AI Swarm Pentest Deep Code Analysis Remediation
PLEXICUS AUTOMATION

Arrêtez de trier à la main. Chaque vulnérabilité trouve sa route.

Chaque vulnérabilité part directement vers un correctif, un ticket ou une validation dès son apparition. Votre équipe n’intervient que là où son jugement compte.

L’éditeur Plexicus Automation avec un flux de démonstration : un déclencheur de vulnérabilité, une étape de remédiation, un ticket Jira et une notification dans l’application.
L’éditeur Automation, avec un flux de démonstration.
  • Étapes de validation
  • Chaque exécution enregistrée
  • Tests à blanc avant mise en service
Données d'inventaire synthétiques · à titre purement illustratif
XBOM

Chaque composant, algorithme et modèle
dans un inventaire étayé par des preuves.

SBOM + CBOM + AIBOM, avec déclarations VEX, listes de surveillance, diffs et export CycloneDX / SPDX / PDF. Conçu pour l'EU CRA, CISA 2025, PCI DSS 6.3.2 et l'EU AI Act.

One source

SBOM · CBOM · AIBOM

Changes traced

VEX and inventory diffs

Ready to act

CycloneDX · SPDX · PDF

Explorer XBOM
LIVE INVENTORY REPOSITORY / demo workspace
SBOM · CBOM · AIBOM
VEX ATTACHED Synthetic demo data · illustrative
demo-library Dependency · review required Evidence → component status → next action
Exportable proof CycloneDX · SPDX · PDF

XBOM

SBOM, CBOM et AIBOM côte à côte, avec les preuves dont chaque composant a besoin.

Ce que les responsables sécurité disent de Plexicus

Avis d'équipes engineering et sécurité qui utilisent l'AppSec pilotée par la preuve.

Plexicus is the most innovative AI-native platform we've evaluated. Their pace of evidence-backed remediation context is what sets them apart.

Toni de la Fuente
Toni de la Fuente
Founder, Prowler
five stars

The AI agent gives our team verified findings with the evidence attached. Our engineers review with confidence instead of chasing noise.

David Wilson
David Wilson
Head of Security, HuMaIND
five stars

As one of Plexicus's first customers, we've witnessed firsthand how their platform has evolved into an indispensable security solution. Reviewed changes with prioritized context have dramatically reduced our vulnerability management overhead and allowed our security team to focus on strategic initiatives.

Jose Fernando Dominguez
CISO, Ironchip
five stars

Plexicus's powerful vulnerability management allows us at Puffin Security to deliver more advanced cybersecurity services to our clients, creating a perfect security partnership.

Ricardo Stefanescu
Ricardo Stefanescu
CEO, Puffin Security
five stars

Plexicus has streamlined our remediation review process — our team has more hours back every week to focus on the changes that matter.

Alejandro Aliaga
Alejandro Aliaga
CTO, Ontinet
five stars

The integration is seamless, and the reviewed change workflow with full evidence attached has made our security review cycle measurably faster.

Michael Chen
Michael Chen
DevSecOps Lead, Devtia
five stars

Plexicus has become an essential part of our security toolkit. It's like having an expert security engineer available 24/7.

Jennifer Lee
Jennifer Lee
CTO, Quasar Cybersecurity
five stars

Since implementing Plexicus, we've seen a dramatic improvement in our security posture with less effort from our team. Verified findings with evidence attached are what we wanted from a modern security platform.

Alejandro Acosta
Alejandro Acosta
CTO, Wandari
five stars
Prêt à valider l'essentiel ?

Prêt à valider ce qui compte.

Plexicus est Proof-Driven AppSec : findings validés, compréhension contextuelle et remédiation relue — ancrée dans la preuve, scopée avec vous.

Qualification

Vérifiez si l'AI Swarm Pentest convient à votre environnement.

Partagez le contexte minimum. Nous vérifierons le périmètre et indiquerons la prochaine étape commerciale.

Avant d'envoyer — vérifiez que vous correspondez

0 / 280

Sans engagement. Si vous ne correspondez pas, nous vous le dirons.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Tour privé Pour les investisseurs