
Accès au tour privé

Participez au prochain chapitre de Plexicus

Plexicus développe la sécurité IA pour les applications, les API et le code. Enregistrez votre intérêt pour notre tour privé. L'équipe Plexicus examine chaque inscription et vous contacte en privé.

Rejoindre la Waiting List est une manifestation d'intérêt. Aucun investissement n'est accepté ici, aucun paiement n'est encaissé et aucune allocation n'est réservée.

Point sur le tour

En route vers l'objectif du tour

Chiffres provisoires communiqués par l'équipe Plexicus. Sous réserve de confirmation finale avant le lancement public.

01Plexicus mène un tour d'investissement privé.

02Enregistrez votre intérêt et l'équipe Plexicus vous contactera.

03Examinez l'opportunité avant de décider.

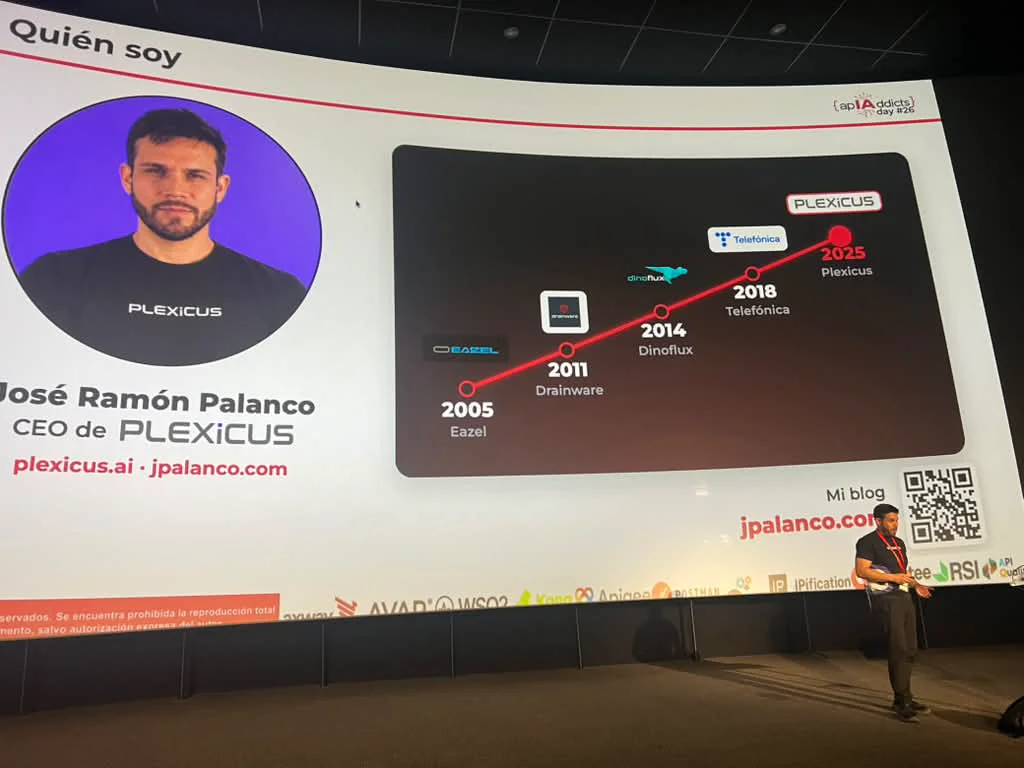
José Ramón Palanco sur la scène d’APIAddicts devant un grand écran incurvé affichant la diapositive « Qui je suis » et une frise de parcours.
APIAddicts · Sur la scène d’APIAddicts, avec la frise de parcours qui va de 2005 à Plexicus en 2025.
José Ramón Palanco

José Ramón Palanco

Fondateur & CEO/CTO

  • 20 ans en cybersécurité
  • Fondateur de Dinoflux → rachat par Telefónica
  • Vulnérabilités publiées + outils open source

En chemin

Deux intervenants sur la scène de The Cube Madrid devant un écran affichant le logo Dinoflux.
DinofluxPrésentation de Dinoflux, l’entreprise de threat intelligence que José a fondée en 2014, à The Cube Madrid.

Parcours du fondateur

Vingt ans de sécurité offensive, au service du correctif

José Ramón Palanco est le fondateur et CEO/CTO de Plexicus. Il a passé 20 ans en cybersécurité et en recherche offensive : vulnérabilités publiées (CVE), outils de sécurité open source et gestion d'incidents complexes. Il a auparavant fondé Dinoflux, une société de threat intelligence rachetée par Telefónica.

Ce travail lui a appris ce qui manque aux équipes de sécurité : la preuve. Plexicus repose sur une règle : pas de PoC, pas de constat. Un essaim d'agents IA valide l'exposition dans un périmètre autorisé, et chaque constat confirmé arrive avec un correctif que vos ingénieurs peuvent relire.

Parcours

  1. Fonde Dinoflux, une startup de threat intelligence.
  2. Telefónica rachète Dinoflux ; José rejoint son unité de cybersécurité, 11Paths.
  3. Crédits cloud Microsoft Azure pour Plexicus. Des crédits technologiques, ni liquidités ni capital.
  4. Fonde Plexicus.
  5. Plexicus sort de l'accélérateur Startup Wise Guys, Spring Batch 2025.
  6. NEOTEC 2026 : Plexicus figure parmi les bénéficiaires proposés du programme espagnol, sous réserve de la procédure formelle d'attribution.

Intervenant à : OWASP · RootedCON · ROOTCON · MalCon · FAQin · APIAddicts · #20ENISE

Découvrir Plexicus

Le produit. Le problème. La personne derrière.

Découvrir la plateforme
  1. Trouver le risque
  2. Valider
  3. Remédier
L'entreprise

La sécurité IA pour les logiciels dont les équipes dépendent

Plexicus aide les équipes sécurité et ingénierie à trouver et traiter les risques dans les applications, les API et le code source, y compris le code généré par IA et le code existant.
Le produit

D'une découverte à un correctif que l'équipe peut relire

Plexicus combine analyse de sécurité, AI Swarm Pentest et remédiation assistée par IA pour aider les équipes à valider l'exposition, prioriser les correctifs et examiner les preuves associées.

Pourquoi maintenant

Un développement plus rapide exige une sécurité qui suit le rythme

Le développement assisté par IA augmente le code que les équipes doivent sécuriser. Plexicus intègre les tests et la remédiation au flux de travail, pour que la sécurité avance au rythme de la livraison logicielle.

De l’alerte à la preuve

Moins de conclusions, chacune étayée par des preuves

  1. Alertes des scanners Tout ce que signalent vos outils
  2. Atteignable Relié à de vrais chemins de code et flux de données
  3. Prouvé Exploité dans le périmètre autorisé, avec des preuves reproductibles
  4. Corrigé Correctif revu et fusionné par votre équipe

Illustratif. Le rétrécissement montre l’idée, pas des données mesurées.

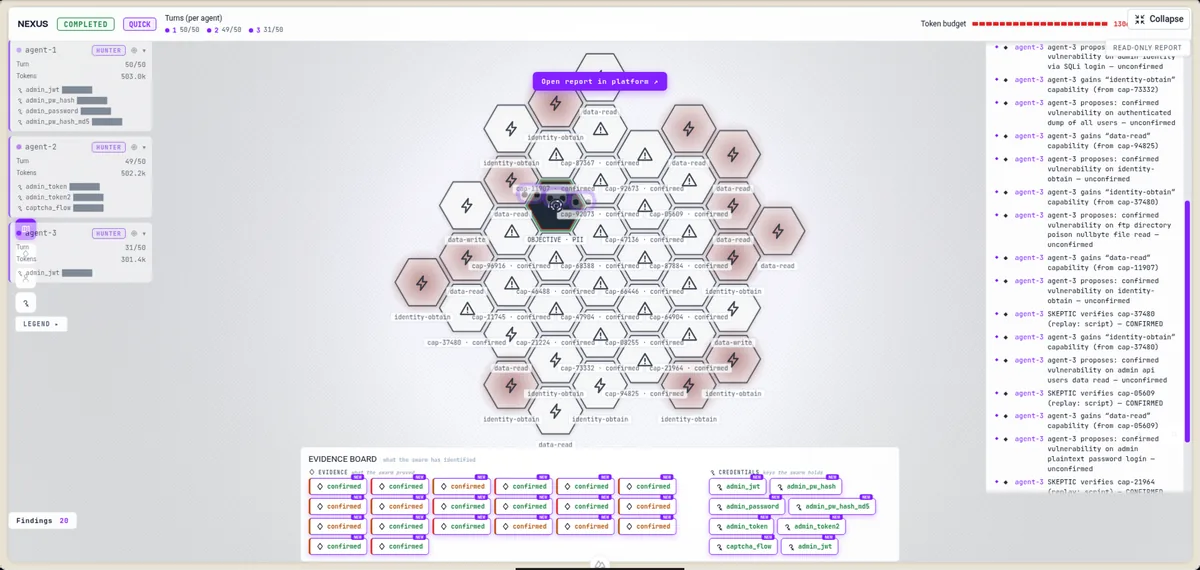
La vue d'exécution de Nexus : un essaim d'agents cartographie la cible autorisée, et chaque constat confirmé arrive sur le tableau de preuves.
AI Swarm PentestUn essaim d'agents cartographie la cible autorisée. Chaque constat confirmé arrive sur le tableau de preuves.
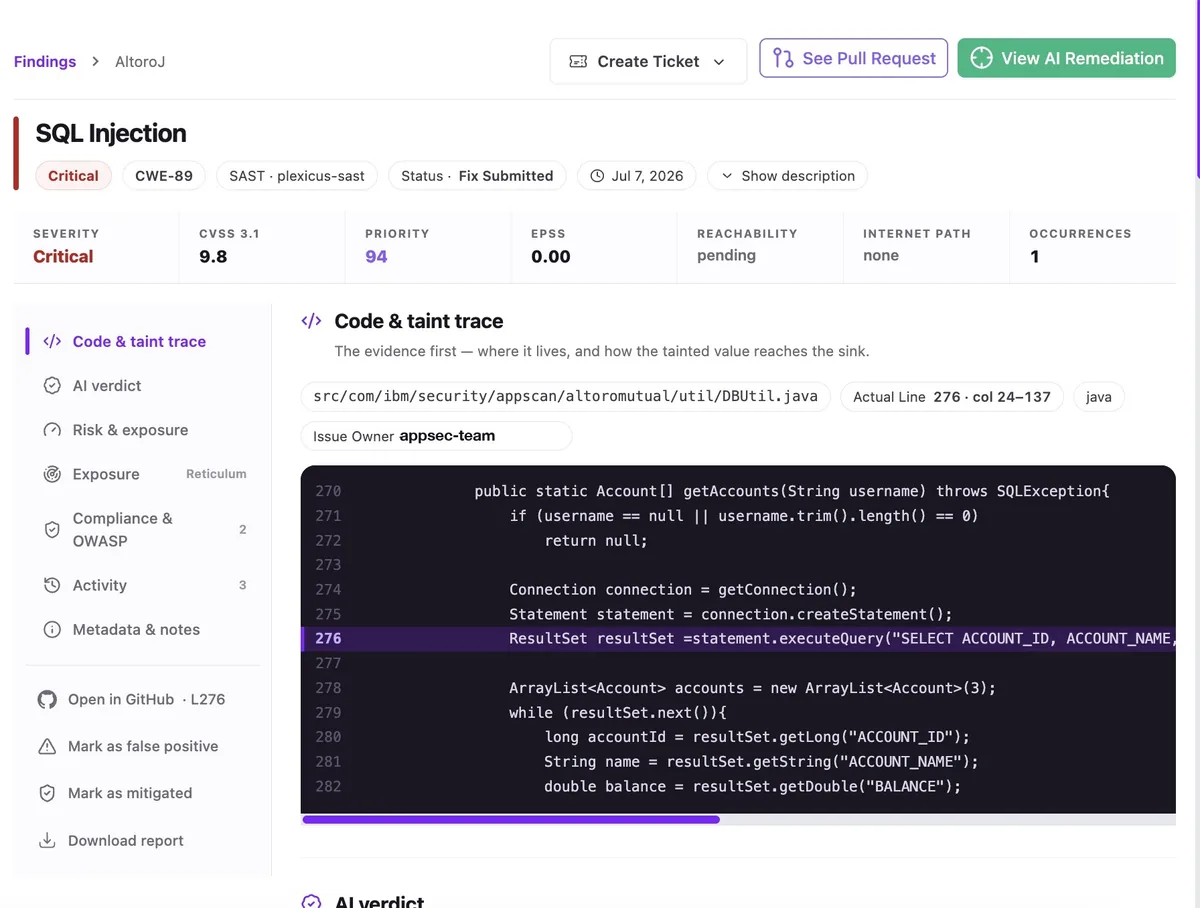
Deep Code Analysis affichant un constat avec son code source et sa trace de taint.
Deep Code AnalysisChaque constat relié à son code source et à sa trace de taint : où il se trouve et ce qu'il peut atteindre.
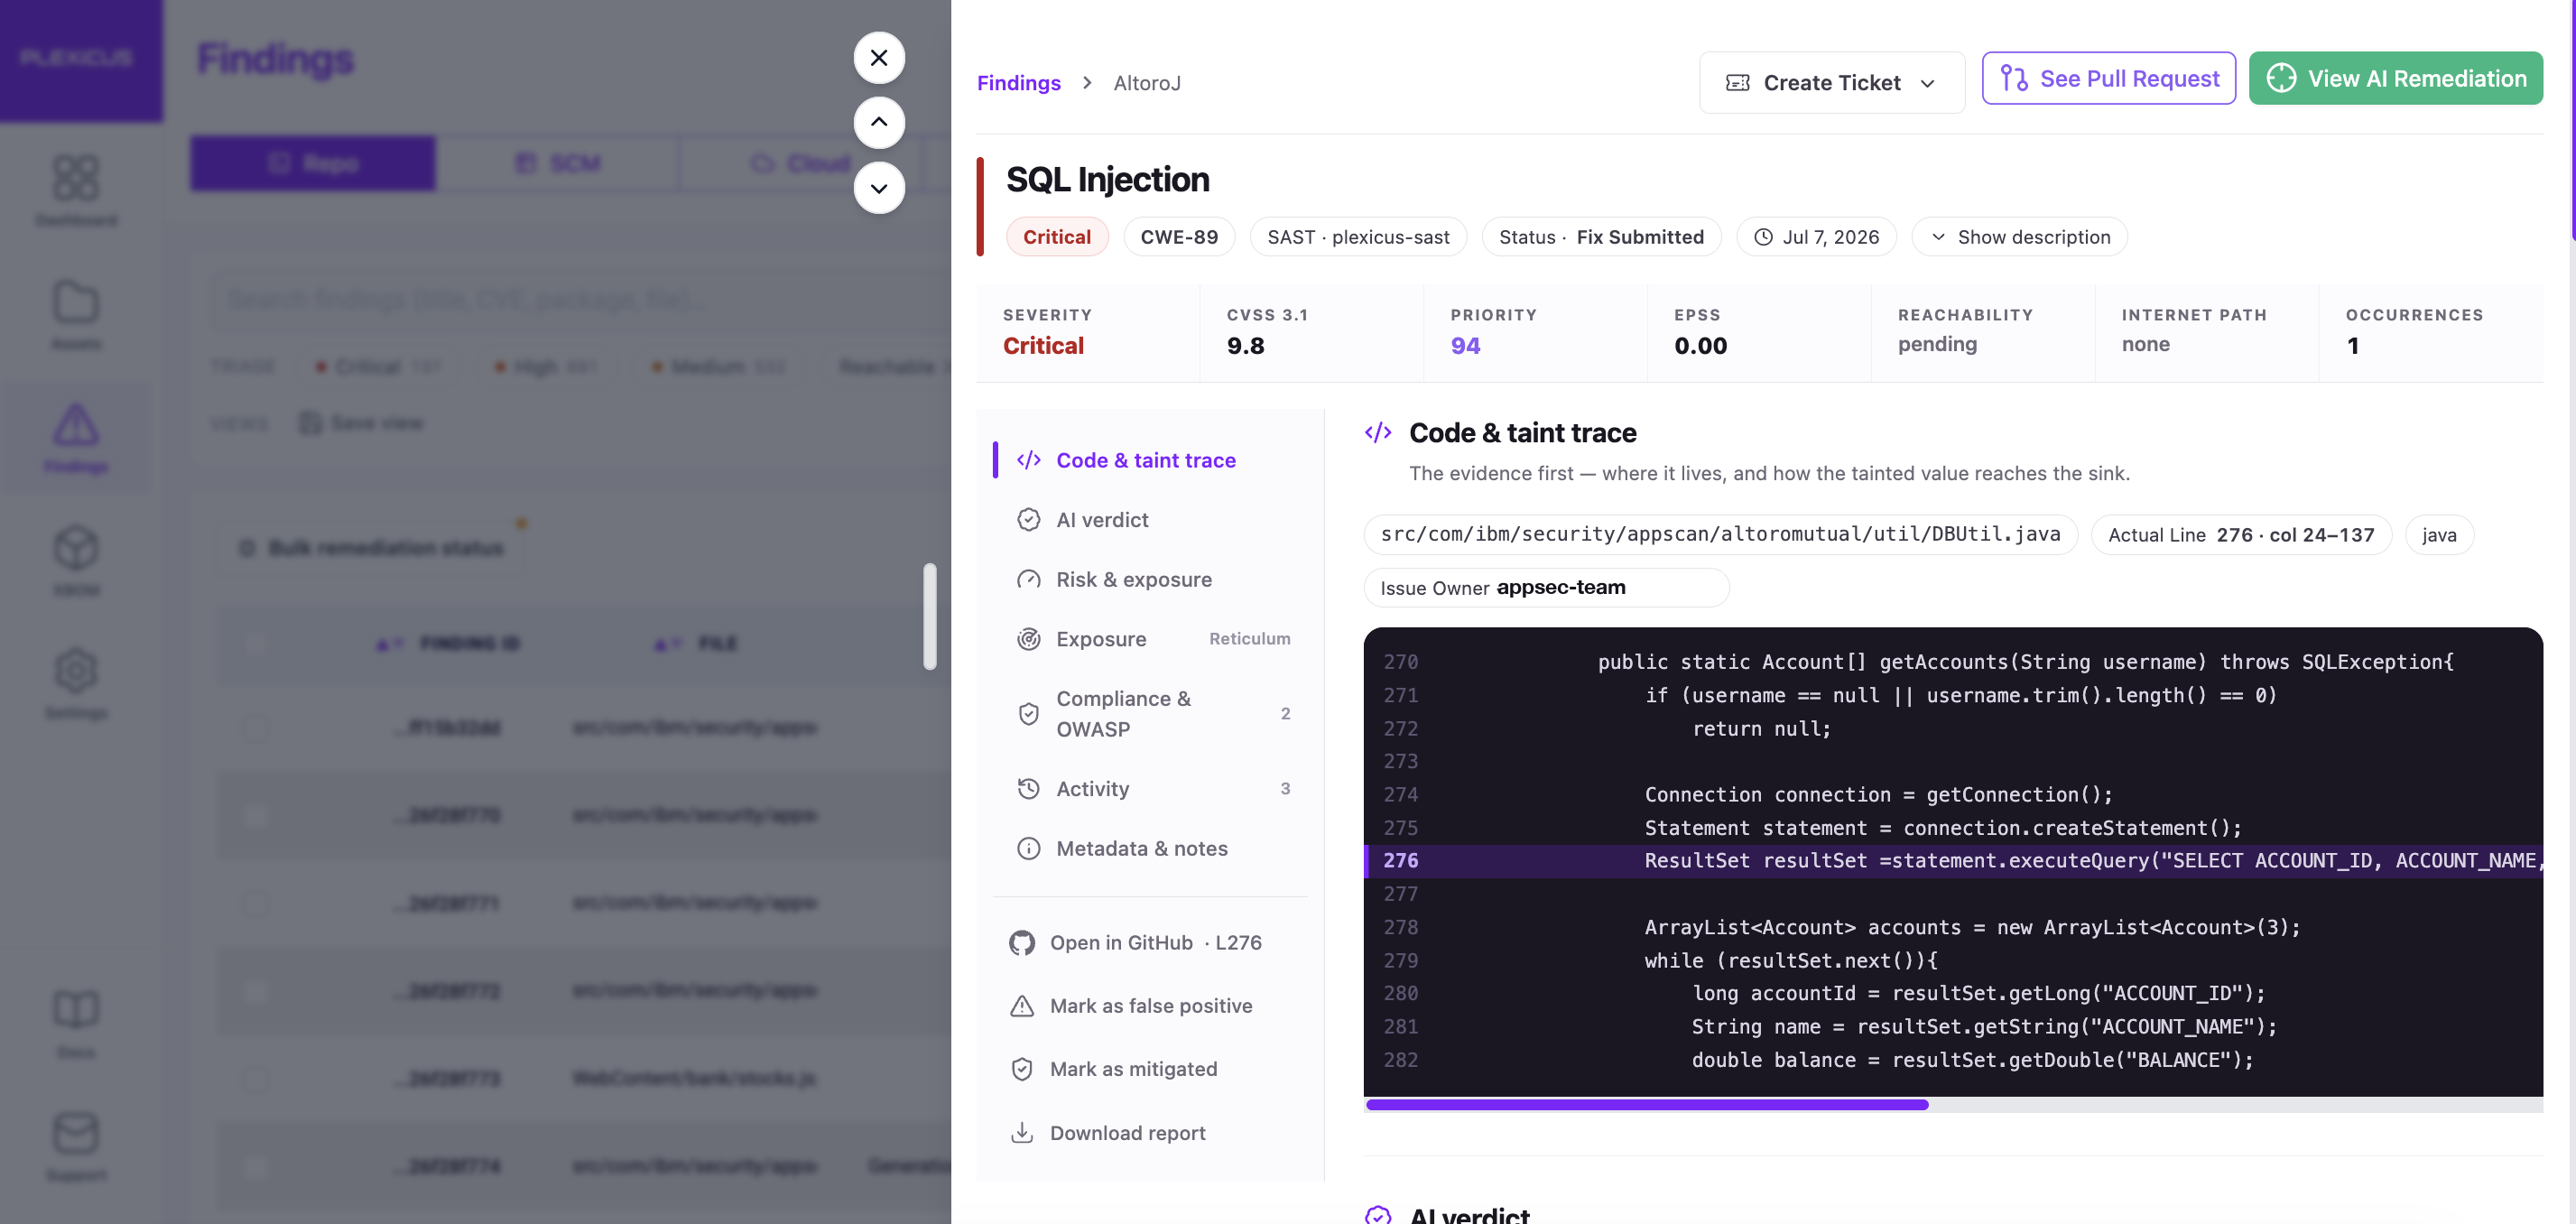
Un constat Plexicus avec sa gravité, ses preuves, sa trace de code et la pull request qui le corrige.
RemediationGravité, preuves, trace de code et la pull request qui le corrige, dans une seule vue.

Aperçu du produit

Toute l'histoire du produit, en moins de deux minutes

Découvrez AI Swarm Pentest, Deep Code Analysis et Remediation dans le produit réel. L'aperçu est lu sans le son ; appuyez sur lecture pour la voir depuis le début avec le son.

Démo complète · 21 min

Voir toute la plateforme à l’œuvre

Un parcours complet : du tableau de bord à un pentest en essaim et une pull request prête à fusionner. Choisissez un chapitre pour y accéder directement. Le commentaire est en espagnol.

La vidéo, chapitre par chapitre

Regarder sur YouTube

Opportunité de marché

Pourquoi la sécurité applicative, et pourquoi maintenant

La sécurité n'est plus une couche facultative. Avec la croissance du logiciel, des API, des environnements cloud et du développement assisté par IA, le besoin de protéger ce que les équipes construisent grandit aussi.

Contexte de marché

La sécurité applicative est une part ciblée des dépenses de sécurité (2026)

Sécurité de l’information

244 Md USD

Sécurité applicative

12,6 Md USD

Source : Gartner

Marché de la sécurité applicative, de 2026 à 2033

2026

12,6 Md USD

2033

42,1 Md USD
18,8 % de TCAC environ 3,3 fois

Source : Grand View Research

Notre opportunité est plus précise que l'ensemble du secteur : passer de la détection fragmentée des vulnérabilités à la validation de sécurité, à la compréhension au niveau du code et à la remédiation étayée par des preuves. L'IA accélère le développement logiciel et la sécurité applicative doit évoluer avec elle.

Sources : Gartner, Forecast Analysis: Information Security, Worldwide, 2026 (février 2026) ; Grand View Research, Application Security Market Report (juin 2026). Ce sont des estimations de tiers et ne représentent pas le chiffre d'affaires adressable de Plexicus.

Ce qui distingue Plexicus

Comment le travail de sécurité est organisé et étayé

Pas une promesse selon laquelle l'automatisation remplacerait tous les spécialistes de la sécurité, ni l'affirmation que toute vulnérabilité peut être trouvée automatiquement. La différence tient à l'organisation du travail et aux preuves produites à chaque étape.

Deux façons de faire de l’AppSec

D’une liste d’alertes à une correction prouvée et fusionnée

Centré sur la détection

  1. 1Un scanner signale un motif
  2. 2La vulnérabilité rejoint le backlog
  3. 3L’équipe la trie à la main
  4. 4La correction, si elle arrive, n’est pas vérifiée

Question ouverte : était-ce réel ?

Proof-Driven AppSec

  1. 1Les agents prouvent qu’elle est exploitable
  2. 2Le contexte de code montre ce qu’elle touche
  3. 3Une pull request est revue et fusionnée
  4. 4Un re-test confirme qu’elle a disparu

Fermée avec des preuves

Des preuves avant les conclusions

Une preuve reproductible, pas un score de confiance ni une explication plausible d’une IA.

No PoC, no finding

Un seul flux connecté

Validation, compréhension du code et remédiation forment une seule séquence.

Valider → Comprendre → Corriger

Dans les vraies limites de l’ingénierie

Les tests restent dans le périmètre approuvé ; chaque changement passe par une revue humaine.

Périmètre autorisé uniquement

Conçu pour les deux équipes

Une vulnérabilité à laquelle la sécurité se fie, que l’ingénierie peut corriger et que le métier peut suivre.

Sécurité · Ingénierie · Métier
Domaines produit

AI Swarm Pentest. Deep Code Analysis. Remédiation.

Les tests d'applications et d'API, l'analyse approfondie du code et la remédiation relue rendent le risque réel visible et aident les équipes à agir.

Comment nous vendons

D'un test ciblé à un programme annuel

Les entreprises achètent un premier AI Swarm Pentest, une couverture continue via un Continuous Program annuel, ou une mission enterprise sur mesure.

Le prochain chapitre

Comprendre ce que ce tour va financer

Interrogez l'équipe Plexicus sur les priorités produit et l'utilisation prévue des fonds. Examinez le plan de financement et les jalons dans la documentation du tour avant de décider.

Jalons

Ce que Plexicus a construit jusqu'ici

Les jalons datés de l'entreprise et les scènes où l'équipe a récemment présenté Plexicus.

Étapes publiques

De la vision au produit

  1. Mars 2025

    150 000 USD de crédits cloud Microsoft Azure. Des crédits technologiques, ni liquidités ni capital.

  2. Mai 2025

    Création de Plexicus.

  3. Juillet 2025

    Sortie de l’accélérateur Startup Wise Guys, Spring Batch 2025.

  4. 2026

    Plateforme Proof-Driven AppSec : AI Swarm Pentest (Nexus), Deep Code Analysis et Remediation.

  5. Novembre 2026

    Parmi les bénéficiaires proposés du programme espagnol NEOTEC 2026, sous réserve de la procédure formelle d’attribution.

    Lire la proposition de résolution provisoire (PDF, espagnol)

Distinctions, crédits et subventions ne sont pas des revenus clients ni une recommandation d’investissement.

Scènes récentes

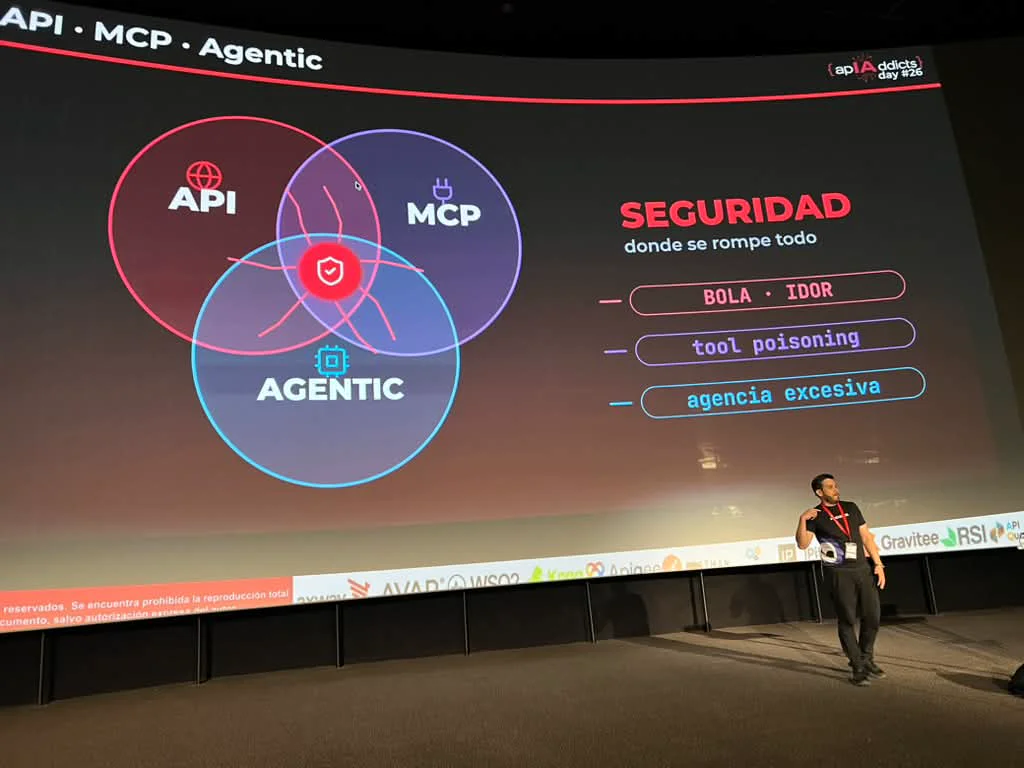
Une diapositive sur la scène d’APIAddicts intitulée API, MCP, Agentic, avec trois cercles qui se chevauchent et la phrase « la sécurité là où tout se brise ».
APIAddicts Day #26, Madrid : José sur les points de rupture de la sécurité entre API, MCP et IA agentique.
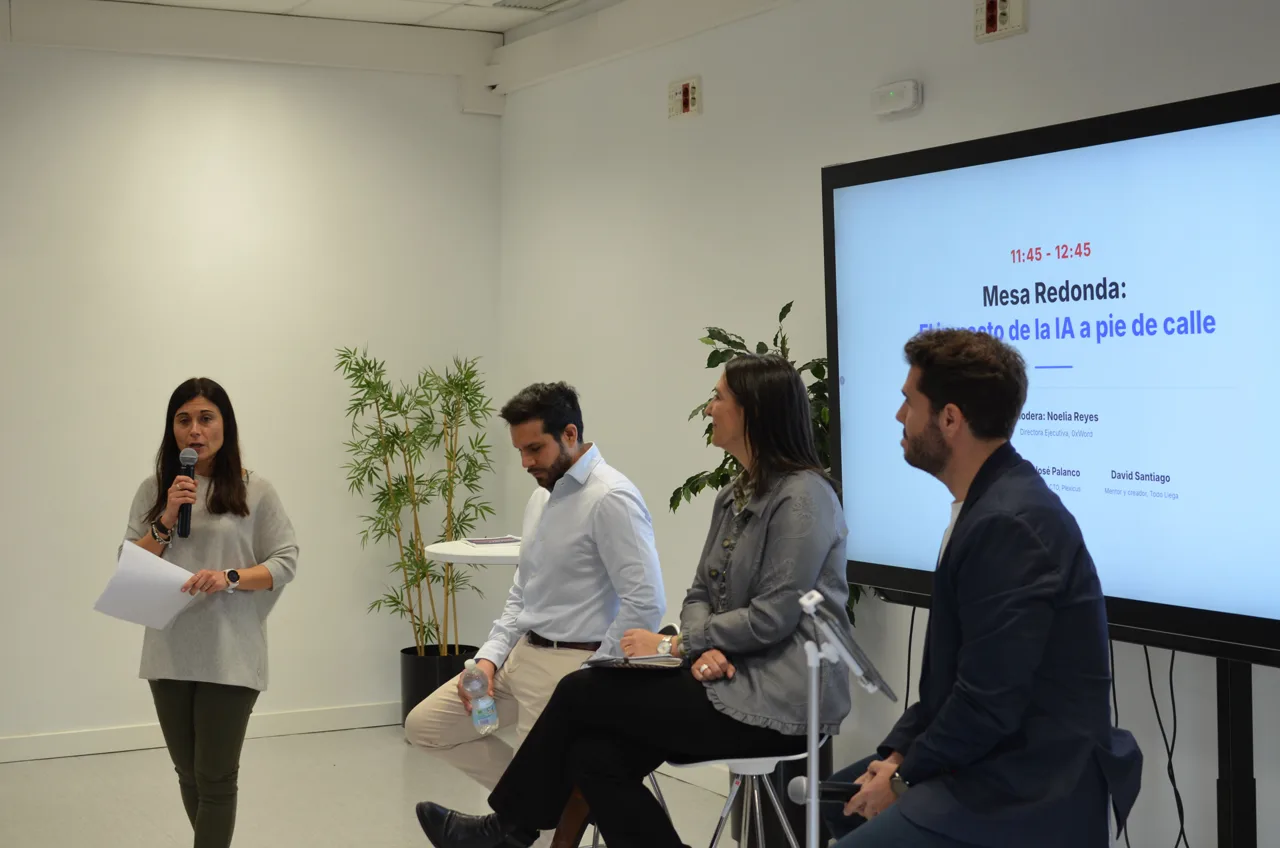
Une animatrice avec un micro à côté de trois intervenants assis devant un écran annonçant la table ronde sur l’impact de l’IA.
CMICE, Madrid : José à la table ronde « Cara A y Cara B de la IA ».

Traction

En novembre 2026, Plexicus travaille avec quatre clients.

La reconnaissance externe est utile, mais ce n'est pas de la traction commerciale. Le test d'une société de produit est de gagner de l'adoption, de bien servir ses clients et de transformer sa capacité technique en valeur répétable.

Vos prochaines étapes

Commencez par une conversation

Enregistrez votre intérêt. L'équipe Plexicus examine chaque inscription, vous contacte en privé et partage le lien d'accès privé dès que la page de l'opportunité est en ligne.

01

Enregistrez votre intérêt

Indiquez vos coordonnées et votre ticket indicatif, et autorisez Plexicus à vous contacter au sujet du tour.

02

Plexicus vous contacte

L'équipe Plexicus examine votre inscription et vous contacte en privé pour répondre à vos questions.

03

Accédez à l'opportunité

Dès que la page de l'opportunité est en ligne, Plexicus partage avec vous le lien d'accès privé. Examinez la documentation, les conditions et les risques avant de décider.

Accès au tour privé

Rejoindre la Waiting List

Parlons du tour

Laissez vos coordonnées et l'équipe Plexicus vous contactera en privé. Votre inscription est sans engagement.

Votre ticket indicatif nous aide à nous préparer. Il est sans engagement, ne réserve aucune place et ne fixe aucune condition.

Ce formulaire concerne un investissement dans Plexicus. Pour le support produit, utilisez nos canaux de support.

FAQ sur l'investissement privé

Avant de vous inscrire.

Le tour privé a-t-il lieu ?

Oui. Plexicus mène un tour d'investissement privé. Cette page permet aux personnes intéressées de s'inscrire tôt. L'équipe Plexicus examine chaque inscription et vous contacte en privé.

M'inscrire signifie-t-il que j'investis ?

Non. C'est une manifestation d'intérêt sans engagement. Elle n'accepte aucun investissement et ne réserve aucune place.

Que se passe-t-il après mon inscription ?

L'équipe Plexicus examine votre inscription et vous contacte en privé. Dès que la page de l'opportunité est en ligne, nous partageons avec vous le lien d'accès privé.

Quels risques dois-je comprendre ?

Investir dans des entreprises privées en phase de démarrage comporte un risque élevé. La valeur de votre investissement peut baisser comme monter, et vous pourriez ne pas pouvoir revendre facilement vos parts. La dilution, le manque de liquidité et la perte totale du capital sont possibles. Vous recevrez le document formel d'information sur les risques avant de vous engager.

Depuis quelles juridictions peut-on participer ?

Le tour privé est structuré pour les investisseurs d'Espagne et du reste de l'UE selon la réglementation espagnole actuelle du financement participatif en capital. Les investisseurs hors UE doivent vérifier leur éligibilité et les éventuelles formalités locales avec l'équipe Plexicus avant de s'engager.

Serai-je ajouté à une séquence d'e-mails marketing ?

Non. Ce formulaire sert uniquement à vous contacter au sujet du tour privé, pas à vous ajouter à une séquence marketing automatisée.

Qui recevra mes données ?

Plexicus utilise les données que vous autorisez dans la case à cocher pour vous contacter au sujet du tour. Elles sont partagées avec notre partenaire de placement uniquement pour vous donner accès à l'opportunité.

Qualification

Vérifiez si l'AI Swarm Pentest convient à votre environnement.

Partagez le contexte minimum. Nous vérifierons le périmètre et indiquerons la prochaine étape commerciale.

Avant d'envoyer — vérifiez que vous correspondez

0 / 280

Sans engagement. Si vous ne correspondez pas, nous vous le dirons.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)