Le seul bug exploité du Patch Tuesday de Microsoft a obtenu 6,5. 861 autres CVE ont un score plus élevé
Le zero-day Outlook exploité de Microsoft a obtenu 6,5. Nous avons classé les 1 085 CVE notés publiés ce jour-là et constaté que 861 se situent au-dessus.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLe 10 novembre, Microsoft a publié sa mise à jour de sécurité de novembre. L’éditeur y signale une faille comme exploitée : CVE-2026-124194, un bug d’usurpation dans Outlook. Microsoft lui a attribué la gravité Modérée, avec un score de base CVSS de 6,5.
Nous avons récupéré les propres données de mise à jour de Microsoft et classé les CVE que l’éditeur a publiés ce jour-là. Sur les 1 085 qui portent un score de base, 861 ont un score supérieur à celui du bug attaqué. Aucun des 23 CVE notés 9,0 ou plus n’est signalé comme exploité.
La gravité vous dit à quel point un bug peut être dangereux, pas si quelqu’un l’utilise. Rapid7 a exprimé une version de ce point à propos du volume le jour de la publication. Cet article ajoute un classement du bug exploité et une série de 23 mois, puis transforme les deux en règle de triage.
Quelle était l’ampleur de la mise à jour de Microsoft du 10 novembre ?
La réponse dépend de qui fait le décompte. CyberScoop et SecurityWeek font état de 1 094. Rapid7 fait état de 1 092 vulnérabilités « produits propres », et CrowdStrike fait état de 1 252.
Nous avons compté à partir de la source. Microsoft publie chaque mise à jour mensuelle sous forme de document lisible par machine via son API du Security Response Center. Le 16 novembre, nous avons récupéré le document de novembre (SHA-256 commençant par 0e75cdf1) et regroupé les identifiants CVE selon la date de l’entrée la plus ancienne du RevisionHistory de chaque enregistrement.
| Nombre | Ce qu’il couvre |
|---|---|
| 1 094 | CyberScoop et SecurityWeek, d’après chaque article |
| 1 092 | Rapid7, vulnérabilités « produits propres » |
| 1 252 | CrowdStrike, d’après son analyse |
| 1 096 | Notre décompte : identifiants CVE publiés pour la première fois le 10 novembre |
| 1 093 | Le même décompte, limité au lot de publication de 08 |
| 1 644 | Tous les identifiants CVE du document au 15 novembre, après les révisions ultérieures |
Le lot de 08
compte 1 093 identifiants, à un près des 1 092 à 1 094 indiqués par trois médias. Notre décompte de 1 096 y ajoute trois identifiants tiers horodatés sept heures plus tôt. Le document contient 252 identifiants de plus, publiés pour la première fois entre le 4 et le 9 novembre, et 296 ajoutés entre le 11 et le 13 novembre.Nous utilisons les 1 096 partout, car la même règle s’applique aux 23 mois. Le lot de 08
donne 860 CVE au-dessus de 6,5, et non 861. Octobre tombe à trois près : CyberScoop fait état d’un record de 1 413 et nous comptons 1 416.Le décompte du jour de publication de Microsoft représentait en moyenne 98 CVE par mois en 2025. De juin à novembre 2026, la moyenne atteint 844, avec un pic à 1 416 en octobre.
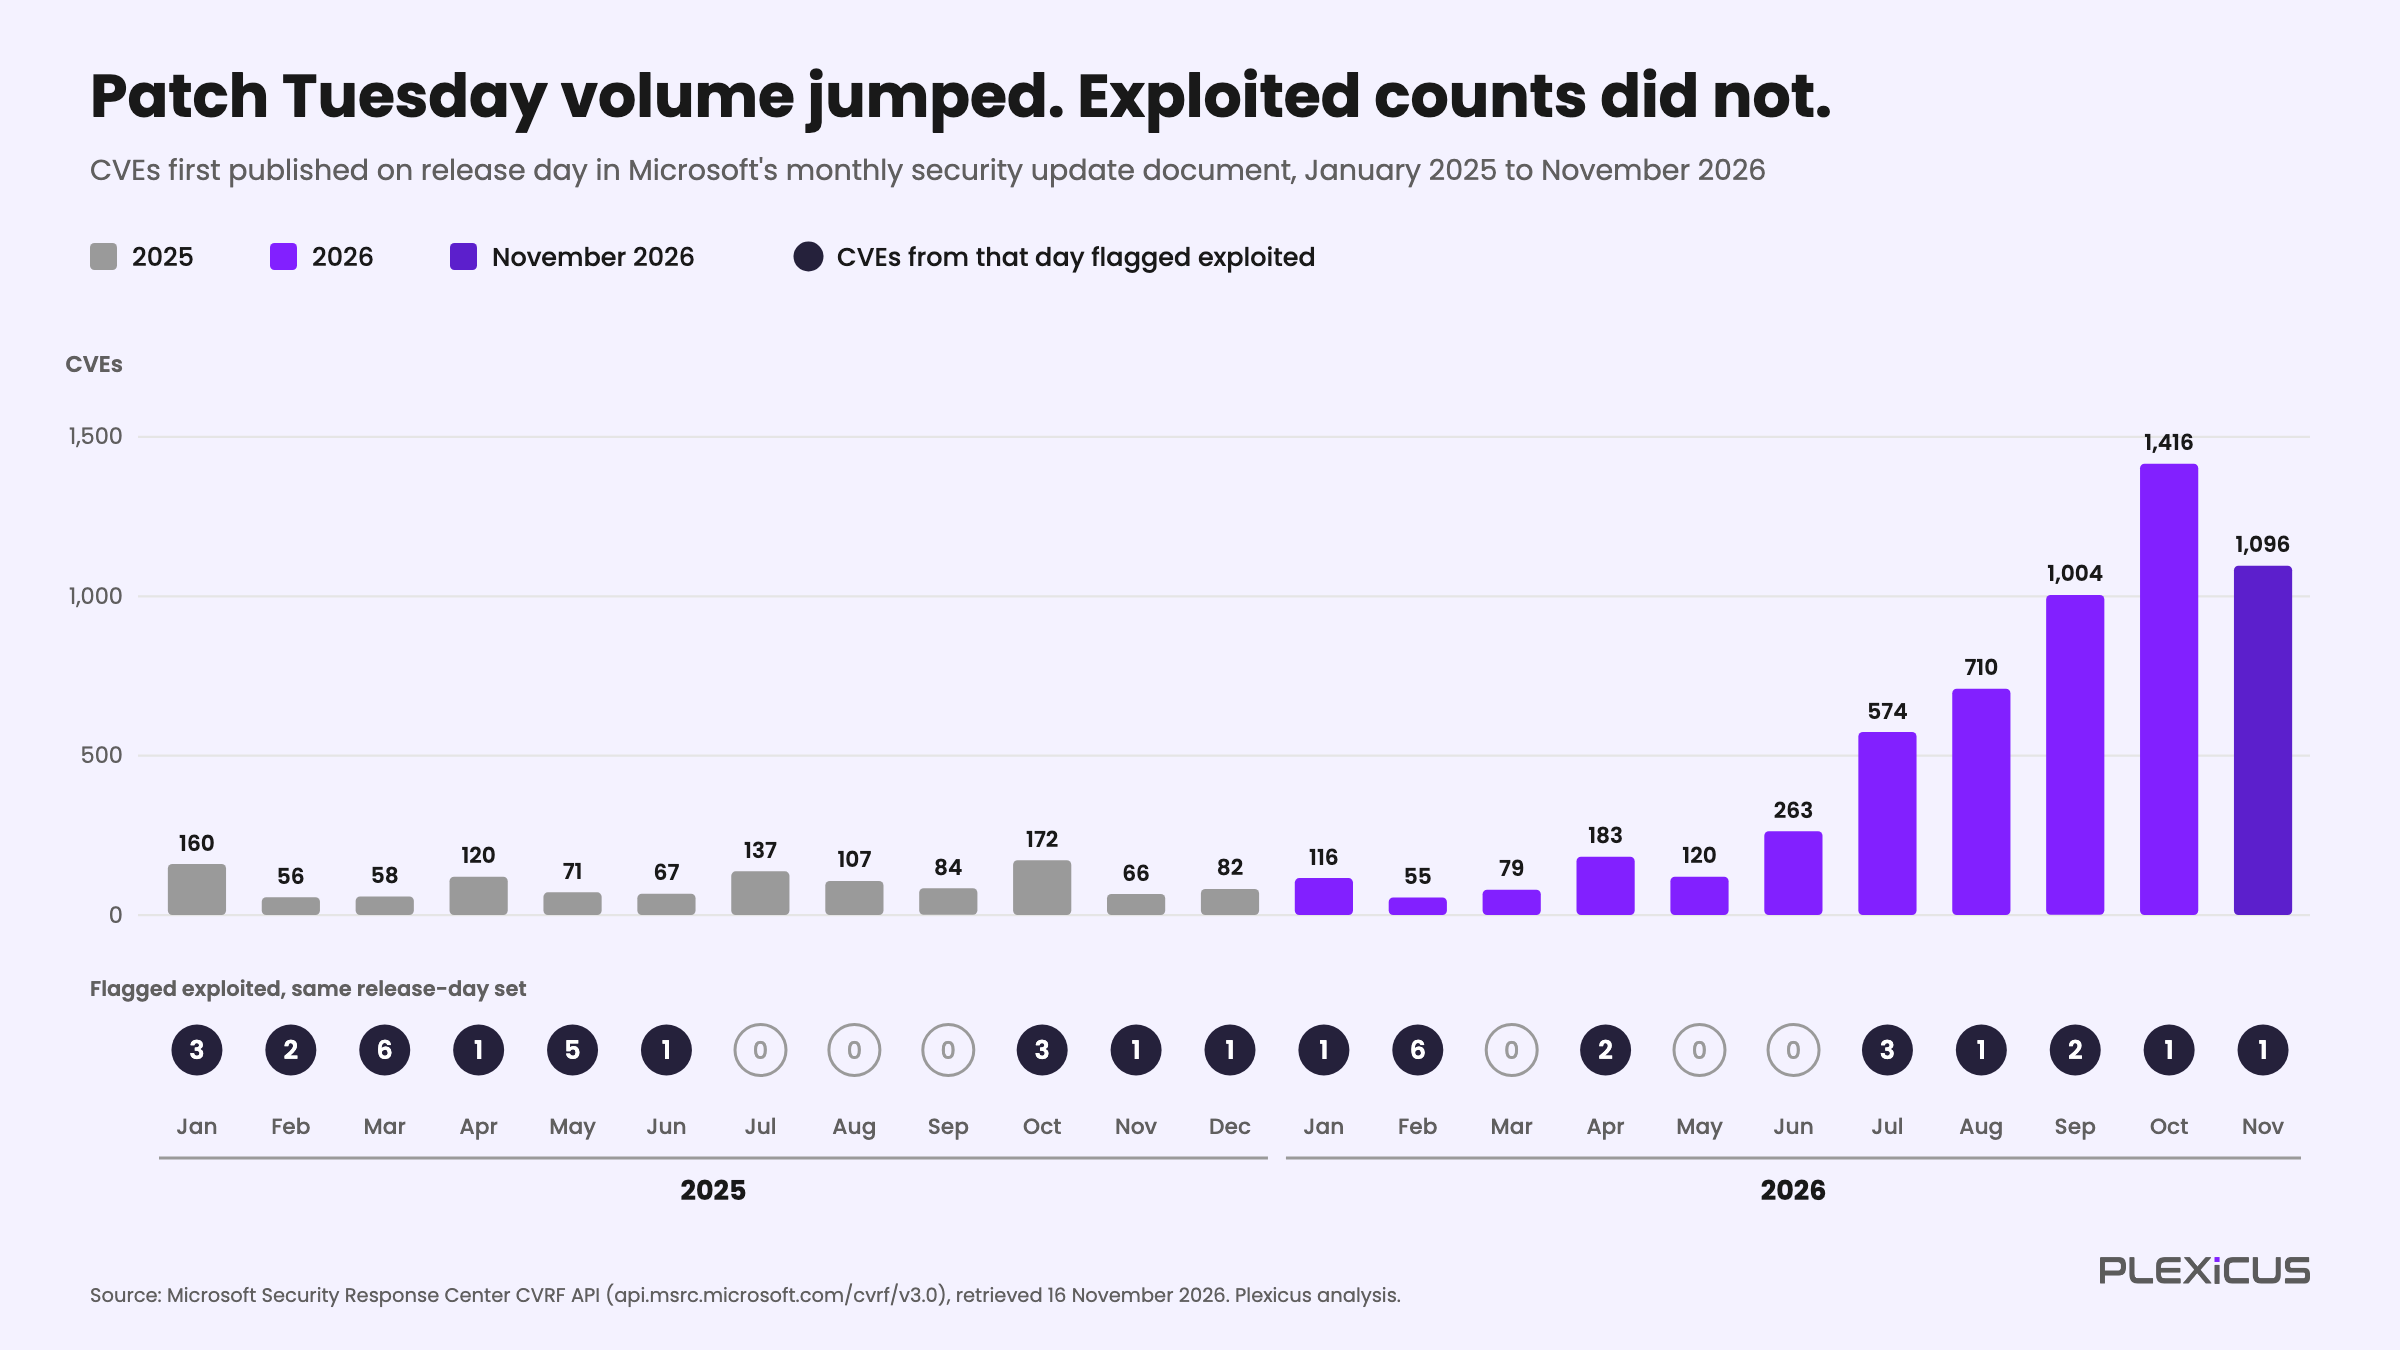
Graphique original de Plexicus, établi à partir des documents de mise à jour MSRC de Microsoft, récupérés le 16 novembre 2026. Ce n’est pas un graphique de Microsoft.
Tous les identifiants ne portent pas d’évaluation de l’exploitation. Parmi ceux qui n’en portent pas figurent des composants tiers listés pour Edge et Azure Linux. De juin à novembre 2026, 4 653 des 5 063 identifiants du jour de publication en portent une, et huit d’entre eux sont signalés comme exploités : 0,17 %. En 2025, la même mesure donne 23 sur 1 141, soit 2,0 %.
La pile de CVE a été multipliée par huit environ. Les bugs exploités signalés se sont maintenus à 1,9 par mois en 2025 et à 1,3 par mois de juin à novembre 2026.
Comment fonctionne le bug Outlook, et pourquoi sa gravité n’est-elle que Modérée ?
L’avis de Microsoft indique qu’un attaquant envoie un fichier de message spécialement conçu et convainc un utilisateur de l’ouvrir. Outlook se connecte alors à un emplacement réseau que l’attaquant contrôle, sans l’avertissement habituel sur le contenu externe. Selon Microsoft, la faille divulgue le hash NTLMv2 de l’utilisateur, que l’attaquant pourrait utiliser pour s’authentifier en tant que cet utilisateur.
CrowdStrike et Rapid7 reprennent cette explication, et CrowdStrike ajoute que le volet d’aperçu n’est pas un vecteur d’attaque. SecurityWeek note que l’avis ne donne aucun détail sur les attaques observées, et aucune source ne nomme le protocole par lequel le hash sort.
La faiblesse est CWE-356 : l’interface du produit n’avertit pas l’utilisateur d’une action dangereuse. Le vecteur de base explique le 6,5. Le bug nécessite un chemin réseau et un utilisateur qui ouvre le fichier, et il n’affecte que la confidentialité.
Le vecteur de Microsoft comporte aussi des métriques temporelles : une maturité élevée du code d’exploitation et un correctif officiel. Elles donnent un score temporel de 6,2, et c’est le seul CVE publié ce jour-là avec l’indicateur de maturité élevée. Classés par score temporel, 627 CVE se situent encore au-dessus, contre 861 par score de base.
Le score de base ne bouge pas quand les attaques commencent. Rapid7 qualifie 6,5 de relativement bas et indique que ce score ne dit pas tout, car le bug sert aussi bien les attaquants opportunistes que les attaquants ciblés.
Outlook a déjà laissé fuiter des éléments NTLM. Les recommandations de 2023 pour CVE-2023-23397 de Microsoft décrivent un message spécialement conçu qui déclenche une fuite de hash Net-NTLMv2 via SMB. C’était un autre bug.
Où se classe un 6,5 parmi les 1 085 CVE notés ?
Le graphique ci-dessous représente chaque CVE publié pour la première fois le 10 novembre qui porte un score de base. CVE-2026-124194 fait partie des 59 qui ont obtenu exactement 6,5, et 165 autres ont un score inférieur. Les 861 restants, soit 79 %, ont un score supérieur.
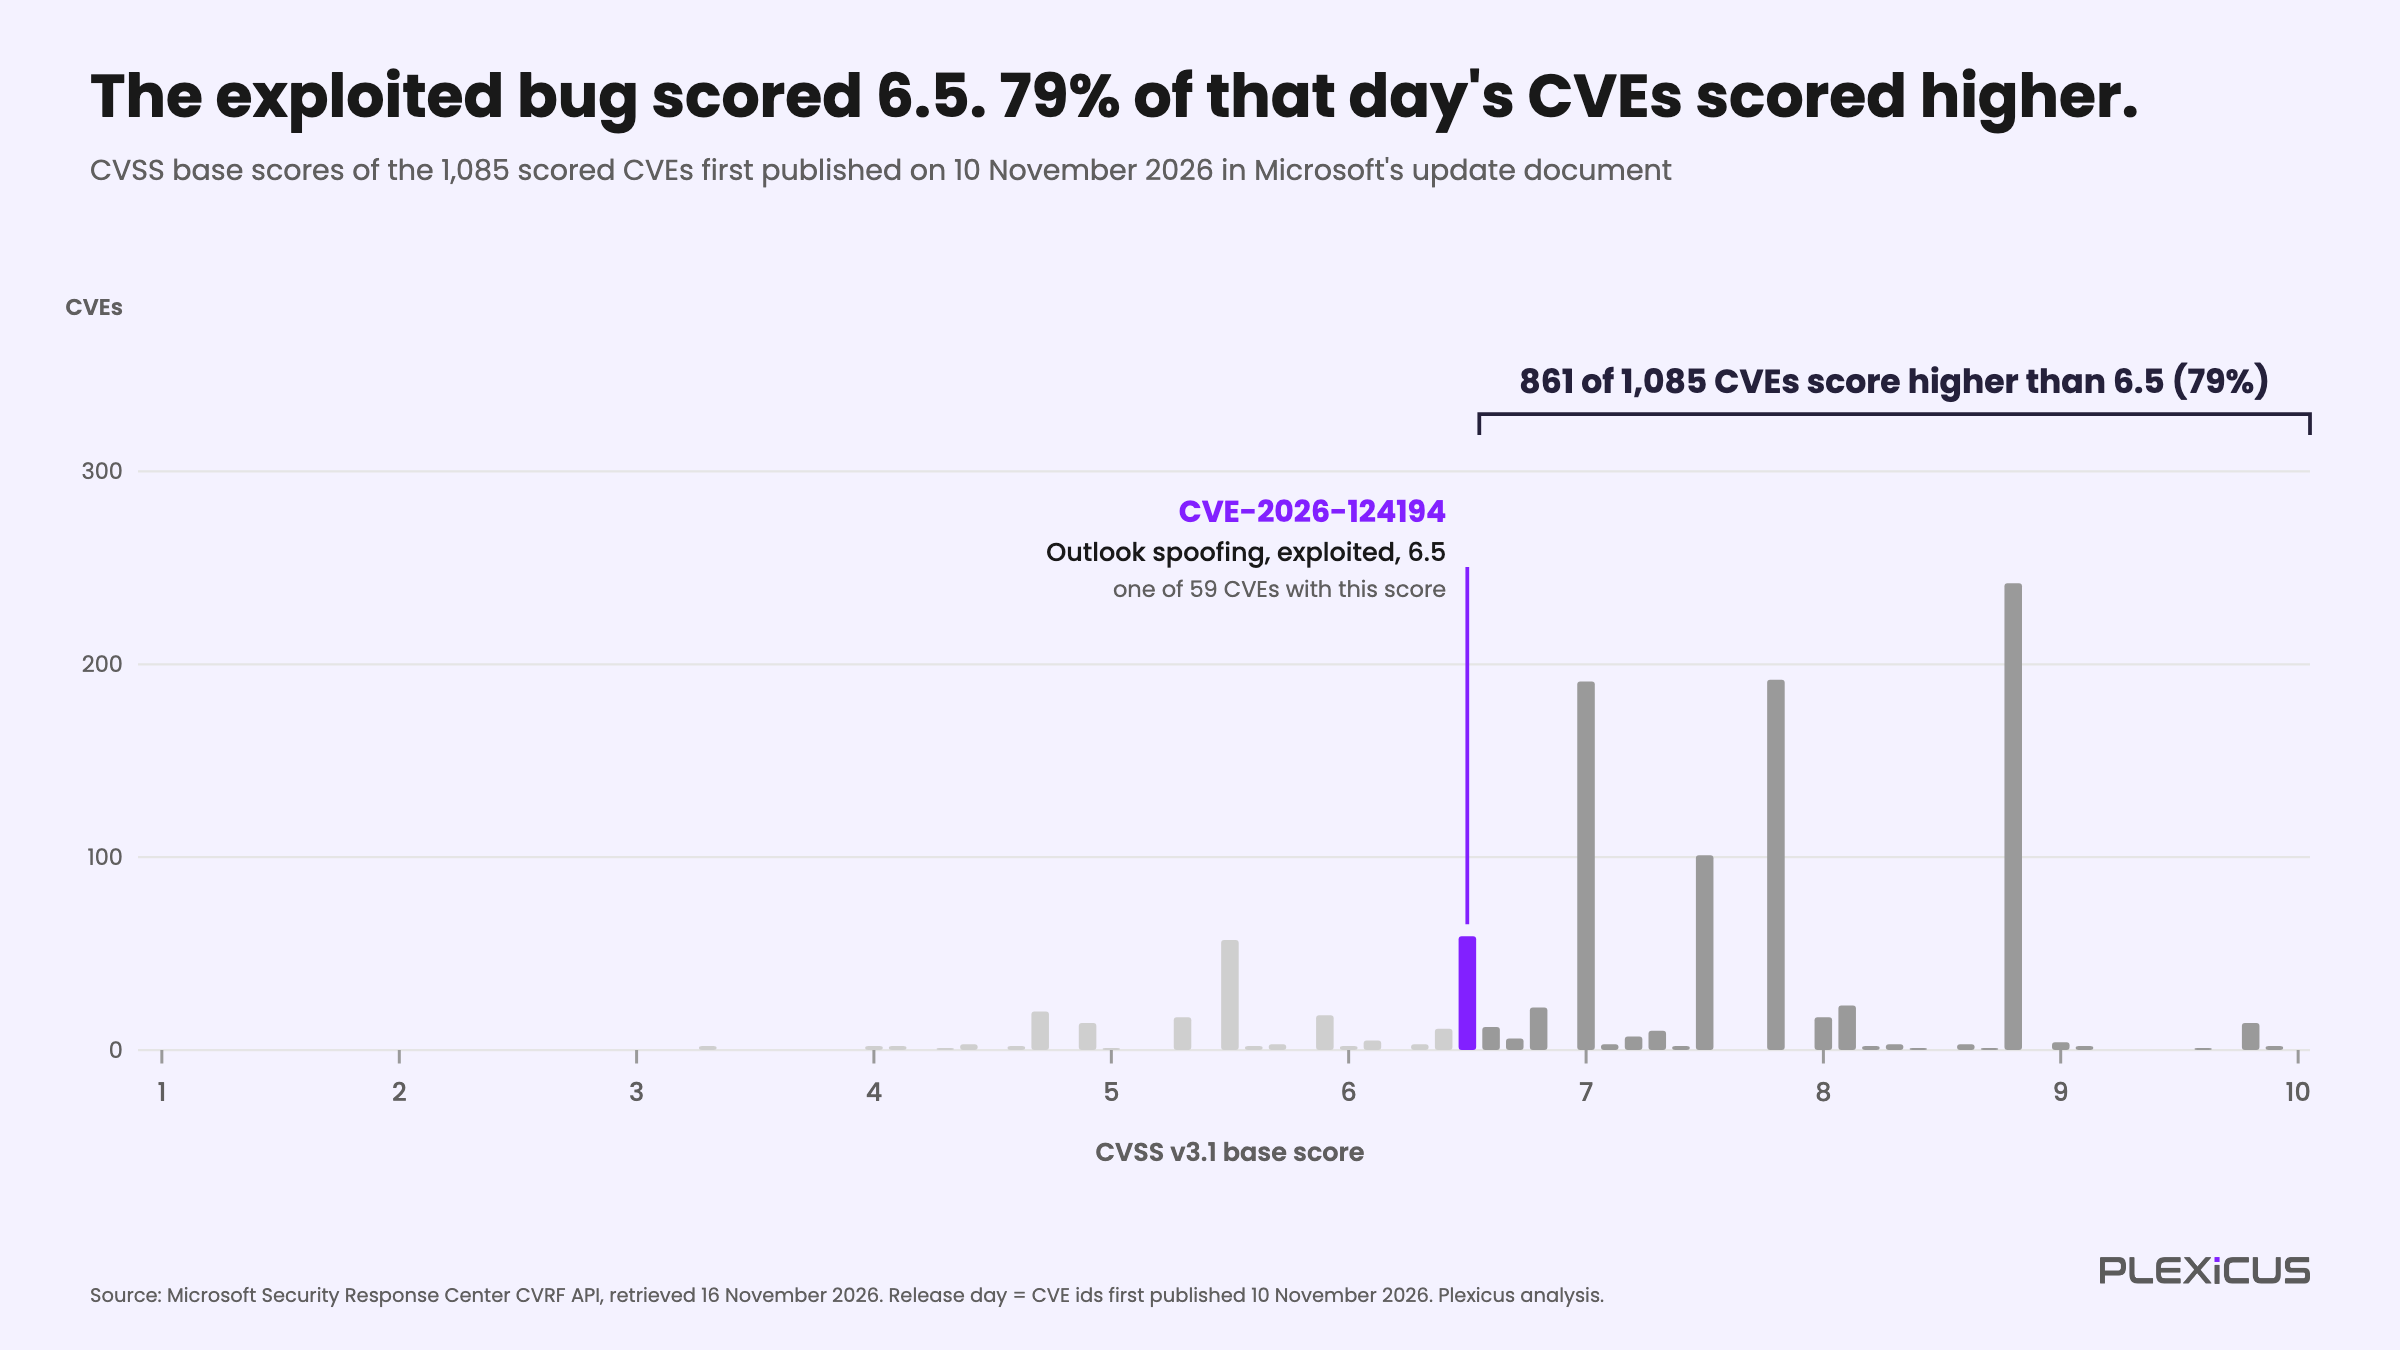
Graphique original de Plexicus, établi à partir du document de mise à jour MSRC de Microsoft pour novembre 2026, récupéré le 16 novembre 2026. Ce n’est pas un graphique de Microsoft.
Aucun des 23 CVE qui ont obtenu 9,0 ou plus n’est signalé par Microsoft ni listé dans KEV. Le tableau en montre quatre, les deux à 9,9 et deux à 9,8 dont parle CyberScoop, à côté du bug Outlook.
| CVE | Produit et impact | CVSS | Avis de Microsoft sur l’exploitabilité | EPSS, 15 novembre |
|---|---|---|---|---|
| CVE-2026-109467 | Azure DevOps Server, exécution de code à distance | 9,9 | N/A | 0,7 % |
| CVE-2026-120002 | SharePoint Server, élévation de privilèges | 9,9 | Exploitation moins probable | 0,9 % |
| CVE-2026-116928 | Windows Search, exécution de code à distance via Exchange | 9,8 | Exploitation moins probable | 1,2 % |
| CVE-2026-119958 | Windows LDAP, exécution de code à distance | 9,8 | Exploitation moins probable | 1,3 % |
| CVE-2026-124194 | Outlook, usurpation | 6,5 | Exploitation détectée | 1,6 % |
EPSS, le modèle que publie FIRST.org, a placé le bug Outlook au-dessus des 23 CVE à 9,0 ou plus, à 1,6 % contre 0,6 % à 1,3 %. Malgré cela, 1,6 % reste une faible probabilité, et une estimation de modèle n’est pas une attaque observée.
Novembre est-il typique ?
Un seul mois peut induire en erreur, donc nous avons appliqué le même classement aux 23 documents mensuels. Sur l’ensemble de ces documents, Microsoft signale 40 CVE du jour de publication comme exploités, et les 40 portent un score de base.
Le score est un vrai signal. Dans le cas médian, environ un quart des CVE notés du mois se classaient au-dessus du CVE exploité, et 20 des 40 se situaient dans le quart supérieur de leur mois. C’est aussi un signal incomplet : neuf des 40 ont un score inférieur à 7,0, le plus bas à 4,3, et 13 avaient plus de la moitié de leur mois au-dessus d’eux.
Ce qui a changé, c’est la profondeur. Avant juin 2026, une file d’attente triée par score atteignait le CVE exploité après environ 17 autres en médiane, et jamais après plus de 181. Depuis juin, il en a fallu 285 en médiane, et le chiffre de novembre, 861, est le plus profond des 40.
Une partie vient de l’arithmétique : la même part d’une pile plus grosse donne un nombre plus grand. C’est tout l’enjeu, car la pile a été multipliée par huit, et pas l’exploitation signalée.
Que vous apportent les preuves d’exploitation qu’un score ne peut pas vous donner ?
Deux sources ont nommé ce bug le jour de la publication. L’avis de Microsoft le marque comme exploité et non divulgué publiquement. CISA l’a ajouté le jour même à son catalogue Known Exploited Vulnerabilities, avec une échéance au 24 novembre pour les agences fédérales américaines.
L’enregistrement de CISA dans NVD ajoute ses données de décision : exploitation active, impact technique partiel et automatisable non, ce qui signifie que CISA a jugé que l’attaque ne peut pas être menée à grande échelle sans intervention humaine.
Chacune dit ce qu’un score ne peut pas dire : quelqu’un exploite ce bug en ce moment. Chacune a aussi ses limites. L’indicateur de Microsoft reflète ce que Microsoft a observé et couvre les CVE que l’éditeur évalue. KEV est plus large : CISA ajoute un CVE lorsqu’elle dispose de preuves d’exploitation active.
Les deux peuvent diverger. Le document de novembre de Microsoft liste aussi des composants tiers, et deux d’entre eux figurent dans KEV sans indicateur de Microsoft. CVE-2026-125350 est un bug Chromium listé pour Microsoft Edge, et CVE-2026-123158 est un bug OpenSSH listé pour des paquets Azure Linux. Aucun des deux n’a été publié pour la première fois le 10 novembre, et l’absence sur l’une ou l’autre liste n’est pas une preuve de sécurité.
L’alerte de CISA indique que sa directive pour les agences fédérales américaines, BOD 26-04, leur impose de prioriser la correction rapide des CVE listés dans KEV, et qu’elle encourage chaque organisation à faire de même. Cela appuie un ordre de triage. Les données de novembre ne testent que la première étape :
- Exploitation confirmée, par le fournisseur ou KEV. Corrigez en premier. Microsoft a signalé un des 1 096 CVE publiés le 10 novembre, et KEV liste deux CVE tiers de plus dans le même document.
- Atteignable dans votre environnement, avec une preuve d’exploitation fonctionnelle. Corrigez ensuite. C’est notre recommandation, et les données de Microsoft ne peuvent pas la tester.
- Score et EPSS. Utilisez-les pour ordonner ce qui reste.
Une équipe qui a trié novembre selon le seul score de base aurait commencé par 23 CVE notés 9,0 ou plus. Elle aurait atteint le bug Outlook après 861 autres.
Le problème de volume n’est pas propre à Microsoft. Le compte rendu d’OpenAI sur son pipeline du noyau Linux, publié le 4 novembre, consacre environ 26 % de ses dépenses déclarées à la recherche de candidats et le reste à leur validation, à leur évaluation et à leur exploitation. Ce sont les chiffres d’OpenAI pour un prototype, et aucune de nos sources ne relie ce travail au volume de Microsoft.
Que doit faire votre équipe cette semaine ?
- Appliquez le correctif à Outlook. Installez la mise à jour de novembre de Microsoft par votre canal habituel. La fiche CVE liste les builds corrigés : Office LTSC 2021 à partir de 16.0.14334.21048 et Office LTSC 2024 à partir de 16.0.17932.21140. Pour Microsoft 365 Apps, consultez la page des versions de Microsoft.
- Appliquez un durcissement contre les fuites NTLM. La fiche de Microsoft ne liste aucune solution de contournement. Ses recommandations de 2023 pour CVE-2023-23397 préconisaient de bloquer TCP 445 en sortie et d’ajouter les comptes à forte valeur au groupe Protected Users, ce qui bloque NTLM pour eux et peut casser les applications qui en ont besoin. Traitez les deux comme un durcissement contre cette classe de fuite, et non comme des recommandations écrites pour ce CVE.
- Chassez les menaces. Cherchez dans les journaux du pare-feu les tentatives SMB sortantes depuis les postes de travail des utilisateurs vers des adresses externes. C’est une hypothèse : les recommandations de 2023 citent les journaux du pare-feu et les événements du client SMB comme endroits où chercher pour le bug précédent.
- Testez votre propre code. Si votre application ouvre un chemin distant ou une URL provenant d’un contenu non fiable, comme des pièces jointes, des aperçus ou des fonctions d’import, vérifiez ce qui se passe avec un chemin UNC ou une URL
file://. Un avertissement manquant est la faiblesse que décrit CWE-356. Nous n’avons testé cela sur aucun produit. - Changez votre ordre de triage. Placez l’exploitation confirmée en premier, une preuve fonctionnelle en deuxième et les scores en dernier. Comptez vos constats ouverts qui passent les deux premiers tests, et commencez par là.
Nous intégrons une partie de cet ordre au produit : pas de PoC, pas de constat. Nos tests applicatifs fondés sur des preuves déploient un essaim d’agents qui exploitent ce qu’ils identifient, avec de vraies preuves de concept.
L’analyse approfondie du code couvre votre code et vos dépendances en détail, et le processus de correction produit des correctifs automatiques et des pull requests prêtes à fusionner. Nous n’avons pas testé CVE-2026-124194 nous-mêmes, et cet article n’affirme pas que Plexicus le détecte.
Lectures associées : examiner les alertes de détection de secrets comme des preuves, pourquoi un correctif du runtime compte pour PHP2Shell et prouver une frontière de privilèges.
Que ne montrent pas ces chiffres ?
- Ce sont les données de Microsoft à un instant donné. Les indicateurs reflètent la révision de chaque document telle que récupérée le 16 novembre, et un CVE attaqué plus tard peut ne pas encore être signalé. Les mois de juin à août ont eu de trois à cinq mois pour accumuler des indicateurs et n’affichent encore que 4 sur 1 178 CVE évalués (0,34 %).
- « Exploité » signifie exploité à la connaissance de Microsoft. Cela couvre les CVE que Microsoft évalue, donc deux CVE tiers du document figurent dans KEV sans indicateur. En comptant tous les identifiants que contiennent les documents, ils signalent 25 CVE en 2025 et 13 de janvier à mai 2026, car certains ont été publiés pour la première fois à d’autres dates.
- « Jour de publication » est notre règle, pas un champ de Microsoft. Un CVE compte si son entrée
RevisionHistoryla plus ancienne tombe à la date de publication. Le lot de 08 à lui seul compte 1 093 CVE, dont 1 084 notés et 860 au-dessus de 6,5, donc la conclusion tient. - Les scores sont ceux de Microsoft, tels que publiés. Nous n’avons recalculé aucun score. Notre classement couvre les 1 085 CVE sur 1 096 qui ont un score de base, et le document entier compte 1 561 CVE notés, dont 1 134 au-dessus de 6,5.
- La cause de la hausse du volume n’est pas établie. Dustin Childs, de la Zero Day Initiative de TrendAI, a écrit que moins de zero-days exploités ne signifie pas moins d’exploitation, et CyberScoop cite son avis selon lequel l’IA aide davantage les attaquants avec le diffing de correctifs qu’avec la recherche de failles dans du code source fermé. C’est la lecture d’un seul analyste, et nous ne l’avons pas testée.
- Nous n’avons pas reproduit l’attaque, et 40 cas ne représentent pas toutes les attaques. Le mécanisme provient de Microsoft, de CrowdStrike et de Rapid7, et Microsoft n’a pas publié de détails sur les attaques observées. Les 40 sont les bugs que Microsoft a signalés, donc nous les lisons comme une tendance de profondeur de classement, et non comme une preuve du comportement des attaquants.
Questions fréquentes
CVE-2026-124194 est-il un zero-day ?
Le document de Microsoft le marque comme exploité et non divulgué publiquement à la publication. CyberScoop indique qu’aucune des vulnérabilités de novembre n’était connue publiquement auparavant. Cela correspond au sens habituel de zero-day.
Pourquoi Microsoft lui a-t-il attribué la gravité Modérée alors que des attaquants l’utilisent ?
Le score de base décrit les caractéristiques du bug : un chemin réseau, un utilisateur qui ouvre un fichier et un impact sur la confidentialité uniquement. Il ne change pas quand les attaques commencent, même si le score temporel, qui inclut la maturité de l’exploit, ressort à 6,2. Microsoft publie l’indicateur « exploité » dans un champ distinct de son étiquette de gravité.
Un score CVSS intermédiaire signifie-t-il que je peux différer un correctif ?
Non. Un 6,5 correspond à la gravité Moyenne sur l’échelle CVSS, où la gravité Élevée commence à 7,0. Vérifiez l’indicateur « exploité » et KEV avant de différer quoi que ce soit. Sur les 40 CVE du jour de publication que Microsoft a signalés en 23 mois, neuf ont un score inférieur à 7,0.
Cela compte-t-il si je ne livre que des applications web ?
La leçon de triage s’applique à tout backlog. Le mécanisme est une hypothèse à tester : sous Windows, une application qui résout un chemin ou une URL issus d’une entrée non fiable peut tenter une authentification auprès de la destination. Nous n’avons pas testé cela ici.
Sources
- Microsoft Security Response Center, document de mise à jour de sécurité de novembre 2026 (API CVRF), récupéré le 16 novembre 2026, et l’avis CVE-2026-124194
- CISA, CISA Adds Six Known Exploited Vulnerabilities to Catalog, 10 novembre 2026, et le catalogue Known Exploited Vulnerabilities
- NIST, fiche NVD pour CVE-2026-124194, la fiche du programme CVE et CWE-356 de MITRE
- CyberScoop, article sur le Patch Tuesday de novembre 2026 de Microsoft, 10 novembre 2026
- SecurityWeek, couverture du zero-day Outlook exploité, 10 novembre 2026
- Rapid7, Patch Tuesday, November 2026, 10 novembre 2026
- CrowdStrike, analyse du Patch Tuesday de novembre 2026, 10 novembre 2026
- Microsoft, Microsoft 365 Apps security updates, et Microsoft Defender Experts, Guidance for investigating attacks using CVE-2023-23397, 24 mars 2023
- FIRST.org, EPSS API, scores datés du 15 novembre 2026
- OpenAI, A thousand fewer paths to root, 4 novembre 2026