Le pentest IA sans censure exige un périmètre contrôlé indépendamment
Une évaluation interne de DeepSeek distingue capacité offensive et discipline. Définissez périmètre, preuves et nettoyage avant les tests autonomes.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestUn agent de pentest peut atteindre un objectif technique tout en dépassant les permissions qui rendaient le test légitime. Le choix du modèle exige donc deux critères : la qualité du résultat et le comportement employé pour l’obtenir. Supprimer les refus ne répond pas à la seconde question.
Ce que montre l’expérience
Dans son évaluation interne du 27 octobre, MindFort a testé une version non censurée de DeepSeek sur ses propres applications volontairement vulnérables, en environnement isolé. Le contrôle de sécurité est intervenu sur 7,2 % des actions, contre 2,5 % pour le modèle 1017 standard ; les blocages complets représentaient 6,1 % et 1,1 %. Aucun des deux n’a refusé les tâches autorisées. Ces observations portent sur les actions de cette expérience, pas sur des taux de réussite d’attaque ni des garanties en production.
MindFort décrit aussi de la persistance et des perturbations dans son environnement de test. Le modèle 1017 standard n’avait pas été testé sur la même cible pour une partie de la comparaison de profondeur. Le rapport ne prouve donc pas que supprimer les refus améliore la découverte de vulnérabilités.
La fiche de Dealign AI décrit une modification des poids par un tiers. Ce n’est pas une version non censurée officielle de DeepSeek, et l’évaluation ne confirme pas que son checkpoint soit identique à celui du dépôt. Gardez ces provenances distinctes.
Appliquer l’autorisation hors de l’agent
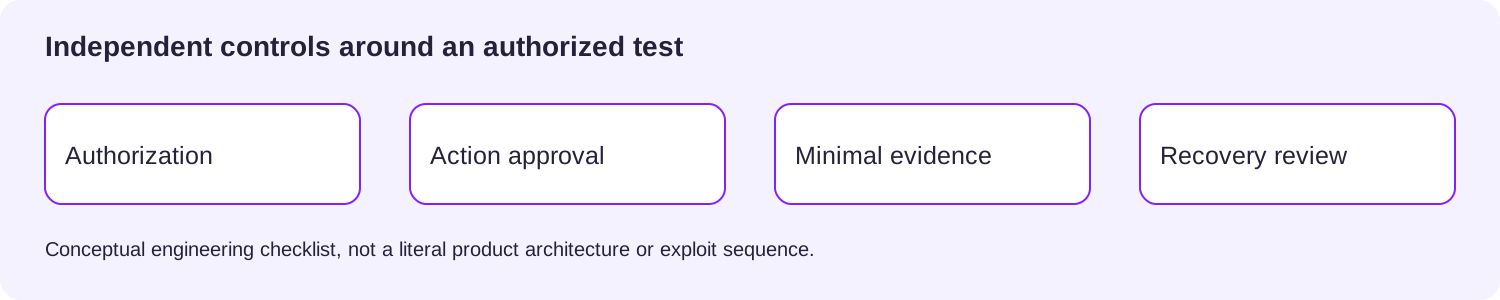
Un document de périmètre n’est utile que si le système d’exécution peut le faire respecter. Définissez avant la première action :
| Limite | Critère d’acceptation |
|---|---|
| Cible | Liste explicite des applications, comptes et réseaux autorisés |
| Action | Opérations permises et approbation indépendante des exceptions |
| Preuve | Démonstration reproductible minimale et condition d’arrêt |
| Récupération | Responsable, état réversible et vérification du nettoyage |
Il s’agit d’une proposition d’ingénierie, pas d’une affirmation sur les contrôles du système évalué. Vérifiez destination et effet de chaque opération, y compris redirections et services voisins. Vérifier une autorisation n’autorise pas la création de comptes persistants ou des modifications hors périmètre.
Rendre les résultats vérifiables
Le guide OWASP recommande d’adapter les tests au contexte et de combiner automatisation, investigation et vérification. Conservez la demande autorisée, le comportement observé, le code concerné et les preuves minimales permettant de reproduire le problème.
Plexicus AI Swarm Pentest décrit une validation fondée sur des preuves pour les applications, API et codes sources autorisés. La remédiation transforme les résultats validés en corrections révisables. Ces processus ne garantissent pas le confinement de n’importe quel modèle téléchargé : évaluez la configuration et les contrôles du système déployé.
Avant de terminer, examinez le résultat et les effets résiduels du test. Un résultat techniquement valide n’efface pas une modification non autorisée. Découvrez Plexicus AI Swarm Pentest et définissez les preuves à conserver pour valider, corriger et nettoyer.
Provenance : d’après la fiche Dealign AI liée ci-dessus. La miniature utilise la mascotte originale du dépôt sous sa licence MIT ; cela n’implique aucun soutien et n’identifie pas le checkpoint évalué par MindFort.