EMBRACE révèle les failles de sécurité des navigateurs intégrés aux assistants de programmation IA
EMBRACE rappelle qu’un navigateur intégré ne reprend pas automatiquement les frontières de sécurité d’un navigateur autonome.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLes assistants de programmation IA réunissent de plus en plus un navigateur, un agent, des fichiers de projet et l’exécution de commandes dans un même environnement de bureau. Le 29 octobre 2026, Forever Security a publié EMBRACE, une étude de cinq outils : Cursor, GitHub Copilot, OpenAI Codex, Visual Studio Code et Claude Desktop. Les chercheurs décrivent trois catégories de défaillances. Leur leçon centrale concerne les frontières de confiance : lorsqu’un navigateur intégré reçoit des accès ou des pouvoirs supplémentaires, les hypothèses habituelles de sécurité du navigateur peuvent ne plus tenir.
Il s’agit de démonstrations contrôlées rapportées par les chercheurs. Elles ne prouvent ni que tous les utilisateurs sont compromis ni que les cinq produits partagent le même défaut. L’étude reste un cas utile pour intégrer les outils de programmation IA au modèle de menace des postes de développement.
Ce que les chercheurs d’EMBRACE rapportent
Le rapport principal regroupe les résultats en trois effets. Le complément technique décrit les mécanismes et les tests. Le tableau résume le rapport sans assimiler les produits.
| Assistant étudié | Catégorie rapportée | Démonstration des chercheurs | État indiqué dans le rapport du 29 octobre |
|---|---|---|---|
| Cursor | Le contenu d’une page pouvait influencer l’agent jusqu’à l’exécution de commandes sur l’hôte | Une page préparée fournissait des instructions cachées via l’intégration du navigateur. L’agent a demandé une commande ; selon les chercheurs, il a réessayé après le blocage de la première tentative par le sandbox. Le comportement dépendait du modèle. | Les chercheurs indiquent que Cursor a corrigé le défaut discrètement le 1er octobre. |
| GitHub Copilot | Usurpation de l’adresse affichée par le navigateur | Une page pouvait communiquer une adresse différente à l’aperçu, trompant l’utilisateur et l’agent sur l’origine réelle. | Les chercheurs indiquent qu’une version ultérieure, 1.1.29, l’a corrigé avant qu’ils envoient un signalement. |
| Codex, Claude Desktop et VS Code | Accès aux fichiers locaux hors du périmètre prévu du projet | Selon les chercheurs, un aperçu local pouvait lire des fichiers hors du projet. L’article technique décrit des mécanismes différents pour Codex et pour Claude Desktop et VS Code. | Les chercheurs indiquent que les cas Codex et VS Code étaient encore ouverts à la publication. |
Ces statuts proviennent de la chronologie de divulgation des chercheurs. Ils ne confirment pas indépendamment l’état actuel de chaque version éditeur. Vérifiez les avis et versions des éditeurs avant toute décision d’incident ou de mise à jour.
Pourquoi une fonction peut franchir plusieurs frontières
Un navigateur classique vise à séparer le contenu Web de la machine locale. Un environnement de développement IA peut ajouter des fonctions afin que l’assistant inspecte une page, prévisualise un projet local ou agisse selon ce qu’il voit. Cela crée des relations de confiance entre au moins quatre composants :
- La page ou le fichier local, qui peut contenir du contenu contrôlé par un attaquant.
- Le navigateur intégré, qui affiche ce contenu et expose du contexte à l’application.
- L’assistant, qui interprète le contexte et peut demander des outils ou des actions.
- La machine de développement, qui héberge fichiers, identifiants et commandes.
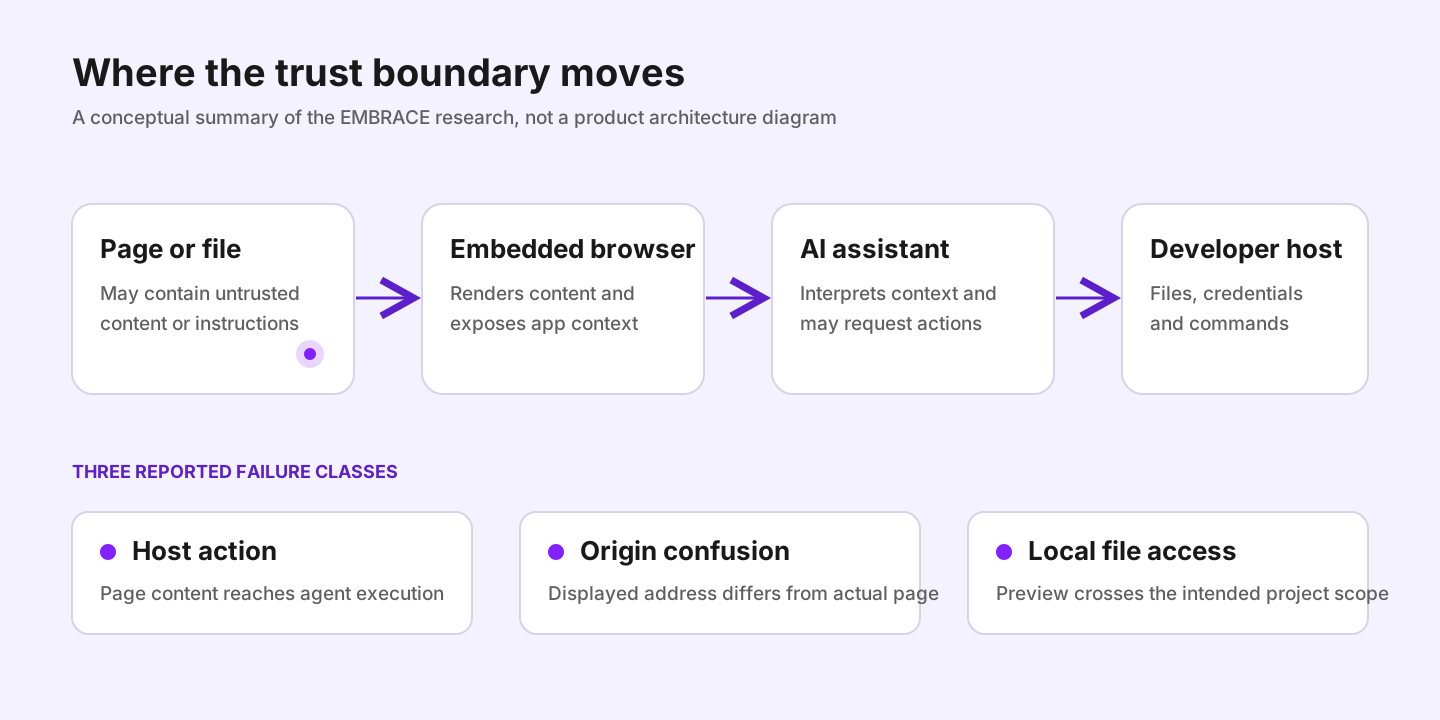
La documentation du navigateur intégré de VS Code décrit des fonctions comme l’aperçu de pages, les outils de navigateur pour agents et certains réglages de permission et de stockage. Ce contexte explique l’intérêt de ces intégrations, mais ne valide pas les vulnérabilités d’EMBRACE. Ces affirmations reposent sur la recherche de Forever Security.
Les trois effets montrent pourquoi une revue de sécurité ne doit pas s’arrêter à la question de savoir si le modèle a suivi une instruction. Une page peut atteindre une interface privilégiée, faire afficher une fausse origine par l’application ou exploiter une différence entre les contrôles du document principal et le travail d’un processus en arrière-plan. Pour l’accès aux fichiers locaux, le rapport indique que l’assistant n’avait pas besoin de prendre une mauvaise décision pour que le défaut de frontière compte.
Ce que cela change pour les équipes AppSec
EMBRACE n’est pas un résultat d’analyse du code source. L’étude porte sur les propriétés de sécurité des logiciels exécutés sur les postes des développeurs. Une chaîne applicative sécurisée reste importante, mais la revue du code ne peut imposer ni l’intégrité de l’origine du navigateur ni l’isolation du système de fichiers d’un IDE.
Traitez ces sujets comme des couches de contrôle distinctes. Pour les risques du code, les équipes peuvent utiliser Deep Code Analysis et un processus de remédiation révisé. Pour les postes, elles ont besoin d’un inventaire à jour des outils IA de développement, de leurs fonctions de navigateur intégré et des permissions accordées. Un contrôle qui analyse un dépôt n’empêche pas, à lui seul, une application de bureau de franchir une frontière du poste.
Pour les équipes qui adoptent déjà le développement assisté par IA, notre guide sur la sécurité du vibe coding et le guide de gouvernance des outils IA abordent des contrôles voisins. Le processus Proof-Driven AppSec relie les constats de code à des preuves et des corrections vérifiables.
Liste de vérification pratique
Utilisez le rapport comme point de départ d’une revue par produit, pas comme verdict général sur chaque installation :
- Inventoriez l’application et sa version exacte. Incluez les aperçus intégrés aux éditeurs et les assistants de bureau, pas seulement les navigateurs autonomes.
- Séparez l’origine réelle du contexte affiché. L’application doit déduire l’origine de l’état de navigation réel, pas d’une étiquette fournie par la page.
- Testez le périmètre des fichiers locaux. Les aperçus ne doivent pas lire hors d’un espace de travail explicitement autorisé, y compris depuis les processus en arrière-plan.
- Limitez les actions de l’agent de manière indépendante. Le contenu du navigateur ne doit pas devenir silencieusement une autorisation de commande. Les validations, le sandbox et le périmètre d’exécution doivent être imposés en dehors du raisonnement du modèle.
- Réduisez l’exposition et les sorties réseau. Appliquez le moindre privilège et des contrôles de sortie adaptés pour qu’un aperçu n’accède pas librement à des secrets ou services sans rapport.
- Suivez l’état des éditeurs. Le rapport date ses déclarations de correction. Vérifiez l’avis et la version actuels avant de classer une version comme vulnérable ou corrigée.
Un clic ou une touche ne constitue pas une frontière robuste lorsqu’il est demandé par un outil déjà digne de confiance. Cela peut contribuer à la défense, mais doit s’accompagner d’une validation d’origine, d’un accès aux fichiers limité et de contrôles d’exécution applicables.
La leçon générale
EMBRACE ne prouve pas que les assistants de programmation IA sont intrinsèquement dangereux. L’étude montre que l’ajout d’un agent à un composant de sécurité mature modifie le modèle de menace. L’isolation du navigateur, la confiance du projet, la validation des commandes et les permissions du poste doivent être testées ensemble, car l’intégration peut les relier différemment de leurs composants d’origine.
Plexicus se concentre sur l’analyse et la remédiation de la sécurité applicative. Ces contrôles opèrent à un autre niveau que l’isolation d’un navigateur de bureau. Les équipes doivent évaluer les deux, sans attendre que l’un remplace l’autre. Si vous cartographiez les contrôles du développement assisté par IA, contactez Plexicus pour la partie sécurité applicative.
Sources
- EMBRACE : navigateurs intégrés à cinq assistants de bureau, Forever Security, 29 octobre 2026.
- Vue technique d’EMBRACE, Forever Security, 29 octobre 2026.
- Documentation du navigateur intégré, Microsoft, consultée le 30 octobre 2026.