Skimmer Convertr : la dépendance absente de votre lockfile
Inventoriez les scripts du navigateur, testez leur intégrité et conservez les preuves de déploiement après l’incident Convertr.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLe 26 octobre, Sansec a signalé un skimmer dans le script analytique partagé de Convertr. Le 27, Sansec confirmait son retrait. L’accès initial reste non confirmé. Enquête.
La question dépasse le paquet vulnérable : quel code exécutable atteint votre paiement sans passer par la revue des dépendances de l’application ? Un dépôt propre ne répond pas seul à cette question.
Étendre l’inventaire au navigateur
Commencez par une page critique et un parcours utilisateur synthétique. Relevez les scripts du document initial, du gestionnaire de balises et des navigations suivantes. Répétez avec les choix de consentement pertinents. Ne collectez pas de données client pour réaliser cet inventaire.
Pour chaque script, conservez URL complète, composant initiateur, finalité, responsable, mécanisme de mise à jour et, si applicable, empreinte du contenu approuvé. Distinguez les fichiers intégrés à l’application des URL dont le contenu évolue indépendamment. Un domaine familier ne vaut pas approbation. Documentez les inconnues.
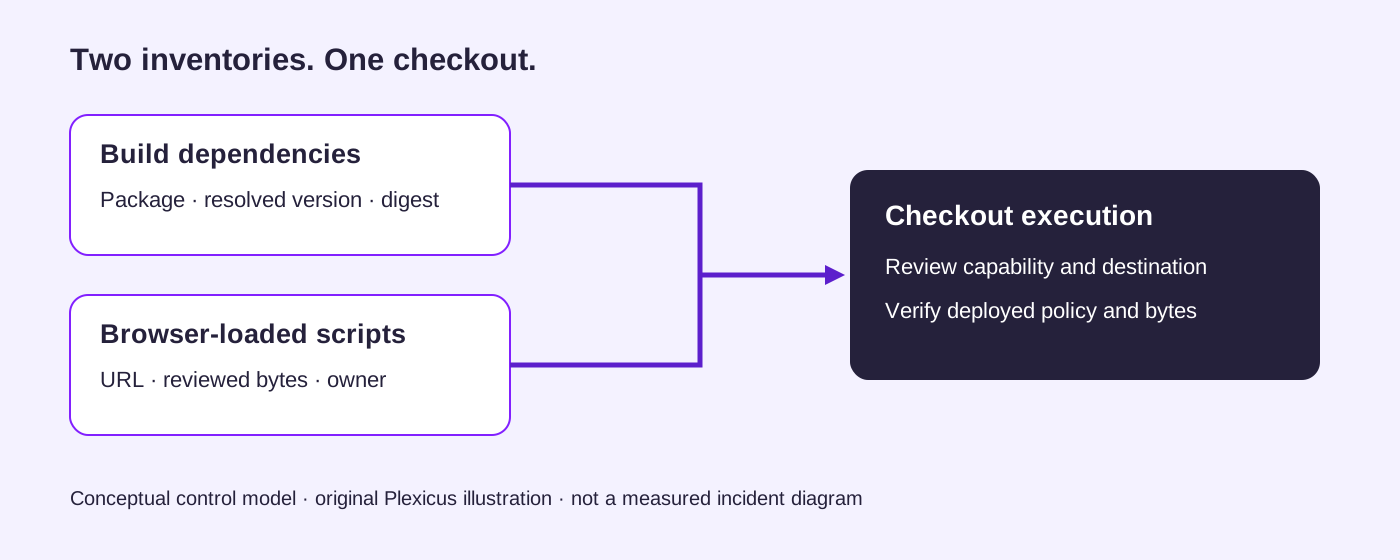
Modèle de contrôle original, pas une reconstruction du déploiement Convertr. Les libellés anglais indiquent des responsabilités de revue, pas un volume d’attaques mesuré.
Cette vue complète notre processus de vérification des runtimes intégrés. Les deux inventaires doivent relier responsables et preuves, sans se remplacer implicitement.
Un hôte autorisé ne prouve pas le contenu approuvé
Autoriser une source indique où le navigateur peut charger du code. Cela ne prouve pas que le fichier actuel correspond au fichier examiné. Content Security Policy et Subresource Integrity traitent des contrôles distincts. Consultez les références MDN sur script-src et l’intégrité.
Testez cette distinction dans un environnement contrôlé. Servez un fichier inerte depuis votre propre origine de test, approuvez son contenu puis modifiez-le. Observez ce que bloque réellement le navigateur. Ne remplacez pas un fichier analytique de production pour le démontrer.
Pour une ressource externe stable, envisagez un attribut d’intégrité avec une empreinte approuvée et la configuration entre origines nécessaire. Définissez la validation d’une nouvelle empreinte lors d’une mise à jour voulue. Une ressource changeante ou un chargeur qui récupère d’autres scripts demande un autre modèle opérationnel. Un exemple d’intégrité ne couvre pas automatiquement les chargements suivants.
Pour CSP, partez de l’inventaire et examinez les violations avec du trafic synthétique. Le mode rapport seul mesure les restrictions proposées ; il ne les applique pas. Testez la politique appliquée avec le parcours de paiement complet. Conservez les en-têtes effectifs et les observations du navigateur, pas seulement un fichier de configuration.
Rendre la responsabilité vérifiable
Chaque exception doit avoir un responsable capable de justifier ce script sur la page de paiement. Que perd-on en le retirant ? Une page moins sensible suffit-elle ? Quelles destinations faut-il joindre ? Ce sont des questions de conception de votre application, pas des affirmations sur un autre marchand.
| Question | Preuve à conserver | Responsable |
|---|---|---|
| Pourquoi charger ce script ? | Finalité et initiateur approuvés | Produit et ingénierie |
| Quels octets ont été examinés ? | URL, révision ou empreinte, date | Équipe application |
| Que se passe-t-il après modification ? | Test borné et procédure de mise à jour | Équipe plateforme |
| Quelle politique est appliquée ? | En-têtes déployés et résultat navigateur | Sécurité et plateforme |
| Peut-on désactiver le script ? | Régression du paiement synthétique | Responsable paiement |
Ce tableau propose un contrat de revue. Il ne décrit pas les contrôles de Convertr et ne promet pas qu’un contrôle arrête tous les skimmers.
Séparer réponse à incident et rechargement propre
Si vos preuves indiquent un incident, préservez horodatages, scripts et traces de déploiement avant de les modifier. Votre processus de réponse détermine conservation, confinement et notifications. Écartez les données de paiement des journaux diagnostiques ordinaires.
Après un changement approuvé, vérifiez la page reçue par les utilisateurs : redirections, caches, initiateurs et politique résultante. Testez le paiement légitime avec les moyens de test autorisés. Une requête réussie prouve la livraison d’une ressource, pas l’achèvement d’une enquête.
Notre guide des frontières de privilèges distingue opération autorisée et preuve du refus des opérations interdites. L’analyse des agents et de la chaîne logicielle traite d’une autre entrée de code dans le développement.
Évaluer avec Plexicus et des preuves
Plexicus présente AI Swarm Pentest comme une évaluation délimitée des applications et API avec des preuves examinables. Son processus de remédiation propose des modifications revues et des vérifications répétées. Apportez inventaire, parcours synthétique et questions concrètes sur votre politique.
Précisez si comportement du navigateur, destinations tierces et contrôles de modification entrent dans le périmètre autorisé. Ces descriptions ne promettent ni surveillance continue des skimmers, ni couverture automatique de tous les gestionnaires de balises, ni reproduction de cet incident.
Le livrable utile nomme déploiement testé, comportement observé, responsable et résultat de la nouvelle vérification. Gardez visibles les questions fournisseurs non résolues pour pouvoir expliquer et vérifier les décisions.
Sources
Vous voulez examiner un paiement critique ? Contactez Plexicus avec le périmètre autorisé, l’inventaire et un parcours synthétique.