De l'alerte au correctif : un processus de remédiation des vulnérabilités piloté par les preuves
L'AppSec pilotée par les preuves est un processus de remédiation des vulnérabilités qui ferme la boucle de l'alerte au correctif, preuves rejouables à l'appui : détecter, vérifier, corriger, auditer.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestUn processus de remédiation des vulnérabilités est la suite d’étapes qui mène un résultat de sécurité de sa détection à un correctif vérifié et déployé : détecter, vérifier, corriger et auditer. L’AppSec pilotée par les preuves est notre version de ce processus, avec une règle : chaque étape doit produire une preuve qu’un développeur, un auditeur ou une porte CI peut rejouer.
La plupart des programmes d’AppSec se ressemblent. Un scanner trouve une vulnérabilité. Le résultat atterrit dans une file. Un humain le trie, à un moment. Un ticket s’ouvre. Un développeur prend le ticket, quand il peut. Le développeur ouvre une PR. La PR reste en revue. La revue prend une semaine parce que le diff est volumineux et que le développeur est le seul à comprendre le fichier. La PR est mergée. La porte CI passe. Le résultat est clos.
Pendant ce temps, les attaquants deviennent plus rapides et moins chers. L’agent de recherche RapidPen a obtenu un accès shell sur une cible vulnérable en 200 à 400 secondes, pour bien moins d’un dollar par exécution. Côté défense, le Vulnerability Statistics Report 2026 d’Edgescan établit le délai moyen de remédiation (MTTR) des vulnérabilités applicatives et API élevées et critiques à 54,81 jours. Un délai de correction de plusieurs semaines n’est pas une métrique de sécurité. C’est un argument commercial pour les attaquants.
L’AppSec pilotée par les preuves est la discipline opérationnelle qui ferme la boucle une fois, rend chaque étape démontrable et fait passer la médiane de correction de plusieurs semaines à quelques jours. Voici la définition canonique.
Ce qu’est l’AppSec pilotée par les preuves
L’AppSec pilotée par les preuves est la discipline qui consiste à exécuter des programmes de sécurité applicative où chaque affirmation s’appuie sur une preuve qu’un auditeur, un développeur ou une porte CI peut ré-exécuter. Pas de scores CVSS. Pas d’étiquettes de sévérité. Pas de « haut/moyen/bas ». Un artefact reproductible joint au résultat.
Trois propriétés définissent la pratique :
- Chaque résultat a un chemin. Pas une correspondance regex. Pas un match de motif. Un chemin d’accessibilité depuis une source d’entrée réelle jusqu’à un puits portant une capacité réelle, lié à un fichier et un numéro de ligne précis.
- Chaque résultat a une preuve. Une requête qu’on peut ré-exécuter, un job CI qu’on peut rejouer, un état de bac à sable qu’on peut reprendre. Si un résultat ne peut pas être reproduit, ce n’est pas un résultat — c’est une hypothèse.
- Chaque correctif a une chaîne de preuves. Le patch vient du même résultat. Le patch ferme l’exploit initial. Le patch a été revu avec la preuve initiale jointe. Le test de régression du patch est l’exploit initial, inversé.
C’est cela la pratique. Tout ce qui ne coche pas les trois est une capture d’écran d’un programme d’AppSec, pas un programme d’AppSec.
Le processus de remédiation des vulnérabilités en quatre boucles
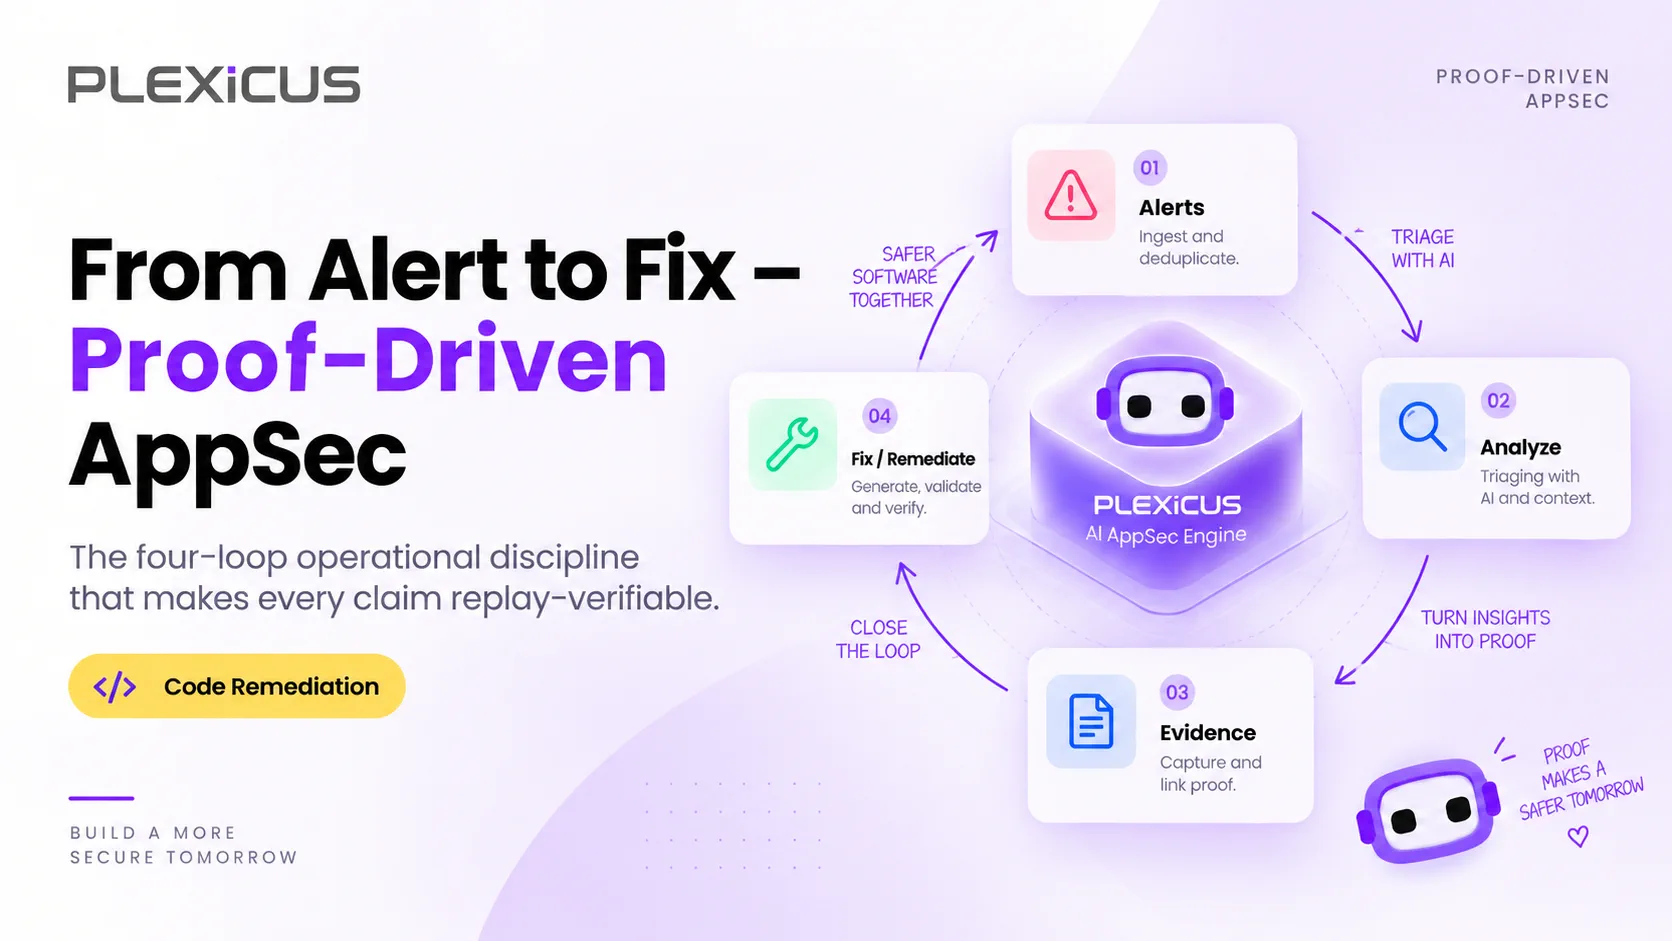
Le schéma opérationnel comporte quatre boucles. Chaque boucle a un travail. Chaque transfert préserve la preuve.
Boucle 1 — Détecter
La première passe scanne la base de code (et l’IaC qui définit le runtime) et produit un graphe d’hôtes, d’endpoints, de paramètres et de capacités. Les résultats sont des positions dans le graphe, pas des lignes dans un fichier.
C’est ce que fait Deep Code Analysis (le raisonnement complet est dans Qu’est-ce que Deep Code Analysis ?). La sortie est un ensemble de résultats proposés, chacun lié à un nœud du graphe, un chemin d’accessibilité, une classe de capacité et un numéro de ligne.
Boucle 2 — Vérifier
La deuxième passe prend chaque résultat proposé et tente de le reproduire. L’agent qui effectue cette passe n’est pas l’agent qui a proposé le résultat. C’est l’étape critique. L’autocohérence n’est pas une vérification.
La sortie de la Boucle 2 est un ensemble plus restreint de résultats vérifiés, chacun accompagné de sa preuve. Les résultats qui ne se reproduisent pas sont écartés avec un motif documenté. Les codes de motif comptent — c’est ainsi que votre équipe débogue le pipeline plus tard. Les motifs courants : pas de chemin réel d’un endpoint public vers le puits, un contrôle en amont qui rend le résultat inerte, un contrôle runtime qui le neutralise, ou le deuxième agent n’a pas pu reproduire le résultat.
Boucle 3 — Corriger
La troisième passe prend chaque résultat vérifié et rédige un patch prêt à être revu. Le patch n’est pas un correctif générique. C’est le changement minimum qui supprime le chemin d’accessibilité tout en préservant la logique métier. Le patch inclut des tests de régression (l’exploit initial devient un test). Le patch inclut les mises à jour de la documentation.
C’est ce que fait un flux structuré de remédiation de sécurité comme Plexicus Remediation. La sortie est une pull request, pas un snippet de code. Pour voir comment cette étape s’exécute de bout en bout sans transferts manuels, consultez le playbook de remédiation autonome (en anglais).
Boucle 4 — Auditer
La quatrième passe s’assure que le patch ferme le résultat initial. Le vérificateur ré-exécute l’exploit initial contre la branche patchée. Si l’exploit se reproduit, le patch est annulé. Si l’exploit est mitigé, le patch est signé et le résultat est clos.
La sortie de la Boucle 4 est un enregistrement d’audit : résultat initial, nœud du graphe, référence à la preuve, diff du patch, résultat du test de régression, approbation du relecteur, horodatage du déploiement. Un enregistrement par résultat. Signé. Rejouable.
Pourquoi ce n’est pas de l’« AppSec native IA » avec un meilleur marketing
Le terme « AppSec native IA » était utile lorsqu’il signifiait « les scanners utilisent des modèles de machine learning ». Aujourd’hui, tous les scanners utilisent des modèles de machine learning. Le différenciateur n’est pas de savoir si l’IA est impliquée. C’est de savoir si l’IA est fondée.
Trois modes d’échec de l’ère native IA :
- IA qui résume les résultats sans les fonder. Le modèle lit la sortie SAST et produit un PDF plus lisible. L’auditeur ne peut toujours rien ré-exécuter.
- IA qui propose des correctifs sans vérification. Le modèle écrit un patch. Le patch compile. Le patch change le sens du code. Un relecteur humain est censé s’en apercevoir. Il ne peut pas, à l’échelle, surtout quand, selon notre analyse, 78 % des PR générées par IA contenaient une vulnérabilité (en anglais).
- IA qui tourne sans preuve. Le modèle explore l’application. Il trouve quelque chose d’intéressant. Il le signale comme un résultat. Le rapport n’est pas reproductible.
L’AppSec pilotée par les preuves est la réponse aux trois. La structure est la barre :
- La détection doit produire un chemin, pas un motif.
- La vérification doit être indépendante, pas autocohérente.
- Le correctif doit s’appuyer sur la même preuve, pas sur une suggestion générique.
- L’audit doit être rejouable, pas narratif.
Tout ce qui ne coche pas les quatre est le même programme d’AppSec avec un logo différent.
La remédiation des vulnérabilités en pratique
Sur la base de clients Plexicus qui exécutent le schéma complet à quatre boucles, l’effet pratique a la même forme : le temps de triage se compresse de quelques jours à quelques minutes, les faux positifs diminuent après la vérification, et le délai jusqu’au merge baisse parce que le relecteur lit un diff petit et étayé par des preuves au lieu d’une liste non vérifiée.
Deux chiffres définissent si la pratique fonctionne : à quelle fréquence l’auditeur peut ré-exécuter la preuve et confirmer le résultat, et à quelle fréquence l’auditeur accepte que le patch corrige ce que le résultat affirmait. Tout le reste n’est que débit.
Les médianes exactes varient selon la base de code, le mix de langages et la maturité du CI. C’est le schéma qui scale.
Ce qu’exige le paysage des menaces
Le paysage des menaces en 2026 est structurellement plus rapide que le cycle du défenseur :
- Le time-to-exploit continue de baisser. Mandiant a mesuré un time-to-exploit moyen de cinq jours en 2023, contre 63 jours en 2018–2019.
- L’essentiel de l’exploitation commence avant qu’un correctif existe : 70 % des vulnérabilités de ce jeu de données Mandiant ont été exploitées en zero-day.
- Les agents offensifs à base d’IA coûtent peu à exécuter. RapidPen a obtenu un accès shell en 200 à 400 secondes pour environ 0,30 à 0,60 dollar par exécution.
- L’IA abaisse le niveau de compétence requis. Amazon Threat Intelligence a documenté un acteur unique, peu qualifié, qui a compromis plus de 600 appareils FortiGate dans 55 pays en environ cinq semaines grâce à l’IA générative commerciale.
Le pipeline de l’attaquant est déjà piloté par les preuves. Il vérifie ses exploits avant de les envoyer. Il rejoue ses payloads. Il audite ses résultats. L’asymétrie n’est pas « les attaquants utilisent l’IA et les défenseurs non ». L’asymétrie est « les attaquants utilisent une boucle fermée et les défenseurs une série de files ouvertes ».
L’AppSec pilotée par les preuves est le schéma opérationnel qui ferme la boucle du défenseur.
Construire un flux de remédiation de sécurité avec vos outils actuels
La structure à quatre boucles n’est pas spécifique à un éditeur. Le schéma peut être implémenté avec les outils que votre équipe a déjà :
- Boucle 1 (Détecter) — analyse statique qui produit des chemins d’accessibilité. Plexicus Deep Code Analysis, ou tout scanner qui lie les résultats au graphe d’appels plutôt qu’au numéro de ligne.
- Boucle 2 (Vérifier) — un engagement de pentest au périmètre signé. Plexicus AI Swarm Pentest, ou un engagement de pentest manuel avec capture de preuves (voir notre comparatif des outils de pentest IA).
- Boucle 3 (Corriger) — un générateur de patchs avec tests de régression. Tout workflow de code avec IA assorti d’instructions explicites de fonder les patchs sur le résultat initial.
- Boucle 4 (Auditer) — un hook CI de re-test qui exécute l’exploit initial contre la branche patchée. C’est aussi la preuve qu’attend le Secure Software Development Framework (SP 800-218) du NIST dans ses pratiques « Respond to Vulnerabilities ».
Les quatre boucles doivent être câblées ensemble. La preuve de la Boucle 2 doit atterrir dans la Boucle 3. Le patch de la Boucle 3 doit être re-vérifié par la Boucle 2. L’enregistrement d’audit de la Boucle 4 doit inclure les références de preuves des Boucles 1, 2 et 3.
Si l’un de ces transferts perd la preuve, la boucle est cassée. La pratique cesse d’être pilotée par les preuves.
La barre pour 2026
Trois questions à poser à votre programme de sécurité :
- Votre scanner peut-il produire un chemin d’accessibilité pour chaque résultat ? Si la réponse est « non, juste un numéro de ligne », votre file de triage continuera à grossir.
- Votre pentester peut-il ré-exécuter le résultat sur un build propre ? Si la réponse est « il faudrait monter un nouvel engagement », votre piste de preuve n’est pas reproductible.
- Votre développeur peut-il ouvrir la PR avec l’exploit initial joint ? Si la réponse est « il devrait redemander à l’équipe sécurité de le retrouver », votre piste d’audit n’est pas continue.
Si les trois réponses sont « oui », vous exécutez de l’AppSec pilotée par les preuves. Si l’une d’elles est « non » ou « à peu près », la faille est dans le transfert de preuves, pas dans l’outillage.
Questions fréquentes
Qu’est-ce que le processus de remédiation des vulnérabilités ?
Le processus de remédiation des vulnérabilités regroupe les étapes qui mènent un résultat de sécurité de sa détection à un correctif vérifié en production. Dans l’AppSec pilotée par les preuves, il compte quatre boucles : détecter la faille avec un chemin d’accessibilité, la vérifier de façon indépendante, la corriger avec un patch minimal et un test de régression, puis auditer le résultat en rejouant l’exploit initial contre le code patché.
Quelle est la différence entre remédiation et atténuation d’une vulnérabilité ?
La remédiation supprime la vulnérabilité elle-même, en général par une modification de code, une mise à jour de dépendance ou une correction de configuration. L’atténuation réduit le risque sans supprimer la faille, par exemple avec une règle WAF, un feature flag ou une isolation réseau. L’atténuation fait gagner du temps ; la remédiation clôt le résultat. Un bon processus note laquelle a été appliquée et re-teste les deux.
Qu’est-ce que l’AppSec pilotée par les preuves ?
L’AppSec pilotée par les preuves est une façon de gérer la sécurité applicative où chaque affirmation repose sur une preuve qu’un tiers peut rejouer. Les résultats exigent un chemin d’accessibilité et un exploit reproductible, les correctifs un test de régression construit à partir de cet exploit, et l’enregistrement d’audit relie le tout. Un résultat non reproductible reste une hypothèse.
Comment vérifier qu’une remédiation de sécurité a fonctionné ?
Rejouez l’exploit initial contre le build patché. Si l’exploit n’aboutit plus et que le test de régression qui en découle passe en CI, le correctif est vérifié. S’il se reproduit encore, le patch est incomplet et doit être annulé. Conservez l’exploit, le diff du patch et le résultat du test ensemble dans un même enregistrement d’audit.
Comment prioriser les vulnérabilités à remédier ?
Donnez la priorité aux résultats vérifiés et accessibles depuis une entrée réelle plutôt qu’aux scores de sévérité bruts. Une faille de sévérité moyenne avec un chemin confirmé depuis un endpoint public est souvent plus urgente qu’une faille critique inaccessible. L’accessibilité, la preuve d’exploit et la capacité qu’obtiendrait un attaquant sont de meilleurs signaux que le seul CVSS.
Où cela mène
Dans les deux prochaines années, chaque régulateur posera la même question : pouvez-vous ré-exécuter la preuve qui démontrait que ce contrôle fonctionnait au moment de l’incident ? Les équipes qui exécutent l’AppSec pilotée par les preuves répondront « oui » avec l’artefact original. Les équipes avec l’ancien schéma répondront « nous avons un PDF ».
L’investissement pour fermer l’écart n’est pas élevé. La discipline pour le maintenir fermé l’est.
Lectures associées :
- Qu’est-ce que Deep Code Analysis ? — Boucle 1
- 78 % des PR générées par IA contiennent une vulnérabilité — pourquoi la vérification est le nouveau goulot d’étranglement
- Le playbook de remédiation autonome — Boucle 3 en détail
- Guide terrain OWASP MAESTRO pour modélisateurs de menaces — l’architecture de référence pour les agents qui exécutent les boucles

