Top 15 des outils de test d'intrusion IA pour 2026 : pentest autonome comparé
Le test d'intrusion IA en 2026 se divise en trois voies : agents de pentest autonomes, plateformes BAS et PTaaS assisté par IA. Nous avons comparé 15 outils sur la preuve, le rejeu et le prix.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLe test d’intrusion IA (pentest IA) utilise des agents IA pour planifier, exécuter et vérifier de vraies attaques dans un périmètre autorisé, afin d’obtenir des preuves d’exploitation en quelques heures plutôt qu’en plusieurs semaines. Les outils de pentest IA disponibles en 2026 se répartissent en trois voies : les agents de pentest autonome, les plateformes de simulation de brèches et d’attaques (BAS) et les fournisseurs de pentest as a service (PTaaS) qui ajoutent l’IA autour de testeurs humains.
Si vous avez déjà attendu trois semaines qu’un pentester humain vous renvoie un PDF rempli de scores CVSS, vous savez déjà pourquoi le marché du pentest IA de 2026 existe. Les équipes de sécurité ont besoin d’évidence d’attaque réelle maintenant, pas le trimestre prochain. Et elles en ont besoin dans un périmètre signé, avec des conclusions qui résistent à la lecture d’un auditeur.
Ce guide classe 15 outils de pentest IA que vous pouvez réellement acheter en 2026. Nous les avons regroupés selon ce qu’ils font vraiment. Certains exécutent de vraies attaques contre des systèmes en production. Certains simulent les techniques adverses contre vos défenses. Certains enveloppent une plateforme de pentest humaine avec un assistant IA. Chacun fait un compromis entre l’évidence à périmètre signé, la vérification par rejeu et combien vous payez par exécution.
Si vous n’avez qu’une minute, sautez au tableau comparatif. Si vous voulez le détail, chaque fournisseur a sa propre section plus bas.
En un coup d’œil : Top 15 des outils de pentest IA pour 2026
| Plateforme | Idéal pour | Différenciateur clé | Périmètre signé | Modèle tarifaire |
|---|---|---|---|---|
| Plexicus | Pentests auditables | Agent à périmètre signé avec évidence vérifiée par rejeu | Oui | Fixe par engagement — voir les tarifs |
| Horizon3.ai (NodeZero) | Surface d’attaque continue à l’échelle du parc | Plateforme de pentest autonome avec boucle Hack/Fix/Verify | Oui (par actif) | Sur devis |
| Pentera | Émulation de ransomware en interne + cloud | Validation d’exposition autonome | Oui (par périmètre) | Sur devis |
| Cymulate | BAS + défense informée par les menaces | Vero AI + workflows Cowork agentiques | Périmètre BAS | Sur devis |
| SafeBreach | Validation continue des contrôles | SafeBreach Helm avec trois agents IA | Périmètre BAS | Sur devis |
| AttackIQ | Programme CTEM avec suivi du threat debt | AVA Agentic OS pour CTEM | Périmètre CTEM | Sur devis |
| Picus Security | BAS + pentest automatisé sur une plateforme | Picus Swarm d’agents IA spécialisés | Périmètre BAS | Sur devis |
| Scythe | Validation EDR/SIEM contre MITRE ATT&CK | Adversarial Exposure Validation avec IA privée | Périmètre AEV | Par environnement, sans taxe par siège |
| Tidal Cyber | Posture de défense informée par les menaces | NARC AI cartographie l’intel non structurée vers ATT&CK | Périmètre TID | Gratuit + Enterprise |
| Bishop Fox (Cosmos) | Tests offensifs continus avec humains | Cosmos AI engine + consultants offensifs experts | Par engagement | Sur devis |
| Bugcrowd | Pentest crowdsourced avec triage IA | Suite Savant AI avec Pathseeker pentest agentique | Par engagement | Sur devis |
| HackerOne | Plateforme de pentest avec Hai agentic AI | Plateforme H1 avec pentest agentique, code, red team | Par engagement | Sur devis |
| Cobalt | PTaaS avec assistant IA | Plus de 500 pentesters vérifiés + Cobalt Sage AI | Par engagement | Modèle de crédits |
| XM Cyber | Gestion continue d’exposition par chemin d’attaque | Analyse Choke Point sur les environnements hybrides | Périmètre CEM | Sur devis |
| Tracebit | Tromperie native cloud pour attaquants | Canaries cloud + alertes à fort signal | Périmètre cloud | Sur devis |
Pourquoi nous écouter ?
Chez Plexicus, nous avons construit l’un des 15 outils de cette liste, donc nous avons un intérêt dans la réponse. Mais la règle est simple : si votre prochain pentest doit produire une évidence qu’un auditeur accepte, il vous faut un périmètre signé, une conclusion vérifiée par rejeu et un prix que vous pouvez inscrire dans un budget sans trois cycles d’appels commerciaux. C’est le critère que nous avons utilisé pour classer le secteur.
Si vous avez déjà une plateforme BAS, vous savez déjà dans quelle voie vous vous situez. Si vous achetez un pentest, continuez à lire.
1. Plexicus
Plexicus est le pentest autonome à périmètre signé. Un engagement, une exécution, un rapport vérifié par rejeu. Les tarifs sont publiés sur la page tarifs Plexicus et restent fixes par engagement.
- Fonctionnalités clés : Le moteur Nexus explore les chemins d’attaque dans votre périmètre signé et rejoue chaque conclusion avec une seconde exécution indépendante avant qu’elle n’apparaisse dans votre rapport. Plexicus Remediator génère des propositions de correction révisables dans un sandbox. Le garde de périmètre signé lit votre surface autorisée et rejette toute action qui tombe en dehors. La carte d’attaque affiche les chaînes testées et rejetées pour que vous voyiez ce que votre équipe a tenté. Les recommandations de règles CI accompagnent les conclusions pour empêcher les réintroductions.
- Avantages : Prix fixe unique. Pas d’effet de creeping d’abonnement. Les conclusions sont vérifiées par rejeu, donc un auditeur peut les rejouer. Plexicus Remediator produit de vraies propositions de fix prêtes pour PR, pas du texte d’alerte.
- Inconvénients : Un engagement à la fois. Si vous voulez une surveillance continue à l’échelle du parc, Plexicus n’est pas une plateforme BAS. L’inscription requiert l’accord sur un périmètre avant l’exécution.
- Pourquoi le choisir : Si votre équipe a besoin d’une exécution de pentest réelle avec une évidence de qualité audit à un prix que vous pouvez budgétiser.
- Tarifs 2026 : Voir les tarifs Plexicus — fixe par engagement, facturé en EUR.
2. Horizon3.ai (NodeZero)
NodeZero est le concurrent direct le plus proche dans la voie autonome. Il exécute de vraies techniques d’attaque en production sans agents, puis priorise et reteste ce qu’il trouve.
- Fonctionnalités clés : La boucle Hack, Fix, Verify, Repeat. Couverture interne, externe, Kubernetes, cloud, AD et applications web. Exécution sûre en production sans agent à déployer et zéro temps d’arrêt. Gestion d’exposition basée sur le risque.
- Avantages : Couverture continue de la surface d’attaque. Forte sortie de preuve d’exploit. Large couverture du parc.
- Inconvénients : Tarification par taille d’environnement, pas par engagement. Moins adapté à un audit de périmètre signé unique qu’à la surveillance continue.
- Pourquoi le choisir : Si vous voulez un pentest autonome continu exécuté sur tout votre parc et que vous en avez le budget.
- Tarifs 2026 : Sur devis.
3. Pentera
Pentera émule de vraies familles de ransomware contre des environnements de production en direct pour prouver quelles vulnérabilités sont réellement exploitables.
- Fonctionnalités clés : Pentera Core, Surface, Cloud et Resolve. Émule LockBit, BlackCat, Play, Cl0p, REvil, Conti, Maze. Teste la sécurité des mots de passe AD et les identifiants fuités. Re-tests continus après les fixes.
- Avantages : Bibliothèque mature d’émulation de ransomware. Couvre les cinq étapes du CTEM. Forte empreinte enterprise.
- Inconvénients : Tarification pilotée par les ventes. Opération plus lourde qu’une seule exécution de pentest.
- Pourquoi le choisir : Si l’émulation de ransomware en interne + cloud est la preuve spécifique dont vous avez besoin.
- Tarifs 2026 : Sur devis.
4. Cymulate
Cymulate est une plateforme autonome de validation d’exposition avec Vero AI pour la threat intel et Cymulate Cowork pour l’ingénierie de défense agentique.
- Fonctionnalités clés : Bibliothèque d’attaques mappée sur MITRE ATT&CK. Teste les contrôles de sécurité dans le stack existant. Vero AI comprend les nouvelles menaces et adapte la validation. Cowork automatise les workflows de défense avec l’IA agentique.
- Avantages : Marque BAS mature. Fort pipeline de threat intel. Bien pour les programmes CTEM.
- Inconvénients : Périmètre BAS, pas un livrable d’audit à périmètre signé. La tarification requiert un processus commercial.
- Pourquoi le choisir : Si vous exécutez déjà un programme CTEM et avez besoin de télémétrie BAS pour l’alimenter.
- Tarifs 2026 : Sur devis.
5. SafeBreach
SafeBreach est une plateforme CTEM avec une couche Helm AI qui orchestre trois agents IA (Analyst, Validation, SecOps) derrière une interface en langage naturel.
- Fonctionnalités clés : SafeBreach Helm orchestre trois agents IA. Validate exécute la simulation de breach. Propagate valide les chemins d’attaque. S’intègre avec SIEM, SOAR et vulnerability management. Option gérée SafeBreach-as-a-Service.
- Avantages : L’orchestration à trois agents IA est une abstraction propre. Forte héritage BAS. Bonne couverture CTEM.
- Inconvénients : Périmètre BAS, pas un livrable d’audit à périmètre signé. La tarification requiert un processus commercial.
- Pourquoi le choisir : Si vous voulez une plateforme BAS avec une couche d’agents IA par-dessus.
- Tarifs 2026 : Sur devis.
6. AttackIQ
AttackIQ se présente comme l’OS agentique pour CTEM. AVA orchestre l’IA à travers Flex (à la demande), Ready (managé), Enterprise (contrôle total), Command Center et Watchtower AI threat intel.
- Fonctionnalités clés : AVA Agentic OS. Threat Debt Index. AttackIQ Flex, Ready, Enterprise, Command Center, Watchtower. Émulation d’adversaire + simulation de breach/attaque.
- Avantages : Positionnement CTEM qui définit la catégorie. Forte métrique de threat debt. Empreinte enterprise mature.
- Inconvénients : Périmètre CTEM, pas un livrable d’audit à périmètre signé. La tarification requiert un processus commercial.
- Pourquoi le choisir : Si vous voulez une plateforme CTEM avec le cadrage agentique IA le plus agressif.
- Tarifs 2026 : Sur devis.
7. Picus Security
Picus Autonomous Exposure Validation associe le Picus Swarm d’agents IA spécialisés avec l’ingestion depuis Tenable, Wiz, Snyk et Active Directory.
- Fonctionnalités clés : Picus Swarm combine pentest automatisé, BAS et validation d’exposition. Ingère les données d’exposition des principaux scanners. Valide l’exploitabilité dans l’environnement du client. Teste EDR, SIEM, firewalls.
- Avantages : Agents IA spécialisés pour BAS + pentest automatisé. Forte histoire d’ingestion. Customers’ Choice de Gartner Peer Insights.
- Inconvénients : Périmètre BAS, pas un livrable d’audit à périmètre signé. La tarification requiert un processus commercial.
- Pourquoi le choisir : Si vous voulez une plateforme BAS qui fait aussi du pentest automatisé sous une flotte d’agents IA.
- Tarifs 2026 : Sur devis.
8. Scythe
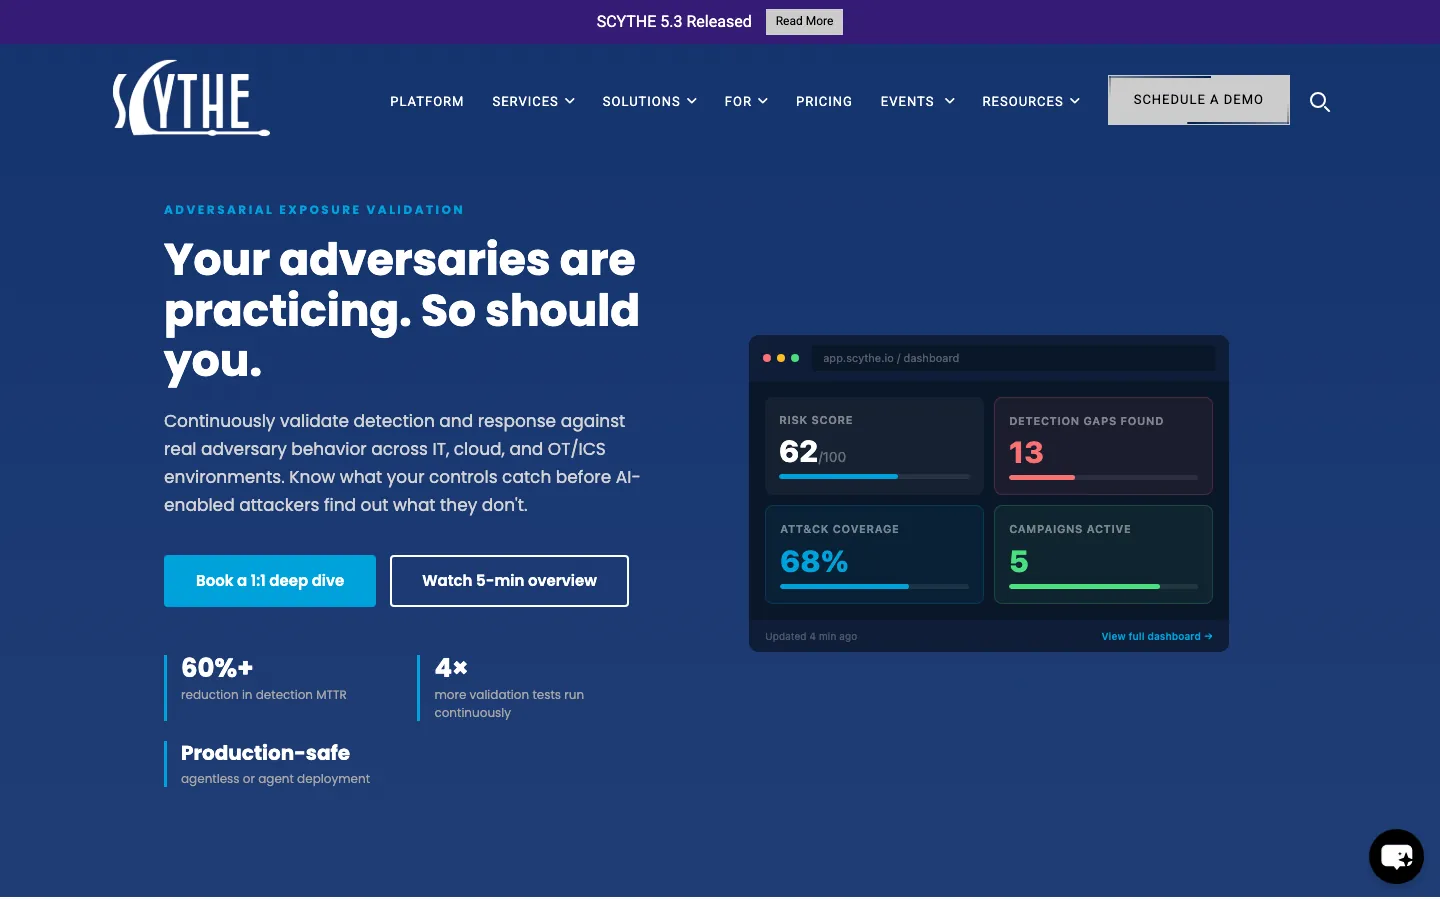
Scythe est une plateforme continue d’Adversarial Exposure Validation avec IA privée pour la génération de tests.
- Fonctionnalités clés : Validation EDR contre MITRE ATT&CK. Détection engineering SIEM. Émulation agentless OT/ICS. Opérationnalise les rapports CTI en heures. Workflows red/blue/purple team.
- Avantages : Le plus transparent en termes de tarification parmi les fournisseurs BAS. Pas de taxe par siège. Pas de limites d’agents. IA privée pour la génération de tests.
- Inconvénients : Périmètre AEV, pas un livrable d’audit à périmètre signé. Coût variable qui monte avec la taille de l’environnement.
- Pourquoi le choisir : Si vous voulez la transparence tarifaire BAS et la validation mappée sur MITRE sans tarification par siège.
- Tarifs 2026 : Quatre niveaux ; un prix, tout inclus, dimensionné à votre environnement (voir les tarifs Scythe).
9. Tidal Cyber
Tidal Cyber est une plateforme de défense informée par les menaces avec le moteur NARC AI qui convertit l’intel non structurée en procédures alignées sur ATT&CK.
- Fonctionnalités clés : Intelligence centralisée menaces + défense contre ATT&CK. Évaluations continues. Ingestion de feeds de menaces (externes, internes, personnalisés). Mitigations priorisées. Analyse de chevauchement d’outils et de lacunes de couverture.
- Avantages : Édition Community gratuite. NARC AI transforme l’intel non structurée en procédures. Forte couverture MITRE ATT&CK.
- Inconvénients : Périmètre défense informée par les menaces, pas un livrable d’audit à périmètre signé. Le niveau Enterprise requiert un processus commercial.
- Pourquoi le choisir : Si vous voulez un point de départ gratuit pour la défense informée par les menaces avec une trajectoire d’upgrade.
- Tarifs 2026 : Édition Community gratuite + Édition Enterprise payante (sur devis).
10. Bishop Fox (Cosmos)
Bishop Fox est l’une des marques de sécurité offensive les plus reconnues. Cosmos est leur plateforme de tests de sécurité continus avec un moteur Cosmos AI, associée à des services offensifs pilotés par des humains.
- Fonctionnalités clés : Moteur Cosmos AI pour les tests automatisés continus. Intégration avec les services red team, app pentest et cloud pentest de Bishop Fox. Longue réputation en sécurité offensive.
- Avantages : Forte reconnaissance de marque. Consultants humains disponibles pour des engagements mixtes. Moteur Cosmos AI pour l’automatisation.
- Inconvénients : La tarification requiert un processus commercial. Humain dans la boucle signifie une livraison plus lente que totalement autonome.
- Pourquoi le choisir : Si vous voulez un partenaire de sécurité offensive de marque avec une couche d’automatisation IA.
- Tarifs 2026 : Sur devis.
11. Bugcrowd
Bugcrowd est une plateforme de cybersécurité crowdsourced. La suite Savant AI ajoute Pathseeker pentest agentique et Vista par-dessus le réseau crowdsourced.
- Fonctionnalités clés : Bug Bounty, VDP, PTaaS, RTaaS, ASM. Suite Savant AI (Pathseeker pour pentest agentique). Appariement de chercheurs CrowdMatch. Triage, reporting et intégrations avec des outils comme Slack et Jira.
- Avantages : Vaste réseau de chercheurs crowdsourced. Plusieurs modèles d’engagement sous une plateforme. Nouvelle couche Savant AI.
- Inconvénients : Tarification variable selon le type d’engagement. Livraison crowdsourced, pas une seule exécution autonome.
- Pourquoi le choisir : Si vous voulez une plateforme crowdsourced avec une couche de pentest agentique IA par-dessus.
- Tarifs 2026 : Sur devis, avec quelques offres de pentest en libre-service (voir les tarifs Bugcrowd).
12. HackerOne
HackerOne est la plateforme de sécurité crowdsourced qui définit la catégorie. La plateforme H1 exécute découverte continue, validation, priorisation et remédiation, coordonnées par l’orchestrateur Hai agentic AI.
- Fonctionnalités clés : H1 Bounty, H1 Agentic Pentest, H1 Continuous Testing, H1 Code, H1 Validation, H1 Remediation, H1 AI Red Teaming, H1 Response. Plus de 1 300 entreprises font confiance à la plateforme.
- Avantages : La marque crowdsourced la plus reconnue. Orchestrateur Hai agentic AI qui couvre plusieurs produits de pentest. Capacité d’AI Red Teaming.
- Inconvénients : Processus commercial enterprise. Plateforme multi-produits, pas une seule exécution autonome.
- Pourquoi le choisir : Si vous voulez une plateforme de pentest multi-produits avec un orchestrateur IA.
- Tarifs 2026 : Sur devis.
13. Cobalt
Cobalt est la marque PTaaS leader. Cobalt Core associe plus de 500 pentesters humains vérifiés avec Cobalt Sage AI sur une plateforme unifiée.
- Fonctionnalités clés : Plus de 500 pentesters vérifiés dans Cobalt Core. Périmètres de pentest web, API, AI/LLM, autonome. Pentesting réseau et cloud. Red teaming. Revue de code sécurisée. Cobalt Sage AI.
- Avantages : Vaste réseau de pentesters vérifiés (plus de 500 dans Cobalt Core). Cobalt Sage AI pour les périmètres AI/LLM. Intégrations de plateforme solides.
- Inconvénients : Tarification par modèle de crédits. Humain dans la boucle signifie une livraison plus lente que totalement autonome.
- Pourquoi le choisir : Si vous voulez une plateforme PTaaS avec des périmètres de pentest AI/LLM.
- Tarifs 2026 : Modèle de crédits (voir Cobalt Credits).
14. XM Cyber
XM Cyber est une plateforme de Continuous Exposure Management qui cartographie les chemins d’attaque complets sur les environnements hybrides et identifie les Choke Points.
- Fonctionnalités clés : Cartographie les chemins d’attaque viables à travers AI, cloud, identité, surface d’attaque externe, expositions de vulnérabilités. Analyse Choke Point. Opérations de remédiation. Monitoring des contrôles de sécurité.
- Avantages : Cartographie solide des chemins d’attaque. Le concept de Choke Point aide à prioriser la remédiation. Gestion continue d’exposition.
- Inconvénients : Périmètre Continuous Exposure Management, pas un livrable d’audit à périmètre signé. La tarification requiert un processus commercial.
- Pourquoi le choisir : Si vous voulez la gestion continue d’exposition par chemin d’attaque sur un environnement hybride.
- Tarifs 2026 : Sur devis.
15. Tracebit
Tracebit plante des canaries natifs cloud (buckets, secrets, identifiants et identités leurres) qui ressemblent à de vraies ressources et alerte dès que des attaquants les touchent.
- Fonctionnalités clés : Canaries cloud qui ressemblent à de vraies ressources et de vrais identifiants. Alertes à fort signal avec suggestions pilotées par LLM. Intégration SIEM. Couvre AWS, Azure, GCP.
- Avantages : Détection par leurre dans le cloud. Alertes peu bruyantes. Intégration cloud native.
- Inconvénients : Voie adjacente. Tracebit détecte les attaquants déjà dans votre cloud. La tarification requiert un processus commercial.
- Pourquoi le choisir : Si vous voulez la tromperie d’attaquants dans le cloud comme complément à votre programme de pentest.
- Tarifs 2026 : Sur devis.
Comment nous avons choisi ces 15 outils de test d’intrusion IA
Nous nous sommes concentrés sur les fournisseurs qui livrent un produit en 2026 et ont soit une voie de pentest autonome soit une couche IA qui façonne matériellement le résultat du pentest. Cela exclut :
- Les projets de recherche open-source comme PentestGPT et HackerAI qui ne sont pas des produits commerciaux.
- Les plateformes BAS uniquement cloud qui ne produisent pas de livrables de pentest.
- Les scanners DAST legacy sans composant IA.
Pour chaque fournisseur nous avons confirmé le modèle tarifaire, la posture de périmètre signé et le différenciateur central qui compte quand vous exécutez réellement un pentest.
Quand la voie Plexicus gagne
Trois fois au cours de l’année dernière nous avons entendu la même demande de responsables sécurité : « J’ai besoin d’un vrai pentest avec une évidence de qualité audit, et j’ai besoin de connaître le prix avant de décrocher le téléphone. » C’est la voie qu’occupe Plexicus.
Si vous voulez une surveillance continue à l’échelle du parc, Horizon3.ai NodeZero est l’option autonome. Si vous voulez de la télémétrie BAS pour un programme CTEM, AttackIQ, Cymulate et Picus Security sont les leaders de catégorie. Si vous voulez une plateforme crowdsourced avec de l’IA par-dessus, Bugcrowd, HackerOne et Cobalt sont des choix sûrs.
Si vous voulez une seule exécution de pentest à périmètre signé avec une évidence vérifiée par rejeu, c’est le Plexicus AI Swarm Pentest, qui fait partie de la plateforme ASPM plus large.
Une vulnérabilité trouvée en pentest ne rapporte que lorsqu’elle est corrigée. Notre guide de l’alerte au correctif avec l’AppSec fondée sur la preuve montre comment les résultats vérifiés alimentent la remédiation automatisée. Pour trouver les failles dans le code avant le pentest, lisez ce qu’est la Deep Code Analysis et pourquoi SAST et LLM ne suffisent pas.
Pour un examen plus approfondi de la façon dont Plexicus s’intègre dans une posture de sécurité plus large, consultez nos guides sur les meilleurs outils ASPM, les outils essentiels de sécurité DevOps pour 2026 et comment sécuriser le code généré par IA.
FAQ : outils de test d’intrusion IA en 2026
Qu’est-ce que le test d’intrusion IA ?
Le test d’intrusion IA est un pentest dans lequel des agents IA planifient, exécutent et vérifient des étapes d’attaque dans un périmètre autorisé. Un outil de pentest IA exécute des techniques d’attaque automatisées, semi-automatisées ou totalement autonomes contre un périmètre signé pour produire une évidence qu’une équipe de sécurité peut remettre aux ingénieurs, à la direction ou aux auditeurs. La couche IA cartographie généralement les chemins d’attaque, exploite les vulnérabilités, rejoue les conclusions et priorise la remédiation.
Qu’est-ce que le pentest autonome ?
Le pentest autonome est la forme entièrement automatisée du test d’intrusion IA : la plateforme choisit les cibles, enchaîne les exploits et valide l’impact sans qu’un humain pilote chaque étape. NodeZero, Pentera et Plexicus fonctionnent ainsi. Des humains définissent toujours le périmètre et relisent les résultats, mais l’attaque elle-même ne nécessite pas de consultant au clavier.
En quoi un pentest IA diffère-t-il d’une plateforme BAS ?
Un pentest IA livre un seul rapport à périmètre signé à la fin d’une exécution. Une plateforme BAS exécute des simulations d’attaque continues pour valider les contrôles de sécurité. Les deux utilisent l’IA. Les livrables et la cadence sont différents.
Les conclusions d’un pentest IA sont-elles acceptables pour un auditeur ?
Oui, si l’outil reproduit le résultat avant de le publier et conserve la preuve. Plexicus rejoue chaque résultat dans une seconde exécution indépendante. Horizon3.ai NodeZero et Pentera retestent les résultats après correction pour les confirmer. La plupart des fournisseurs BAS publient une télémétrie de validation des contrôles plutôt que des résultats de pentest signés.
Combien coûte un pentest IA ?
Les modèles tarifaires se divisent en trois groupes. Fixe par engagement (Plexicus — voir les tarifs), par environnement (Scythe), et enterprise sur devis (NodeZero, Pentera, Cymulate, SafeBreach, AttackIQ, Picus, Tidal Cyber, Bishop Fox, Bugcrowd, HackerOne, Cobalt, XM Cyber, Tracebit).
Quel outil de pentest IA devrais-je choisir en 2026 ?
Si vous voulez une surveillance continue à l’échelle du parc, choisissez une plateforme BAS ou NodeZero. Si vous voulez un seul pentest auditable, choisissez un agent à périmètre signé comme Plexicus. Si vous voulez une couverture crowdsourced avec triage IA, choisissez Bugcrowd, HackerOne ou Cobalt.
Réflexion finale
Le marché du pentest IA en 2026 a mûri au-delà du battage médiatique sur « l’agent IA ». Les fournisseurs qui livrent une évidence vérifiée par rejeu dans un périmètre signé à un prix que vous pouvez budgétiser sont ceux qui gagnent leur place dans cette liste. Si vous êtes prêt à voir à quoi ressemble un pentest autonome à périmètre signé en pratique, réservez un engagement de pentest Plexicus et nous cadrerons votre prochaine exécution. Vous pouvez aussi consulter les tarifs Plexicus avant de nous contacter.