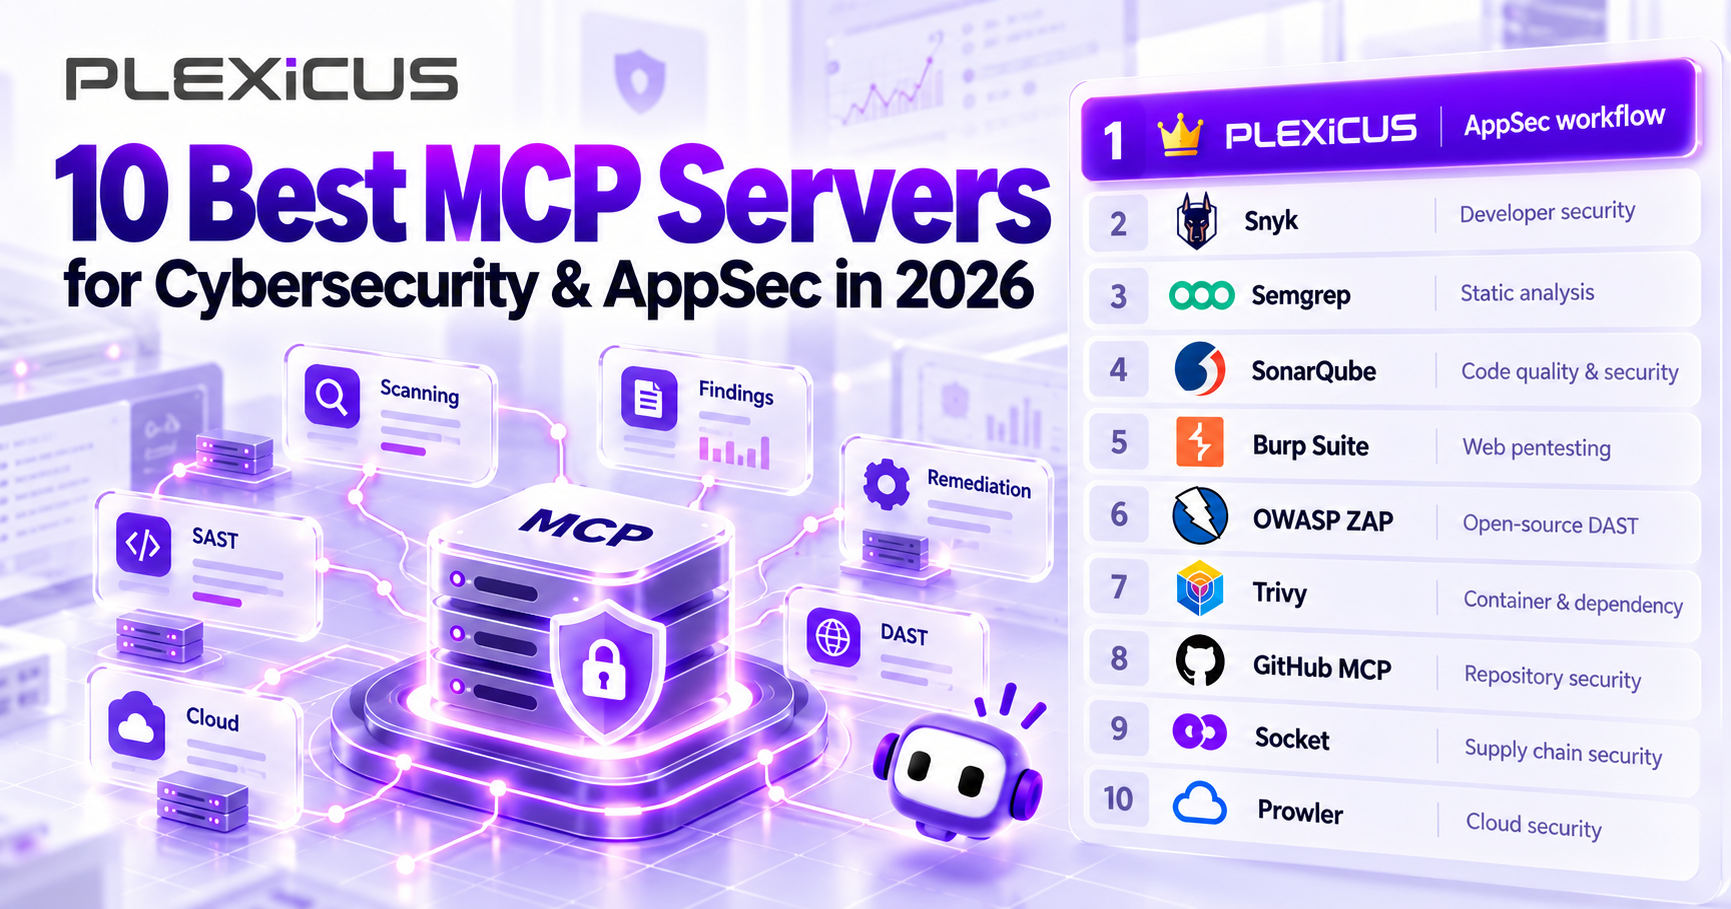
Los 10 mejores servidores MCP para ciberseguridad y seguridad de aplicaciones en 2026
Guía editorial de integraciones MCP para desarrollo con IA: hallazgos, análisis, pruebas web, cadena de suministro y seguridad en la nube.
Más allá de ASPM
AppSec basada en pruebas para equipos que desarrollan con IA
Plexicus usa AI Swarm Pentest para explorar rutas de aplicaciones autorizadas, validar qué es explotable y dar a los equipos evidencia para priorizar la remediación.
Explorar AI Swarm PentestActualizado: octubre de 2026 | Tiempo de lectura: 12–15 minutos
Los asistentes de programación con IA pueden generar aplicaciones completas en minutos. Pueden escribir lógica de autenticación, integrar API, refactorizar bases de código complejas e incluso desplegar aplicaciones.
Pero escribir código es solo una parte del desarrollo.
¿Qué ocurre cuando el código generado contiene una vulnerabilidad de inyección SQL? ¿Cuando una dependencia incluye un paquete malicioso? ¿O cuando una configuración aparentemente inocua expone infraestructura sensible?
Un asistente puede sugerir que algo podría ser inseguro. Eso no equivale a ejecutar un escáner de seguridad, investigar un hallazgo real o validar una ruta de ataque explotable.
Aquí resultan útiles los servidores del Model Context Protocol (MCP) orientados a la seguridad.
MCP conecta asistentes de IA con herramientas externas de seguridad, proporcionando acceso a capacidades reales de análisis, hallazgos de vulnerabilidades, contexto del repositorio y flujos de remediación.
En lugar de pedir al modelo que adivine si el código es vulnerable, los desarrolladores pueden conectarlo con herramientas diseñadas para analizar sus aplicaciones.
Esta guía presenta 10 de los mejores servidores MCP para ciberseguridad y seguridad de aplicaciones en 2026, con herramientas de análisis estático, pentesting web, seguridad de la cadena de suministro, análisis de contenedores y seguridad en la nube.
¿Qué es un servidor MCP en ciberseguridad?
El Model Context Protocol (MCP) es un estándar abierto que permite a las aplicaciones de IA comunicarse con herramientas y fuentes de datos externas.
Un servidor MCP actúa como puente entre un asistente de IA y un sistema que proporciona capacidades específicas.
En ciberseguridad, ese sistema puede ser un escáner de vulnerabilidades, una plataforma de análisis de código, un conjunto de herramientas de pentesting o una base de datos de hallazgos.
Sin integración MCP, un desarrollador podría preguntar:
«¿Es seguro mi código de autenticación?»
El modelo puede inspeccionar el código visible, identificar patrones sospechosos y sugerir posibles debilidades. Sin embargo, podría carecer de acceso a la aplicación completa, su configuración, los resultados de análisis y el comportamiento en ejecución.
Con un servidor MCP de seguridad conectado, puede preguntar:
«Analiza este repositorio, muéstrame las vulnerabilidades críticas y sugiere correcciones para los hallazgos prioritarios».
Según las herramientas disponibles, el asistente puede invocar un escáner, recuperar hallazgos, examinar detalles de vulnerabilidades y ayudar a planificar su remediación.
Cómo encaja MCP en un flujo de AppSec
Un flujo habitual es:
- El desarrollador plantea una pregunta de seguridad en un asistente compatible con MCP.
- El asistente selecciona una herramienta adecuada expuesta por el servidor MCP.
- El servidor se comunica con la plataforma de seguridad o el motor de análisis subyacente.
- La plataforma realiza la operación solicitada o recupera hallazgos existentes.
- El asistente interpreta los resultados y ayuda a determinar los siguientes pasos.
- El desarrollador revisa los cambios propuestos y verifica la corrección.
La distinción importante: MCP no detecta vulnerabilidades por sí mismo. Estandariza el acceso de los asistentes a capacidades de seguridad. La precisión y utilidad dependen de la herramienta conectada, el contexto disponible y el método de prueba.
Los 10 mejores servidores MCP de seguridad en 2026
Seleccionamos estas herramientas según cinco criterios:
- Relevancia para la seguridad: ¿Aborda problemas de seguridad significativos?
- Capacidades MCP: ¿Puede el asistente realizar operaciones útiles mediante herramientas documentadas?
- Flujo del desarrollador: ¿Encaja en el desarrollo asistido por IA o las operaciones de seguridad?
- Documentación: ¿Existe una implementación oficial o una referencia técnica mantenible?
- Casos prácticos: ¿Resuelve un problema de seguridad concreto y recurrente?
Esta es una selección editorial, no una comparación experimental controlada. Cada herramienta cumple una función diferente; el orden refleja su relevancia para los flujos de seguridad de aplicaciones tratados aquí.
Transparencia: Plexicus publica esta guía y aparece en primer lugar. La selección refleja nuestra perspectiva editorial y no constituye una evaluación independiente del rendimiento.
1. Plexicus MCP — La mejor opción para flujos de seguridad de aplicaciones con IA
Ideal para: Hallazgos de AppSec, análisis de repositorios, investigación de vulnerabilidades y remediación asistida por IA.
Categoría: Seguridad de aplicaciones / Gestión de vulnerabilidades / Remediación
MCP oficial: Plexicus MCP
Los equipos modernos rara vez tienen problemas para generar más código. Lo difícil es comprender y resolver los problemas de seguridad introducidos en una base de código creciente.
Plexicus aborda este problema conectando hallazgos y flujos de remediación directamente con los asistentes de programación.
Su servidor MCP permite a entornos de desarrollo compatibles comunicarse con la plataforma de seguridad Plexicus.
En lugar de alternar entre el IDE, un panel de análisis y un flujo separado de remediación, los desarrolladores pueden investigar hallazgos y solicitar acciones desde su entorno de programación.
Capacidades principales
Plexicus MCP expone 10 herramientas documentadas, entre ellas:
- Descubrimiento de repositorios: Identificar el repositorio Plexicus asociado al espacio Git actual.
- Hallazgos de seguridad: Recuperar y filtrar vulnerabilidades por gravedad, estado o CWE.
- Investigación: Acceder a detalles del hallazgo, ubicaciones de archivos y contexto del código.
- Orquestación de análisis: Solicitar análisis de repositorios y comprobar su progreso.
- Remediación con IA: Generar propuestas de corrección, recuperar diferencias y revisar indicaciones.
- Postura de seguridad: Recuperar un resumen de hallazgos y repositorios de alto riesgo de toda la cuenta.
La integración admite entornos compatibles con MCP como Claude Code, Cursor, VS Code y Windsurf.
Ejemplo de flujo
Un desarrollador trabaja en una aplicación con autenticación, procesamiento de pagos y gestión de perfiles.
Pregunta:
«Revisa los hallazgos críticos de mi repositorio actual. Explica el problema prioritario y sugiere una corrección».
Con Plexicus MCP configurado, el asistente puede identificar el repositorio, recuperar hallazgos críticos, investigar una vulnerabilidad seleccionada y solicitar orientación para remediarla.
El desarrollador revisa los cambios, ejecuta pruebas relevantes y decide si aplica la corrección.
Esto crea un flujo práctico entre descubrir un problema y resolverlo durante el desarrollo.
¿Qué diferencia a Plexicus?
La ventaja principal es conectar el desarrollo con IA y la plataforma AppSec más amplia de Plexicus.
Plexicus también ofrece Deep Code Analysis, Remediation y AI Swarm Pentest como parte de su oferta de seguridad de aplicaciones.
Estas capacidades abordan aspectos distintos: desde comprender hallazgos hasta investigar posibles rutas de ataque explotables.
Es importante distinguir que la integración MCP documentada actualmente expone operaciones de repositorios, hallazgos, análisis, remediación y postura. No equivale al acceso directo mediante MCP a todas las capacidades de un servicio AI Swarm Pentest.
Limitaciones
Plexicus MCP requiere una cuenta configurada y credenciales API. La disponibilidad de tokens puede depender del despliegue progresivo de MCP.
Las correcciones generadas por IA deben revisarse y verificarse antes de fusionarse o desplegarse.
¿Quién debería utilizarlo?
Plexicus es una opción sólida para equipos que quieren incorporar gestión de vulnerabilidades y remediación a su programación con IA sin tratar al modelo como si fuera el escáner.
Primeros pasos: Consultar la documentación de Plexicus MCP
2. Snyk MCP — La mejor opción para análisis de seguridad integral del desarrollo
Ideal para: Código, dependencias de código abierto, contenedores, infraestructura como código y secretos.
Categoría: SAST / SCA / Seguridad de contenedores / IaC
MCP oficial: Snyk Studio MCP
Snyk es una plataforma consolidada que cubre varios aspectos importantes de la seguridad de aplicaciones.
Su integración MCP lleva capacidades de la CLI de Snyk a los entornos de desarrollo con IA.
Un asistente puede solicitar análisis y recuperar resultados sin que el desarrollador cambie manualmente a otra interfaz.
Capacidades principales
Snyk documenta varias herramientas MCP:
snyk_code_scanpara analizar la seguridad del código fuente.snyk_sca_scanpara dependencias de código abierto.snyk_iac_scanpara infraestructura como código.snyk_container_scanpara contenedores.snyk_secret_scanpara detectar secretos.snyk_sbom_scanpara analizar listas de materiales de software.
Estas capacidades sirven a equipos que quieren varias categorías de análisis en un único flujo de desarrollo.
Ejemplo de uso
Un desarrollador añade una dependencia npm a una aplicación Node.js.
Pregunta:
«Comprueba si las dependencias del proyecto tienen vulnerabilidades conocidas e identifica los paquetes que requieren atención».
El asistente puede invocar el análisis adecuado, recuperar hallazgos y ayudar a comprender los riesgos.
Limitaciones
Las funciones dependen de autenticación, configuración y derechos de acceso a los productos.
El análisis no equivale a un pentesting exhaustivo en ejecución. Un árbol de dependencias seguro no garantiza una lógica de negocio segura.
¿Por qué Snyk? Ofrece amplia cobertura de seguridad del desarrollo mediante una interfaz MCP documentada.
3. Semgrep MCP — La mejor opción para pruebas estáticas de seguridad de aplicaciones
Ideal para: Detectar patrones de código inseguros y realizar análisis basado en reglas.
Categoría: SAST / Análisis de código
MCP oficial: Documentación de Semgrep MCP
Semgrep es una herramienta de análisis estático para identificar vulnerabilidades, errores y patrones problemáticos.
Su enfoque basado en reglas permite identificar problemas específicos de forma repetible en las bases de código.
Con MCP, los asistentes pueden invocar sus capacidades dentro del desarrollo.
Capacidades principales
- Ejecutar análisis estático del código fuente.
- Identificar hallazgos según reglas de Semgrep.
- Usar resultados para orientar revisiones de código.
- Ayudar a desarrollar y comprender reglas de detección personalizadas.
- Integrar análisis en entornos de programación compatibles.
Un desarrollador podría preguntar:
«Analiza el módulo de autenticación para detectar patrones inseguros y explica los hallazgos».
El asistente puede utilizar resultados de Semgrep como evidencia, en lugar de producir una valoración puramente especulativa.
Una actualización importante para 2026
La implementación MCP forma parte de la CLI principal de Semgrep.
El punto de entrada actual es semgrep mcp. Algunos tutoriales antiguos mencionan el paquete separado semgrep-mcp y el repositorio archivado; no deben tratarse como instrucciones principales de instalación.
Limitaciones
Semgrep resulta eficaz para problemas cubiertos por sus reglas, pero el análisis estático no puede establecer la explotabilidad en ejecución de todas las vulnerabilidades.
Conviene combinarlo con otras pruebas cuando importan el comportamiento en ejecución y la validación de rutas de ataque.
¿Por qué Semgrep? Es adecuado para incorporar análisis de seguridad repetible y basado en reglas a la programación con IA.
4. SonarQube MCP — La mejor opción para calidad de código y gobernanza de seguridad
Ideal para: Calidad de código, puntos sensibles de seguridad, deuda técnica y controles de calidad.
Categoría: Calidad de código / Análisis estático / Gobernanza de seguridad
MCP oficial: SonarQube MCP Server
SonarQube se centra desde hace tiempo en mejorar la calidad mediante análisis estático, seguimiento de problemas y estándares de desarrollo.
Su servidor MCP permite a los asistentes acceder a capacidades de SonarQube Cloud y SonarQube Server.
Esto ayuda a equipos que quieren que los flujos con IA respeten sus políticas de calidad y seguridad.
Capacidades principales
- Buscar e investigar problemas del análisis de código.
- Revisar puntos sensibles de seguridad.
- Recuperar el estado de los controles de calidad.
- Acceder a reglas relevantes.
- Examinar métricas y cobertura del proyecto.
- Analizar riesgos de dependencias donde exista soporte.
Un desarrollador podría preguntar:
«Muéstrame los puntos sensibles de seguridad del proyecto y explica cuáles requieren revisión manual».
El asistente puede recuperar información de SonarQube y ayudar a organizar la revisión.
Por qué importa
La seguridad no consiste únicamente en encontrar vulnerabilidades después de escribir código. También requiere aplicar estándares, mantener revisiones e impedir que cambios problemáticos lleguen a producción.
SonarQube MCP facilita el acceso a esos procesos en el desarrollo con IA.
Limitaciones
Algunas funciones dependen de la edición, configuración y derechos de la organización.
SonarQube no sustituye pruebas dinámicas ni un pentesting autorizado.
¿Por qué SonarQube? Resulta especialmente útil para organizaciones que ya utilizan sus controles de calidad y gobernanza.
5. Burp Suite MCP — La mejor opción para pentesting web profesional
Ideal para: Pruebas HTTP, inspección del tráfico web y pentesting interactivo.
Categoría: Seguridad web / Pruebas de penetración
MCP oficial: Burp Suite MCP Server Extension
Los profesionales utilizan ampliamente Burp Suite para analizar aplicaciones web y comprobar vulnerabilidades.
La extensión MCP de PortSwigger permite a clientes de IA compatibles interactuar programáticamente con Burp Suite.
A diferencia de una herramienta centrada solo en código, Burp ayuda a examinar el comportamiento HTTP de la aplicación.
Capacidades principales
La extensión oficial admite operaciones como:
- Enviar solicitudes HTTP mediante Burp.
- Acceder al historial del proxy y filtrarlo.
- Interactuar con Burp Repeater y otras herramientas.
- Inspeccionar respuestas HTTP.
- Utilizar funciones de codificación.
- Interactuar con capacidades compatibles de Burp Collaborator según la edición.
Ejemplo de uso
Un ingeniero prueba una aplicación en un entorno de staging autorizado.
Pregunta:
«Inspecciona las solicitudes de inicio de sesión registradas e identifica comportamientos de autenticación que convenga investigar».
Con permisos y acceso adecuados, el asistente puede recuperar información HTTP y ayudar al ingeniero a revisarla.
Limitaciones
Se requiere configurar Burp y su extensión MCP.
Algunas funciones dependen de la edición de Burp.
Dar acceso a pruebas HTTP a un asistente introduce riesgo operativo. Las solicitudes deben limitarse a objetivos autorizados y las acciones potencialmente disruptivas deben requerir aprobación explícita.
¿Por qué Burp Suite? Es útil para profesionales que desean asistencia de IA durante pruebas web prácticas.
6. OWASP ZAP MCP — La mejor opción para pruebas dinámicas de código abierto
Ideal para: Análisis web, pruebas dinámicas y experimentos de automatización de seguridad.
Categoría: DAST / Pruebas de seguridad web
MCP oficial: OWASP ZAP MCP Integration
OWASP ZAP es una herramienta de código abierto para probar la seguridad de aplicaciones web.
Su complemento oficial MCP Integration permite a asistentes y otros clientes MCP interactuar con ZAP mediante una interfaz HTTP.
Resulta interesante para desarrolladores que exploran pruebas automatizadas con IA.
Capacidades principales
- Invocar operaciones compatibles de ZAP mediante herramientas MCP.
- Recuperar alertas e información de sitios.
- Iniciar flujos compatibles de análisis y rastreo.
- Acceder a instrucciones reutilizables de pruebas de seguridad.
- Importar servidores MCP externos para inspección y pruebas de endpoints compatibles.
La última capacidad es especialmente interesante: ZAP puede inspeccionar el tráfico de servidores MCP, permitiendo examinar ciertas interacciones MCP como objetivos de prueba.
Ejemplo de uso
Un desarrollador despliega una aplicación en staging aislado.
Pregunta:
«Realiza una revisión básica de seguridad de la aplicación de staging autorizada y resume los problemas».
El asistente puede usar las herramientas MCP disponibles de ZAP para apoyar el flujo.
Limitaciones
El análisis dinámico puede generar mucho tráfico y a veces afectar al estado de la aplicación.
ZAP advierte expresamente que su servidor MCP no debe exponerse a redes externas. Está diseñado para acceso local de confianza; publicarlo podría permitir control no autorizado de los análisis y acceso a datos sensibles del tráfico.
¿Por qué OWASP ZAP? Ofrece una vía de código abierto para integrar pruebas dinámicas con asistentes MCP.
7. Trivy MCP — La mejor opción para seguridad de contenedores y dependencias
Ideal para: Análisis de imágenes, comprobación de vulnerabilidades de proyectos y detección de configuraciones inseguras.
Categoría: Seguridad de contenedores / Análisis de vulnerabilidades / DevSecOps
MCP oficial: Trivy MCP Server Plugin
Trivy, desarrollado por Aqua Security, es un escáner popular de código abierto para vulnerabilidades y configuraciones incorrectas.
Su complemento oficial MCP permite invocar análisis mediante lenguaje natural.
Capacidades principales
- Analizar sistemas de archivos de proyectos locales.
- Analizar imágenes de contenedores.
- Analizar repositorios remotos.
- Informar de vulnerabilidades y configuraciones incorrectas compatibles.
- Integrarse con IDE y asistentes compatibles con MCP.
Ejemplo de uso
Un desarrollador prepara una imagen Docker para desplegarla.
Pregunta:
«Analiza esta imagen e identifica vulnerabilidades de gravedad alta que deban revisarse antes de la publicación».
El asistente puede invocar Trivy y explicar los hallazgos utilizando sus resultados.
Primeros pasos
El comando oficial de instalación es:
trivy plugin install mcp
Tras instalarlo, se inicia el servidor con:
trivy mcp
Limitaciones
Trivy identifica componentes vulnerables y problemas de configuración, pero no sustituye pruebas de lógica de negocio ni valida rutas complejas de explotación web.
¿Por qué Trivy? Encaja bien con equipos que trabajan con contenedores, dependencias y entrega de aplicaciones nativas de la nube.
8. GitHub MCP Server — La mejor opción para operaciones de seguridad de repositorios
Ideal para: Alertas de seguridad y dependencias, protección de secretos y flujos de repositorios.
Categoría: Seguridad de repositorios / DevSecOps
MCP oficial: GitHub MCP Server
GitHub ofrece un servidor oficial con acceso estructurado a sus funciones para asistentes de IA.
Aunque no es exclusivamente una herramienta de ciberseguridad, sus conjuntos de herramientas de seguridad resultan valiosos para desarrolladores y equipos especializados.
Capacidades principales
Los conjuntos de seguridad compatibles incluyen:
code_securitypara información de análisis de código.secret_protectionpara análisis de secretos.dependabotpara alertas de dependencias.security_advisoriespara avisos de seguridad.
Un desarrollador podría preguntar:
«Muéstrame las alertas de análisis de código de gravedad alta de este repositorio e identifica las que siguen abiertas».
El asistente puede recuperar la información si están habilitados los permisos y conjuntos adecuados.
El servicio MCP remoto de GitHub también proporciona análisis proactivo de secretos en configuraciones compatibles. Esta función requiere el servidor remoto y no está disponible mediante el servidor local.
Limitaciones
Muchas operaciones recuperan hallazgos existentes, en lugar de realizar pentesting independiente.
Las capacidades dependen de permisos del repositorio, funciones configuradas y conjuntos de herramientas habilitados.
¿Por qué GitHub MCP? Facilita el acceso a información de seguridad ya asociada a repositorios y flujos de pull requests.
9. Socket MCP — La mejor opción para seguridad de la cadena de suministro de software
Ideal para: Detección de paquetes maliciosos, evaluación de dependencias y seguridad de la cadena de suministro.
Categoría: Análisis de composición de software / Seguridad de la cadena de suministro
MCP oficial: Socket MCP Server
Las dependencias abiertas son esenciales para desarrollar aplicaciones modernas.
También introducen riesgos que van más allá de los CVE conocidos.
Un paquete puede ser malicioso, suplantar a otro, contener comportamientos sospechosos o mantenerse de formas que aumenten el riesgo de suministro.
Socket se centra en analizar este tipo de amenazas.
Su servidor MCP pone información relevante de Socket a disposición de los asistentes.
Capacidades principales
- Recuperar información de seguridad de paquetes.
- Evaluar riesgos y salud de dependencias.
- Inspeccionar alertas de la organización.
- Acceder a información del canal de amenazas.
- Investigar actividad sospechosa y riesgos de suministro.
Ejemplo de uso
Un desarrollador evalúa un paquete npm externo.
Pregunta:
«Evalúa los riesgos de seguridad y mantenimiento de este paquete antes de añadirlo al proyecto».
El asistente puede utilizar las capacidades de Socket para recuperar información que sustente la evaluación.
Limitaciones
Socket se especializa en seguridad de la cadena de suministro.
No sustituye análisis de código, pentesting web ni pruebas de vulnerabilidades en ejecución.
Algunas funciones de organización requieren autenticación API.
¿Por qué Socket? Es útil cuando la preocupación principal es la seguridad y confianza de dependencias externas.
10. Prowler MCP — La mejor opción para seguridad en la nube y cumplimiento
Ideal para: Postura de seguridad cloud, hallazgos de configuración, comprobaciones y cumplimiento.
Categoría: Seguridad en la nube / CSPM / Cumplimiento
MCP oficial: Documentación de Prowler MCP
Proteger el código es solo una parte de proteger una aplicación.
La infraestructura cloud, los permisos de identidad, la configuración del almacenamiento y los servicios expuestos también pueden provocar riesgos graves.
Prowler es una plataforma abierta que ayuda a evaluar postura de seguridad y cumplimiento en la nube.
Su integración MCP proporciona acceso a funciones y recursos de conocimiento de Prowler.
Capacidades principales
La arquitectura incluye tres componentes principales:
- Prowler: Acceso a funciones de la plataforma e información de seguridad cloud.
- Prowler Hub: Recuperar información del catálogo de comprobaciones.
- Prowler Documentation: Buscar documentación oficial y orientación de seguridad.
Ejemplo de uso
Un ingeniero de seguridad cloud pregunta:
«Revisa nuestros hallazgos disponibles e identifica problemas prioritarios de configuración».
Con un entorno Prowler configurado, el asistente puede ayudar a recuperar e interpretar información relevante.
Limitaciones
Prowler se centra en infraestructura y cumplimiento, no en pruebas del código de aplicaciones.
Debe complementar las herramientas AppSec, no sustituirlas.
¿Por qué Prowler? Sirve a equipos que necesitan visibilidad de la infraestructura que sostiene sus aplicaciones.
Comparación: Los 10 mejores servidores MCP de seguridad
| Servidor MCP | Enfoque principal | Mejor caso de uso | MCP oficial |
|---|---|---|---|
| Plexicus | Hallazgos AppSec y remediación | Revisiones de repositorios y corrección de hallazgos | Explorar |
| Snyk | Análisis de seguridad del desarrollo | Código, dependencias, IaC y contenedores | GitHub |
| Semgrep | Análisis estático | Detectar patrones inseguros | Documentación |
| SonarQube | Calidad y seguridad | Puntos sensibles y controles de calidad | GitHub |
| Burp Suite | Pentesting web | Análisis y pruebas de tráfico HTTP | GitHub |
| OWASP ZAP | Pruebas dinámicas | Pruebas web de código abierto | Documentación |
| Trivy | Contenedores y dependencias | Análisis de imágenes y vulnerabilidades | GitHub |
| GitHub MCP | Seguridad de repositorios | Investigación de alertas | GitHub |
| Socket | Cadena de suministro | Análisis de dependencias y paquetes maliciosos | GitHub |
| Prowler | Seguridad cloud | Postura y comprobaciones de cumplimiento | Documentación |
Cómo elegir el servidor MCP adecuado
Ningún servidor cubre todos los aspectos de la ciberseguridad.
La elección depende del problema que el equipo quiere resolver.
Para desarrolladores que crean aplicaciones con IA
Empiece con una herramienta que aporte hallazgos reales y ayude a investigar correcciones.
Plexicus es relevante para llevar información de repositorios y remediación al IDE.
Semgrep y SonarQube complementan ese flujo mediante análisis estático y controles de calidad establecidos.
Para ingenieros que prueban aplicaciones web
Burp Suite MCP y OWASP ZAP MCP son opciones a considerar.
Ambos conectan asistentes con herramientas que analizan comportamiento web, pero requieren autorización, configuración y supervisión humana apropiadas.
Para equipos que protegen dependencias y contenedores
Snyk, Trivy y Socket abordan problemas relacionados pero diferentes.
Snyk cubre varias áreas, Trivy resulta útil para contenedores y componentes, y Socket se centra en amenazas de la cadena de suministro.
Para equipos de seguridad cloud
Prowler proporciona comprobaciones e información de postura de seguridad.
Puede combinarse con AppSec para evaluar tanto la aplicación como su entorno de ejecución.
Para equipos que ya trabajan en GitHub
GitHub MCP puede ser un punto de partida práctico para investigar alertas e información de repositorios sin salir del flujo con IA.
¿Es seguro utilizar servidores MCP de seguridad?
Conectar herramientas a asistentes introduce consideraciones adicionales.
Un escáner tradicional funciona con configuración explícita y flujos predefinidos.
Un agente puede decidir qué herramientas invocar según instrucciones del usuario, datos recuperados y respuestas de sistemas conectados.
Esta flexibilidad ayuda, pero también genera riesgos.
Un atacante podría colocar instrucciones maliciosas en archivos, descripciones de incidencias o respuestas de herramientas. Si el asistente las trata como instrucciones en lugar de datos no confiables, podría intentar una acción no deseada.
También existen riesgos cuando el agente puede iniciar análisis, enviar solicitudes HTTP o acceder a información sensible de repositorios.
Prácticas de seguridad para despliegues MCP
1. Aplicar privilegios mínimos
Conceda únicamente los permisos necesarios para las tareas previstas.
Un asistente de revisión no debería recibir automáticamente permiso para modificar producción.
2. Usar acceso de solo lectura cuando sea posible
Empiece con herramientas que recuperan información y generan recomendaciones.
Habilite escritura solo cuando exista un requisito operativo claro.
3. Restringir el alcance de las pruebas
Las herramientas de pentesting deben operar exclusivamente contra aplicaciones y entornos autorizados explícitamente.
4. Proteger secretos y credenciales
Use almacenamiento seguro compatible o autenticación mediante el entorno. Evite incrustar claves en repositorios o compartirlas en conversaciones con IA.
5. Exigir aprobación para acciones importantes
Revise cambios de código, análisis disruptivos, modificaciones de repositorios y cualquier acción que pueda afectar a producción.
6. Verificar los hallazgos independientemente
Las explicaciones de IA pueden resultar útiles, pero también equivocarse.
Una vulnerabilidad propuesta debe tener evidencia adecuada y una corrección debe probarse antes del despliegue.
MCP facilita el acceso a capacidades de seguridad. No elimina controles de acceso, configuración segura ni revisión humana.
Análisis de seguridad MCP frente a pentesting con IA: ¿cuál es la diferencia?
A veces se usan indistintamente análisis de seguridad con IA, herramientas MCP de seguridad y pentesting con IA.
Describen cosas diferentes.
MCP es un protocolo de integración.
El análisis de seguridad examina aplicaciones, código, dependencias o infraestructura para identificar problemas.
Las pruebas asistidas por IA usan IA para apoyar esos procesos: seleccionar herramientas, interpretar hallazgos o investigar debilidades.
El pentesting con IA va más allá cuando explora comportamiento, evalúa rutas de ataque y busca evidencia de que una vulnerabilidad es explotable en un entorno autorizado.
Considere una aplicación web con un endpoint API expuesto.
Un escáner estático podría detectar un patrón arriesgado.
Un escáner dinámico podría identificar comportamiento HTTP inesperado.
Un asistente conectado mediante MCP podría recuperar esos hallazgos y ayudar a investigarlos.
Un pentesting autorizado podría determinar después si ese comportamiento forma parte de una ruta realista y explotable, bajo reglas de actuación definidas.
Estos enfoques se complementan, pero no son equivalentes.
La diferencia importa porque un informe no demuestra necesariamente que un atacante pueda explotar el problema.
Dónde encaja Plexicus AI Swarm Pentest
Plexicus AI Swarm Pentest se orienta a validar rutas autorizadas con evidencia, contexto de impacto y un camino de remediación revisable.
Es una oferta separada del servidor MCP documentado.
MCP permite interactuar con datos de seguridad de repositorios y operaciones compatibles de análisis y remediación dentro del IDE.
AI Swarm Pentest se centra en validar rutas relevantes dentro del alcance acordado.
Juntos ilustran dos necesidades: convertir hallazgos en acciones durante el desarrollo y establecer evidencia sobre exposición de seguridad.
Preguntas frecuentes
¿Cuál es el mejor servidor MCP para seguridad de aplicaciones?
Depende de la capacidad necesaria.
Plexicus sirve para integrar hallazgos, análisis de repositorios y remediación en entornos con IA. Semgrep se especializa en análisis estático; Burp Suite y OWASP ZAP son más adecuados para pruebas web prácticas.
¿Pueden los servidores MCP encontrar vulnerabilidades?
Pueden exponer capacidades de detección de herramientas conectadas.
MCP no es un escáner. La detección depende de la herramienta subyacente, su configuración y el alcance del análisis.
¿Puedo utilizar servidores MCP de seguridad con Claude o Cursor?
Muchas implementaciones admiten Claude Code, Cursor y otros entornos compatibles.
La compatibilidad, instalación y funciones disponibles varían entre servidores.
¿Hay servidores gratuitos o de código abierto?
Sí. Semgrep, OWASP ZAP, Trivy, GitHub MCP Server y Prowler tienen implementaciones abiertas.
Sin embargo, una implementación abierta no significa que todas las funciones de la plataforma conectada sean gratuitas.
¿Puede MCP sustituir el pentesting?
No.
MCP facilita herramientas a asistentes, pero no garantiza cobertura exhaustiva ni explotabilidad verificada.
El análisis estático, las pruebas dinámicas, la revisión de código y el pentesting autorizado responden a preguntas diferentes.
¿Puede la IA corregir vulnerabilidades automáticamente mediante MCP?
Algunas integraciones exponen sugerencias y acciones de flujo que ayudan a proponer cambios.
Por ejemplo, Plexicus MCP puede solicitar generación de remediaciones y recuperar diferencias propuestas.
Los desarrolladores deben revisar los cambios, ejecutar pruebas y verificar que solucionan la vulnerabilidad sin introducir problemas nuevos.
Reflexión final: Las herramientas de seguridad necesitan evidencia, no solo respuestas de IA
La IA cambia cómo se escribe software.
Los flujos de seguridad deben avanzar con ella.
MCP mejora estos flujos conectando asistentes con herramientas reales, hallazgos y operaciones.
La integración más útil no es necesariamente la que expone más herramientas.
Es la que ayuda a responder preguntas relevantes:
- ¿Qué es vulnerable?
- ¿Dónde está el código afectado?
- ¿Qué evidencia respalda el hallazgo?
- ¿Qué gravedad tiene el riesgo real?
- ¿Qué debe corregirse primero?
- ¿Cómo verificar que la corrección funciona?
Las herramientas de esta lista abordan partes distintas del proceso.
Snyk, Semgrep, SonarQube y Trivy apoyan análisis. Burp Suite y OWASP ZAP permiten pruebas web. Socket se centra en suministro y Prowler en postura cloud.
Plexicus conecta hallazgos y remediación con el entorno donde ya trabajan los desarrolladores.
La oportunidad es convertir la seguridad en parte continua del desarrollo, en lugar de una actividad separada después de terminar el código.
Incorpore AppSec a su desarrollo con IA
Los asistentes aceleran el desarrollo. También necesitan información de seguridad fiable.
Plexicus MCP conecta su entorno con hallazgos de repositorios, análisis de seguridad y flujos de remediación.
Investigue vulnerabilidades, solicite análisis y revise correcciones sin salir del IDE.
¿Necesita más que el resultado de un escáner?
Descubra cómo Plexicus AI Swarm Pentest ayuda a investigar rutas autorizadas y recibir hallazgos respaldados por evidencia con una remediación clara.
Aviso: Esta lista se basa en documentación pública de productos e implementaciones MCP oficiales revisadas en octubre de 2026. Es una selección editorial, no una evaluación independiente del rendimiento. Las funciones y disponibilidad pueden cambiar; algunas capacidades requieren productos, suscripciones o permisos separados.