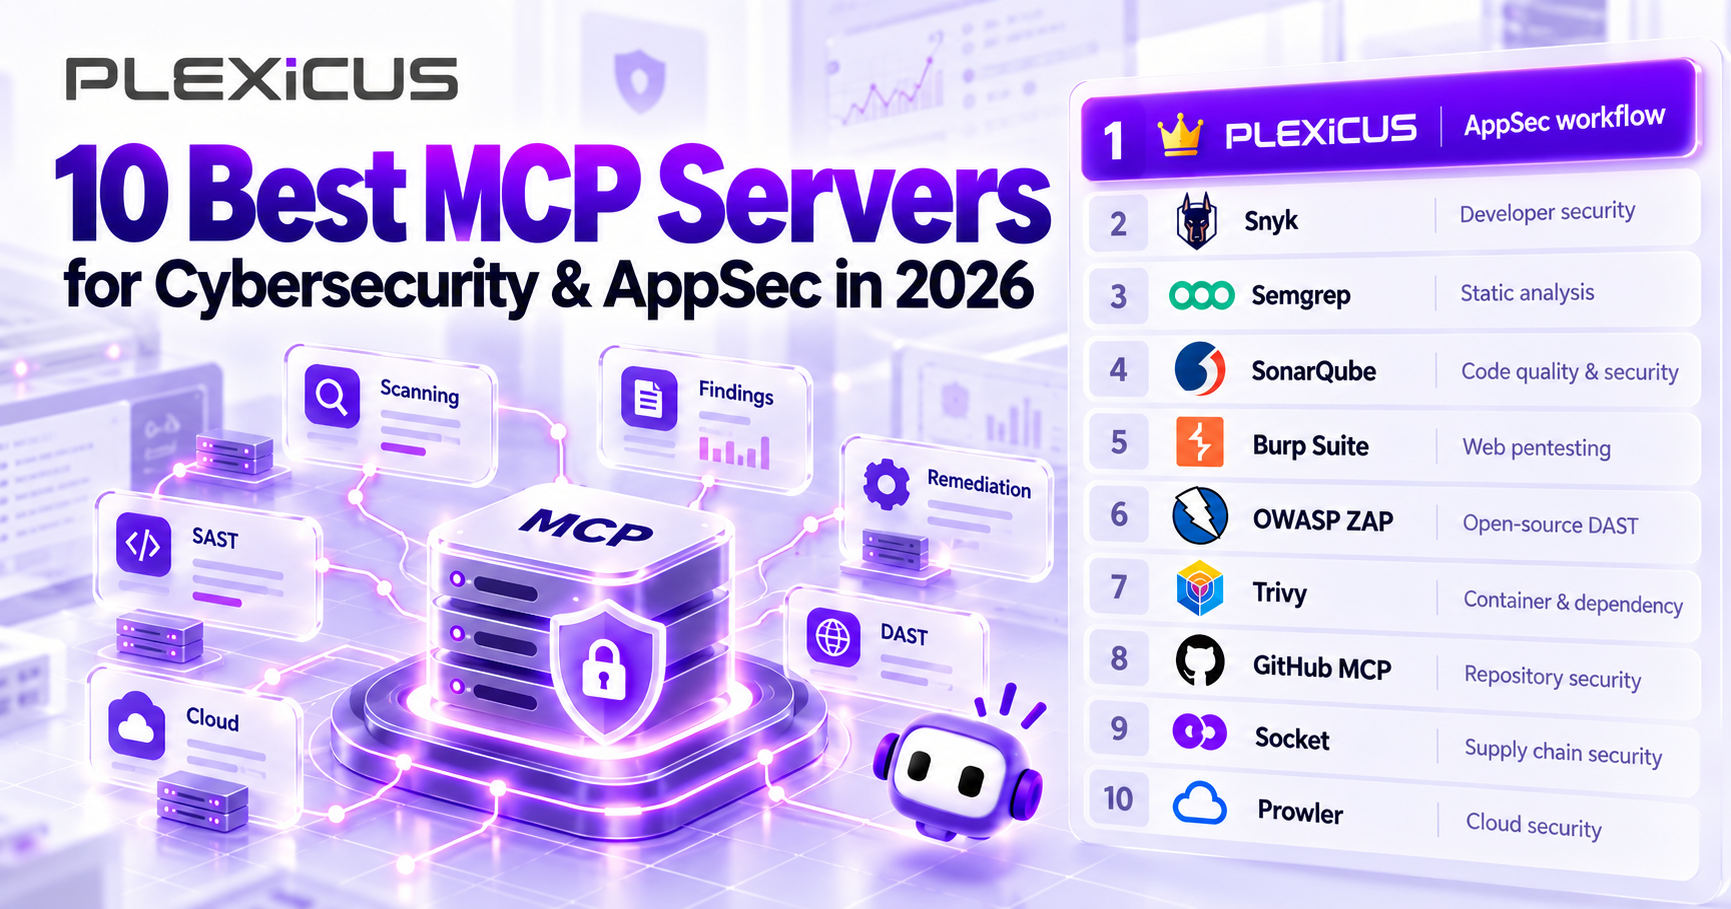
Die 10 besten MCP-Server für Cybersicherheit und Anwendungssicherheit 2026
Ein redaktioneller Leitfaden zu MCP-Sicherheitsintegrationen für KI-gestützte Entwicklung, Scans, Befunde, Webtests, Lieferketten und Cloud-Sicherheit.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAktualisiert: Oktober 2026 | Lesezeit: 12–15 Minuten
KI-Programmierassistenten können in wenigen Minuten ganze Anwendungen erzeugen. Sie schreiben Authentifizierungslogik, integrieren APIs, überarbeiten komplexe Codebasen und stellen sogar Anwendungen bereit.
Doch das Schreiben von Code ist nur ein Teil des Entwicklungsprozesses.
Was passiert, wenn der KI-generierte Code eine SQL-Injection-Schwachstelle enthält? Wenn eine Abhängigkeit ein schädliches Paket einschließt? Oder wenn eine scheinbar harmlose Konfiguration sensible Infrastruktur offenlegt?
Ein KI-Assistent kann vermuten, dass etwas unsicher ist. Das ist nicht dasselbe wie einen Sicherheitsscanner auszuführen, einen tatsächlichen Befund zu untersuchen oder einen ausnutzbaren Angriffspfad zu validieren.
Hier werden auf Sicherheit ausgerichtete Server für das Model Context Protocol (MCP) nützlich.
MCP verbindet KI-Assistenten mit externen Sicherheitswerkzeugen und gibt ihnen Zugang zu tatsächlichen Scan-Funktionen, Schwachstellenbefunden, Repository-Kontext und Behebungsabläufen.
Anstatt ein KI-Modell raten zu lassen, ob Code anfällig ist, können Entwickler es mit Werkzeugen verbinden, die für die Analyse ihrer Anwendungen entwickelt wurden.
Dieser Leitfaden stellt 10 der besten MCP-Server für Cybersicherheit und Anwendungssicherheit im Jahr 2026 vor: für statische Analyse, Web-Penetrationstests, Software-Lieferkettensicherheit, Container-Scans und Cloud-Sicherheit.
Was ist ein MCP-Server in der Cybersicherheit?
Das Model Context Protocol (MCP) ist ein offener Standard, über den KI-Anwendungen mit externen Werkzeugen und Datenquellen kommunizieren können.
Ein MCP-Server bildet eine Brücke zwischen einem KI-Assistenten und einem System, das bestimmte Funktionen bereitstellt.
In der Cybersicherheit kann dieses System ein Schwachstellenscanner, eine Plattform zur Quellcodeanalyse, eine Werkzeugumgebung für Penetrationstests oder eine Datenbank für Sicherheitsbefunde sein.
Ohne MCP-Integration könnte ein Entwickler beispielsweise fragen:
„Ist mein Authentifizierungscode sicher?“
Das KI-Modell kann den sichtbaren Code untersuchen, verdächtige Muster erkennen und mögliche Schwachstellen benennen. Ihm fehlen jedoch möglicherweise die vollständige Anwendung, Konfiguration, Scan-Ergebnisse und Informationen zum Laufzeitverhalten.
Mit einem verbundenen Sicherheits-MCP-Server kann der Entwickler fragen:
„Scanne dieses Repository, zeige mir kritische Schwachstellen und schlage Korrekturen für die wichtigsten Befunde vor.“
Je nach verfügbaren Werkzeugen kann der KI-Assistent einen Sicherheitsscanner aufrufen, Befunde abrufen, Schwachstellendetails untersuchen und die Planung der Behebung unterstützen.
Wie MCP in einen AppSec-Workflow passt
Ein typischer Ablauf sieht so aus:
- Ein Entwickler stellt in einem MCP-kompatiblen KI-Assistenten eine Sicherheitsfrage.
- Der Assistent wählt ein passendes, vom MCP-Server bereitgestelltes Sicherheitswerkzeug.
- Der MCP-Server kommuniziert mit der zugrunde liegenden Sicherheitsplattform oder Scan-Engine.
- Die Plattform führt den angeforderten Vorgang aus oder ruft vorhandene Befunde ab.
- Der Assistent interpretiert die Ergebnisse und hilft beim Festlegen der nächsten Schritte.
- Der Entwickler prüft vorgeschlagene Änderungen und verifiziert die Korrektur.
Die entscheidende Unterscheidung: MCP erkennt selbst keine Schwachstellen. Es standardisiert den Zugang von KI-Assistenten zu Sicherheitsfunktionen. Genauigkeit und Nutzen der Ergebnisse hängen vom verbundenen Werkzeug, dem verfügbaren Kontext und der Testmethode ab.
Die 10 besten MCP-Server für Sicherheit im Jahr 2026
Wir haben diese Werkzeuge anhand von fünf Kriterien ausgewählt:
- Sicherheitsrelevanz: Behandelt die Integration wesentliche Sicherheitsprobleme?
- MCP-Funktionen: Kann ein KI-Assistent über dokumentierte MCP-Werkzeuge nützliche Vorgänge ausführen?
- Entwicklerworkflow: Passt sie in KI-gestützte Entwicklung oder Sicherheitsabläufe?
- Dokumentation: Gibt es eine offizielle Implementierung oder eine pflegbare technische Referenz?
- Praktische Anwendungsfälle: Löst der Server ein konkretes, wiederkehrendes Sicherheitsproblem?
Dies ist eine redaktionelle Auswahl und kein kontrollierter Vergleichstest. Die Werkzeuge erfüllen unterschiedliche Sicherheitsaufgaben; ihre Reihenfolge spiegelt die Relevanz für die hier behandelten Anwendungssicherheitsabläufe wider.
Transparenzhinweis: Dieser Leitfaden wird von Plexicus veröffentlicht, das an erster Stelle aufgeführt ist. Die Auswahl spiegelt unsere redaktionelle Sicht wider und ist kein unabhängiger Leistungsvergleich.
1. Plexicus MCP — Am besten für KI-gestützte Anwendungssicherheitsabläufe
Geeignet für: Anwendungssicherheitsbefunde, Repository-Scans, Schwachstellenuntersuchung und KI-gestützte Behebung.
Kategorie: Anwendungssicherheit / Schwachstellenmanagement / Behebung
Offizielles MCP: Plexicus MCP
Moderne Entwicklungsteams haben selten Schwierigkeiten, noch mehr Code zu erzeugen. Schwieriger ist es, Sicherheitsprobleme in einer wachsenden Codebasis zu verstehen und zu beheben.
Plexicus verbindet dafür Sicherheitsbefunde und Behebungsabläufe direkt mit KI-Programmierassistenten.
Der Plexicus-MCP-Server ermöglicht kompatiblen KI-Entwicklungsumgebungen die Kommunikation mit der Plexicus-Sicherheitsplattform.
Anstatt zwischen IDE, Scan-Dashboard und separatem Behebungsprozess zu wechseln, können Entwickler Befunde untersuchen und Sicherheitsaktionen aus ihrer Programmierumgebung anfordern.
Zentrale Funktionen
Der Plexicus-MCP-Server stellt 10 dokumentierte Werkzeuge bereit, darunter:
- Repository-Erkennung: Das dem aktuellen Git-Arbeitsbereich zugeordnete Plexicus-Repository identifizieren.
- Sicherheitsbefunde: Schwachstellen nach Schweregrad, Status oder CWE abrufen und filtern.
- Schwachstellenuntersuchung: Details einschließlich betroffener Dateien und Codekontext abrufen.
- Scan-Orchestrierung: Repository-Sicherheitsscans anfordern und ihren Fortschritt prüfen.
- KI-gestützte Behebung: Korrekturvorschläge erzeugen, Diffs abrufen und Behebungshinweise prüfen.
- Sicherheitslage: Eine kontoweite Übersicht über Befunde und risikoreiche Repositories abrufen.
Die Integration unterstützt MCP-kompatible Entwicklungsumgebungen wie Claude Code, Cursor, VS Code und Windsurf.
Beispielworkflow
Ein Entwickler arbeitet an einer Anwendung mit Authentifizierung, Zahlungsabwicklung und Benutzerprofilverwaltung.
Er fragt:
„Prüfe die kritischen Sicherheitsbefunde meines aktuellen Repositorys. Erkläre den wichtigsten Befund und schlage eine Korrektur vor.“
Mit konfiguriertem Plexicus MCP kann der Assistent das aktuelle Repository identifizieren, kritische Befunde abrufen, eine ausgewählte Schwachstelle untersuchen und Behebungshinweise anfordern.
Der Entwickler prüft anschließend die vorgeschlagenen Änderungen, führt relevante Tests aus und entscheidet, ob er die Korrektur übernimmt.
So entsteht ein praktischer Ablauf zwischen der Entdeckung eines Sicherheitsproblems und seiner Behebung während der Entwicklung.
Was unterscheidet Plexicus?
Der wesentliche Vorteil ist die Verbindung zwischen KI-gestützter Entwicklung und der umfassenderen Plexicus-AppSec-Plattform.
Plexicus bietet außerdem Deep Code Analysis, Remediation und AI Swarm Pentest als Teil seines Anwendungssicherheitsangebots.
Diese Funktionen behandeln unterschiedliche Aspekte: vom Verständnis von Befunden bis zur Untersuchung potenziell ausnutzbarer Angriffspfade.
Entscheidend ist: Die aktuell dokumentierte Plexicus-MCP-Integration stellt Vorgänge für Repositories, Befunde, Scans, Behebung und Sicherheitslage bereit. Sie ist nicht mit direktem MCP-Zugang zu jeder Funktion eines AI-Swarm-Pentest-Auftrags gleichzusetzen.
Einschränkungen
Plexicus MCP benötigt ein konfiguriertes Plexicus-Konto und API-Zugangsdaten. Die Verfügbarkeit von API-Tokens kann vom laufenden MCP-Rollout abhängen.
KI-generierte Korrekturen müssen vor dem Zusammenführen oder Bereitstellen weiterhin geprüft und verifiziert werden.
Für wen eignet es sich?
Plexicus eignet sich für Entwicklungsteams, die Schwachstellenmanagement und Behebung in ihre KI-Programmierabläufe integrieren möchten, ohne das Sprachmodell selbst als Sicherheitsscanner zu behandeln.
Erste Schritte: Plexicus-MCP-Dokumentation ansehen
2. Snyk MCP — Am besten für umfassende Sicherheitsscans in der Entwicklung
Geeignet für: Quellcode, Open-Source-Abhängigkeiten, Container, Infrastructure as Code und Geheimnisscans.
Kategorie: SAST / SCA / Containersicherheit / IaC
Offizielles MCP: Snyk Studio MCP
Snyk ist eine etablierte Plattform für Entwicklersicherheit, die mehrere wichtige Bereiche der Anwendungssicherheit abdeckt.
Die MCP-Integration bringt Scan-Funktionen der Snyk CLI in KI-gestützte Entwicklungsumgebungen.
Über MCP kann ein KI-Assistent Sicherheitsscans anfordern und Ergebnisse abrufen, ohne dass der Entwickler manuell zu einer separaten Scan-Oberfläche wechseln muss.
Zentrale Funktionen
Snyk dokumentiert mehrere MCP-Sicherheitswerkzeuge:
snyk_code_scanfür Quellcodesicherheitsanalyse.snyk_sca_scanfür Open-Source-Abhängigkeiten.snyk_iac_scanfür Infrastructure as Code.snyk_container_scanfür Containersicherheit.snyk_secret_scanfür die Erkennung von Geheimnissen.snyk_sbom_scanfür die Analyse einer Software Bill of Materials.
Damit ist Snyk besonders nützlich für Teams, die mehrere Scan-Kategorien über einen gemeinsamen Entwicklungsablauf erreichen möchten.
Beispielanwendung
Ein Entwickler fügt einer Node.js-Anwendung eine neue npm-Abhängigkeit hinzu.
Er fragt:
„Prüfe die Abhängigkeiten dieses Projekts auf bekannte Schwachstellen und identifiziere Pakete, die Aufmerksamkeit benötigen.“
Der Assistent kann den passenden Snyk-Scan aufrufen, Befunde abrufen und dem Entwickler beim Verständnis der gemeldeten Risiken helfen.
Einschränkungen
Snyk-Funktionen hängen von Authentifizierung, Konfiguration und verfügbaren Produktberechtigungen ab.
Die Scan-Funktionen sind nicht mit umfassenden Laufzeit-Penetrationstests gleichzusetzen. Ein sicherer Abhängigkeitsbaum garantiert keine sichere Geschäftslogik.
Warum Snyk? Es bietet breite Abdeckung für Entwicklersicherheit über eine dokumentierte MCP-Schnittstelle.
3. Semgrep MCP — Am besten für statische Anwendungssicherheitstests
Geeignet für: Unsichere Codemuster erkennen und regelbasierte Sicherheitsanalyse ausführen.
Kategorie: SAST / Codeanalyse
Offizielles MCP: Semgrep-MCP-Dokumentation
Semgrep ist ein Werkzeug für statische Analyse, das Sicherheitslücken, Fehler und problematische Codemuster erkennt.
Sein regelbasierter Ansatz ermöglicht wiederholbare Prüfungen bestimmter Probleme über Codebasen hinweg.
Mit Semgrep MCP können KI-Programmierassistenten Semgrep-Funktionen in ihrem Entwicklungsablauf aufrufen.
Zentrale Funktionen
- Statische Quellcodeanalyse ausführen.
- Sicherheitsbefunde anhand von Semgrep-Regeln erkennen.
- Analyseergebnisse zur Unterstützung von Codeprüfungen nutzen.
- Beim Entwickeln und Verstehen eigener Erkennungsregeln helfen.
- Scans in kompatible KI-Programmierumgebungen integrieren.
Ein Entwickler könnte fragen:
„Scanne das Authentifizierungsmodul auf unsichere Codemuster und erkläre die Befunde.“
Der Assistent kann Semgreps Analyseergebnisse als Belege nutzen, anstatt eine rein spekulative Bewertung zu erzeugen.
Ein wichtiges Update für 2026
Semgreps MCP-Implementierung ist inzwischen Bestandteil der Haupt-CLI.
Der aktuelle Einstiegspunkt ist semgrep mcp. Ältere Tutorials nennen teilweise das separate Paket semgrep-mcp und das archivierte Repository; diese sollten nicht als primäre Installationsanleitung gelten.
Einschränkungen
Semgrep ist besonders wirksam bei Problemen, die seine Regeln abdecken. Statische Analyse allein kann jedoch nicht die Laufzeit-Ausnutzbarkeit jeder Schwachstelle feststellen.
Wenn Laufzeitverhalten und Angriffspfadvalidierung wichtig sind, sollte es mit anderen Testansätzen kombiniert werden.
Warum Semgrep? Es eignet sich für Entwickler, die wiederholbare, regelbasierte Sicherheitsanalyse in KI-gestützte Programmierung integrieren möchten.
4. SonarQube MCP — Am besten für Codequalität und Sicherheits-Governance
Geeignet für: Codequalitätsanalyse, Security Hotspots, technische Schulden und Quality Gates.
Kategorie: Codequalität / Statische Analyse / Sicherheits-Governance
Offizielles MCP: SonarQube MCP Server
SonarQube konzentriert sich seit Langem auf bessere Softwarequalität durch statische Analyse, Problemverfolgung und Entwicklungsstandards.
Sein MCP-Server macht Funktionen von SonarQube Cloud und SonarQube Server für KI-Assistenten zugänglich.
Das hilft Teams, deren KI-gestützte Abläufe bestehende Codequalitäts- und Sicherheitsrichtlinien berücksichtigen sollen.
Zentrale Funktionen
- Probleme aus der Codeanalyse suchen und untersuchen.
- Security Hotspots prüfen.
- Den Status von Quality Gates abrufen.
- Relevante Codequalitätsregeln einsehen.
- Projektmetriken und Informationen zur Testabdeckung untersuchen.
- Abhängigkeitsrisiken analysieren, soweit unterstützt.
Ein Entwickler könnte fragen:
„Zeige mir die Security Hotspots dieses Projekts und erkläre, welche manuell geprüft werden müssen.“
Der Assistent kann relevante SonarQube-Informationen abrufen und die Prüfung strukturieren helfen.
Warum das wichtig ist
Sicherheit bedeutet mehr als nachträgliche Schwachstellenerkennung. Teams müssen Codestandards durchsetzen, Prüfprozesse pflegen und problematische Änderungen vom Produktionssystem fernhalten.
SonarQube MCP erleichtert den Zugang zu diesen Prozessen innerhalb KI-gestützter Entwicklung.
Einschränkungen
Einige Funktionen hängen von SonarQube-Edition, Konfiguration und organisatorischen Berechtigungen ab.
SonarQube ersetzt weder dynamische Sicherheitstests noch einen autorisierten Penetrationstest.
Warum SonarQube? Es ist besonders nützlich für Organisationen, die bereits SonarQube Quality Gates und Sicherheits-Governance verwenden.
5. Burp Suite MCP — Am besten für professionelle Web-Penetrationstests
Geeignet für: HTTP-Sicherheitstests, Untersuchung von Webverkehr und interaktive Penetrationstests.
Kategorie: Webanwendungssicherheit / Penetrationstests
Offizielles MCP: Burp Suite MCP Server Extension
Sicherheitsfachleute verwenden Burp Suite häufig zur Analyse von Webanwendungen und zum Testen von Schwachstellen.
PortSwiggers MCP Server Extension ermöglicht kompatiblen KI-Clients den programmatischen Zugriff auf Burp Suite.
Anders als reine Quellcodewerkzeuge kann Burp das HTTP-Verhalten einer Anwendung untersuchen helfen.
Zentrale Funktionen
Die offizielle Erweiterung unterstützt unter anderem:
- HTTP-Anfragen über Burp senden.
- Proxy-Verlauf abrufen und filtern.
- Mit Burp Repeater und anderen Testwerkzeugen interagieren.
- HTTP-Antworten untersuchen.
- Kodierungswerkzeuge nutzen.
- Unterstützte Burp-Collaborator-Funktionen je nach Produktedition nutzen.
Beispielanwendung
Ein Sicherheitsingenieur testet eine Anwendung in einer autorisierten Staging-Umgebung.
Er fragt:
„Untersuche die aufgezeichneten Login-Anfragen und identifiziere Authentifizierungsverhalten, das näher untersucht werden sollte.“
Mit passenden Berechtigungen und Zugriffsmöglichkeiten kann der Assistent relevante HTTP-Informationen aus Burp abrufen und bei der Prüfung helfen.
Einschränkungen
Burp Suite MCP benötigt die konfigurierte Burp-Anwendung und MCP-Erweiterung.
Einige Funktionen hängen von der Burp-Edition ab.
Der Zugang eines KI-Assistenten zu HTTP-Testwerkzeugen bringt außerdem operative Risiken mit sich. Anfragen sollten auf autorisierte Ziele beschränkt sein; potenziell störende Aktionen sollten ausdrückliche Zustimmung erfordern.
Warum Burp Suite? Es eignet sich für Sicherheitsfachleute, die bei manuellen Webanwendungstests KI-Unterstützung wünschen.
6. OWASP ZAP MCP — Am besten für dynamische Open-Source-Anwendungssicherheitstests
Geeignet für: Web-Sicherheitsscans, dynamische Tests und Experimente mit Sicherheitsautomatisierung.
Kategorie: DAST / Web-Sicherheitstests
Offizielles MCP: OWASP ZAP MCP Integration
OWASP ZAP ist ein Open-Source-Werkzeug zum Testen der Sicherheit von Webanwendungen.
Das offizielle MCP Integration Add-on ermöglicht KI-Assistenten und anderen MCP-Clients den Zugriff auf ZAP über eine HTTP-Schnittstelle.
Das macht ZAP für Entwickler interessant, die automatisierte Sicherheitstests mit KI erproben.
Zentrale Funktionen
- Unterstützte ZAP-Vorgänge über MCP-Werkzeuge aufrufen.
- Sicherheitswarnungen und Website-Informationen abrufen.
- Unterstützte Scan- und Spidering-Abläufe starten.
- Wiederverwendbare Prompts für Sicherheitstests nutzen.
- Externe MCP-Server für unterstützte Endpoint-Untersuchungen und Tests importieren.
Die letzte Funktion ist besonders interessant: ZAP kann MCP-Serververkehr selbst untersuchen. Sicherheitstester können dadurch bestimmte MCP-Interaktionen als mögliche Testziele betrachten.
Beispielanwendung
Ein Entwickler stellt eine Anwendung in einer isolierten Staging-Umgebung bereit.
Er fragt:
„Führe eine grundlegende Sicherheitsprüfung der autorisierten Staging-Anwendung aus und fasse die gemeldeten Probleme zusammen.“
Der Assistent kann die verfügbaren ZAP-MCP-Werkzeuge zur Unterstützung dieses Ablaufs nutzen.
Einschränkungen
Dynamische Scans können viel Verkehr erzeugen und manchmal den Anwendungszustand verändern.
ZAP warnt ausdrücklich davor, seinen MCP-Server externen Netzwerken zugänglich zu machen. Er ist für vertrauenswürdigen lokalen Zugriff gedacht. Eine öffentliche Freigabe könnte unbefugte Kontrolle über Scans und sensible Verkehrsdaten ermöglichen.
Warum OWASP ZAP? Es bietet einen Open-Source-Weg, dynamische Anwendungssicherheitstests mit MCP-Assistenten zu verbinden.
7. Trivy MCP — Am besten für Container- und Abhängigkeitssicherheit
Geeignet für: Container-Image-Scans, Schwachstellenprüfungen von Projekten und Erkennung von Fehlkonfigurationen.
Kategorie: Containersicherheit / Schwachstellenscans / DevSecOps
Offizielles MCP: Trivy MCP Server Plugin
Trivy von Aqua Security ist ein verbreiteter Open-Source-Scanner für Schwachstellen und Fehlkonfigurationen.
Sein offizielles MCP-Plugin ermöglicht KI-Assistenten den Aufruf von Trivy-Scans über natürlichsprachliche Abläufe.
Zentrale Funktionen
- Lokale Projektdateisysteme scannen.
- Container-Images scannen.
- Entfernte Repositories analysieren.
- Schwachstellen und unterstützte Fehlkonfigurationen melden.
- In MCP-kompatible IDEs und KI-Assistenten integrieren.
Beispielanwendung
Ein Entwickler hat ein Docker-Image für die Bereitstellung vorbereitet.
Er fragt:
„Scanne dieses Container-Image und identifiziere schwerwiegende Schwachstellen, die vor der Veröffentlichung geprüft werden sollten.“
Der Assistent kann Trivy aufrufen und relevante Befunde anhand der Scan-Ausgabe erklären.
Erste Schritte
Trivy stellt einen offiziellen Installationsbefehl für das MCP-Plugin bereit:
trivy plugin install mcp
Nach der Installation wird der Server so gestartet:
trivy mcp
Einschränkungen
Trivy identifiziert anfällige Komponenten und Konfigurationsprobleme. Es ersetzt jedoch weder Tests der Geschäftslogik noch die Validierung komplexer Web-Angriffspfade.
Warum Trivy? Es passt gut zu Teams, die mit Containern, Abhängigkeiten und cloudnativer Anwendungsbereitstellung arbeiten.
8. GitHub MCP Server — Am besten für Repository-Sicherheitsabläufe
Geeignet für: GitHub-Sicherheitswarnungen, Abhängigkeitswarnungen, Geheimnisschutz und Repository-Abläufe.
Kategorie: Repository-Sicherheit / DevSecOps
Offizielles MCP: GitHub MCP Server
GitHub bietet einen offiziellen MCP-Server für strukturierten KI-Zugang zu GitHub-Funktionen.
Er ist kein ausschließliches Cybersicherheitswerkzeug. Seine sicherheitsbezogenen Werkzeuggruppen sind jedoch für Entwickler und Sicherheitsteams wertvoll.
Zentrale Funktionen
Unterstützte Sicherheitswerkzeuggruppen umfassen:
code_securityfür Informationen aus Code-Scans.secret_protectionfür Geheimnisscan-Funktionen.dependabotfür Abhängigkeitswarnungen.security_advisoriesfür Sicherheitsberatungsmeldungen.
Ein Entwickler könnte fragen:
„Zeige mir die Code-Scanning-Warnungen mit hohem Schweregrad in diesem Repository und identifiziere die noch offenen.“
Der Assistent kann relevante Sicherheitsinformationen abrufen, wenn die passenden Werkzeuggruppen und Berechtigungen aktiviert sind.
GitHubs entfernter MCP-Dienst bietet in unterstützten Konfigurationen außerdem proaktive Geheimnisscans. Diese Funktion benötigt den entfernten Server und ist über den lokalen Server nicht verfügbar.
Einschränkungen
Viele GitHub-Sicherheitsvorgänge über MCP rufen vorhandene Befunde ab, anstatt unabhängige Penetrationstests durchzuführen.
Die Funktionen hängen außerdem von Repository-Berechtigungen, konfigurierten GitHub-Funktionen und aktivierten Werkzeuggruppen ab.
Warum GitHub MCP? Es bietet einfachen Zugang zu Sicherheitsinformationen, die bereits mit Repositories und Pull-Request-Abläufen verbunden sind.
9. Socket MCP — Am besten für Software-Lieferkettensicherheit
Geeignet für: Erkennung schädlicher Pakete, Bewertung von Abhängigkeitsrisiken und Lieferkettensicherheit.
Kategorie: Software Composition Analysis / Lieferkettensicherheit
Offizielles MCP: Socket MCP Server
Open-Source-Abhängigkeiten sind unverzichtbar für moderne Anwendungen.
Sie bringen jedoch Risiken mit sich, die über bekannte CVEs hinausgehen.
Ein Paket kann schädlich sein, ein anderes imitieren, verdächtiges Verhalten enthalten oder so gepflegt werden, dass das Lieferkettenrisiko steigt.
Socket konzentriert sich auf die Analyse solcher Abhängigkeitsbedrohungen.
Sein MCP-Server macht relevante Socket-Informationen für KI-Assistenten verfügbar.
Zentrale Funktionen
- Sicherheitsinformationen zu Paketen abrufen.
- Abhängigkeitsrisiken und Paketgesundheit bewerten.
- Organisationsweite Sicherheitswarnungen untersuchen.
- Informationen aus dem Bedrohungsfeed abrufen.
- Verdächtige Paketaktivität und Lieferkettenrisiken untersuchen.
Beispielanwendung
Ein Entwickler bewertet ein npm-Paket eines Drittanbieters.
Er fragt:
„Bewerte die Sicherheits- und Wartungsrisiken dieses Pakets, bevor ich es zum Projekt hinzufüge.“
Der Assistent kann die verfügbaren Socket-Paketanalysefunktionen nutzen, um unterstützende Informationen abzurufen.
Einschränkungen
Socket ist auf Software-Lieferkettensicherheit spezialisiert.
Es ersetzt keine Quellcodeanalyse, Web-Penetrationstests oder Laufzeit-Schwachstellentests.
Einige organisationsweite Funktionen benötigen API-Authentifizierung.
Warum Socket? Es ist nützlich, wenn Sicherheit und Vertrauenswürdigkeit externer Abhängigkeiten im Mittelpunkt stehen.
10. Prowler MCP — Am besten für Cloud-Sicherheit und Compliance
Geeignet für: Cloud-Sicherheitslage, Konfigurationsbefunde, Sicherheitsprüfungen und Compliance-Abläufe.
Kategorie: Cloud-Sicherheit / CSPM / Compliance
Offizielles MCP: Prowler-MCP-Dokumentation
Die Absicherung des Anwendungscodes ist nur ein Teil der Anwendungssicherheit.
Cloud-Infrastruktur, Identitätsberechtigungen, Speicherkonfigurationen und exponierte Dienste können ebenfalls schwere Risiken verursachen.
Prowler ist eine Open-Source-Plattform zur Bewertung von Cloud-Sicherheitslage und Compliance.
Seine MCP-Integration macht Prowler-Funktionen und Wissensressourcen für KI-Assistenten zugänglich.
Zentrale Funktionen
Die Prowler-MCP-Architektur umfasst drei Hauptkomponenten:
- Prowler: Zugang zu Plattformfunktionen und Cloud-Sicherheitsinformationen.
- Prowler Hub: Informationen aus dem Katalog für Sicherheitsprüfungen abrufen.
- Prowler Documentation: Offizielle Dokumentation und Sicherheitshinweise durchsuchen.
Beispielanwendung
Ein Cloud-Sicherheitsingenieur fragt:
„Prüfe unsere verfügbaren Cloud-Sicherheitsbefunde und identifiziere besonders wichtige Konfigurationsprobleme.“
Mit einer passend konfigurierten Prowler-Umgebung kann der Assistent beim Abrufen und Interpretieren der relevanten Informationen helfen.
Einschränkungen
Prowler konzentriert sich auf Infrastruktursicherheit und Compliance, nicht auf Quellcodetests von Anwendungen.
Es sollte Anwendungssicherheitswerkzeuge ergänzen, nicht ersetzen.
Warum Prowler? Es eignet sich für Teams, die Einblick in die Infrastruktur hinter ihren Anwendungen benötigen.
Vergleich: Die 10 besten Sicherheits-MCP-Server
| MCP-Server | Schwerpunkt | Bester Anwendungsfall | Offizielles MCP |
|---|---|---|---|
| Plexicus | AppSec-Befunde und Behebung | Repository-Sicherheitsprüfungen und Korrekturen | Ansehen |
| Snyk | Entwicklersicherheitsscans | Code-, Abhängigkeits-, IaC- und Container-Scans | GitHub |
| Semgrep | Statische Codeanalyse | Unsichere Codemuster erkennen | Dokumentation |
| SonarQube | Codequalität und Sicherheit | Security Hotspots und Quality Gates | GitHub |
| Burp Suite | Web-Penetrationstests | HTTP-Verkehr analysieren und testen | GitHub |
| OWASP ZAP | Dynamische Sicherheitstests | Open-Source-Websicherheitstests | Dokumentation |
| Trivy | Container und Abhängigkeiten | Container-Images und Schwachstellen scannen | GitHub |
| GitHub MCP | Repository-Sicherheit | Sicherheitswarnungen untersuchen | GitHub |
| Socket | Software-Lieferkette | Abhängigkeiten und schädliche Pakete analysieren | GitHub |
| Prowler | Cloud-Sicherheit | Cloud-Sicherheitslage und Compliance prüfen | Dokumentation |
Den passenden Sicherheits-MCP-Server auswählen
Kein einzelner MCP-Server deckt sämtliche Bereiche der Cybersicherheit ab.
Die beste Wahl hängt vom Sicherheitsproblem ab, das ein Team lösen möchte.
Für Entwickler, die Anwendungen mit KI bauen
Beginnen Sie mit einem Werkzeug, das tatsächliche Anwendungssicherheitsbefunde liefert und bei der Untersuchung von Korrekturen hilft.
Plexicus ist relevant, wenn Repository-Sicherheitsinformationen und Behebung in die IDE gebracht werden sollen.
Semgrep und SonarQube können diesen Ablauf durch statische Analyse und etablierte Codequalitätsprüfungen ergänzen.
Für Sicherheitsingenieure bei Webanwendungstests
Burp Suite MCP und OWASP ZAP MCP sind geeignete Kandidaten.
Beide verbinden KI-Assistenten mit Werkzeugen zur Analyse von Webanwendungsverhalten. Sie benötigen jedoch passende Autorisierung, Konfiguration und menschliche Aufsicht.
Für Teams, die Abhängigkeiten und Container absichern
Snyk, Trivy und Socket behandeln verwandte, aber unterschiedliche Probleme.
Snyk deckt mehrere Entwicklersicherheitsbereiche ab, Trivy eignet sich besonders für Container- und Komponentenscans, Socket konzentriert sich auf Software-Lieferkettenbedrohungen.
Für Cloud-Sicherheitsteams
Prowler bietet Zugang zu Cloud-Sicherheitsprüfungen und Informationen zur Sicherheitslage.
In Kombination mit Anwendungssicherheitswerkzeugen lassen sich Anwendung und Laufzeitumgebung bewerten.
Für Teams, die bereits GitHub verwenden
GitHub MCP kann ein praktischer Einstieg sein, um Sicherheitswarnungen und Repository-Informationen innerhalb eines KI-gestützten Ablaufs zu untersuchen.
Sind Sicherheits-MCP-Server sicher?
Die Verbindung von Sicherheitswerkzeugen mit KI-Assistenten bringt zusätzliche Sicherheitsaspekte mit sich.
Ein klassischer Scanner arbeitet nach expliziter Konfiguration und vordefinierten Abläufen.
Ein KI-Agent kann anhand von Benutzeranweisungen, abgerufenen Daten und Antworten verbundener Systeme entscheiden, welche Werkzeuge er aufruft.
Diese Flexibilität ist nützlich, schafft aber auch Risiken.
Ein Angreifer könnte etwa bösartige Anweisungen in einer Repository-Datei, Problembeschreibung oder Werkzeugantwort platzieren. Behandelt der Assistent solche Inhalte als Anweisungen statt als nicht vertrauenswürdige Daten, könnte er eine unbeabsichtigte Aktion versuchen.
Weitere operative Risiken entstehen, wenn ein Agent Scans starten, HTTP-Anfragen senden oder sensible Repository-Informationen abrufen kann.
Sicherheitspraktiken für MCP-Bereitstellungen
1. Minimale Berechtigungen vergeben
Geben Sie MCP-Integrationen nur die Rechte, die für ihre Aufgaben notwendig sind.
Ein Assistent für Sicherheitsprüfungen sollte nicht automatisch Produktionssysteme verändern dürfen.
2. Wenn möglich nur lesenden Zugriff verwenden
Beginnen Sie mit Werkzeugen zum Abrufen von Informationen und Erstellen von Empfehlungen.
Aktivieren Sie Schreibvorgänge erst bei einem klaren betrieblichen Bedarf.
3. Den Testumfang begrenzen
Penetrationstestwerkzeuge sollten nur ausdrücklich autorisierte Anwendungen und Umgebungen testen.
4. Geheimnisse und Zugangsdaten schützen
Verwenden Sie unterstützte sichere Zugangsdatenverwaltung oder umgebungsbasierte Authentifizierung. API-Schlüssel gehören weder fest in Repositories noch in KI-Unterhaltungen.
5. Zustimmung für folgenreiche Aktionen verlangen
Prüfen Sie Codeänderungen, potenziell störende Scans, Repository-Änderungen und alle Aktionen, die Produktionssysteme beeinflussen könnten.
6. Sicherheitsbefunde unabhängig verifizieren
KI-Erklärungen können helfen, aber auch falsch sein.
Eine behauptete Schwachstelle sollte durch geeignete Belege gestützt werden. Eine vorgeschlagene Korrektur sollte vor der Bereitstellung getestet werden.
MCP macht Sicherheitsfunktionen zugänglicher. Es beseitigt nicht die Notwendigkeit von Zugriffskontrollen, sicherer Konfiguration und menschlicher Prüfung.
MCP-Sicherheitsscans und KI-Penetrationstests: Was ist der Unterschied?
Die Begriffe KI-Sicherheitsscans, MCP-Sicherheitswerkzeuge und KI-Penetrationstests werden manchmal austauschbar verwendet.
Sie beschreiben unterschiedliche Dinge.
MCP ist ein Integrationsprotokoll.
Sicherheitsscans analysieren Anwendungen, Code, Abhängigkeiten oder Infrastruktur auf Sicherheitsprobleme.
KI-gestützte Sicherheitstests nutzen KI zur Unterstützung dieser Prozesse, etwa bei Werkzeugwahl, Befundinterpretation oder Untersuchung möglicher Schwächen.
KI-Penetrationstests gehen weiter, wenn sie Anwendungsverhalten untersuchen, mögliche Angriffspfade bewerten und Belege für tatsächliche Ausnutzbarkeit in einer autorisierten Umgebung suchen.
Betrachten Sie eine Webanwendung mit einem exponierten API-Endpunkt.
Ein statischer Scanner erkennt möglicherweise ein riskantes Codemuster.
Ein dynamischer Scanner entdeckt möglicherweise unerwartetes HTTP-Verhalten.
Ein über MCP verbundener Assistent kann diese Befunde abrufen und bei ihrer Untersuchung helfen.
Ein autorisierter Penetrationstest kann anschließend unter definierten Einsatzregeln feststellen, ob dieses Verhalten zu einem realistischen, ausnutzbaren Angriffspfad gehört.
Die Ansätze ergänzen sich, sind aber nicht gleichwertig.
Diese Unterscheidung zählt, weil ein Schwachstellenbericht nicht zwangsläufig beweist, dass ein Angreifer das Problem ausnutzen kann.
Die Rolle von Plexicus AI Swarm Pentest
Plexicus AI Swarm Pentest ist auf autorisierte Angriffspfadvalidierung ausgerichtet: mit Belegen, Auswirkungskontext und einem prüfbaren Behebungsweg.
Es ist ein separates Angebot neben dem dokumentierten Plexicus-MCP-Server.
Der MCP-Server ermöglicht Entwicklern den Zugang zu Repository-Sicherheitsdaten sowie unterstützten Scan- und Behebungsvorgängen in ihrer IDE.
AI Swarm Pentest konzentriert sich auf die Validierung relevanter Angriffspfade innerhalb eines vereinbarten Umfangs.
Zusammen verdeutlichen sie zwei Bedürfnisse: Befunde während der Entwicklung handhabbar machen und Belege für tatsächliche Sicherheitsrisiken gewinnen.
Häufig gestellte Fragen
Welcher MCP-Server eignet sich am besten für Anwendungssicherheit?
Die beste Wahl hängt von der benötigten Sicherheitsfunktion ab.
Plexicus eignet sich für die Integration von Befunden, Repository-Scans und Behebungsabläufen in KI-Programmierumgebungen. Semgrep spezialisiert sich auf statische Codeanalyse; Burp Suite und OWASP ZAP eignen sich eher für praktische Webanwendungstests.
Können MCP-Server Sicherheitslücken finden?
MCP-Server können die Erkennungsfunktionen verbundener Sicherheitswerkzeuge bereitstellen.
MCP selbst ist kein Schwachstellenscanner. Ob Schwachstellen erkannt werden, hängt vom zugrunde liegenden Werkzeug, seiner Konfiguration und dem Analyseumfang ab.
Kann ich Sicherheits-MCP-Server mit Claude oder Cursor nutzen?
Viele Implementierungen unterstützen Claude Code, Cursor und andere MCP-kompatible Entwicklungsumgebungen.
Kompatibilität, Installationsanforderungen und Funktionen unterscheiden sich zwischen den Servern.
Gibt es kostenlose oder quelloffene Sicherheits-MCP-Server?
Ja. Unter anderem Semgrep, OWASP ZAP, Trivy, GitHub MCP Server und Prowler bieten quelloffene MCP-Implementierungen.
Eine quelloffene Implementierung bedeutet jedoch nicht, dass jede Funktion der verbundenen Plattform kostenlos verfügbar ist.
Kann MCP Penetrationstests ersetzen?
Nein.
MCP macht Werkzeuge für KI-Assistenten zugänglich, garantiert aber weder vollständige Sicherheitsabdeckung noch verifizierte Ausnutzbarkeit.
Statische Scans, dynamische Tests, Codeprüfung und autorisierte Penetrationstests beantworten unterschiedliche Sicherheitsfragen.
Kann KI über MCP automatisch Schwachstellen beheben?
Einige Integrationen stellen Korrekturvorschläge und Workflow-Aktionen bereit, mit denen Assistenten Codeänderungen vorschlagen können.
Plexicus MCP kann beispielsweise die Erzeugung von Korrekturen anfordern und vorgeschlagene Diffs abrufen.
Entwickler sollten Änderungen weiterhin prüfen, Tests ausführen und verifizieren, dass die Schwachstelle ohne neue Probleme behoben wurde.
Fazit: Sicherheitswerkzeuge brauchen Belege statt nur KI-generierter Antworten
KI-gestützte Entwicklung verändert die Softwareerstellung.
Sicherheitsabläufe müssen mithalten.
MCP-Server verbessern sie, indem sie Assistenten mit tatsächlichen Sicherheitswerkzeugen, Befunden und betrieblichen Abläufen verbinden.
Die nützlichste Integration ist jedoch nicht unbedingt diejenige mit den meisten Werkzeugen.
Entscheidend ist, ob sie Entwicklern bei wesentlichen Fragen hilft:
- Was ist anfällig?
- Wo befindet sich der betroffene Code?
- Welche Belege stützen den Befund?
- Wie schwerwiegend ist das tatsächliche Risiko?
- Was sollte zuerst korrigiert werden?
- Wie prüft das Team, ob die Korrektur funktioniert?
Die Werkzeuge dieser Liste behandeln verschiedene Teile dieses Prozesses.
Snyk, Semgrep, SonarQube und Trivy unterstützen Scans und Analyse. Burp Suite und OWASP ZAP ermöglichen Webanwendungstests. Socket konzentriert sich auf Lieferkettenbedrohungen, Prowler auf die Cloud-Sicherheitslage.
Plexicus verbindet Anwendungssicherheitsbefunde und Behebung mit der Umgebung, in der Entwickler bereits arbeiten.
Die größere Chance liegt darin, Sicherheit zu einem kontinuierlichen Teil der Entwicklung zu machen, statt erst nach Fertigstellung des Codes separat daran zu arbeiten.
Anwendungssicherheit in Ihren KI-Entwicklungsworkflow integrieren
KI-Programmierassistenten beschleunigen die Entwicklung. Sie benötigen auch verlässliche Sicherheitsinformationen.
Plexicus MCP verbindet Ihre KI-Entwicklungsumgebung mit Repository-Befunden, Sicherheitsscans und Behebungsabläufen.
Untersuchen Sie Schwachstellen, fordern Sie Scans an und prüfen Sie Korrekturvorschläge direkt in Ihrer IDE.
Benötigen Sie mehr als ein Scan-Ergebnis?
Erfahren Sie, wie Plexicus AI Swarm Pentest Teams bei der Untersuchung autorisierter Angriffspfade und bei beleggestützten Befunden mit einem klaren Behebungsweg unterstützt.
Hinweis: Diese Liste basiert auf öffentlich zugänglicher Produktdokumentation und offiziellen MCP-Implementierungen, die im Oktober 2026 geprüft wurden. Sie ist eine redaktionelle Auswahl und kein unabhängiger Leistungstest. Funktionen und Verfügbarkeit können sich ändern; einige Funktionen erfordern separate Produkte, Abonnements oder Berechtigungen.