Dependabot peut mettre à jour les compétences des agents IA. Qui vérifie les changements ?
Dependabot peut proposer des mises à jour de dépendances d’agents dans des pull requests à examiner.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLe 3 novembre, GitHub a annoncé les mises à jour de version Dependabot pour Agent Package Manager. Les compétences, prompts et instructions des agents entrent ainsi dans un flux de pull requests familier. Il reste à vérifier ce que l’agent fera après la fusion d’une mise à jour.
Ce que GitHub a ajouté
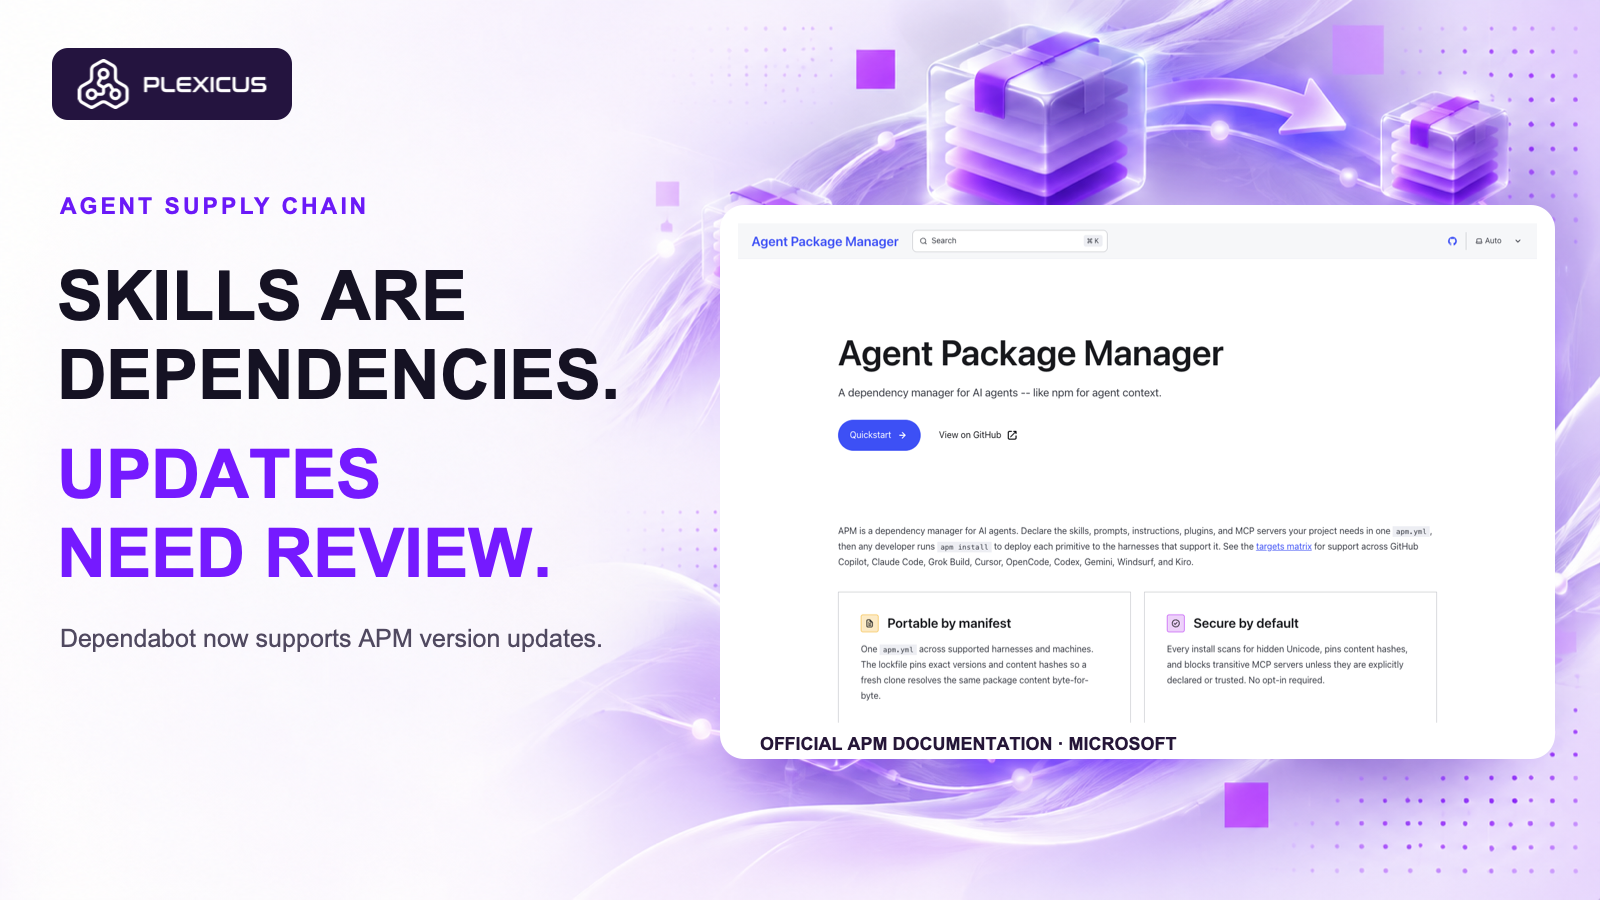
Agent Package Manager (APM) déclare les dépendances de l’agent dans apm.yml. Pour les dépendances Git prises en charge, Dependabot peut ouvrir des pull requests proposant de nouvelles versions et régénérer apm.lock.yaml lorsqu’il existe. GitHub indique que la fonction est disponible pour toutes les offres GitHub.com et prévue pour GitHub Enterprise Server 3.24.
Il s’agit de mises à jour de version, pas de mises à jour de sécurité. Une proposition n’est ni une alerte de vulnérabilité ni une preuve de sécurité. GitHub documente les dépendances APM prises en charge et leur comportement.
Les instructions méritent aussi une revue
Un paquet peut fournir des compétences ou des instructions qui orientent le travail d’un agent. Une nouvelle version peut donc modifier son contexte sans changer le code applicatif. Cela ne signifie pas que chaque mise à jour est malveillante : il faut néanmoins examiner la source et les changements au lieu d’approuver automatiquement la proposition d’un bot.
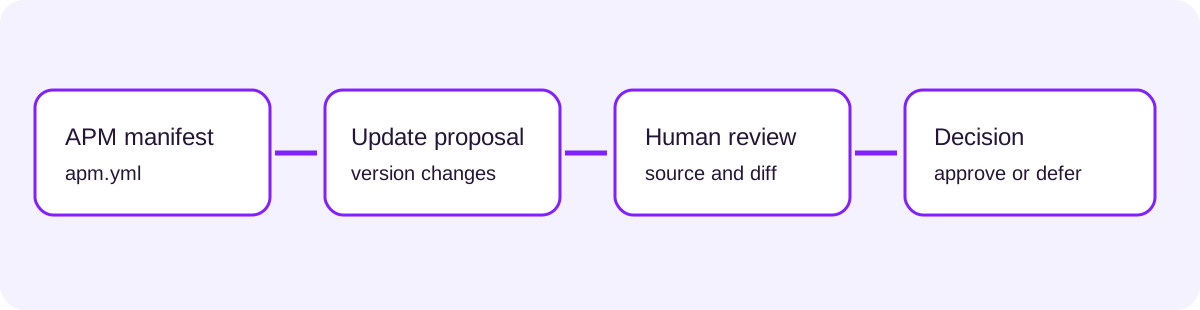
La documentation APM décrit le manifeste et le fichier de verrouillage. Les étapes suivantes sont des recommandations, pas une promesse d’automatisation par Dependabot ou Plexicus :
- Désignez un responsable de
apm.ymlet définissez les sources acceptables. - Examinez le diff des dépendances et du verrouillage, la révision amont, les instructions, scripts et métadonnées modifiés.
- Vérifiez les outils, autorisations, accès réseau ou secrets demandés. Testez dans un environnement isolé si nécessaire.
- Consignez la décision et la procédure de retour arrière. Une mise à jour programmée ne remplace ni la veille sur les vulnérabilités ni la réponse aux incidents.
Conserver les éléments de décision
La revue des dépendances d’agent complète l’évaluation de sécurité de l’application. Plexicus AI Swarm Pentest décrit des tests documentés d’applications et d’API autorisées ; Plexicus remediation facilite la revue des correctifs de résultats validés. Une analyse applicative ne prouve pas à elle seule la sécurité de chaque paquet ou proposition Dependabot.
Attribuez chaque mise à jour à un responsable. Découvrir Plexicus remediation.
Illustration : documentation originale de Agent Package Manager documentation, Microsoft, MIT License: https://github.com/microsoft/apm/blob/main/LICENSE (license copy). La capture illustre APM, pas une mise à jour Dependabot, et n’implique aucun soutien.