
Tag:

segurança de aplicações web

6 articles

SAST vs DAST: Qual é a Diferença e Por Que Você Deve Usar Ambos
Cybersecurity

SAST vs DAST: Qual é a Diferença e Por Que Você Deve Usar Ambos

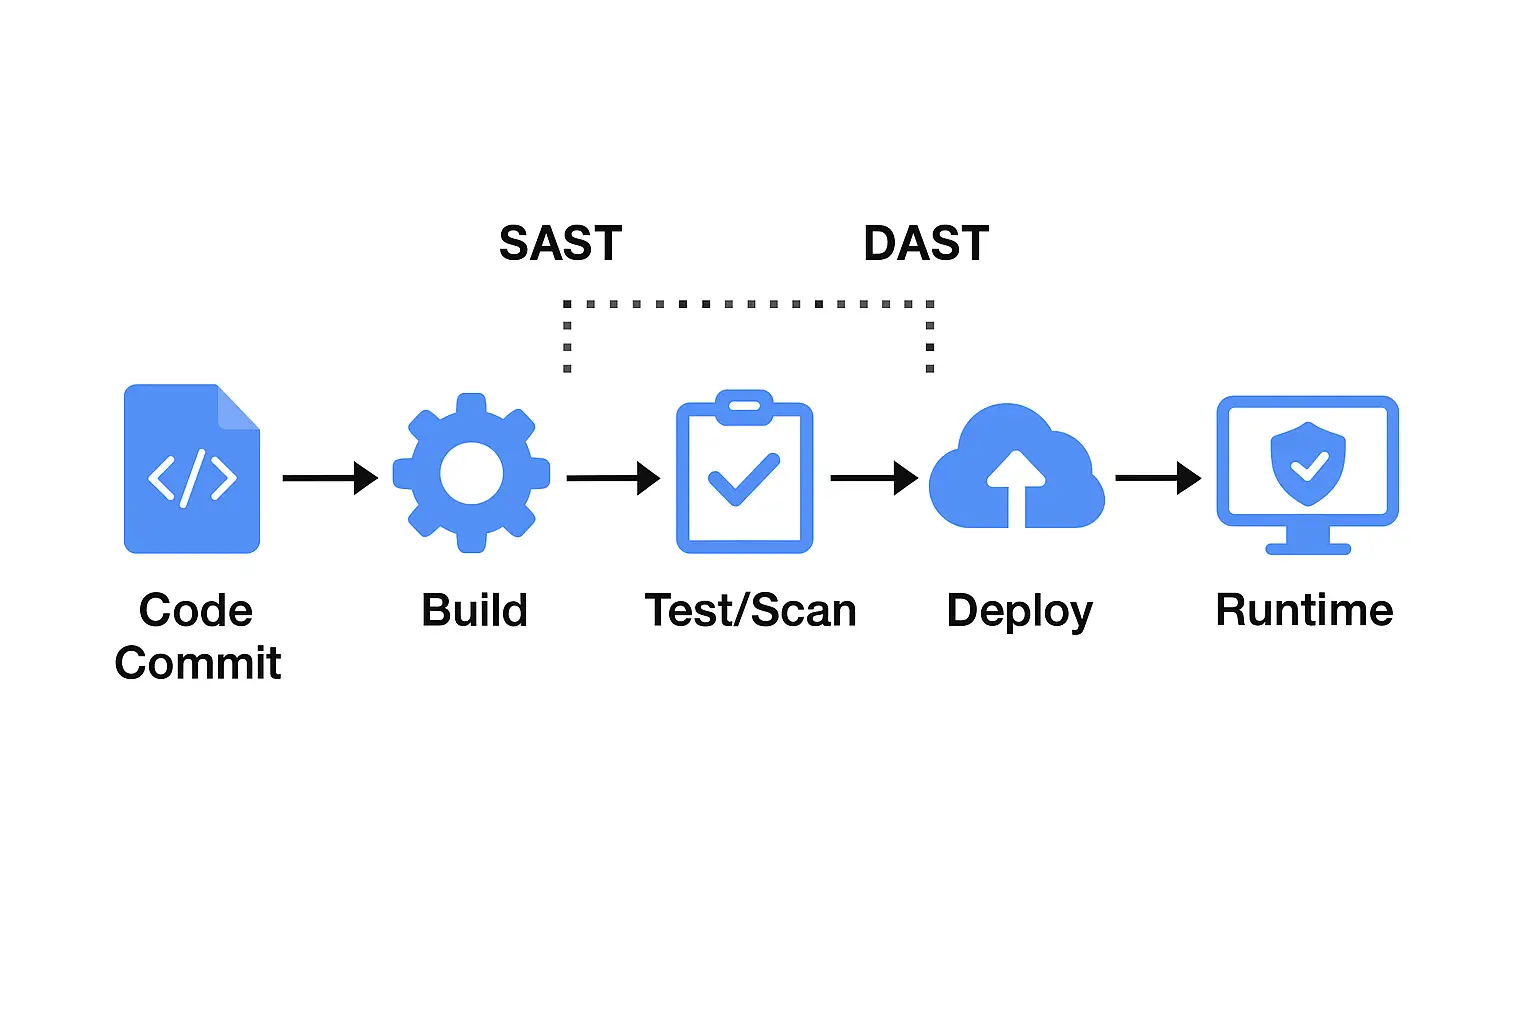
SAST e DAST são métodos de teste de segurança usados para proteger aplicações contra ataques. Para ver como cada um ajuda na segurança de aplicações, vamos analisar suas diferenças e onde eles se encaixam no seu fluxo de trabalho

José Palanco José Palanco ·
Melhores Ferramentas SCA em 2025: Escaneie Dependências, Proteja Sua Cadeia de Suprimentos de Software
Review

Melhores Ferramentas SCA em 2025: Escaneie Dependências, Proteja Sua Cadeia de Suprimentos de Software

Aplicações modernas dependem muito de bibliotecas de terceiros e de código aberto. Isso acelera o desenvolvimento, mas também aumenta o risco de ataques. Cada dependência pode introduzir problemas como falhas de segurança não corrigidas, licenças arriscadas ou pacotes desatualizados. Ferramentas de Análise de Composição de Software (SCA) ajudam a resolver esses problemas.

José Palanco José Palanco ·
Segurança de Aplicações Web: Melhores Práticas, Testes e Avaliação para 2026
Cybersecurity

Segurança de Aplicações Web: Melhores Práticas, Testes e Avaliação para 2026

A segurança de aplicações web é essencial para proteger seus aplicativos de ataques cibernéticos que visam dados sensíveis e interrompem operações. Este guia cobre a importância da segurança de aplicativos web, vulnerabilidades comuns, melhores práticas e métodos de teste, ajudando você a proteger sua aplicação, garantir conformidade e manter a confiança do usuário

José Palanco José Palanco ·
Pronto para validar o que importa?

Pronto para validar o que importa.

O Plexicus é Proof-Driven AppSec: achados validados, compreensão contextual e remediação revisada — ancorada em evidência, escopada com você.

Qualificação

Verifique se o AI Swarm Pentest se adequa ao seu ambiente.

Partilhe o contexto mínimo. Vamos rever o escopo e indicar o próximo passo comercial.

Antes de enviar — verifique se se encaixa

0 / 280

Sem compromisso. Se não se encaixa, dizemos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Ronda privada Para investidores