As 10 melhores ferramentas de pentesting com IA open source em 2026, rankeadas e comparadas
O pentesting com IA open source se dividiu em categorias distintas: pentesters autônomos de aplicações, plataformas de orquestração multiagente, agentes focados em verificação e camadas de ferramentas MCP. Analisamos 10 projetos ativos e explicamos no que cada um é realmente bom.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestO pentesting com inteligência artificial avançou muito além de perguntar a um chatbot qual comando executar em seguida.
A nova geração de ferramentas de pentesting com IA open source pode analisar código-fonte, controlar navegadores e terminais, orquestrar ferramentas de segurança, mapear caminhos de ataque, executar exploits e, em alguns casos, verificar vulnerabilidades com provas reproduzíveis.
Mas esses projetos não são intercambiáveis.
Alguns são pentesters autônomos. Outros são camadas de orquestração que dão a um LLM acesso a ferramentas de segurança existentes. Alguns focam fortemente na validação de exploits, enquanto outros são projetados para operações de red team mais amplas.
Analisamos os projetos mais interessantes e ativamente mantidos e reduzimos a lista a 10 ferramentas de pentesting com IA open source que valem a pena acompanhar em 2026.
Nota: A classificação é editorial, não um benchmark padronizado. Resultados de benchmark relatados por projetos individuais podem usar ambientes e metodologias diferentes e não devem ser comparados diretamente.
Se o que você quer é o cenário comercial em vez do open source, veja nosso guia das 15 melhores ferramentas de pentesting com IA para 2026.
Comparativo rápido
| Posição | Ferramenta | Melhor para | Principal força |
|---|---|---|---|
| 1 | Strix | Pentesting autônomo de aplicações | Testes dinâmicos mais validação com PoC |
| 2 | Shannon | Aplicações web e APIs | Validação de exploits com conhecimento do código |
| 3 | PentAGI | Pentesting autônomo auto-hospedado | Orquestração multiagente |
| 4 | PentestGPT | Pesquisa e pentesting autônomo | Arquitetura de agentes baseada em pesquisa |
| 5 | RedAmon | Automação completa de cadeia de ataque | Recon, exploit e remediação |
| 6 | Decepticon | Operações de red team | Cadeias de ataque multietapas realistas |
| 7 | HexStrike AI | Orquestração de ferramentas de segurança | Mais de 150 ferramentas ofensivas |
| 8 | Pentest-AI | Achados de vulnerabilidades verificados | Verificação independente por máquina |
| 9 | DarkMoon | Testes de superfície de ataque ampla | 50 agentes especialistas |
| 10 | CyberStrikeAI | Operações de segurança com IA | Ambiente com agentes, MCP e RAG |
1. Strix
Melhor ferramenta geral de pentesting com IA open source
Strix é um agente de segurança autônomo com IA projetado para se comportar mais como um pentester do que como um scanner de vulnerabilidades tradicional.
Ele interage com aplicações por meio de automação de navegador, ferramentas HTTP, terminais, execução de Python e análise de código-fonte. Em vez de parar após identificar comportamento suspeito, Strix é projetado para validar vulnerabilidades com exploração por prova de conceito.
Ele também pode ser integrado a fluxos de CI/CD e usado contra aplicações, URLs, domínios e endereços IP.
Melhor para: Equipes de AppSec, desenvolvedores, testes autônomos de aplicações
Por que se destaca: Forte combinação de raciocínio autônomo, execução real de ferramentas e validação de vulnerabilidades.
2. Shannon
Melhor para pentesting web e de APIs com conhecimento do código
Shannon é um pentester com IA autônomo focado especificamente em aplicações web e APIs.
Seu fluxo de trabalho combina duas fontes de informação importantes: o código-fonte da aplicação e a aplicação em execução.
Shannon analisa a base de código para identificar caminhos de ataque potenciais e depois usa automação de navegador e ferramentas de linha de comando para tentar exploração real. Sua filosofia de relatório é notável: uma vulnerabilidade só é promovida a achado quando existe uma prova de conceito funcional.
O projeto também oferece suporte a fluxos de CI/CD e saída SARIF.
Melhor para: Aplicações web, APIs, aplicações com código disponível
Por que se destaca: Excelente combinação de contexto de código e exploração em tempo de execução.
3. PentAGI
Melhor plataforma auto-hospedada de pentesting multiagente
PentAGI adota uma abordagem mais ampla.
Em vez de criar um único agente de segurança, oferece um sistema multiagente capaz de planejar e executar tarefas de teste de intrusão em ambientes isolados.
A plataforma inclui agentes autônomos, integrações com ferramentas de segurança, memória, execução baseada em Docker, observabilidade e suporte a vários provedores de IA.
Seu repositório no GitHub descreve o PentAGI como um sistema totalmente autônomo de agentes de IA para tarefas complexas de teste de intrusão.
Melhor para: Pesquisadores de segurança e equipes que querem um ambiente auto-hospedado e customizável
Por que se destaca: Uma das plataformas de pentesting autônomo open source mais completas.
4. PentestGPT
Framework de pentesting com IA mais bem fundamentado em pesquisa
PentestGPT é um dos projetos que ajudaram a estabelecer o pentesting assistido por IA como um campo de pesquisa sério.
Criado originalmente como assistente de LLM para pentesters, o projeto evoluiu para pentesting autônomo.
Sua arquitetura mais recente usa fluxos de trabalho em estágios como reconhecimento, identificação de vulnerabilidades, exploração e relatórios, permitindo que agentes operem ferramentas de segurança com menor intervenção humana.
A pesquisa original foi apresentada na USENIX Security 2024, o que lhe dá uma base acadêmica mais sólida que a maioria dos projetos desta categoria.
Melhor para: Pesquisa, experimentação, CTFs, pentesting autônomo
Por que se destaca: Base acadêmica sólida combinada com uma arquitetura cada vez mais agêntica.
5. RedAmon
Melhor plataforma de cadeia de ataque ponta a ponta
RedAmon combina mapeamento de superfície de ataque, reconhecimento, exploração autônoma e remediação em um único framework.
Seu agente de IA raciocina sobre os ativos descobertos, seleciona ferramentas de segurança, executa ataques dentro de um sandbox Kali e mantém o contexto da cadeia de ataque usando uma arquitetura baseada em grafo.
O projeto também inclui controles de aprovação humana e pode ir além de encontrar vulnerabilidades gerando correções e abrindo pull requests. Essa última parte importa se você está comparando como a remediação baseada em evidência difere do triagem de alertas.
Melhor para: Red teaming contínuo e pentesting orientado por superfície de ataque
Por que se destaca: Particularmente forte em conectar reconhecimento, exploração, contexto de caminho de ataque e remediação.
6. Decepticon
Melhor para operações de red team autônomas
Decepticon vai além dos testes de vulnerabilidade em aplicações.
Ele é projetado como um agente de red team autônomo capaz de executar cadeias de ataque mais longas envolvendo reconhecimento, exploração, elevação de privilégio, movimentação lateral e infraestrutura de comando e controle.
Ele também integra ambientes e ferramentas de segurança especializados como BloodHound, Sliver, Ghidra e shells interativos persistentes.
Melhor para: Redes internas, simulação de adversário, fluxos de trabalho profissionais de red team
Por que se destaca: Mais próximo de um operador de red team autônomo do que de um scanner de vulnerabilidades.
7. HexStrike AI
Melhor camada de orquestração com IA para ferramentas ofensivas de segurança
HexStrike AI adota uma abordagem diferente.
Em vez de construir uma stack de pentesting inteiramente nova, expõe um grande kit de ferramentas ofensivas de segurança a agentes de IA por meio de MCP.
O projeto anuncia suporte a mais de 150 ferramentas de segurança e 12 ou mais agentes de IA, cobrindo reconhecimento, descoberta de vulnerabilidades, segurança web, segurança em nuvem, CTFs e pesquisa de bug bounty.
Essa flexibilidade é poderosa, mas também significa que o HexStrike se comporta mais como um framework de orquestração de ferramentas de segurança com IA do que como um pentester autônomo especializado em aplicações.
Melhor para: Pesquisadores que querem que Claude, GPT, Copilot ou outro cliente MCP operem ferramentas de segurança existentes
Por que se destaca: Enorme cobertura de ferramentas e integração flexível com MCP.
8. Pentest-AI
Melhor pentester com IA focado em verificação
Pentest-AI enfrenta um dos maiores problemas dos agentes de segurança autônomos:
Como saber que a IA realmente explorou a vulnerabilidade que diz ter encontrado?
Sua arquitetura separa o raciocínio da IA da verificação.
A IA investiga vulnerabilidades potenciais, mas oráculos de máquina independentes tentam reproduzir o exploit antes de uma vulnerabilidade receber um veredito verificado. Achados bem-sucedidos incluem evidências reproduzíveis.
Essa é uma direção de arquitetura importante, porque uma conclusão de um LMM por si só não deve ser tratada como evidência de segurança. Se você quer o raciocínio por trás dessa mudança, veja o que a análise profunda de código acrescenta além de SAST e revisão por LLM.
Melhor para: Equipes que valorizam fortemente reduzir falsos positivos gerados por IA
Por que se destaca: A verificação é tratada como um problema de engenharia separado, e não como outro julgamento de LLM.
9. DarkMoon
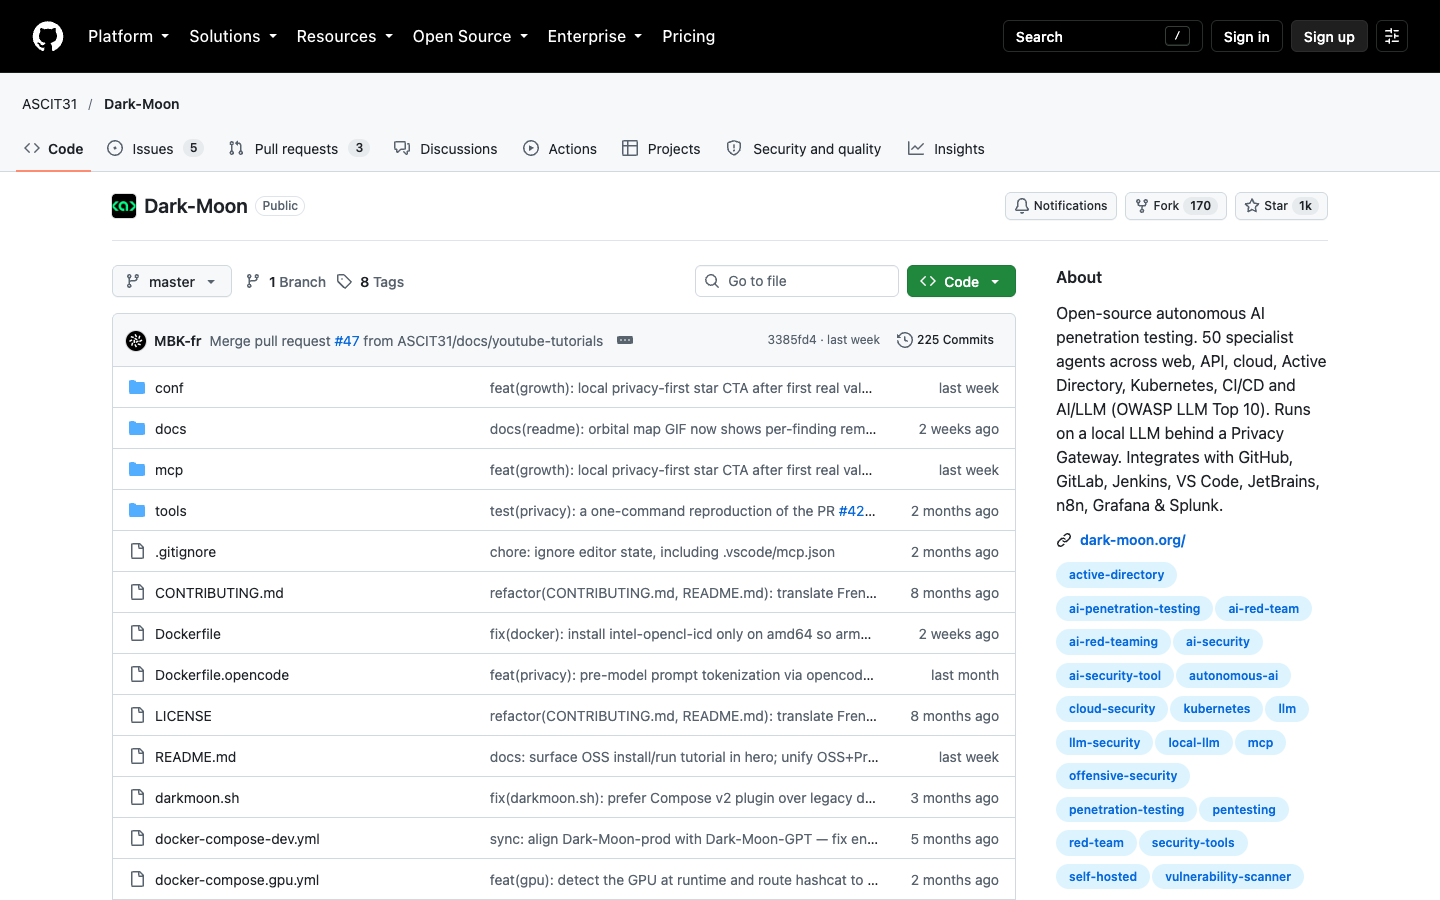
Melhor para testes de segurança em múltiplas superfícies
DarkMoon busca uma cobertura de segurança incomumente ampla.
Sua arquitetura inclui dezenas de agentes especialistas cobrindo áreas como aplicações web, APIs, Active Directory, Kubernetes, infraestrutura em nuvem, CI/CD e até mesmo segurança de IA/LLM.
Ele traz um grande kit de segurança containerizado e também pode operar com modelos locais, o que o torna interessante para organizações que experimentam fluxos de trabalho privados de segurança com IA.
Melhor para: Laboratórios de segurança e pesquisadores que buscam cobertura ampla de superfície de ataque
Por que se destaca: Um dos escopos mais amplos entre os projetos de pentesting com IA open source.
10. CyberStrikeAI
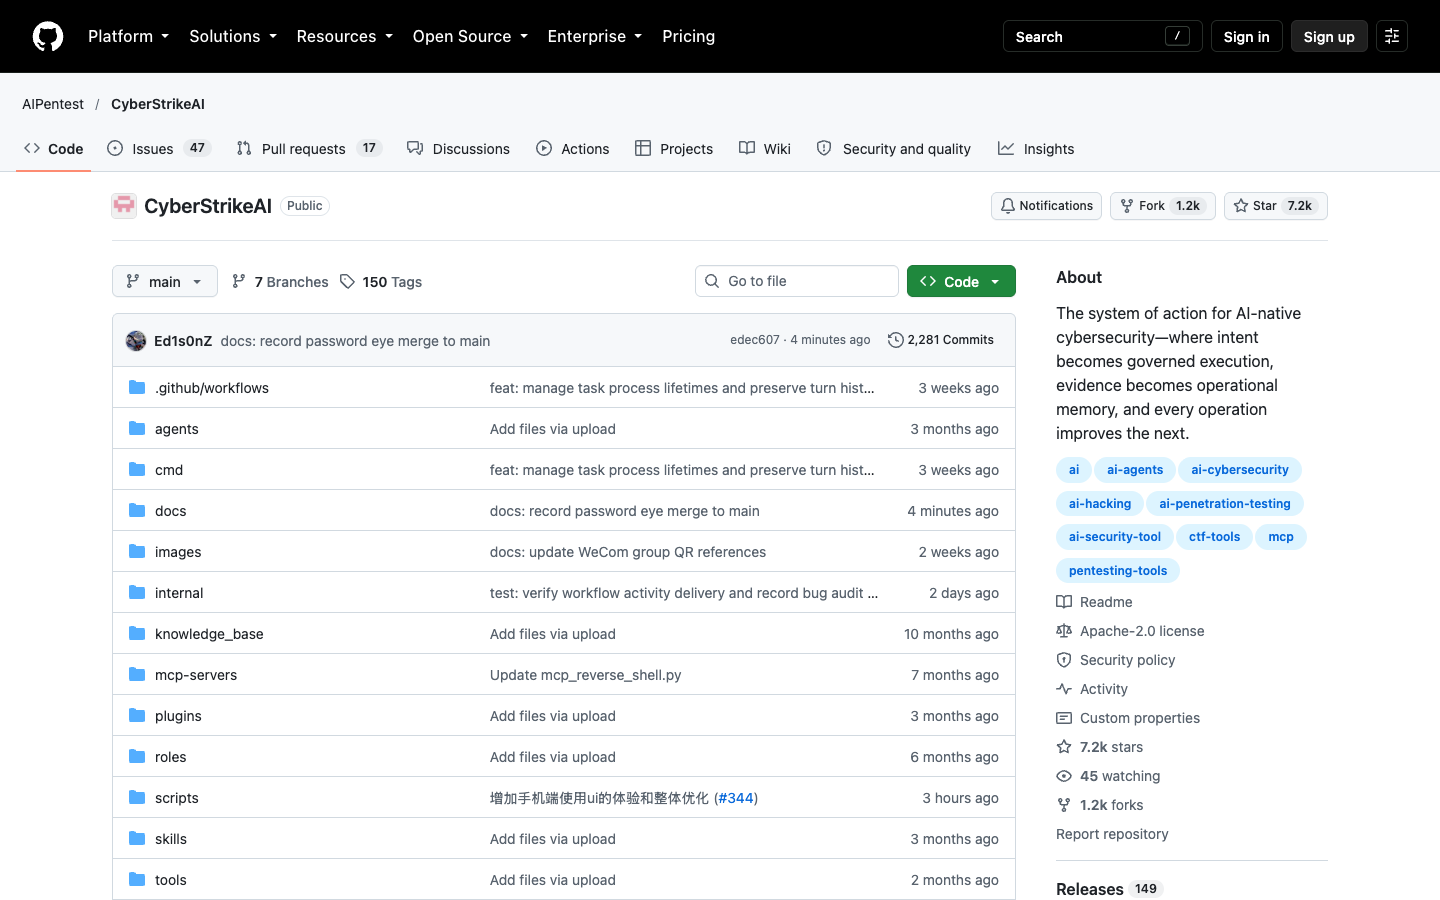
Melhor ambiente nativo de IA para operações de segurança
CyberStrikeAI combina agentes de IA, ferramentas de segurança, integrações MCP, recuperação de conhecimento, gestão de ativos, fluxos de trabalho e análise de cadeia de ataque em um ambiente de segurança mais amplo.
Sua arquitetura suporta múltiplas estratégias de orquestração de agentes e incorpora controles human-in-the-loop para operações de maior risco.
Ele é menos focado em pentesting autônomo de aplicações do que Strix ou Shannon, mas muito mais amplo como ambiente para operações de segurança ofensivas assistidas por IA.
Melhor para: Equipes de segurança construindo fluxos de trabalho de segurança com IA personalizados
Por que se destaca: Forte combinação de orquestração de agentes, MCP, gestão de conhecimento e controles operacionais.
Qual ferramenta de pentesting com IA open source você deve escolher?
Não há um vencedor universal.
Para experimentar com pentesting autônomo de aplicações, Strix e Shannon são excelentes pontos de partida.
Para construir um ambiente de segurança multiagente customizável, o PentAGI é particularmente interessante.
Para testes orientados a red team e infraestrutura, RedAmon e Decepticon oferecem capacidades ofensivas mais amplas.
E se o seu objetivo é conectar um LLM a um grande kit de ferramentas de segurança já existente, o HexStrike AI oferece uma das integrações baseadas em MCP mais amplas.
O open source também traz escolhas.
Você pode precisar implant e proteger a infraestrutura por conta própria, gerenciar provedores de modelo e custos de API, manter as ferramentas de segurança, investigar execuções de agentes que falharam, interpretar resultados, montar pipelines de relatórios e determinar se uma vulnerabilidade gerada por IA é realmente explorável.
Tudo isso é aceitável para pesquisadores de segurança. Fica muito mais difícil quando os testes de segurança precisam fazer parte de um programa de AppSec em produção.
Procurando uma alternativa pronta para produção? Experimente o Plexicus
Ferramentas de pentesting com IA open source são uma ótima forma de experimentar testes de segurança autônomos.
Mas organizações costumam precisar de mais do que um agente autônomo executando ferramentas de segurança.
O Plexicus é construído sobre Proof-Driven AppSec.
Em vez de tratar todo sinal suspeito como vulnerabilidade, o Plexicus AI Swarm Pentest investiga caminhos de ataque e produz evidências que sua equipe pode revisar.
Ele combina testes autônomos com Deep Code Analysis para adicionar contexto da aplicação, seguido de fluxos de remediação que levam as equipes da descoberta até a correção do problema subjacente.
Isso torna o Plexicus relevante para equipes que querem os benefícios do pentesting com IA sem montar e manter toda a stack de segurança com IA por conta própria. É o mesmo raciocínio por trás de estabelecer guardrails para código gerado por IA.
Open source é ótimo para experimentar. O Plexicus foi feito para equipes precisam operacionalizá-lo.
Pronto para ir além do pentesting com IA experimental?
Execute sua próxima avaliação de segurança com o Plexicus e veja como a Proof-Driven AppSec fecha o ciclo, da detecção até a correção mesclada.