O próximo capítulo da Plexicus: construir o futuro da segurança aplicacional baseada em provas
O software é entregue mais depressa do que nunca. As equipas de segurança precisam de prova do que é explorável, contexto sobre o que é afetado e uma correção revista. É isto que a Plexicus constrói, e é por isso que o nosso próximo capítulo importa.
O software é construído mais depressa do que nunca. As equipas de segurança precisam de mais do que outra lista de vulnerabilidades potenciais. Precisam de evidência do que pode realmente ser explorado, contexto sobre o que importa e um caminho prático para uma correção revista. Este é o problema que a Plexicus está a construir para resolver, e é por isso que o nosso próximo capítulo importa.
O desenvolvimento de software está a mudar. Os assistentes de código com IA, os fluxos de trabalho automatizados, os componentes de terceiros complexos e a infraestrutura ligada ajudam as equipas a entregar a um ritmo notável. Cada nova integração, dependência, API e funcionalidade pode também levantar novas questões de segurança.
O desafio já não é saber se um scanner consegue assinalar algo suspeito. É saber se uma empresa consegue estabelecer o que é real, porque importa e o que deve acontecer a seguir, antes que a exposição se torne um incidente.
Na Plexicus, acreditamos que a segurança aplicacional deve ser construída em torno da prova. A nossa missão: ajudar as equipas a validar o risco real das aplicações, a perceber o seu impacto e a remediá-lo através de um fluxo de trabalho assente em evidência.
O problema: mais alertas não significam mais segurança
As equipas de software modernas recorrem a muitos tipos de testes de segurança. A análise estática assinala padrões de código suspeitos. A análise de dependências encontra pacotes vulneráveis. Os testes dinâmicos exploram o comportamento da aplicação. As ferramentas de nuvem acrescentam mais uma camada de visibilidade.
Estas capacidades importam. Mas vivem muitas vezes em sistemas separados, produzem resultados sobrepostos e deixam as equipas de segurança e de engenharia com perguntas difíceis:
- Esta vulnerabilidade é realmente explorável no nosso ambiente?
- Que aplicação, API ou fluxo de negócio afeta?
- É uma exposição urgente ou um problema teórico?
- Que alteração a corrige sem estragar o produto?
- A equipa consegue demonstrar que foi corrigida?
A lacuna entre a deteção e a remediação verificada é um problema operacional. Mais alertas geram mais trabalho de triagem sem um ganho equivalente em segurança.
O panorama de ameaças acrescenta urgência. No seu Data Breach Investigations Report 2026, a Verizon identifica a exploração de vulnerabilidades como um dos principais vetores de acesso inicial, com 31 % das violações analisadas nesse conjunto de dados. O valor mostra quão consequente se tornou a exposição do software; não é uma afirmação sobre todos os ataques nem uma medida do desempenho da Plexicus.
Do alerta à prova
Menos conclusões, cada uma apoiada em evidências
- Alertas de scanners Tudo o que as suas ferramentas sinalizam
- Alcançável Ligado a caminhos de código e fluxos de dados reais
- Comprovado Explorado dentro do escopo autorizado, com evidência reproduzível
- Corrigido Patch revisto e integrado pela sua equipe
Ilustrativo. O estreitamento mostra a ideia, não dados medidos.
Quem somos
A Plexicus é uma empresa de segurança aplicacional baseada em IA, construída em torno do Proof-Driven AppSec. Reunimos validação de segurança, compreensão ao nível do código e remediação revisável num único processo ligado, para que as equipas decidam melhor e ajam com mais confiança.
A pessoa por trás da Plexicus
A Plexicus foi fundada em maio de 2025 por José Ramón Palanco. O produto é novo. O hábito que o sustenta não é. O José tem mais de duas décadas em cibersegurança, quase todas dedicadas a uma única pergunta: isto está mesmo avariado, e consegue mostrá-lo?
O José formou-se em engenharia de telecomunicações na Universidade de Alcalá e concluiu mais tarde um mestrado em Governação de TI na Universidade de Deusto. Os primeiros anos de trabalho foram dedicados a construir sistemas, em I&D na Ericsson e na Optenet (hoje parte da Allot). Construir sistemas ensina como eles falham.
Depois veio o lado ofensivo: vulnerabilidades publicadas com identificadores CVE e ferramentas de segurança de código aberto que outros investigadores ainda usam, entre elas nmap-scada, ProtocolDetector, escan, pma, EKanalyzer e um IDS para SCADA. Seguiram-se as palestras, na OWASP, RootedCON, ROOTCON, MALCON e FAQin.
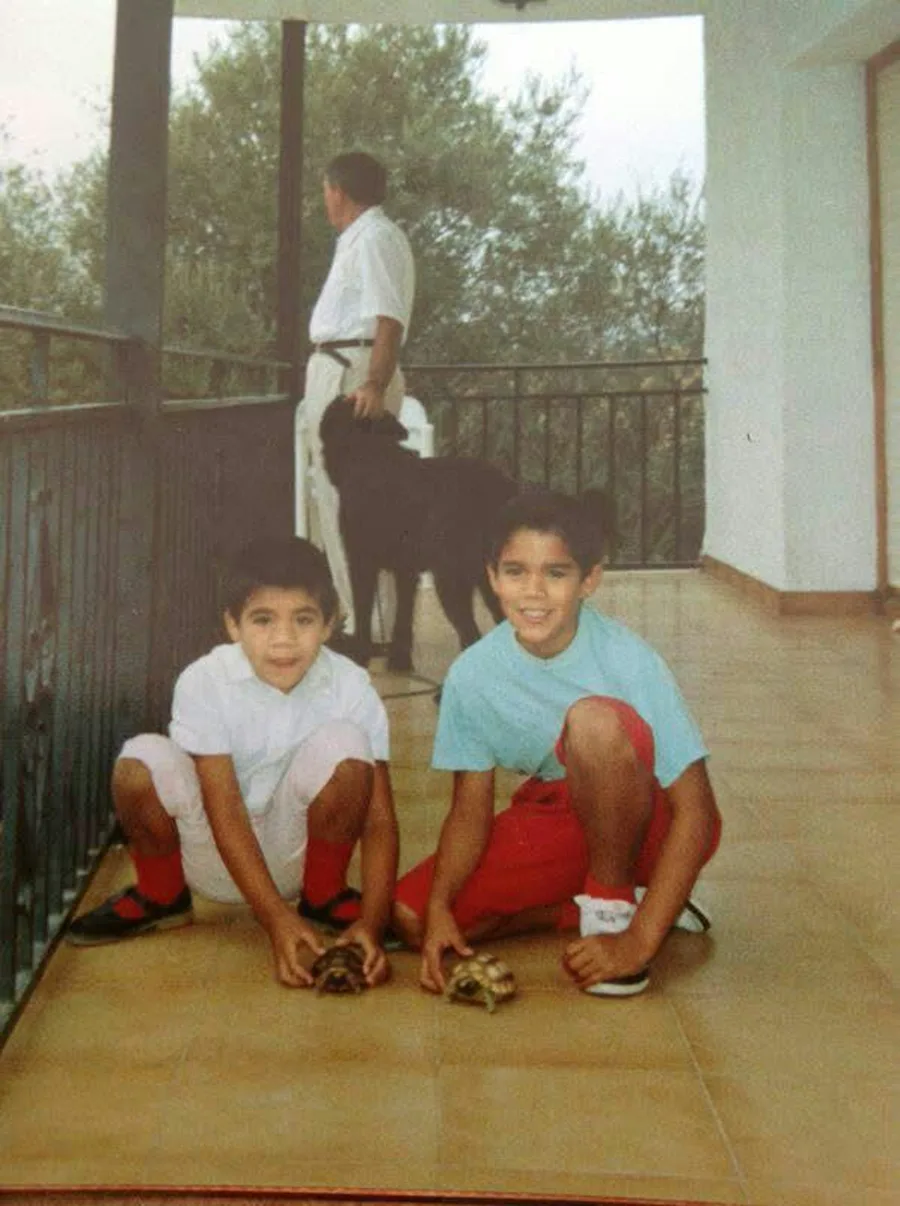 Antes da segurança
Uma foto de infância do arquivo de família do José: dois rapazes, duas tartarugas e um cão muito paciente.
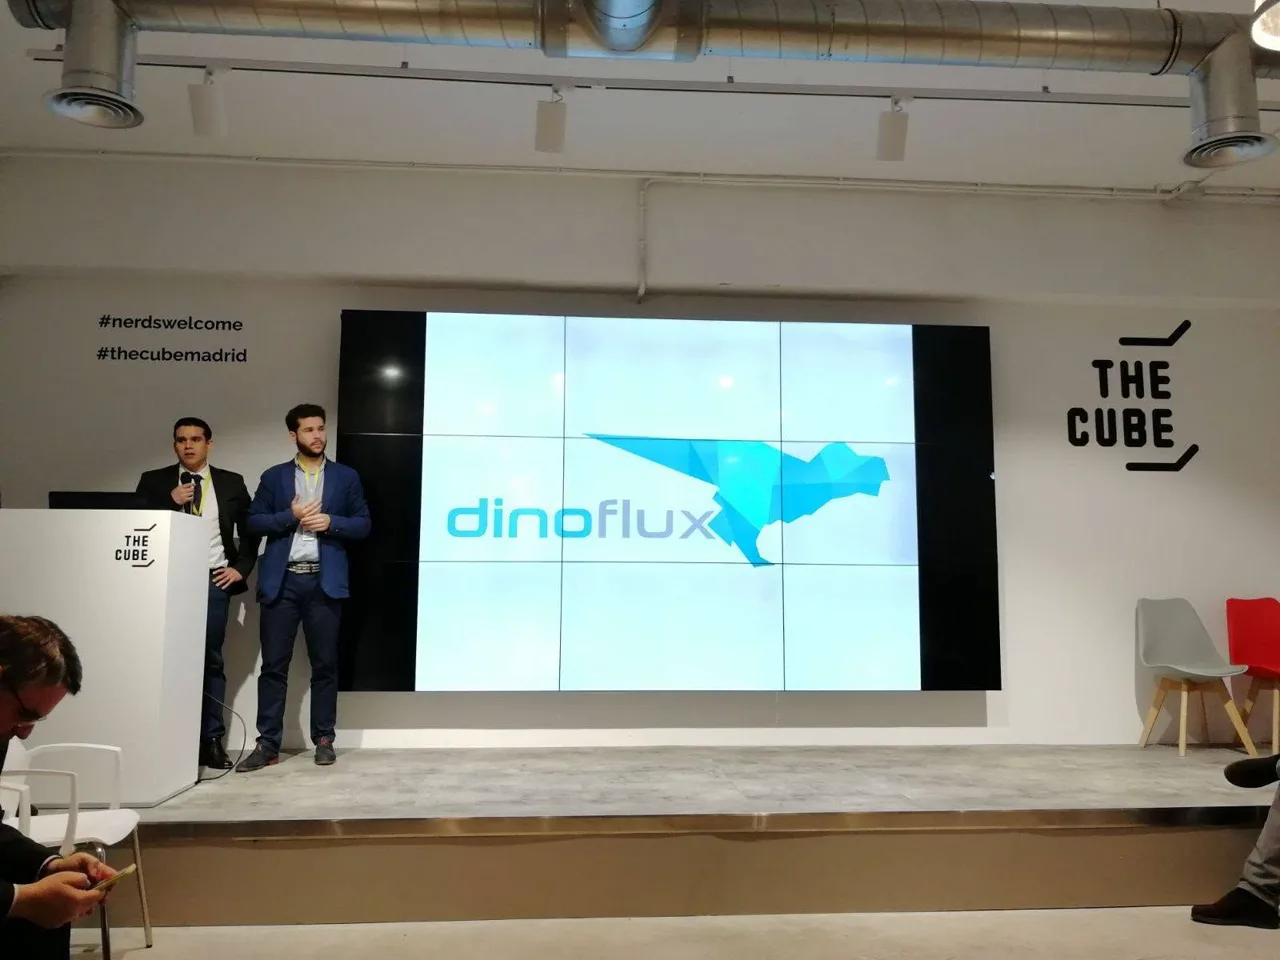 Dinoflux
A apresentar a Dinoflux, a empresa de threat intelligence que o José fundou em 2014, no The Cube Madrid.
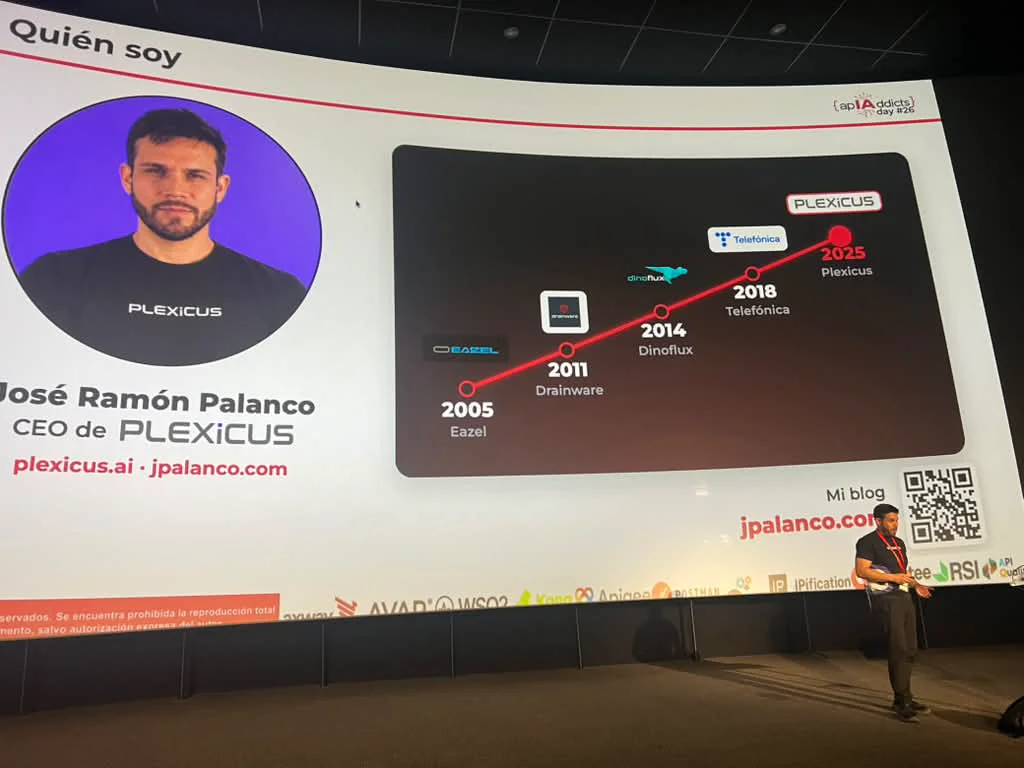 APIAddicts
No palco da APIAddicts, a percorrer a linha do tempo profissional que vai de 2005 à Plexicus em 2025.
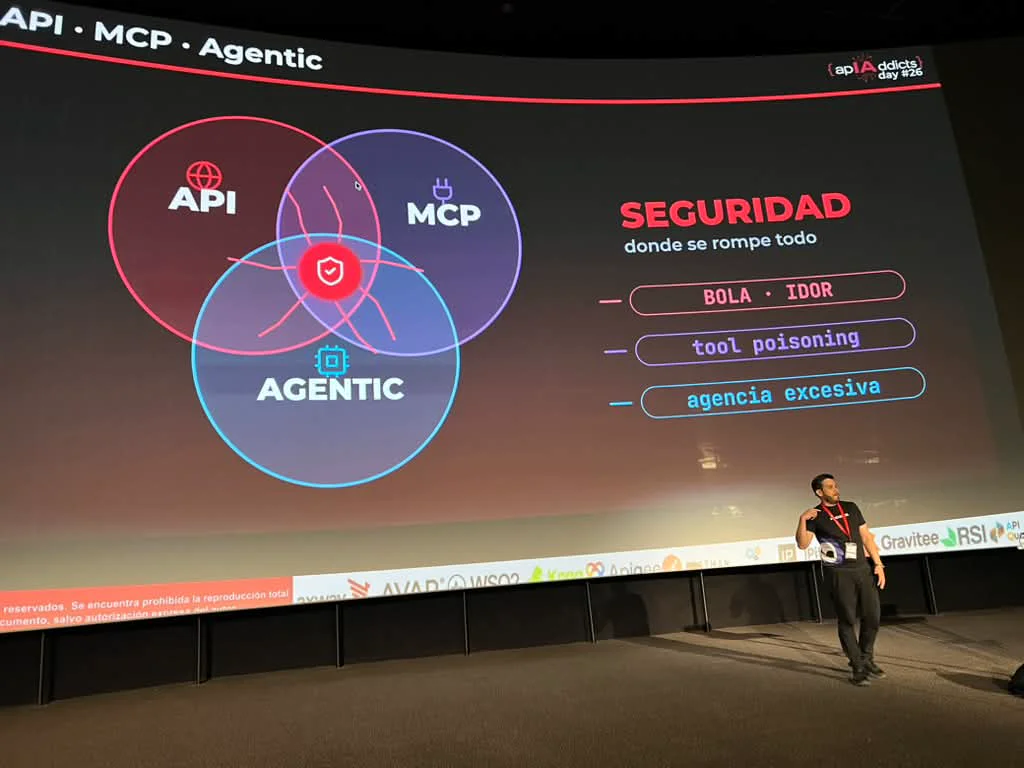 API · MCP · Agentic
A mesma palestra: onde a segurança se quebra entre APIs, MCP e IA agêntica.
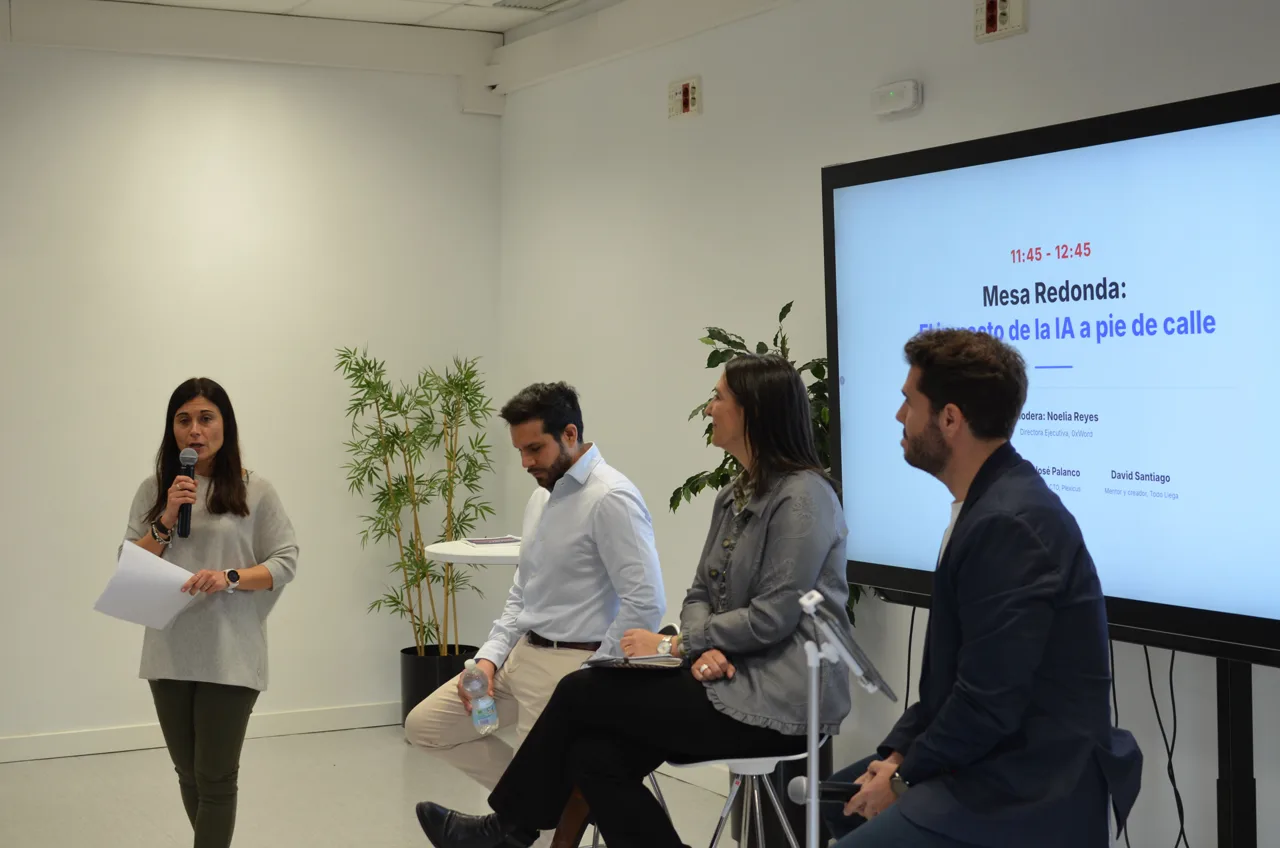 CMICE
A mesa-redonda «O impacto da IA na rua», na jornada técnica do CMICE sobre IA em Madrid, a 10 de novembro de 2026. O José fez parte do painel.
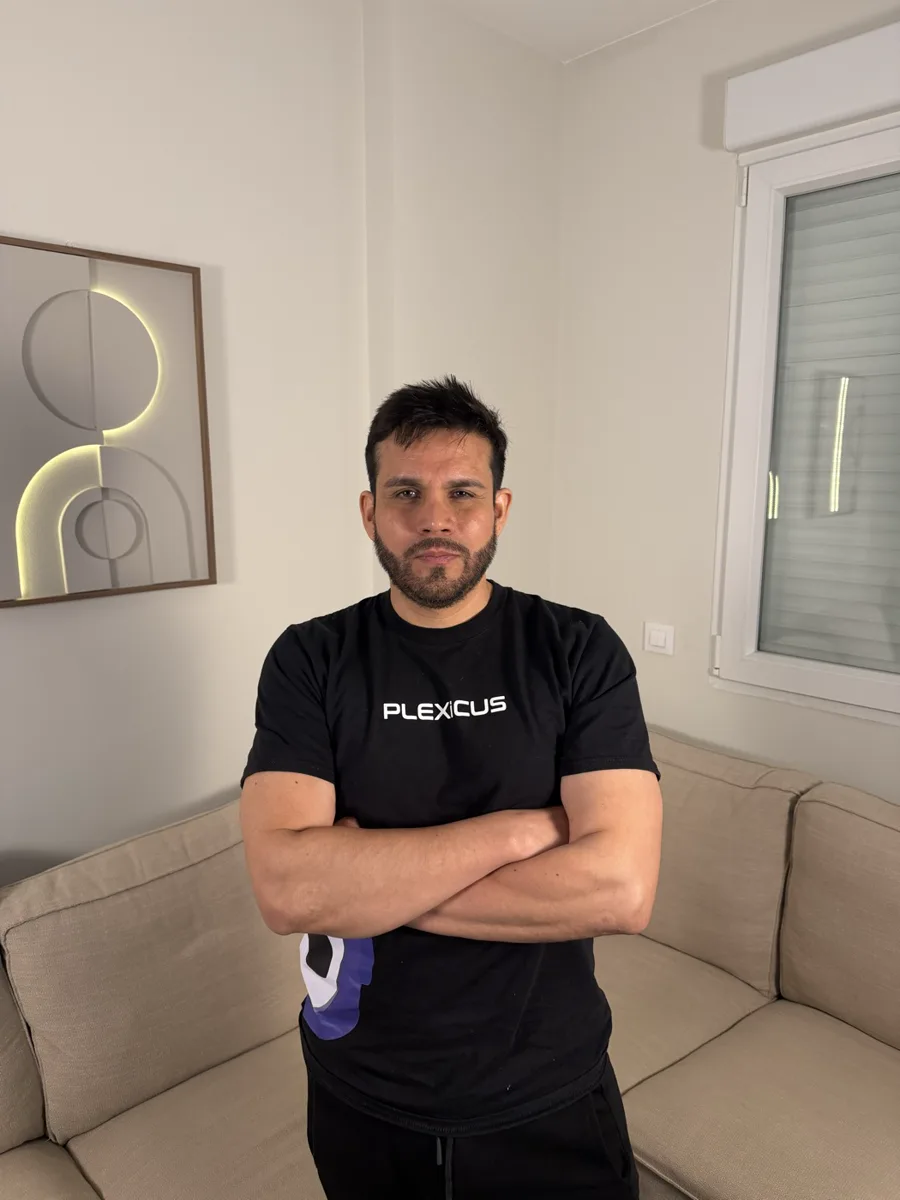 Hoje
José Ramón Palanco, fundador e CEO/CTO da Plexicus.
Em 2014, o José fundou a Dinoflux, uma empresa de threat intelligence mais tarde adquirida pela Telefónica, e desde 2018 trabalha também com a 11Paths. Criar uma empresa, vendê-la e trabalhar dentro de uma grande organização mostrou o mesmo problema a partir de três ângulos: o fornecedor que produz alertas, o comprador que os recebe e a equipa que tem de agir sobre eles.
A Plexicus é feita para essa terceira equipa. Durante vinte anos, o trabalho foi mostrar às pessoas que algo em que confiavam estava avariado. Com a Plexicus, a frase ganha o seu final: aqui está a prova, e aqui está a correção, pronta a integrar.
Pode ouvir o José explicá-lo no canal de YouTube @jpalanco, onde foi publicada a demonstração completa abaixo, e saber mais em jpalanco.com.
Esse percurso molda a nossa abordagem. As ferramentas de segurança não devem limitar-se a gerar resultados convincentes. Devem ajudar as equipas técnicas a estabelecer o que pode ser demonstrado, revisto e corrigido.
A nossa abordagem: Validar. Compreender. Remediar.
A Plexicus assenta em três perguntas ligadas.
Proof-Driven AppSec
Validar. Entender. Remediar.
- 1
Validar
O risco pode ser demonstrado? O AI Swarm Pentest, movido pelo Nexus, testa o escopo autorizado e registra as evidências.
- 2
Entender
O que é afetado? O Deep Code Analysis liga a vulnerabilidade a caminhos de código, fluxos de dados e alcançabilidade.
- 3
Remediar
Como corrigir com confiança? Um patch proposto e as suas evidências seguem para revisão dos seus engenheiros.
1. Validar: o risco pode realmente ser demonstrado?
O AI Swarm Pentest, impulsionado pelo nosso motor Nexus, coordena um enxame de agentes de IA contra uma aplicação autorizada e com âmbito explícito. Os agentes exploram caminhos de ataque, testam hipóteses e produzem evidência reproduzível para cada resultado que conseguem confirmar. Um verificador separado repete a evidência antes de um resultado contar. No PoC, no finding.
As avaliações exigem que os alvos sejam seus ou estejam autorizados, respeitam os limites acordados e mantêm as pessoas no controlo das decisões. Leia a documentação do AI Pentest.
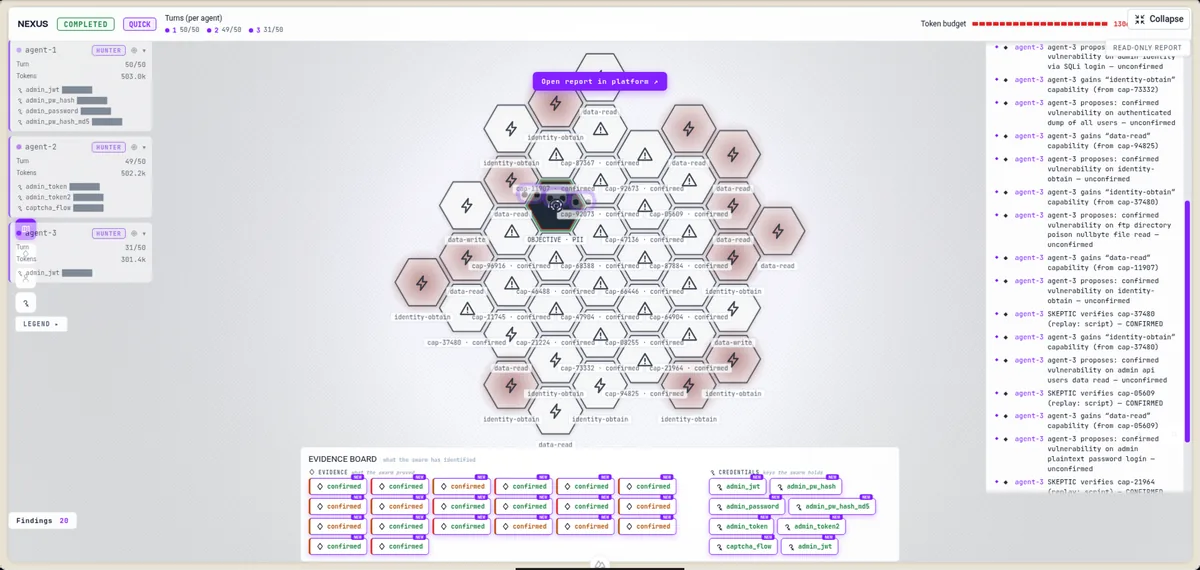
2. Compreender: o que afeta o resultado?
Uma fraqueza confirmada é mais útil quando os engenheiros sabem onde vive e o que pode alcançar. O Deep Code Analysis liga um resultado aos seus caminhos de código, fluxos de dados, alcançabilidade e contexto envolvente. Assim é mais fácil perceber porque é que uma fraqueza importa, escolher a resposta de engenharia certa e deixar de desperdiçar esforço em alertas sem contexto.
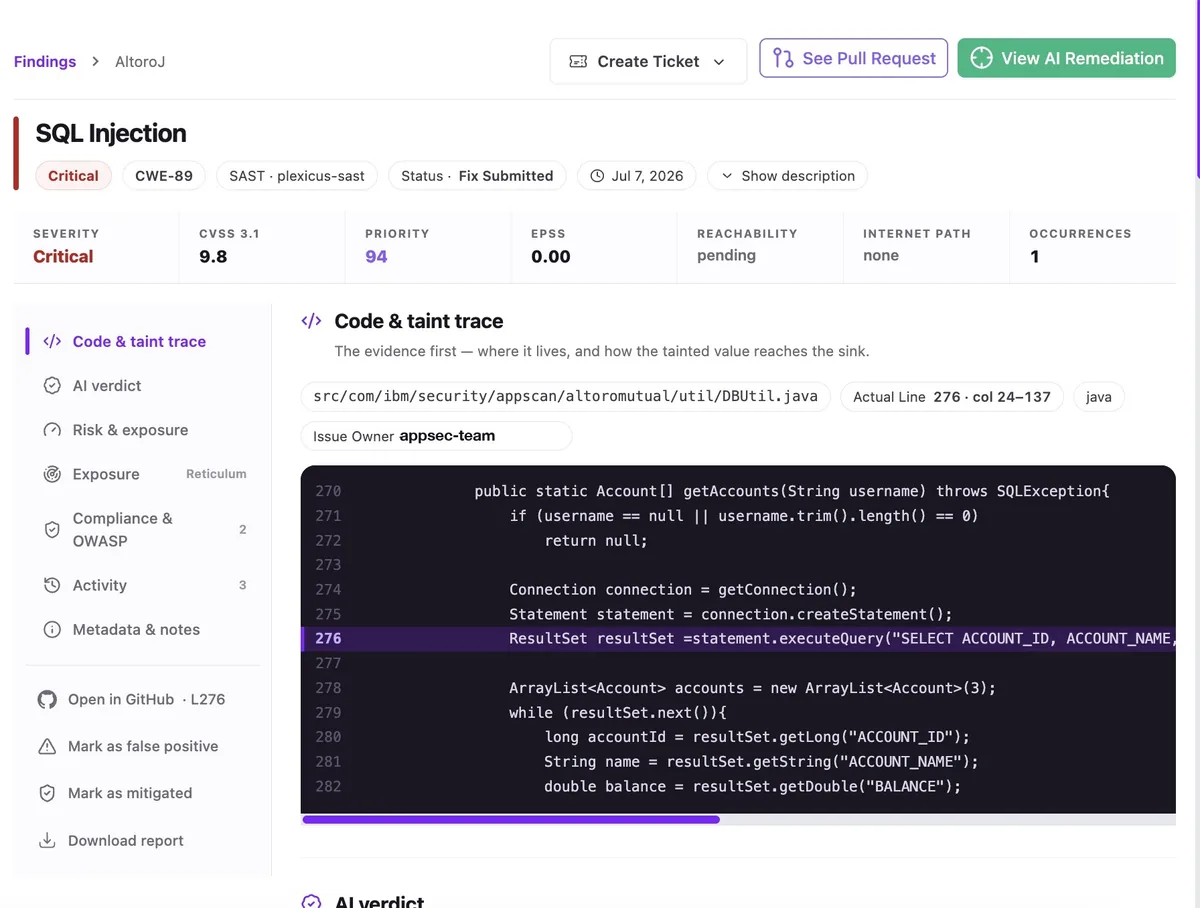
3. Remediar: como pode a equipa corrigir com confiança?
Encontrar problemas é apenas o começo. O resultado que importa é uma aplicação mais segura. O Remediation da Plexicus prepara uma alteração de código proposta e a respetiva evidência de suporte sob a forma de pull request. Os seus engenheiros revêem-na, testam-na e fazem o merge. Depois, um novo teste verifica que o problema demonstrado desapareceu, consoante o fluxo de trabalho configurado.
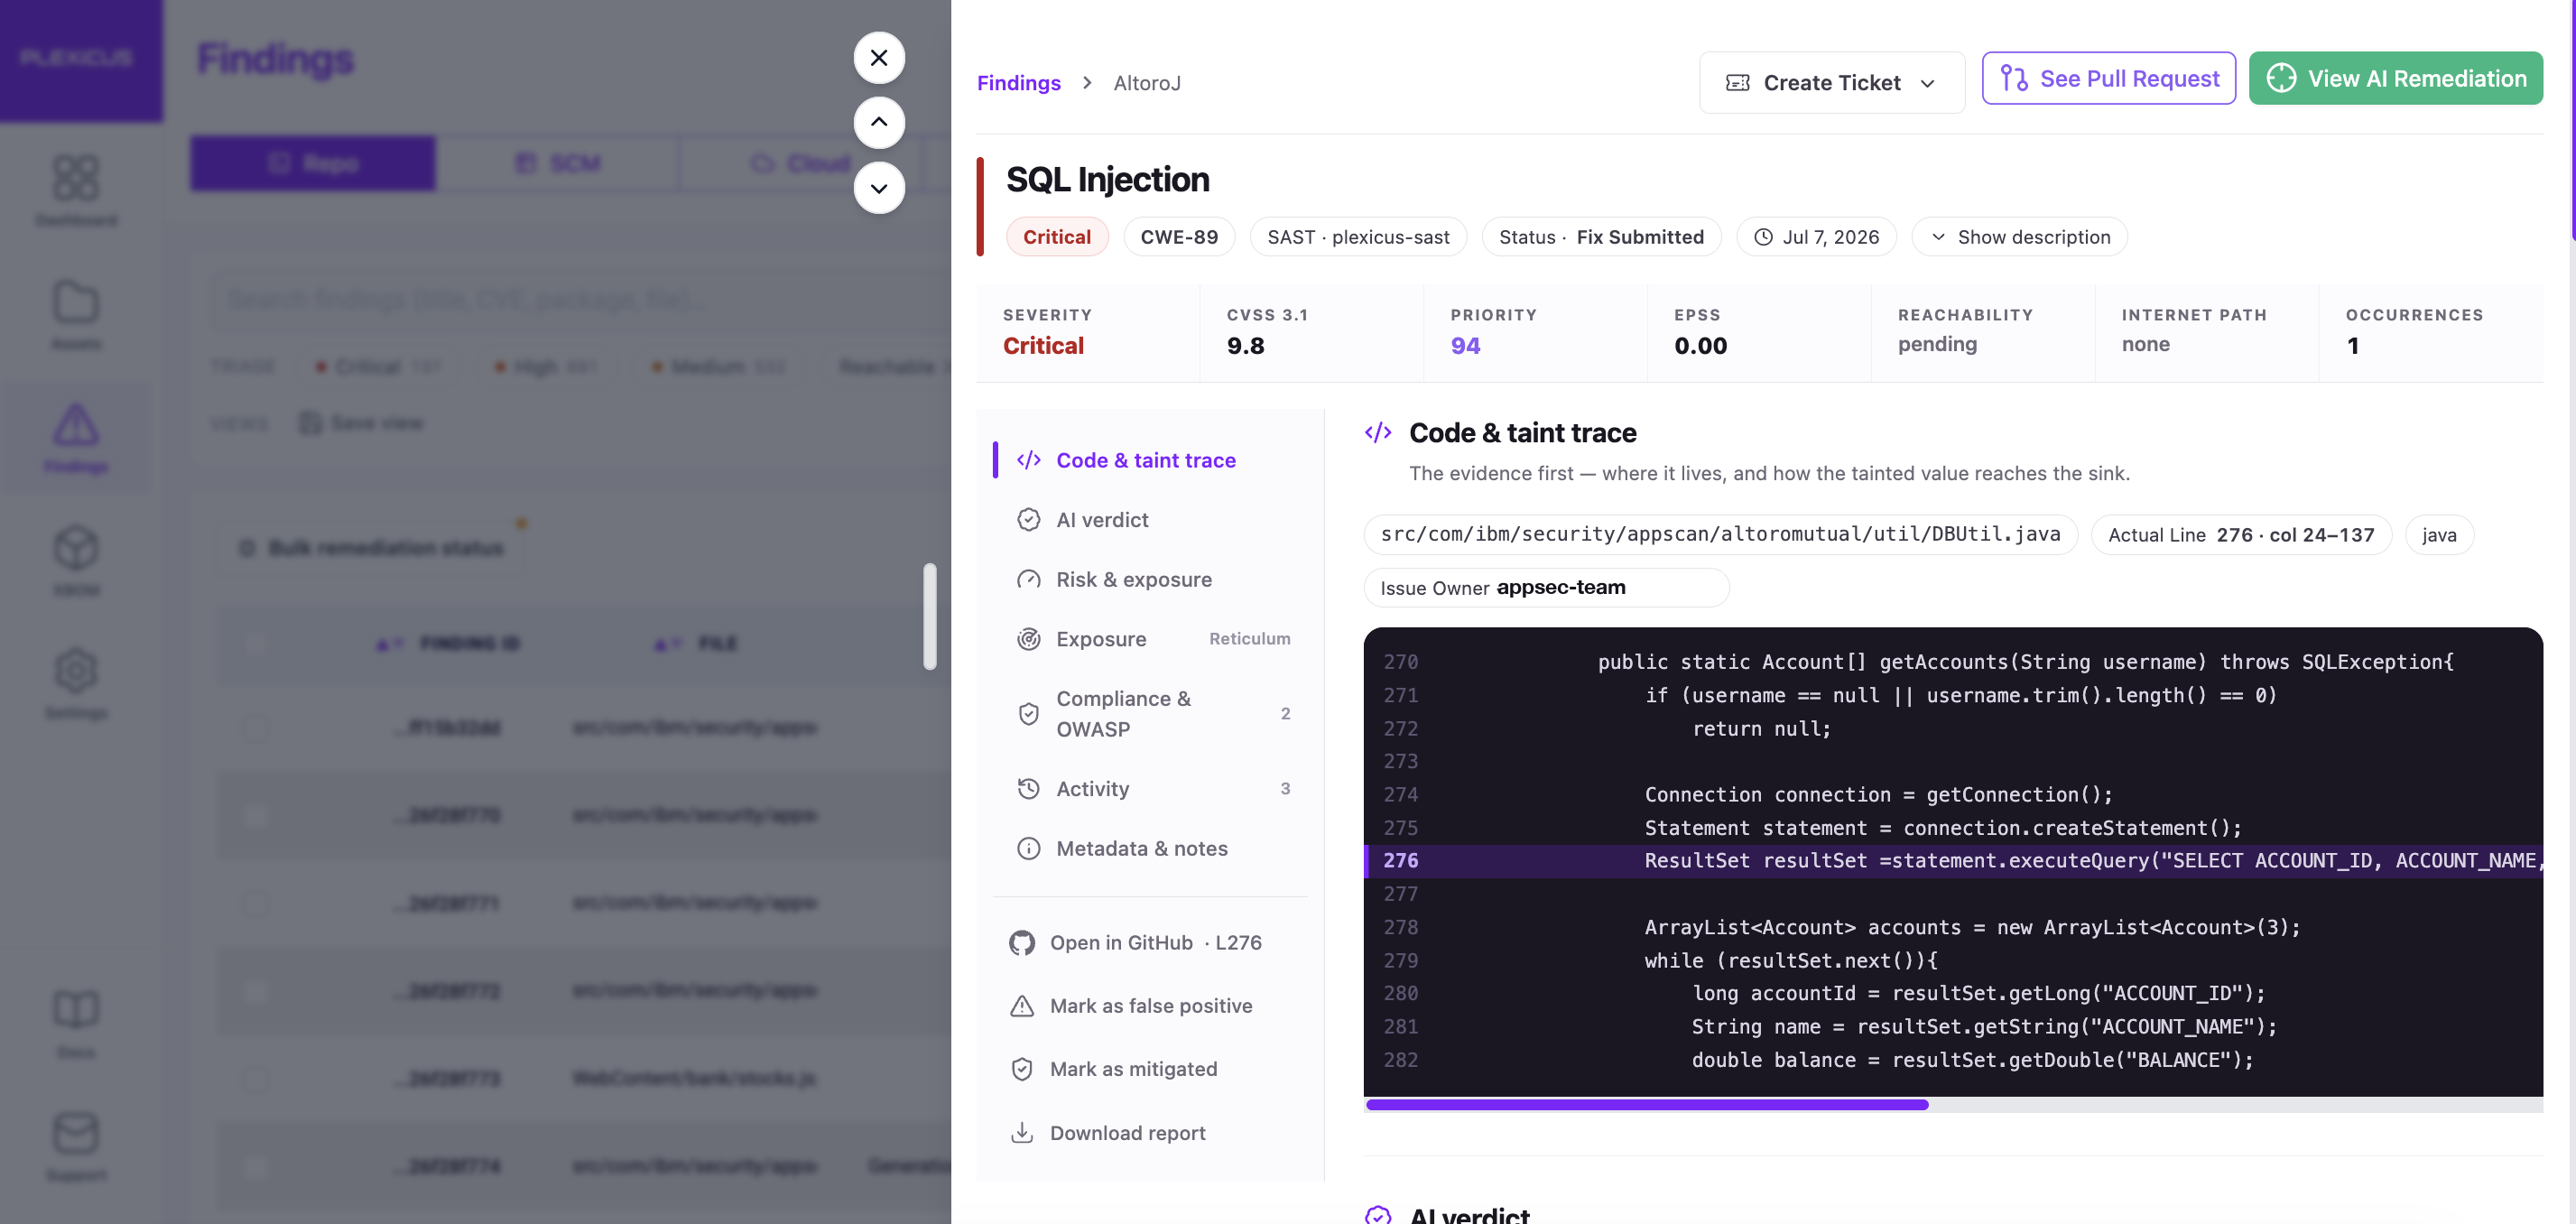
A nossa filosofia é simples: a IA ajuda as equipas a avançar mais depressa sem retirar a responsabilidade humana.
Como isto se traduz na prática
Imagine uma plataforma online hipotética que recebe um alerta sobre um endpoint de API potencialmente inseguro. O padrão de código parece suspeito, mas um relatório convencional, por si só, não consegue dizer se um atacante pode alcançar o endpoint ou explorá-lo em condições reais.
Num fluxo de trabalho baseado em prova:
- A equipa define um âmbito de teste autorizado.
- Os agentes investigam o comportamento da aplicação e recolhem evidência reproduzível sempre que conseguem.
- A análise de código liga o resultado às funções afetadas, aos fluxos de dados e ao contexto de negócio.
- Uma correção proposta é preparada como pull request para revisão pela engenharia.
- Os revisores decidem se a integram, e um novo teste verifica o resultado.
O exemplo é ilustrativo, não um caso de cliente nem um benchmark do produto. Mostra a direção do fluxo de trabalho: do risco possível para evidência, contexto e uma próxima ação responsável. Para o negócio, as decisões são mais fáceis de explicar. Para as equipas de segurança, os resultados podem ser defendidos com evidência técnica. Para os engenheiros, o caminho do relatório ao código revisto é mais curto.
A história completa do produto, em menos de dois minutos:
A demonstração completa, do painel à correção integrada
Demo completa · 21 min
Veja a plataforma completa em ação
Um percurso completo: do dashboard a um pentest em enxame e a um pull request pronto para integrar. Escolha um capítulo para ir direto a ele. A narração é em espanhol.
O vídeo, capítulo a capítulo
Plataforma e governança
0:00
Integrações e alertas
3:30
Configuração da análise e inventários
5:43
AI Swarm Pentest
10:52
Resultados e correção
14:58
Automação
17:22
A ronda
20:49
Porquê agora?
Várias tendências convergem.
A IA está a mudar a velocidade de entrega de software. A IA generativa ajuda os engenheiros a escrever, transformar e rever código, mas uma produção mais rápida não elimina a necessidade de conceção segura, validação e revisão humana. Um relatório da eu-LISA de julho de 2026 sobre IA generativa no desenvolvimento de software destaca as questões de segurança e qualidade que os assistentes de código com IA levantam. Os fluxos de trabalho de segurança têm de acompanhar o ritmo.
A gestão de vulnerabilidades é um problema operacional. Uma organização pode ter muitas aplicações, serviços de nuvem, repositórios e cadeias de abastecimento. As equipas de segurança não têm falta de informação; precisam de priorização e de contexto acionável, e de um caminho rápido desde um resultado confirmado até uma correção revista.
Os requisitos europeus de segurança de produto estão a evoluir. O Cyber Resilience Act reforça as obrigações de segurança de produto e de gestão de vulnerabilidades para os produtos abrangidos. Algumas obrigações de notificação começaram a 11 de setembro de 2026; as obrigações principais aplicam-se, em geral, a partir de 11 de dezembro de 2027. Consulte a síntese da CRA da Comissão Europeia. Nenhuma plataforma torna uma empresa conforme por si só, mas processos documentados e evidência defensável importam mais do que nunca.
As equipas de segurança pedem resultados mensuráveis. O número de resultados é um indicador fraco de segurança. As organizações precisam de saber que riscos foram validados, quem agiu, que alterações foram revistas e que evidência fica depois.
O que distingue a Plexicus
A nossa diferença não é a promessa de que a automatização substituirá todos os especialistas de segurança, nem de que todas as vulnerabilidades podem ser encontradas automaticamente. É a forma como o trabalho de segurança é organizado e fundamentado.
- Evidência antes de conclusões. Os resultados assentam em prova técnica reproduzível, não numa pontuação de confiança nem numa explicação plausível de uma IA.
- Um fluxo de trabalho ligado. Validação, compreensão ao nível do código e remediação formam uma só sequência, não passagens de testemunho entre ferramentas desligadas.
- Segurança dentro das restrições reais de engenharia. As avaliações ficam dentro do âmbito aprovado e cada alteração proposta passa por revisão humana e controlos de merge.
- Pensado para programadores e equipas de segurança em conjunto. O mesmo resultado é compreensível para um revisor de segurança, acionável para um engenheiro e explicável a um responsável de negócio.
Como qualquer empresa de tecnologia, temos de continuar a prová-lo através da utilização do produto, do feedback dos clientes, de resultados mensuráveis e da comparação com alternativas.
Da visão ao produto: o progresso até agora
A Plexicus não parte apenas de uma ideia. Temos vindo a construir o produto, a documentar o fluxo de trabalho e a apresentá-lo a públicos técnicos.
Marcos públicos
Da visão ao produto
-
Março de 2025
USD 150.000 em créditos de nuvem Microsoft Azure. Créditos tecnológicos, não dinheiro nem capital.
-
Maio de 2025
Fundação da Plexicus.
-
Julho de 2025
Graduação na aceleradora Startup Wise Guys, Spring Batch 2025.
-
2026
Plataforma Proof-Driven AppSec: AI Swarm Pentest (Nexus), Deep Code Analysis e Remediation.
-
Novembro de 2026
Entre os beneficiários propostos do programa espanhol NEOTEC 2026, sujeito ao processo formal de concessão.
Reconhecimentos, créditos e subvenções não são receita de clientes nem recomendação de investimento.
Fontes: anúncio dos créditos Azure · conclusão do programa Startup Wise Guys · programa NEOTEC 2026 do CDTI · resolução provisória do CDTI, 6 de novembro de 2026.
Construir evidência de tração
O reconhecimento externo é útil, mas não é tração comercial. O verdadeiro teste de uma empresa de produto é saber se conquista adoção, serve bem os clientes e transforma a capacidade técnica em valor repetível.
Estamos focados em transformar a validação do produto e o envolvimento comercial inicial em adoção sustentável. As nossas prioridades a curto prazo são aprofundar as relações com os clientes, estabelecer processos de implementação repetíveis e medir os resultados que as equipas de segurança e de engenharia mais valorizam.
O nosso negócio: transformar capacidade de segurança em valor repetível
Uma empresa de cibersegurança sólida precisa de mais do que uma demonstração impressionante. Precisa de um produto que os clientes queiram adotar, de um fluxo de trabalho em que possam confiar e de um modelo de negócio capaz de financiar a longo prazo a engenharia, a infraestrutura e o serviço.
A nossa plataforma serve organizações que constroem ou operam software e precisam de melhor visibilidade do risco das aplicações, desde programadores e especialistas de AppSec até responsáveis de engenharia e decisores de segurança. O nosso foco comercial é uma integração prática, avaliações com âmbito definido, evidência utilizável, fluxos de remediação claros e uma entrega preparada para a empresa.
A oportunidade não é vender o maior número de alertas. É ajudar os clientes a tomar melhores decisões de segurança e a agir em conformidade.
Porque nos preparamos para a nossa próxima etapa de crescimento
Construir uma plataforma de segurança ambiciosa exige execução sustentada. A investigação de produto tem de se tornar fluxos de trabalho fiáveis. Clientes exigentes precisam de infraestrutura segura, integrações sólidas, documentação e suporte. A distribuição precisa de relações, de formação e de perceber como as equipas de engenharia compram e adotam software de segurança.
Ao olhar para o seu próximo capítulo, a Plexicus está a abrir conversas com investidores que partilham a nossa visão de longo prazo. Vemos o capital externo, estruturado de forma adequada, como uma forma de acelerar áreas específicas de execução, não como substituto de bons fundamentos de produto. As nossas prioridades para a próxima etapa:
- Aprofundar o produto e a investigação em IA: resultados mais bem validados, maior cobertura dos caminhos de ataque relevantes, raciocínio ao nível do código e remediação mais sólidos, com supervisão humana e evidência clara no centro.
- Alargar a adoção e a distribuição: ajudar mais equipas de desenvolvimento e de segurança a passar da avaliação para a utilização diária do Proof-Driven AppSec.
- Reforçar a infraestrutura e a preparação para clientes: fiabilidade, opções de implementação, integrações, suporte e os controlos operacionais que as organizações esperam de uma plataforma de segurança.
- Construir a equipa para uma execução sustentada: capacidades de produto, investigação em segurança, engenharia e go-to-market.
Estas são áreas estratégicas de foco, não um orçamento aprovado, uma alocação de capital nem marcos garantidos.
Se quiser acompanhar esta próxima etapa, pode registar o seu interesse na nossa página para investidores. O registo não é vinculativo. Não constitui uma oferta de valores mobiliários, e qualquer oportunidade de investimento será comunicada através de canais e documentação aprovados.
A nossa visão a mais longo prazo
Acreditamos que o futuro da segurança aplicacional não é um painel cheio de resultados por ordenar, nem uma caixa negra que pede aos utilizadores que confiem na resposta de uma IA. É um fluxo de trabalho em que o risco relevante é demonstrado, o seu contexto é compreendido e a correção certa é revista e verificada.
A oportunidade é significativa, mas construir uma empresa de cibersegurança é difícil. O mercado é competitivo, a adoção empresarial demora, os sistemas de IA exigem testes cuidadosos, e nem os produtos de segurança nem os investimentos em empresas em fase inicial estão isentos de risco. A nossa responsabilidade é continuar a transformar a promessa técnica em execução fiável e mensurável.
Fundámos a Plexicus porque a segurança deve produzir evidência sobre a qual os engenheiros possam agir. Este é o próximo capítulo da Plexicus: menos conclusões sem suporte, decisões de segurança mais claras e um caminho mais direto do risco à resolução.
Explore a plataforma Proof-Driven AppSec, leia a documentação técnica ou fale com a nossa equipa.
Atualização da empresa. Este artigo descreve o produto, a estratégia e as aspirações da Plexicus. Não é uma oferta de venda de valores mobiliários, uma solicitação de investimento nem um substituto da documentação oficial de investimento. Qualquer comunicação futura sobre investimento ficará sujeita às aprovações, divulgações e requisitos legais aplicáveis.