Les 10 meilleurs outils de pentesting IA open source en 2026, classés et comparés
Le pentesting IA open source s'est réparti en catégories distinctes : pentesters autonomes d'applications, plateformes d'orchestration multi-agents, agents centrés sur la vérification et couches d'outils MCP. Nous avons examiné 10 projets actifs et expliqué ce que chacun maîtrise vraiment.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLe pentesting propulsé par l’IA est allé bien au-delà du fait de demander à un chatbot quelle commande lancer ensuite.
La nouvelle génération d’outils de pentesting IA open source peut analyser du code source, piloter des navigateurs et des terminaux, orchestrer des outils de sécurité, cartographier des chemins d’attaque, exécuter des exploits et, dans certains cas, vérifier des vulnérabilités avec des preuves reproductibles.
Mais ces projets ne sont pas interchangeables.
Certains sont des pentesters autonomes. D’autres sont des couches d’orchestration qui donnent à un LLM accès aux outils de sécurité existants. Certains se concentrent fortement sur la validation d’exploits, tandis que d’autres sont conçus pour des opérations red team plus larges.
Nous avons examiné les projets les plus intéressants et activement développés, puis réduit la liste à 10 outils de pentesting IA open source à surveiller en 2026.
Note : Le classement est éditorial, ce n’est pas un benchmark standardisé. Les résultats de benchmark rapportés par des projets individuels peuvent utiliser des environnements et des méthodologies différents et ne doivent pas être comparés directement.
Si c’est le paysage commercial qui vous intéresse plutôt que l’open source, consultez notre guide des 15 meilleurs outils de pentesting IA pour 2026.
Comparatif rapide
| Rang | Outil | Idéal pour | Force principale |
|---|---|---|---|
| 1 | Strix | Pentesting autonome d’applications | Tests dynamiques et validation par PoC |
| 2 | Shannon | Applications web et API | Validation d’exploits avec connaissance du code |
| 3 | PentAGI | Pentesting autonome auto-hébergé | Orchestration multi-agents |
| 4 | PentestGPT | Recherche et pentesting autonome | Architecture d’agents fondée sur la recherche |
| 5 | RedAmon | Automatisation complète de kill chain | Recon vers exploit vers remédiation |
| 6 | Decepticon | Opérations red team | Chaînes d’attaque mult Stages réalistes |
| 7 | HexStrike AI | Orchestration d’outils de sécurité | Plus de 150 outils offensifs |
| 8 | Pentest-AI | Résultats de vulnérabilités vérifiés | Vérification indépendante par machine |
| 9 | DarkMoon | Tests de surface d’attaque large | 50 agents spécialisés |
| 10 | CyberStrikeAI | Opérations de sécurité IA | Espace de travail agents, MCP et RAG |
1. Strix
Meilleur outil global de pentesting IA open source
Strix est un agent de sécurité autonome conçu pour se comporter davantage comme un pentester que comme un scanner de vulnérabilités traditionnel.
Il interagit avec les applications via l’automatisation de navigateur, les outils HTTP, les terminaux, l’exécution de Python et l’analyse du code source. Au lieu de s’arrêter après avoir identifié un comportement suspect, Strix est conçu pour valider les vulnérabilités par exploitation avec preuve de concept.
Il peut aussi être intégré aux workflows CI/CD et utilisé contre des applications, des URL, des domaines et des adresses IP.
Idéal pour : Équipes AppSec, développeurs, tests d’applications autonomes
Ce qui le distingue : Forte combinaison de raisonnement autonome, exécution réelle d’outils et validation des vulnérabilités.
2. Shannon
Le meilleur pour le pentesting web et API avec connaissance du code
Shannon est un pentester IA autonome spécialement conçu pour les applications web et les API.
Son workflow combine deux sources d’information importantes : le code source de l’application et l’application en cours d’exécution.
Shannon analyse d’abord la base de code pour identifier les chemins d’attaque potentiels, puis utilise l’automatisation de navigateur et des outils en ligne de commande pour tenter une exploitation réelle. Sa philosophie de reporting est notable : une vulnérabilité n’est promue en résultat que lorsqu’il existe une preuve de concept fonctionnelle.
Le projet prend aussi en charge les workflows CI/CD et la sortie SARIF.
Idéal pour : Applications web, API, applications dont le code est disponible
Ce qui le distingue : Excellente combinaison de contexte de code et d’exploitation à l’exécution.
3. PentAGI
La meilleure plateforme auto-hébergée de pentesting multi-agents
PentAGI adopte une approche plus large.
Plutôt que de créer un seul agent de sécurité, il fournit un système multi-agents capable de planifier et d’exécuter des tâches de test d’intrusion dans des environnements isolés.
La plateforme inclut des agents autonomes, des intégrations d’outils de sécurité, de la mémoire, une exécution basée sur Docker, de l’observabilité et la prise en charge de plusieurs fournisseurs d’IA.
Son dépôt GitHub décrit PentAGI comme un système entièrement autonome d’agents IA pour des tâches complexes de test d’intrusion.
Idéal pour : Chercheurs en sécurité et équipes souhaitant un environnement auto-hébergé et personnalisable
Ce qui le distingue : L’une des plateformes de pentesting autonome open source les plus complètes.
4. PentestGPT
Le framework de pentesting IA le mieux fondé sur la recherche
PentestGPT est l’un des projets qui ont aidé à faire du pentesting assisté par IA un champ de recherche sérieux.
Conçu à l’origine comme un assistant LLM pour les pentesters, le projet a évolué vers le pentesting autonome.
Son architecture plus récente utilise des workflows par étapes tels que la reconnaissance, l’identification des vulnérabilités, l’exploitation et le reporting, tout en laissant les agents piloter des outils de sécurité avec une intervention humaine réduite.
La recherche originale a été présentée à USENIX Security 2024, ce qui lui donne une base académique plus solide que la plupart des projets de cette catégorie.
Idéal pour : Recherche, expérimentation, CTF, pentesting autonome
Ce qui le distingue : Une solide base académique associée à une architecture de plus en plus agentique.
5. RedAmon
La meilleure plateforme de kill chain de bout en bout
RedAmon combine cartographie de surface d’attaque, reconnaissance, exploitation autonome et remédiation dans un seul framework.
Son agent IA raisonne sur les actifs découverts, sélectionne des outils de sécurité, exécute des attaques dans un sandbox Kali et maintient le contexte de la chaîne d’attaque grâce à une architecture basée sur un graphe.
Le projet inclut aussi des contrôles d’approbation humaine et peut aller au-delà de la simple découverte de vulnérabilités en générant des correctifs et en ouvrant des pull requests. Cette dernière partie compte si vous comparez la manière dont la remédiation fondée sur la preuve diffère du tri des alertes.
Idéal pour : Red teaming continu et pentesting piloté par la surface d’attaque
Ce qui le distingue : Particulièrement fort pour relier reconnaissance, exploitation, contexte de chemin d’attaque et remédiation.
6. Decepticon
Le meilleur pour les opérations red team autonomes
Decepticon va au-delà des tests de vulnérabilités d’application.
Il est conçu comme un agent red team autonome capable d’exécuter des chaînes d’attaque plus longues impliquant reconnaissance, exploitation, élévation de privilèges, mouvement latéral et infrastructure de commande et contrôle.
Il intègre également des environnements et outils de sécurité spécialisés comme BloodHound, Sliver, Ghidra et des shells interactifs persistants.
Idéal pour : Réseaux internes, simulation d’adversaire, workflows red team professionnels
Ce qui le distingue : Plus proche d’un opérateur red team autonome que d’un scanner de vulnérabilités.
7. HexStrike AI
La meilleure couche d’orchestration IA pour les outils offensifs
HexStrike AI adopte une approche différente.
Plutôt que de construire une nouvelle stack de pentesting, il expose une vaste boîte à outils offensive à des agents IA via MCP.
Le projet met en avant la prise en charge de plus de 150 outils de sécurité et de 12 agents IA ou plus, couvrant la reconnaissance, la découverte de vulnérabilités, la sécurité web, la sécurité cloud, les CTF et la recherche de bug bounty.
Cette flexibilité est puissante, mais elle signifie aussi que HexStrike se comporte davantage comme un framework d’orchestration d’outils de sécurité IA que comme un pentester d’application autonome spécialisé.
Idéal pour : Chercheurs qui veulent que Claude, GPT, Copilot ou un autre client MCP pilotent des outils de sécurité existants
Ce qui le distingue : Énorme couverture d’outils et intégration MCP flexible.
8. Pentest-AI
Le meilleur pentester IA axé sur la vérification
Pentest-AI s’attaque à l’un des plus grands problèmes des agents de sécurité autonomes :
Comment savoir que l’IA a réellement exploité la vulnérabilité qu’elle prétend avoir trouvée ?
Son architecture sépare le raisonnement IA de la vérification.
L’IA enquête sur les vulnérabilités potentielles, mais des oracles machines indépendants tentent de reproduire l’exploit avant qu’une vulnérabilité ne reçoive un verdict vérifié. Les résultats réussis incluent des preuves rejouables.
C’est une direction architecturale importante, car une conclusion d’un LLM seule ne devrait pas être traitée comme une preuve de sécurité. Si vous voulez le raisonnement derrière ce basculement, lisez ce que l’analyse approfondie du code apporte par rapport au SAST et à la revue par LLM.
Idéal pour : Équipes qui tiennent fortement à réduire les faux positifs générés par l’IA
Ce qui le distingue : La vérification est traitée comme un problème d’ingénierie distinct et non comme un autre jugement de LLM.
9. DarkMoon
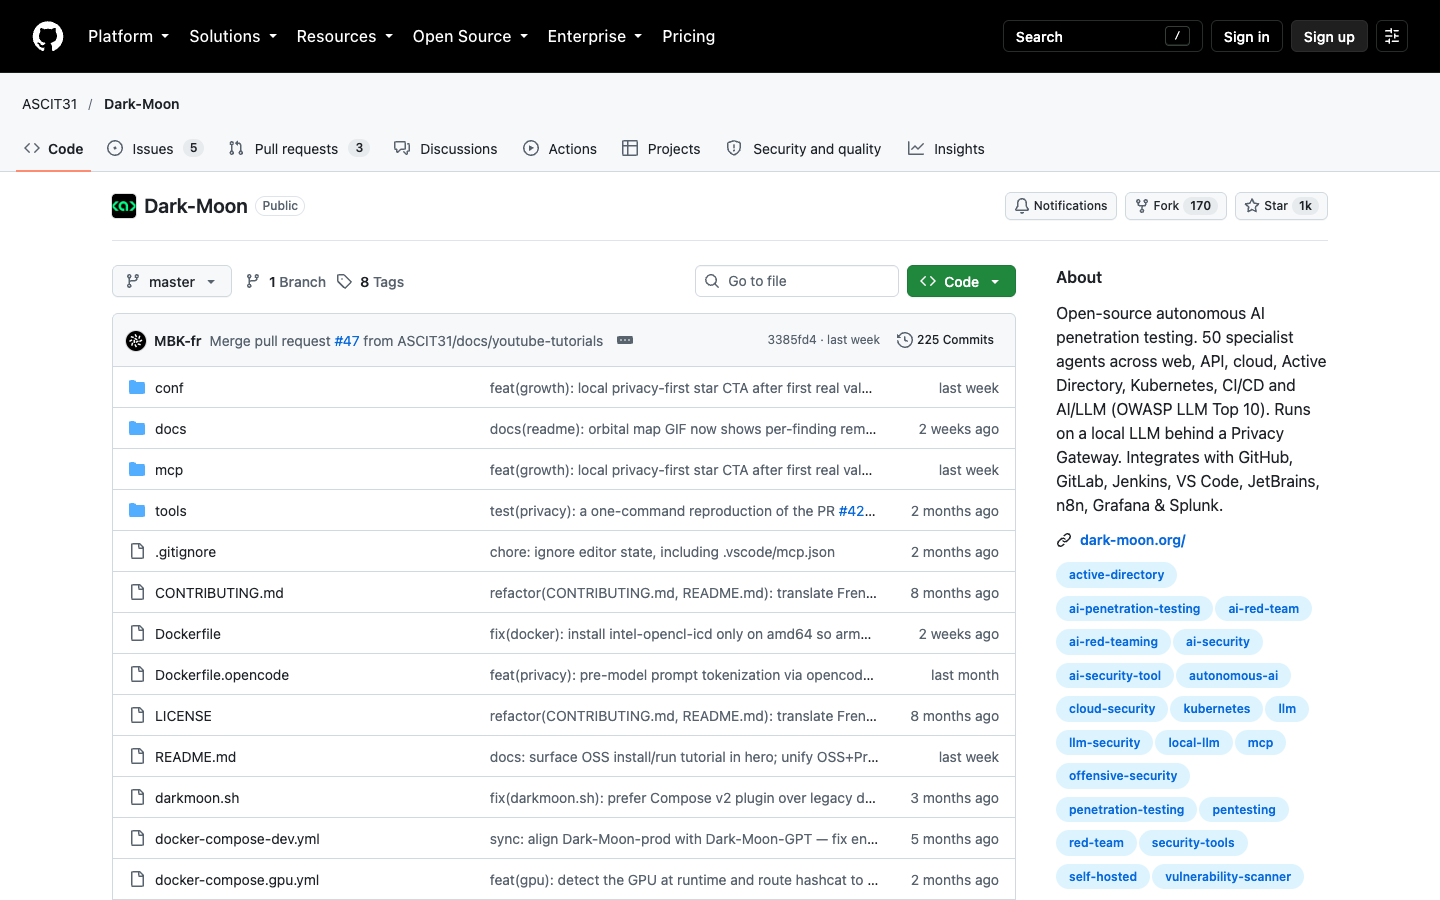
Le meilleur pour des tests de sécurité multi-surfaces
DarkMoon vise une couverture de sécurité inhabituellement large.
Son architecture comprend des dizaines d’agents spécialisés couvrant des domaines comme les applications web, les API, Active Directory, Kubernetes, l’infrastructure cloud, le CI/CD et même la sécurité IA/LLM.
Il embarque une grande boîte à outils de sécurité conteneurisée et peut aussi fonctionner avec des modèles locaux, ce qui intéresse les organisations qui expérimentent des workflows de sécurité IA privés.
Idéal pour : Laboratoires de sécurité et chercheurs qui veulent une large couverture de surface d’attaque
Ce qui le distingue : L’une des portées les plus larges parmi les projets de pentesting IA open source.
10. CyberStrikeAI
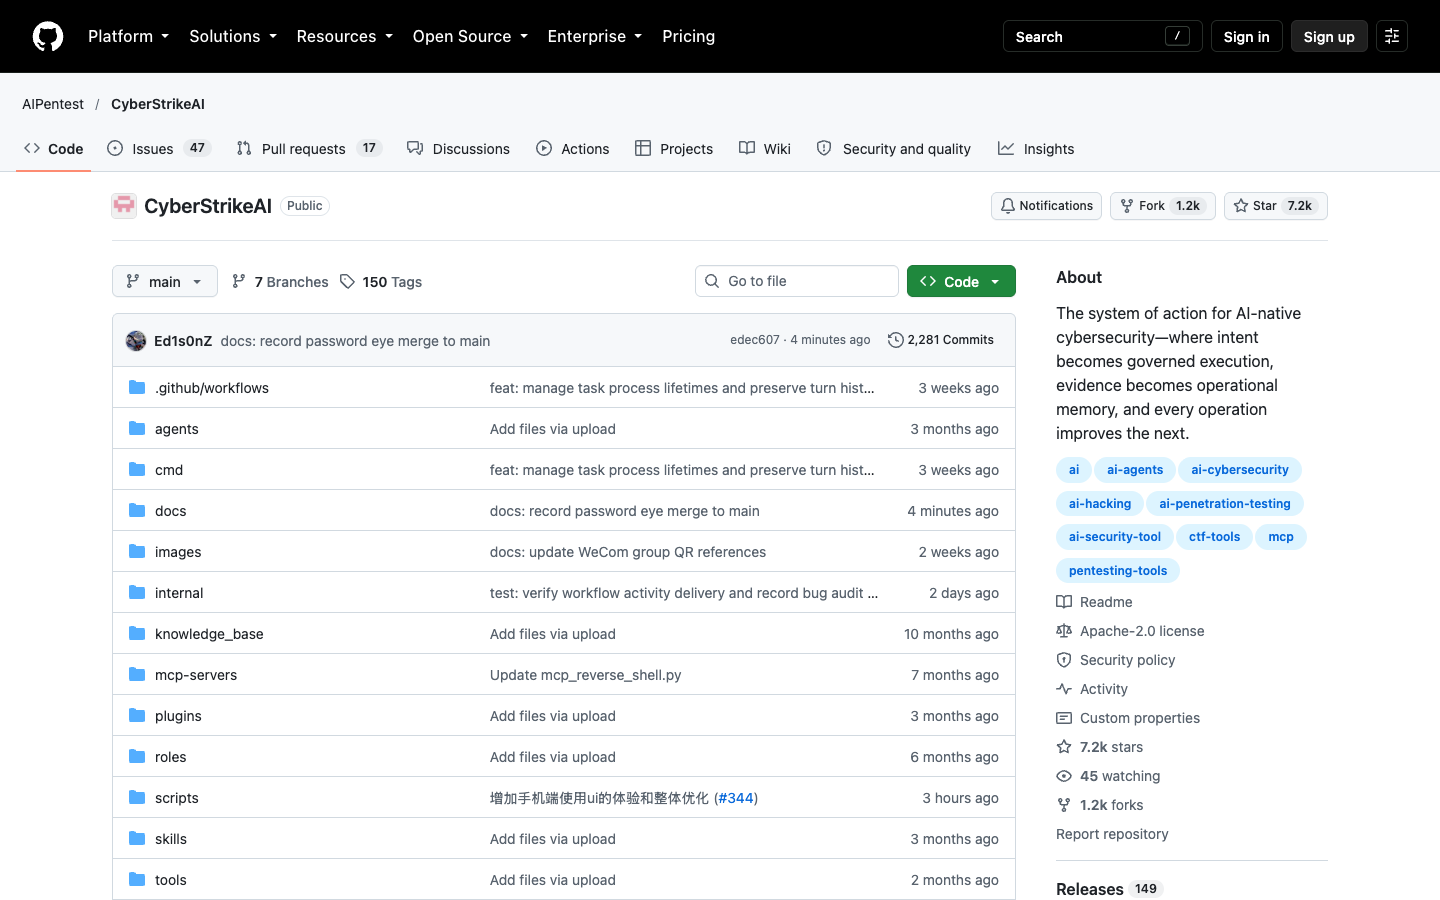
Le meilleur espace de travail d’opérations de sécurité natif IA
CyberStrikeAI combine agents IA, outils de sécurité, intégrations MCP, récupération de connaissance, gestion des actifs, workflows et analyse de kill chain dans un espace de travail de sécurité plus large.
Son architecture prend en charge plusieurs stratégies d’orchestration d’agents et intègre des contrôles human-in-the-loop pour les opérations à plus haut risque.
Il est moins axé sur le pentesting d’applications autonome que Strix ou Shannon, mais beaucoup plus large comme environnement pour les opérations de sécurité offensive assistées par IA.
Idéal pour : Équipes de sécurité qui construisent des workflows de sécurité IA personnalisés
Ce qui le distingue : Forte combinaison d’orchestration d’agents, de MCP, de gestion des connaissances et de contrôles opérationnels.
Quel outil de pentesting IA open source choisir ?
Il n’y a pas de gagnant universel.
Pour expérimenter avec le pentesting d’applications autonome, Strix et Shannon sont d’excellents points de départ.
Pour construire un environnement de sécurité multi-agents personnalisable, PentAGI est particulièrement intéressant.
Pour les tests orientés red team et infrastructure, RedAmon et Decepticon offrent des capacités offensives plus larges.
Et si votre objectif est de connecter un LLM à une vaste boîte à outils de sécurité existante, HexStrike AI propose l’une des intégrations MCP les plus larges.
L’open source s’accompagne aussi de compromis.
Vous devrez peut-être déployer et sécuriser l’infrastructure vous-même, gérer les fournisseurs de modèles et les coûts d’API, maintenir les outils de sécurité, enquêter sur les exécutions d’agents échouées, interpréter les résultats, construire des pipelines de reporting et déterminer si une vulnérabilité générée par l’IA est réellement exploitable.
C’est acceptable pour les chercheurs en sécurité. Cela devient beaucoup plus difficile quand les tests de sécurité doivent faire partie d’un programme AppSec de production.
Vous cherchez une alternative prête pour la production ? Essayez Plexicus
Les outils de pentesting IA open source sont un excellent moyen d’expérimenter avec les tests de sécurité autonomes.
Mais les organisations ont souvent besoin de plus qu’un agent autonome qui exécute des outils de sécurité.
Plexicus est construit autour de la Proof-Driven AppSec.
Au lieu de traiter chaque signal suspect comme une vulnérabilité, Plexicus AI Swarm Pentest enquête sur les chemins d’attaque et produit des preuves que votre équipe peut examiner.
Il combine les tests autonomes avec Deep Code Analysis pour ajouter du contexte applicatif, suivi de workflows de remédiation qui font passer les équipes de la découverte à la correction du problème sous-jacent.
Cela rend Plexicus pertinent pour les équipes qui veulent les avantages du pentesting IA sans assembler ni maintenir toute la stack de sécurité IA elles-mêmes. C’est le même raisonnement derrière mettre en place des garde-fous pour le code généré par IA.
L’open source est parfait pour expérimenter. Plexicus est conçu pour les équipes qui doivent l’industrialiser.
Prêt à aller au-delà du pentesting IA expérimental ?
Réalisez votre prochaine évaluation de sécurité avec Plexicus et découvrez comment la Proof-Driven AppSec ferme la boucle entre la détection et le correctif fusionné.