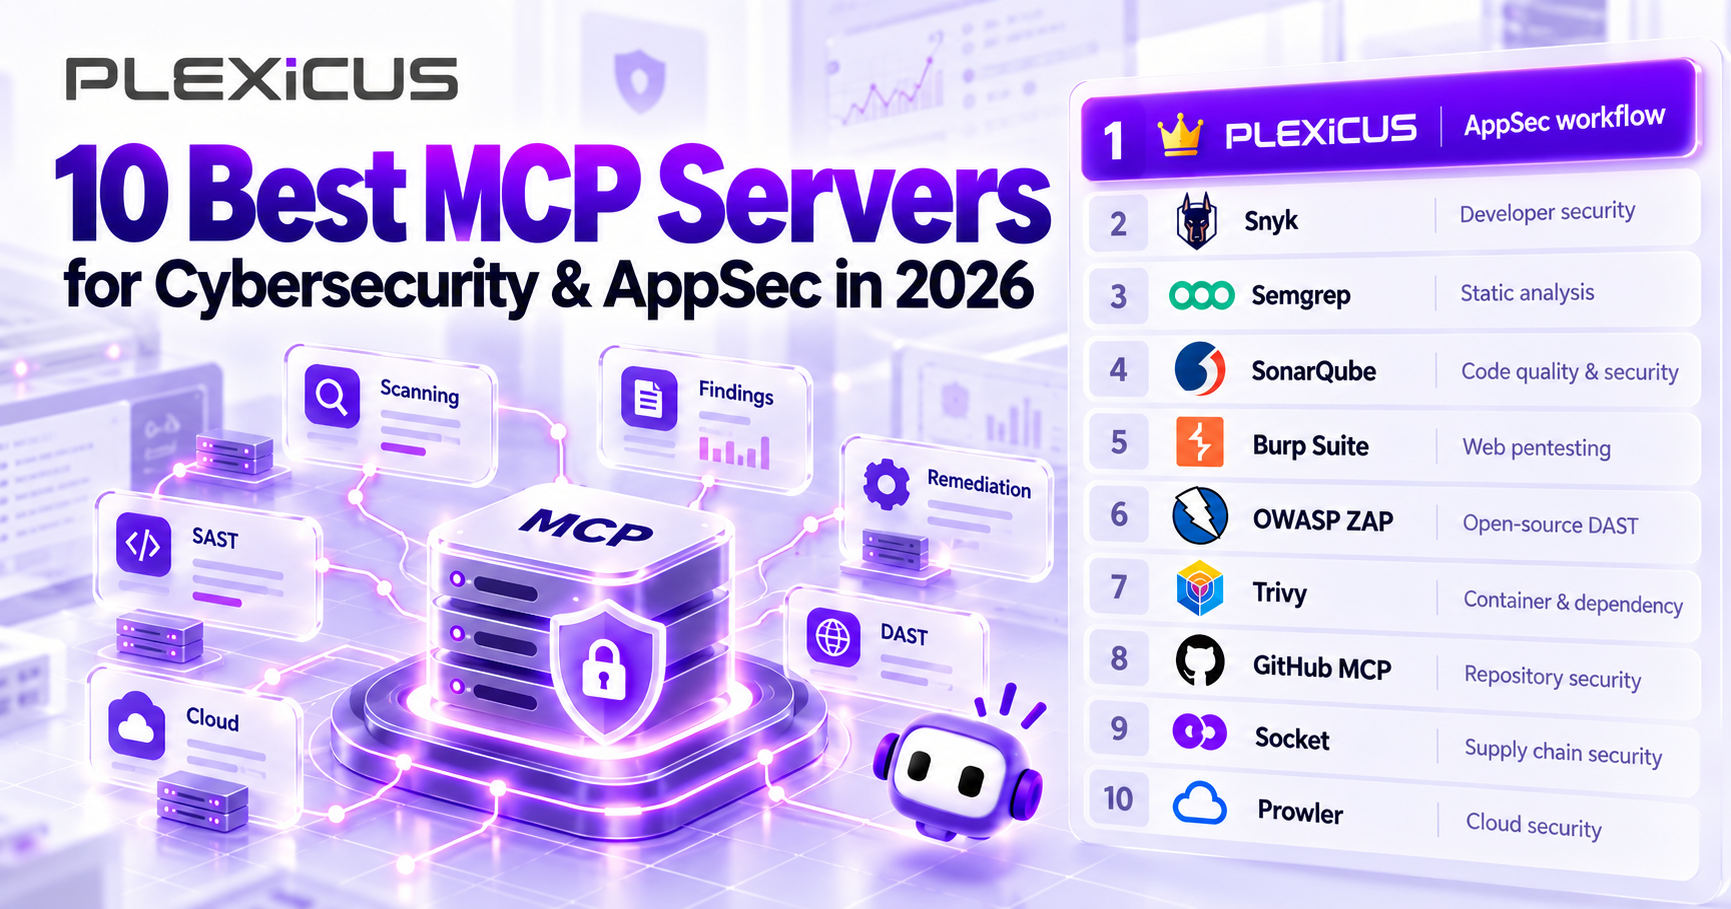
Les 10 meilleurs serveurs MCP pour la cybersécurité et la sécurité applicative en 2026
Un guide des serveurs MCP qui connectent les assistants IA aux analyses de sécurité, aux résultats, aux tests web et aux workflows de remédiation.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestMise à jour : octobre 2026 | Temps de lecture : 12–15 minutes
Les assistants de programmation IA peuvent générer des applications entières en quelques minutes. Ils peuvent écrire la logique d’authentification, intégrer des API, refactoriser des bases de code complexes et même déployer des applications.
Mais écrire du code n’est qu’une partie du processus de développement.
Que se passe-t-il lorsque le code généré par l’IA contient une vulnérabilité d’injection SQL ? Si une dépendance inclut un paquet malveillant ? Ou lorsqu’une configuration apparemment anodine expose une infrastructure sensible ?
Un assistant IA peut suggérer qu’un élément semble peu sûr. Cela ne revient pas à exécuter un scanner de sécurité, à examiner un résultat réel ou à valider un chemin d’attaque exploitable.
C’est ici que les serveurs Model Context Protocol (MCP) orientés sécurité deviennent utiles.
MCP permet aux assistants IA de se connecter à des outils de sécurité externes, afin d’accéder à de véritables capacités d’analyse, aux résultats de vulnérabilités, au contexte des dépôts et aux workflows de remédiation.
Au lieu de demander à un modèle IA de deviner si le code est vulnérable, les développeurs peuvent le connecter à des outils conçus pour analyser leurs applications.
Ce guide présente 10 des meilleurs serveurs MCP pour la cybersécurité et la sécurité applicative en 2026, notamment des outils d’analyse statique, de tests d’intrusion web, de sécurité de la chaîne d’approvisionnement logicielle, d’analyse des conteneurs et de sécurité cloud.
Qu’est-ce qu’un serveur MCP en cybersécurité ?
Le Model Context Protocol (MCP) est une norme ouverte permettant aux applications IA de communiquer avec des outils et des sources de données externes.
Un serveur MCP sert de passerelle entre un assistant IA et un système proposant des capacités spécifiques.
En cybersécurité, ce système peut être un scanner de vulnérabilités, une plateforme d’analyse du code source, une boîte à outils de tests d’intrusion ou une base de résultats de sécurité.
Par exemple, sans intégration MCP, un développeur pourrait demander :
« Mon code d’authentification est-il sûr ? »
Le modèle IA peut examiner le code visible, identifier des motifs suspects et suggérer des faiblesses possibles. Mais il peut manquer d’accès à l’application complète, à sa configuration, aux résultats d’analyse et au comportement à l’exécution.
Avec un serveur MCP de sécurité connecté, le développeur peut demander :
« Analyse ce dépôt, montre-moi les vulnérabilités critiques et suggère des corrections pour les résultats les plus prioritaires. »
Selon les outils disponibles sur le serveur, l’assistant IA peut invoquer un scanner de sécurité, récupérer des résultats, examiner les détails d’une vulnérabilité et aider le développeur à planifier la remédiation.
Comment MCP s’intègre dans un workflow AppSec
Un workflow typique se déroule ainsi :
- Un développeur pose une question de sécurité dans un assistant IA compatible MCP.
- L’assistant sélectionne un outil de sécurité approprié exposé par le serveur MCP.
- Le serveur MCP communique avec la plateforme de sécurité ou le moteur d’analyse sous-jacent.
- La plateforme effectue l’opération demandée ou récupère des résultats existants.
- L’assistant interprète les résultats et aide le développeur à déterminer l’étape suivante.
- Le développeur examine les modifications suggérées et vérifie la correction.
La distinction essentielle : MCP ne détecte pas les vulnérabilités par lui-même. Il fournit un moyen standardisé d’accéder aux capacités de sécurité depuis les assistants IA. La précision et l’utilité des résultats dépendent de l’outil connecté, du contexte disponible et de la méthode de test.
Les 10 meilleurs serveurs MCP de sécurité en 2026
Nous avons sélectionné ces outils selon cinq critères :
- Pertinence pour la sécurité : l’intégration traite-t-elle des problèmes de sécurité significatifs ?
- Capacités MCP : un assistant IA peut-il effectuer des opérations utiles via des outils MCP documentés ?
- Workflow développeur : s’intègre-t-elle naturellement au développement assisté par IA ou aux opérations de sécurité ?
- Documentation : existe-t-il une implémentation officielle ou une référence technique maintenable ?
- Usages pratiques : le serveur résout-il un problème de sécurité spécifique et récurrent ?
Il s’agit d’une sélection éditoriale, et non d’un benchmark comparatif contrôlé. Chaque outil remplit une fonction de sécurité différente, et le classement reflète sa pertinence pour les workflows de sécurité applicative abordés ici.
Transparence éditoriale : ce guide est publié par Plexicus, qui figure en première position. La sélection reflète notre point de vue éditorial et ne constitue pas un benchmark de performance indépendant.
1. Plexicus MCP — Idéal pour les workflows de sécurité applicative avec l’IA
Idéal pour : les résultats de sécurité applicative, l’analyse des dépôts, l’investigation des vulnérabilités et la remédiation assistée par IA.
Catégorie : sécurité applicative / gestion des vulnérabilités / remédiation
MCP officiel : Plexicus MCP
Les équipes de développement modernes ont rarement du mal à générer davantage de code. La question la plus difficile est de comprendre et de résoudre les problèmes de sécurité introduits dans une base de code qui s’étend.
Plexicus aborde ce problème en reliant directement les résultats de sécurité et les workflows de remédiation aux assistants de programmation IA.
Le serveur MCP Plexicus permet aux environnements de développement IA compatibles de communiquer avec la plateforme de sécurité Plexicus.
Au lieu de passer d’un IDE à un tableau de bord d’analyse puis à un workflow de remédiation distinct, les développeurs peuvent examiner les résultats et demander des actions de sécurité depuis leur environnement de programmation.
Principales capacités
Le serveur MCP Plexicus expose 10 outils documentés, notamment :
- Découverte des dépôts : identifier le dépôt Plexicus associé à l’espace de travail Git actuel.
- Résultats de sécurité : récupérer et filtrer les vulnérabilités par gravité, statut ou CWE.
- Investigation des vulnérabilités : accéder aux détails d’un résultat, dont les emplacements des fichiers concernés et le contexte du code.
- Orchestration des analyses : demander des analyses de sécurité des dépôts et suivre leur progression.
- Remédiation assistée par IA : générer des corrections suggérées, récupérer des diffs et examiner les recommandations de remédiation.
- Posture de sécurité : récupérer une synthèse des résultats et des dépôts à haut risque pour l’ensemble du compte.
L’intégration prend en charge des environnements compatibles MCP tels que Claude Code, Cursor, VS Code et Windsurf.
Exemple de workflow
Imaginez un développeur travaillant sur une application intégrant l’authentification, le traitement des paiements et la gestion des profils utilisateur.
Le développeur demande :
« Examine les résultats de sécurité critiques de mon dépôt actuel. Explique le problème le plus prioritaire et suggère une correction. »
Une fois Plexicus MCP configuré, l’assistant peut identifier le dépôt actuel, récupérer les résultats critiques, examiner une vulnérabilité sélectionnée et demander des recommandations de remédiation.
Le développeur peut ensuite examiner les modifications proposées, exécuter les tests pertinents et décider d’appliquer ou non la correction.
Cela crée un workflow pratique entre la découverte d’un problème de sécurité et son traitement pendant le développement.
Qu’est-ce qui différencie Plexicus ?
Le principal avantage est le lien entre le développement assisté par IA et la plateforme AppSec Plexicus dans son ensemble.
Plexicus propose aussi Deep Code Analysis, Remediation et AI Swarm Pentest dans son offre de sécurité applicative plus large.
Ces capacités couvrent différents aspects de la sécurité applicative, de la compréhension des résultats à l’investigation de chemins d’attaque potentiellement exploitables.
Une distinction importante est que l’intégration MCP Plexicus actuellement documentée expose des opérations sur les dépôts, les résultats, les analyses, la remédiation et la posture. Elle ne doit pas être confondue avec un accès MCP direct à toutes les capacités d’une mission AI Swarm Pentest.
Limites
Plexicus MCP nécessite l’accès à un compte Plexicus configuré et des identifiants API. La disponibilité des jetons API peut dépendre du déploiement MCP en cours.
Les corrections générées par IA doivent toujours être examinées et vérifiées avant d’être fusionnées ou déployées.
À qui s’adresse-t-il ?
Plexicus est un choix pertinent pour les équipes souhaitant intégrer la gestion des vulnérabilités et la remédiation à leurs workflows de programmation IA, sans considérer le modèle de langage lui-même comme un scanner de sécurité.
Pour commencer : Consulter la documentation Plexicus MCP
2. Snyk MCP — Idéal pour une analyse complète de la sécurité développeur
Idéal pour : l’analyse du code source, des dépendances open source, des conteneurs, de l’infrastructure as code et des secrets.
Catégorie : SAST / SCA / sécurité des conteneurs / IaC
MCP officiel : Snyk Studio MCP
Snyk est une plateforme de sécurité développeur établie, couvrant plusieurs aspects importants de la sécurité applicative.
Son intégration MCP apporte les capacités d’analyse de la CLI Snyk aux environnements de développement utilisant l’IA.
Via MCP, un assistant IA peut demander des analyses de sécurité et récupérer les résultats sans obliger le développeur à passer manuellement à une interface d’analyse séparée.
Principales capacités
Snyk documente plusieurs outils de sécurité MCP, notamment :
snyk_code_scanpour l’analyse de sécurité du code source.snyk_sca_scanpour l’analyse des dépendances open source.snyk_iac_scanpour l’analyse de l’infrastructure as code.snyk_container_scanpour la sécurité des conteneurs.snyk_secret_scanpour la détection des secrets.snyk_sbom_scanpour l’analyse des nomenclatures logicielles.
Ces capacités rendent Snyk particulièrement utile aux équipes souhaitant accéder à plusieurs catégories d’analyse dans un même workflow de développement.
Exemple d’usage
Un développeur ajoute une nouvelle dépendance npm à une application Node.js.
Il demande :
« Vérifie les dépendances de ce projet pour trouver des vulnérabilités connues et identifier les paquets qui nécessitent une attention particulière. »
L’assistant IA peut invoquer l’analyse Snyk appropriée, récupérer ses résultats et aider le développeur à comprendre les risques signalés.
Limites
Les fonctionnalités Snyk dépendent de l’authentification, de la configuration et des droits d’accès aux produits disponibles.
Ses capacités d’analyse ne doivent pas être confondues avec des tests d’intrusion complets à l’exécution. Un arbre de dépendances sûr ne garantit pas la sécurité de la logique métier d’une application.
Pourquoi choisir Snyk ? Il offre une large couverture d’analyse de sécurité développeur via une interface MCP documentée.
3. Semgrep MCP — Idéal pour les tests statiques de sécurité applicative
Idéal pour : détecter des motifs de code non sécurisés et exécuter des analyses de sécurité fondées sur des règles.
Catégorie : SAST / analyse du code
MCP officiel : Documentation Semgrep MCP
Semgrep est un outil d’analyse statique conçu pour identifier des vulnérabilités de sécurité, des bugs et des motifs de code problématiques.
Son approche fondée sur des règles donne aux développeurs un moyen reproductible d’identifier des problèmes spécifiques dans leurs bases de code.
Avec Semgrep MCP, les assistants de programmation IA peuvent invoquer les capacités de Semgrep dans leur workflow de développement.
Principales capacités
- Exécuter des analyses statiques sur le code source.
- Identifier des résultats de sécurité selon les règles Semgrep.
- Utiliser les résultats d’analyse pour guider les revues de code.
- Aider à développer et à comprendre des règles de détection personnalisées.
- Intégrer les analyses aux environnements de programmation IA compatibles.
Par exemple, un développeur pourrait demander :
« Analyse le module d’authentification pour trouver des motifs de code non sécurisés et explique les résultats. »
Plutôt que produire une évaluation purement spéculative, l’assistant peut utiliser les résultats de l’analyse Semgrep comme éléments de preuve.
Une mise à jour importante pour 2026
L’implémentation MCP de Semgrep fait désormais partie de la CLI Semgrep principale.
Le point d’entrée actuel est semgrep mcp. Certains tutoriels anciens font référence au paquet séparé semgrep-mcp et au dépôt archivé, qui ne doivent pas être considérés comme les instructions d’installation principales.
Limites
Semgrep est particulièrement efficace pour les problèmes couverts par ses règles de détection, mais l’analyse statique seule ne peut pas établir l’exploitabilité de chaque vulnérabilité à l’exécution.
Il est préférable de l’utiliser avec d’autres approches lorsque le comportement à l’exécution et la validation des chemins d’attaque sont importants.
Pourquoi choisir Semgrep ? Il convient bien aux développeurs souhaitant intégrer une analyse de sécurité reproductible et fondée sur des règles à la programmation assistée par IA.
4. SonarQube MCP — Idéal pour la qualité du code et la gouvernance de sécurité
Idéal pour : l’analyse de la qualité du code, les security hotspots, la dette technique et les quality gates.
Catégorie : qualité du code / analyse statique / gouvernance de sécurité
MCP officiel : Serveur MCP SonarQube
SonarQube se concentre depuis longtemps sur l’amélioration de la qualité logicielle grâce à l’analyse statique, au suivi des problèmes et aux standards de développement.
Son serveur MCP rend les capacités de SonarQube Cloud et SonarQube Server accessibles aux assistants IA.
Cela est utile pour les équipes souhaitant que leurs workflows assistés par IA respectent les politiques établies de qualité du code et de sécurité.
Principales capacités
- Rechercher et examiner les problèmes issus de l’analyse du code.
- Examiner les security hotspots.
- Récupérer l’état des quality gates.
- Accéder aux règles pertinentes de qualité du code.
- Examiner les métriques des projets et les informations de couverture.
- Analyser les risques des dépendances lorsque cette fonction est prise en charge.
Un développeur pourrait demander :
« Montre-moi les security hotspots de ce projet et explique lesquels nécessitent un examen manuel. »
L’assistant peut récupérer les informations SonarQube pertinentes et aider à organiser la revue.
Pourquoi est-ce important ?
La sécurité ne consiste pas seulement à identifier les vulnérabilités après l’écriture du code. Les équipes ont aussi besoin de moyens pour faire respecter les standards, maintenir les processus de revue et empêcher les modifications problématiques d’atteindre la production.
SonarQube MCP peut faciliter l’accès à ces processus dans le développement assisté par IA.
Limites
Certaines capacités dépendent de l’édition SonarQube, de la configuration et des droits de l’organisation.
SonarQube ne remplace pas non plus les tests de sécurité dynamiques ou un test d’intrusion autorisé.
Pourquoi choisir SonarQube ? Il est particulièrement utile aux organisations qui s’appuient déjà sur ses quality gates et sa gouvernance de sécurité.
5. Burp Suite MCP — Idéal pour les tests d’intrusion web professionnels
Idéal pour : les tests de sécurité HTTP, l’inspection du trafic web et les tests d’intrusion interactifs.
Catégorie : sécurité des applications web / tests d’intrusion
MCP officiel : Extension MCP Server de Burp Suite
Burp Suite est largement utilisé par les professionnels de la sécurité pour analyser les applications web et tester les vulnérabilités.
L’extension MCP Server de PortSwigger permet aux clients IA compatibles d’interagir avec Burp Suite de manière programmatique.
Contrairement à un outil concentré sur le seul code source, Burp peut aider à examiner le comportement HTTP d’une application.
Principales capacités
L’extension officielle prend en charge des opérations telles que :
- Envoyer des requêtes HTTP via Burp.
- Accéder à l’historique du proxy et le filtrer.
- Interagir avec Burp Repeater et d’autres outils de test.
- Inspecter les réponses HTTP.
- Utiliser des utilitaires d’encodage.
- Interagir avec les capacités Burp Collaborator prises en charge, selon l’édition du produit.
Exemple d’usage
Un ingénieur sécurité teste une application dans un environnement de staging autorisé.
Il demande :
« Examine les requêtes de connexion enregistrées et identifie les comportements liés à l’authentification à approfondir. »
Avec les autorisations et accès appropriés, l’assistant peut récupérer les informations HTTP pertinentes de Burp et aider l’ingénieur à les examiner.
Limites
Burp Suite MCP nécessite la configuration de l’application Burp et de son extension MCP.
Certaines capacités dépendent de l’édition Burp.
Surtout, donner à un assistant IA accès aux outils de test HTTP introduit un risque opérationnel. Les requêtes doivent être limitées aux cibles autorisées et les actions potentiellement perturbatrices doivent exiger une approbation explicite.
Pourquoi choisir Burp Suite ? Il est particulièrement utile aux professionnels souhaitant une assistance IA pendant leurs tests web pratiques.
6. OWASP ZAP MCP — Idéal pour les tests dynamiques de sécurité applicative open source
Idéal pour : l’analyse de sécurité web, les tests dynamiques et les expérimentations d’automatisation de sécurité.
Catégorie : DAST / tests de sécurité web
MCP officiel : Intégration MCP d’OWASP ZAP
OWASP ZAP est un outil open source de test de sécurité des applications web.
Son module officiel MCP Integration permet aux assistants IA et aux autres clients MCP d’interagir avec ZAP via une interface HTTP.
Cela rend ZAP particulièrement intéressant pour les développeurs qui explorent les tests de sécurité automatisés avec l’IA.
Principales capacités
- Invoquer les opérations ZAP prises en charge via les outils MCP.
- Récupérer des alertes de sécurité et des informations sur les sites.
- Démarrer les workflows d’analyse et d’exploration pris en charge.
- Accéder à des prompts de test de sécurité réutilisables.
- Importer des serveurs MCP externes pour l’inspection et le test des endpoints pris en charge.
Cette dernière capacité est particulièrement intéressante : ZAP peut lui-même inspecter le trafic des serveurs MCP, permettant aux testeurs de sécurité d’examiner certaines interactions MCP comme cibles de test potentielles.
Exemple d’usage
Un développeur déploie une application dans un environnement de staging isolé.
Il demande :
« Effectue une revue de sécurité de base de l’application de staging autorisée et résume les problèmes signalés. »
L’assistant peut interagir avec les outils MCP disponibles de ZAP pour soutenir le workflow de test.
Limites
L’analyse dynamique peut générer un trafic important et parfois modifier l’état de l’application.
ZAP avertit explicitement que son serveur MCP ne doit pas être exposé aux réseaux externes. Il est conçu pour un accès local de confiance ; une exposition publique pourrait permettre le contrôle non autorisé des opérations d’analyse et l’accès aux données de trafic sensibles.
Pourquoi choisir OWASP ZAP ? Il offre une voie open source pour intégrer les tests dynamiques de sécurité applicative aux assistants compatibles MCP.
7. Trivy MCP — Idéal pour la sécurité des conteneurs et des dépendances
Idéal pour : l’analyse des images de conteneurs, la vérification des vulnérabilités des projets et la détection des mauvaises configurations de sécurité.
Catégorie : sécurité des conteneurs / analyse des vulnérabilités / DevSecOps
MCP officiel : Plugin serveur MCP Trivy
Trivy, développé par Aqua Security, est un scanner open source populaire de vulnérabilités et de mauvaises configurations.
Son plugin MCP officiel permet aux assistants IA d’invoquer les capacités d’analyse Trivy via des workflows en langage naturel.
Principales capacités
- Analyser les systèmes de fichiers des projets locaux.
- Analyser les images de conteneurs.
- Analyser les dépôts distants.
- Signaler les vulnérabilités et les mauvaises configurations prises en charge.
- S’intégrer aux IDE et assistants IA compatibles MCP.
Exemple d’usage
Un développeur a préparé une image Docker pour le déploiement.
Il demande :
« Analyse cette image de conteneur et identifie les vulnérabilités de gravité élevée à examiner avant la livraison. »
L’assistant peut invoquer Trivy et utiliser les résultats pour expliquer les problèmes pertinents.
Pour commencer
Trivy propose une commande officielle d’installation du plugin MCP :
trivy plugin install mcp
Après installation, le serveur peut être démarré avec :
trivy mcp
Limites
Trivy est utile pour identifier les composants vulnérables et les problèmes de configuration, mais il ne remplace pas les tests de logique métier ou la validation de chemins complexes d’exploitation web.
Pourquoi choisir Trivy ? Il convient bien aux équipes travaillant avec des conteneurs, des dépendances et la livraison d’applications cloud native.
8. GitHub MCP Server — Idéal pour les opérations de sécurité des dépôts
Idéal pour : les alertes de sécurité GitHub, les alertes de dépendances, la protection des secrets et les workflows de dépôt.
Catégorie : sécurité des dépôts / DevSecOps
MCP officiel : GitHub MCP Server
GitHub propose un serveur MCP officiel qui donne aux assistants IA un accès structuré aux fonctionnalités GitHub.
Bien qu’il ne soit pas exclusivement un outil de cybersécurité, ses ensembles d’outils liés à la sécurité le rendent précieux pour les développeurs et les équipes sécurité.
Principales capacités
Les ensembles d’outils de sécurité pris en charge comprennent :
code_securitypour les informations d’analyse du code.secret_protectionpour les capacités d’analyse des secrets.dependabotpour les alertes de dépendances.security_advisoriespour les informations sur les avis de sécurité.
Un développeur pourrait demander :
« Montre-moi les alertes d’analyse du code de gravité élevée dans ce dépôt et identifie celles qui sont encore ouvertes. »
L’assistant peut récupérer les informations GitHub pertinentes si les ensembles d’outils et les autorisations appropriés sont activés.
Le service MCP distant de GitHub propose aussi des capacités d’analyse proactive des secrets dans les configurations prises en charge. Cette fonctionnalité nécessite le serveur distant et n’est pas disponible via le serveur local.
Limites
De nombreuses opérations MCP de sécurité GitHub récupèrent des résultats existants plutôt que de réaliser des tests d’intrusion indépendants.
Les capacités de sécurité dépendent aussi des autorisations du dépôt, des fonctionnalités GitHub configurées et des ensembles d’outils activés.
Pourquoi choisir GitHub MCP ? Il donne un accès pratique aux informations de sécurité déjà associées aux dépôts et aux workflows de pull request.
9. Socket MCP — Idéal pour la sécurité de la chaîne d’approvisionnement logicielle
Idéal pour : la détection des paquets malveillants, l’évaluation des risques des dépendances et la sécurité de la chaîne d’approvisionnement.
Catégorie : analyse de composition logicielle / sécurité de la chaîne d’approvisionnement
MCP officiel : Socket MCP Server
Les dépendances open source sont essentielles au développement moderne.
Elles introduisent aussi des risques qui dépassent les CVE connus.
Un paquet peut être malveillant, imiter un autre paquet, contenir un comportement suspect ou être maintenu de façon à accroître le risque lié à la chaîne d’approvisionnement.
Socket se concentre sur l’analyse de ces menaces liées aux dépendances logicielles.
Son serveur MCP met les informations Socket pertinentes à la disposition des assistants IA.
Principales capacités
- Récupérer les informations de sécurité sur les paquets.
- Évaluer le risque des dépendances et la santé des paquets.
- Examiner les alertes de sécurité au niveau de l’organisation.
- Accéder aux informations du flux de menaces.
- Examiner l’activité suspecte des paquets et les risques de chaîne d’approvisionnement.
Exemple d’usage
Un développeur évalue un paquet npm tiers.
Il demande :
« Évalue les risques de sécurité et de maintenance de ce paquet avant que je l’ajoute au projet. »
L’assistant peut utiliser les capacités disponibles d’analyse de paquets Socket pour récupérer des informations à l’appui.
Limites
Socket se spécialise dans la sécurité de la chaîne d’approvisionnement logicielle.
Il n’est pas conçu pour remplacer l’analyse du code source applicatif, les tests d’intrusion web ou les tests de vulnérabilité à l’exécution.
Certaines fonctionnalités au niveau de l’organisation nécessitent une authentification API.
Pourquoi choisir Socket ? Il est utile lorsque la préoccupation principale est la sécurité et la fiabilité des dépendances tierces.
10. Prowler MCP — Idéal pour la sécurité cloud et la conformité
Idéal pour : la posture de sécurité cloud, les résultats de configuration, les contrôles de sécurité et les workflows de conformité.
Catégorie : sécurité cloud / CSPM / conformité
MCP officiel : Documentation Prowler MCP
Sécuriser le code applicatif n’est qu’une partie de la sécurisation d’une application.
L’infrastructure cloud, les autorisations d’identité, les configurations de stockage et les services exposés peuvent aussi créer des risques importants.
Prowler est une plateforme open source de sécurité cloud qui aide les organisations à évaluer leur posture et leur conformité.
Son intégration MCP rend les capacités et les ressources de connaissance de Prowler accessibles aux assistants IA.
Principales capacités
L’architecture MCP de Prowler comprend trois composants principaux :
- Prowler : accéder aux fonctions de la plateforme et aux informations de sécurité cloud.
- Prowler Hub : récupérer des informations dans le catalogue des contrôles de sécurité.
- Prowler Documentation : rechercher dans la documentation officielle et les recommandations de sécurité.
Exemple d’usage
Un ingénieur sécurité cloud demande :
« Examine nos résultats de sécurité cloud disponibles et identifie les problèmes de configuration prioritaires. »
Avec accès à un environnement Prowler correctement configuré, l’assistant peut aider à récupérer et à interpréter les informations pertinentes.
Limites
Prowler se concentre principalement sur la sécurité de l’infrastructure et la conformité plutôt que sur les tests du code source applicatif.
Il doit compléter les outils de sécurité applicative plutôt que les remplacer.
Pourquoi choisir Prowler ? C’est une intégration MCP utile pour les équipes qui ont besoin de visibilité sur l’infrastructure de leurs applications.
Comparaison : les 10 meilleurs serveurs MCP de sécurité
| Serveur MCP | Domaine principal | Meilleur usage | MCP officiel |
|---|---|---|---|
| Plexicus | Résultats AppSec et remédiation | Revues de sécurité des dépôts et correction des résultats | Découvrir |
| Snyk | Analyse de sécurité développeur | Analyses du code, des dépendances, de l’IaC et des conteneurs | GitHub |
| Semgrep | Analyse statique du code | Détection de motifs de code non sécurisés | Documentation |
| SonarQube | Qualité du code et sécurité | Security hotspots et quality gates | GitHub |
| Burp Suite | Tests d’intrusion web | Analyse et test du trafic HTTP | GitHub |
| OWASP ZAP | Tests dynamiques de sécurité | Tests de sécurité web open source | Documentation |
| Trivy | Conteneurs et dépendances | Analyse des images de conteneurs et des vulnérabilités | GitHub |
| GitHub MCP | Sécurité des dépôts | Investigation des alertes de sécurité | GitHub |
| Socket | Chaîne d’approvisionnement logicielle | Analyse des dépendances et des paquets malveillants | GitHub |
| Prowler | Sécurité cloud | Posture cloud et contrôles de conformité | Documentation |
Comment choisir le bon serveur MCP de sécurité
Aucun serveur MCP ne couvre tous les aspects de la cybersécurité.
Le meilleur choix dépend du type de problème que l’équipe cherche à résoudre.
Pour les développeurs construisant des applications avec l’IA
Commencez par un outil capable de fournir de véritables résultats de sécurité applicative et d’aider à examiner les corrections.
Plexicus est pertinent lorsque l’objectif est d’apporter les informations de sécurité des dépôts et la remédiation dans l’IDE.
Semgrep et SonarQube peuvent compléter ce workflow grâce à l’analyse statique et aux contrôles établis de qualité du code.
Pour les ingénieurs sécurité réalisant des tests web
Burp Suite MCP et OWASP ZAP MCP méritent d’être considérés.
Ils peuvent connecter les assistants IA à des outils analysant le comportement des applications web, mais exigent une autorisation, une configuration et une supervision humaine appropriées.
Pour les équipes sécurisant les dépendances et les conteneurs
Snyk, Trivy et Socket traitent des problèmes liés mais distincts.
Snyk couvre plusieurs domaines de sécurité développeur, Trivy est particulièrement utile pour l’analyse des conteneurs et des composants, et Socket se concentre sur les menaces de la chaîne d’approvisionnement logicielle.
Pour les équipes de sécurité cloud
Prowler donne accès aux contrôles de sécurité cloud et aux informations de posture.
Il peut être associé à des outils de sécurité applicative pour évaluer l’application et son environnement d’exécution.
Pour les équipes travaillant déjà dans GitHub
GitHub MCP peut être un point de départ pratique pour examiner les alertes de sécurité et les informations des dépôts sans quitter un workflow assisté par IA.
Les serveurs MCP de sécurité sont-ils sûrs à utiliser ?
Connecter des outils de sécurité aux assistants IA introduit des considérations de sécurité supplémentaires.
Un scanner traditionnel fonctionne selon une configuration explicite et des workflows prédéfinis.
Un agent IA peut décider quels outils invoquer en fonction des instructions de l’utilisateur, des données récupérées et des réponses des systèmes connectés.
Cette souplesse est utile, mais elle crée aussi des risques.
Par exemple, un attaquant peut placer des instructions malveillantes dans un fichier du dépôt, une description de ticket ou une réponse d’outil. Si l’assistant traite ce contenu comme une instruction plutôt que comme des données non fiables, il peut tenter une action non souhaitée.
Il existe aussi des risques opérationnels lorsqu’un agent IA peut lancer des analyses, envoyer des requêtes HTTP ou accéder à des informations sensibles du dépôt.
Pratiques de sécurité pour les déploiements MCP
1. Appliquer le principe du moindre privilège
Accordez aux intégrations MCP uniquement les autorisations nécessaires à leurs tâches.
Un assistant de revue de sécurité ne doit pas recevoir automatiquement le droit de modifier les systèmes de production.
2. Utiliser un accès en lecture seule lorsque c’est possible
Commencez par des outils qui récupèrent des informations et génèrent des recommandations.
Activez les opérations d’écriture uniquement lorsqu’il existe un besoin opérationnel clair.
3. Restreindre le périmètre des tests
Les outils de test d’intrusion doivent fonctionner uniquement sur des applications et environnements explicitement autorisés.
4. Protéger les secrets et les identifiants
Utilisez le stockage sécurisé pris en charge pour les identifiants ou l’authentification via l’environnement. Évitez d’inscrire les clés API dans les dépôts ou de les partager dans des conversations IA.
5. Exiger une approbation pour les actions ayant des conséquences
Examinez les modifications de code proposées, les analyses potentiellement perturbatrices, les modifications des dépôts et toute action pouvant affecter la production.
6. Vérifier les résultats de sécurité indépendamment
Les explications générées par IA peuvent être utiles, mais aussi incorrectes.
Une vulnérabilité suggérée doit être étayée par des preuves appropriées, et une correction proposée doit être testée avant le déploiement.
Une intégration MCP rend les capacités de sécurité plus accessibles. Elle ne supprime pas le besoin de contrôles d’accès, de configuration sécurisée ou de revue humaine.
Analyse de sécurité MCP et pentesting IA : quelle différence ?
Les termes analyse de sécurité IA, outils de sécurité MCP et pentesting IA sont parfois employés indifféremment.
Ils décrivent pourtant des choses différentes.
MCP est un protocole d’intégration.
L’analyse de sécurité désigne les processus qui examinent les applications, le code, les dépendances ou l’infrastructure à la recherche de problèmes de sécurité.
Les tests de sécurité assistés par IA utilisent l’IA pour soutenir certaines parties de ces processus, comme la sélection des outils, l’interprétation des résultats ou l’investigation de faiblesses possibles.
Le pentesting IA va plus loin lorsqu’il explore le comportement applicatif, évalue les chemins d’attaque possibles et recherche des preuves qu’une vulnérabilité est réellement exploitable dans un environnement autorisé.
Prenons une application web disposant d’un endpoint API exposé.
Un scanner statique peut détecter un motif de code risqué.
Un scanner dynamique peut identifier un comportement HTTP inattendu.
Un assistant IA connecté via MCP peut récupérer ces résultats et aider à les examiner.
Un test d’intrusion autorisé peut ensuite déterminer si ce comportement fait partie d’un chemin d’attaque réaliste et exploitable, selon des règles d’engagement définies.
Ces approches se complètent, mais ne sont pas équivalentes.
Cette distinction compte, car un rapport de vulnérabilité ne constitue pas nécessairement une preuve qu’un attaquant peut exploiter le problème.
Le rôle de Plexicus AI Swarm Pentest
Plexicus AI Swarm Pentest est conçu autour de la validation de chemins d’attaque autorisés, avec des preuves, un contexte d’impact et un parcours de remédiation que les équipes peuvent examiner.
Il s’agit d’une offre distincte du serveur MCP Plexicus documenté.
Le serveur MCP permet aux développeurs d’interagir avec les données de sécurité des dépôts Plexicus et les opérations d’analyse et de remédiation prises en charge dans leur IDE.
L’offre AI Swarm Pentest se concentre sur la validation des chemins d’attaque pertinents dans un périmètre convenu.
Ensemble, ils illustrent deux besoins distincts : rendre les résultats exploitables pendant le développement et établir des preuves sur l’exposition de sécurité.
Questions fréquentes
Quel est le meilleur serveur MCP pour la sécurité applicative ?
Le meilleur choix dépend de la capacité de sécurité requise.
Plexicus est pertinent pour intégrer les résultats de sécurité applicative, les analyses de dépôts et les workflows de remédiation aux environnements de programmation IA. Semgrep se spécialise dans l’analyse statique du code, tandis que Burp Suite et OWASP ZAP conviennent davantage aux tests pratiques de sécurité web.
Les serveurs MCP peuvent-ils trouver des vulnérabilités de sécurité ?
Les serveurs MCP peuvent exposer les capacités de détection de vulnérabilités des outils de sécurité connectés.
MCP lui-même n’est pas un scanner. La détection dépend de l’outil sous-jacent, de sa configuration et du périmètre de l’analyse.
Puis-je utiliser les serveurs MCP de sécurité avec Claude ou Cursor ?
De nombreuses implémentations MCP de sécurité prennent en charge Claude Code, Cursor et d’autres environnements compatibles MCP.
La compatibilité, les exigences d’installation et les fonctionnalités disponibles varient d’un serveur à l’autre.
Existe-t-il des serveurs MCP de sécurité gratuits ou open source ?
Oui. Plusieurs outils de cette liste ont des implémentations MCP open source, dont Semgrep, OWASP ZAP, Trivy, GitHub MCP Server et Prowler.
Cependant, une implémentation MCP open source ne signifie pas nécessairement que toutes les capacités de la plateforme connectée sont disponibles gratuitement.
MCP peut-il remplacer les tests d’intrusion ?
Non.
MCP rend les outils de sécurité accessibles aux assistants IA, mais ne garantit ni une couverture exhaustive ni une exploitabilité vérifiée.
L’analyse statique, les tests dynamiques, la revue de code et les tests d’intrusion autorisés répondent à des questions de sécurité différentes.
L’IA peut-elle corriger automatiquement les vulnérabilités via MCP ?
Certaines intégrations MCP exposent des suggestions de remédiation et des actions de workflow pouvant aider les assistants IA à proposer des modifications du code.
Par exemple, Plexicus MCP peut demander la génération de corrections et récupérer les diffs proposés.
Les développeurs doivent toujours examiner ces modifications, exécuter des tests et vérifier que la vulnérabilité a été corrigée sans introduire de nouveaux problèmes.
Conclusion : les outils de sécurité ont besoin de preuves, pas seulement de réponses générées par IA
Le développement assisté par IA transforme l’écriture des logiciels.
Les workflows de sécurité doivent suivre cette évolution.
Les serveurs MCP apportent une amélioration importante en connectant les assistants IA à de véritables outils, résultats et workflows opérationnels de sécurité.
Mais l’intégration la plus utile n’est pas nécessairement celle qui expose le plus grand nombre d’outils.
C’est celle qui aide les développeurs à répondre à des questions significatives :
- Qu’est-ce qui est vulnérable ?
- Où se trouve le code affecté ?
- Quelles preuves étayent le résultat ?
- Quelle est la gravité du risque réel ?
- Que faut-il corriger en premier ?
- Comment l’équipe peut-elle vérifier que la correction fonctionne ?
Les différents outils de cette liste répondent à différentes parties de ce processus.
Snyk, Semgrep, SonarQube et Trivy soutiennent l’analyse de sécurité. Burp Suite et OWASP ZAP permettent des workflows de tests web. Socket se concentre sur les menaces de la chaîne d’approvisionnement logicielle, tandis que Prowler couvre la posture de sécurité cloud.
Plexicus relie les résultats de sécurité applicative et la remédiation à l’environnement dans lequel les développeurs travaillent déjà.
L’objectif plus large est d’intégrer la sécurité en continu au développement logiciel, plutôt que d’en faire une activité séparée une fois le code terminé.
Intégrez la sécurité applicative à votre workflow de développement IA
Les assistants de programmation IA aident les développeurs à construire plus vite. Ils ont aussi besoin d’accéder à des informations de sécurité fiables.
Plexicus MCP connecte votre environnement de développement IA aux résultats des dépôts, aux analyses de sécurité et aux workflows de remédiation.
Examinez les vulnérabilités, demandez des analyses et étudiez les corrections suggérées sans quitter votre IDE.
Vous avez besoin de plus qu’un résultat de scanner ?
Découvrez comment Plexicus AI Swarm Pentest aide les équipes à examiner des chemins d’attaque autorisés et à recevoir des résultats étayés par des preuves, avec un parcours de remédiation clair.
Avertissement : cette liste repose sur la documentation produit publique et les implémentations MCP officielles examinées en octobre 2026. Il s’agit d’une sélection éditoriale, pas d’un benchmark de performance indépendant. Les fonctionnalités et leur disponibilité peuvent évoluer, et certaines capacités nécessitent des produits, abonnements ou autorisations distincts.