Qu’est-ce que la sécurité des applications ? Le guide AppSec complet pour 2026
Un guide complet de l’AppSec : conception sécurisée, tests du code et des applications, sécurité de la chaîne logicielle et validation des risques par des preuves.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLa sécurité des applications, généralement abrégée AppSec, consiste à protéger les applications logicielles contre les vulnérabilités, les attaques, les accès non autorisés et les usages abusifs tout au long de leur cycle de vie.
La définition semble simple.
En pratique, la sécurité des applications dépasse largement la recherche de bugs dans le code source.
Les applications modernes assemblent du code propriétaire, des paquets open source, des API, une infrastructure cloud, des conteneurs, des pipelines CI/CD, des secrets, des services tiers, du code généré par l’IA, des fichiers de configuration et, de plus en plus, des agents logiciels autonomes.
Une application peut donc contenir du code parfaitement valide tout en restant vulnérable.
Cette distinction compte plus que jamais en 2026.
Le Data Breach Investigations Report 2026 de Verizon indique que l’exploitation de vulnérabilités logicielles est devenue le principal vecteur initial de violation de données, représentant 31 % des violations analysées dans le rapport. Verizon
Parallèlement, le dernier OWASP Top 10
place les mauvaises configurations de sécurité au deuxième rang et élargit l’ancienne catégorie « composants vulnérables et obsolètes » à celle, bien plus vaste, des défaillances de la chaîne d’approvisionnement logicielle. OWASP Top 10Pour les organisations présentes en Europe, la sécurité des applications est aussi de plus en plus liée à leurs obligations réglementaires. Depuis le 11 septembre 2026, les fabricants concernés par le règlement européen sur la cyberrésilience doivent signaler les vulnérabilités activement exploitées et les incidents de sécurité graves dans des délais précis. Commission européenne
La sécurité des applications ne se limite plus à une intervention avant la mise en production.
C’est une discipline d’ingénierie qui s’étend de l’architecture à la production.
Qu’est-ce que la sécurité des applications ?
La sécurité des applications associe technologies, processus, architecture, tests et pratiques de développement sécurisé pour prévenir, identifier, valider, corriger et surveiller les faiblesses de sécurité des logiciels.
Son objectif n’est pas simplement d’éliminer toutes les vulnérabilités possibles.
Ce serait irréaliste.
L’objectif est de réduire en permanence la probabilité que les faiblesses d’une application soient exploitées avec des conséquences importantes pour l’entreprise.
Un programme AppSec mature pose donc des questions comme :
- Un utilisateur non autorisé peut-il accéder aux données d’un autre client ?
- Un attaquant peut-il modifier une requête API pour effectuer des actions privilégiées ?
- L’application expose-t-elle des secrets ou des identifiants ?
- Des dépendances open source vulnérables sont-elles livrées ?
- Des erreurs de configuration pourraient-elles exposer l’infrastructure ?
- Une entrée contrôlée par un attaquant peut-elle atteindre un chemin de code dangereux ?
- Les contrôles de sécurité sont-ils correctement mis en œuvre ?
- Les vulnérabilités identifiées peuvent-elles réellement être exploitées ?
- Quelles vulnérabilités sont les plus importantes ?
- Les développeurs peuvent-ils les corriger assez rapidement ?
L’AppSec est ainsi à la fois un problème d’ingénierie logicielle et un problème de gestion des risques.
OWASP distingue ces dimensions dans son modèle de risque : la gravité d’un problème de sécurité applicative dépend de la faiblesse technique, mais aussi de son exploitabilité, des acteurs de la menace, de l’exposition, de l’impact technique et, en définitive, des conséquences pour l’entreprise. OWASP Top 10
Pourquoi la sécurité des applications compte en 2026
Le développement logiciel a profondément changé.
Les applications sont créées plus vite, les environnements de développement sont davantage interconnectés, les chaînes d’approvisionnement logicielles sont plus vastes et le développement assisté par l’IA peut produire beaucoup de code en quelques minutes.
Les équipes de sécurité doivent donc protéger davantage de code, de dépendances, de services, d’API, d’environnements cloud et de versions que les processus traditionnels de revue ne peuvent en traiter.
Trois évolutions sont particulièrement importantes.
1. L’exploitation de vulnérabilités devient un point d’entrée majeur
Le DBIR 2026 de Verizon indique que l’exploitation de vulnérabilités a dépassé les identifiants volés comme principal point d’entrée des violations de données dans son jeu de données. Verizon
Cela change les enjeux économiques de la gestion des vulnérabilités.
Un backlog de milliers de résultats n’est plus seulement un problème de conformité. Il peut contenir le chemin d’attaque qui donnera réellement accès à une infrastructure ou à des données sensibles.
La question devient :
Quelle vulnérabilité peut réellement être exploitée, par quel chemin et avec quelles conséquences ?
Elle est très différente de :
Combien de vulnérabilités le scanner a-t-il trouvées ?
2. La chaîne d’approvisionnement logicielle fait désormais partie de l’AppSec
Les développeurs modernes écrivent rarement une application entièrement à partir de zéro.
Les applications dépendent de :
- npm, PyPI, Maven, NuGet et d’autres écosystèmes de paquets
- images de base de conteneurs
- GitHub Actions et composants CI/CD
- modules d’infrastructure
- SDK
- API
- services tiers
- environnements de compilation
- dépôts d’artefacts
C’est pourquoi l’OWASP Top 10
a introduit les défaillances de la chaîne d’approvisionnement logicielle en A03.OWASP a explicitement élargi l’ancienne catégorie des composants vulnérables pour couvrir les compromissions des dépendances, des systèmes de compilation et de l’infrastructure de distribution logicielle. OWASP Top 10
Analyser votre propre code source est donc nécessaire, mais insuffisant.
3. La sécurité devient une responsabilité produit
Les principes de sécurité dès la conception placent de plus en plus la responsabilité sur les producteurs de logiciels au lieu d’attendre des clients qu’ils compensent des produits peu sûrs.
Les recommandations Secure by Design de la CISA soulignent que les fabricants de technologies doivent assumer la responsabilité des résultats de sécurité de leurs clients et intégrer la sécurité à la conception des produits, plutôt que d’en faire une option. CISA
L’Europe va plus loin avec la réglementation.
Le règlement sur la cyberrésilience exige que les produits comportant des éléments numériques soient conçus, mis à jour et maintenus en tenant compte des exigences de cybersécurité. Les obligations de signalement des vulnérabilités et incidents graves sont applicables depuis le 11 septembre 2026 ; les obligations plus larges s’appliqueront pleinement en décembre 2027. Commission européenne
Pour de nombreuses organisations logicielles, l’AppSec devient une composante de la gouvernance produit.
Sécurité des applications et cybersécurité
La sécurité des applications fait partie de la cybersécurité, mais les deux termes ne sont pas interchangeables.
| Cybersécurité | Sécurité des applications |
|---|---|
| Protège les organisations, systèmes, infrastructures, réseaux et données | Se concentre sur les applications logicielles |
| Comprend la sécurité des terminaux, identités, réseaux, clouds et opérations | Comprend la conception sécurisée, le code, les dépendances, les API et le comportement des applications |
| Détecte ou empêche souvent les attaques au niveau de l’infrastructure | Cherche à supprimer ou atténuer les faiblesses dans l’application elle-même |
| Exemples : EDR, SIEM, pare-feu, IAM | Exemples : SAST, DAST, SCA, tests d’intrusion |
Prenons une vulnérabilité d’injection SQL.
Un pare-feu applicatif web peut détecter ou bloquer certaines tentatives d’exploitation.
C’est une protection de cybersécurité.
Corriger la requête de base de données dangereuse dans le code source de l’application supprime la faiblesse sous-jacente.
C’est de la sécurité applicative.
Les programmes de sécurité solides utilisent les deux.
Sécurité des applications et DevSecOps
AppSec désigne la discipline de sécurité.
DevSecOps désigne un modèle opérationnel qui intègre la sécurité à la livraison logicielle.
DevSecOps cherche à inclure la sécurité dans les workflows de développement et d’exploitation plutôt que d’en faire une étape de contrôle distincte vers la fin du développement.
Les vérifications de sécurité font généralement partie du parcours suivant :
Code → Pull request → Compilation → Tests → Déploiement → Surveillance
Par exemple :
Le développeur soumet du code
        ↓
Détection des secrets
        ↓
SAST
        ↓
Vérification des dépendances / SCA
        ↓
Compilation
        ↓
DAST ou tests des API
        ↓
Validation de sécurité
        ↓
Déploiement
        ↓
Surveillance à l’exécution
DevSecOps aide ainsi à rendre l’AppSec opérationnelle à grande échelle. Pour approfondir ces méthodes complémentaires, consultez SAST et DAST : différences et intérêt de les combiner.
Que protège la sécurité des applications ?
La sécurité des applications couvre bien plus que le code source.
Un programme AppSec moderne peut protéger les couches suivantes.
Code source
Les faiblesses de sécurité introduites directement par la logique applicative.
Par exemple :
- injection
- désérialisation non sécurisée
- traitement dangereux des fichiers
- logique d’authentification faible
- contrôles d’autorisation incorrects
- secrets codés en dur
Dépendances open source
Les bibliothèques tierces peuvent introduire des vulnérabilités même lorsque le code de l’organisation est sûr.
API
Les API présentent des risques liés à l’authentification, à l’autorisation, à l’accès aux objets, à la limitation du débit, aux données sensibles et à la logique métier.
OWASP maintient un API Security Top 10 distinct, car de nombreux risques liés aux API nécessitent des tests spécialisés. OWASP API Security Top 10
Authentification et autorisation
La sécurité applicative détermine qui peut accéder à l’application et ce que les utilisateurs authentifiés ont le droit de faire.
Secrets
Les clés API, jetons d’accès, mots de passe, clés privées et identifiants cloud peuvent entrer accidentellement dans le contrôle de version ou les artefacts applicatifs.
Chaîne d’approvisionnement logicielle
L’AppSec comprend de plus en plus la protection des pipelines de compilation, dépendances, artefacts, workflows CI/CD et de l’intégrité des paquets.
Configuration de l’application
Une application sûre peut devenir vulnérable à cause de paramètres non sécurisés.
Par exemple :
- mode debug activé en production
- services inutiles
- politiques CORS permissives
- interfaces d’administration exposées
- permissions cloud non sécurisées
- identifiants par défaut
Logique métier
Certaines vulnérabilités ne se découvrent pas en cherchant une ligne de code manifestement dangereuse.
Par exemple :
- contourner la logique de paiement
- manipuler les parcours de réduction
- détourner la récupération de compte
- contourner les limites de transaction
- modifier les ressources d’un autre utilisateur
- exploiter des conditions de concurrence
Ces vulnérabilités nécessitent souvent de comprendre le comportement de l’application comme système.
L’OWASP Top 10 en 2026
L’édition publiée actuelle est l’OWASP Top 10
, l’une des principales références des équipes AppSec en 2026. OWASP Foundation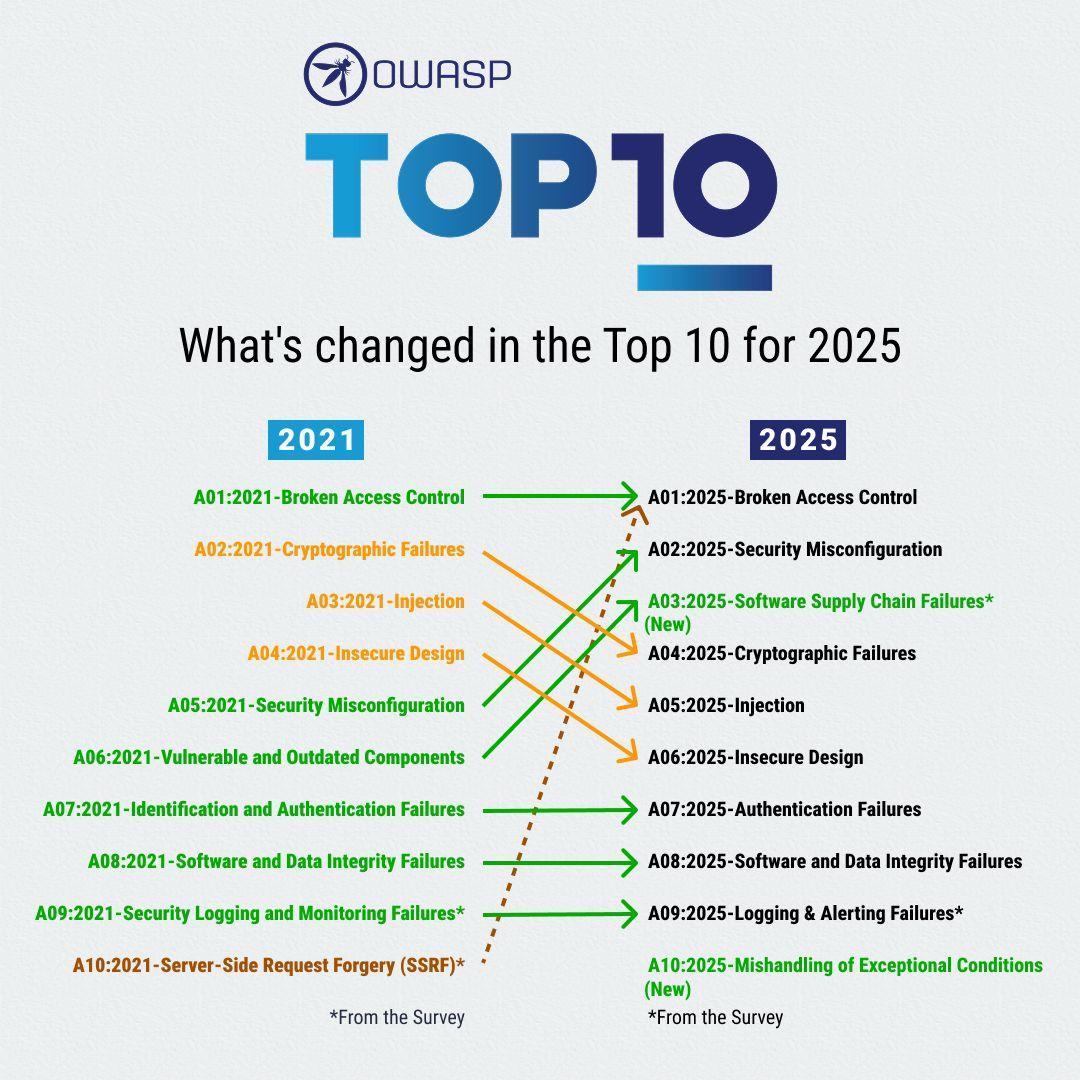
OWASP Top 10
comparé à l’édition 2021. Le graphique montre les changements de catégories ; les noms des catégories figurent dans le tableau ci-dessous.Ses catégories sont :
| Rang | OWASP Top 10 |
|---|---|
| A01 | Défaillances du contrôle d’accès |
| A02 | Mauvaises configurations de sécurité |
| A03 | Défaillances de la chaîne d’approvisionnement logicielle |
| A04 | Défaillances cryptographiques |
| A05 | Injection |
| A06 | Conception non sécurisée |
| A07 | Défaillances d’authentification |
| A08 | Défaillances d’intégrité des logiciels ou des données |
| A09 | Défaillances de journalisation et d’alerte de sécurité |
| A10 | Mauvaise gestion des conditions exceptionnelles |
Deux changements sont particulièrement révélateurs.
Les mauvaises configurations de sécurité arrivent au deuxième rang
L’infrastructure cloud, les conteneurs, les intégrations SaaS, Kubernetes, l’infrastructure sous forme de code et les environnements de déploiement complexes rendent la configuration de plus en plus importante.
Une application peut ne contenir aucune vulnérabilité évidente dans son code source tout en exposant des fonctions sensibles par sa configuration.
Les défaillances de la chaîne d’approvisionnement logicielle arrivent au troisième rang
Cette catégorie reflète un changement majeur dans la façon de créer les logiciels.
La surface d’attaque ne s’arrête plus au dépôt de l’organisation.
Elle s’étend aux dépendances, environnements de compilation, paquets et infrastructures de distribution.
L’OWASP Top 10 ne constitue pas un programme AppSec
Cette distinction est importante.
L’OWASP Top 10 est un document de sensibilisation, pas une norme exhaustive de sécurité applicative.
OWASP met en garde contre l’assimilation d’une couverture du Top 10 à une sécurité applicative complète. L’organisation recommande l’Application Security Verification Standard (ASVS) lorsqu’il faut un ensemble d’exigences plus complet et vérifiable. OWASP sur GitHub
La dernière version stable d’ASVS est la 5.0.0. OWASP Foundation
Les organisations devraient donc se méfier d’affirmations comme :
« Notre scanner couvre 100 % de l’OWASP Top 10. »
Certaines catégories impliquent l’architecture, la conception et la logique métier, qu’un seul scanner automatique ne peut pas évaluer intégralement.
L’AppSec nécessite plusieurs couches de preuves.
Comment fonctionne la sécurité des applications
La sécurité applicative moderne suit généralement le cycle de vie logiciel.
1. Exigences et planification de la sécurité
La sécurité devrait commencer avant l’existence du code.
Les équipes identifient :
- les données sensibles
- les exigences réglementaires
- les actifs critiques
- les frontières de confiance
- les exigences d’authentification
- les exigences d’autorisation
- les capacités attendues des attaquants
- les conséquences métier inacceptables
Cela détermine le niveau d’assurance de sécurité réellement nécessaire à l’application.
Un site marketing public et une plateforme bancaire en ligne ne devraient pas recevoir un traitement de sécurité identique.
2. Architecture sécurisée et modélisation des menaces
La modélisation des menaces étudie comment le système pourrait être attaqué avant la fin de son implémentation.
Les équipes analysent :
- les frontières de confiance
- les flux de données
- les services externes
- les API
- les opérations privilégiées
- les mécanismes d’authentification
- les interfaces d’administration
- les conditions de défaillance
L’objectif est de repérer des faiblesses que les scanners pourraient ne jamais découvrir.
Un outil peut, par exemple, confirmer qu’un endpoint de paiement ne comporte pas de vulnérabilité d’injection SQL.
Mais seule une analyse de l’architecture ou de la logique métier peut révéler que les utilisateurs peuvent soumettre des quantités négatives et recevoir un crédit.
3. Développement sécurisé
Les développeurs mettent en œuvre les contrôles de sécurité en écrivant le code.
Les pratiques habituelles comprennent :
- des normes de codage sécurisé
- la validation des entrées
- les requêtes de base de données paramétrées
- l’application des autorisations
- la gestion sécurisée des sessions
- une cryptographie robuste
- la gestion sûre des erreurs
- la gestion des secrets
- la revue par les pairs
Les outils de sécurité peuvent aussi fournir un retour directement dans les dépôts et les workflows des IDE.
4. Tests automatisés de sécurité applicative
L’analyse automatisée permet de détecter en continu de grandes classes de problèmes.
Cela comprend généralement SAST, SCA, la détection des secrets, l’analyse IaC, les tests des API et DAST.
Nous examinerons chaque méthode sous peu.
5. Validation de l’exploitation et tests d’intrusion
Trouver une faiblesse et prouver qu’elle peut être exploitée sont deux choses différentes.
Considérons deux vulnérabilités ayant le même score CVSS.
L’une peut se trouver dans du code inaccessible.
L’autre peut exposer un endpoint accessible depuis Internet qui conduit directement à des données clients sensibles.
Leur risque pratique est très différent.
Les tests d’intrusion, l’analyse des chemins d’attaque et les tests autonomes modernes peuvent ici apporter un contexte important.
6. Correction
Les résultats de sécurité doivent finalement parvenir aux développeurs capables de corriger les problèmes.
Une correction efficace nécessite :
- des preuves
- l’emplacement vulnérable
- le contexte d’attaque
- la gravité
- l’impact métier
- une correction recommandée
- une validation après correction
Un scanner qui produit des milliers d’alertes sans aider les développeurs à distinguer ce qui compte peut augmenter la charge de travail sans réduire proportionnellement le risque.
7. Surveillance continue
Les applications évoluent en permanence.
Leur surface d’attaque aussi.
De nouveaux commits, dépendances, changements d’infrastructure et divulgations peuvent rendre vulnérables des applications auparavant sûres.
L’AppSec continue donc après le déploiement.
Types de tests de sécurité des applications
Aucune méthode de test ne peut identifier tous les problèmes de sécurité applicative.
Les programmes solides combinent des techniques complémentaires.
SAST : tests statiques de sécurité applicative
SAST analyse le code source ou les artefacts compilés sans exécuter l’application.
Cette méthode aide à détecter :
- les schémas d’injection
- les API dangereuses
- les usages faibles de la cryptographie
- les problèmes de flux de données
- les erreurs de programmation
Points forts
- peut intervenir tôt
- travaille directement sur le code
- s’intègre facilement à CI/CD
- peut identifier l’emplacement source vulnérable
Limites
L’analyse statique peut produire des faux positifs et avoir du mal à comprendre le contexte d’exécution ou une logique métier complexe.
DAST : tests dynamiques de sécurité applicative
DAST analyse une application en fonctionnement depuis l’extérieur.
Au lieu de lire le code source, cette méthode interagit avec l’application comme un utilisateur externe ou un attaquant.
DAST peut aider à détecter :
- les vulnérabilités d’injection
- les mauvaises configurations serveur
- les problèmes d’authentification
- les endpoints exposés
- les faiblesses de sécurité à l’exécution
Points forts
DAST observe le comportement réel de l’application.
Limites
La méthode a généralement moins de visibilité sur le code précis responsable de la vulnérabilité.
SCA : analyse de la composition logicielle
L’analyse de la composition logicielle identifie les dépendances tierces et les vulnérabilités connues qui leur sont associées.
Elle aide à répondre à des questions comme :
- Quels paquets open source utilisons-nous ?
- Des versions vulnérables sont-elles présentes ?
- Quelles applications les contiennent ?
- Les licences sont-elles acceptables ?
- Une version corrigée est-elle disponible ?
SCA devient particulièrement importante face à la croissance du risque lié à la chaîne d’approvisionnement logicielle.
Détection des secrets
Les scanners de secrets recherchent dans les dépôts et environnements de développement des identifiants tels que :
- clés API
- clés privées
- mots de passe de bases de données
- identifiants cloud
- jetons d’accès
Les secrets nécessitent une réponse différente de celle des vulnérabilités ordinaires.
Si un identifiant de production a fuité dans un dépôt public, supprimer la chaîne dans un commit ultérieur peut être insuffisant.
Il faut souvent révoquer ou renouveler l’identifiant.
Tests de sécurité des API
Les tests des API examinent directement les interfaces applicatives.
Les domaines importants comprennent :
- l’autorisation défaillante au niveau des objets
- l’authentification
- l’autorisation au niveau des fonctions
- la consommation des ressources
- la gestion de l’inventaire
- la consommation non sécurisée d’API tierces
OWASP maintient un projet dédié à la sécurité des API, car leurs vulnérabilités peuvent différer fortement de celles des applications web traditionnelles accessibles par navigateur. OWASP API Security Top 10
Sécurité de l’infrastructure sous forme de code
Les applications modernes définissent de plus en plus leur infrastructure dans des fichiers tels que :
- Terraform
- manifests Kubernetes
- CloudFormation
- Dockerfiles
Les tests de sécurité peuvent repérer les problèmes de configuration avant le déploiement de l’infrastructure.
Par exemple :
- stockage public
- politiques IAM trop permissives
- conteneurs exécutés en root
- ports exposés
- chiffrement absent
- règles réseau non sécurisées
Tests d’intrusion
Les tests d’intrusion cherchent à exploiter activement les faiblesses.
Les tests doivent être autorisés et limités aux cibles, comptes, actions et conditions d’arrêt convenus.
Leur principal avantage est la preuve.
Au lieu de signaler :
« Cet endpoint pourrait être vulnérable. »
Un pentest peut démontrer :
« Un attaquant non authentifié peut exploiter cet endpoint pour récupérer les dossiers d’un autre client. »
Cette différence améliore considérablement la priorisation.
Les tests d’intrusion traditionnels restent précieux, notamment pour la logique complexe et les systèmes à haut risque, mais ils peuvent être coûteux et difficiles à mener en continu.
C’est l’une des raisons pour lesquelles les tests automatisés et assistés par l’IA gagnent en pertinence.
Qu’est-ce que le pentesting par IA ?
Le pentesting par IA utilise des modèles d’IA pour assister certaines parties du processus de test d’intrusion.
Selon le système, l’IA peut aider à :
- analyser les applications
- sélectionner les techniques d’attaque
- générer des charges utiles
- interpréter les réponses
- découvrir les chemins d’attaque
- raisonner sur plusieurs résultats
- réduire les tâches manuelles répétitives
Ajouter simplement un LLM à un scanner de vulnérabilités ne crée toutefois pas automatiquement un pentester autonome.
La question essentielle est de savoir si le système peut exécuter et valider des hypothèses de sécurité contre l’application.
De l’analyse par IA aux tests d’intrusion en essaim
Une approche émergente consiste à utiliser plusieurs agents spécialisés au lieu d’un seul agent IA séquentiel.
Dans une approche en essaim, les agents peuvent examiner différentes parties de la surface d’attaque ou effectuer des tâches spécialisées en partageant les preuves.
Schématiquement :
                  Application
                       │
          Carte de la surface d’attaque
                       │
        ┌──────────────┼──────────────┐
        ↓              ↓              ↓
  Authentification  Injection    Logique des API
      Agent           Agent          Agent
        │              │              │
        └──────────────┼──────────────┘
                       ↓
            Corrélation des preuves
                       ↓
              Résultats validés
Cette approche peut permettre une exploration plus large et une validation plus rapide qu’un workflow à agent unique.
Le résultat important ne devrait pas simplement être une étiquette de vulnérabilité.
Il devrait être une preuve.
Détection et exploitabilité
C’est l’un des concepts les plus importants de l’AppSec moderne.
Supposons qu’une organisation dispose de 12 000 résultats de sécurité.
La gestion traditionnelle des vulnérabilités peut les classer principalement selon :
- CVSS
- le type de vulnérabilité
- la version du paquet
- la gravité donnée par le scanner
Mais la gravité n’est pas l’exploitabilité.
Un modèle de priorisation plus contextualisé prend en compte :
Risque =
Gravité technique
× Accessibilité du code
× Exposition
× Exploitabilité
× Importance de l’actif
× Impact métier
Cette multiplication est une heuristique illustrative de priorisation, pas une équation de notation validée. Les facteurs nécessitent des définitions et un calibrage propres à l’organisation ; ils ne doivent pas être multipliés mécaniquement ni considérés comme un score de risque officiel.
Le principe reste le même.
Une vulnérabilité théoriquement grave mais inaccessible peut mériter moins d’attention immédiate qu’une vulnérabilité moyenne donnant un chemin direct vers des données critiques.
C’est pourquoi l’AppSec moderne devient de plus en plus fondée sur des preuves.
Qu’est-ce que Proof-Driven AppSec ?
Proof-Driven AppSec priorise les résultats à partir de preuves montrant comment une vulnérabilité se manifeste ou peut être exploitée.
Au lieu de simplement signaler :
Possible défaillance du contrôle d’accès.
Le système de sécurité cherche à établir :
L’utilisateur A peut demander
/api/account/8421et récupérer des données appartenant à l’utilisateur B.
Les preuves peuvent comprendre :
- requêtes HTTP
- réponses HTTP
- charges utiles
- paramètres affectés
- chemins de code vulnérables
- séquences d’exploitation
- captures d’écran
- comportement à l’exécution
Les équipes de sécurité et les développeurs disposent ainsi d’éléments concrets à examiner.
Cela aide aussi à réduire l’un des principaux problèmes opérationnels de l’AppSec : la fatigue liée aux alertes.
GitHub a également souligné que les outils générant beaucoup d’alertes non exploitables peuvent fatiguer les développeurs et diminuer l’efficacité des corrections. The GitHub Blog
La stack moderne de sécurité applicative
Un programme AppSec mature combine généralement plusieurs couches de sécurité.
| Couche | Question principale |
|---|---|
| Modélisation des menaces | Que pourrait-il mal se passer ? |
| SAST | Du code non sécurisé est-il présent ? |
| SCA | Des dépendances vulnérables sont-elles présentes ? |
| Détection des secrets | Des identifiants ont-ils fuité ? |
| Analyse IaC | L’infrastructure est-elle configurée de façon non sécurisée ? |
| DAST | L’application en fonctionnement expose-t-elle des faiblesses ? |
| Sécurité des API | Les API peuvent-elles être détournées ? |
| Pentesting | Les faiblesses peuvent-elles réellement être exploitées ? |
| Surveillance à l’exécution | L’application déployée subit-elle des attaques ? |
| Correction | Les développeurs peuvent-ils corriger et vérifier le problème ? |
Le but ne devrait pas être d’accumuler les outils.
Le but est d’établir une couverture de sécurité avec des preuves exploitables.
Le « shift left » ne suffit pas
Pendant des années, le principal conseil AppSec était :
Déplacez la sécurité vers la gauche.
Autrement dit : testez plus tôt.
Cela reste utile.
Trouver une erreur avant la production coûte généralement moins cher que la corriger après le déploiement.
Mais l’AppSec moderne doit aussi effectuer un « shift right ».
Pourquoi ?
Parce que de nombreuses vulnérabilités ne deviennent significatives que lorsque le code interagit avec :
- une infrastructure réelle
- les systèmes d’authentification
- la configuration de déploiement
- les API externes
- des flux de données proches de la production
- les permissions à l’exécution
Le meilleur modèle est donc :
Sécuriser en continu.
PLANIFIER
 ↓
CONCEVOIR
 ↓
CODER
 ↓
COMPILER
 ↓
TESTER
 ↓
DÉPLOYER
 ↓
EXPLOITER
 ↺
Cela rejoint le concept du Secure Software Development Framework de NIST : intégrer les pratiques de sécurité à tout le cycle de développement plutôt que les ajouter comme processus distinct en fin de parcours. NIST Computer Security Resource Center
Sécurité applicative et code généré par l’IA
Les assistants de programmation par IA ont changé la vitesse de production des logiciels.
Un développeur peut désormais générer :
- des systèmes d’authentification
- des API REST
- des requêtes de base de données
- des fichiers d’infrastructure
- des applications frontend
- des services backend
en une fraction du temps auparavant nécessaire.
Mais une génération de code plus rapide n’accélère pas automatiquement la validation de sécurité.
Cela crée un nouveau déséquilibre :
Vitesse de génération du code
        ↑↑↑

Capacité de revue de sécurité
        ↑
Si le débit de développement augmente alors que la revue de sécurité reste manuelle, la sécurité devient un goulot d’étranglement.
La solution ne peut pas simplement consister à demander aux développeurs de ralentir.
Les tests de sécurité doivent aussi devenir plus automatisés, contextualisés et capables de passer à l’échelle.
L’essor du développement assisté par l’IA renforce donc l’importance de l’AppSec automatisée.
Bonnes pratiques de sécurité applicative pour 2026
Les organisations n’ont pas besoin de mettre en œuvre tous les contrôles de sécurité simultanément.
Une approche fondée sur le risque fonctionne mieux.
Les pratiques suivantes constituent une base solide.
1. Connaître les applications que vous possédez
Vous ne pouvez pas sécuriser une surface d’attaque inconnue.
Maintenez un inventaire des :
- applications
- dépôts
- API
- dépendances
- systèmes accessibles depuis Internet
- responsables
- niveaux de criticité
Les recommandations AppSec modernes d’OWASP préconisent explicitement une approche du portefeuille applicatif fondée sur le risque. OWASP Top 10
2. Définir un socle de sécurité
Établissez des exigences minimales pour :
- l’authentification
- l’autorisation
- le chiffrement
- les secrets
- les dépendances
- la journalisation
- la gestion des erreurs
- la revue de code
- les tests de sécurité
Pour une vérification approfondie, OWASP recommande ASVS plutôt que le seul Top 10. OWASP Top 10
3. Intégrer la sécurité aux workflows des développeurs
Les vérifications de sécurité devraient se faire là où les développeurs travaillent déjà.
Privilégiez les intégrations avec :
- le contrôle de version
- les pull requests
- CI/CD
- le suivi des tickets
- les workflows IDE
L’objectif est de réduire les changements de contexte.
4. Analyser les dépendances en continu
Une dépendance sûre aujourd’hui peut devenir vulnérable demain.
L’analyse de composition logicielle doit donc continuer après la livraison.
5. Protéger le pipeline de compilation
Sécuriser le dépôt ne suffit pas.
Protégez :
- les identifiants CI/CD
- les registres de paquets
- les runners de compilation
- les clés de signature
- les pipelines de déploiement
- les dépôts d’artefacts
L’importance des défaillances de la chaîne d’approvisionnement dans l’OWASP Top 10
renforce cet enjeu. OWASP Top 106. Tester les applications de l’intérieur et de l’extérieur
L’analyse du code source et les tests à l’exécution révèlent différentes classes de problèmes.
Utilisez des méthodes complémentaires.
Par exemple :
SAST → comprend le code

DAST → comprend le comportement à l’exécution

SCA → comprend les dépendances

Pentesting → comprend l’exploitation

Modélisation des menaces → comprend la conception
7. Prioriser l’exploitabilité plutôt que le volume des scanners
Ne mesurez pas le succès de l’AppSec au nombre de résultats générés.
Plus de résultats ne signifie pas nécessairement plus de sécurité.
Priorisez selon des éléments tels que :
- l’exposition à Internet
- le code accessible
- les exigences d’authentification
- le chemin d’attaque disponible
- les données sensibles
- l’importance de l’actif
8. Donner des preuves aux développeurs
Un développeur devrait idéalement comprendre :
- ce qui est vulnérable
- où se trouve le problème
- comment il peut être exploité
- quelles conséquences il entraîne
- comment le corriger
- comment confirmer la correction
Cela réduit les allers-retours entre les équipes de développement et de sécurité.
9. Retester après correction
Fermer un ticket ne prouve pas qu’une vulnérabilité est corrigée.
Les correctifs de sécurité doivent être validés.
10. Mesurer la réduction du risque
Les indicateurs AppSec utiles comprennent :
- le délai moyen de correction
- les vulnérabilités critiques arrivant en production
- les résultats exploitables
- le taux de récurrence
- la couverture applicative
- le taux de correction
- le délai entre l’introduction et la détection
Évitez les indicateurs de vanité comme le nombre total d’analyses effectuées.
Construire un programme de sécurité applicative
Une feuille de route AppSec pratique peut être mise en œuvre par étapes.
Étape 1 : visibilité
Identifiez :
- les applications
- les dépôts
- les API
- les responsables
- l’exposition à Internet
- les systèmes critiques
Étape 2 : tests de base
Déployez :
- SAST
- SCA
- la détection des secrets
- les vérifications d’infrastructure
Étape 3 : intégration au développement
Intégrez la sécurité dans :
- les pull requests
- les pipelines CI/CD
- le suivi des tickets
- les workflows des développeurs
Étape 4 : validation à l’exécution
Ajoutez :
- DAST
- les tests des API
- les tests d’intrusion
- la validation de l’exploitation
Étape 5 : priorisation fondée sur le risque
Corrélez les résultats selon :
- l’exploitabilité
- le contexte applicatif
- l’exposition
- la criticité métier
Étape 6 : amélioration continue
Mesurez le programme à l’aide d’un modèle de maturité reconnu.
OWASP SAMM fournit un cadre fondé sur le risque, conçu pour aider les organisations à évaluer et améliorer la maturité de leur sécurité logicielle. OWASP Foundation
Normes et cadres de sécurité applicative
Plusieurs cadres sont particulièrement pertinents.
OWASP Top 10
Adapté à :
- la sensibilisation
- la formation
- les catégories de risques courantes
Il constitue un point de départ, pas une norme de vérification exhaustive.
OWASP ASVS
Adapté aux :
- exigences de sécurité applicative
- vérifications techniques
- normes de développement sécurisé
- exigences de test
La dernière version stable est ASVS 5.0.0. OWASP Foundation
OWASP SAMM
Adapté à :
- la mesure de maturité du programme AppSec
- l’établissement de feuilles de route d’amélioration
- la gouvernance organisationnelle
NIST Secure Software Development Framework
NIST SSDF fournit des pratiques de développement sécurisé destinées à être intégrées aux cycles de développement existants.
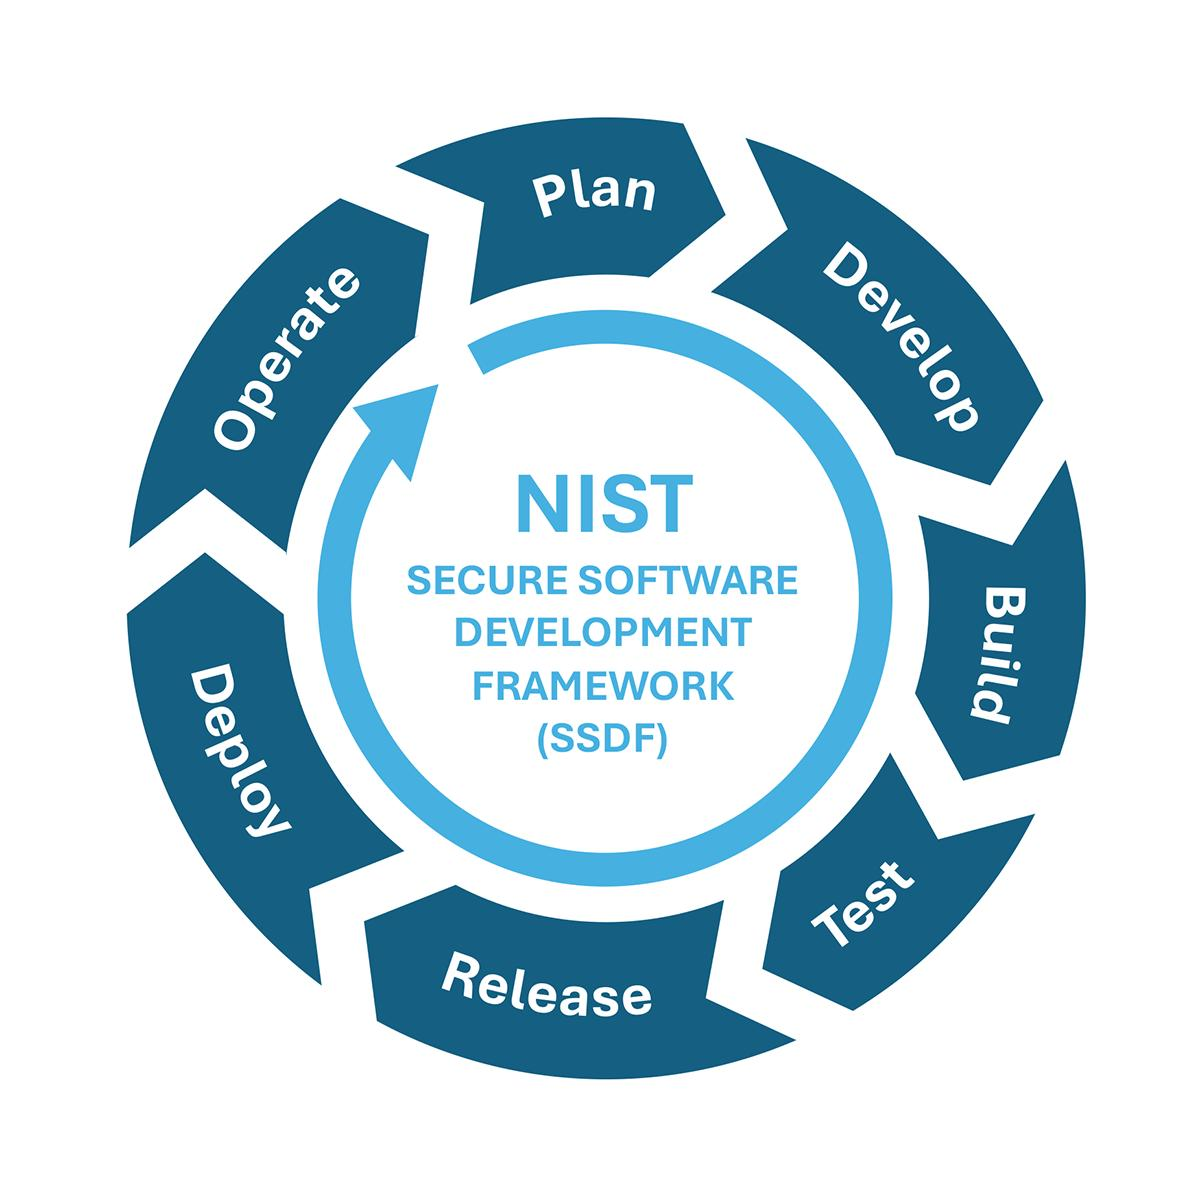
Illustration conceptuelle de la sécurité tout au long du cycle de vie logiciel. Ces étapes ne sont pas les quatre groupes officiels de pratiques SSDF : préparer l’organisation, protéger le logiciel, produire un logiciel bien sécurisé et répondre aux vulnérabilités.
La version finale actuelle reste SSDF 1.1 ; NIST a publié une version préliminaire 1.2 en décembre 2025 avec des propositions de pratiques et d’exemples actualisés. NIST Computer Security Resource Center
La distinction est importante : SSDF 1.2 n’est pas encore la version finale qui remplace la 1.1.
Sécurité applicative dans l’UE : le règlement sur la cyberrésilience
Pour les entreprises qui distribuent dans l’Union européenne des logiciels ou des produits comportant des éléments numériques concernés par le règlement, l’AppSec recoupe de plus en plus les obligations réglementaires.
Le règlement sur la cyberrésilience est entré en vigueur en décembre 2024.
Ses exigences plus larges s’appliqueront pleinement le 11 décembre 2027, mais des obligations importantes de signalement sont devenues applicables le 11 septembre 2026. Commission européenne
Les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents de sécurité graves concernés via la plateforme unique de signalement du CRA.
Pour les vulnérabilités activement exploitées, le processus comprend une alerte précoce dans les 24 heures et une notification plus complète dans les 72 heures, puis des signalements supplémentaires. Commission européenne
Des capacités telles que :
- la découverte des vulnérabilités
- l’identification des responsables
- la priorisation
- l’investigation
- la correction
- la collecte de preuves
deviennent ainsi plus importantes pour les opérations comme pour la gouvernance.
Erreurs courantes en sécurité applicative
De nombreux programmes AppSec échouent pour des raisons opérationnelles plutôt que faute d’outils.
Erreur n° 1 : acheter plus de scanners plutôt qu’améliorer la priorisation
Cinq scanners produisant des alertes redondantes peuvent créer du travail supplémentaire sans réduire sensiblement le risque.
Erreur n° 2 : assimiler CVSS au risque métier
CVSS fournit un contexte utile sur la gravité technique.
Il ne sait pas si l’actif vulnérable contient vos données clients les plus précieuses.
Erreur n° 3 : ne vérifier la sécurité qu’avant la livraison
Les applications continuent d’évoluer après leur lancement.
Les tests de sécurité doivent continuer eux aussi.
Erreur n° 4 : ignorer la logique métier
Les scanners automatisés sont plus efficaces pour tester des schémas de vulnérabilité reconnaissables.
Les attaquants ne se limitent pas à des règles prédéfinies.
Erreur n° 5 : mesurer les vulnérabilités plutôt que l’exposition
La question pertinente n’est pas :
« Combien de vulnérabilités existent ? »
C’est :
« Quelles vulnérabilités créent des chemins réalistes vers des conséquences importantes ? »
La place de Plexicus dans l’AppSec moderne
La sécurité applicative moderne nécessite à la fois une visibilité large et une validation approfondie.
Plexicus aborde cet enjeu avec Proof-Driven AppSec.
Au lieu de considérer chaque détection comme aussi significative que les autres, l’objectif est d’apporter des preuves plus solides sur les problèmes de sécurité qui peuvent devenir des chemins d’attaque réalistes.
La plateforme Plexicus combine des capacités telles que :
Deep Code Analysis
Deep Code Analysis analyse les applications et le contexte du code pour identifier les faiblesses de sécurité plus tôt dans le développement. Découvrez ce qui le distingue des analyses isolées dans notre guide Deep Code Analysis.
AI Swarm Pentest
AI Swarm Pentest utilise des agents IA spécialisés pour examiner les applications dans une perspective offensive et chercher à valider les chemins d’attaque, plutôt que s’appuyer exclusivement sur les résultats des scanners statiques. Notre présentation d’AI Swarm Pentest explique le workflow d’investigation et de vérification indépendante.
Correction
Les résultats validés peuvent ensuite être associés au code et au contexte dont les développeurs ont besoin pour comprendre et corriger le problème.
L’idée n’est pas de remplacer l’architecture sécurisée, la modélisation des menaces, la gouvernance ou les équipes de sécurité expertes.
Elle consiste à combler l’un des principaux écarts entre les outils AppSec traditionnels :
Détection
    ↓
« Quelque chose pourrait être vulnérable. »

Validation
    ↓
« Voici la preuve que cela peut être exploité. »

Correction
    ↓
« Voici le contexte nécessaire pour corriger. »
Ce passage des alertes aux preuves devient de plus en plus important lorsque les environnements applicatifs grandissent plus vite que les équipes ne peuvent les examiner manuellement.
L’avenir de la sécurité applicative
La sécurité des applications va vers davantage d’automatisation.
Mais l’automatisation seule n’est pas la destination.
L’évolution la plus importante concerne la validation autonome.
L’AppSec traditionnelle fonctionne souvent ainsi :
Analyser
 ↓
Générer des résultats
 ↓
Revue par l’analyste de sécurité
 ↓
Investigation du développeur
 ↓
Validation du pentester
 ↓
Correction du développeur
 ↓
Retester
Le processus comporte plusieurs passages de relais manuels.
Les futures plateformes AppSec chercheront de plus en plus à raccourcir ce workflow :
Découvrir
 ↓
Raisonner
 ↓
Essayer
 ↓
Valider
 ↓
Prioriser
 ↓
Corriger
 ↓
Retester
L’expertise humaine reste importante.
Les humains pourront davantage se concentrer sur les décisions, l’architecture et les risques à fort impact, plutôt que trier manuellement chaque alerte de scanner.
Questions fréquentes
Qu’est-ce que la sécurité des applications ?
La sécurité des applications, ou AppSec, protège les logiciels contre les vulnérabilités et les attaques tout au long de leur cycle de vie grâce à la conception sécurisée, au développement sécurisé, aux tests de sécurité, à la gestion des vulnérabilités et à la surveillance continue.
Quel est un exemple de sécurité applicative ?
Analyser le code source pour trouver des injections, tester une API pour détecter des défaillances d’autorisation, identifier des dépendances vulnérables, protéger des identifiants, effectuer des tests d’intrusion et corriger des faiblesses avant leur exploitation sont des exemples.
Quelle différence entre AppSec et cybersécurité ?
La cybersécurité protège l’ensemble de l’organisation, dont les réseaux, terminaux, identités, infrastructures et données. L’AppSec se concentre sur les applications logicielles et leurs composants de support.
Quels sont les principaux types de tests de sécurité applicative ?
Les techniques courantes comprennent SAST, DAST, SCA, la détection des secrets, les tests de sécurité des API, l’analyse de l’infrastructure sous forme de code et les tests d’intrusion.
Qu’est-ce que SAST ?
Les tests statiques de sécurité applicative analysent le code sans exécuter l’application pour identifier des faiblesses potentielles.
Qu’est-ce que DAST ?
Les tests dynamiques évaluent une application en fonctionnement depuis l’extérieur, en envoyant des requêtes et en analysant son comportement.
Qu’est-ce que SCA ?
L’analyse de composition logicielle identifie les composants open source, les dépendances et les vulnérabilités connues utilisés par une application.
Les tests d’intrusion font-ils partie de la sécurité applicative ?
Oui. Ils complètent les scanners automatisés en cherchant à exploiter activement les vulnérabilités et à démontrer leurs conséquences réelles.
L’OWASP Top 10 suffit-il pour la sécurité applicative ?
Non. OWASP décrit principalement le Top 10 comme un document de sensibilisation. Les organisations qui ont besoin d’une vérification plus approfondie devraient considérer OWASP ASVS et des pratiques de développement sécurisé plus larges. OWASP sur GitHub
Quelle est la dernière édition de l’OWASP Top 10 ?
En 2026, la dernière version publiée est l’OWASP Top 10
. OWASP FoundationL’IA peut-elle remplacer les pentesters ?
L’IA peut automatiser des parties croissantes de la reconnaissance, des tests, du raisonnement et de la validation de l’exploitation. La supervision humaine experte reste toutefois précieuse pour la logique métier complexe, les techniques d’attaque nouvelles, les risques architecturaux et les décisions à forts enjeux.
Qu’est-ce qu’AI Swarm Pentesting ?
AI Swarm Pentesting utilise plusieurs agents IA spécialisés qui coopèrent sur les tâches de test de sécurité. Au lieu de dépendre d’un seul scanner ou agent, ils peuvent explorer différentes hypothèses d’attaque et corréler les preuves.
La sécurité applicative devient Proof-Driven
Le principal défi de l’AppSec évolue.
Pendant des années, les organisations se sont concentrées sur la découverte de davantage de vulnérabilités.
Les environnements de développement modernes ont largement résolu ce problème.
Les outils de sécurité peuvent désormais produire énormément de résultats.
Le problème plus difficile est de déterminer quels résultats comptent.
En 2026, un programme AppSec efficace doit combiner conception sécurisée, analyse du code, sécurité de la chaîne logicielle, tests à l’exécution, sécurité des API, tests d’intrusion et correction continue.
L’étape suivante est encore plus importante :
transformer les résultats de sécurité en preuves.
Les équipes de sécurité n’ont pas, en définitive, besoin de plus d’alertes.
Elles doivent savoir ce que les attaquants peuvent réellement faire.
Découvrez Proof-Driven AppSec en action
Plexicus combine Deep Code Analysis, AI Swarm Pentest et les workflows de correction pour aider les équipes de sécurité et de développement à passer des vulnérabilités potentielles à des preuves de sécurité validées.
Découvrez Plexicus AI Swarm Pentest →
Commencez par vérifier un dépôt avec l’outil SAST gratuit.