El próximo capítulo de Plexicus: construir el futuro de la seguridad de aplicaciones basada en pruebas
El software se entrega más rápido que nunca. Los equipos de seguridad necesitan pruebas de lo que es explotable, contexto sobre lo que afecta y una corrección revisada. Esto es lo que construye Plexicus, y por qué importa nuestro próximo capítulo.
El software se construye más rápido que nunca. Los equipos de seguridad necesitan algo más que otra lista de vulnerabilidades potenciales. Necesitan evidencia de lo que realmente puede explotarse, contexto sobre lo que importa y un camino práctico hacia una corrección revisada. Este es el problema que Plexicus está construyendo para resolver, y por qué nuestro próximo capítulo importa.
El desarrollo de software está cambiando. Los asistentes de código con IA, los flujos de trabajo automatizados, los componentes de terceros complejos y la infraestructura conectada ayudan a los equipos a entregar a un ritmo notable. Cada nueva integración, dependencia, API y funcionalidad también puede plantear nuevas preguntas de seguridad.
El reto ya no es si un escáner puede marcar algo sospechoso. Es si una empresa puede establecer qué es real, por qué importa y qué debe ocurrir después, antes de que la exposición se convierta en un incidente.
En Plexicus creemos que la seguridad de aplicaciones debe construirse en torno a la prueba. Nuestra misión: ayudar a los equipos a validar el riesgo real de sus aplicaciones, entender su impacto y remediarlo mediante un flujo de trabajo respaldado por evidencia.
El problema: más alertas no significan más seguridad
Los equipos de software modernos dependen de muchos tipos de pruebas de seguridad. El análisis estático marca patrones de código sospechosos. El análisis de dependencias encuentra paquetes vulnerables. Las pruebas dinámicas exploran el comportamiento de la aplicación. Las herramientas de nube añaden otra capa de visibilidad.
Estas capacidades importan. Pero suelen vivir en sistemas separados, producen hallazgos solapados y dejan a los equipos de seguridad e ingeniería con preguntas difíciles:
- ¿Es esta vulnerabilidad realmente explotable en nuestro entorno?
- ¿A qué aplicación, API o flujo de negocio afecta?
- ¿Es una exposición urgente o un problema teórico?
- ¿Qué cambio la corrige sin romper el producto?
- ¿Puede el equipo demostrar que se corrigió?
La brecha entre la detección y la remediación verificada es un problema operativo. Más alertas generan más trabajo de triaje sin una mejora equivalente en seguridad.
El panorama de amenazas añade urgencia. En su Data Breach Investigations Report 2026, Verizon identifica la explotación de vulnerabilidades como uno de los principales vectores de acceso inicial, con un 31 % de las brechas analizadas en ese conjunto de datos. La cifra muestra hasta qué punto la exposición del software tiene consecuencias; no es una afirmación sobre todos los ataques ni una medida del rendimiento de Plexicus.
De la alerta a la prueba
Menos conclusiones, cada una respaldada por evidencia
- Alertas de escáneres Todo lo que marcan tus herramientas
- Alcanzable Vinculado a rutas de código y flujos de datos reales
- Demostrado Explotado dentro del alcance autorizado, con evidencia reproducible
- Corregido Parche revisado y fusionado por tu equipo
Ilustrativo. El estrechamiento muestra la idea, no datos medidos.
Quiénes somos
Plexicus es una empresa de seguridad de aplicaciones impulsada por IA y construida en torno a Proof-Driven AppSec. Unimos la validación de seguridad, la comprensión a nivel de código y una remediación revisable en un único proceso conectado, para que los equipos decidan mejor y actúen con más confianza.
La persona detrás de Plexicus
Plexicus fue fundada en mayo de 2025 por José Ramón Palanco. El producto es nuevo. El hábito que lo sustenta no lo es. José lleva más de dos décadas en ciberseguridad, casi todas dedicadas a una sola pregunta: ¿está esto realmente roto, y puedes demostrarlo?
José se formó como ingeniero de telecomunicaciones en la Universidad de Alcalá y más tarde cursó un máster en Gobierno de TI en la Universidad de Deusto. Los primeros años de trabajo se dedicaron a construir sistemas, en I+D en Ericsson y en Optenet (hoy parte de Allot). Construir sistemas enseña cómo fallan.
Después llegó el lado ofensivo: vulnerabilidades publicadas con identificadores CVE y herramientas de seguridad de código abierto que otros investigadores siguen usando, entre ellas nmap-scada, ProtocolDetector, escan, pma, EKanalyzer y un IDS para SCADA. Siguieron las charlas, en OWASP, RootedCON, ROOTCON, MALCON y FAQin.
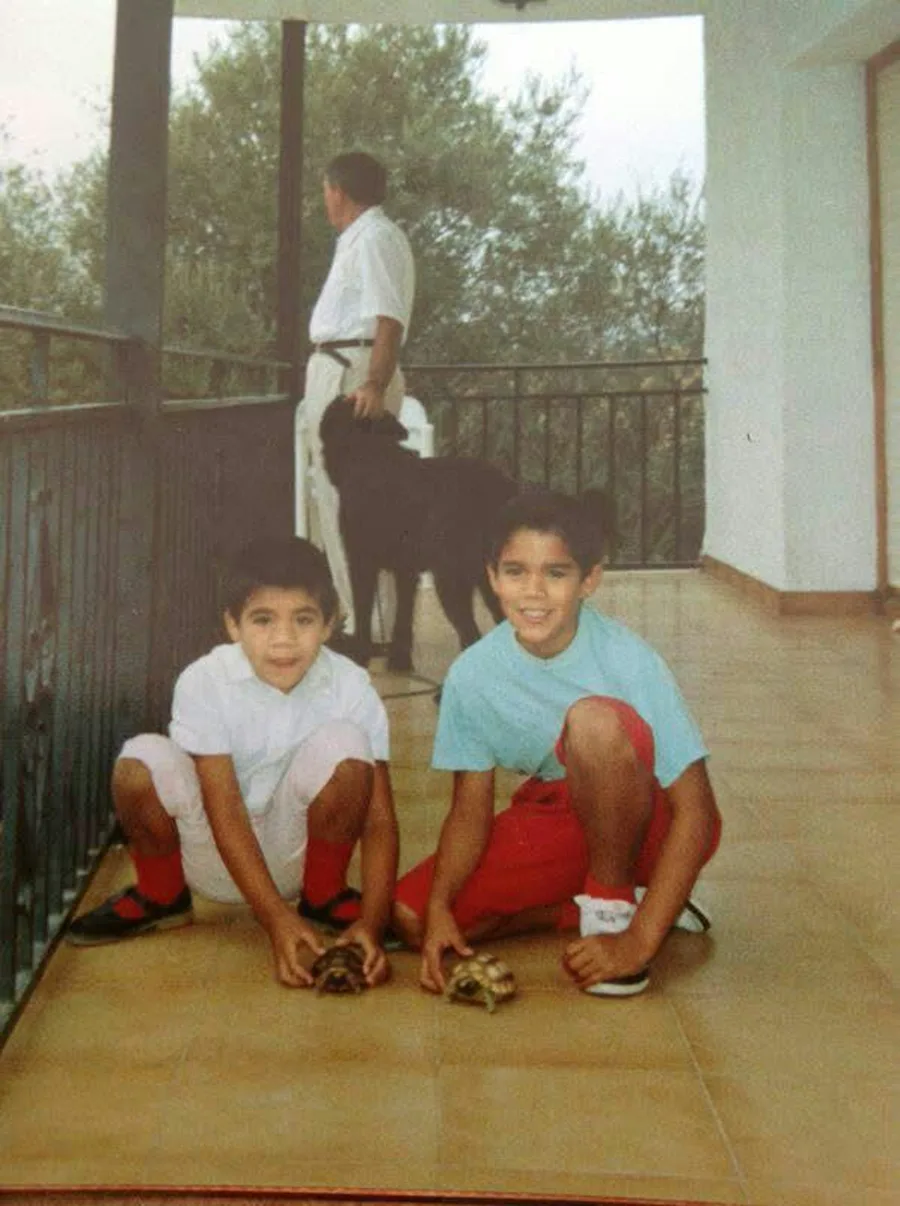 Antes de la seguridad
Una foto de infancia del archivo familiar de José: dos niños, dos tortugas y un perro muy paciente.
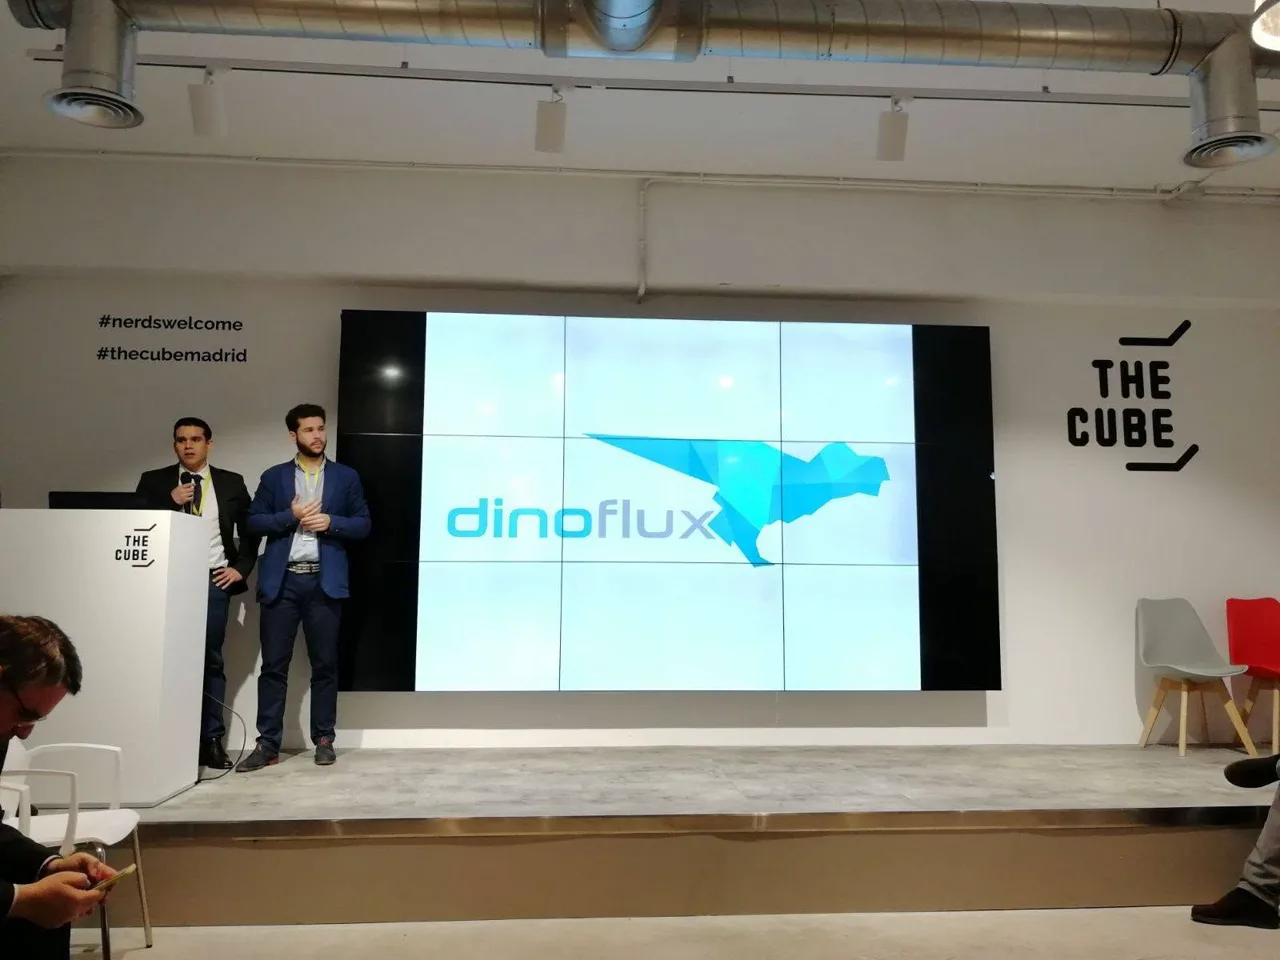 Dinoflux
Presentando Dinoflux, la empresa de inteligencia de amenazas que José fundó en 2014, en The Cube Madrid.
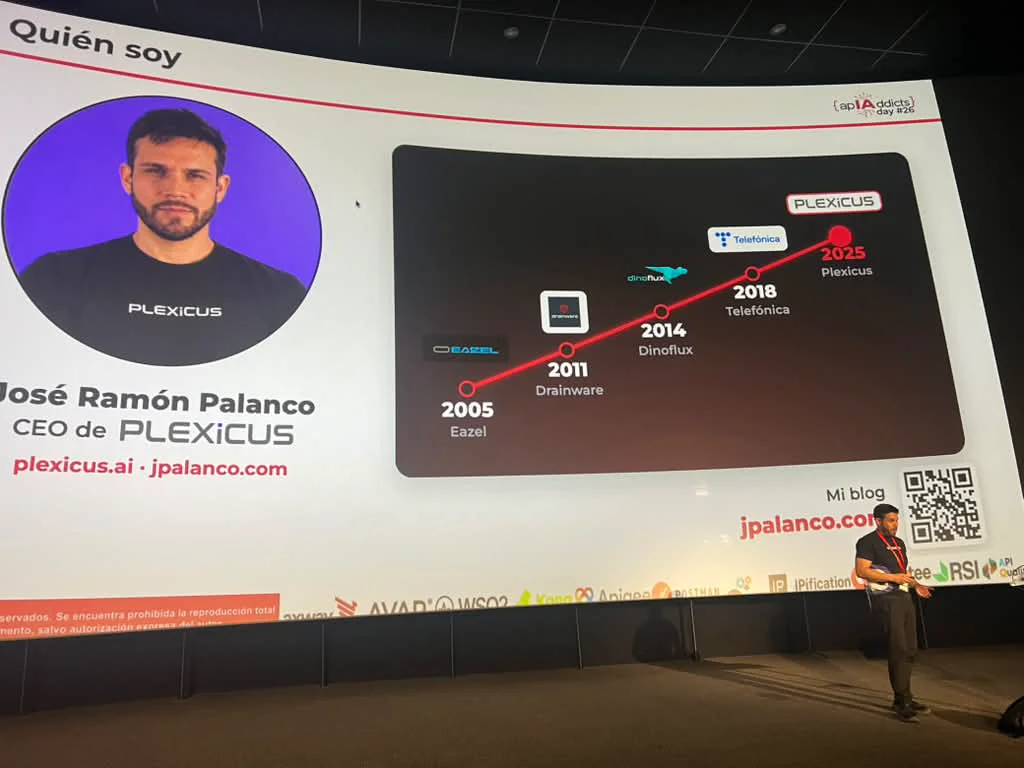 APIAddicts
En el escenario de APIAddicts, repasando la línea de tiempo profesional que va de 2005 a Plexicus en 2025.
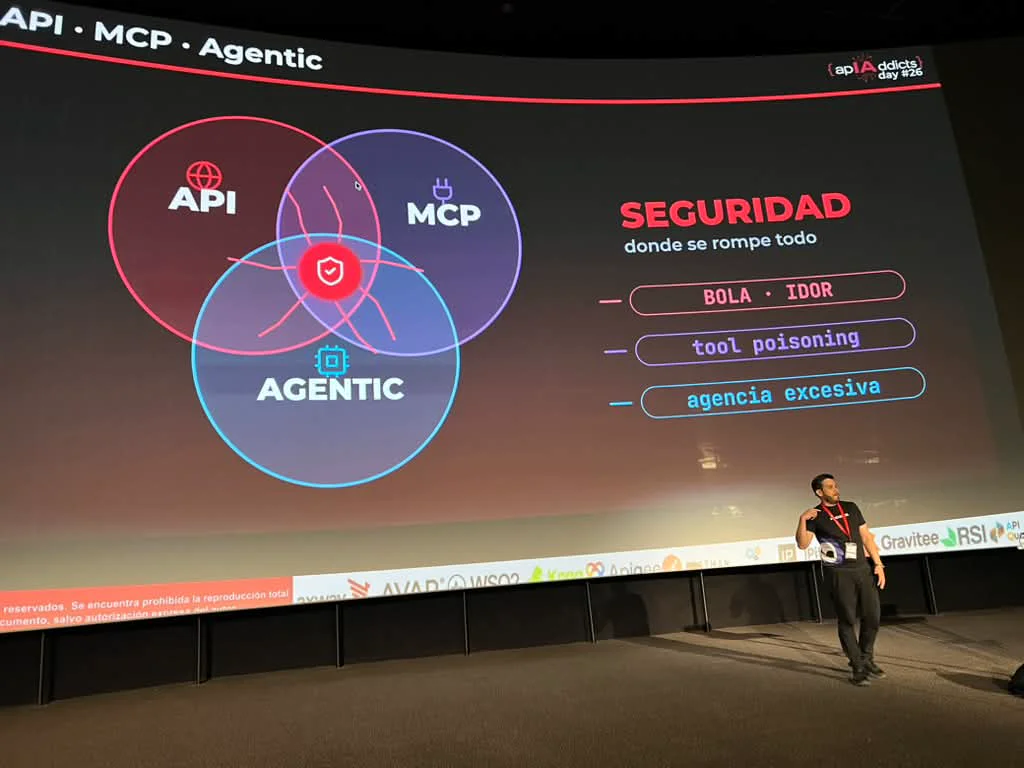 API · MCP · Agentic
La misma charla: dónde se rompe la seguridad entre APIs, MCP e IA agéntica.
 CMICE
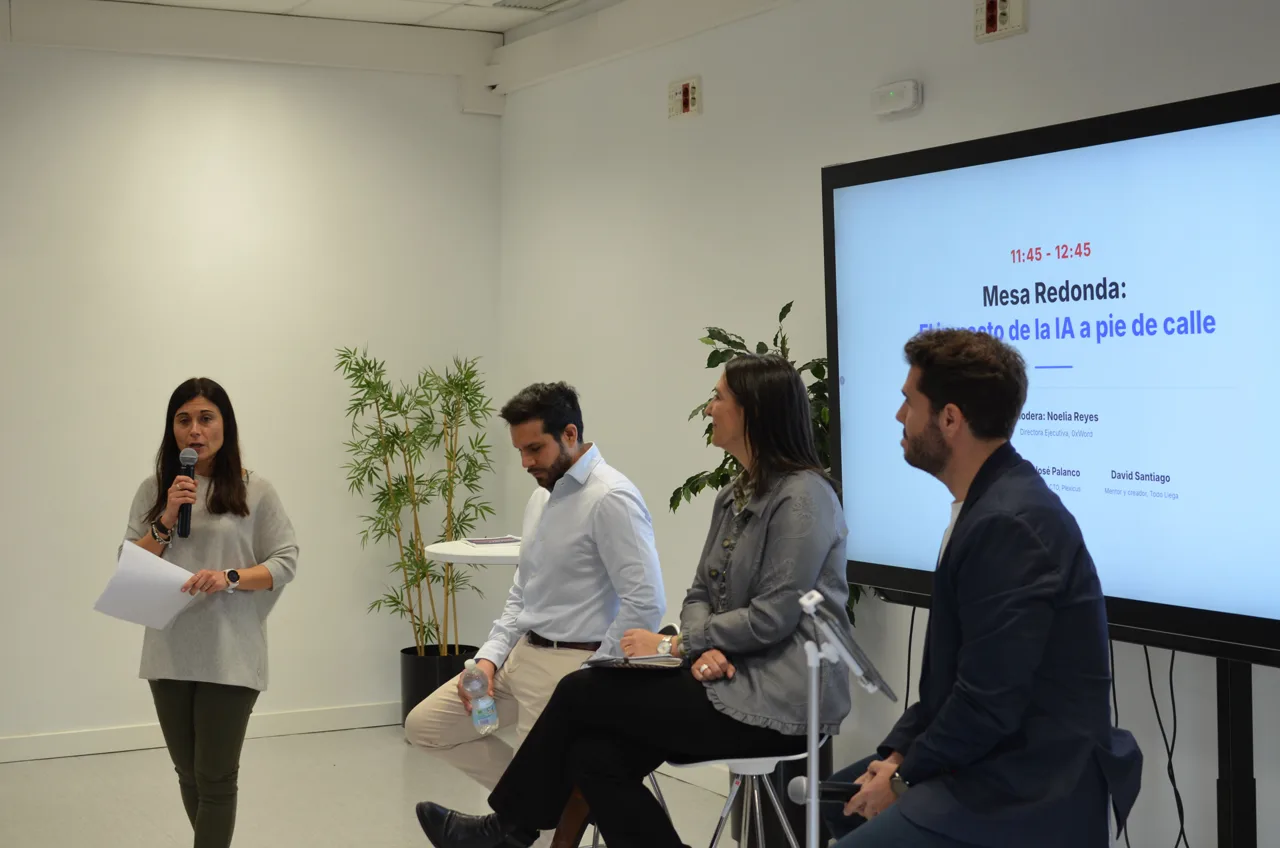
La mesa redonda «El impacto de la IA a pie de calle», dentro de la jornada técnica sobre IA del CMICE en Madrid, el 10 de noviembre de 2026. José formó parte del panel.
 Hoy
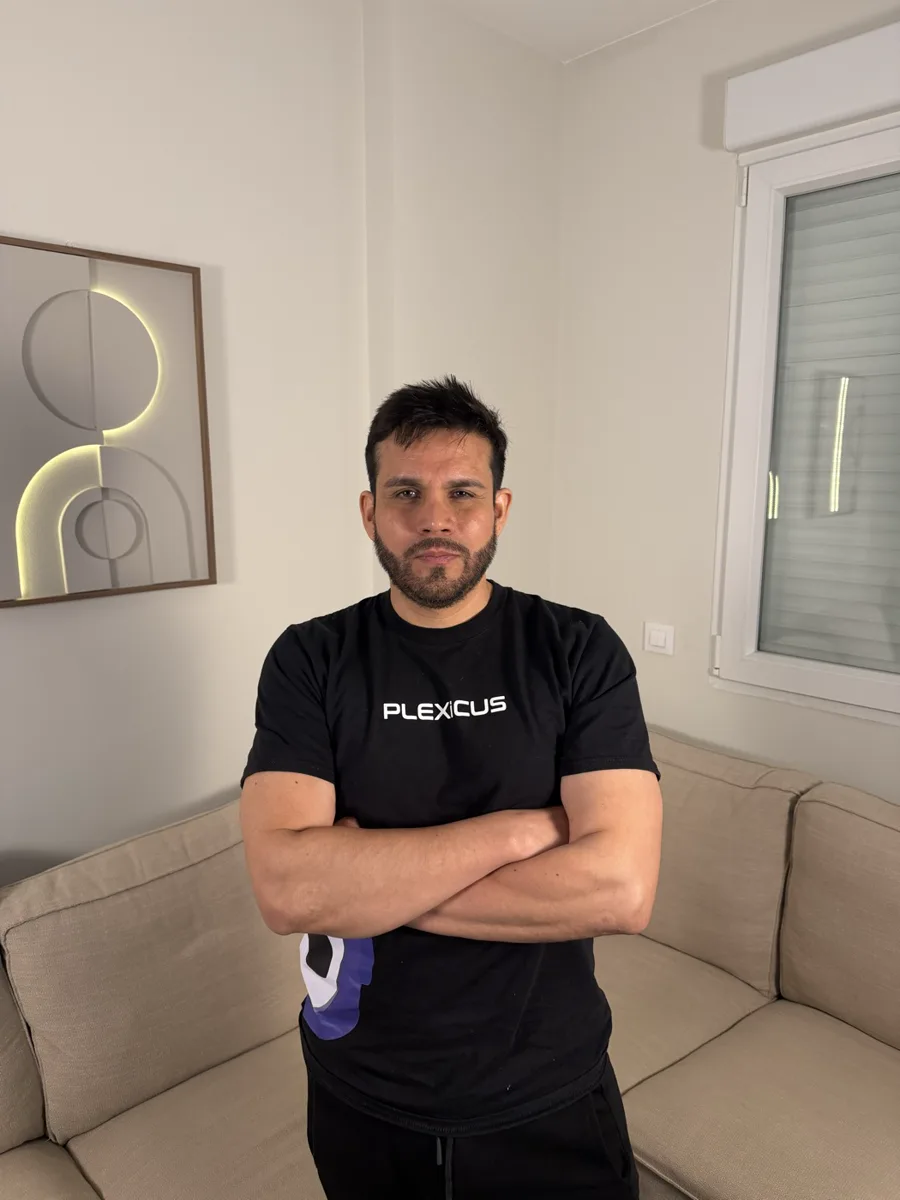
José Ramón Palanco, fundador y CEO/CTO de Plexicus.
En 2014 José fundó Dinoflux, una empresa de inteligencia de amenazas adquirida más tarde por Telefónica, y desde 2018 colabora también con 11Paths. Crear una empresa, venderla y trabajar dentro de una gran organización mostró el mismo problema desde tres ángulos: el proveedor que produce alertas, el comprador que las recibe y el equipo que tiene que actuar sobre ellas.
Plexicus está hecha para ese tercer equipo. Durante veinte años el trabajo fue demostrar a la gente que algo en lo que confiaba estaba roto. Con Plexicus la frase tiene su final: aquí está la prueba, y aquí está la corrección, lista para fusionar.
Puedes escuchar a José explicarlo en el canal de YouTube @jpalanco, donde se publicó la demo completa de más abajo, y leer más en jpalanco.com.
Esa trayectoria da forma a nuestro enfoque. Las herramientas de seguridad no deberían limitarse a generar resultados convincentes. Deberían ayudar a los equipos técnicos a establecer qué se puede demostrar, revisar y corregir.
Nuestro enfoque: Validar. Entender. Remediar.
Plexicus se construye en torno a tres preguntas conectadas.
Proof-Driven AppSec
Validar. Entender. Remediar.
- 1
Validar
¿Se puede demostrar el riesgo? AI Swarm Pentest, impulsado por Nexus, prueba el alcance autorizado y registra la evidencia.
- 2
Entender
¿A qué afecta? Deep Code Analysis vincula el hallazgo con rutas de código, flujos de datos y alcanzabilidad.
- 3
Remediar
¿Cómo lo corregimos con confianza? Un parche propuesto y su evidencia llegan a tus ingenieros para revisión.
1. Validar: ¿puede demostrarse realmente el riesgo?
AI Swarm Pentest, impulsado por nuestro motor Nexus, coordina un enjambre de agentes de IA contra una aplicación autorizada y con alcance explícito. Los agentes exploran rutas de ataque, ponen a prueba hipótesis y producen evidencia reproducible de cada hallazgo que pueden confirmar. Un verificador independiente repite la evidencia antes de que un hallazgo cuente. No PoC, no finding.
Las evaluaciones exigen que los objetivos sean propios o estén autorizados, respetan los límites acordados y dejan las decisiones en manos de las personas. Lee la documentación de AI Pentest.
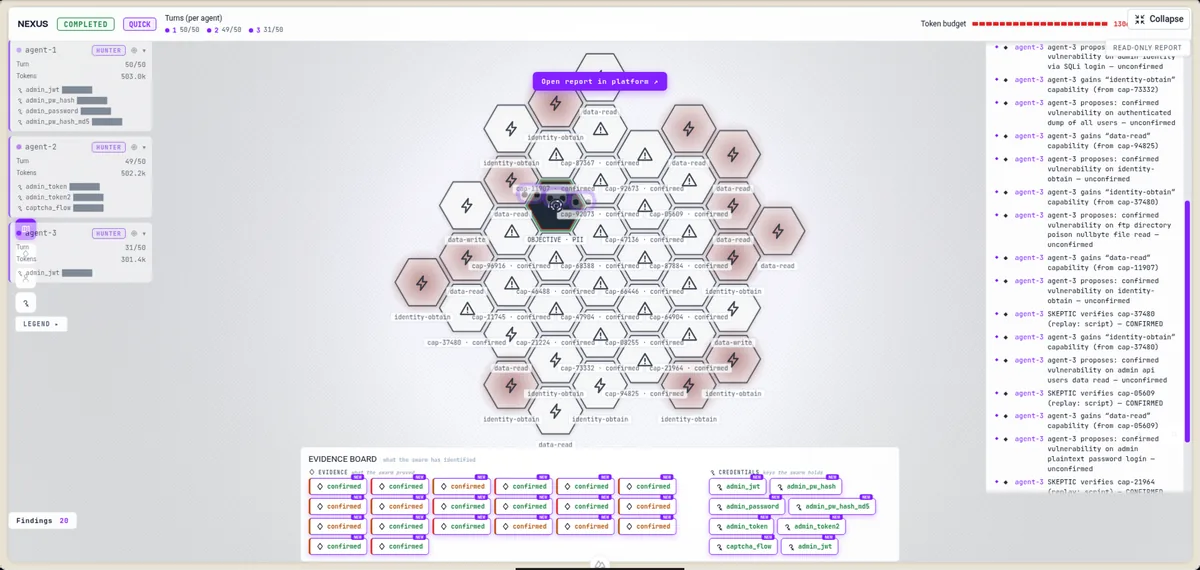
2. Entender: ¿qué afecta el hallazgo?
Una debilidad confirmada resulta más útil cuando los ingenieros saben dónde vive y a qué puede llegar. Deep Code Analysis conecta un hallazgo con sus rutas de código, flujos de datos, alcanzabilidad y contexto circundante. Así es más fácil ver por qué importa una debilidad, elegir la respuesta de ingeniería adecuada y dejar de malgastar esfuerzo en alertas sin contexto.
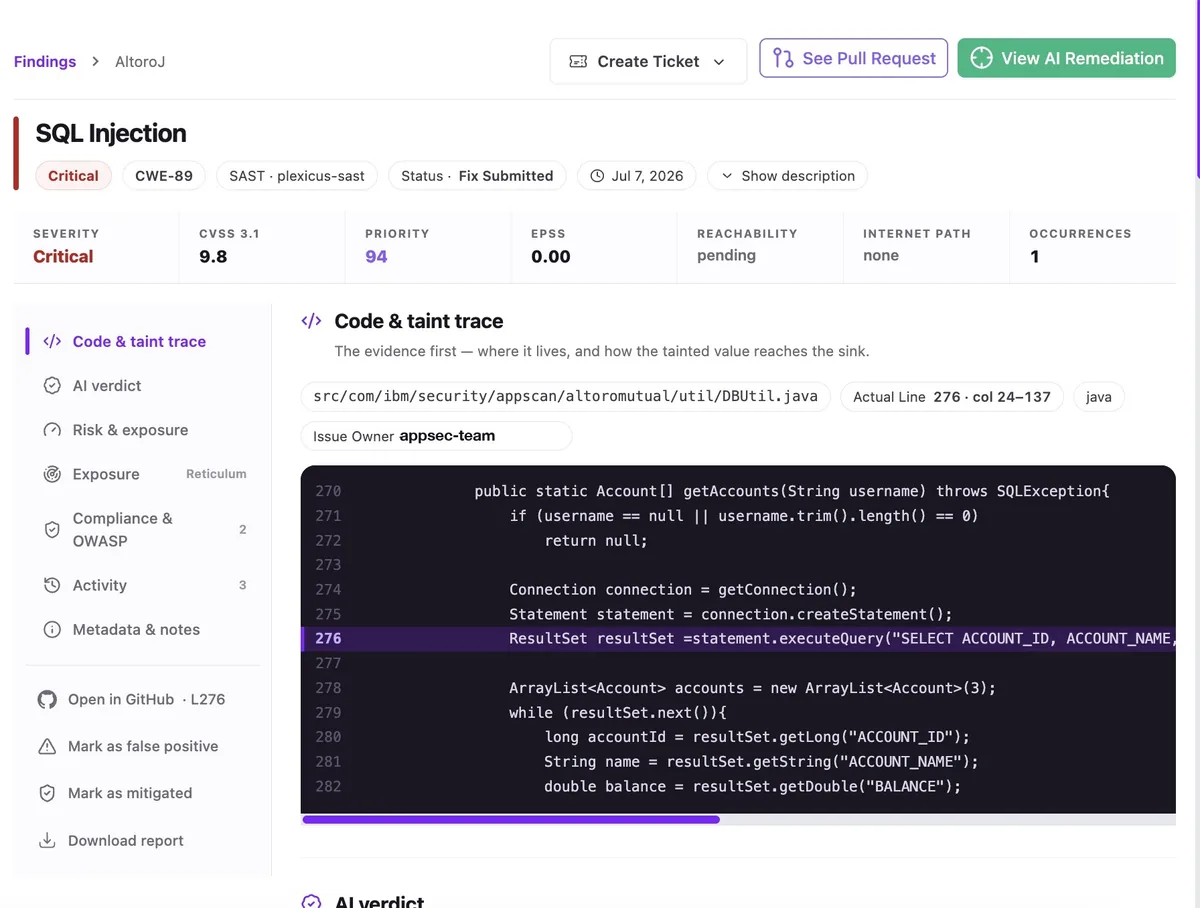
3. Remediar: ¿cómo puede el equipo corregirlo con confianza?
Encontrar problemas es solo el principio. El resultado que importa es una aplicación más segura. Remediation de Plexicus prepara un cambio de código propuesto y su evidencia de respaldo como pull request. Tus ingenieros lo revisan, lo prueban y lo fusionan. Después, una nueva prueba comprueba que el problema demostrado ha desaparecido, según el flujo de trabajo configurado.
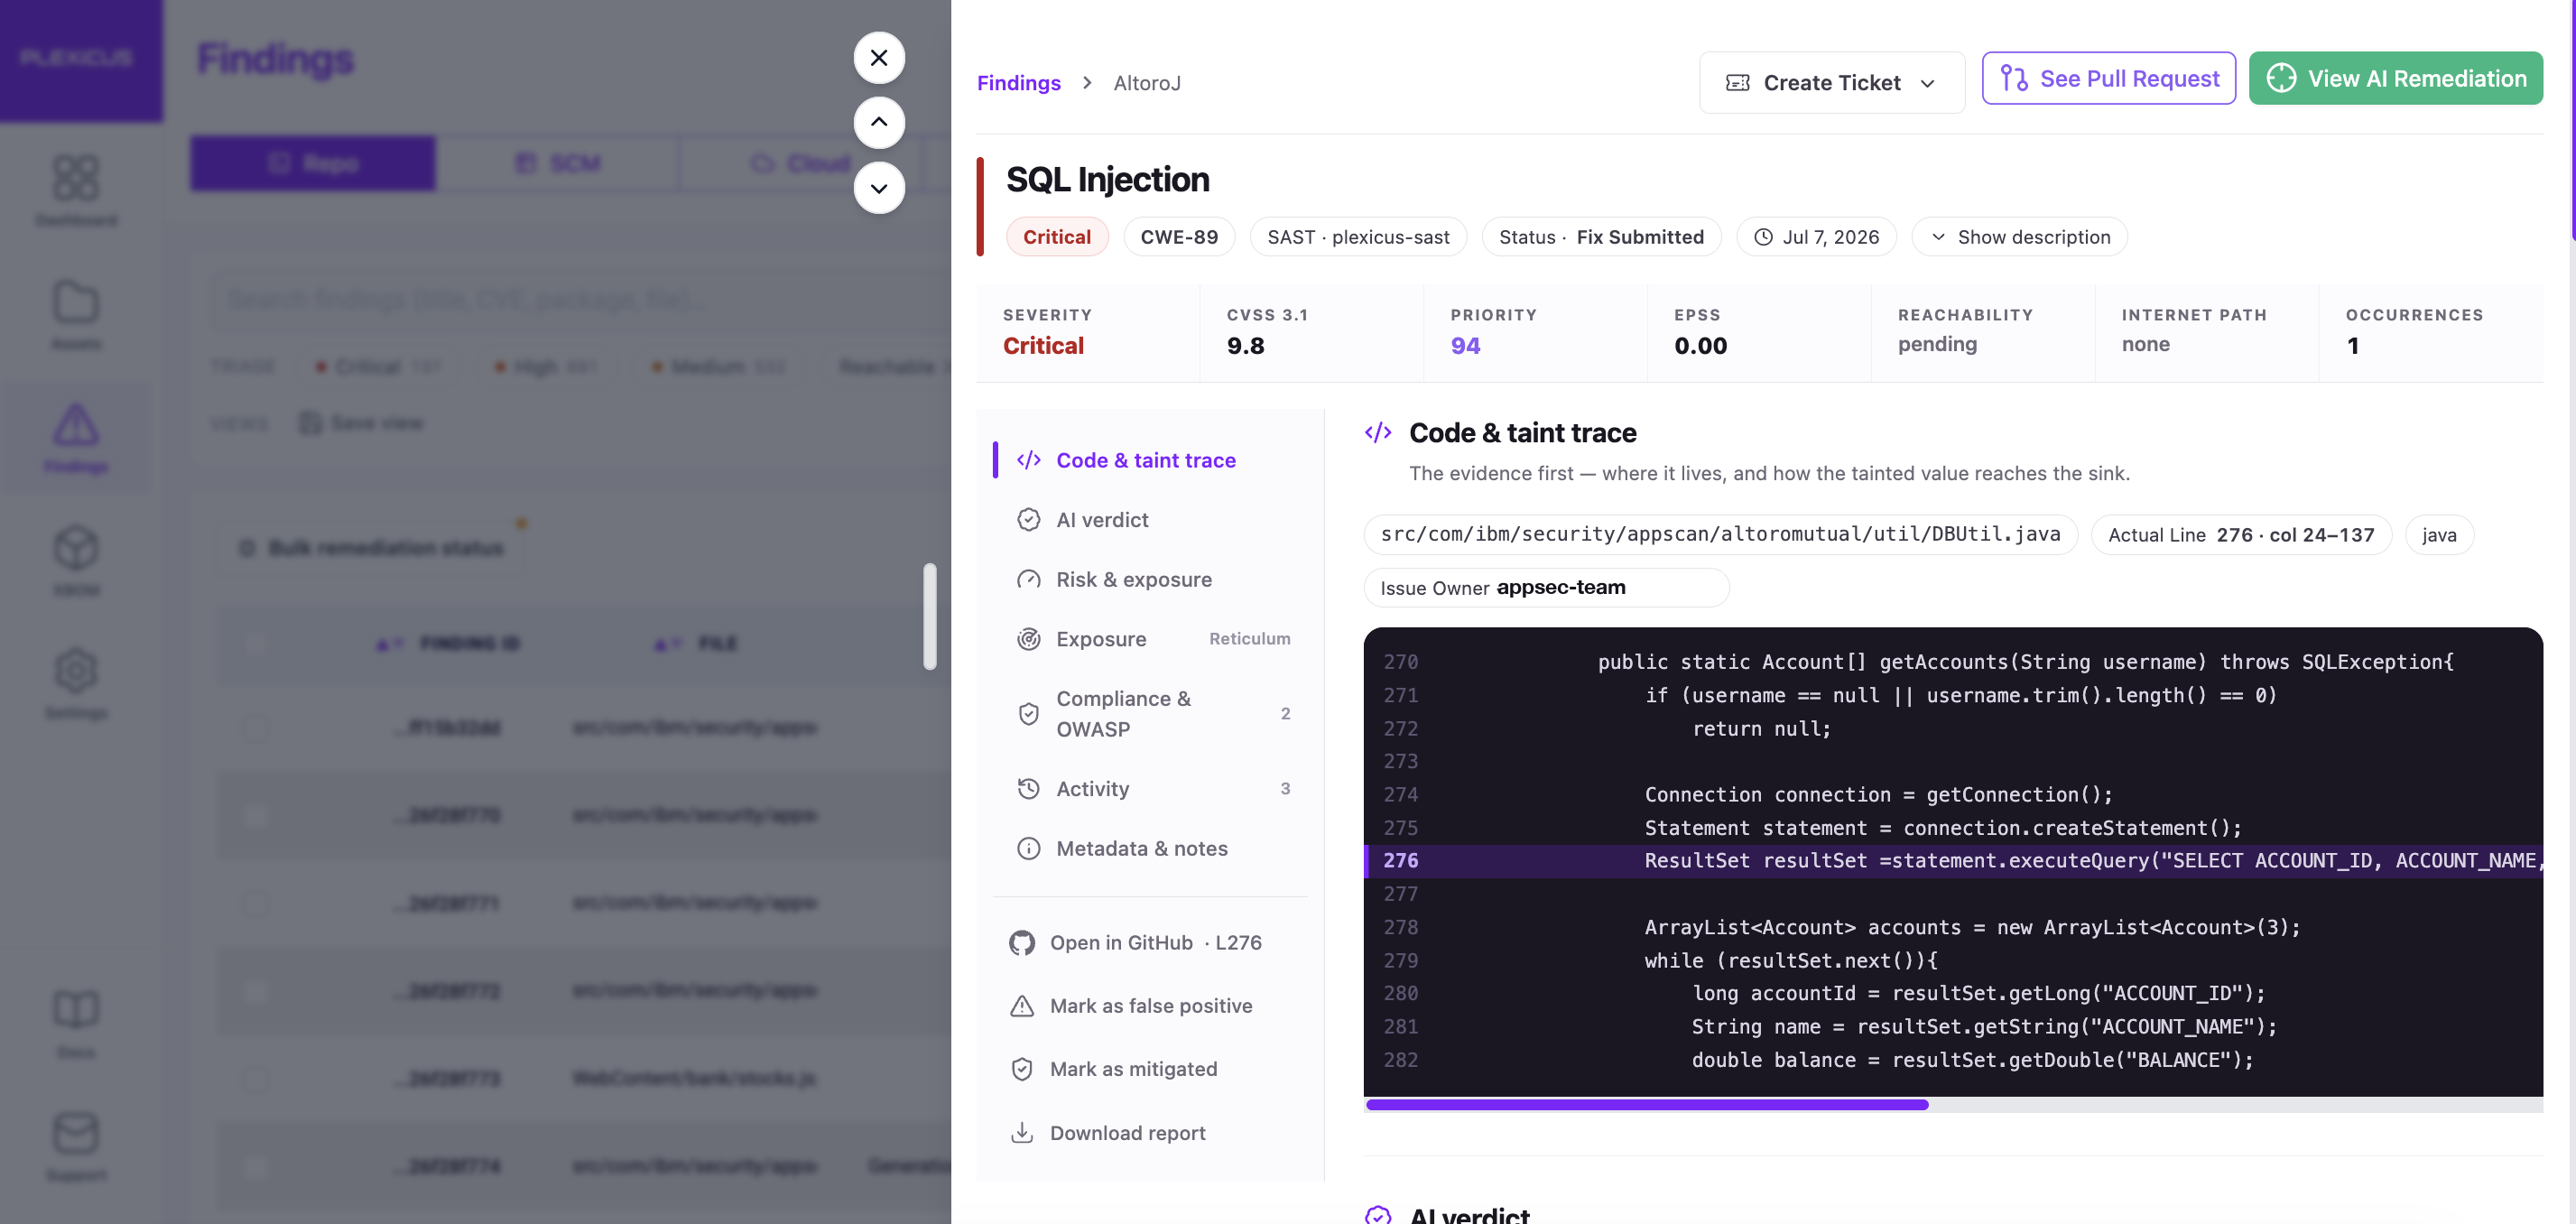
Nuestra filosofía es simple: la IA ayuda a los equipos a avanzar más rápido sin eliminar la responsabilidad humana.
Cómo se ve en la práctica
Imagina una plataforma en línea hipotética que recibe una alerta sobre un endpoint de API potencialmente inseguro. El patrón de código parece sospechoso, pero un informe convencional por sí solo no puede decir si un atacante puede alcanzar el endpoint ni explotarlo en condiciones reales.
En un flujo de trabajo basado en pruebas:
- El equipo define un alcance de prueba autorizado.
- Los agentes investigan el comportamiento de la aplicación y recopilan evidencia reproducible cuando pueden.
- El análisis de código vincula el hallazgo con las funciones afectadas, los flujos de datos y el contexto de negocio.
- Se prepara una corrección propuesta como pull request para su revisión por ingeniería.
- Los revisores deciden si la fusionan, y una nueva prueba verifica el resultado.
El ejemplo es ilustrativo, no un caso de cliente ni una referencia de rendimiento del producto. Muestra la dirección del flujo de trabajo: del riesgo posible a evidencia, contexto y una siguiente acción responsable. Para el negocio, las decisiones son más fáciles de explicar. Para los equipos de seguridad, los hallazgos pueden defenderse con evidencia técnica. Para los ingenieros, el camino del informe al código revisado es más corto.
La historia completa del producto, en menos de dos minutos:
La demo completa, del panel a la corrección fusionada
Demo completa · 21 min
Mira la plataforma completa en acción
Un recorrido completo: del dashboard a un pentest de enjambre y un pull request listo para fusionar. Elige un capítulo para saltar directamente a él.
El vídeo, capítulo a capítulo
Plataforma y gobierno
0:00
Integraciones y alertas
3:30
Configuración del escaneo e inventarios
5:43
AI Swarm Pentest
10:52
Resultados y corrección
14:58
Automatización
17:22
La ronda
20:49
¿Por qué ahora?
Varias tendencias convergen.
La IA está cambiando la velocidad de entrega del software. La IA generativa ayuda a los ingenieros a escribir, transformar y revisar código, pero una producción más rápida no elimina la necesidad de diseño seguro, validación y revisión humana. Un informe de eu-LISA de julio de 2026 sobre IA generativa en el desarrollo de software destaca las cuestiones de seguridad y calidad que plantean los asistentes de código con IA. Los flujos de trabajo de seguridad deben mantener el ritmo.
La gestión de vulnerabilidades es un problema operativo. Una organización puede tener muchas aplicaciones, servicios en la nube, repositorios y cadenas de suministro. A los equipos de seguridad no les falta información; necesitan priorización y contexto accionable, y un camino rápido desde un hallazgo confirmado hasta una corrección revisada.
Los requisitos europeos de seguridad de producto están evolucionando. El Cyber Resilience Act refuerza las obligaciones de seguridad de producto y gestión de vulnerabilidades para los productos incluidos en su ámbito. Algunas obligaciones de notificación comenzaron el 11 de septiembre de 2026; las obligaciones principales se aplican, en general, a partir del 11 de diciembre de 2027. Consulta el resumen de la CRA de la Comisión Europea. Ninguna plataforma hace cumplir la normativa a una empresa por sí sola, pero los procesos documentados y la evidencia defendible importan más que nunca.
Los equipos de seguridad piden resultados medibles. El número de hallazgos es un indicador débil de seguridad. Las organizaciones necesitan saber qué riesgos se validaron, quién actuó, qué cambios se revisaron y qué evidencia queda después.
Qué hace diferente a Plexicus
Nuestra diferencia no es la promesa de que la automatización sustituirá a todos los especialistas en seguridad, ni de que cada vulnerabilidad pueda encontrarse automáticamente. Es cómo se organiza y se sustenta el trabajo de seguridad.
- Evidencia antes de conclusiones. Los hallazgos se respaldan con prueba técnica reproducible, no con una puntuación de confianza ni una explicación plausible de una IA.
- Un flujo de trabajo conectado. Validación, comprensión a nivel de código y remediación forman una secuencia, no traspasos entre herramientas desconectadas.
- Seguridad dentro de las limitaciones reales de ingeniería. Las evaluaciones se mantienen dentro del alcance aprobado y cada cambio propuesto pasa por revisión humana y controles de fusión.
- Pensado para desarrolladores y equipos de seguridad a la vez. El mismo hallazgo lo entiende un revisor de seguridad, es accionable para un ingeniero y explicable para un responsable de negocio.
Como cualquier empresa tecnológica, tenemos que seguir demostrándolo mediante el uso del producto, la opinión de los clientes, resultados medibles y la comparación con alternativas.
De la visión al producto: el progreso hasta ahora
Plexicus no parte solo de una idea. Hemos estado construyendo el producto, documentando el flujo de trabajo y presentándolo ante audiencias técnicas.
Hitos públicos
De la visión al producto
-
Marzo de 2025
150.000 USD en créditos de Microsoft Azure. Créditos tecnológicos, no efectivo ni capital.
-
Mayo de 2025
Se funda Plexicus.
-
Julio de 2025
Graduación en la aceleradora Startup Wise Guys, Spring Batch 2025.
-
2026
Plataforma Proof-Driven AppSec: AI Swarm Pentest (Nexus), Deep Code Analysis y Remediation.
-
Noviembre de 2026
Incluida entre los beneficiarios propuestos del programa NEOTEC 2026, pendiente del proceso formal de concesión.
Los reconocimientos, créditos y ayudas no son ingresos de clientes ni respaldan ninguna inversión.
Fuentes: anuncio de créditos de Azure · graduación en Startup Wise Guys · programa NEOTEC 2026 del CDTI · resolución provisional del CDTI, 6 de noviembre de 2026.
Construir evidencia de tracción
El reconocimiento externo es útil, pero no es tracción comercial. La verdadera prueba de una empresa de producto es si consigue adopción, atiende bien a sus clientes y convierte la capacidad técnica en valor repetible.
Estamos centrados en convertir la validación del producto y el compromiso comercial temprano en adopción sostenible. Nuestras prioridades a corto plazo son profundizar las relaciones con los clientes, establecer procesos de despliegue repetibles y medir los resultados que más valoran los equipos de seguridad e ingeniería.
Nuestro negocio: convertir la capacidad de seguridad en valor repetible
Una empresa de ciberseguridad sólida necesita algo más que una demostración impresionante. Necesita un producto que los clientes quieran adoptar, un flujo de trabajo en el que puedan confiar y un modelo de negocio capaz de financiar ingeniería, infraestructura y servicio a largo plazo.
Nuestra plataforma sirve a organizaciones que construyen u operan software y necesitan mejor visibilidad del riesgo de sus aplicaciones, desde desarrolladores y especialistas en AppSec hasta responsables de ingeniería y de seguridad. Nuestro foco comercial es una incorporación práctica, evaluaciones con alcance definido, evidencia utilizable, flujos de remediación claros y una entrega preparada para la empresa.
La oportunidad no es vender el mayor número de alertas. Es ayudar a los clientes a tomar mejores decisiones de seguridad y a actuar en consecuencia.
Por qué nos preparamos para nuestra siguiente etapa de crecimiento
Construir una plataforma de seguridad ambiciosa exige una ejecución sostenida. La investigación de producto debe convertirse en flujos de trabajo fiables. Los clientes exigentes necesitan infraestructura segura, integraciones sólidas, documentación y soporte. La distribución requiere relaciones, formación y comprender cómo compran y adoptan software de seguridad los equipos de ingeniería.
Ahora que Plexicus mira hacia su próximo capítulo, abrimos conversaciones con inversores que comparten nuestra visión a largo plazo. Vemos el capital externo, estructurado de forma adecuada, como una forma de acelerar áreas concretas de ejecución, no como un sustituto de unos fundamentos de producto sólidos. Nuestras prioridades para la siguiente etapa:
- Profundizar en el producto y la investigación en IA: hallazgos mejor validados, mayor cobertura de las rutas de ataque relevantes, razonamiento a nivel de código y remediación más sólidos, con supervisión humana y evidencia clara en el centro.
- Ampliar la adopción y la distribución: ayudar a más equipos de desarrollo y de seguridad a pasar de la evaluación al uso diario de Proof-Driven AppSec.
- Reforzar la infraestructura y la preparación para clientes: fiabilidad, opciones de despliegue, integraciones, soporte y los controles operativos que las organizaciones esperan de una plataforma de seguridad.
- Construir el equipo para una ejecución sostenida: capacidades de producto, investigación de seguridad, ingeniería y salida al mercado.
Son áreas estratégicas de enfoque, no un presupuesto aprobado, una asignación de capital ni hitos garantizados.
Si quieres seguir esta siguiente etapa, puedes registrar tu interés en nuestra página para inversores. El registro no es vinculante. No constituye una oferta de valores, y cualquier oportunidad de inversión se comunicará a través de canales y documentación aprobados.
Nuestra visión a más largo plazo
Creemos que el futuro de la seguridad de aplicaciones no es un panel lleno de hallazgos sin ordenar ni una caja negra que pide a los usuarios confiar en la respuesta de una IA. Es un flujo de trabajo en el que el riesgo relevante se demuestra, su contexto se entiende y la corrección adecuada se revisa y se verifica.
La oportunidad es significativa, pero construir una empresa de ciberseguridad es difícil. El mercado es competitivo, la adopción empresarial lleva tiempo, los sistemas de IA requieren pruebas cuidadosas, y ni los productos de seguridad ni las inversiones en empresas en fase inicial están exentos de riesgo. Nuestra responsabilidad es seguir convirtiendo la promesa técnica en una ejecución fiable y medible.
Fundamos Plexicus porque la seguridad debe producir evidencia sobre la que los ingenieros puedan actuar. Este es el próximo capítulo de Plexicus: menos conclusiones sin respaldo, decisiones de seguridad más claras y un camino más directo del riesgo a la resolución.
Explora la plataforma Proof-Driven AppSec, lee la documentación técnica o habla con nuestro equipo.
Actualización corporativa. Este artículo describe el producto, la estrategia y las aspiraciones de Plexicus. No es una oferta de venta de valores, una solicitud de inversión ni un sustituto de la documentación oficial de inversión. Cualquier comunicación futura sobre inversión estará sujeta a las aprobaciones, divulgaciones y requisitos legales correspondientes.