KI-Agenten fanden offengelegte Geheimnisse. Die nächste Grenze war die Cloud-Identität
Microsoft beobachtete KI-gestützte Angreifer auf dem Weg von öffentlichen Geheimnissen zu Cloud-Ressourcen. So prüfen Sie Zugriff und Eindämmung.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAm 5. November berichtete Microsoft Threat Intelligence, dass Angreifer ein agentisches Framework zur Suche nach offengelegten Zugangsdaten in öffentlichen Repositories und für nachfolgende Cloud-Aktivitäten nutzten. In mindestens einem Fall beobachtete Microsoft den Weg von der Suche nach Geheimnissen bis zur Datenextraktion aus Azure Key Vault in fünf Minuten. Dies ist ein beobachteter Einzelfall, keine allgemeine Zeitangabe für jeden Angriff.
Der offengelegte Wert ist der Ausgangspunkt
Die Untersuchung beschreibt die Suche nach Anwendungszugangsdaten und anderen Geheimnissen, in einigen Fällen gefolgt von Anmeldungen durch Dienstprinzipale und der Erkundung von Cloud-Ressourcen. Eine Anwendungsidentität erreicht die Ressourcen, die ihre zugewiesenen Berechtigungen zulassen. Das Risiko hängt daher vom Zugangsnachweis und den dahinterliegenden Rechten ab.
Microsoft beobachtete auch adaptive Abläufe, bei denen auf fehlgeschlagene Cloud-API-Anfragen Änderungen an API-Versionen oder Methoden folgten. Der Bericht beschreibt beobachtetes Verhalten; er belegt weder denselben Ausgang für jedes Geheimnis noch vollständig autonome Ausführung jeder Aktion.
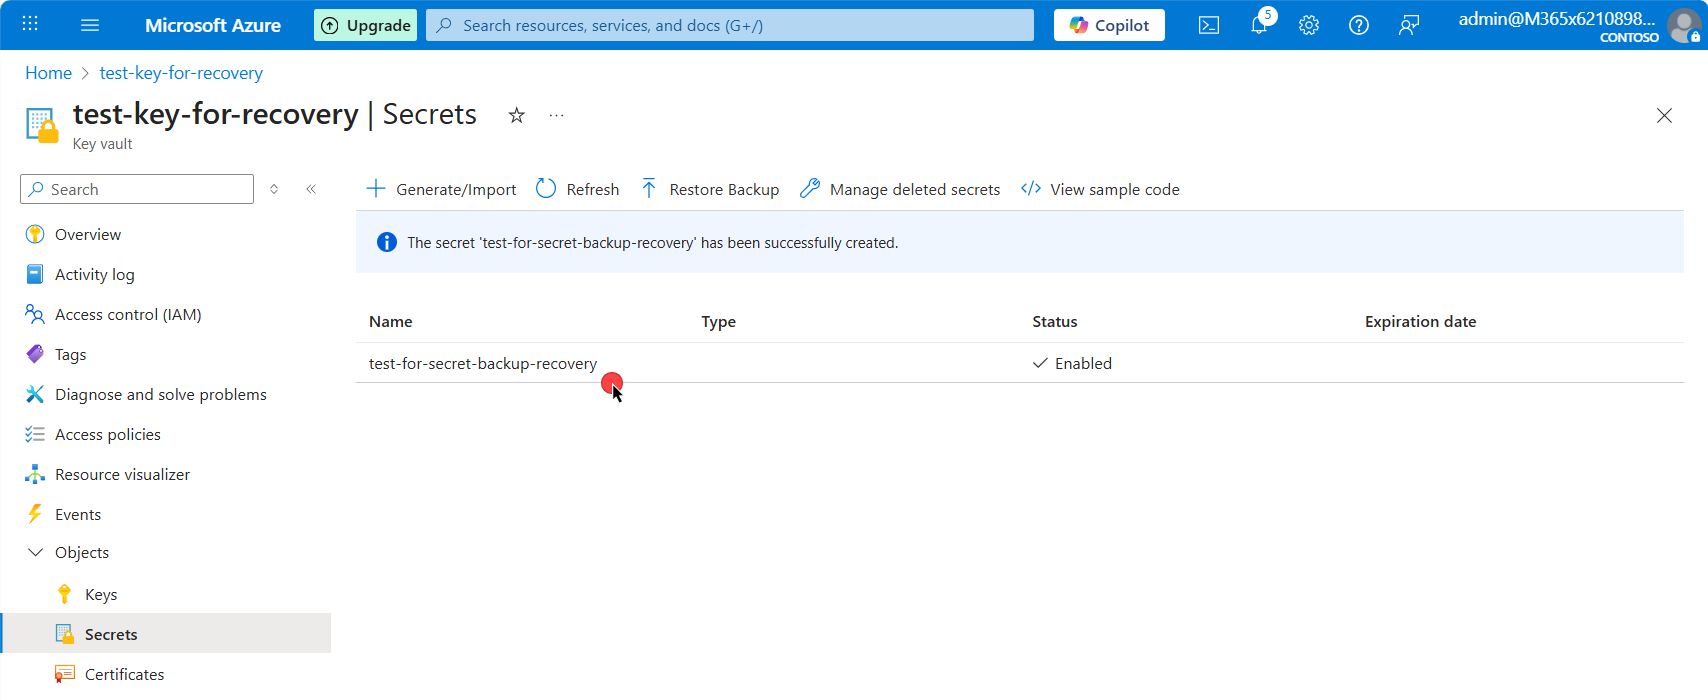
Das Bild ist ein Dokumentationsbeispiel von Microsoft, keine Aufnahme einer betroffenen Organisation oder des beschriebenen Angriffs.
Zugriff und Fund untersuchen
| Frage | Zu sichernde Informationen |
|---|---|
| Was wurde offengelegt? | Quellrevision, Pfad, Zugangsdatenart und mögliche Kopien. Den Geheimwert nicht in Tickets kopieren. |
| Welche Identität konnte ihn nutzen? | Verantwortliche, Dienstprinzipal, Tenant-Umfang, Berechtigungen und Ablaufdatum. |
| Was war erreichbar? | Relevante Vaults, Speicher, Anwendungen und andere erlaubte Ressourcen. |
| Was geschah danach? | Verfügbare Anmelde- und Zugriffsprotokolle, Erkundungen, Downloads und Änderungen an Zugangsdaten. |
| Was wurde eingedämmt? | Widerruf oder Rotation, Bestätigung durch Verantwortliche und Nachprüfung. |
Das Entfernen eines Geheimnisses aus der aktuellen Datei macht vorhandene Zugangsdaten nicht ungültig. Folgen Sie umgehend Ihrem Incident-Prozess: Verantwortliche ermitteln, bei Bedarf widerrufen oder rotieren, Rechte prüfen und Zugriffe im Expositionszeitraum untersuchen. Bereits ausgestellte Tokens können laut Microsoft bis zum Ablauf gültig bleiben. Die Reaktion muss Identität und nachgelagerte Zugriffe berücksichtigen.
Den Pfad vor der nächsten Warnung verkleinern
Bevorzugen Sie, wo unterstützt, kurzlebige oder verwaltete Identitäten, speichern Sie keine Zugangsdaten im Quellcode und vergeben Sie nur nötige Rechte. Prüfen Sie Dienstprinzipale und mögliche Wiederherstellungspfade. Falls ein Vault zugänglich war, bestimmen Sie im Incident-Prozess, welche gespeicherten Zugangsdaten rotiert werden müssen.
Plexicus beschreibt evidenzbasierte Anwendungstests und Abhilfeworkflows. Teams können diese mit ihren bestehenden Identitäts- und Cloud-Incident-Prozessen kombinieren, um Anwendungsbefunde und Folgemaßnahmen nachvollziehbar zu machen. Diese Seiten belegen keine automatische Azure-Eindämmung oder automatische Rotation durch Plexicus.
Bildquelle: Microsoft-Entra-Dokumentation, Anwendungen wiederherstellen, CC BY 4.0; unveränderte Originalaufnahme als Dokumentationsbeispiel. Lizenz. Used with permission from Microsoft.