Government

Evidenzbasierte Sicherheit für Government

Autorisierte Bereiche mit prüfbarer Evidenz validieren.

Plexicus verbindet Validierung, Codekontext und geprüfte Behebung in einem evidenzbasierten Prozess.
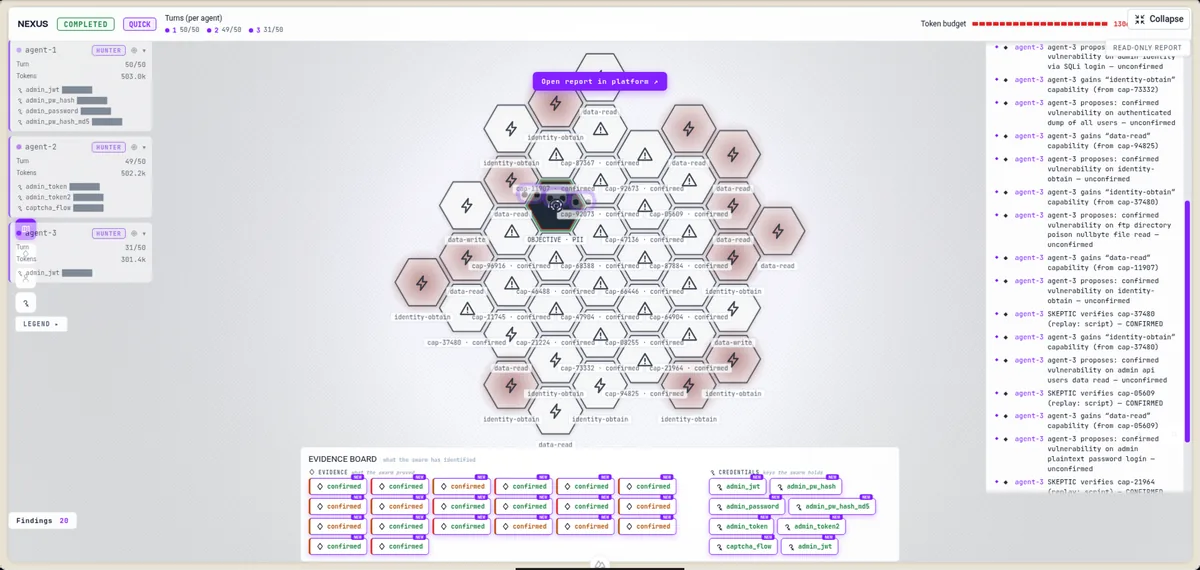
Plexicus Government
PROOF-DRIVEN APPSEC

So arbeitet Plexicus für Government

Plexicus validiert autorisierte Anwendungsrisiken, ergänzt den relevanten Codekontext und führt geprüfte Behebungen in den Entwicklungsprozess.

01

Validieren

Prüfen Sie den vereinbarten Anwendungsbereich und dokumentieren Sie die Belege für das Ergebnis.

02

Verstehen

Ordnen Sie den Fund dem relevanten Code und Auswirkungskontext zu, damit Teams entscheiden können.

03

Beheben

Führen Sie die vereinbarte Korrektur durch den Teamprozess und prüfen Sie das Ergebnis vor der Übergabe.

Autorisierter Umfang Prüfbare Evidenz Geprüfte Übergabe
PROOF-DRIVEN APPSEC

Ready to validate what matters?

Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.

Qualifizierung

Prüfen Sie, ob AI Swarm Pentest zu Ihrer Umgebung passt.

Teilen Sie den wichtigsten Kontext. Wir prüfen den Umfang und nennen den nächsten kommerziellen Schritt.

Vor dem Absenden — prüfen Sie, ob Sie passen

0 / 280

Keine Verpflichtung. Wenn Sie nicht passen, sagen wir es Ihnen.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Private Runde Für Investoren