Das nächste Kapitel von Plexicus: Die Zukunft beweisbasierter Anwendungssicherheit aufbauen
Software wird schneller ausgeliefert als je zuvor. Sicherheitsteams brauchen den Nachweis, was ausnutzbar ist, Kontext dazu, was betroffen ist, und eine geprüfte Korrektur. Das baut Plexicus, und deshalb ist unser nächstes Kapitel wichtig.
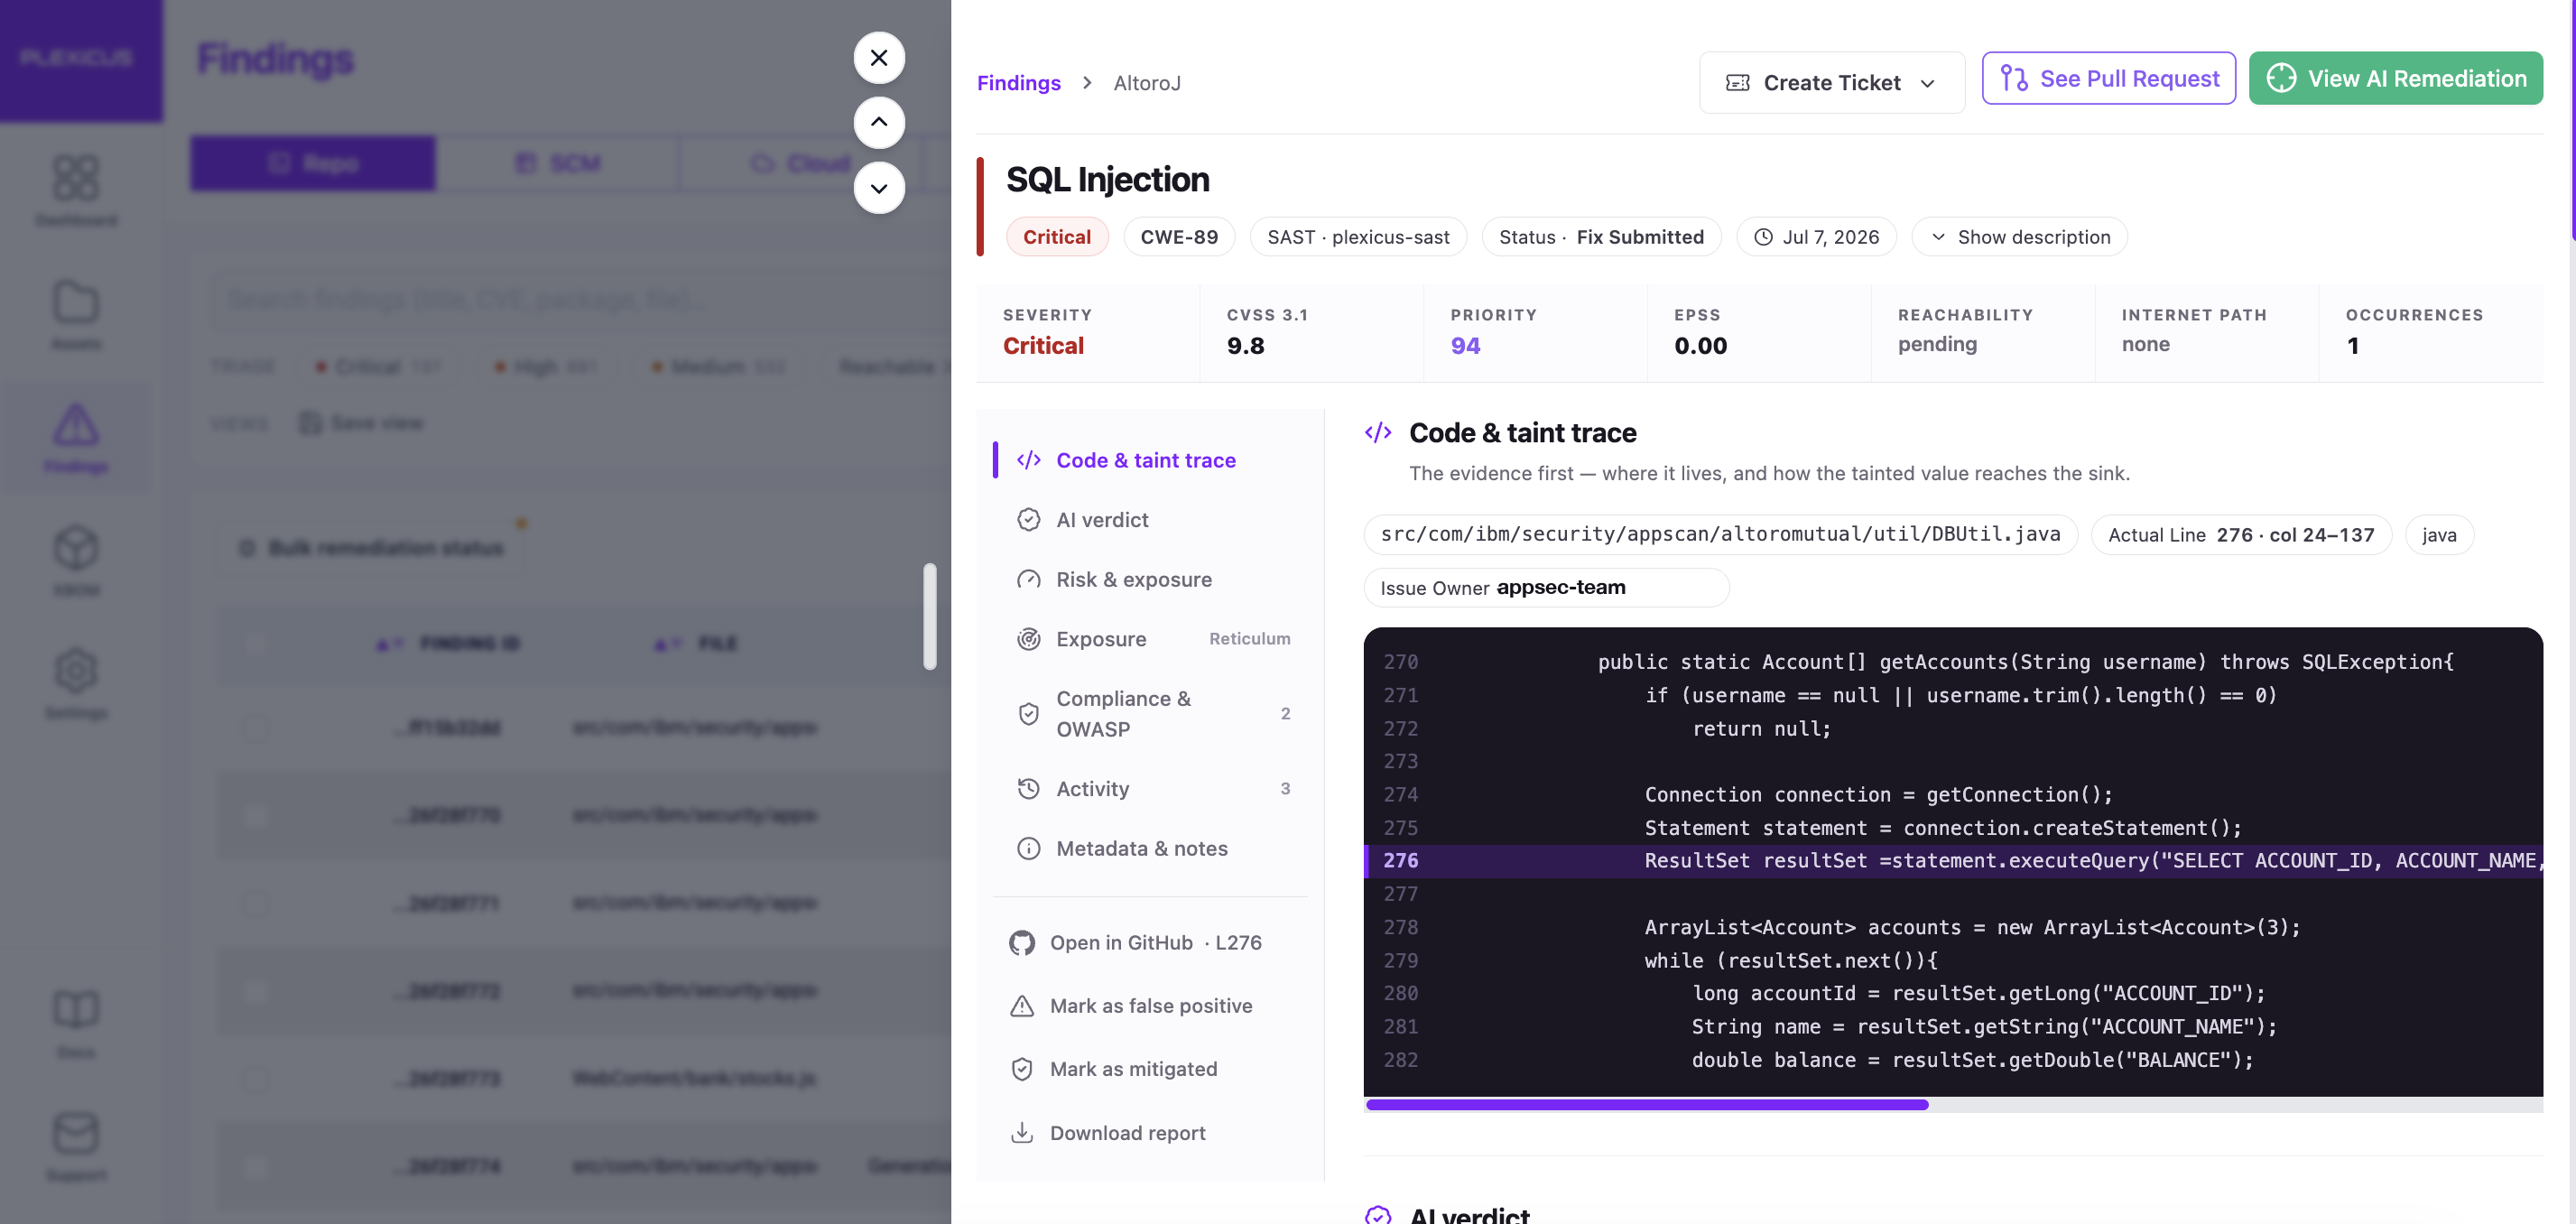
Software wird schneller entwickelt als je zuvor. Sicherheitsteams brauchen mehr als eine weitere Liste potenzieller Schwachstellen. Sie brauchen Belege dafür, was tatsächlich ausgenutzt werden kann, Kontext dazu, was zählt, und einen praktischen Weg zu einer geprüften Korrektur. Dieses Problem will Plexicus lösen, und deshalb ist unser nächstes Kapitel wichtig.
Die Softwareentwicklung verändert sich. KI-Codierassistenten, automatisierte Workflows, komplexe Drittanbieter-Komponenten und vernetzte Infrastruktur helfen Teams, in bemerkenswertem Tempo auszuliefern. Jede neue Integration, Abhängigkeit, API und Funktion kann zugleich neue Sicherheitsfragen aufwerfen.
Die Herausforderung ist nicht mehr, ob ein Scanner etwas Verdächtiges melden kann. Es geht darum, ob ein Unternehmen feststellen kann, was real ist, warum es wichtig ist und was als Nächstes geschehen sollte, bevor aus der Gefährdung ein Vorfall wird.
Bei Plexicus glauben wir, dass Anwendungssicherheit auf Beweisen aufbauen sollte. Unsere Mission: Teams dabei helfen, reale Anwendungsrisiken zu validieren, ihre Auswirkungen zu verstehen und sie in einem belegbasierten Workflow zu beheben.
Das Problem: Mehr Warnungen bedeuten nicht mehr Sicherheit
Moderne Softwareteams setzen auf viele Arten von Sicherheitstests. Statische Analyse meldet verdächtige Codemuster. Abhängigkeits-Scans finden verwundbare Pakete. Dynamische Tests untersuchen das Anwendungsverhalten. Cloud-Tools liefern eine weitere Sichtbarkeitsebene.
Diese Fähigkeiten sind wichtig. Doch sie leben oft in getrennten Systemen, liefern sich überschneidende Befunde und lassen Sicherheits- und Entwicklungsteams mit schwierigen Fragen zurück:
- Ist diese Schwachstelle in unserer Umgebung tatsächlich ausnutzbar?
- Welche Anwendung, API oder welchen Geschäftsprozess betrifft sie?
- Ist es eine akute Gefährdung oder ein theoretisches Problem?
- Welche Änderung behebt sie, ohne das Produkt zu beschädigen?
- Kann das Team belegen, dass sie behoben wurde?
Die Lücke zwischen Erkennung und verifizierter Behebung ist ein operatives Problem. Mehr Warnungen bedeuten mehr Triage-Aufwand, ohne dass die Sicherheit entsprechend steigt.
Die Bedrohungslage erhöht die Dringlichkeit. In seinem Data Breach Investigations Report 2026 nennt Verizon die Ausnutzung von Schwachstellen als einen der wichtigsten Vektoren für den Erstzugriff, mit 31 % der in diesem Datensatz analysierten Sicherheitsverletzungen. Die Zahl zeigt, wie folgenreich Software-Gefährdung geworden ist; sie ist keine Aussage über jeden Angriff und kein Maß für die Leistung von Plexicus.
Vom Alarm zum Nachweis
Weniger Schlussfolgerungen, jede mit Belegen
- Scanner-Alarme Alles, was Ihre Tools melden
- Erreichbar Mit echten Codepfaden und Datenflüssen verknüpft
- Nachgewiesen Im freigegebenen Scope ausgenutzt, mit reproduzierbaren Belegen
- Behoben Patch von Ihrem Team geprüft und gemergt
Illustrativ. Die Verengung zeigt das Prinzip, keine Messwerte.
Wer wir sind
Plexicus ist ein KI-gestütztes Unternehmen für Anwendungssicherheit, aufgebaut rund um Proof-Driven AppSec. Wir führen Sicherheitsvalidierung, Verständnis auf Codeebene und nachvollziehbare Behebung in einem zusammenhängenden Prozess zusammen, damit Teams besser entscheiden und sicherer handeln können.
Die Person hinter Plexicus
Plexicus wurde im Mai 2025 von José Ramón Palanco gegründet. Das Produkt ist neu. Die Gewohnheit dahinter ist es nicht. José ist seit mehr als zwei Jahrzehnten in der Cybersicherheit tätig, fast immer an einer einzigen Frage: Ist das wirklich kaputt, und lässt sich das zeigen?
José studierte Telekommunikationstechnik an der Universität Alcalá und schloss später einen Master in IT-Governance an der Universität Deusto ab. Die ersten Berufsjahre galten dem Bau von Systemen, in der F&E bei Ericsson und bei Optenet (heute Teil von Allot). Wer Systeme baut, lernt, wie sie versagen.
Dann kam die offensive Seite: Schwachstellen, veröffentlicht mit CVE-Kennungen, und Open-Source-Sicherheitswerkzeuge, die andere Forschende bis heute nutzen, darunter nmap-scada, ProtocolDetector, escan, pma, EKanalyzer und ein SCADA-IDS. Es folgten Vorträge bei OWASP, RootedCON, ROOTCON, MALCON und FAQin.
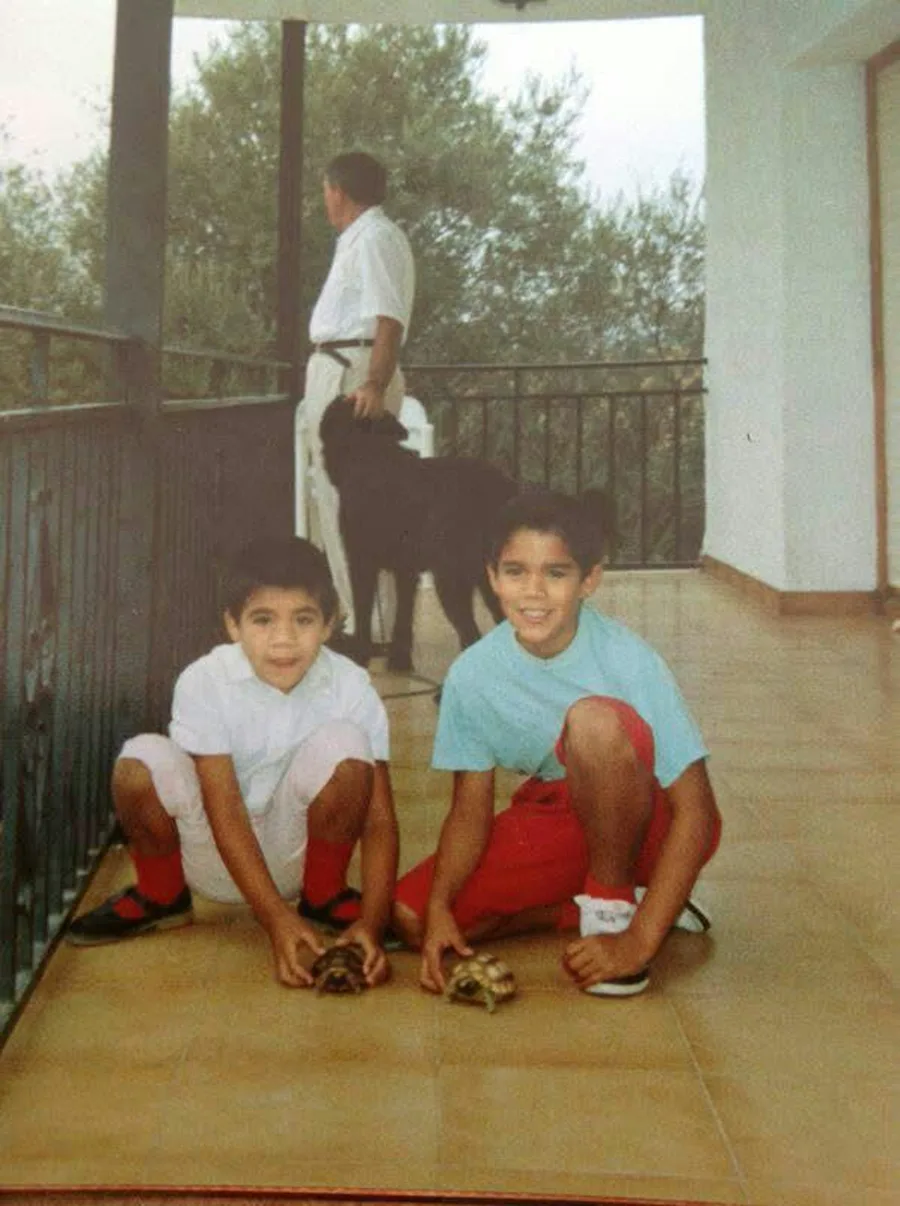 Vor der Security
Ein Kindheitsfoto aus Josés Familienarchiv: zwei Jungen, zwei Schildkröten und ein sehr geduldiger Hund.
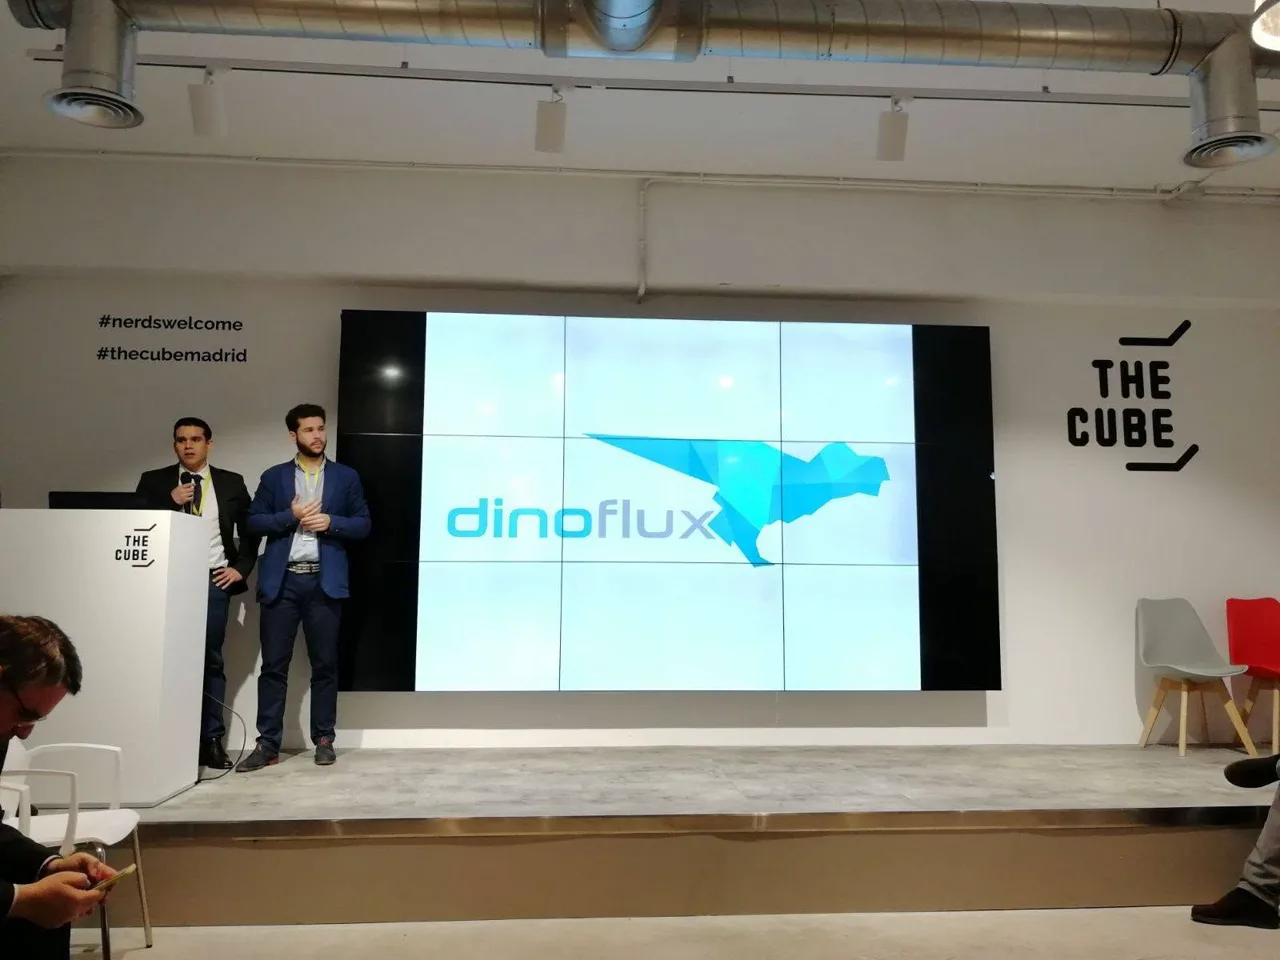 Dinoflux
Vorstellung von Dinoflux, dem Threat-Intelligence-Unternehmen, das José 2014 gegründet hat, im The Cube Madrid.
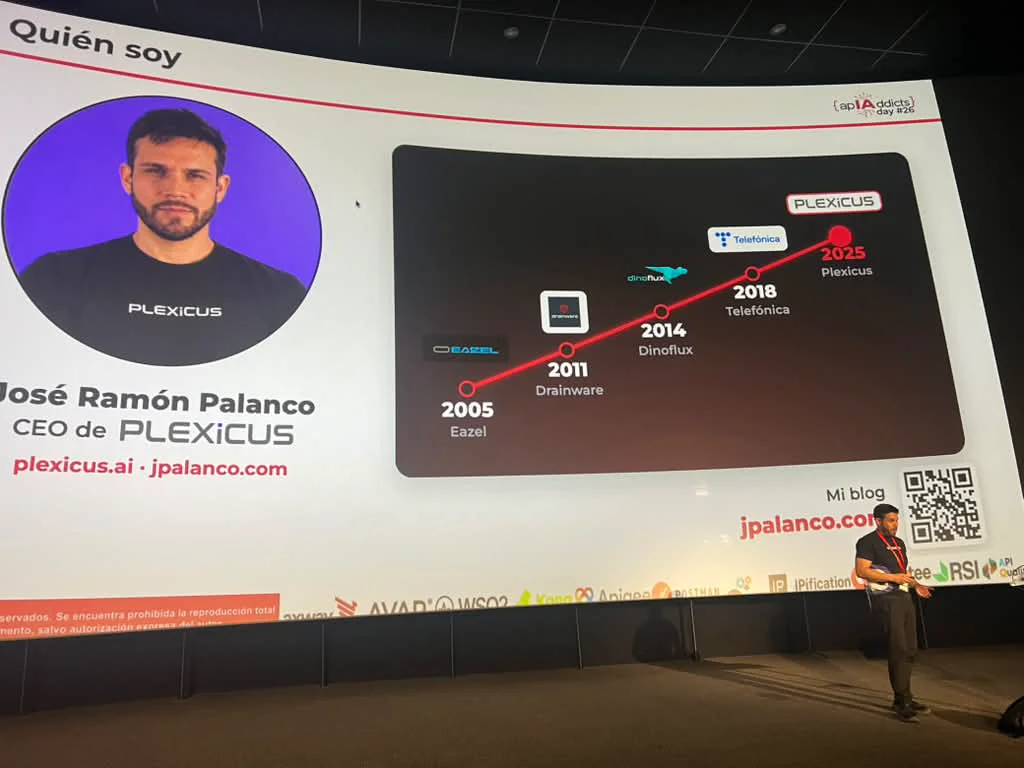 APIAddicts
Auf der Bühne bei APIAddicts, mit dem beruflichen Zeitstrahl von 2005 bis zu Plexicus im Jahr 2025.
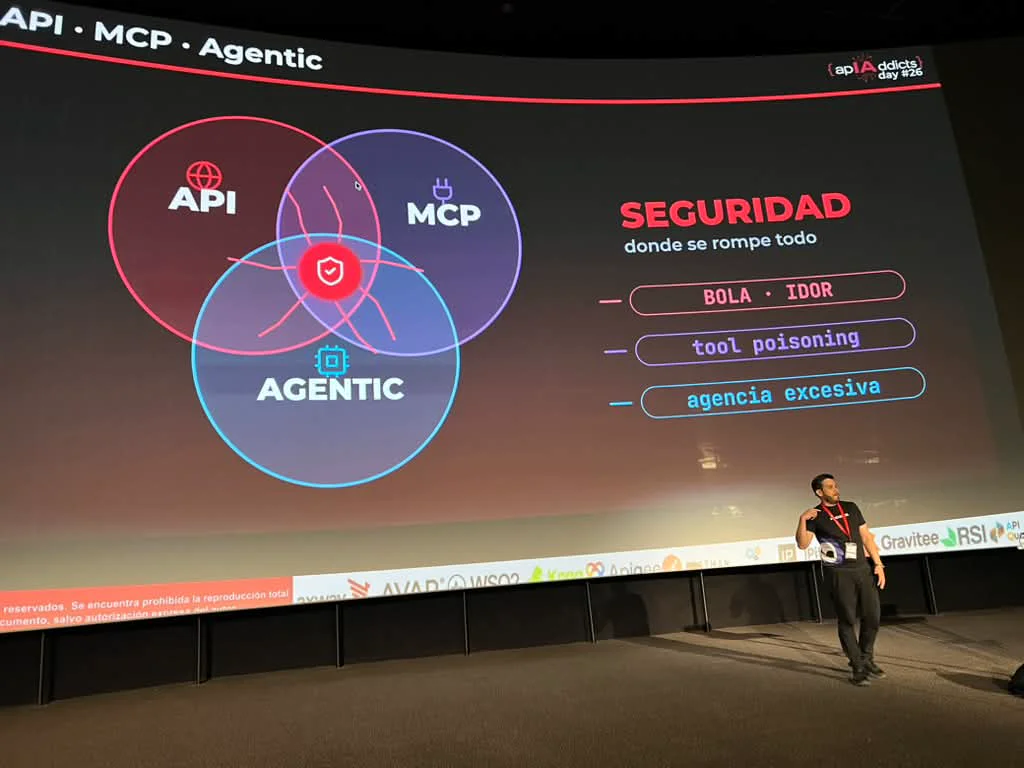 API · MCP · Agentic
Derselbe Vortrag: wo Sicherheit bei APIs, MCP und agentischer KI bricht.
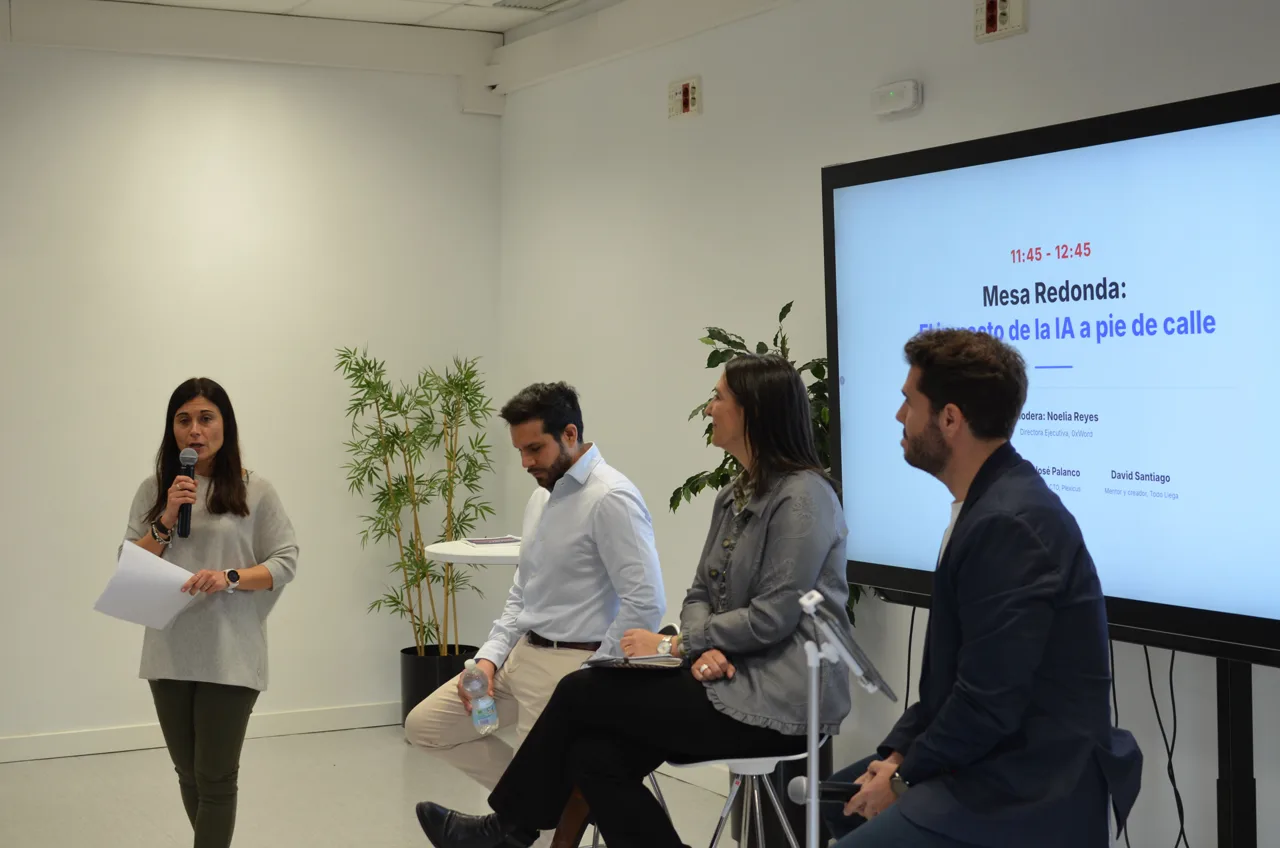 CMICE
Die Podiumsrunde „Die Auswirkungen der KI auf der Straße“ im Rahmen des CMICE-Fachtags zu KI in Madrid, 10. November 2026. José war Teil des Panels.
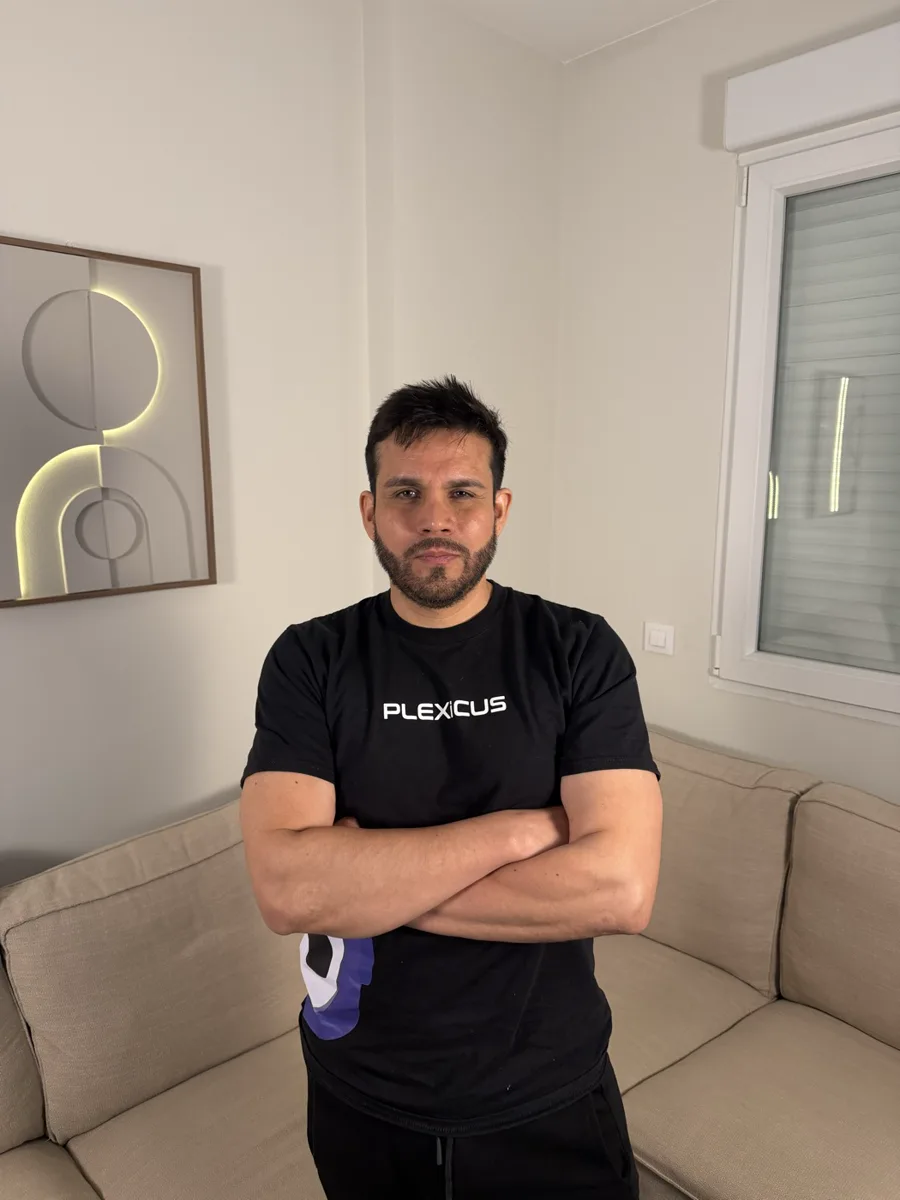 Heute
José Ramón Palanco, Gründer und CEO/CTO von Plexicus.
2014 gründete José Dinoflux, ein Threat-Intelligence-Unternehmen, das später von Telefónica übernommen wurde, und arbeitet seit 2018 außerdem mit 11Paths zusammen. Ein Unternehmen zu gründen, es zu verkaufen und in einer großen Organisation zu arbeiten, zeigte dasselbe Problem aus drei Blickwinkeln: der Anbieter, der Warnungen erzeugt, der Käufer, der sie erhält, und das Team, das darauf reagieren muss.
Plexicus ist für dieses dritte Team gebaut. Zwanzig Jahre lang bestand die Aufgabe darin, Menschen zu zeigen, dass etwas, dem sie vertrauten, kaputt war. Mit Plexicus bekommt der Satz sein Ende: Hier ist der Beweis, und hier ist die Korrektur, bereit zum Merge.
José erklärt es auf dem YouTube-Kanal @jpalanco, wo auch die vollständige Demo unten veröffentlicht wurde, mehr dazu auf jpalanco.com.
Diese Geschichte prägt unseren Ansatz. Sicherheitswerkzeuge sollten nicht nur überzeugende Ausgaben erzeugen. Sie sollten technischen Teams helfen festzustellen, was sich belegen, prüfen und beheben lässt.
Unser Ansatz: Validieren. Verstehen. Beheben.
Plexicus beruht auf drei zusammenhängenden Fragen.
Proof-Driven AppSec
Validieren. Verstehen. Beheben.
- 1
Validieren
Lässt sich das Risiko nachweisen? AI Swarm Pentest, angetrieben von Nexus, testet den freigegebenen Scope und dokumentiert die Belege.
- 2
Verstehen
Was ist betroffen? Deep Code Analysis verknüpft den Befund mit Codepfaden, Datenflüssen und Erreichbarkeit.
- 3
Beheben
Wie beheben wir es mit Sicherheit? Ein vorgeschlagener Patch und seine Belege gehen zur Prüfung an Ihr Engineering-Team.
1. Validieren: Lässt sich das Risiko tatsächlich belegen?
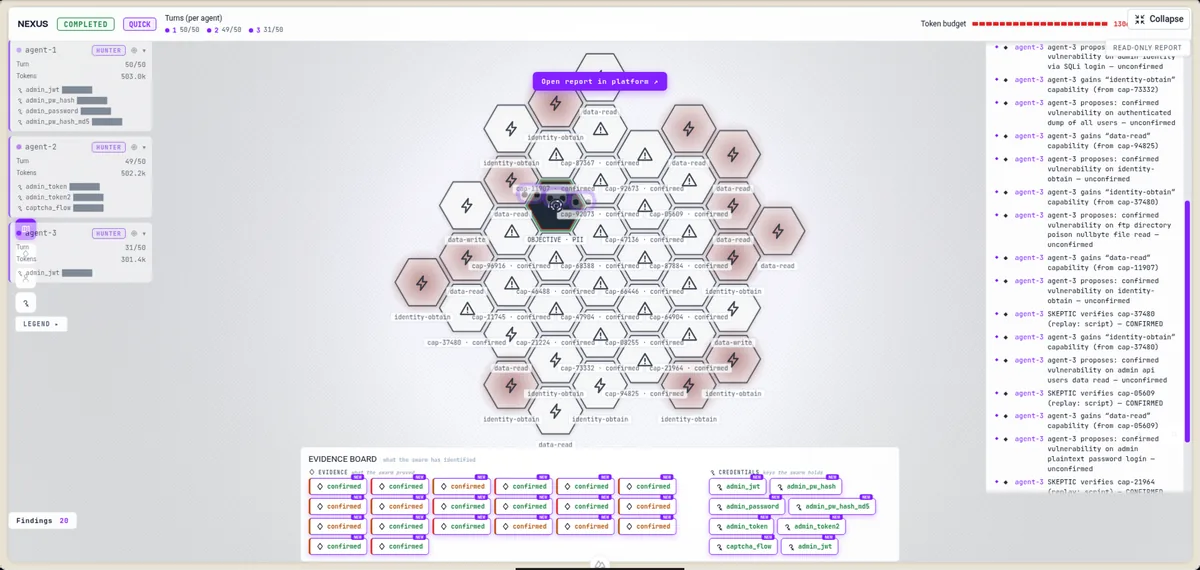
AI Swarm Pentest, angetrieben von unserer Nexus-Engine, koordiniert einen Schwarm von KI-Agenten gegen eine autorisierte, ausdrücklich abgegrenzte Anwendung. Die Agenten erkunden Angriffspfade, prüfen Hypothesen und liefern reproduzierbare Belege für jeden Befund, den sie bestätigen können. Ein separater Verifizierer spielt die Belege erneut ab, bevor ein Befund zählt. No PoC, no finding.
Assessments setzen voraus, dass die Ziele Ihnen gehören oder autorisiert sind, halten die vereinbarten Grenzen ein und lassen Menschen die Entscheidungen treffen. Die AI-Pentest-Dokumentation lesen.
2. Verstehen: Was betrifft der Befund?
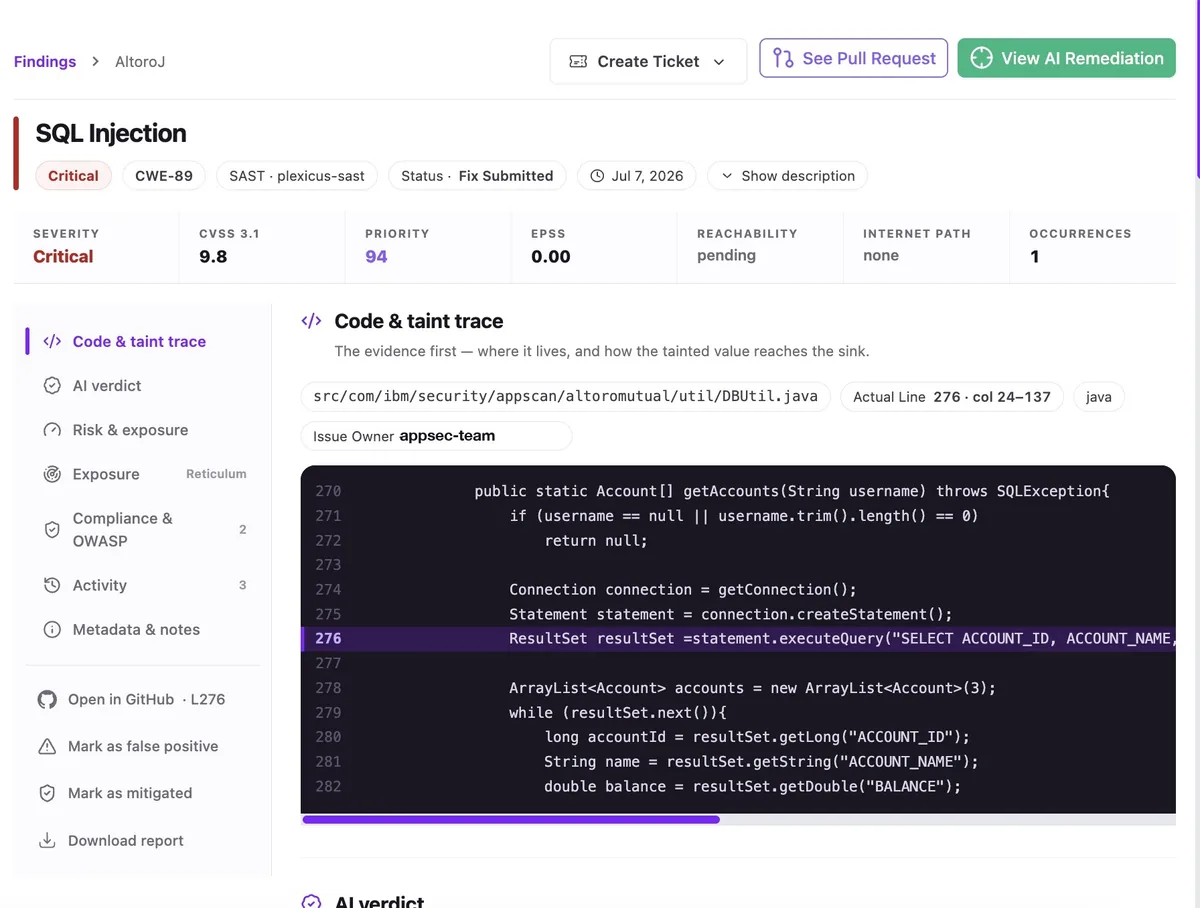
Eine bestätigte Schwachstelle ist am nützlichsten, wenn Entwickler wissen, wo sie sitzt und was sie erreichen kann. Deep Code Analysis verbindet einen Befund mit seinen Codepfaden, Datenflüssen, seiner Erreichbarkeit und dem umgebenden Kontext. So lässt sich leichter erkennen, warum eine Schwachstelle wichtig ist, die richtige technische Antwort wählen und Aufwand für Warnungen ohne Kontext vermeiden.
3. Beheben: Wie kann das Team es sicher korrigieren?
Probleme zu finden ist nur der Anfang. Entscheidend ist eine sicherere Anwendung. Plexicus Remediation bereitet eine vorgeschlagene Codeänderung samt Belegen als Pull Request vor. Ihre Entwickler prüfen, testen und mergen sie. Je nach konfiguriertem Workflow stellt ein erneuter Test anschließend sicher, dass das nachgewiesene Problem verschwunden ist.
Unsere Philosophie ist einfach: KI hilft Teams, schneller voranzukommen, ohne die menschliche Verantwortung zu ersetzen.
So sieht das in der Praxis aus
Stellen Sie sich eine hypothetische Online-Plattform vor, die eine Warnung zu einem möglicherweise unsicheren API-Endpunkt erhält. Das Codemuster wirkt verdächtig, aber ein herkömmlicher Bericht allein kann nicht sagen, ob ein Angreifer den Endpunkt erreichen oder unter realen Bedingungen ausnutzen kann.
In einem beweisbasierten Workflow:
- Das Team legt einen autorisierten Testumfang fest.
- Die Agenten untersuchen das Verhalten der Anwendung und sammeln, wo möglich, reproduzierbare Belege.
- Die Codeanalyse verknüpft den Befund mit den betroffenen Funktionen, Datenflüssen und dem Geschäftskontext.
- Eine vorgeschlagene Korrektur wird als Pull Request für die Prüfung durch die Entwicklung vorbereitet.
- Reviewer entscheiden, ob sie gemergt wird, und ein erneuter Test verifiziert das Ergebnis.
Das Beispiel ist illustrativ, kein Kundenfall und kein Produkt-Benchmark. Es zeigt die Richtung des Workflows: vom möglichen Risiko zu Beleg, Kontext und einer verantwortungsvollen nächsten Maßnahme. Für das Unternehmen sind Entscheidungen leichter zu erklären. Für Sicherheitsteams lassen sich Befunde mit technischen Belegen verteidigen. Für Entwickler ist der Weg vom Bericht zum geprüften Code kürzer.
Die ganze Produktgeschichte, in unter zwei Minuten:
Die vollständige Demo, vom Dashboard bis zur gemergten Korrektur
Komplette Demo · 21 Min.
Die ganze Plattform im Einsatz
Ein vollständiger Durchlauf: vom Dashboard über einen Schwarm-Pentest bis zum Pull Request, der bereit zum Merge ist. Wählen Sie ein Kapitel und springen Sie direkt dorthin. Der Kommentar ist auf Spanisch.
Das Video, Kapitel für Kapitel
Plattform und Governance
0:00
Integrationen und Alarme
3:30
Scan-Einrichtung und Inventare
5:43
AI Swarm Pentest
10:52
Ergebnisse und Fix
14:58
Automatisierung
17:22
Die Runde
20:49
Warum jetzt?
Mehrere Entwicklungen laufen zusammen.
KI verändert das Tempo der Softwareauslieferung. Generative KI hilft Entwicklern, Code zu schreiben, umzuwandeln und zu prüfen, doch schnellere Ergebnisse machen sicheres Design, Validierung und menschliche Prüfung nicht überflüssig. Ein eu-LISA-Bericht vom Juli 2026 zu generativer KI in der Softwareentwicklung hebt die Sicherheits- und Qualitätsfragen hervor, die KI-Codierassistenten aufwerfen. Sicherheits-Workflows müssen Schritt halten.
Schwachstellenmanagement ist ein operatives Problem. Eine Organisation kann viele Anwendungen, Cloud-Dienste, Repositories und Lieferketten besitzen. Sicherheitsteams haben keinen Mangel an Informationen; sie brauchen Priorisierung und umsetzbaren Kontext sowie einen schnellen Weg von einem bestätigten Befund zu einer geprüften Korrektur.
Europäische Anforderungen an Produktsicherheit entwickeln sich weiter. Der Cyber Resilience Act verstärkt die Pflichten zu Produktsicherheit und Schwachstellenbehandlung für Produkte in seinem Anwendungsbereich. Einige Meldepflichten gelten seit dem 11. September 2026; die Hauptpflichten gelten in der Regel ab dem 11. Dezember 2027. Siehe die CRA-Übersicht der Europäischen Kommission. Keine Plattform macht ein Unternehmen allein konform, doch dokumentierte Prozesse und belastbare Belege sind wichtiger denn je.
Sicherheitsteams verlangen messbare Ergebnisse. Die Zahl der Befunde ist ein schwacher Indikator für Sicherheit. Organisationen müssen wissen, welche Risiken validiert wurden, wer gehandelt hat, welche Änderungen geprüft wurden und welche Belege danach vorliegen.
Was Plexicus unterscheidet
Unser Unterschied ist nicht das Versprechen, dass Automatisierung jeden Sicherheitsspezialisten ersetzt oder dass sich jede Schwachstelle automatisch finden lässt. Es ist die Art, wie Sicherheitsarbeit organisiert und belegt wird.
- Belege vor Schlussfolgerungen. Befunde stützen sich auf reproduzierbare technische Nachweise, nicht auf einen Konfidenzwert oder eine plausible KI-Erklärung.
- Ein zusammenhängender Workflow. Validierung, Verständnis auf Codeebene und Behebung bilden eine Abfolge, keine Übergaben zwischen unverbundenen Werkzeugen.
- Sicherheit innerhalb realer Entwicklungsbedingungen. Assessments bleiben im genehmigten Umfang, und jede vorgeschlagene Änderung durchläuft menschliche Prüfung und Merge-Kontrollen.
- Für Entwickler und Sicherheitsteams gemeinsam gebaut. Derselbe Befund ist für Sicherheitsprüfer verständlich, für Entwickler umsetzbar und für Geschäftsverantwortliche erklärbar.
Wie jedes Technologieunternehmen müssen wir das weiter beweisen: durch Produktnutzung, Kundenfeedback, messbare Ergebnisse und den Vergleich mit Alternativen.
Von der Vision zum Produkt: der bisherige Fortschritt
Plexicus startet nicht nur mit einer Idee. Wir haben das Produkt gebaut, den Workflow dokumentiert und ihn technischem Publikum vorgestellt.
Öffentliche Meilensteine
Von der Vision zum Produkt
-
März 2025
150.000 USD in Microsoft-Azure-Cloud-Credits. Technologie-Credits, weder Bargeld noch Eigenkapital.
-
Mai 2025
Gründung von Plexicus.
-
Juli 2025
Abschluss des Accelerators Startup Wise Guys, Spring Batch 2025.
-
2026
Proof-Driven-AppSec-Plattform: AI Swarm Pentest (Nexus), Deep Code Analysis und Remediation.
-
November 2026
Unter den vorgeschlagenen Begünstigten des spanischen Programms NEOTEC 2026, vorbehaltlich des formellen Bewilligungsverfahrens.
Auszeichnungen, Credits und Fördermittel sind keine Kundenumsätze und keine Empfehlung für eine Investition.
Quellen: Ankündigung der Azure-Credits · Abschluss bei Startup Wise Guys · CDTI-Programm NEOTEC 2026 · vorläufiger Beschluss des CDTI, 6. November 2026.
Belege für Traktion aufbauen
Externe Anerkennung ist nützlich, aber keine kommerzielle Traktion. Die eigentliche Probe für ein Produktunternehmen ist, ob es Akzeptanz gewinnt, Kunden gut bedient und technische Fähigkeit in wiederholbaren Nutzen verwandelt.
Wir konzentrieren uns darauf, Produktvalidierung und frühes kommerzielles Engagement in nachhaltige Nutzung zu überführen. Unsere kurzfristigen Prioritäten sind, Kundenbeziehungen zu vertiefen, wiederholbare Bereitstellungsprozesse aufzubauen und die Ergebnisse zu messen, die Sicherheits- und Entwicklungsteams am meisten schätzen.
Unser Geschäft: Sicherheitsfähigkeit in wiederholbaren Nutzen verwandeln
Ein starkes Cybersicherheitsunternehmen braucht mehr als eine beeindruckende Demonstration. Es braucht ein Produkt, das Kunden einsetzen wollen, einen Workflow, dem sie vertrauen können, und ein Geschäftsmodell, das langfristig Entwicklung, Infrastruktur und Service finanziert.
Unsere Plattform dient Organisationen, die Software entwickeln oder betreiben und bessere Einblicke in Anwendungsrisiken brauchen, von Entwicklern und AppSec-Fachleuten bis zu Engineering-Leitern und Sicherheitsverantwortlichen. Unser kommerzieller Fokus liegt auf praxisnahem Onboarding, abgegrenzten Assessments, verwertbaren Belegen, klaren Remediation-Workflows und unternehmenstauglicher Bereitstellung.
Die Chance besteht nicht darin, die größte Zahl an Warnungen zu verkaufen. Sie besteht darin, Kunden zu besseren Sicherheitsentscheidungen zu verhelfen und danach zu handeln.
Warum wir uns auf die nächste Wachstumsphase vorbereiten
Eine ambitionierte Sicherheitsplattform aufzubauen erfordert nachhaltige Umsetzung. Produktforschung muss zu verlässlichen Workflows werden. Anspruchsvolle Kunden brauchen sichere Infrastruktur, solide Integrationen, Dokumentation und Support. Vertrieb braucht Beziehungen, Aufklärung und ein Verständnis dafür, wie Entwicklungsteams Sicherheitssoftware kaufen und einführen.
Mit Blick auf das nächste Kapitel von Plexicus führen wir Gespräche mit Investoren, die unsere langfristige Vision teilen. Wir sehen externes Kapital, angemessen strukturiert, als Mittel, bestimmte Bereiche der Umsetzung zu beschleunigen, nicht als Ersatz für starke Produktgrundlagen. Unsere Prioritäten für die nächste Phase:
- Produkt und KI-Forschung vertiefen: besser validierte Befunde, breitere Abdeckung relevanter Angriffspfade, stärkeres Code-Reasoning und stärkere Behebung, mit menschlicher Aufsicht und klaren Belegen im Mittelpunkt.
- Einführung und Vertrieb ausbauen: mehr Entwicklungs- und Sicherheitsteams dabei helfen, von der Evaluierung zur täglichen Nutzung von Proof-Driven AppSec zu gelangen.
- Infrastruktur und Kundenreife stärken: Zuverlässigkeit, Bereitstellungsoptionen, Integrationen, Support und die betrieblichen Kontrollen, die Organisationen von einer Sicherheitsplattform erwarten.
- Das Team für nachhaltige Umsetzung aufbauen: Fähigkeiten in Produkt, Sicherheitsforschung, Entwicklung und Go-to-Market.
Dies sind strategische Schwerpunktbereiche, kein genehmigtes Budget, keine Kapitalzuteilung und keine garantierten Meilensteine.
Wenn Sie diese nächste Phase verfolgen möchten, können Sie Ihr Interesse auf unserer Investorenseite bekunden. Die Registrierung ist unverbindlich. Sie ist kein Angebot von Wertpapieren, und jede Investitionsmöglichkeit wird über genehmigte Kanäle und Unterlagen kommuniziert.
Unsere längerfristige Vision
Wir glauben, dass die Zukunft der Anwendungssicherheit weder ein Dashboard voller unsortierter Befunde ist noch eine Blackbox, die Nutzer bittet, einer KI-Antwort zu vertrauen. Sie ist ein Workflow, in dem relevante Risiken belegt, ihr Kontext verstanden und die richtige Korrektur geprüft und verifiziert wird.
Die Chance ist bedeutend, aber ein Cybersicherheitsunternehmen aufzubauen ist schwer. Der Markt ist umkämpft, die Einführung in Unternehmen braucht Zeit, KI-Systeme müssen sorgfältig getestet werden, und weder Sicherheitsprodukte noch Investitionen in junge Unternehmen sind frei von Risiko. Unsere Verantwortung ist es, technisches Potenzial weiter in verlässliche, messbare Umsetzung zu verwandeln.
Wir haben Plexicus gegründet, weil Sicherheit Belege liefern soll, auf die Entwickler reagieren können. Das ist das nächste Kapitel von Plexicus: weniger unbelegte Schlussfolgerungen, klarere Sicherheitsentscheidungen und ein direkterer Weg vom Risiko zur Lösung.
Entdecken Sie die Proof-Driven-AppSec-Plattform, lesen Sie die technische Dokumentation oder sprechen Sie mit unserem Team.
Unternehmensmitteilung. Dieser Artikel beschreibt Produkt, Strategie und Ziele von Plexicus. Er ist kein Angebot zum Verkauf von Wertpapieren, keine Aufforderung zur Investition und kein Ersatz für offizielle Anlageunterlagen. Jede künftige Kommunikation zu Investitionen unterliegt den jeweiligen Genehmigungen, Offenlegungen und rechtlichen Anforderungen.