Microsofts einziger ausgenutzter Fehler aus dem Patch Tuesday erhielt 6,5. 861 andere CVEs erhielten mehr
Microsofts ausgenutzter Outlook-Zero-Day erhielt 6,5. Wir haben die 1.085 an diesem Tag veröffentlichten CVEs mit Score in eine Rangfolge gebracht und 861 darüber gefunden.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAm 10. November veröffentlichte Microsoft sein Sicherheitsupdate für November. Darin markiert Microsoft eine Schwachstelle als ausgenutzt: CVE-2026-124194, ein Spoofing-Fehler in Outlook. Microsoft stufte sie als „Moderate“ ein, mit einem CVSS-Basiswert von 6,5.
Wir haben Microsofts eigene Update-Daten abgerufen und die CVEs, die Microsoft an diesem Tag veröffentlichte, in eine Rangfolge gebracht. Von den 1.085, die einen Basiswert haben, erhielten 861 einen höheren Wert als der angegriffene Fehler. Keine der 23 CVEs mit 9,0 oder höher ist als ausgenutzt markiert.
Der Schweregrad sagt Ihnen, wie schwerwiegend ein Fehler sein könnte, aber nicht, ob ihn jemand nutzt. Rapid7 hat eine Variante dieser Aussage zum Volumen am Veröffentlichungstag formuliert. Dieser Beitrag ergänzt ein Ranking des ausgenutzten Fehlers und eine Reihe über 23 Monate und macht aus beidem eine Triage-Regel.
Wie groß war Microsofts Update vom 10. November?
Die Antwort hängt davon ab, wer zählt. CyberScoop und SecurityWeek melden 1.094. Rapid7 meldet 1.092 Schwachstellen in eigenen Produkten, und CrowdStrike meldet 1.252.
Wir haben an der Quelle gezählt. Microsoft veröffentlicht jedes monatliche Update als maschinenlesbares Dokument über die API des Security Response Center. Wir haben das Dokument für November am 16. November abgerufen (SHA-256 beginnt mit 0e75cdf1) und die CVE-IDs nach dem Datum des frühesten Eintrags im RevisionHistory jedes Datensatzes gruppiert.
| Anzahl | Was sie abdeckt |
|---|---|
| 1.094 | CyberScoop und SecurityWeek, wie im jeweiligen Artikel angegeben |
| 1.092 | Rapid7, Schwachstellen in „eigenen Produkten“ |
| 1.252 | CrowdStrike, wie in der eigenen Analyse angegeben |
| 1.096 | Unsere Zählung: CVE-IDs, die erstmals am 10. November veröffentlicht wurden |
| 1.093 | Dasselbe, begrenzt auf den Release-Batch von 08 |
| 1.644 | Jede CVE-ID im Dokument am 15. November, nach späteren Überarbeitungen |
Der Batch von 08
enthält 1.093 IDs und weicht um höchstens eine ID von den 1.092 bis 1.094 ab, die drei Medien melden. Unsere 1.096 umfassen drei zusätzliche IDs von Drittanbietern, deren Zeitstempel sieben Stunden früher liegt. Das Dokument enthält 252 weitere IDs, die erstmals zwischen dem 4. und 9. November veröffentlicht wurden, und 296, die zwischen dem 11. und 13. November hinzukamen.Wir verwenden durchgehend die 1.096, weil dieselbe Regel für alle 23 Monate funktioniert. Der Batch von 08
ergibt 860 CVEs über 6,5, nicht 861. Der Oktober weicht um höchstens drei ab: CyberScoop meldet einen Rekord von 1.413, wir zählen 1.416.Microsofts Zahl am Veröffentlichungstag lag im Jahr 2025 im Schnitt bei 98 CVEs pro Monat. Von Juni bis November 2026 lag sie im Schnitt bei 844 und erreichte im Oktober mit 1.416 ihren Höchststand.
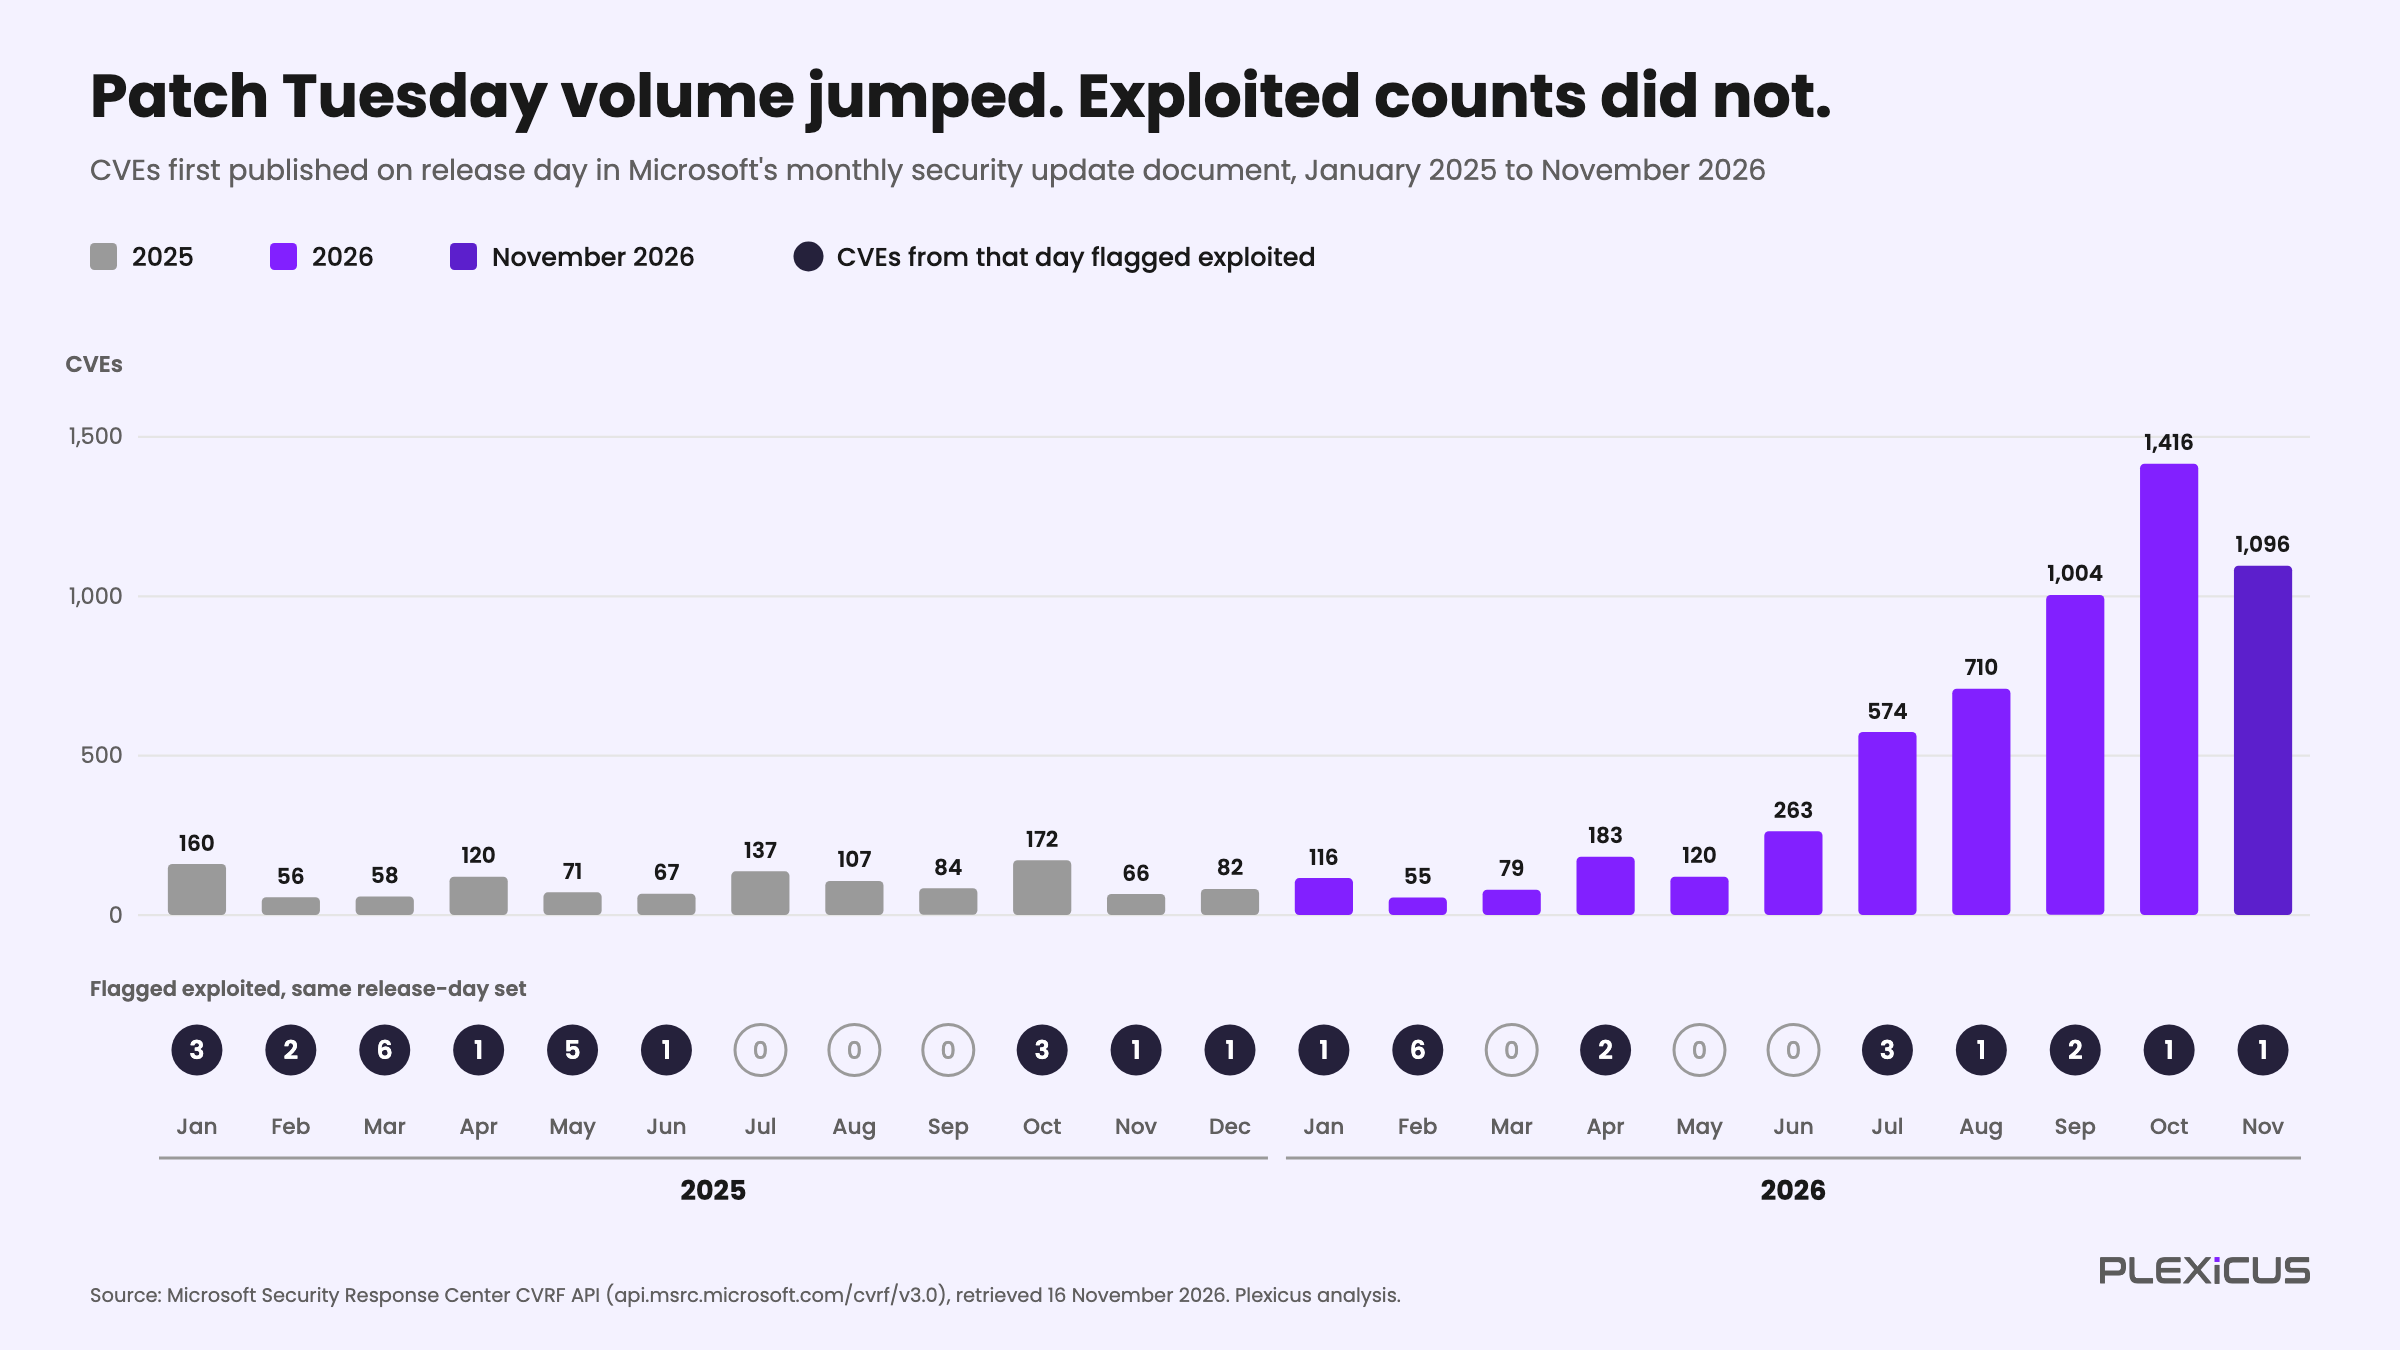
Originales Plexicus-Diagramm auf Basis von Microsofts MSRC-Update-Dokumenten, abgerufen am 16. November 2026. Es ist kein Diagramm von Microsoft.
Nicht jede ID enthält eine Einschätzung zur Ausnutzung: Zu den IDs ohne eine solche gehören Komponenten von Drittanbietern, die für Edge und Azure Linux aufgeführt sind. Von Juni bis November 2026 enthalten 4.653 der 5.063 IDs vom Veröffentlichungstag eine, und acht davon sind als ausgenutzt markiert: 0,17 %. Im Jahr 2025 liegt dasselbe Maß bei 23 von 1.141, also 2,0 %.
Die Menge der CVEs wuchs auf etwa das Achtfache. Als ausgenutzt markierte Fehler blieben bei 1,9 pro Monat im Jahr 2025 und bei 1,3 pro Monat von Juni bis November 2026.
Wie funktioniert der Outlook-Fehler, und warum gilt er nur als „Moderate“?
Laut Microsofts Sicherheitshinweis sendet ein Angreifer eine präparierte Nachrichtendatei und überredet einen Nutzer, sie zu öffnen. Outlook verbindet sich dann ohne die übliche Warnung vor externen Inhalten mit einer Netzwerkadresse, die der Angreifer kontrolliert. Microsoft sagt, die Schwachstelle legt den NTLMv2-Hash des Nutzers offen, den der Angreifer nutzen könnte, um sich als dieser Nutzer zu authentifizieren.
CrowdStrike und Rapid7 wiederholen diese Darstellung, und CrowdStrike ergänzt, dass das Vorschaufenster kein Angriffsvektor ist. SecurityWeek merkt an, dass der Sicherheitshinweis keine Details zu beobachteten Angriffen nennt, und keine Quelle benennt das Protokoll, über das der Hash abfließt.
Die Schwäche ist CWE-356: Die Benutzeroberfläche des Produkts warnt den Nutzer nicht vor einer unsicheren Aktion. Der Basisvektor erklärt die 6,5. Der Fehler braucht einen Netzwerkpfad und einen Nutzer, der die Datei öffnet, und er betrifft nur die Vertraulichkeit.
Microsofts Vektor enthält auch temporale Metriken: die Exploit-Code-Reife „High“ und einen offiziellen Fix. Sie ergeben einen temporalen Wert von 6,2, und diese CVE ist die einzige an diesem Tag veröffentlichte mit der Reifemarkierung „High“. Nach temporalem Wert geordnet stehen immer noch 627 CVEs darüber, gegenüber 861 nach Basiswert.
Der Basiswert ändert sich nicht, wenn Angriffe beginnen. Rapid7 nennt 6,5 vergleichsweise niedrig und sagt, dass das nicht die ganze Geschichte erzählt, weil der Fehler sowohl Massenangreifern als auch gezielten Angreifern nützt.
Outlook hat NTLM-Material schon früher preisgegeben. Microsofts Leitfaden von 2023 zu CVE-2023-23397 beschreibt eine präparierte Nachricht, die über SMB einen Net-NTLMv2-Hash abfließen lässt. Das war ein anderer Fehler.
Wo reiht sich eine 6,5 unter den 1.085 bewerteten CVEs ein?
Das Diagramm unten zeigt jede am 10. November erstmals veröffentlichte CVE mit Basiswert. CVE-2026-124194 gehört zu 59 CVEs mit genau 6,5, weitere 165 erhielten weniger. Die übrigen 861, also 79 %, erhielten mehr.
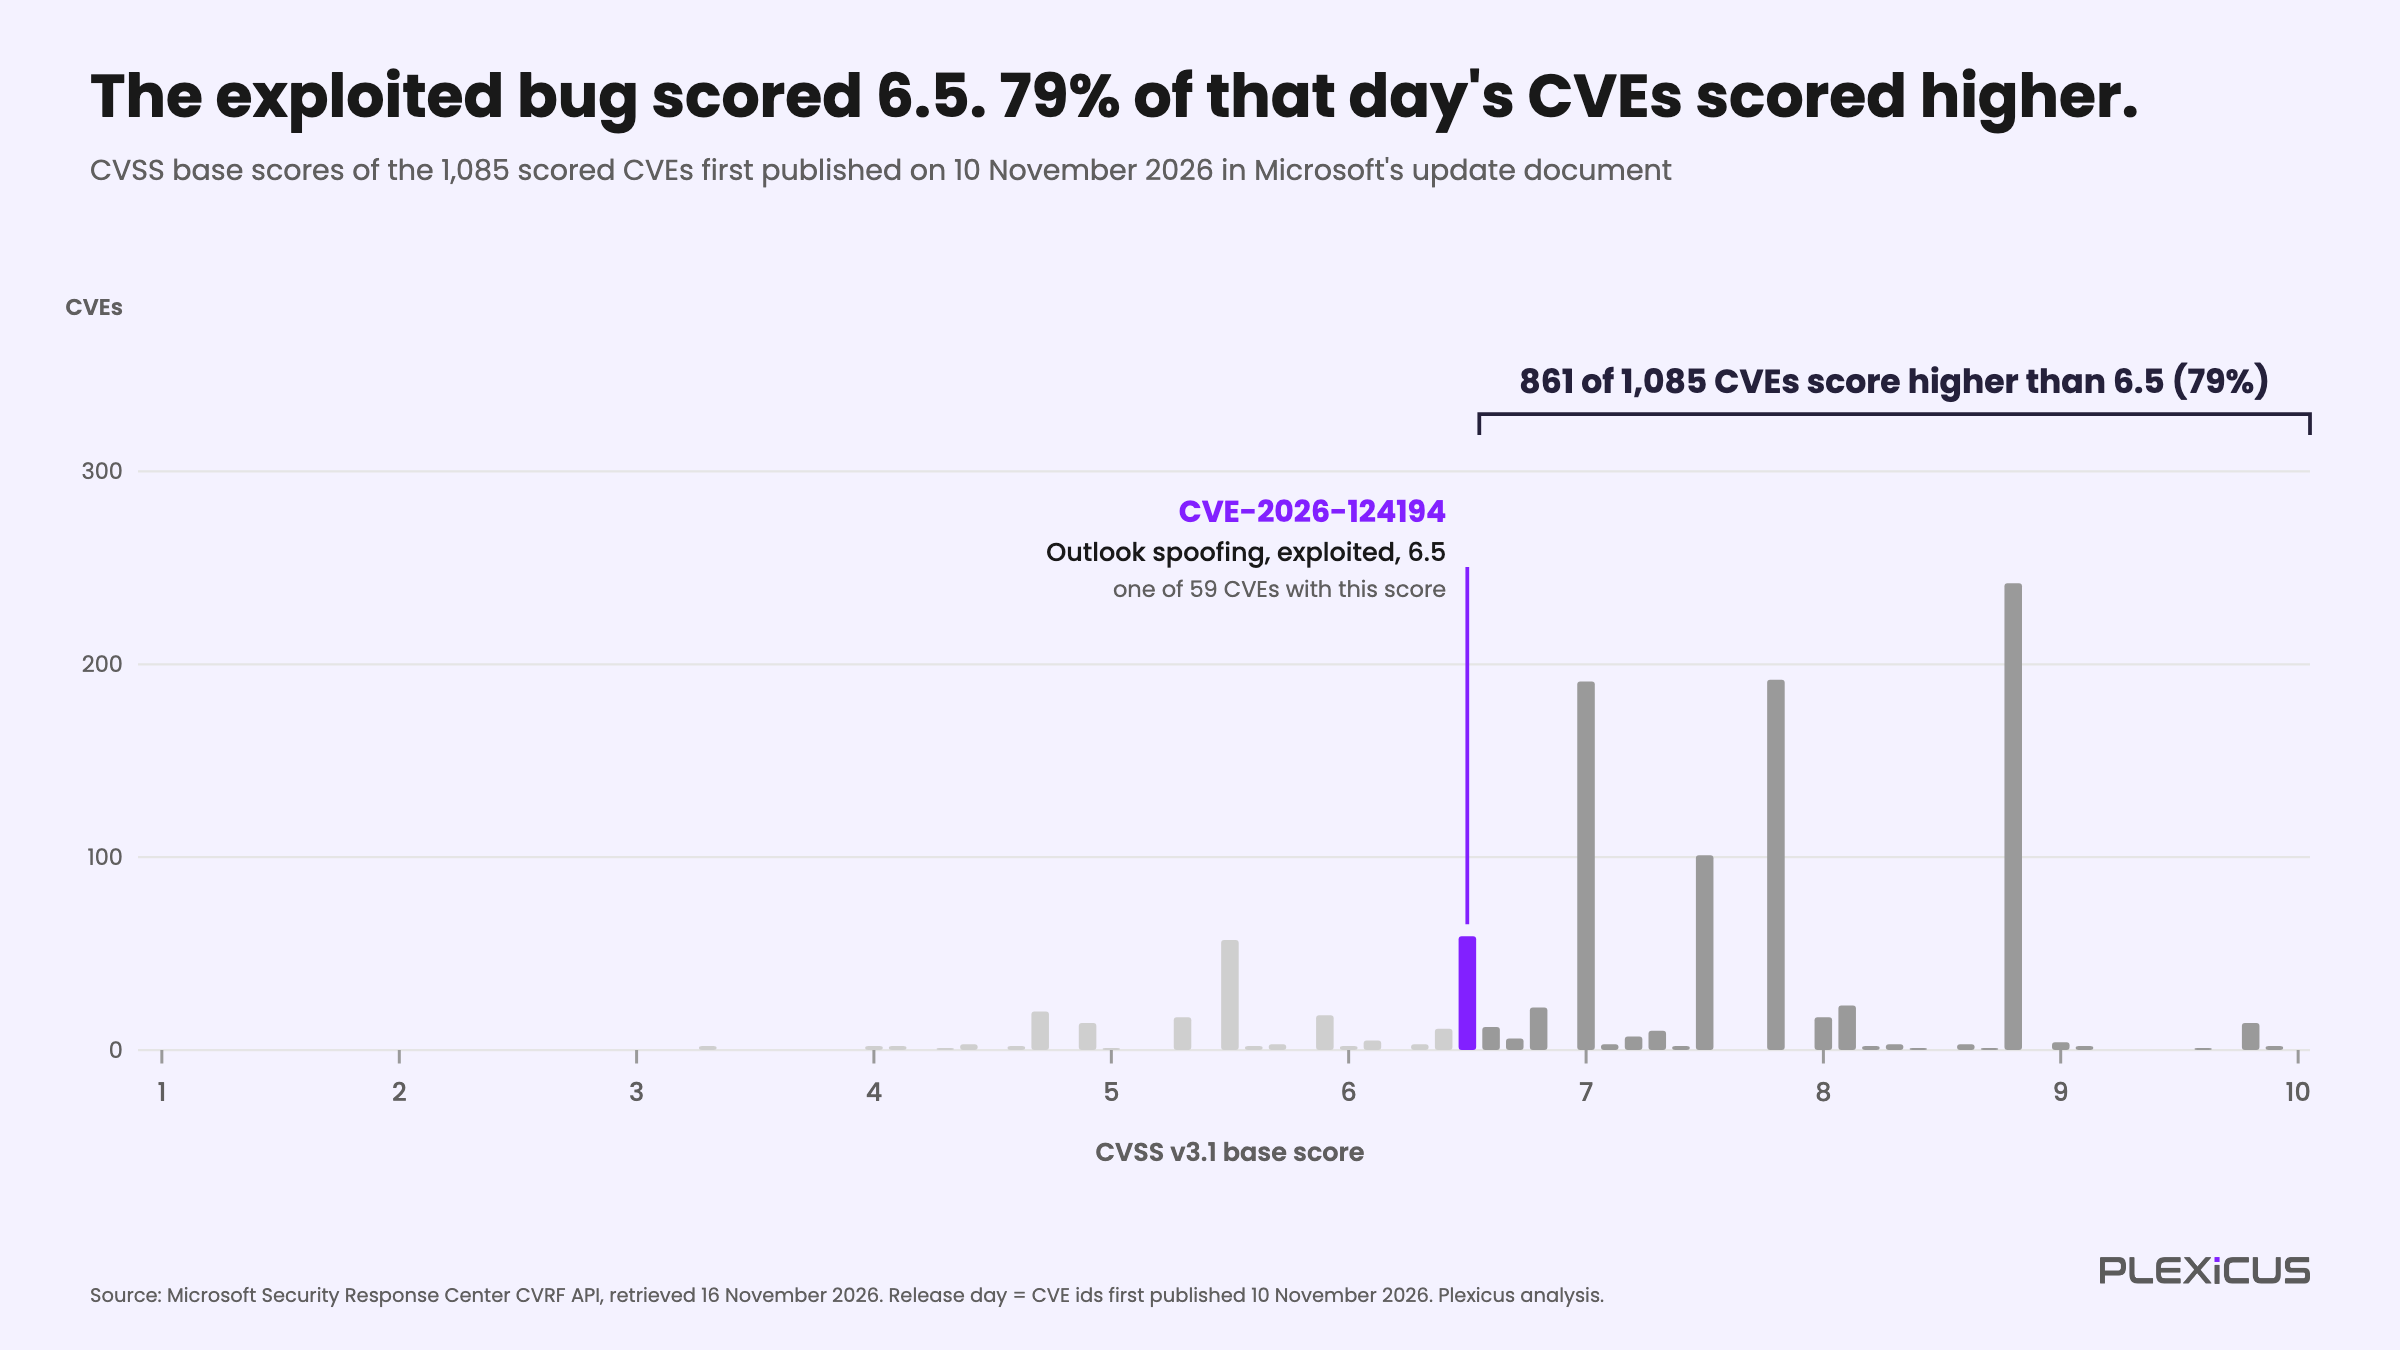
Originales Plexicus-Diagramm auf Basis von Microsofts MSRC-Update-Dokument für November 2026, abgerufen am 16. November 2026. Es ist kein Diagramm von Microsoft.
Keine der 23 CVEs mit 9,0 oder höher ist von Microsoft markiert oder in KEV gelistet. Die Tabelle zeigt vier davon, die beiden mit 9,9 und zwei mit 9,8, die CyberScoop bespricht, neben dem Outlook-Fehler.
| CVE | Produkt und Auswirkung | CVSS | Microsofts Einschätzung zur Ausnutzbarkeit | EPSS, 15. November |
|---|---|---|---|---|
| CVE-2026-109467 | Azure DevOps Server, Remotecodeausführung | 9,9 | k. A. | 0,7 % |
| CVE-2026-120002 | SharePoint Server, Rechteausweitung | 9,9 | Ausnutzung weniger wahrscheinlich | 0,9 % |
| CVE-2026-116928 | Windows Search, Remotecodeausführung über Exchange | 9,8 | Ausnutzung weniger wahrscheinlich | 1,2 % |
| CVE-2026-119958 | Windows LDAP, Remotecodeausführung | 9,8 | Ausnutzung weniger wahrscheinlich | 1,3 % |
| CVE-2026-124194 | Outlook, Spoofing | 6,5 | Ausnutzung erkannt | 1,6 % |
EPSS, das von FIRST.org veröffentlichte Modell, setzte den Outlook-Fehler über alle 23 CVEs mit 9,0 oder höher: 1,6 % gegenüber 0,6 % bis 1,3 %. Dennoch ist 1,6 % eine geringe Wahrscheinlichkeit, und eine Modellschätzung ist kein beobachteter Angriff.
Ist der November typisch?
Ein einzelner Monat kann täuschen, deshalb haben wir dasselbe Ranking auf alle 23 Monatsdokumente angewendet. Microsoft markiert darin 40 CVEs vom Veröffentlichungstag als ausgenutzt, und alle 40 haben einen Basiswert.
Der Score ist ein echtes Signal. Im Medianfall stand etwa ein Viertel der bewerteten CVEs dieses Monats über der ausgenutzten, und 20 der 40 lagen im obersten Viertel ihres Monats. Er ist auch ein unvollständiges Signal: Neun der 40 erhielten weniger als 7,0, der niedrigste Wert lag bei 4,3, und bei 13 stand mehr als die Hälfte ihres Monats darüber.
Was sich geändert hat, ist die Tiefe. Vor Juni 2026 erreichte eine nach Score sortierte Warteschlange die ausgenutzte CVE nach einem Median von etwa 17 anderen, und nie nach mehr als 181. Seit Juni waren es im Median 285, und die 861 vom November sind der tiefste Wert der 40.
Ein Teil davon ist Arithmetik: Derselbe Anteil einer größeren Menge ist eine größere Zahl. Das ist der Punkt, denn die Menge wuchs auf das Achtfache, die markierte Ausnutzung aber nicht.
Was sagt Ihnen ein Beleg für Ausnutzung, was ein Score nicht sagen kann?
Zwei Quellen benannten diesen Fehler am Tag der Veröffentlichung. Microsofts Sicherheitshinweis markiert ihn als ausgenutzt und nicht öffentlich offengelegt. Die CISA nahm ihn am selben Tag in ihren Katalog Known Exploited Vulnerabilities auf, mit einer Frist bis zum 24. November für US-Bundesbehörden.
Der Eintrag der CISA in der NVD ergänzt ihre Entscheidungsdaten: Exploitation „active“, Technical Impact „partial“ und Automatable „no“. Das heißt: Nach Einschätzung der CISA lässt sich der Angriff ohne einen Menschen im Ablauf nicht in großem Maßstab ausführen.
Jede Quelle sagt etwas, das ein Score nicht sagen kann: Jemand macht das gerade. Jede hat auch Grenzen: Microsofts Markierung spiegelt wider, was Microsoft beobachtet hat, und deckt die CVEs ab, die es einschätzt. KEV ist breiter: Die CISA nimmt eine CVE auf, wenn sie Belege für aktive Ausnutzung hat.
Die beiden Quellen können voneinander abweichen: Microsofts Dokument vom November führt auch Komponenten von Drittanbietern auf, und zwei davon stehen in KEV ohne eine Markierung von Microsoft. CVE-2026-125350 ist ein Chromium-Fehler, der für Microsoft Edge aufgeführt ist, und CVE-2026-123158 ist ein OpenSSH-Fehler, der für Azure-Linux-Pakete aufgeführt ist. Keine der beiden CVEs wurde am 10. November erstmals veröffentlicht, und das Fehlen auf einer der beiden Listen ist kein Beleg für Sicherheit.
Laut der Meldung der CISA verlangt ihre Anweisung für US-Bundesbehörden, BOD 26-04, von diesen, die schnelle Behebung von CVEs in KEV zu priorisieren, und sie legt jeder Organisation nahe, dasselbe zu tun. Das stützt eine Triage-Reihenfolge. Die Novemberdaten prüfen nur den ersten Schritt:
- Bestätigte Ausnutzung, vom Hersteller oder aus KEV. Zuerst beheben. Microsoft hat eine der 1.096 am 10. November veröffentlichten CVEs markiert, und KEV listet zwei weitere CVEs von Drittanbietern aus demselben Dokument.
- In Ihrer Umgebung erreichbar, mit einem funktionierenden Exploit-Nachweis. Danach beheben. Das ist unsere Empfehlung, und Microsofts Daten können sie nicht testen.
- Score und EPSS. Damit ordnen Sie den Rest.
Ein Team, das den November allein nach Basiswert sortiert hätte, wäre mit 23 CVEs gestartet, die 9,0 oder höher erhielten. Den Outlook-Fehler hätte es erst nach 861 anderen erreicht.
Das Mengenproblem betrifft nicht nur Microsoft. OpenAIs Bericht über seine Linux-Kernel-Pipeline, veröffentlicht am 4. November, ordnet etwa 26 % seiner angegebenen Ausgaben dem Finden von Kandidaten zu und den Rest ihrer Validierung, Bewertung und Ausnutzung. Das sind OpenAIs Zahlen für einen Prototyp, und keine unserer Quellen verknüpft diese Arbeit mit Microsofts Volumen.
Was sollte Ihr Team diese Woche tun?
- Outlook patchen. Installieren Sie Microsofts November-Update über Ihren üblichen Kanal. Der CVE-Eintrag führt korrigierte Builds auf: Office LTSC 2021 ab 16.0.14334.21048 und Office LTSC 2024 ab 16.0.17932.21140. Für Microsoft 365 Apps prüfen Sie Microsofts Release-Seite.
- Gegen NTLM-Lecks härten. Microsofts Eintrag nennt keinen Workaround. Microsofts Leitfaden von 2023 zu CVE-2023-23397 empfahl, TCP 445 ausgehend zu blockieren und hochwertige Konten in die Gruppe Protected Users aufzunehmen. Das blockiert NTLM für diese Konten und kann Anwendungen funktionsunfähig machen, die es benötigen. Betrachten Sie beides als Härtung gegen diese Klasse von Lecks, nicht als Leitfaden, der für diese CVE geschrieben wurde.
- Nach Spuren suchen. Prüfen Sie Firewall-Logs auf ausgehende SMB-Versuche von Benutzer-Workstations zu externen Adressen. Das ist eine Hypothese: Der Leitfaden von 2023 nennt Firewall-Logs und SMB-Client-Ereignisse als Orte für die Suche nach dem früheren Fehler.
- Eigenen Code testen. Wenn Ihre Anwendung einen Remote-Pfad oder eine URL öffnet, die aus nicht vertrauenswürdigen Inhalten stammt, etwa aus Anhängen, Vorschauen oder Importfunktionen, prüfen Sie, was bei einem UNC-Pfad oder einer
file://-URL passiert. Eine fehlende Warnung ist die Schwäche, die CWE-356 beschreibt. Wir haben das an keinem Produkt getestet. - Triage-Reihenfolge ändern. Stellen Sie bestätigte Ausnutzung an die erste Stelle, einen funktionierenden Nachweis an die zweite und Scores ans Ende. Zählen Sie Ihre offenen Befunde, die die ersten beiden Tests bestehen, und beginnen Sie dort.
Einen Teil dieser Reihenfolge bauen wir in das Produkt ein: kein PoC, kein Befund. Unser KI-Pentest setzt einen Schwarm von Agenten ein, die ausnutzen, was sie identifizieren, mit echten Proofs of Concept.
Die tiefgehende Codeanalyse deckt Ihren Code und Ihre Abhängigkeiten in der Tiefe ab. Die Behebung erzeugt automatische Patches und merge-fertige Pull Requests. Wir haben CVE-2026-124194 nicht selbst getestet, und dieser Beitrag behauptet nicht, dass Plexicus sie erkennt.
Zum Weiterlesen: Secret-Scanning-Alarme als Evidenz prüfen, warum bei PHP2Shell ein Runtime-Patch zählt und eine Privilegiengrenze nachweisen.
Was zeigen diese Zahlen nicht?
- Es sind Microsofts Daten zu einem Zeitpunkt. Die Markierungen spiegeln die Fassung jedes Dokuments wider, wie wir sie am 16. November abgerufen haben, und eine CVE, die später angegriffen wird, ist womöglich noch nicht markiert. Juni bis August hatten drei bis fünf Monate Zeit, Markierungen zu sammeln, und zeigen dennoch 4 von 1.178 CVEs mit Ausnutzungseinschätzung (0,34 %).
- „Ausgenutzt“ heißt ausgenutzt, soweit Microsoft es weiß. Es deckt die CVEs ab, die Microsoft einschätzt, sodass zwei CVEs von Drittanbietern im Dokument ohne Markierung in KEV stehen. Zählt man jede ID, die die Dokumente enthalten, markieren sie 25 CVEs im Jahr 2025 und 13 von Januar bis Mai 2026, weil sie teils an anderen Tagen erstmals veröffentlicht wurden.
- „Veröffentlichungstag“ ist unsere Regel, kein Feld von Microsoft. Eine CVE zählt, wenn ihr frühester Eintrag im
RevisionHistoryauf das Veröffentlichungsdatum fällt. Der Batch von 08 allein umfasst 1.093 CVEs, davon 1.084 mit Score und 860 über 6,5, sodass die Schlussfolgerung bestehen bleibt. - Die Scores stammen von Microsoft, wie veröffentlicht. Wir haben nichts neu bewertet. Unser Ranking umfasst die 1.085 von 1.096 CVEs mit Basiswert, und das gesamte Dokument enthält 1.561 CVEs mit Score, davon 1.134 über 6,5.
- Die Ursache für den Anstieg des Volumens ist nicht geklärt. Dustin Childs von der Zero Day Initiative von TrendAI schrieb, dass weniger ausgenutzte Zero-Days nicht weniger Ausnutzung bedeuten, und CyberScoop zitiert seine Ansicht, dass KI Angreifern beim Patch-Diffing mehr hilft als beim Finden von Schwachstellen in Closed-Source-Code. Das ist die Lesart eines Analysten, und wir haben sie nicht getestet.
- Wir haben den Angriff nicht reproduziert, und 40 Fälle sind nicht alle Angriffe. Der Mechanismus stammt von Microsoft, CrowdStrike und Rapid7, und Microsoft hat keine Details zu den Angriffen veröffentlicht, die es beobachtet hat. Die 40 sind die Fehler, die Microsoft markiert hat, deshalb lesen wir sie als Trend bei der Tiefe im Ranking, nicht als Beleg für das Verhalten von Angreifern.
Häufig gestellte Fragen
Ist CVE-2026-124194 ein Zero-Day?
Microsofts Dokument markiert die CVE zum Release als ausgenutzt und nicht öffentlich offengelegt. CyberScoop berichtet, dass keine der Schwachstellen vom November vorher öffentlich bekannt war. Das passt zur üblichen Bedeutung von Zero-Day.
Warum stufte Microsoft sie als „Moderate“ ein, obwohl Angreifer sie nutzen?
Der Basiswert beschreibt die Eigenschaften des Fehlers: einen Netzwerkpfad, einen Nutzer, der eine Datei öffnet, und eine Auswirkung nur auf die Vertraulichkeit. Er ändert sich nicht, wenn Angriffe beginnen, auch wenn der temporale Wert, der die Exploit-Reife einbezieht, bei 6,2 lag. Microsoft veröffentlicht die Markierung „ausgenutzt“ als eigenes Feld, getrennt von seiner Schweregradbezeichnung.
Heißt ein mittlerer CVSS-Wert, dass ich eine Korrektur aufschieben kann?
Nein: Eine 6,5 ist auf der CVSS-Skala „Medium“, wobei „High“ bei 7,0 beginnt. Prüfen Sie die Markierung „ausgenutzt“ und KEV, bevor Sie etwas aufschieben. Von den 40 CVEs vom Veröffentlichungstag, die Microsoft über 23 Monate markiert hat, erhielten neun weniger als 7,0.
Ist das relevant, wenn ich nur Webanwendungen ausliefere?
Die Lehre zur Triage gilt für jeden Backlog. Der Mechanismus ist eine Hypothese, die einen Test wert ist: Unter Windows kann eine Anwendung, die einen Pfad oder eine URL aus nicht vertrauenswürdigen Eingaben auflöst, versuchen, sich am Ziel zu authentifizieren. Das haben wir hier nicht getestet.
Quellen
- Microsoft Security Response Center, Dokument zum Sicherheitsupdate vom November 2026 (CVRF-API), abgerufen am 16. November 2026, und der Sicherheitshinweis zu CVE-2026-124194
- CISA, CISA Adds Six Known Exploited Vulnerabilities to Catalog, 10. November 2026, und der Katalog Known Exploited Vulnerabilities
- NIST, NVD-Eintrag zu CVE-2026-124194, der Eintrag im CVE Program und MITREs CWE-356
- CyberScoop, Bericht zum Patch Tuesday von Microsoft im November 2026, 10. November 2026
- SecurityWeek, Berichterstattung zum ausgenutzten Outlook-Zero-Day, 10. November 2026
- Rapid7, Patch Tuesday, November 2026, 10. November 2026
- CrowdStrike, Analyse zum Patch Tuesday im November 2026, 10. November 2026
- Microsoft, Microsoft 365 Apps security updates, und Microsoft Defender Experts, Guidance for investigating attacks using CVE-2023-23397, 24. März 2023
- FIRST.org, EPSS-API, Werte vom 15. November 2026
- OpenAI, A thousand fewer paths to root, 4. November 2026